Код-ревью с ИИ для небольшой команды: что выбрать в 2026 году
Сравниваем шесть инструментов для код-ревью с ИИ: бюджет на пять разработчиков, лишние замечания, поддержка GitHub и GitLab, хранение данных и разбор PR.



Для небольшой команды код-ревью с ИИ стоит начать с CodeRabbit Essentials за $150 в месяц на пять разработчиков. Если команда уже оплачивает Codex или Claude Code, сначала попробуйте проверять изменения через них до открытия PR. Greptile, Cursor Bugbot и управляемый сервис ревью Claude имеет смысл рассматривать, если они вписываются в ваш процесс и бюджет на использование. У Codex Security отдельная задача — проверка безопасности.
Цены и названия тарифов сверены со страницами поставщиков 2 октября 2026 года. Расчёты ниже сделаны для команды из пяти активных разработчиков. Цены указаны в долларах США до налогов, без акционных скидок и с помесячной оплатой, если отдельно не приведён эквивалент при годовой подписке. В примерах использования предполагается 100 завершённых запусков ревью в месяц, поровну распределённых между разработчиками. Это допущения для расчёта бюджета, а не заявленные средние показатели по отрасли.
Код-ревью с ИИ: короткое сравнение для небольших команд
CodeRabbit — основной платный PR-бот для небольшой команды, которой нужны регулярные проверки в привычном процессе работы с pull request. Если разработчики могут стабильно запрашивать ревью перед отправкой изменений, разумнее сначала использовать уже оплаченную подписку на агента для разработки. Эта разница важнее места поставщика в таблице результатов бенчмарка.
Подписка даёт доступ или определённый объём использования. Она не всегда покрывает все проверки, которые запускает команда. Ревью при открытии PR, после исправления и после rebase могут считаться отдельными оплачиваемыми запусками. Бюджет на пять мест тоже меняется, если активными авторами выступает лишь часть разработчиков, работа агента расходует общий лимит или команда докупает кредиты.
Правило выбора: платите за отдельного автоматического ревьюера, если процесс регулярно даёт сбой именно из-за необходимости запрашивать проверку вручную. Используйте уже имеющегося агента, если ревью и так проводится стабильно, а вам нужна дополнительная проверка корректности. Добавляйте ревьюер безопасности, когда требуется выяснить, может ли атакующий добраться до уязвимого участка и воспользоваться им.
На каком этапе использовать ИИ для проверки кода
От места проверки зависит, кто увидит замечание, когда автор сможет его исправить и насколько команда может рассчитывать на само проведение ревью.
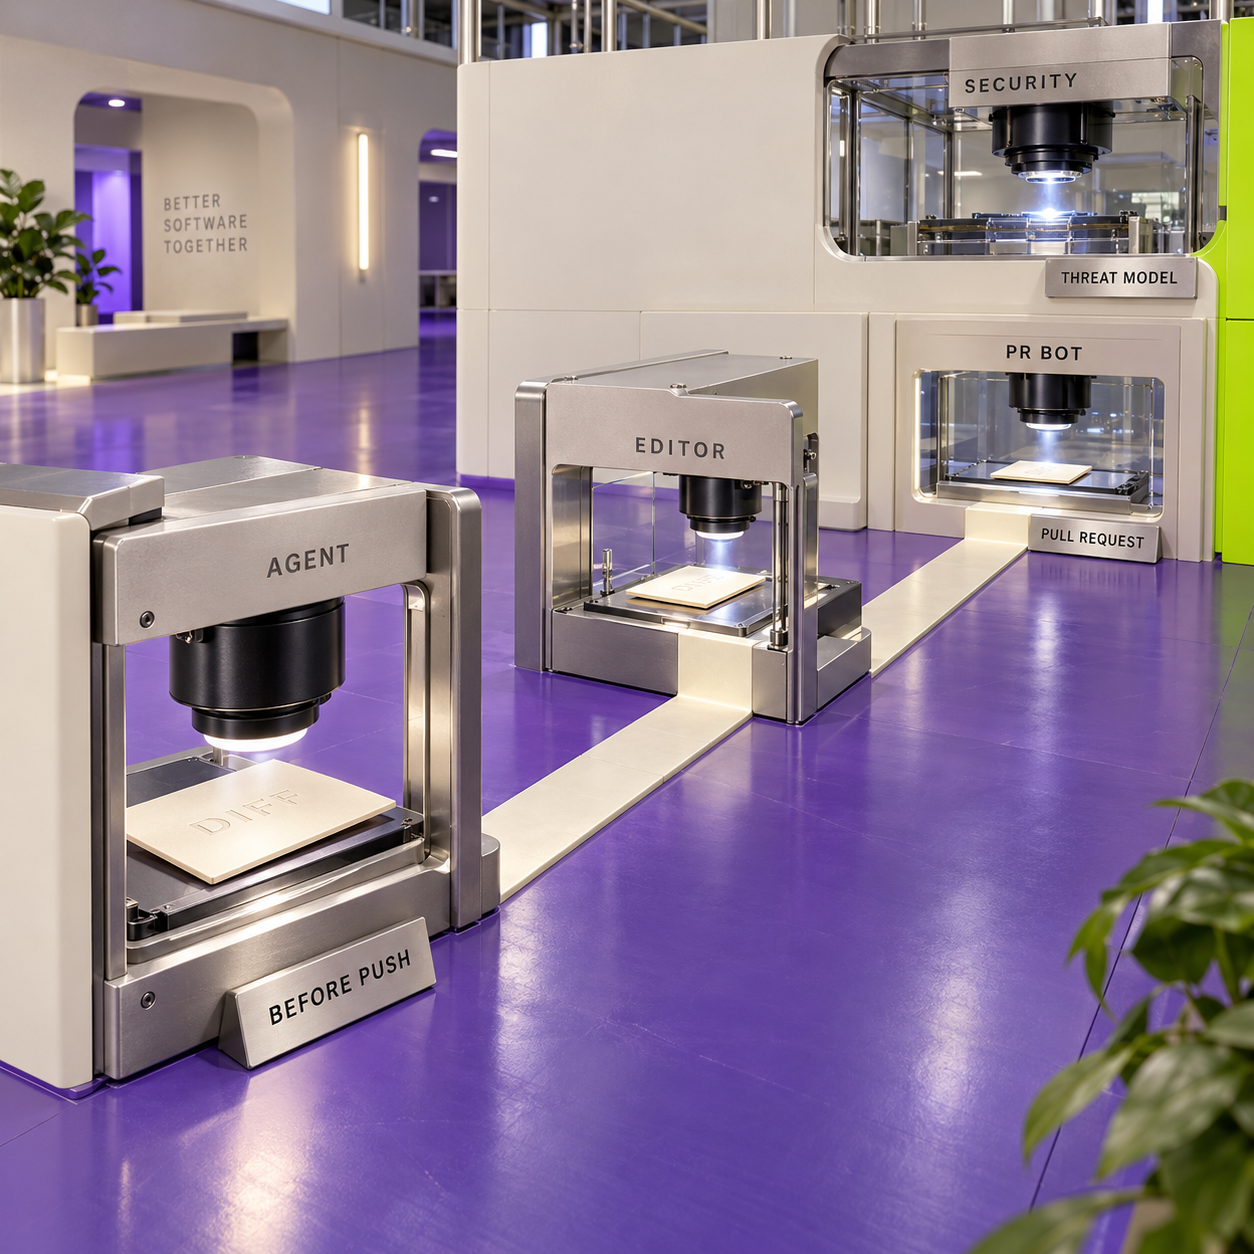
PR-бот, например CodeRabbit или Greptile, следит за подключённым репозиторием и публикует замечания в pull request. Проверка происходит там, где команда уже принимает решение о слиянии. Автору не нужно помнить о команде в терминале.
Ревьюер от разработчика редактора, такой как Cursor Bugbot, связывает проверку с написанием кода и исправлениями. Bugbot также проверяет PR на подключённом хостинге: для его использования не обязательно, чтобы каждый участник писал код в Cursor. Его преимущество — связь между обнаруженной проблемой и передачей изменения агенту для исправления.
Агент для разработки в роли ревьюера может изучить ветку или diff ещё до создания PR. У Codex есть и подключённое облачное ревью, а у Claude Code — локальная команда проверки и отдельный платный управляемый сервис для GitHub. Для этих вариантов нужно отдельно оценивать бюджет и условия хранения данных.
Ревьюер безопасности исследует модель угроз: что контролирует атакующий, какие границы пересекает код и приводит ли подозрительный путь выполнения к настоящей уязвимости. Codex Security дополняет обычное код-ревью более узкой проверкой.
Локальная копия репозитория не означает, что модель тоже работает локально. Claude Code и Codex могут выполнять команды на вашем компьютере, отправляя запросы и относящийся к ним код в сервис модели. Точно так же удаление облачного контейнера не обязательно удаляет полученный отчёт о ревью.
PR-боты: CodeRabbit и Greptile
CodeRabbit: первый кандидат для автоматического ревью
CodeRabbit — ИИ-ревьюер, который подключается к репозиторию и публикует в PR сводки и замечания к строкам кода. Он подходит команде, у которой обычные изменения регулярно доходят до проверки человеком без предварительного ревью. Настройки позволяют сократить поток замечаний, а платные тарифы дают понятную отправную точку для расчёта стоимости мест. Переходите на более дорогой тариф, когда сможете назвать конкретную необходимую функцию или лимит.
Вердикт: команде из пяти человек стоит первой протестировать CodeRabbit Essentials. Базовая стоимость $150 в месяц понятна, если пиковая нагрузка на ревью укладывается в ограничения тарифа.
Кому подходит: небольшим командам, которым нужны автоматические замечания в GitHub или GitLab по обычным изменениям.
Сильная сторона: профили ревью, инструкции для отдельных путей и контекст, уточняемый через обратную связь прямо в PR.
Цены: Essentials $30, Team $60, Advanced $90 за разработчика в месяц; Enterprise по запросу.
Пробный период: 14 дней. Бесплатные функции для приватных репозиториев ограниченнее платного ревью PR.
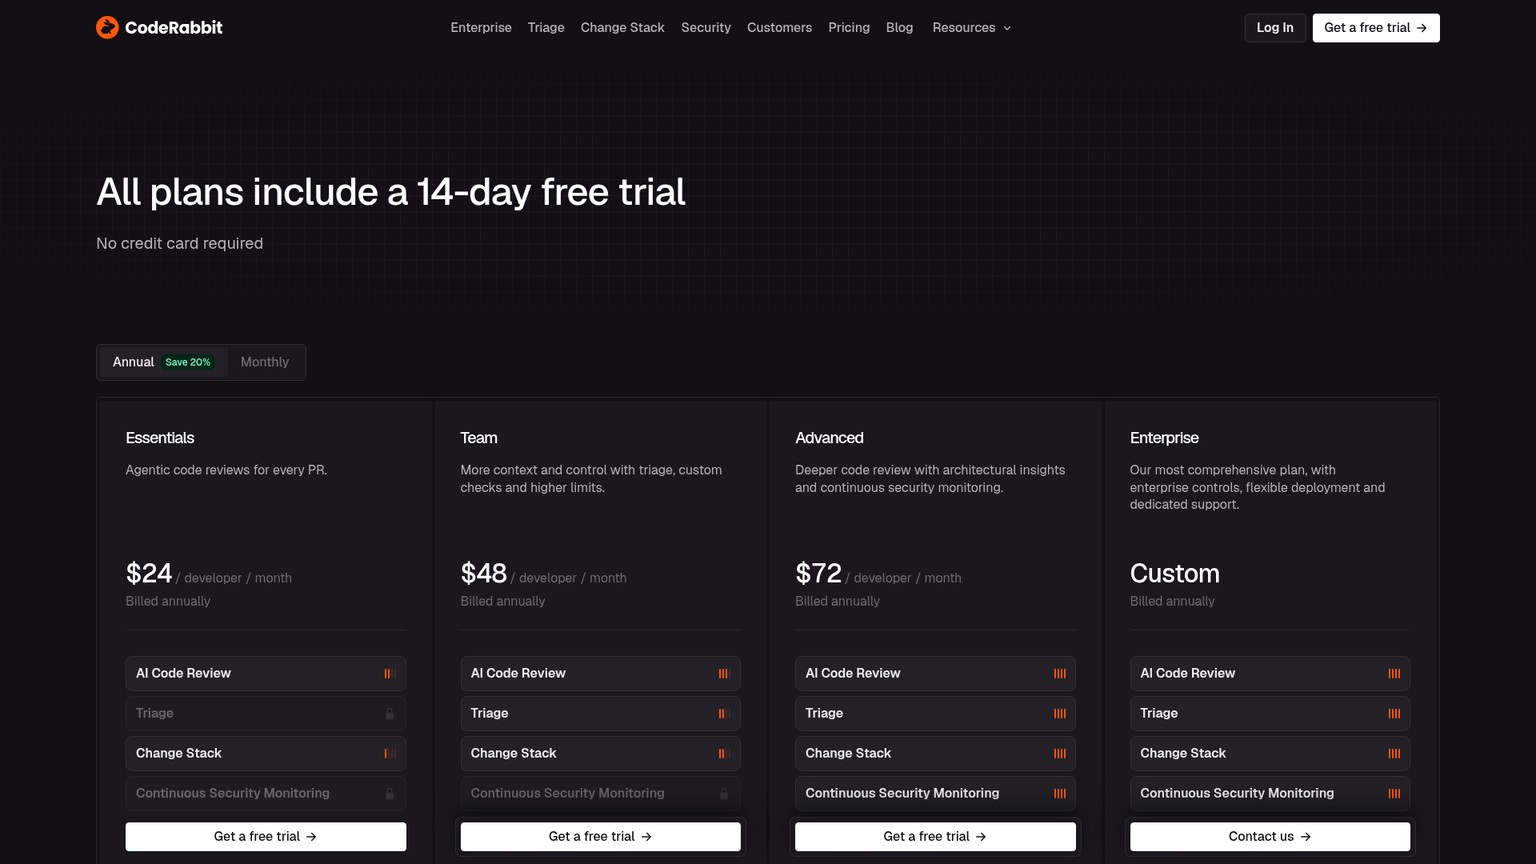
Все тарифы и стоимость для пяти разработчиков
Действующие тарифы — Free, Essentials, Team, Advanced и Enterprise. При годовой оплате указанные ставки платных тарифов снижаются до $24, $48 и $72 за разработчика в месяц. Для пяти разработчиков это эквивалент $120, $240 и $360 в месяц при обязательстве оплатить за год $1,440, $2,880 и $4,320 соответственно. При помесячной оплате та же команда платит $150, $300 или $450. Стоимость Enterprise нужно запрашивать. Источники этих ставок — действующая страница цен и официальная документация по тарифам.
Free предлагает сводки по приватным PR вместо полноценного платного сервиса их проверки. CodeRabbit также предоставляет бесплатные лимиты локального ревью и бесплатные проверки публичных проектов с открытым кодом. Если CTO нужны автоматические замечания по приватному коду, следует закладывать платный тариф: сводка не заменяет проверку корректности.
Essentials — разумная отправная точка. Team добавляет, в частности, более широкий контекст нескольких репозиториев и пользовательские проверки; Advanced — более глубокие функции безопасности и архитектурного анализа. Покупайте их под конкретную потребность. Само наличие пяти разработчиков не делает тариф с названием Team обязательным.
Ложные срабатывания и настройка замечаний
Начните с профиля quiet, если команде нужны только существенные замечания. Профиль chill по умолчанию даёт сбалансированную обратную связь; assertive намеренно оставляет больше комментариев и может восприниматься как придирчивый. Это документированные настройки поведения, а не гарантии точности, подтверждённые измерениями. Исключайте сгенерированные файлы фильтрами путей, а в инструкциях для чувствительных участков описывайте реальные инварианты. Настройки задаются в .coderabbit.yaml или панели управления. Справочник конфигурации.
Для платёжного сервиса полезно объяснить, что повторная попытка не должна приводить к повторному списанию, а возврат обязан сохранять след в журнале аудита. Указание «проверяй тщательно» помогает меньше. Просите показать изменённую строку, место вызова, через которое она достижима, и условие сбоя. Форматирование, уже контролируемое линтером, оставьте CI.
Если комментарий неверен, объясните условие, которое предотвращает проблему, вместо короткого ответа «бот ошибается». Если замечание касается реального, но сознательно принятого компромисса, зафиксируйте границы этого исключения. Общая инструкция игнорировать целый класс ошибок может скрыть следующий настоящий дефект.
GitHub, GitLab и хранение данных
CodeRabbit документирует прямые интеграции с GitHub.com, GitHub Enterprise Server, GitLab.com и самостоятельно размещённым GitLab. Подключение собственного хостинга кода и запуск самого ревьюера на вашей инфраструктуре — разные вещи. Вариант самостоятельного размещения Enterprise документирован для 500 и более мест, поэтому для обычной команды из пяти человек это не стандартный путь покупки. Поддерживаемые платформы.
Повторно используемый кеш репозитория и зависимостей включён по умолчанию и истекает максимум через семь дней. Он ускоряет ревью, а не используется для обучения; кешированные данные зашифрованы, кроме данных проектов с открытым кодом. Чтобы отключить кеш, задайте reviews.disable_cache значение true. Правило семи дней относится к подготовленному кешу репозитория. Политика конфиденциальности отдельно описывает векторные представления для персонализированного ревью и возможность отказаться от хранения, но не публикует единый срок удаления для всех артефактов. Документация по кешированию.
Комментарии ревью также остаются в GitHub или GitLab по правилам вашего хостинга. Во внутренней политике хранения отдельно учитывайте кеш исходников, накопленный контекст и опубликованные комментарии.
- Автоматическое ревью появляется в привычном для команды обсуждении PR.
- Профили quiet, chill и assertive позволяют явно задать характер замечаний.
- Инструкции для путей описывают разные риски в разных частях репозитория.
- GitHub и GitLab входят в документированные варианты интеграции.
- Бесплатные сводки приватных PR не заменяют платную проверку корректности.
- Почасовые лимиты и ограничения числа файлов важны даже без месячного лимита PR.
- Истечение кеша репозитория не определяет срок хранения всего накопленного контекста.
Подключите репозиторий с типичной для команды работой
Установите CodeRabbit для обычного активно используемого репозитория, ограничив доступ теми репозиториями, которые собираетесь проверять. Начните с Essentials, если документированное требование не вынуждает выбрать другой тариф.
Кратко сформулируйте правила ревью
Выберите quiet, исключите сгенерированные файлы и опишите инварианты в рискованных участках. Требуйте конкретного условия сбоя и не дублируйте правила линтера.
Оцените замечания до расширения охвата
Попросите команду помечать комментарии как полезные, неверные, уже учтённые или верные, но слишком мелкие. Во время пилота оставьте автоматические замечания рекомендательными и анализируйте почасовую нагрузку вместе со счётом.
Greptile: когда нужен настраиваемый контекст репозитория
Greptile — ИИ-ревьюер PR с учётом репозитория, правилами проверки, настройками для отдельных каталогов и обучением на обратной связи. Это сильная альтернатива для команды, которая хочет адаптировать ревью к своей кодовой базе и готова контролировать использование по авторам. Главная ловушка при покупке — считать, что место за $30 даёт неограниченное число проверок с одинаковой стоимостью.
Вердикт: Greptile — достойная альтернатива CodeRabbit, но уровень усилий при ревью и лимит дополнительных расходов стоит выбрать до включения проверки при каждом push.
Кому подходит: командам, которым нужны стандарты конкретного репозитория и точный контроль над публикуемыми замечаниями.
Сильная сторона: отдельные настройки усилий при проверке, категорий комментариев, важности и поведения в конкретных каталогах.
Цены: Starter бесплатен для одного активного разработчика; Pro — $30 за активного разработчика в месяц плюс дополнительные кредиты; Enterprise по запросу.
Пробный период: 14 дней; подходящие некоммерческие проекты с открытым кодом могут подать заявку на бесплатный доступ.
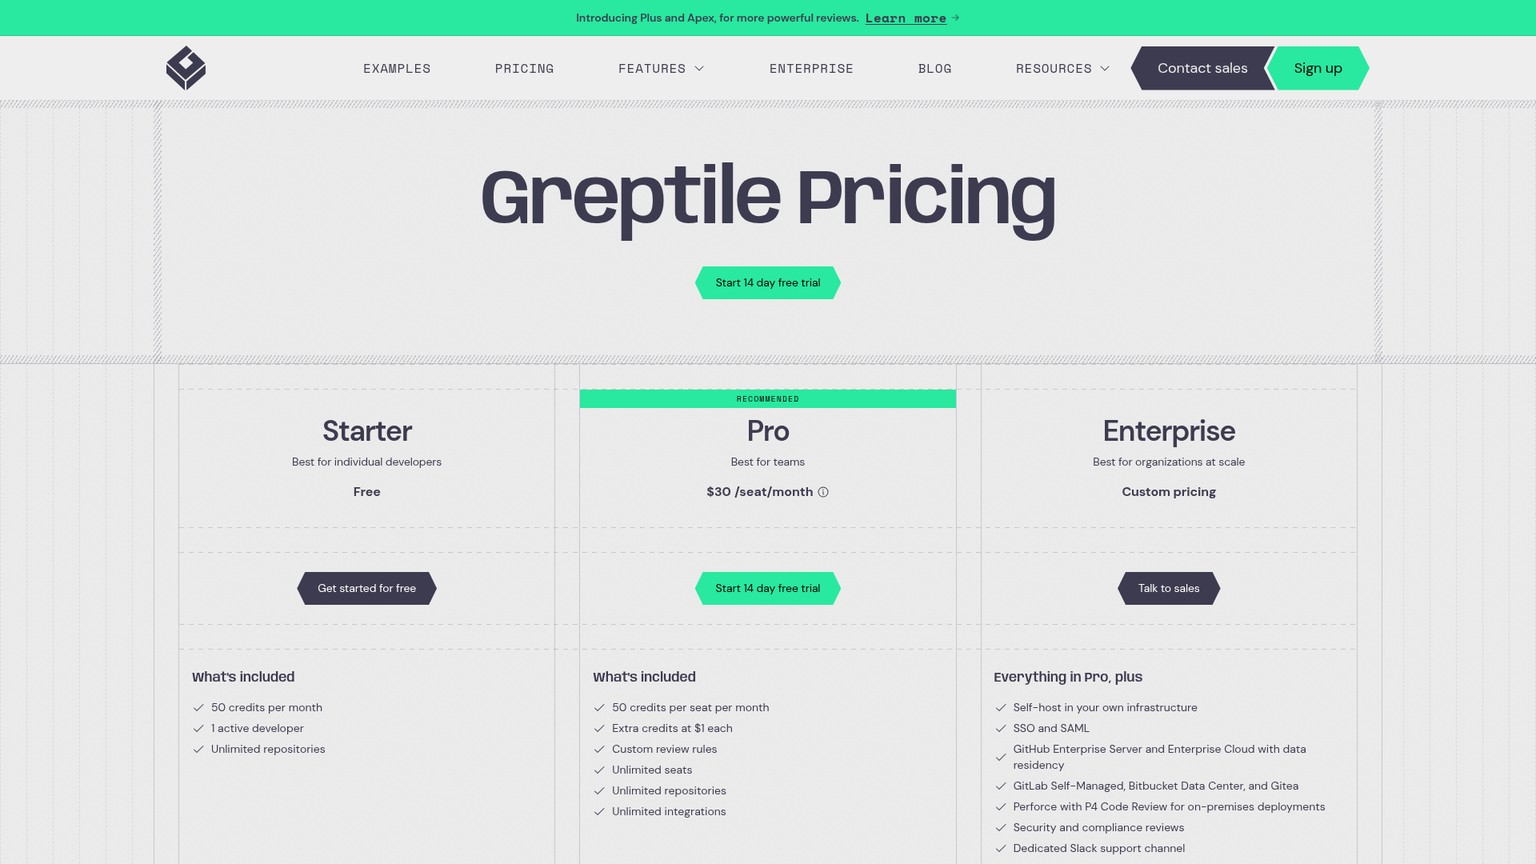
Все тарифы и стоимость для пяти разработчиков
Starter включает одного активного разработчика, неограниченное число репозиториев и 50 кредитов в месяц. Pro включает 50 кредитов на активного разработчика; каждый кредит сверх лимита стоит $1. У Enterprise индивидуальная цена и такие возможности, как самостоятельное размещение, SSO и интеграции с собственным хостингом кода. Скидки при годовом и многолетнем контракте согласовываются отдельно: единой опубликованной годовой цены нет. Действующие цены.
Уровни усилий при проверке — Base за 1 кредит, Plus за 3 и Apex за 10. Auto выбирает уровень для каждого PR, поэтому у проверки в режиме Auto нет фиксированной стоимости. Это единицы работы и оплаты, а не доказательство того, что более дорогая проверка даёт меньше ложных срабатываний.
Активным разработчиком считается автор, на которого в расчётном периоде списана завершённая проверка. Расход относится к автору PR, а неиспользованные включённые кредиты не объединяются в общий пул команды. Для оплаты учитываются завершённые проверки, в том числе новые запуски по настроенным событиям, а не уникальные PR. Если запуск нажал ревьюер, счёт всё равно не переносится на него. Документация по оплате.
Например, автор с 70 проверками Base превышает свой лимит на 20 кредитов. Другой автор, у которого было только 10 проверок, не может передать ему остаток. Установите для организации Flex Usage Limit на приемлемую сумму сверх лимита; значение $0 отключает дополнительные проверки. Авторы, ещё не израсходовавшие включённый объём, смогут получать ревью и после достижения этого ограничения.
Ложные срабатывания и настройка замечаний
Параметр strictness определяет, какие замечания публикуются: 1 — подробный режим, 2 — сбалансированный режим по умолчанию, 3 — только критичные замечания. Через commentTypes выбирайте замечания по логике, синтаксису или стилю. Если форматирование уже проверяется в CI, начните с логики и синтаксиса, чтобы убрать очевидное дублирование работы. Рекомендуемая конфигурация .greptile/ поддерживает переопределения для каталогов; прежний вариант с корневым greptile.json тоже доступен. Настройки для сокращения лишних замечаний.
Строгость и уровень усилий решают разные задачи. Повышение строгости сужает набор публикуемых комментариев. Переход с Base на Apex меняет объём работы и расход кредитов. Более дорогая проверка не заменяет чёткое определение того, какое замечание требует действия.
Отмечайте полезные замечания положительной оценкой, а неуместные — отрицательной с краткой причиной: например, документированная гарантия исключает null для подозрительного значения. Ограничивайте исключение участком кода, где оно действительно действует. Сокращайте автоматические триггеры, если частые push перезапускают ревью ещё не готового изменения.
Особенно важная деталь о границах доступа к данным: ignorePatterns исключает файлы из ревью PR, но не из индексации репозитория. Сгенерированный файл, по которому вам не нужны комментарии, и конфиденциальный каталог, к которому поставщик не должен получать доступ, требуют разных решений.
GitHub, GitLab и хранение данных
Greptile поддерживает ревью в облачных GitHub и GitLab. На странице цен GitHub Enterprise Server и GitLab Self-Managed указаны среди возможностей Enterprise; не следует считать, что стандартное место Pro покрывает такие варианты развёртывания.
На странице безопасности сказано, что зашифрованный исходный код остаётся в кеше до отзыва доступа в GitHub или GitLab, после чего удаляется. Greptile также хранит векторные представления путей, документации и сгенерированных docstring. Срок жизни кеша привязан к доступу, а не к фиксированному истечению через семь дней. Журналирование чатов можно отключить. Политика разрешает обучение и улучшение на обезличенных данных клиентов; в аккаунте можно отказаться от дальнейшего использования данных для обучения. Политика безопасности и работы с данными.
Администратор может запросить удаление данных клиента: заявленный срок окончательного удаления из рабочей среды — 24 часа, а резервные копии уничтожаются в течение 30 дней, кроме продления для расследования инцидента. Во время пробного периода зафиксируйте настройку использования данных для обучения и процедуру удаления. Заявление о шифровании данных само по себе не отвечает на вопрос о сроке их хранения.
- Фильтры важности и категории комментариев дают конкретные способы сократить лишние замечания.
- Настройки по каталогам подходят для разных команд внутри монорепозитория.
- Обратная связь позволяет сохранить причину, по которой совет применим или неприменим.
- Явный лимит дополнительных расходов помогает контролировать перерасход на ревью.
- Включённые кредиты принадлежат отдельным авторам и не покрывают пик нагрузки другого автора.
- Более высокий уровень усилий и частые повторные проверки могут заметно увеличить месячный счёт.
- Исключение пути из ревью не предотвращает его индексацию.
- При покупке нужно отдельно разобраться с кешированием исходников и настройками обучения.
Для более подробного выбора между этими ботами прочитайте сравнение Greptile и CodeRabbit. Если ни один не подходит, в статье об альтернативах CodeRabbit рассмотрен более широкий круг кандидатов; для них тоже проверяйте действующие цены и границы доступа к данным.
Ревьюер из экосистемы редактора: Cursor Bugbot
Cursor Bugbot: когда ревью и исправления уже связаны с Cursor
Cursor Bugbot — ИИ-ревьюер Cursor для pull request и изменений перед push. Он подходит команде, которая уже использует Cursor и хочет быстро возвращать замечание в привычный процесс исправления кода. Он также работает как подключённый PR-бот: определение «ревьюер из экосистемы редактора» указывает на происхождение продукта, а не ограничивает проверку пределами IDE.
Вердикт: команде с Cursor стоит включить Bugbot в список кандидатов, но бюджет рассчитывать по использованию, а не добавлять каждому разработчику отдельное место Bugbot за прежние $40.
Кому подходит: командам с Cursor, которые связывают проверку ветки, замечания в PR и исправления с помощью агента.
Сильная сторона: ревью Bugbot перед push может позже распознать тот же diff и не повторять удалённую проверку.
Цены: Bugbot оплачивается по использованию; тариф Cursor и расходы на ревью — отдельные составляющие бюджета.
Пробный период: в приведённой документации отдельный действующий пробный период Bugbot не обещан.
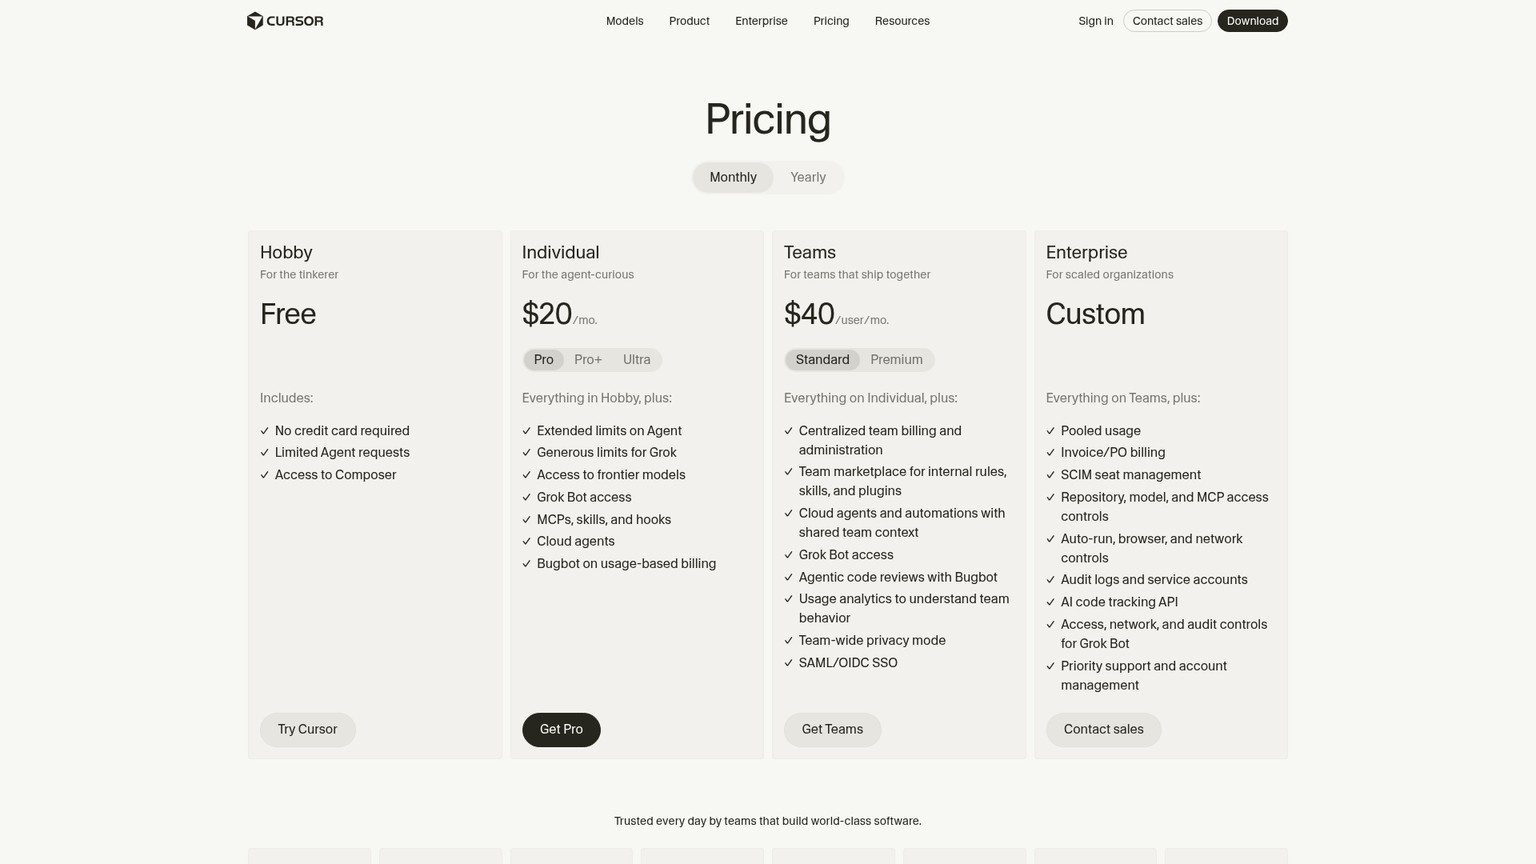
Все тарифы и стоимость для пяти разработчиков
Американские тарифы Cursor включают бесплатный Hobby, Pro за $20 в месяц, Pro Plus за $60 и Ultra за $200. Пять индивидуальных подписок стоят $100, $300 или $1,000 в месяц. В Teams места Standard стоят $40 за пользователя в месяц, Premium — $120: базовая стоимость пяти мест составляет $200 и $600. Enterprise рассчитывается индивидуально. Доступный только в Индии тариф Start стоит ₹649 в месяц с налогом и не включает Bugbot, поэтому в этом сравнении он не служит более дешёвым вариантом ревью. Документация по действующим тарифам.
Bugbot перешёл на оплату по использованию для Teams и Individuals. В Teams расходы оплачиваются по факту; у Individuals сначала расходуется включённый объём, затем начинается дополнительная оплата. Опубликованная Cursor средняя стоимость — от $1.00 до $1.50 за запуск Bugbot в зависимости от размера и сложности. Это ориентир для бюджета, а не фиксированный тариф или обещание цены следующего PR. Существующие клиенты переходят с прежней оплаты за места при первом продлении после 8 июня 2026 года; поэтому ещё не продлённый годовой контракт может сохранять старую стоимость места. Изменение модели оплаты.
Hobby не обещает бесплатный автоматический сервис Bugbot для приватной команды из пяти человек. У включённых индивидуальных лимитов есть и другие потребители, поэтому подписку Pro нельзя описывать как гарантию фиксированного числа бесплатных проверок.
Ложные срабатывания и настройка замечаний
Bugbot нужны собственные инструкции для ревью. Поместите правила проекта в .cursor/BUGBOT.md, в том числе файлы с ограниченной областью действия для отдельных каталогов. Обычные правила редактора Cursor из .cursor/rules/*.mdc не применяются к Bugbot. Дополнительные указания можно задавать на уровне команды и репозитория; подробный вывод ревью показывает, какие правила были подключены. Документация Bugbot.
Настройки репозитория, например уровень усилий и триггеры, задавайте в .cursor/config/bugbot.yaml. Bugbot читает этот файл из ветки по умолчанию, поэтому PR не может изменить собственное поведение ревью через правку своей копии. Это помогает сохранять стабильные правила проверки, пока проверяемая ветка меняется.
Начните с инкрементального ревью, включённого по умолчанию, и используйте ручной запуск, если быстрые обновления порождают больше обсуждений, чем команда успевает обработать. Уровни усилий Low, Default, High и Smart влияют на объём работы и использования; Smart может учитывать указания о том, какие изменения требуют более внимательной проверки. Повышение уровня усилий нельзя считать подтверждённым измерениями способом сократить лишние замечания.
Bugbot читает существующее обсуждение PR как контекст. Оставляйте в ветке обсуждения объяснение принятого компромисса от человека и сначала проверяйте, дошли ли инструкции до модели, прежде чем считать, что она их проигнорировала. Проверка перед push через /review-bugbot может распознать идентичный патч на подключённом хостинге и пропустить ещё одно удалённое ревью. Это полезный способ сократить повторную работу.
GitHub, GitLab и хранение данных
Документированы GitHub, включая Enterprise Server, и GitLab, включая Self-Hosted. Само ревью и Autofix предъявляют разные эксплуатационные требования: Autofix расходует кредиты Cloud Agent и требует включённого хранения данных. Если команда собирается его включить, учтите дополнительную работу в бюджете.
Bugbot следует политике обработки данных Cursor. В Privacy Mode Cursor не обучается на данных клиентов и поддерживает соглашения с поставщиками о нулевом хранении данных. Указаны исключения для расследований злоупотреблений и явно обозначенных либо включённых администратором моделей без ZDR. Временные зашифрованные файловые кеши тоже существуют. При отключении Privacy Mode хранение и обучение могут быть разрешены. Использование данных Cursor.
Эти настройки не следует пересказывать как «ничего никогда не хранится». Комментарии PR и усвоенные правила ревью остаются записями рабочего процесса, а приведённые страницы не дают единого срока удаления для всех артефактов Bugbot. Проверьте, какая настройка конфиденциальности принудительно действует в команде и есть ли исключения для выбранных моделей.
- Замечания связаны с привычным для команды процессом исправления кода в Cursor.
- Проверка перед push может избежать повторного удалённого ревью идентичного патча.
- Конфигурация из ветки по умолчанию помогает сохранять стабильные правила ревью.
- GitHub и GitLab поддерживаются как хостинги для проверки.
- При оплате по использованию стоимость зависит от активности ревью и уровня усилий.
- Существующие правила IDE не становятся инструкциями Bugbot автоматически.
- Autofix добавляет расход кредитов и требования к хранению данных.
Агенты для разработки в роли ревьюеров: Codex и Claude Code
Codex code review: начните с имеющегося агента, затем решайте вопрос автоматизации
Codex code review — процесс проверки кода с агентом OpenAI, доступный локально и через подключённые репозитории. Он подходит команде, которая уже использует Codex и хочет дополнительно проверить изменения до одобрения человеком. Облачные интеграции позволяют рассматривать его и как автоматический ревьюер, а не только как команду, о которой разработчики должны помнить.
Вердикт: начните с доступа к Codex, который уже оплачиваете. Для нового рабочего пространства компании пять мест Business с помесячной оплатой стоят от $125; доступный объём ревью и дополнительные кредиты нужно оценивать отдельно.
Кому подходит: командам, которые внедряют Codex и для разработки, и для ревью, особенно если нужны общие настройки рабочего пространства.
Сильная сторона: инструкции репозитория в AGENTS.md направляют ревью; нативная проверка GitLab теперь документирована в бета-версии.
Цены: Plus $20 в месяц; Pro $100, $200 или $500; Business $25 за пользователя в месяц или $20 при годовой оплате; Enterprise и Edu по запросу.
Пробный период: отдельный пробный период ревью кода и фиксированная цена за PR не указаны.
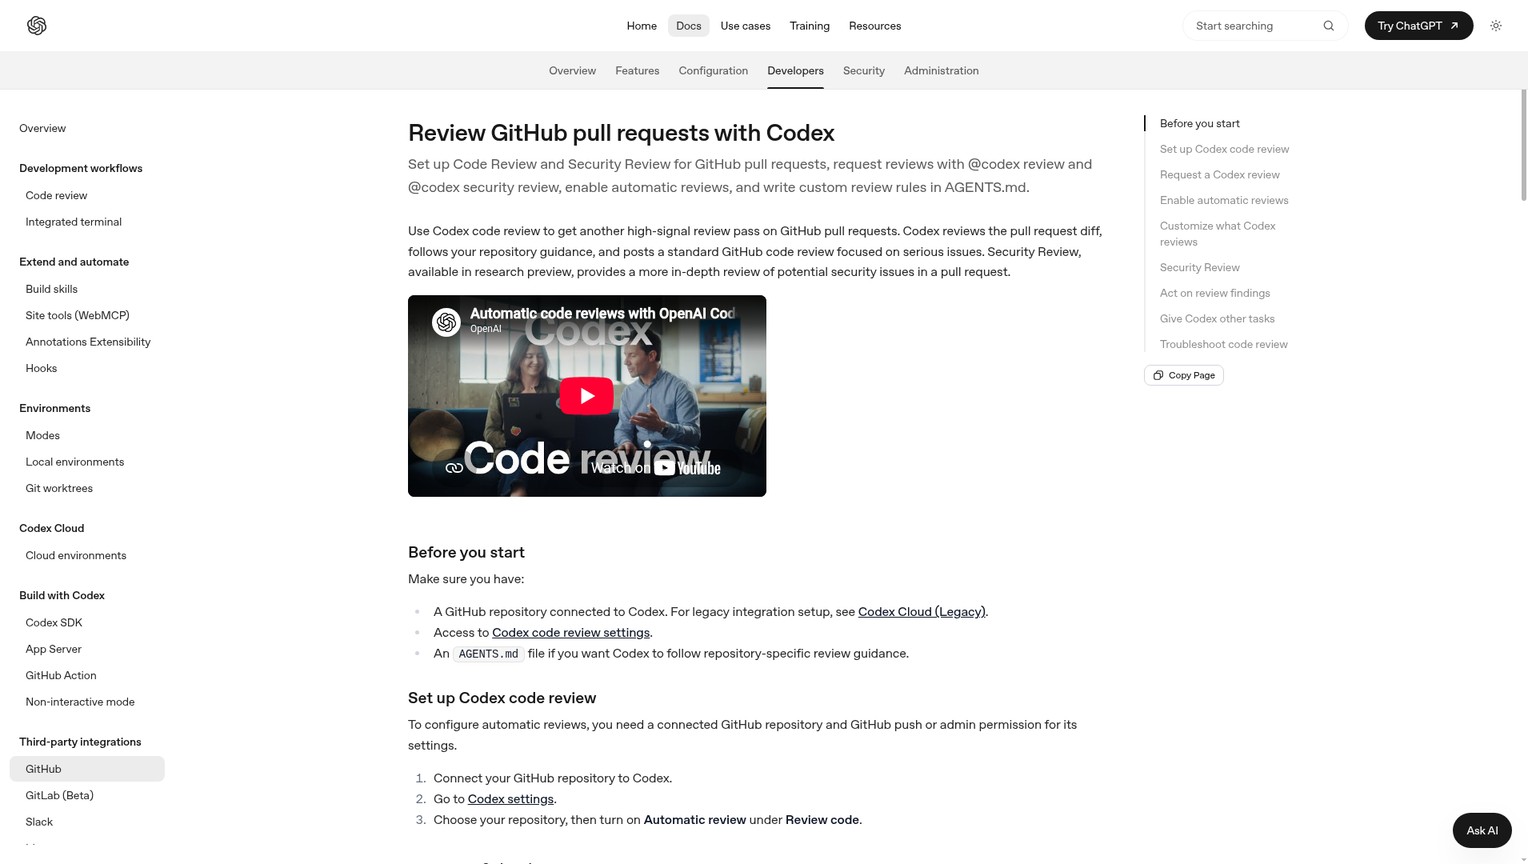
Все тарифы и стоимость для пяти разработчиков
ChatGPT Free стоит $0, Go — $8 в месяц; облегчённый локальный доступ к Codex зависит от этапа развёртывания. На странице цен облачные интеграции, включая автоматическое ревью, явно указаны для Plus за $20. У Pro есть уровни за $100, $200 и $500 в месяц. Business стоит $25 за пользователя при помесячной оплате или эквивалент $20 за пользователя в месяц при годовой оплате; минимум — два пользователя. Для Enterprise и Edu нужно запрашивать цену. Цены Codex.
Пять подписок Plus стоят $100 в месяц. Пять одинаковых подписок Pro — $500, $1,000 или $2,500. Пять мест Business стоят $125 при помесячной оплате или эквивалент $100 в месяц при годовом обязательстве $1,200. Недорогая потребительская подписка и централизованно управляемое рабочее пространство компании — разные покупки, даже если обе позволяют проверять код.
Использование ключа API — ещё один вариант для CLI, SDK или IDE, с оплатой по токенам. Он не включает облачные функции вроде размещённого у поставщика ревью кода GitHub. Не покупайте кредиты API в расчёте, что они активируют тот же подключённый сервис ревью.
Ложные срабатывания и настройка замечаний
Для GitHub документированный режим по умолчанию сообщает о проблемах P0 и P1 — срочных и высокоприоритетных. Так проверка намеренно сосредоточена на существенных замечаниях. Добавьте раздел Code Review Rules в применимые файлы AGENTS.md и объясните, что считается значимым дефектом в соответствующем участке. Codex читает инструкции, относящиеся к изменённым файлам. Документация по ревью GitHub.
Полезные правила описывают факты: endpoint доступен только внутри системы; миграция должна поддерживать и старые, и новые компоненты чтения; поле, допускающее null, защищено проверкой в конкретном вызывающем коде. Требуйте указать, как изменённая строка нарушает это условие. Длинные инструкции найти «все возможные проблемы» провоцируют гипотезы, которые небольшой команде затем приходится опровергать.
Локальное или ручное ревью полезно перед push: автор может изучить доказательства, не начиная публичный обмен комментариями. Для важных изменений запросите новое ревью с акцентом на diff и данные репозитория. Агент, написавший реализацию, может перенести то же ошибочное допущение в объяснение, поэтому сохраняйте одобрение человеком и целевые тесты в процессе проверки.
GitHub, GitLab и хранение данных
В GitHub поддерживаются запрос @codex review и автоматическое ревью, настроенное для репозитория. Согласно действующей документации GitLab, нативное ревью кода в GitLab находится в бета-версии и доступно на всех тарифах ChatGPT. Для него нужны окружение проекта и включённая доставка событий; самостоятельно размещённые установки и Dedicated дополнительно требуют настройки администратором и учётной записи ревьюера. Ручные проверки GitLab могут включать замечания P0, P1 и P2, а автоматические по умолчанию — P0 и P1. Документация по ревью GitLab.
Проверяйте бета-версию на том хостинге GitLab, которым действительно пользуетесь. «Поддержка GitLab» не отменяет необходимости корректного подключения, разрешений и хуков и не означает, что у каждой отдельной функции Codex Security такая же интеграция.
Что касается хранения, Codex с авторизацией через ChatGPT следует политикам данных рабочего пространства, а при авторизации через API — настройкам обмена данными и хранения организации API. Business заявляет, что по умолчанию данные компании не используются для обучения; Enterprise включает настройки хранения и места размещения данных. На приведённых страницах нет единого срока в днях, который покрывал бы все артефакты облачного ревью Codex. Различия авторизации и политик данных.
Уточните у владельца рабочего пространства действующие правила для облачных задач и истории ревью. Нельзя переносить условия хранения API в решение об использовании облачного ревьюера с авторизацией через ChatGPT.
- Уже имеющаяся подписка Codex может использоваться и для разработки, и для ревью.
- Применимые инструкции репозитория передают ревьюеру допущения проекта.
- Автоматическое ревью GitHub и нативная бета-версия GitLab дают варианты проверки через хостинг.
- Business предлагает общее рабочее пространство вместо отдельных потребительских аккаунтов.
- Включённый объём расходуется вместе с другой работой Codex.
- Ключ API не активирует подключённый сервис ревью GitHub.
- Бета-версию GitLab и настройку собственного размещения нужно проверять на установке команды.
- Единого опубликованного срока хранения всех артефактов облачного ревью нет.
Claude Code: локальное и управляемое ревью PR оплачиваются по-разному
Claude Code — агент Anthropic для разработки с локальной командой ревью и отдельным управляемым сервисом Code Review. Локальная команда подходит, если разработчики уже работают в Claude Code и могут запросить проверку до открытия PR. Управляемое ревью стоит рассмотреть для отдельных изменений в GitHub с серьёзными последствиями, если автоматическая проверка с отдельной оплатой вписывается в бюджет.
Вердикт: для пяти разработчиков сначала используйте уже доступное локальное ревью Claude Code. Управляемое ревью при каждом обычном push — существенная новая статья расходов, даже если у команды уже есть места на подходящем тарифе.
Кому подходит: командам с Claude Code, которые проверяют ветку до передачи человеку.
Сильная сторона: локальное ревью работает с отдельным контекстом; у управляемого ревью есть специальные инструкции только для проверки и верификация замечаний.
Цены: Pro $20 в месяц для локальной работы; Team Standard $25 за пользователя в месяц; управляемое ревью стоит в среднем $15–$25 за запуск и оплачивается отдельно.
Пробный период: отдельный пробный период управляемого ревью не обещан; сервис доступен как исследовательская предварительная версия для подходящих организаций Team и Enterprise.
Все тарифы и стоимость для пяти разработчиков
Claude Free стоит $0, но не является платной подпиской Claude Code. Pro стоит $20 при помесячной оплате или $200 за год вперёд. На странице годовая ставка указана как $17 в месяц — это округлённая цифра. Поэтому пять подписок Pro стоят $100 в месяц или $1,000 в год с фактическим среднемесячным эквивалентом около $83.33. Действующие цены Claude.
Max 5x стоит $100 в месяц, Max 20x — $200; пять одинаковых мест обойдутся в $500 или $1,000 в месяц. Это уровни доступного использования по подписке, а не фиксированное число проверок. Цены Max.
Team Standard стоит $25 за место при помесячной оплате или $20 при годовой: $125 в месяц на пять мест либо эквивалент $100 в месяц при годовой оплате. Premium стоит $125 в месяц или эквивалент $100 при годовой оплате за место: $625 в месяц на пять мест либо эквивалент $500 при годовой оплате. Годовые обязательства составляют $1,200 и $6,000 соответственно. Для Enterprise указан эквивалент $20 за место в месяц с годовой оплатой плюс использование по ставкам API; арифметически пять мест дают эквивалент $100 до расходов на использование, при соблюдении условий заключения контракта. Education оценивается для конкретного учреждения, а доступ к API оплачивается по использованию, поэтому ни у одного из них нет общей фиксированной цены на пять разработчиков.
Управляемый сервис доступен в исследовательской предварительной версии для Team и Enterprise и недоступен организациям с включённым нулевым хранением данных. Расходы на токены оплачиваются отдельно от включённого объёма тарифа. Anthropic указывает среднюю стоимость $15–$25 за ревью в зависимости от изменения, кодовой базы и объёма верификации. Цены и условия доступа к управляемому ревью.
Ручной запуск управляемого ревью разумен для небольшой команды, которая выбирает для дополнительной проверки изменения платежей, аутентификации или сложную миграцию. Проверка при каждом push умножает расходы. Задайте месячный лимит расходов сервиса Code Review и объясните команде, что произойдёт при его достижении.
Ложные срабатывания и настройка замечаний
Локальная команда /code-review запускает фонового ревьюера с собственным контекстом и может проверять diff, ветку или PR. При меньшем уровне усилий приоритет отдаётся меньшему числу замечаний с высокой уверенностью; более широкое ревью может включать и предложения по улучшению кода. Требуйте условие сбоя и отделяйте необязательные улучшения от ошибок, блокирующих принятие изменения.
Разница между файлами инструкций принципиальна. Локальное ревью читает CLAUDE.md, а не REVIEW.md. Управляемый Code Review использует CLAUDE.md как контекст проекта, а REVIEW.md — для поведения при ревью. Локальная проверка не наследует автоматически тщательно подготовленные правила, предназначенные только для управляемого сервиса.
Для управляемого ревью в REVIEW.md задайте уровни серьёзности, исключите категории, уже контролируемые CI, пропускайте сгенерированные файлы и требуйте подтверждения в исходниках для утверждений о поведении программы. Опишите, как завершать повторное ревью: после исправления существенной проблемы новые косметические замечания не должны бесконечно продлевать тот же PR. Краткие правила, сосредоточенные на реальных рисках, проще поддерживать, чем общее руководство по разработке.
Управляемый сервис не одобряет PR и не блокирует слияние просто потому, что нашёл проблемы. Если команда хочет сделать замечания условием допуска к слиянию, нужен явный процесс, связывающий их с этим решением. Сохраните автору возможность оспаривать замечание с подтверждениями, не превращая каждую аннотацию бота в право вето.
GitHub, GitLab и хранение данных
Управляемый Code Review — сервис для PR в GitHub. Локальное ревью может проверять изменения GitLab и при наличии актуального клиента с соответствующей поддержкой и glab публиковать замечания как комментарий к merge request. Claude также может работать в вашем GitLab CI/CD. Эти локальные или самостоятельно запускаемые варианты нельзя представлять как эквивалентный управляемый бот для GitLab.
Сроки хранения зависят от аккаунта и настроек использования данных. Данные потребительских Pro и Max хранятся пять лет, если разрешено улучшение моделей, или 30 дней, если не разрешено. Для коммерческих Team, Enterprise и API заявлен стандартный срок 30 дней. Нулевое хранение данных для подходящих Enterprise требует отдельного включения: оно не активируется автоматически с покупкой места Enterprise, а управляемый Code Review его не поддерживает. Использование данных Claude Code.
Локальные журналы CLI также сохраняются в открытом текстовом виде в ~/.claude/projects/; по умолчанию очистка происходит через 30 дней, и этот срок можно изменить. Для сессий Desktop или Cowork, продолженных там, предусмотрены отдельные исключения по умолчанию. Передача журналов через /feedback, /bug или /share создаёт отдельный путь хранения на пять лет. Учитывайте во внутренних правилах локальные файлы и обращения в поддержку наряду с хранением у поставщика.
- Уже оплаченный доступ к Claude Code позволяет провести ревью до открытия PR.
- Отдельный контекст проверки даёт автору ещё один проход по diff.
- Специальные инструкции управляемого ревью позволяют требовать подтверждения и ограничивать лишние замечания при повторной проверке.
- Локальный и самостоятельно запускаемый процессы дают вариант работы с GitLab.
- Переменные расходы на каждый запуск управляемого сервиса добавляются к стоимости подходящих мест.
- Локальное и управляемое ревью используют разные файлы инструкций.
- Управляемое ревью ориентировано на GitHub и недоступно при нулевом хранении данных.
- Потребительские настройки, локальные журналы и отправленная обратная связь имеют разные сроки хранения.
Проверка безопасности: Codex Security
Codex Security: когда нужно исследовать модель угроз
Codex Security — агент OpenAI для исследования уязвимостей приложений с учётом репозитория и модели угроз. Он подходит, если команде нужно установить, может ли атакующий добраться до подозрительного пути выполнения и использовать его. Агент дополняет проверку корректности и детерминированные проверки, уже работающие в CI.
Вердикт: используйте Codex Security для задач безопасности, проверив документированные условия доступа и пороги публикации замечаний. Отсутствие комментариев в обычном ревью не доказывает безопасность приложения.
Кому подходит: небольшим командам, которые меняют аутентификацию, авторизацию, обработку недоверенного ввода или другие границы безопасности.
Сильная сторона: исследование с учётом модели угроз и попытки подтвердить уязвимости; отдельные пороги публикации для автоматических и ручных проверок.
Цены: Security Review доступен на Pro, Business, Enterprise и Edu; расходует включённый объём Codex или кредиты ChatGPT.
Пробный период: отдельный пробный период не гарантирован. Нужно проверить соответствие условиям и доступ рабочего пространства к Security.
Тарифы и стоимость для пяти разработчиков
Отдельной опубликованной подписки Codex Security с фиксированной ценой за место, которую можно умножить на пять, нет. Security Review недоступен на Plus. Подходящие базовые тарифы Pro по-прежнему стоят $100, $200 или $500 в месяц: пять мест — $500, $1,000 или $2,500. Business стоит $25 за пользователя в месяц или эквивалент $20 при годовой оплате: $125 или $100 на пять человек. Enterprise и Edu рассчитываются индивидуально. Базовая оплата даёт подходящий тариф; доступ к Security и расход кредитов всё равно нужно проверять. Условия доступа к Security Review.
Ложные срабатывания и настройка замечаний
Составьте модель угроз: перечислите активы, границы доверия, возможности атакующего и допущения безопасности. Ревьюер, рассматривающий публичный endpoint без аутентификации, должен прийти к иному выводу, чем при проверке ограниченной административной функции. Если контекст остаётся неявным, разобраться с предположительным предупреждением сложнее.
Автоматический Security Review по умолчанию публикует замечания уровней High и Critical; ручные запросы включают Medium, High и Critical. Минимальную серьёзность можно задавать отдельно, с переопределениями для отдельных путей. Порог определяет, какие замечания публикуются в GitHub, тогда как полный отчёт остаётся в Codex. Фильтрация потока комментариев и удаление исходного отчёта — разные действия.
При сканировании безопасности возможны попытки подтвердить уязвимости. Неподтверждённое замечание не становится автоматически ложным срабатыванием: окружение или попытка воспроизведения могут быть неполными. До решения об исправлении, подавлении замечания или дальнейшем исследовании запросите точку входа, предпосылки эксплуатации и подтверждения. FAQ по Security описывает процесс сканирования и верификации.
В CLI есть команда, которая помечает ложное срабатывание по идентификатору конкретного случая с указанием причины, а также завершение CI с ошибкой по уровню серьёзности и ограничение оценочной стоимости. В причине фиксируйте реальное условие, защищающее от проблемы. Оценочный лимит помогает контролировать работу, но его нельзя представлять как гарантированный предел счёта. Справочник CLI.
GitHub, GitLab и хранение данных
Для размещённого у поставщика Security Review документированы триггеры GitHub: @codex security review, проверка при открытии PR, при каждом push или вместе с обычным ревью кода. Локальный CLI может запускаться в GitLab CI/CD и выдавать SARIF — стандартный машиночитаемый формат замечаний безопасности. Это документированный путь проверки безопасности в GitLab; он не подтверждает наличие нативного размещённого у поставщика бота Security для GitLab, аналогичного общей бета-версии Codex.
Облачные сканирования используют временные изолированные контейнеры репозитория и уничтожают их после извлечения результатов. Отчёты и извлечённые артефакты при этом продолжают существовать. Применяйте политику хранения рабочего пространства, а не описывайте весь сервис как систему с нулевым хранением только потому, что контейнер выполнения недолговечен.
CLI также по умолчанию сохраняет результаты сканирования в $CODEX_HOME/state/plugins/codex-security/scans/, включая локальную базу данных для работы с результатами. Команда сама контролирует удаление этих файлов и любых артефактов CI, которые публикует. Отчёт об уязвимости может раскрывать чувствительные пути в коде и после удаления копии репозитория.
- Контекст модели угроз сосредоточивает исследование на достижимых рисках безопасности.
- Верификация может дать больше подтверждений, чем предположительный комментарий к коду.
- Отдельные пороги публикации сокращают автоматическое отвлечение на замечания низкой серьёзности.
- CLI и GitLab CI/CD позволяют самостоятельно запускать процесс проверки безопасности.
- Plus не включает Security Review; даже на подходящих тарифах нужен доступ.
- Инструмент не заменяет обычную проверку корректности или детерминированные проверки безопасности.
- Поддержка GitLab CI требует иной настройки, чем нативный бот ревью на хостинге.
- После временного выполнения остаются отчёты и локальные артефакты либо артефакты CI, хранение которых нужно регулировать.
Один реальный PR и замечания трёх ботов
Изменение механизма негативного кеширования в публичном репозитории показывает, почему пересекающиеся комментарии и повторные ревью нужно интерпретировать. PR #224 в jdx/mise-versions, слияние которого состоялось 6 июня 2026 года, добавил кеширование неудачных запросов релизов GitHub. Негативный кеш временно запоминает ошибку, чтобы повторные запросы не обращались к внешнему сервису снова.
CodeRabbit, Greptile и Cursor Bugbot оставили замечания в этом PR. В истории есть как первоначальные проверки, так и последующие ревью исправленных коммитов. Это конкретные свидетельства того, что заметили продукты, но не эксперимент, в котором все три получили один и тот же неизменный коммит и настройки.
CodeRabbit заметил потерю исходной ошибки. Если запрос к GitHub завершается неудачно и попытка сохранить эту неудачу тоже выбрасывает исключение, ошибка кеша может подменить полезную исходную ошибку. Вызывающий код, ожидающий ошибку внешнего сервиса — например, отсутствие релиза, — способен обработать сбой неверно. Комментарий бота указывал на узкую проблему, а не предлагал общий рефакторинг.
Greptile заметил неверную область действия лимита запросов. Ответ 403 может означать, что лимит достигнут для одного токена. Если кешировать его как ошибку запрошенного ресурса, смена токена не сработает, даже когда другой токен мог бы дать успешный ответ. В этой реализации сбой мог сохраняться пять минут. Greptile также запросил тесты истечения кеша и сроков жизни отдельных типов ошибок. Запрос тестов касается покрытия, а не ещё одной независимо установленной ошибки выполнения.
Bugbot заметил устаревшее состояние и более поздний пограничный случай. Первоначальное предупреждение касалось сохранения негативного результата после успешного запроса, который должен был его очистить. Бот также указал на проблему ответа 403 из-за лимита, повторив находку Greptile. После первого исправления следующий комментарий Bugbot указал на ответ при вторичном ограничении частоты запросов, распознаваемый по Retry-After, который обновлённый классификатор всё ещё пропускал.
Первый последующий патч защищает исходную ошибку от сбоя записи кеша, очищает негативный кеш после успеха, не кеширует распознанные ограничения запросов и добавляет соответствующие тесты. Следующий патч обрабатывает классификацию ограничения запросов по Retry-After и проверяет её тестами. Изученные изменения кода подтверждают практическую полезность комментариев.
Что этот PR доказывает о качестве код-ревью с ИИ?
Этот PR позволяет сравнить отдельные находки, но не построить рейтинг поставщиков. CodeRabbit выявил проблему обработки ошибок; Greptile и Bugbot пересеклись в замечаниях о лимите запросов; более поздний запуск Bugbot изучил уже изменённую реализацию и нашёл ещё один пограничный случай. Подсчёт комментариев завысил бы число отдельных ошибок и не учёл бы разные входные данные.
В обсуждении нет набора всех верных и неверных замечаний, размеченного людьми, поэтому по нему нельзя определить частоту ложных срабатываний или полноту обнаружения каждого инструмента. Исправления после комментариев — полезное свидетельство, но они не показывают все пропущенные дефекты. Практический вывод для CTO: изучайте замечания, требующие действий, их пересечения и поведение при повторном ревью, а затем проведите сопоставимый пилот на собственных изменениях команды.
Какой инструмент выбрать вашей команде
Выберите этап проверки, который команда сможет поддерживать стабильно, и рассчитайте нагрузку на нём. Начальный список кандидатов должен быть достаточно коротким, чтобы разработчики успевали оценивать находки, а не только устанавливать интеграции.
Автоматическое ревью кода в GitHub
Выбирайте CodeRabbit Essentials, если сейчас нужен отдельный автоматический ревьюер обычных приватных PR и его ограничения подходят под нагрузку. При $150 в месяц на пять разработчиков у него понятный базовый бюджет и прямые настройки замечаний.
Выбирайте Greptile, если правила для конкретного репозитория и настройки по каталогам достаточно важны, чтобы оправдать управление кредитами по авторам. Начните с известного уровня усилий и лимита дополнительных расходов. Сравните его находки с CodeRabbit на типичных изменениях: публичный PR не решает вопрос покупки для вашей кодовой базы.
Выбирайте Bugbot, если разработка уже ведётся в Cursor и команда ценит переход между проверкой перед push, обсуждением PR и исправлениями. Если места уже куплены, оценивайте дополнительный счёт за ревью; если нет — полную стоимость подписки и использования.
Код-ревью в GitLab
CodeRabbit и Greptile предоставляют прямое ревью GitLab; потребности собственного размещения нужно сверять с тарифами. Bugbot тоже документирует поддержку GitLab и Self-Hosted. Для обычной установки бота начните с этих нативных вариантов.
Codex теперь документирует нативное ревью GitLab в бета-версии, включая настройку собственного размещения. Протестируйте его на хостинге и модели разрешений, которыми действительно пользуется команда. Локальное ревью Claude Code и самостоятельно запускаемый CI — допустимые варианты для GitLab, но их выполнение должен обеспечивать ваш процесс. Документированный путь Codex Security через GitLab CI — тоже интеграция безопасности, которую вы запускаете сами, а не обещанный размещённый у поставщика бот Security для GitLab.
Что выбрать, если подписка на агента уже оплачена
Сначала используйте Codex или локальный Claude Code, если автор может регулярно запрашивать ревью до передачи изменения. Доступ к агенту для разработки уже есть; вопрос в том, полезны ли дополнительный расход и находки. Поместите нужные инструкции в файлы, которые выбранный вариант действительно читает.
Выбор смещается к автоматическому PR-ревьюеру, если ручной запуск ненадёжен или ревьюерам нужно сохраняемое общее обсуждение каждого изменения. Чуть более дешёвая подписка не компенсирует проверки, которые команда забывает запустить. И наоборот, второй автоматический сервис трудно оправдать, если существующий способ ревью стабильно находит дефекты, требующие действий, и не создаёт ещё одну очередь комментариев.
Включайте управляемое ревью Claude выборочно, когда изменение оправдывает дополнительные расходы на верификацию. Добавляйте Codex Security для проверки границ безопасности и исследования, явно определив доступ и работу с отчётами. Ни одну из этих покупок не стоит обосновывать универсальной таблицей лидеров среди моделей.
Бесплатные инструменты для код-ревью
Greptile Starter — действительно бесплатная отправная точка для одного активного разработчика, а не для пяти. Сводки приватных PR в CodeRabbit Free не являются полноценным продуктом проверки приватного кода, хотя лимиты для открытых проектов и локальной работы могут быть полезны. Облегчённый доступ Codex на Free и Go нельзя считать равным лимиту автоматического ревью GitHub на Plus; документированные условия бета-версии GitLab — отдельное утверждение. Claude Free не даёт бесплатного места Claude Code.
Для приватной команды из пяти человек сначала используйте уже купленный доступ и проверьте его реальные лимиты. «Бесплатно установить» и «бесплатно проверять каждый приватный PR» — разные обещания для бюджета.
Ложные срабатывания: задайте правила ревью до пилота
У лишних замечаний есть разные причины, и не все они — ложные срабатывания. Ложное срабатывание утверждает наличие дефекта, который не возникает в реальных условиях работы программы. Верный косметический совет тоже может быть малополезным шумом. Дублирующее замечание повторяет уже обсуждаемую работу. Предположительная проблема безопасности может требовать исследования, прежде чем её обоснованно отнесут к одной из категорий.
Требуйте, чтобы каждое замечание о корректности, требующее действия, указывало изменившееся поведение, путь к нему, последствия и подтверждение в исходниках. Конкретный вызывающий код или тест полезнее уверенной метки серьёзности. Попросите автора объяснить спорную находку, а для важных случаев поручите другому разработчику разрешить разногласие.
Начните пилот с 20 типичных PR: это предложенная выборка для оценки, а не ограничение продукта. Включите те виды изменений, которые выпускает команда: обычные правки, миграцию, обработку сбоев и границу безопасности. Для сравниваемых ботов сохраняйте одинаковыми коммит, инструкции и настройки запуска. Помечайте отдельные находки как полезные, неверные, уже учтённые или верные, но слишком мелкие; неподтверждённые опасения учитывайте отдельно.
Измеряйте работу, которую команда действительно выполнила: какие находки привели к изменению патча или тестов, какие потребовали уточнения и какие были проигнорированы. Убирайте дубликаты одной первопричины между инструментами. Когда один ревьюер нашёл ошибку кеширования лимита запросов в публичном PR, а другой повторил её, это дало дополнительное подтверждение, а не ещё один независимый дефект.
Настраивайте конкретный источник лишних замечаний. Профиль CodeRabbit сужает обратную связь; строгость и категории Greptile — публикуемые комментарии; Bugbot нужны собственные инструкции и разумные триггеры; Codex — применимые правила ревью; Claude — подходящий файл для локальной или управляемой проверки; Codex Security — допущения об угрозах и подтверждения. Повышение уровня усилий без уточнения этих исходных данных может увеличить работу, не улучшив решение.
Явно сохраняйте правило одобрения человеком. Бот с малым числом комментариев мог отфильтровать находки, пропустить путь, исчерпать лимит или не понять изменение. Отсутствие комментариев не следует воспринимать как полный аудит.
Как отбирались и сравнивались инструменты
Эти шесть продуктов охватывают рассматриваемые варианты проверки: отдельные PR-боты, ревьюер из экосистемы редактора, агенты для разработки и исследование безопасности. При выборе предпочтение отдавалось процессу, который небольшая команда может внедрить, цене, которую можно рассчитать, и настройкам, позволяющим оспаривать или сокращать неуместные замечания.
Цены, названия тарифов и возможности сверены с первичными страницами поставщиков 2 октября 2026 года. Итоговые суммы для пяти разработчиков и сценарии равномерной нагрузки рассчитаны по этим страницам. Свидетельства из реального PR взяты из изученных публичных комментариев ботов и diff последующих коммитов. Продукты сравнивались по документации и публичным данным; закрытые пробные испытания для этой статьи не проводились.
Заявления поставщиков о бенчмарках не определяли рекомендации. Результат на другом наборе данных не позволяет установить объём лишних замечаний, работу по интеграции или счёт для вашего репозитория. Самые убедительные свидетельства здесь относятся к более узкому кругу вопросов: конкретным находкам в PR с доступной историей, действующим настройкам и явно заданным допущениям бюджета.
Более широкий каталог может включать другие боты и статические анализаторы, но добавление их без такого же подробного рассмотрения сделало бы выбор менее полезным. Среди действующих партнёров сайта нет подходящего кандидата для этой подборки ИИ-ревьюеров, поэтому никто не был включён как платная рекомендация. Ссылки на инструменты используют обычную систему монетизируемых ссылок сайта там, где есть подходящая программа; коммерческая доступность не определяла вердикт.
Ошибки, которых стоит избежать при выборе
Не выбирайте CodeRabbit Free как обязательный ревьюер корректности приватного кода. Сводка не даёт той платной проверки, которую вы хотите приобрести. Начните платный пробный период и оцените находки.
Не покупайте Greptile как «$30 за безлимитное ревью». Уровень усилий, повторные запуски и необъединяемые лимиты авторов меняют стоимость. Выберите лимит дополнительных расходов до широкого включения автоматической проверки.
Не рассчитывайте новые покупки Bugbot по прежней цене отдельного места. Учитывать нужно действующую оплату по использованию, подписку команды на Cursor и любую работу Autofix.
Не включайте управляемое ревью Claude при каждом обычном push, если дополнительный счёт не вписывается в бюджет команды. Локальная проверка предполагает другое решение о покупке; оставьте управляемый сервис для работы, риск которой оправдывает оценочную стоимость.
Не используйте Codex Security вместо общего ревью. Он решает вопрос безопасности и требует подходящего доступа. Он не определит, соответствует ли функция требованиям продукта и приемлема ли миграция с точки зрения эксплуатации.
Избегайте любой конфигурации, в которой одобрение бота становится единственным основанием для слияния. Связывайте CI, ревью человеком и возможность оспаривания замечаний с реальным риском выпуска.
Частые вопросы о код-ревью с ИИ
Есть ли ИИ-инструменты для код-ревью?
Да. CodeRabbit и Greptile проверяют подключённые PR, Cursor Bugbot связывает ревью с процессом работы в Cursor, а Codex и Claude Code могут проверять изменения как агенты для разработки. Codex Security добавляет более узкий вариант исследования уязвимостей. До сравнения цен подписок выберите этап проверки и порядок публикации замечаний.
Какой ИИ лучше выбрать для команды?
CodeRabbit Essentials — основной рекомендуемый здесь отдельный бот для небольшой команды, которой нужны регулярные автоматические замечания в PR: $150 в месяц на пять разработчиков в рамках лимитов тарифа. Уже имеющийся процесс работы с Codex или Claude Code — лучшая отправная точка, если команда и так стабильно запрашивает ревью. Для безопасности нужно отдельно определить охват проверки.
Может ли ChatGPT проводить код-ревью?
Да, ChatGPT может обсуждать предоставленный код, а Codex предлагает процесс разработки и ревью с учётом репозитория при наличии подходящего доступа. Ответ чата по вставленному фрагменту имеет другой контекст, чем подключённое ревью Codex. Проверьте настройки данных аккаунта и не считайте, что модель изучила файлы, которые ей не передавали.
Какие инструменты входят в топ-5 для код-ревью?
Пять вариантов общего ревью, сравниваемых здесь, — CodeRabbit, Greptile, Cursor Bugbot, Codex code review и Claude Code. Codex Security — шестой рассматриваемый продукт с отдельной задачей безопасности. Они сгруппированы по процессу работы, а не расставлены в универсальном рейтинге бенчмарка.
Код-ревью уже устарело?
Нет. Ревью с ИИ может находить дефекты и помогать автору подготовить изменение, но команда по-прежнему должна оценивать замысел продукта, эксплуатационные риски и приемлемые компромиссы. Одобрение человеком и CI также дают подтверждения, которых отсутствие комментариев бота обеспечить не может.
Чем отличаются Copilot и CodeRabbit при ревью кода?
Ревью кода GitHub Copilot — часть процесса работы с помощником GitHub, а CodeRabbit — отдельный ревьюер с документированными интеграциями GitHub и GitLab и собственной конфигурацией проверки. Обоим нужны правильный контекст репозитория и правила оспаривания находок. Документация GitHub по ревью Copilot описывает, как запрашивать и использовать его проверки.
Почему некоторым не нравится Copilot?
Единого обоснованного ответа о предпочтениях всех пользователей нет. Для CTO полезнее проверить, упускает ли ревьюер контекст репозитория, повторяет ли существующие проверки или создаёт ли комментарии, по которым команда не может действовать. Сравнивайте эти результаты на своих PR, а не принимайте жалобу или заявление поставщика за измеренную частоту ложных срабатываний.
Может ли Copilot проверять код?
Да. GitHub документирует запрос ревью Copilot и работу с полученными замечаниями. Само наличие инструмента не делает его автоматическим выбором для GitLab и не заменяет отдельное исследование безопасности. Оценивайте его относительно процесса, который действительно нужен вашей команде.
Есть ли ИИ лучше Copilot?
Для конкретной команды может найтись более подходящий вариант. CodeRabbit или Greptile могут отвечать потребности в отдельном PR-боте, Bugbot — процессу работы с Cursor, а уже имеющийся агент для разработки — покрывать ревью перед push. Решайте по находкам, требующим действий, лишним замечаниям, поддержке хостинга и реальным расходам; ни один бенчмарк поставщика не решает все четыре вопроса.
Получите чек-лист настройки Claude Code и Codex, чтобы наладить работу с агентом для разработки до добавления ещё одной подписки на ревью.
- Последнее обновление
- 2 окт. 2026 г.
- Категория
- AI
Сделать этот сайт предпочтительным в Google


Отметьте omidsaffari.com как предпочтительный источник — и Google будет поднимать его для вас в Top Stories, AI Overviews и AI Mode.
ИИ для электронной почты: какой помощник выбрать в 2026 году
Сравниваем Fyxer, SaneBox, Superhuman, Shortwave и встроенный ИИ в Gmail и Outlook: цены в USD, настройка, хранение писем и выбор под вашу задачу.2 окт. 2026 г.AI
Аналоги Granola: что выбрать для записи встреч и работы команды
Сравните аналоги Granola по записи без бота, поддержке Windows, работе команды, интеграциям с CRM и ценам. Разбираем ограничения тарифов и перенос истории.1 окт. 2026 г.AI
Тарифы Gamma в 2026 году: какой план выбрать и за что платить
Сколько стоит Gamma: сравниваем Free, Plus, Pro и Ultra, лимиты кредитов и расходы на команду. Узнайте, когда нужна подписка и выгодна ли оплата за год.1 окт. 2026 г.AI
Цены Wispr Flow: какой тариф выбрать в 2026 году
Сколько стоит Wispr Flow для одного человека и команды: лимиты Free, Pro и Growth, годовая оплата, скидки студентам и более дешёвые альтернативы.1 окт. 2026 г.AI
Muse для бизнеса: как настроить помощника и запустить еженедельный отчёт
Настройте Meta Muse, подключите Shopify, Instagram и Facebook и запустите еженедельный отчёт. Разбираем тарифы, лимиты и правила подтверждения действий.1 окт. 2026 г.AI
Gemini 4 Argon: стоит ли переходить и какой бюджет заложить
Кому доступен Gemini 4 Argon, сколько стоят токены и когда оправдан переход: сравниваем тарифы, опубликованные бенчмарки и стоимость принятой задачи.1 окт. 2026 г.AI
Обзор Wispr Flow: когда диктовка стоит подписки
Обзор Wispr Flow: цены Free, Pro и Growth, диктовка писем и промптов, сравнение с Superwhisper и ограничения приватности. Когда подписка окупается?1 окт. 2026 г.AI