Доступ Claude Code к сети теперь выдаётся на одну команду
Claude Code 2.1.271 открывает нужный домен только на время одной команды: установка зависимостей получает сеть, а следующие шаги не наследуют доступ.




Доступ Claude Code к сети больше не приходится расширять на всю задачу ради одной установки зависимостей. 14 сентября 2026 года Claude Code 2.1.271 добавил сетевые разрешения для отдельной команды в автоматическом режиме с песочницей: разрешённый для установки хост реестра снова закрывается, как только команда завершится.
Как теперь устроен доступ Claude Code к сети
Здесь у Claude Code работают два разных уровня защиты. Суть изменения становится понятна, только если рассматривать их отдельно.
Автоматический режим решает, можно ли запустить вызов инструмента. Отдельный классификатор сопоставляет действие с запросом пользователя. Общая модель разрешений разобрана в предыдущем руководстве по автоматическому режиму Claude Code.
Песочница определяет, к чему получит доступ уже запущенная shell-команда. Она ограничивает запись в файлы и направляет сетевой трафик через прокси, который проверяет хост назначения.
В версии 2.1.271 эти уровни связаны теснее. Теперь в автоматическом режиме с песочницей вызов Bash, PowerShell или Monitor может содержать список allowed_domains. Claude Code одновременно проверяет команду и необходимые ей хосты. Они открываются только для этой команды, а обращения к другим хостам песочница отклоняет. В примечании к выпуску эта область действия указана прямо.
Поле в snake_case — не то же самое, что sandbox.network.allowedDomains в settings.json.
До этого выпуска разрешение нового хоста для песочницы могло давать более широкий доступ. Разрешение, выданное вручную, действует до конца текущей сессии, а сохранённое может перейти и в следующие сессии. Автоматический режим также умеет кешировать решение по хосту и порту. Новое поле меняет именно доступ во время выполнения: даже если вердикт классификатора используется повторно, сетевое окно относится только к текущей команде.
Изменение касается лишь сочетания, названного в примечании к выпуску: автоматический режим, песочница и Bash, PowerShell или Monitor. Оно не расширяет границы для ручных сессий, команд вне песочницы, встроенных файловых инструментов и задач, которым сеть вообще не нужна.
Экономика здесь — в масштабе разрешений, а не в тарифе
Цена пользовательской лицензии Claude Code не изменилась. Anthropic не объявляла отдельную плату, отдельный SKU или результаты замеров производительности для доменов, разрешённых на уровне команды.
Практическая формула — размер доступа, который придётся обосновать:
standing grant = approved host × every later command that can reuse it
command-scoped grant = approved host × the reviewed command
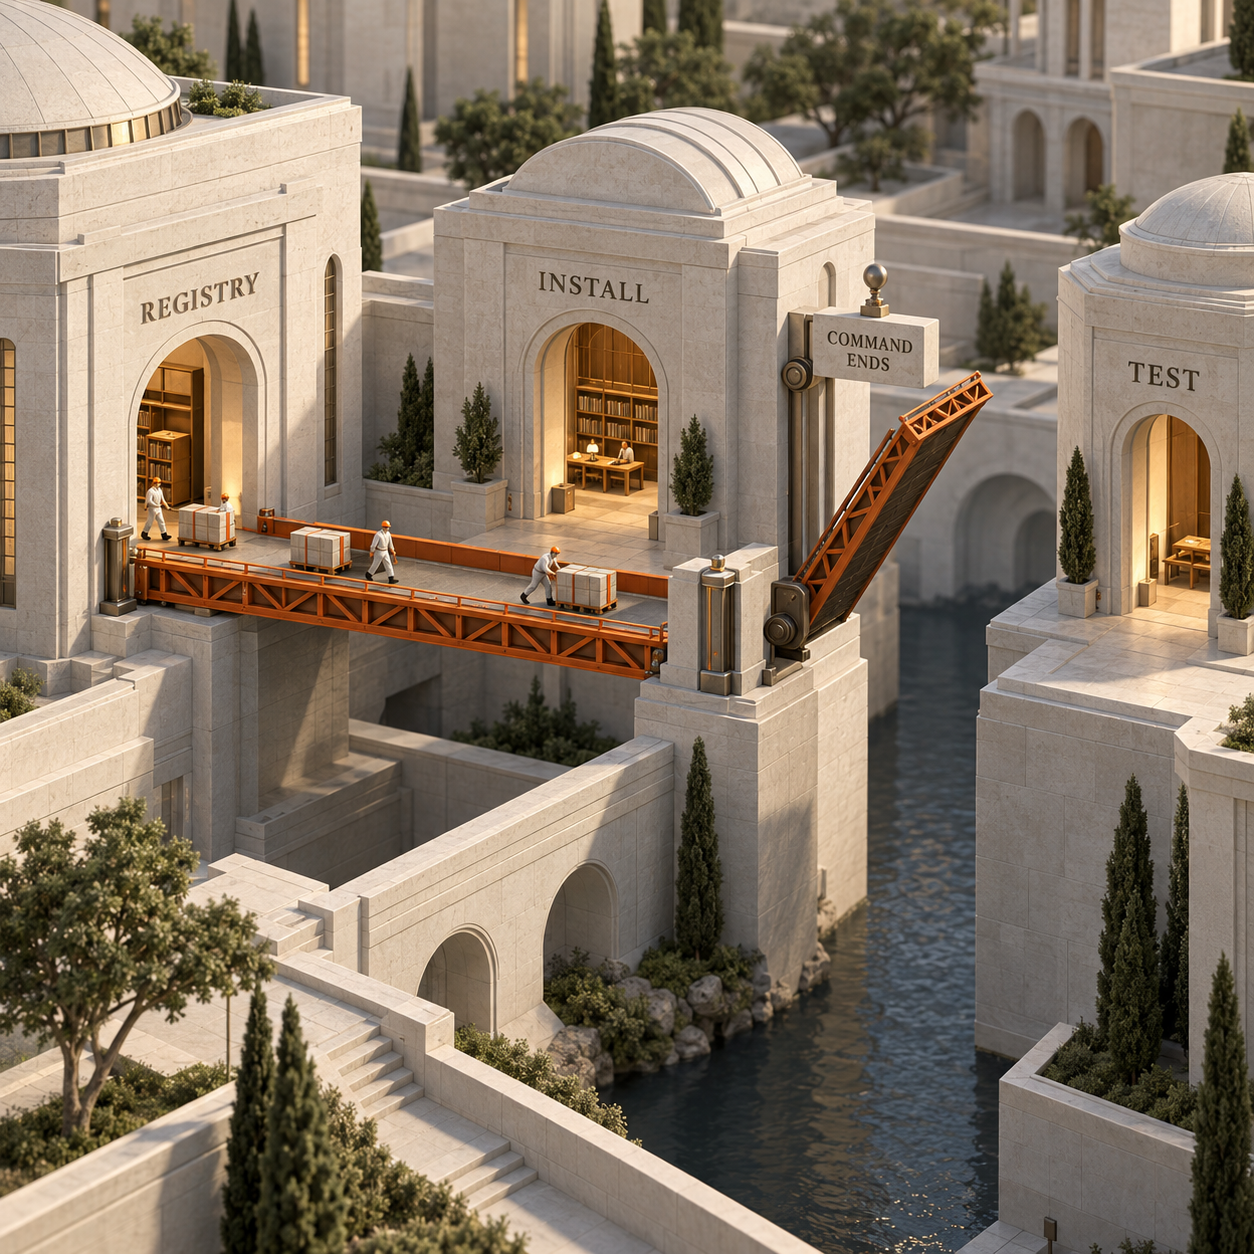
Возьмём установку зависимостей, которой нужен registry.npmjs.org. Раньше выбор часто был неудобным: либо останавливать автономную задачу ради решения о доступе к сети, либо заранее разрешать реестр и соглашаться с тем, что к нему сможет обратиться любая последующая команда в песочнице. Теперь автоматический режим может разрешить этот хост вместе с самой установкой, а затем закрыть его до этапов сборки, тестирования, упаковки и проверки кода.
Счёт за подписку не изменится, зато сократятся две другие статьи затрат. Платформенным командам потребуется проектировать и удалять меньше постоянных исключений. Специалисты по безопасности смогут оценивать связку из команды и хоста, а не считать хост доступным до конца задачи.
Проверка всё же расходует вычислительные ресурсы. В тарифах Enterprise и аккаунтах провайдеров с оплатой по фактическому использованию, перечисленных в документации Anthropic по режимам разрешений, обращения к классификатору учитываются в расходе токенов и добавляют ещё один сетевой обмен. В описании выпуска нет замеров времени, и для этой статьи тест с таймером не проводился, поэтому утверждать, сколько секунд экономит функция, было бы некорректно.
Кому это пригодится уже завтра
Основателю, который запускает долгую сборку в одиночку
Основатель SaaS-проекта может поручить Claude Code восстановить зафиксированные версии пакетов, а затем перейти к тестам и ревью кода, не оставляя публичный реестр открытым для следующих этапов. Задача продолжит выполняться, но одна необходимая загрузка не превратится в постоянный исходящий доступ на всю сессию.
Техническому руководителю агентства с несколькими клиентскими репозиториями
Агентство может привязать хост пакетов клиента к конкретной установке, вместо того чтобы сохранять ещё одно исключение на уровне проекта. Разрешения придётся реже чистить, а команде на следующем этапе будет сложнее отправить клиентский код на хост, который открывался исключительно для работы с зависимостями.
Руководителю платформы или безопасности, отвечающему за автономных агентов
Платформенная команда может сохранить общие для организации запреты и управляемые ограничения доменов, разрешая рядовым командам запрашивать более узкий доступ в рамках этой политики. Запись о проверке объяснить проще: этому действию был нужен этот хост. Она не доказывает, что хост был безопасен для всего, что агент делал дальше.
Инженеру сборки, который разделяет установку и тестирование
Инженер сборки может оставить сеть этапу восстановления пакетов, а тестовый набор запускать офлайн. Если скомпрометированный тест или неожиданный скрипт попытается обратиться к реестру после установки, прежнее сетевое окно ему не достанется — если только этот хост уже не разрешён другим постоянным правилом.
Как ограничить сеть при установке зависимостей
Нагляднее всего изменение проявляется в репозитории, где package-lock.json добавлен в систему контроля версий, а зависимости разрешаются через один известный реестр. В документации npm команда npm ci предназначена для чистой автоматической установки: она требует lock-файл, завершается ошибкой при расхождении lock-файла с манифестом, удаляет существующий каталог node_modules и не меняет ни манифест, ни lock-файл. Параметр --ignore-scripts запрещает запуск скриптов жизненного цикла пакетов во время такой установки. Это поведение описано в документации npm.
Проверьте версию Claude Code
Запустите команду проверки версии из журнала изменений:
Bashclaude --versionНужна версия 2.1.271 или более новая сборка, в которой есть эта функция.
Запустите автоматический режим в закрытой по умолчанию песочнице
Для одной сессии включите автоматический режим и песочницу, которая обязана успешно запуститься и не может повторить заблокированную команду за своими пределами:
Bashclaude --permission-mode auto --settings '{"sandbox":{"enabled":true,"failIfUnavailable":true,"allowUnsandboxedCommands":false}}'Здесь используются документированные параметры
--permission-mode,--settings,failIfUnavailableиallowUnsandboxedCommands. В macOS песочница встроена. Для Linux и WSL2 нужныbubblewrapиsocat; нативная Windows встроенную песочницу не поддерживает. Настройка и ограничения платформ перечислены в руководстве по песочнице.Сформулируйте для установки узкую задачу
Отправьте следующий запрос, заменив хост реестра, если lock-файл использует частный реестр:
Установи только те зависимости и только в тех версиях, которые указаны в
package-lock.json, с помощьюnpm ci --ignore-scripts. Этой команде разрешён доступ только кregistry.npmjs.org. Не сохраняй этот хост в настройках проекта или пользователя. После установки запусти тесты отдельной командой без доступа к сети. Остановись, если для установки понадобится любой другой хост.Самостоятельно вводить поле
allowed_domainsне нужно. Claude Code формирует вызов shell-инструмента, а автоматический режим проверяет запрошенный хост вместе с этим вызовом.Убедитесь, что следующий этап снова начинается без доступа
Откройте
/sandbox, перейдите на вкладку Config с итоговой конфигурацией и проверьте, чтоregistry.npmjs.orgуже не указан ни в постоянном спискеallowedDomains, ни в сохранённом правилеWebFetch. Затем разрешите запуск отдельной команды тестирования. Если она попытается выйти в сеть, ей должен потребоваться собственный проверенный набор доменов; иначе действующая политика должна отклонить запрос.
Чаще всего ошибаются именно с lock-файлом. В нём могут быть ссылки на частный реестр, Git-хост или прямой URL tarball-файла. Одного упоминания registry.npmjs.org недостаточно, чтобы такие зависимости появились в этом реестре. Проверьте, на какие хосты фактически ссылается lock-файл, перечислите их без лишних доменов и остановите команду, если он запросит что-то неожиданное.
Чего эта функция не решает
Доступ к сети для отдельной команды сужает период, когда хост доступен. Он не подтверждает надёжность хоста, не проверяет каждый зашифрованный запрос и не делает загруженный код безопасным.
Встроенный прокси Anthropic фильтрует обращения по имени хоста и по умолчанию не просматривает содержимое TLS-соединений. Во время выполнения одобренной команды процесс может обращаться к любому допустимому пути на этом хосте. Запущенные командой дочерние процессы работают в тех же границах песочницы. Поэтому npm ci --ignore-scripts удобно использовать как учебный пример: этот параметр исключает скрипты жизненного цикла пакетов из этапа установки, но не проводит аудит загружаемых пакетов.
Управляемая политика по-прежнему стоит выше этой функции. strictAllowlist может запрещать всё, чего нет в настроенном списке, а allowManagedDomainsOnly — ограничивать разрешённые хосты теми, что заданы в управляемых настройках. Явные запрещающие правила продолжают блокировать соединения. Домены на уровне команды не обходят эти механизмы.
Ещё один важный нюанс — повторный запуск вне песочницы. Обычно Claude Code предусматривает такой запасной путь для команд, которые песочница не может выполнить. Поэтому значение false у allowUnsandboxedCommands важно: оно не позволяет неудачной установке незаметно подменить вопрос «к какому хосту может обратиться эта команда?» вопросом «можно ли выполнить эту команду вне песочницы?».
Что сделать в понедельник
Стоит действовать уже на этой неделе, если Claude Code работает в автоматическом режиме при обновлении зависимостей, ночном обслуживании или автономных сборках, а реестры пакетов пока внесены в широкий список разрешений песочницы. Новая функция — повод проверить, можно ли удалить эти постоянные записи.
Можно подождать, если управляемая сетевая политика организации намеренно разрешает реестр каждой команде или если внешний контейнер либо CI-раннер уже жёстче ограничивает исходящий трафик для отдельных процессов. Новое поле всё равно может стать дополнительным уровнем защиты, но не заменит действующий периметр.
Изменение вас не затрагивает, если автоматический режим не используется вместе с песочницей или если задача не обращается к сети через Bash, PowerShell или Monitor.
Практический шаг на понедельник невелик: проверьте Claude Code 2.1.271 или новее, выберите одну установку с зафиксированными зависимостями, запустите её в автоматическом режиме с закрытой по умолчанию песочницей, укажите только ожидаемый хост реестра, а затем убедитесь, что следующая команда тестирования не может воспользоваться этим сетевым маршрутом. Удаляйте постоянное исключение для реестра только после того, как такая проверка пройдёт в вашей среде.
Если хотите получать такие разборы изменений платформы с привязкой к реальным рабочим процессам, подпишитесь на рассылку.
- Последнее обновление
- 15 сент. 2026 г.
- Категория
- Explained
Сделать этот сайт предпочтительным в Google


Отметьте omidsaffari.com как предпочтительный источник — и Google будет поднимать его для вас в Top Stories, AI Overviews и AI Mode.

Vercel AI SDK: как оплачивать агентов действующей подпиской
Vercel AI SDK теперь использует подписки Claude Code, Codex и других агентов. Объясняем приоритет учётных данных, общие лимиты и расходы Sandbox.15 сент. 2026 г.Explained
Автоматизация браузера в Cloudflare: контроль хостов
Как ограничить автоматизацию браузера в Cloudflare списком разрешённых хостов, открыть Live View только для просмотра и учесть стоимость Browser Sessions.14 сент. 2026 г.Explained
Стоимость голосового ИИ-агента на GPT-Live-1: полный расчет
Разбираем стоимость голосового ИИ-агента на GPT-Live-1: $0.05 за минуту голосовой сессии, расходы на бэкенд, инструменты и телефонный трафик.14 сент. 2026 г.Explained
ChatGPT Appshots в Windows: контекст без ручного копирования
Разбираемся, как ChatGPT Appshots в Windows передаёт окно приложения в чат, экономит время на сборе контекста и какие данные важно проверить.14 сент. 2026 г.Explained
FastAPI на Vercel: когда статика больше не вызывает Functions
FastAPI на Vercel теперь отдаёт подходящую статику через CDN без вызова Functions. Разбираем экономию, правила маршрутов и риски обхода защиты.13 сент. 2026 г.Explained
Ротация API-ключей OpenAI: план без простоя
OpenAI разрешила задавать срок действия проектных API-ключей. Разбираем, как заранее заменить ключ, проверить рабочие процессы и не остановить агентов.13 сент. 2026 г.Explained
Права доступа Vercel Connect: кто отвечает за общие учётные данные
Права доступа Vercel Connect: кто управляет общими подключениями, как работает роль Connector Manager и какие уровни контроля остаются отдельными.13 сент. 2026 г.Explained