Claude Code Usage Limits: Accounts mit Janus sicher wechseln
Janus wechselt Claude-Code-Accounts auf dem Mac. Der Leitfaden zeigt, wie sich Claude Code Usage Limits prüfen und falsche Logins vermeiden lassen.
Mit Janus startet die nächste Claude Code-Sitzung unter dem richtigen privaten oder beruflichen Login, ohne jedes Mal erneut die Browser-Anmeldung zu durchlaufen. Gemeint ist hier RamitVishwakarma/Janus, ein neuer Account-Wechsler für macOS, dessen erste öffentliche Version am 25. September 2026 erschien. Zwei Tage später folgte Version 1.1.0 mit aktuelleren Nutzungswerten je Account. Der praktische Vorteil ist kein günstigerer Zugang zu Claude. Er besteht in weniger Sitzungen mit dem falschen Konto, weniger wiederholten Anmeldungen und einem sichtbaren Check der Claude Code Usage Limits vor Beginn der Kundenarbeit.
Janus wechselt den Account der nächsten Sitzung – nicht der laufenden
Janus speichert die beiden lokalen Bestandteile, an denen Claude Code einen Account erkennt: die OAuth-Zugangsdaten im macOS-Schlüsselbund und die dazugehörige Claude-Konfigurationsdatei. Das Prinzip ähnelt einem verschlossenen Schlüsselschrank. Wird ein Account ausgewählt, legt Janus dessen Schlüssel und Einstellungen wieder in den aktiven Platz, damit der nächste Prozess darauf zugreifen kann.
Entscheidend ist dabei „der nächste Prozess“. Claude Code liest seine Zugangsdaten beim Start ein. Ein Wechsel in Janus ändert daher weder eine bereits geöffnete Terminal-Sitzung noch eine laufende IDE-Sitzung. Der Prozess muss beendet oder gestoppt werden; erst nach dem Account-Wechsel wird eine neue Claude-Code-Sitzung gestartet.
Die Software führt keine Abonnements zusammen, überträgt kein Kontingent und erzeugt auch keine zusätzliche Nutzung. Jeder Login behält seinen eigenen bezahlten Zugang und seine eigenen Limits. Aktuelle Tarifkosten stehen im separaten Preisleitfaden zu Claude Code. Janus senkt den Anmeldeaufwand, nicht das Tarifbudget.
Diese Anleitung wurde anhand des Quellcodes von Janus v1.1.0 geprüft. Sie ist kein praktischer Zuverlässigkeitsbenchmark: Keine Aussage beruht auf einer gemessenen Wechselzeit oder einem nicht dokumentierten Test auf einem Mac mit zwei Accounts.
Erst die Vertrauensfrage klären, dann Janus installieren
Janus unterstützt macOS 13 oder neuer – sowohl auf Apple Silicon als auch auf Intel. Das fest ausgewählte Release v1.1.0 enthält eine DMG-Datei, eine ZIP-Datei und SHA256SUMS.txt. Die veröffentlichten DMG- und ZIP-Dateien stimmen beide mit diesem Manifest überein.
Die Einschränkung bei der Installation ist mehr als eine Formalität. Janus ist ad hoc signiert und nicht notarisiert. macOS stuft die App deshalb als Software eines nicht verifizierten Entwicklers ein; die Installationsanleitung des Projekts beschreibt, wie sich das Quarantäne-Attribut entfernen lässt. Dieser Schritt ist eine bewusste Vertrauensentscheidung, denn die App verarbeitet Zugangsdaten von Claude Code. Vor dem Umgehen der Quarantäne sollten das Repository geprüft, exakt das markierte Release gewählt und die heruntergeladene Datei verifiziert werden.
Auf dem Mac werden Janus-1.1.0.dmg und SHA256SUMS.txt in denselben Ordner geladen. Anschließend lässt sich das Manifest so prüfen:
shasum -a 256 -c SHA256SUMS.txtDanach die DMG-Datei öffnen, Janus in den Programme-Ordner ziehen und – sofern das Risiko akzeptabel ist – den Startanweisungen des Releases folgen. Das Projekt dokumentiert außerdem ein Homebrew-Cask mit --no-quarantine; dafür gilt dieselbe Vertrauensentscheidung.
Gerade der Grund für die weitreichenden lokalen Zugriffe spricht dafür, Janus vorab zu prüfen. Die App läuft nicht in einer Sandbox, weil sie auf den Schlüsselbund-Eintrag und die Konfigurationsdatei von Claude Code zugreifen muss. Sie steht unter der MIT-Lizenz und ist nicht mit Anthropic verbunden. Eine offene Lizenz ersetzt jedoch keine Sicherheitsprüfung.
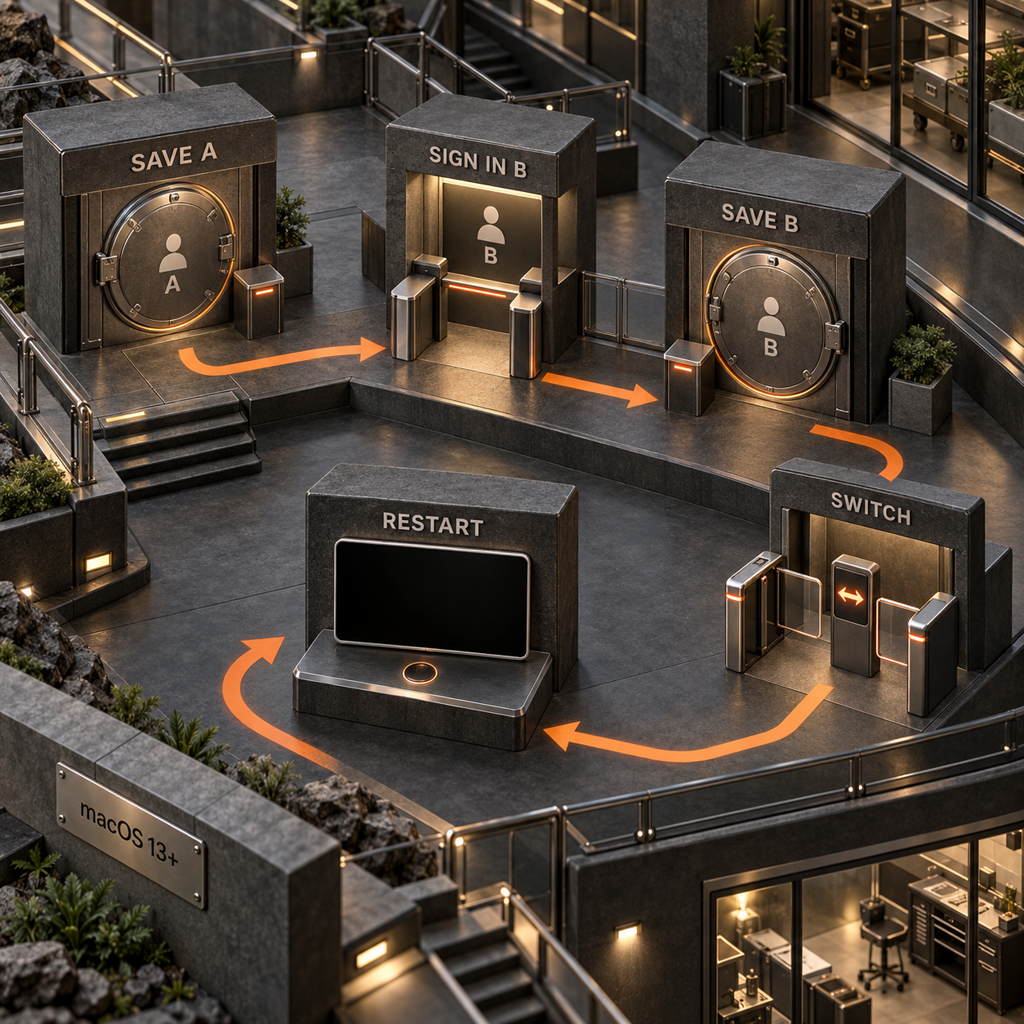
Zwei Claude-Code-Accounts speichern
Für eine saubere Einrichtung werden zwei selbst kontrollierte Accounts verwendet, und bei jeder Übergabe wird die aktive Identität geprüft.
- Mit Account A bei Claude Code anmelden. Wird Claude Code auf diesem Mac erstmals eingesetzt, zunächst die reguläre Einrichtung abschließen. Der ausführliche Einrichtungsleitfaden für Claude Code erklärt diesen Einstieg.
- Janus öffnen und die aktuell im Fenster oder in der Menüleiste angezeigte E-Mail-Adresse prüfen. Dann auf Save current account klicken.
- Account A in Claude Code abmelden und einmal mit Account B anmelden.
- Zu Janus zurückkehren. Prüfen, ob die angezeigte E-Mail-Adresse zu Account B gehört, und erneut auf Save current account klicken.
- Nun sollten beide Accounts in Janus erscheinen. Account A oder B lässt sich im Fenster oder über die Wechseloption in der Menüleiste auswählen.
- Den laufenden Claude-Code-Prozess beenden und einen neuen starten. Der alte Prozess behält die Zugangsdaten, die er zuvor eingelesen hat.
- Vor dem Öffnen eines Kunden-Repositorys die E-Mail-Adresse in Janus kontrollieren und in der neuen Claude-Code-Sitzung
/usageausführen. Die Position im Fünf-Stunden- und Wochenfenster muss zum vorgesehenen Account passen.
Bevor Janus den ausgewählten Account wiederherstellt, speichert es den verdrängten Account. Außerdem beschafft es die neue Sitzung, bevor es die aktive Sitzung verändert. Das dokumentierte Fehlerverhalten ist konservativ: Fehlt eine gespeicherte Sitzung oder verweigert der Schlüsselbund den Zugriff, sollte auf dem Mac der bereits aktive Account erhalten bleiben.
Checkliste für den Test mit zwei Accounts
Der erste Wechsel sollte in einem Repository mit geringem Risiko erfolgen, nicht während aktiver Kundenarbeit.
- Vor dem Wechsel die von Janus als angemeldet markierte E-Mail-Adresse notieren und den sichtbaren Stand im Fünf-Stunden- und Wochenfenster festhalten.
- Eine Claude-Code-Sitzung weiterlaufen lassen, um die Grenze beim Prozessstart testen zu können.
- In Janus zum zweiten Account wechseln und prüfen, ob sich die E-Mail-Adresse in der Menüleiste ändert.
- Einen separaten, neuen Claude-Code-Prozess starten und
/usageausführen. - Prüfen, ob die Werte des neuen Prozesses mit den Angaben zum zweiten Account in Janus übereinstimmen.
- Zum weiterhin geöffneten Prozess zurückkehren. Er sollte sich noch wie die Sitzung des ersten Accounts verhalten, weil er dessen Zugangsdaten beim Start geladen hat.
- Zurückwechseln, erneut neu starten und die Identitäts- und Nutzungsprüfung wiederholen, bevor der Ablauf für abrechenbare Arbeit eingesetzt wird.
Es reicht nicht, dass eine Schaltfläche ihre Farbe geändert hat. Geprüft werden muss, ob der in Janus gewählte Account tatsächlich vom nächsten Prozess verwendet wird, während der bestehende Prozess unverändert bleibt.
Claude Code Usage Limits: Gespeicherte und abgerufene Werte unterscheiden
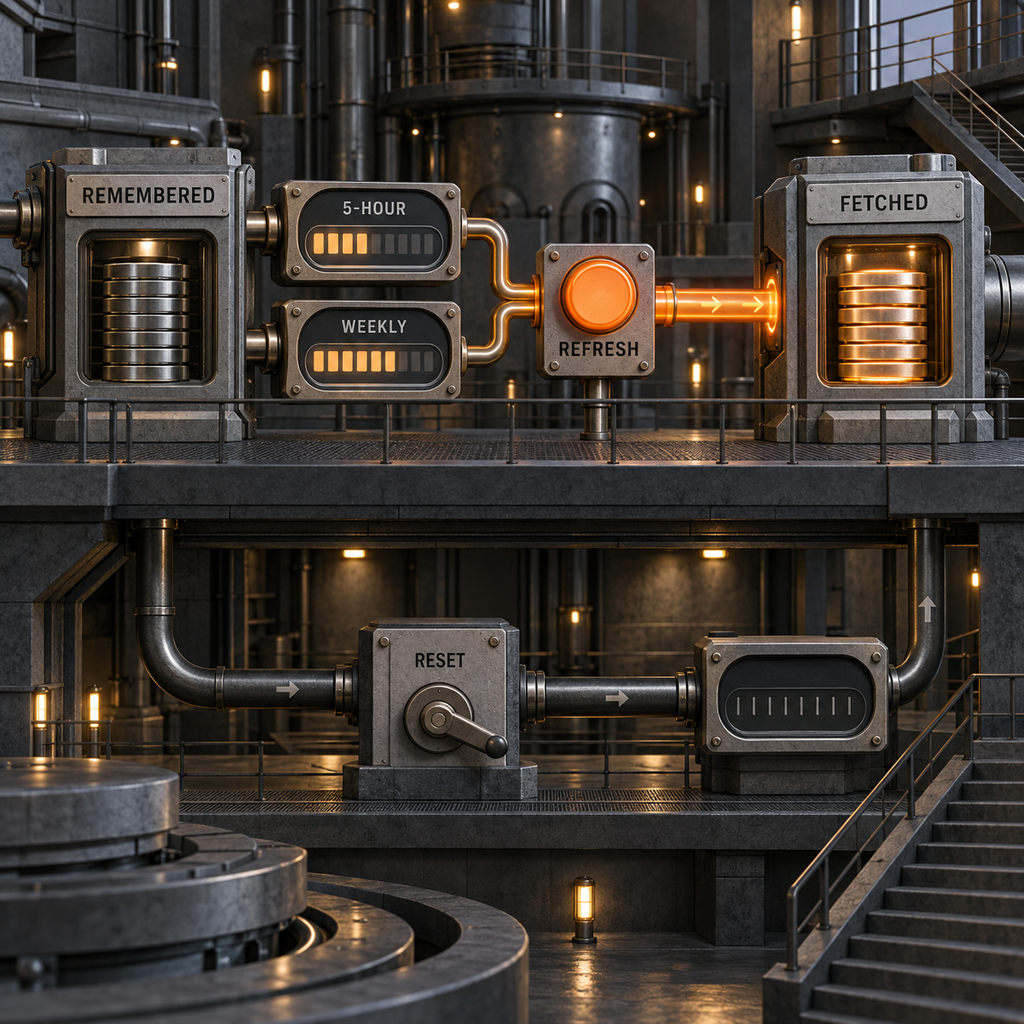
Janus kann einen korrekten, aber veralteten Wert anzeigen – und das ist nicht dasselbe wie ein aktueller Wert. Claude Code schreibt Nutzungsdaten in seine Einstellungen, solange ein Account aktiv ist. Nach dem Wechsel zu einem anderen Account wird dieser gespeicherte Wert nicht mehr fortgeschrieben. Version 1.1.0 kennzeichnet die Quelle, sodass ein gemerkter von einem bei Anthropic abgerufenen Wert zu unterscheiden ist.
Ein Klick auf Refresh fragt die aktuelle Nutzung einmal für jeden gespeicherten Account ab. Bei einem nicht aktiven Account kann Janus zunächst ein abgelaufenes Zugriffstoken erneuern; die neuen Zugangsdaten werden gespeichert, bevor Janus sie verwendet. Beim aktuell angemeldeten Account erneuert Janus das Token nicht, weil ein laufender Claude-Code-Prozess es noch halten könnte. Claude Code hält dieses aktive Token selbst aktuell.
Die Countdown-Anzeigen für Resets laufen nun weiter, solange das Janus-Fenster geöffnet ist. Sobald ein Limitfenster zurückgesetzt wird, löscht Janus den alten Prozentwert und startet eine Abfrage. Bis ein neuer Wert eintrifft, erscheint ein Gedankenstrich statt einer Schätzung. Diese Unterscheidung ist wichtig, wenn vor einer langen Sitzung geklärt werden soll, ob im vorgesehenen Arbeits-Account noch genug Kontingent verfügbar ist.
Im markierten Repository von v1.1.0 gibt es eine Unstimmigkeit in der Dokumentation. README, Versionshinweise und Quellcode beschreiben Nutzungsabfragen an Anthropic, während die markierte SECURITY.md weiterhin behauptet, die App stelle keine Netzwerkanfragen. Der Code sendet Nutzungsabfragen an api.anthropic.com und Anfragen zur Token-Erneuerung an platform.claude.com. Bis die Sicherheitsseite korrigiert ist, sollten der Quellcode und die neueren Versionshinweise als maßgeblich gelten.
Sechs Arbeitsabläufe, bei denen sich der Wechsel auszahlt
Janus eignet sich nicht primär für Personen, die zusätzliche Accounts sammeln. Den größten Nutzen haben Anwender, die aus einem berechtigten Grund zwei Identitäten auf demselben Mac sauber trennen müssen.
Account-Wechsel dürfen nicht dazu dienen, Zugangsdaten zu teilen oder ein Tariflimit zu umgehen. Sinnvoll ist allein die Trennung von Accounts, die mit entsprechender Berechtigung kontrolliert werden.
Zwei Produkte, die sich für diese Lücke lohnen
Beste Chance: ein plattformübergreifender Launcher mit Account-Schutz
Sinnvoll wäre ein Launcher, der ein Repository mit einer freigegebenen Claude-Identität verknüpft, diese Identität vor dem Start anzeigt und erst nach der Bestätigung einen neuen Claude-Code-Prozess öffnet. Die zahlende Zielgruppe sind Berater, Agenturbetreiber sowie Entwickler mit privaten und beruflichen Accounts, denen der Schutz vor einem falschen Login wichtiger ist als ein weiterer eingesparter Klick.
Die Nachfrage ist klein, aber ungewöhnlich konkret. In den USA verzeichnet claude code multiple accounts etwa 90 Suchanfragen pro Monat, eine Keyword Difficulty von 0 und einen Cost-per-Click von $19.94. Weitere 10 Suchanfragen pro Monat entfallen gezielt auf claude code multiple accounts windows. Janus ist ausschließlich für macOS verfügbar; damit bilden Windows und Linux eine offensichtliche Produktlücke.
Die kleinste verkaufsfähige Version benötigt einen Adapter für den Zugangsdaten-Tresor des Betriebssystems, eine Zuordnung von Repositorys zu Accounts, eine deutlich sichtbare Anzeige des aktiven Accounts und einen Start-Wrapper. Ein Team-Dashboard ist anfangs nicht erforderlich. Die Hürde ist allerdings hoch: Authentifizierungsdateien und Token-Abläufe gehören zu einem anderen Produkt und können sich ändern; zugleich kann ein unsachgemäßer Umgang damit einen Sicherheitsvorfall auslösen. Genau dieses Risiko eröffnet einem vertrauenswürdigen Launcher aber auch eine Erlöschance.
Das ist die stärkste Produktchance. Das Suchvolumen liegt zwar unter dem allgemeinen Interesse an Nutzungslimits, dafür sind Problem, Käufer und fehlende Plattform klar umrissen.
Ein Monitor für Herkunft und Reset von Nutzungsdaten
Ein lokaler Monitor könnte jeden Wert eindeutig nach Account, Quelle und Abrufzeit kennzeichnen und warnen, bevor ein geplanter Programmierauftrag an eine Reset-Grenze stößt. Ein einzelner Power-User könnte die persönliche Version kaufen; ein Entwicklungsteam könnte für eine Richtlinienebene bezahlen, bei der niemals rohe Zugangsdaten exportiert werden.
claude code usage limits erreicht in den USA etwa 1,000 Suchanfragen pro Monat bei einem Cost-per-Click von $12.71. claude code usage limits check ergänzt weitere 10. Die Nachfrage ist größer als beim Account-Wechsel, weil die Unsicherheit über Limits fast jeden zahlenden Nutzer betrifft.
Die Minimalversion umfasst eine Menüleistenansicht, klar ausgewiesene Zustände remembered und fetched, Reset-Timer sowie eine Warnung vor dem Start. Das Problem ist die Abhängigkeit vom vorgelagerten Anbieter. Janus v1.1.0 verwendet die OAuth-Endpunkte von Claude für Nutzung und Erneuerung, und diese Schnittstellen können sich ändern. Ein dauerhaft tragfähiges Produkt benötigt sauberes Fehlerverhalten, darf keine Zahlen erfinden und muss schnell gepflegt werden können.
Die Einschränkungen gehören zur Entscheidung
Janus ist nur sinnvoll, wenn eine nicht mit Anthropic verbundene lokale App Authentifizierungsmaterial verschieben darf. Gespeicherte Tokens liegen im Anmeldeschlüsselbund unter dem Dienst Janus. Momentaufnahmen der Einstellungen speichert die App mit ausschließlich für den Eigentümer gesetzten Berechtigungen unter ~/Library/Application Support/Janus/; sie können jedoch Projektpfade und den Verlauf enthalten. Der Sicherheitshinweis erwähnt außerdem, dass beim Aufruf von /usr/bin/security die Zugangsdaten kurzzeitig als hexadezimales Prozessargument für denselben macOS-Benutzer und für root sichtbar sind.
Die App ist ausschließlich für macOS verfügbar, läuft nicht in einer Sandbox, ist ad hoc signiert und nicht notarisiert. Nach einem Update kann macOS erneut nach Schlüsselbundzugriff fragen, weil sich die Ad-hoc-Signatur ändern kann. Der Abruf von Nutzungsdaten bringt Netzwerkverhalten mit sich, das auf der markierten Sicherheitsseite noch nicht dokumentiert ist. All das beweist nicht, dass die App unsicher ist. Es bedeutet aber, dass Bequemlichkeit allein kein ausreichender Installationsgrund auf einem gemeinsam genutzten, nicht verwalteten oder besonders gefährdeten Mac ist.
Janus besitzt außerdem eine Funktion zum Bereinigen von Entwickler-Caches, für den Account-Wechsel ist sie jedoch nicht erforderlich. Der Einstieg sollte eng begrenzt bleiben: Release prüfen, zwei autorisierte Accounts speichern, die Grenze beim Prozessstart testen und die Cache-Bereinigung separat bewerten.
Der nächste Schritt am Montag
Zwei selbst kontrollierte Accounts auswählen, das festgelegte Release v1.1.0 samt Prüfsummenmanifest herunterladen und die Checkliste in einem entbehrlichen Repository testen. Vor und nach dem Wechsel die aktive E-Mail-Adresse sowie die Nutzung notieren. Anschließend prüfen, ob ein neu gestarteter Claude-Code-Prozess den Account wechselt, während der weiterlaufende Prozess unverändert bleibt. Erst danach sollte Janus Teil des Ablaufs vor Kundenarbeit werden.
Wie nutze ich Janus mit Claude Code?
Die macOS-App RamitVishwakarma/Janus erst nach Prüfung der Vertrauensrisiken installieren. Zunächst den aktuell angemeldeten Claude-Code-Account speichern, dann abmelden, einmal mit dem zweiten Account anmelden und auch diesen speichern. Danach den gewünschten Account auswählen und Claude Code neu starten. Vor Arbeitsbeginn die E-Mail-Adresse in der Janus-Menüleiste kontrollieren und /usage in der neuen Sitzung abgleichen.
Kann Claude Code mehrere Accounts verwenden?
Claude Code nutzt jeweils nur einen aktiven lokalen Satz von Zugangsdaten. Janus speichert die Kombination aus Zugangsdaten und Einstellungen für mehrere Accounts und stellt die ausgewählte Kombination für den nächsten Claude-Code-Prozess wieder her. Weder Abonnements werden zusammengeführt noch wechselt ein laufender Prozess seine Identität.
Funktioniert Janus mit Claude Code unter Windows?
Nein. Janus v1.1.0 setzt macOS 13 oder neuer voraus und greift auf den macOS-Schlüsselbund sowie die dortigen Pfade für Anwendungsdaten zurück. Das Release läuft universell auf Apple Silicon und Intel-Macs, eine Windows-Version gibt es jedoch nicht.
Wie lassen sich Claude Code Usage Limits prüfen?
In der Claude-Code-Sitzung /usage ausführen und das Ergebnis mit Janus vergleichen. In Janus zeigt die Quellenangabe, woher ein Wert stammt: Ein gespeicherter Wert kommt aus den gesicherten Einstellungen, ein abgerufener Wert von Anthropic. Wenn Aktualität entscheidend ist, Refresh verwenden. Nach einem Reset erscheint zunächst ein Gedankenstrich, bis ein neuer Wert vorliegt.
Wenn Ihr Team einen Account-sicheren Launcher oder einen belastbaren Nutzungsablauf braucht, unterstütze ich gerne bei Konzeption und Automatisierung.
- Zuletzt aktualisiert
- 28. Sept. 2026
- Kategorie
- Build
Diese Seite in Google bevorzugen


Markieren Sie omidsaffari.com als bevorzugte Quelle, und Google hebt die Seite für Sie in Top Stories, AI Overviews und AI Mode hervor.
Copilot Managed Runtime: Interne Apps per CLI bereitstellen
Mit Copilot Managed Runtime gelangen interne Apps von lokalem Git über gehostete Vorschauen bis zum kontrollierten Deployment in Microsoft 365.27. Sept. 2026Build
LLM Caching mit GPT-6: Kosten messen, Cache-Fehler finden
LLM Caching mit GPT-6 senkt wiederkehrende Eingabekosten. So zeigen Dashboard, Diagnosen und Tokenwerte, wo Cache-Treffer in der Praxis verloren gehen.27. Sept. 2026Build
Microsoft Copilot Kosten: Managed Runtime sicher kalkulieren
Microsoft Copilot Kosten im Detail: So kalkulieren Unternehmen Managed Runtime mit Credits, API-Aufrufen, Power Apps Premium und separaten KI-Gebühren.26. Sept. 2026Build
n8n Workflow oder Agent? Die richtige Architektur wählen
n8n Workflow oder Agent? Der Praxistest zeigt, wann feste Abläufe gewinnen, wann Gesprächskontext zählt und warum die beste Lösung oft hybrid ist.26. Sept. 2026Build
OpenRouter Kosten: Ist Jev Router wirklich kostenlos?
Welche OpenRouter Kosten entstehen mit Jev Router wirklich? Der $0-Preis gilt für Prompt- und Completion-Tokens, doch die Gesamtrechnung muss geprüft werden.26. Sept. 2026Build
Claude Plugins veröffentlichen: Vom Repository ins Directory
Claude Plugins im Directory veröffentlichen: Bundle vorbereiten, im Entwicklerportal validieren, Prüfung bestehen und MCP Connector separat einreichen.26. Sept. 2026Build
Cloudflare MCP Gateway: Was kostenlos ist – und was nicht
Das MCP Gateway von Cloudflare ist für bis zu 50 aktive Nutzer kostenlos. Wie Nutzerplätze, Logs, DLP und Zusatzkosten die Tarifwahl bestimmen.26. Sept. 2026Build