AI code review: qué conviene pagar en un equipo pequeño en 2026
Compara seis herramientas de revisión de código con IA: costos para cinco desarrolladores, falsos positivos, GitHub, GitLab y conservación de datos.



Si buscas una solución de AI code review para un equipo pequeño, empieza por CodeRabbit Essentials: cuesta $150 al mes para cinco desarrolladores. Otra opción es aprovechar las suscripciones a Codex o Claude Code que el equipo ya tiene para revisar los cambios antes de abrir una PR. Greptile, Cursor Bugbot y la revisión gestionada de Claude merecen un lugar si su forma de trabajar y su factura por uso encajan con el equipo; Codex Security responde a una necesidad de seguridad distinta.
Precios y nombres de planes verificados en las páginas de los proveedores el 2 de octubre de 2026. Los presupuestos siguientes contemplan cinco desarrolladores humanos activos, precios en dólares estadounidenses antes de impuestos, sin descuentos promocionales y facturación mensual, salvo cuando se indica expresamente el equivalente de un pago anual. Los ejemplos de uso suponen 100 revisiones completadas al mes, repartidas por igual entre los desarrolladores. Son supuestos para calcular el presupuesto, no una supuesta media del sector.
AI code review para equipos pequeños: comparativa rápida
CodeRabbit es la opción de pago de partida para un equipo pequeño que necesita revisiones constantes dentro de su flujo habitual de pull requests. Si el equipo puede solicitar de forma fiable una revisión antes de hacer push, conviene empezar por aprovechar la suscripción a un agente de programación que ya tiene. Esa diferencia pesa más que la posición de un proveedor en una clasificación de benchmarks.
La suscripción da acceso o incluye una cuota de uso. No siempre cubre todas las revisiones que el equipo puede activar. Revisar una PR al abrirla, después de una corrección y tras un rebase puede generar varias ejecuciones facturables. El presupuesto para cinco licencias también cambia si solo algunos desarrolladores son autores activos, si el agente consume una cuota compartida o si se compran créditos adicionales.
Criterio de compra: paga por un revisor automático dedicado cuando el problema del proceso sea que las revisiones manuales no se solicitan. Aprovecha un agente si las revisiones ya se hacen de forma fiable y necesitas otra comprobación de corrección. Añade un revisor de seguridad cuando haya que determinar si un atacante puede alcanzar una ruta de código y explotarla.
¿En qué parte del flujo se revisa el código con IA?
El lugar donde se hace la revisión determina quién ve el hallazgo, cuándo puede corregirlo el autor y si el equipo puede contar con que la revisión se lleve a cabo.
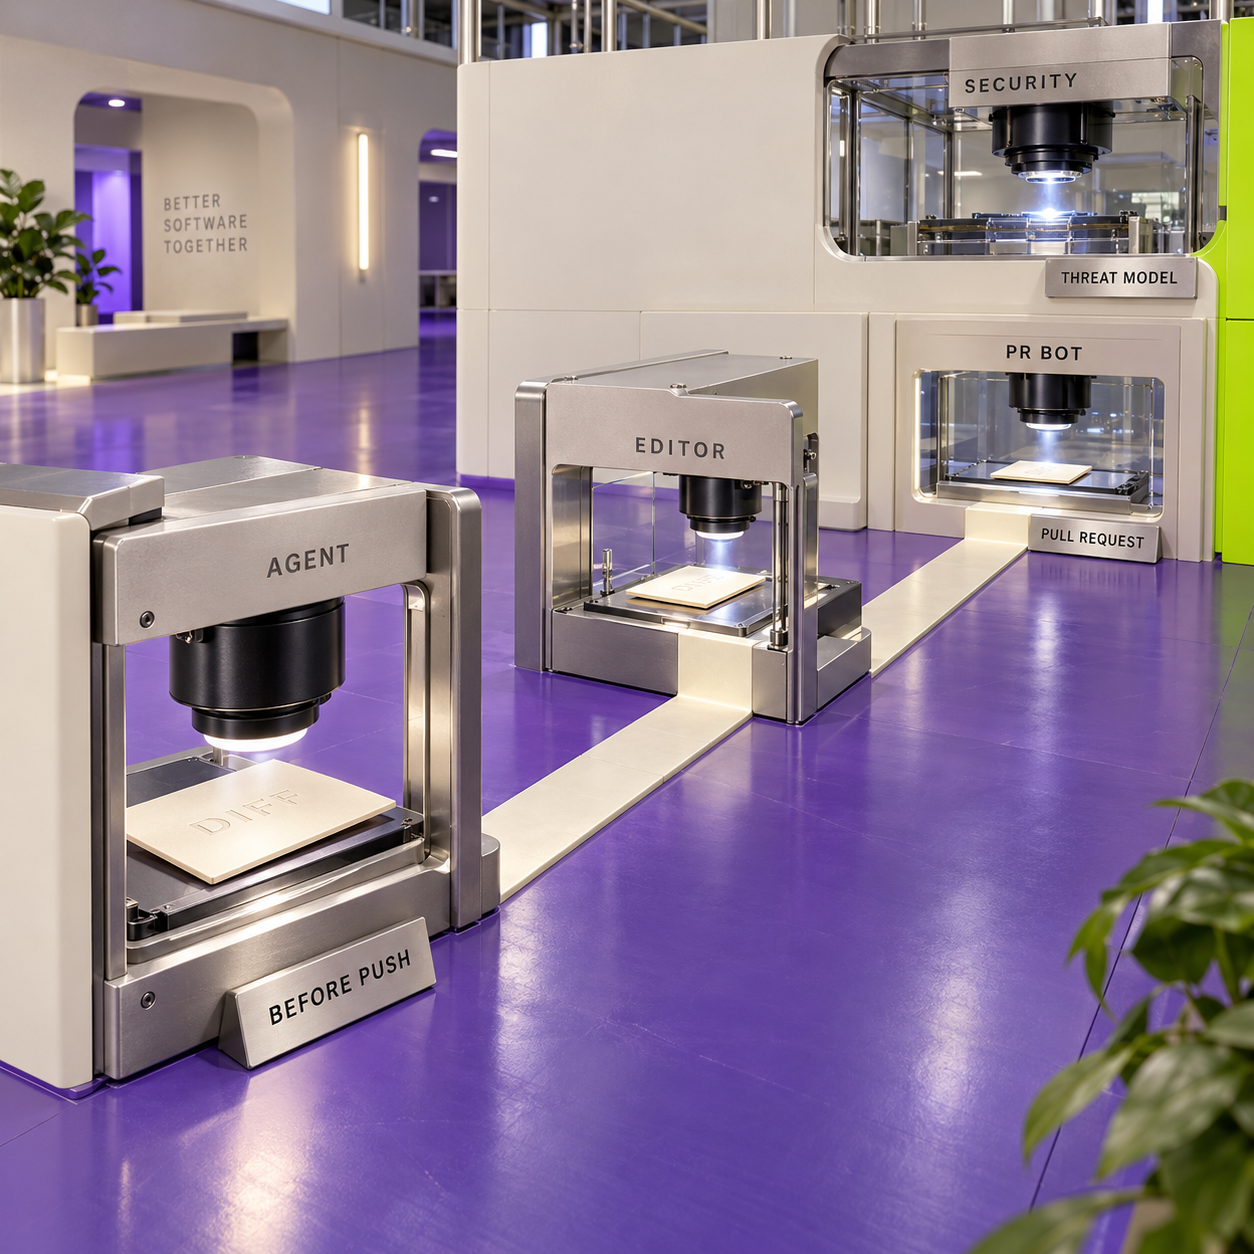
Un bot de PR, como CodeRabbit o Greptile, supervisa un repositorio conectado y publica sus hallazgos en la pull request. La revisión queda en el mismo lugar donde el equipo decide si integra los cambios. El autor no tiene que recordar un comando de terminal.
Un revisor del proveedor del editor, como Cursor Bugbot, conecta la revisión con el trabajo de programación y corrección. Bugbot también revisa PR alojadas en una plataforma; elegirlo no obliga a todos los colaboradores a escribir código en Cursor. Su diferencia práctica está en la conexión entre revisar un cambio y devolverlo a un agente para corregirlo.
Un agente de programación que revisa cambios puede inspeccionar una rama o un diff antes de que se convierta en una PR. Codex también ofrece revisión conectada en la nube, mientras que Claude Code dispone de un comando local y de un servicio gestionado para GitHub que se factura por separado. Cada vía requiere decidir su presupuesto y su política de conservación de datos.
Un revisor de seguridad examina el modelo de amenazas: qué puede controlar un atacante, qué límites cruza el código y si una ruta sospechosa genera una vulnerabilidad real. Codex Security complementa la revisión general de código con un objetivo más específico.
Tener una copia local del repositorio no implica que la inferencia del modelo se ejecute en local. Claude Code y Codex pueden ejecutar comandos en tu equipo mientras envían prompts y código relevante a su servicio de modelos. Del mismo modo, eliminar un contenedor en la nube no significa necesariamente eliminar el informe de revisión que produjo.
Bots de PR: CodeRabbit y Greptile
CodeRabbit: la primera opción para automatizar la revisión
CodeRabbit es un revisor con IA conectado al repositorio que publica resúmenes y comentarios sobre líneas concretas en las PR. Conviene cuando el problema recurrente es que los cambios habituales llegan a la revisión humana sin una comprobación preliminar constante. Su configuración permite acotar los comentarios, y sus planes de pago facilitan calcular el presupuesto inicial por licencias. No subas de plan hasta poder identificar la función o el límite de uso que lo exige.
Veredicto: CodeRabbit Essentials es el primer bot dedicado que probaría un equipo de cinco personas. Su costo de $150 mensuales en licencias resulta claro, siempre que las ráfagas de revisiones se mantengan dentro de los límites del plan.
Ideal para: equipos pequeños que quieren comentarios automáticos sobre cambios habituales en GitHub o GitLab.
Lo más destacado: perfiles de revisión, instrucciones por ruta y contexto que incorpora los comentarios del equipo dentro del flujo de PR.
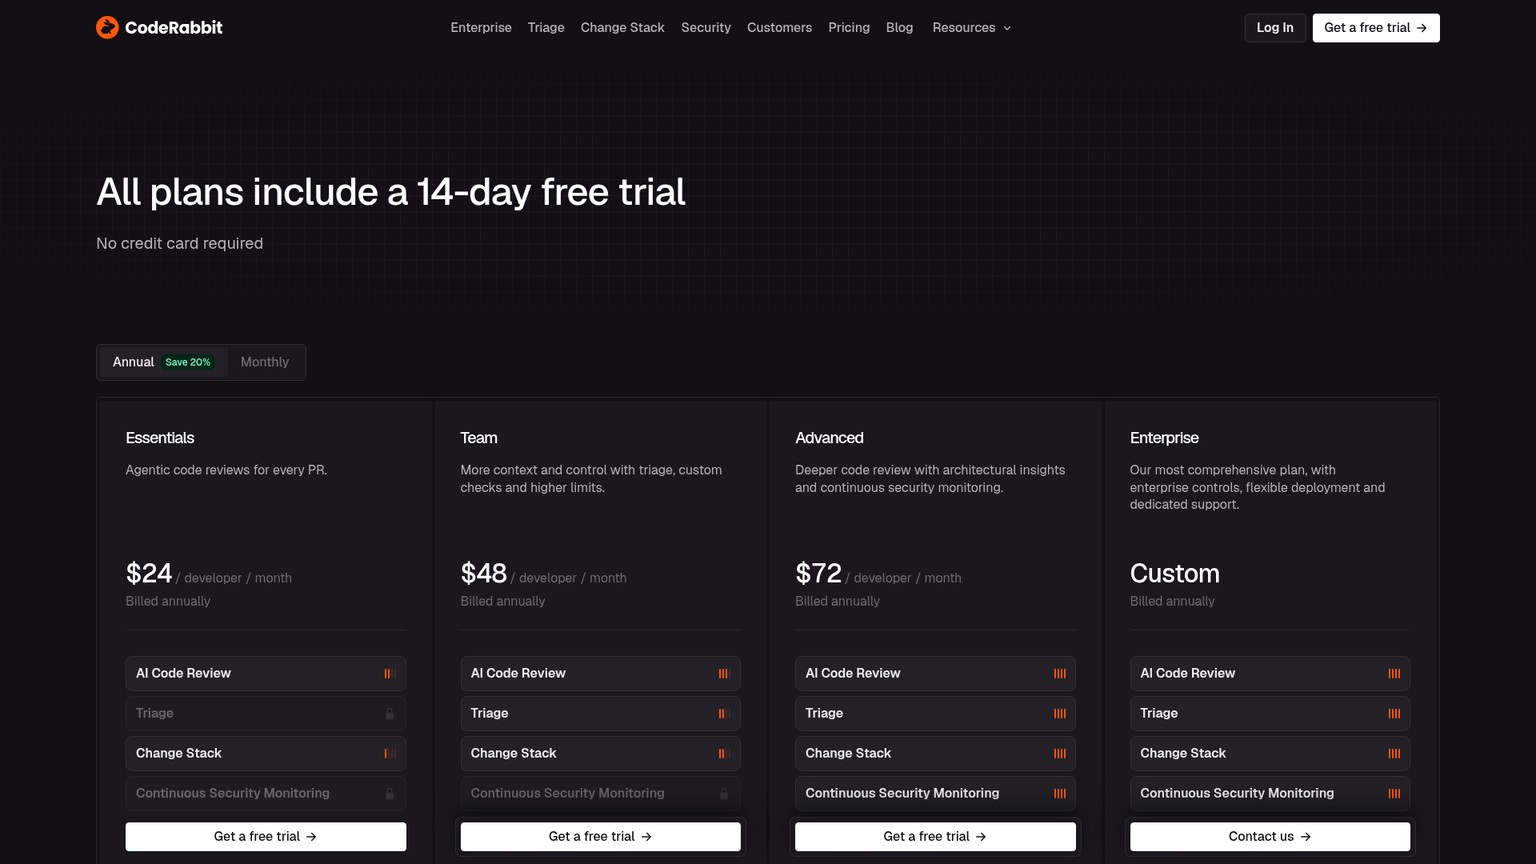
Precios: Essentials $30, Team $60 y Advanced $90 por desarrollador al mes; Enterprise a medida.
Prueba gratuita: 14 días. Las funciones gratuitas para repositorios privados son más limitadas que la revisión de PR de pago.
Todos los planes y cuánto cuestan para cinco desarrolladores
Los planes actuales son Free, Essentials, Team, Advanced y Enterprise. Con facturación anual, los precios de pago publicados bajan a $24, $48 y $72 por desarrollador al mes. Para cinco desarrolladores, los equivalentes mensuales son $120, $240 y $360, con compromisos anuales de $1,440, $2,880 y $4,320, respectivamente. La facturación mensual cuesta $150, $300 o $450 para el mismo equipo. Enterprise requiere una cotización. Esas tarifas proceden de la página de precios y de la documentación oficial de planes.
Free ofrece resúmenes de PR privadas, no el servicio completo de revisión privada de pago. CodeRabbit también incluye cuotas gratuitas de revisión local y revisiones gratuitas para proyectos públicos de código abierto. Si un CTO necesita hallazgos automáticos sobre código privado, debe presupuestar un plan de pago: un resumen no equivale a una revisión de corrección.
Essentials es un punto de partida razonable. Team añade funciones como un contexto más amplio entre repositorios y comprobaciones personalizadas; Advanced incorpora funciones más profundas de seguridad y arquitectura. Paga por ellas cuando respondan a una necesidad identificada. Tener cinco desarrolladores no obliga, por sí solo, a contratar el plan llamado Team.
Cómo ajustar los comentarios y reducir los falsos positivos
Empieza con el perfil quiet si el equipo solo quiere comentarios sobre problemas relevantes. El perfil predeterminado, chill, busca un equilibrio; assertive genera más comentarios de forma deliberada y puede resultar demasiado minucioso. Son controles de comportamiento documentados, no garantías de precisión medidas. Usa filtros por ruta para excluir archivos generados de la revisión e instrucciones por ruta para definir las invariantes reales del código sensible. Estos ajustes se encuentran en .coderabbit.yaml o en el panel. Referencia de configuración.
En un servicio de facturación, una instrucción útil explica que un reintento no debe cobrar dos veces y que un reembolso debe conservar su rastro de auditoría. «Sé riguroso» orienta menos al revisor. Pide evidencia que identifique la línea modificada, el punto desde el que se puede invocar y la condición que provoca el fallo. Deja a CI el formato que ya verifica el linter.
Cuando un comentario sea incorrecto, explica qué condición impide el fallo; no basta con responder que el bot se equivoca. Si señala una decisión con inconvenientes reales que se han aceptado conscientemente, documenta el alcance de esa excepción. Las instrucciones generales para ignorar toda una clase de errores pueden silenciar el siguiente defecto real.
Compatibilidad con GitHub y GitLab y conservación de datos
CodeRabbit documenta integraciones directas con GitHub.com, GitHub Enterprise Server, GitLab.com y GitLab autogestionado. Conectar una plataforma de código autogestionada es distinto de ejecutar el propio revisor en tu infraestructura. Su opción de despliegue propio en Enterprise está documentada para 500 licencias o más, por lo que no es la vía habitual de compra para cinco personas. Plataformas compatibles.
La caché reutilizable del repositorio y sus dependencias está activada por defecto y caduca en un máximo de siete días. Se utiliza para acelerar las revisiones, no para entrenar modelos; los datos en caché están cifrados, salvo en proyectos de código abierto. Para desactivarla, establece reviews.disable_cache en true. El plazo de siete días corresponde a esa caché preparada del repositorio. La política de privacidad describe por separado embeddings vectoriales para personalizar las revisiones y una opción para excluir su almacenamiento, sin publicar un único plazo de eliminación para todos los artefactos. Documentación de la caché.
Los comentarios de revisión también permanecen en GitHub o GitLab según las políticas de la plataforma. Al redactar una norma interna de conservación, trata la caché del código fuente, el contexto aprendido y los comentarios publicados como registros distintos.
- Las revisiones automáticas llegan a la discusión de PR que el equipo ya utiliza.
- Los perfiles quiet, chill y assertive permiten definir expresamente el tipo de comentarios buscado.
- Las instrucciones por ruta pueden describir riesgos distintos en cada parte del repositorio.
- GitHub y GitLab figuran entre las integraciones documentadas.
- Los resúmenes gratuitos de PR privadas no sustituyen la revisión de corrección de pago.
- Los límites horarios y por número de archivos siguen importando aunque no haya un máximo mensual de PR.
- La caducidad de la caché del repositorio no determina cuánto dura todo el contexto aprendido.
Conecta un repositorio representativo del trabajo del equipo
Instala CodeRabbit en un repositorio activo habitual y limita su acceso a los repositorios que quieras revisar. Empieza con Essentials, salvo que un requisito documentado exija otro nivel.
Define unas reglas de revisión breves
Elige quiet, excluye los archivos generados y describe las invariantes de las rutas de mayor riesgo. Pide una condición de fallo concreta y evita duplicar las reglas del linter.
Clasifica los hallazgos antes de ampliar la cobertura
Pide al equipo que clasifique los comentarios como útiles, incorrectos, ya cubiertos o ciertos pero de poca importancia. Durante el piloto, mantén los comentarios automáticos como orientación y examina tanto el patrón de uso por hora como la factura.
Greptile: para adaptar la revisión al contexto del repositorio
Greptile es un revisor de PR con IA que utiliza el contexto del repositorio, reglas de revisión, ajustes por directorio y aprendizaje a partir de los comentarios del equipo. Es una alternativa sólida cuando se quiere adaptar el comportamiento del revisor al código del proyecto y se está dispuesto a gestionar el consumo por autor. La trampa al comprarlo es suponer que una licencia de $30 permite revisiones ilimitadas con el mismo costo.
Veredicto: Greptile es una alternativa creíble a CodeRabbit, pero elige el nivel de esfuerzo y el límite de gasto adicional antes de activarlo en cada push.
Ideal para: equipos que buscan estándares propios del repositorio y un control detallado sobre los comentarios publicados.
Lo más destacado: controles independientes para el esfuerzo de revisión, las categorías de comentarios, su importancia y el comportamiento por directorio.
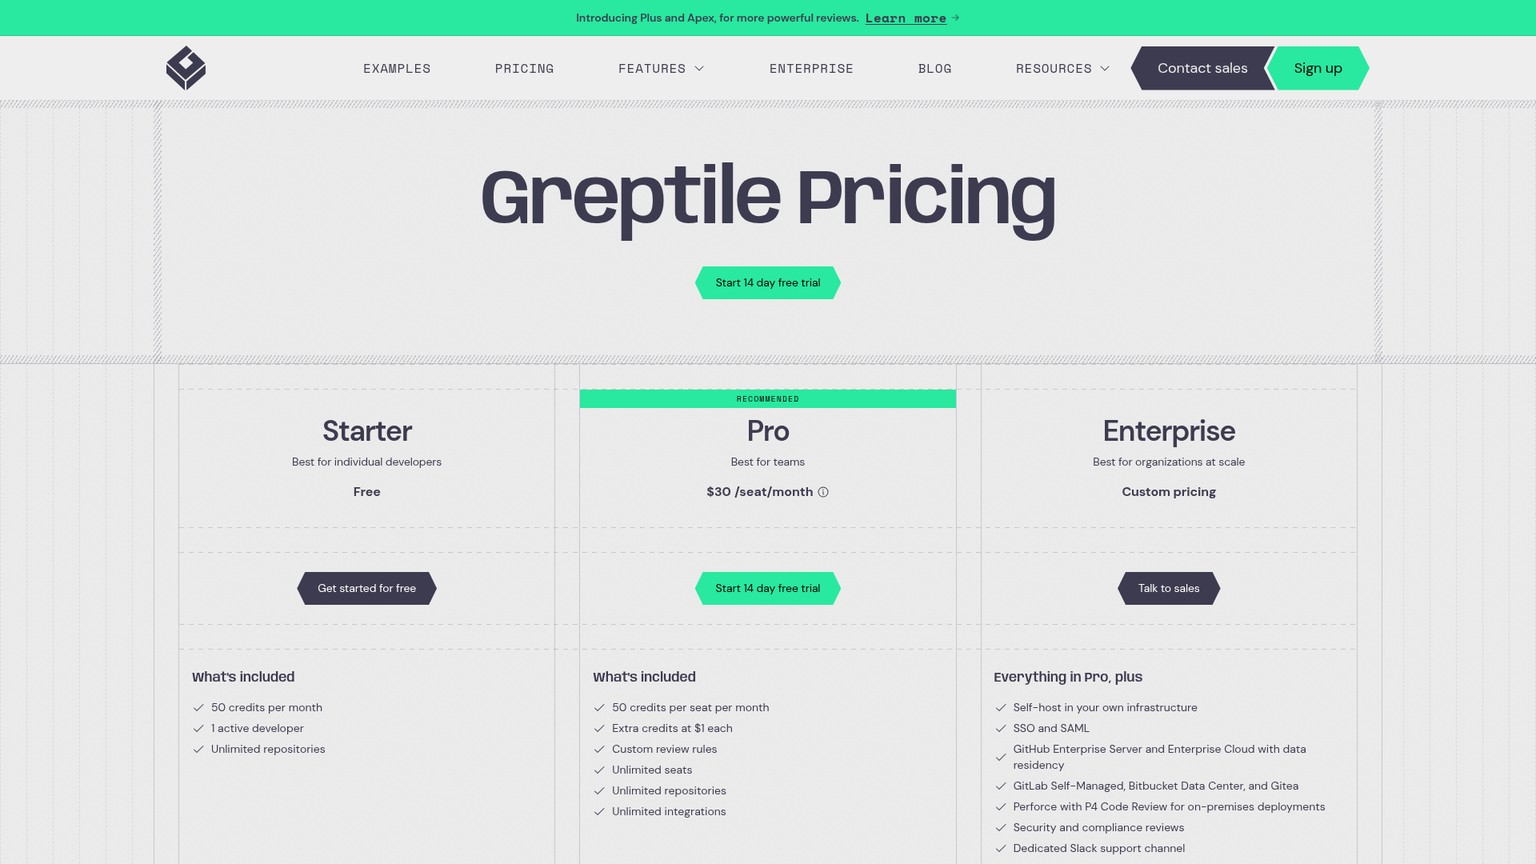
Precios: Starter gratuito para un desarrollador activo; Pro $30 por desarrollador activo al mes, más créditos adicionales; Enterprise a medida.
Prueba gratuita: 14 días; los proyectos de código abierto no comerciales que cumplan los requisitos pueden solicitar acceso gratuito.
Todos los planes y cuánto cuestan para cinco desarrolladores
Starter incluye un desarrollador activo, repositorios ilimitados y 50 créditos mensuales. Pro incluye 50 créditos por desarrollador activo; cada crédito adicional cuesta $1. Enterprise tiene precios a medida y opciones como despliegue propio, SSO e integraciones con plataformas de código autogestionadas. Los descuentos anuales y plurianuales se negocian: no hay una única tarifa anual publicada. Precios vigentes.
Los niveles de esfuerzo son Base, con 1 crédito; Plus, con 3; y Apex, con 10. Auto elige un nivel para cada PR, por lo que no supone una revisión de costo fijo. Son unidades de trabajo y facturación; no demuestran que una revisión más cara tenga una menor tasa de falsos positivos.
Un desarrollador activo es un autor al que se ha imputado una revisión completada durante el período de facturación. Las revisiones se cobran al autor de la PR, y los créditos incluidos que no utiliza no se comparten entre el equipo. Se facturan las revisiones completadas, incluidas las nuevas ejecuciones tras los eventos configurados, no las PR únicas. Que otro revisor pulse el botón para activarla no traslada el cargo a su cuenta. Documentación de facturación.
Por ejemplo, un autor que recibe 70 revisiones Base supera su cuota en 20 créditos. Otro que solo recibe 10 no puede prestarle los créditos sin usar. Configura el Flex Usage Limit de la organización con el importe adicional que aceptes; ponerlo en $0 desactiva las revisiones con consumo adicional. Los autores que aún tengan cuota incluida pueden seguir recibiendo revisiones después de alcanzar ese límite.
Cómo ajustar los comentarios y reducir los falsos positivos
Usa strictness para controlar qué hallazgos se publican: 1 es detallado, 2 es el equilibrio predeterminado y 3 solo muestra los críticos. Con commentTypes puedes seleccionar comentarios sobre lógica, sintaxis o estilo. Si CI ya verifica el formato, empezar por lógica y sintaxis elimina una fuente evidente de trabajo duplicado. La configuración recomendada en .greptile/ admite ajustes específicos por directorio; sigue disponible la vía anterior con greptile.json en la raíz. Controles de comentarios irrelevantes.
Strictness y esfuerzo resuelven problemas distintos. Subir strictness reduce los comentarios publicados. Cambiar de Base a Apex modifica el trabajo realizado y el consumo de créditos. Una factura más alta no sustituye la definición de qué hallazgos merecen una acción.
Vota a favor de los hallazgos útiles y en contra de los irrelevantes, con una razón breve: por ejemplo, una garantía documentada de que el valor sospechoso no puede ser nulo. Limita la excepción al código donde se cumple. Restringe los disparadores automáticos cuando los pushes frecuentes reinicien la revisión antes de que el cambio esté listo.
Un detalle especialmente útil sobre el acceso a los datos: ignorePatterns excluye archivos de la revisión de PR, pero no de la indexación del repositorio. No querer comentarios sobre un archivo generado y no querer que el proveedor acceda a un directorio confidencial son requisitos diferentes.
Compatibilidad con GitHub y GitLab y conservación de datos
Greptile admite la revisión en GitHub y GitLab alojados. GitHub Enterprise Server y GitLab Self-Managed aparecen entre las funciones de Enterprise en la página de precios; no des por hecho que una licencia Pro estándar cubra esas necesidades de despliegue.
Su página de seguridad indica que el código fuente cifrado permanece en caché hasta que se revoca el acceso en GitHub o GitLab; entonces se elimina. Greptile también almacena embeddings de rutas, documentación y docstrings generados. La duración de la caché depende del acceso, no de una caducidad fija de siete días. El registro de conversaciones se puede desactivar. La política permite entrenar y mejorar modelos con datos de clientes desidentificados, con una opción en la cuenta para excluirlos del entrenamiento futuro. Política de seguridad y datos.
Un administrador puede solicitar la eliminación de los datos del cliente: el plazo declarado de eliminación definitiva en producción es de 24 horas, y las copias de seguridad se destruyen en 30 días, salvo una ampliación para investigar incidentes. Documenta la preferencia de entrenamiento y el proceso de eliminación al evaluar la prueba. Que los datos estén cifrados responde a una pregunta distinta de cuánto tiempo se conservan.
- Los filtros de importancia y las categorías de comentarios permiten controlar las observaciones irrelevantes.
- Los ajustes por directorio pueden adaptarse a distintos equipos dentro de un monorepo.
- Los comentarios del equipo pueden explicar por qué una sugerencia se aplica o no.
- Un límite explícito de consumo adicional permite controlar el gasto extra de revisión.
- Los créditos incluidos pertenecen a cada autor y no cubren los picos de uso de otro.
- Un mayor esfuerzo y las revisiones repetidas pueden elevar considerablemente la factura mensual.
- Ignorar una ruta en la revisión no impide su indexación.
- La caché del código fuente y las preferencias de entrenamiento requieren atención expresa al contratar.
Para elegir con más detalle entre estos bots, consulta Greptile frente a CodeRabbit. Si ninguno encaja, alternativas a CodeRabbit reúne más candidatos; aplica las mismas comprobaciones de precios actuales y acceso a los datos.
El revisor del editor: Cursor Bugbot
Cursor Bugbot: cuando el equipo ya revisa y corrige con Cursor
Cursor Bugbot es el revisor con IA de Cursor para pull requests y cambios anteriores al push. Conviene cuando el equipo ya usa Cursor y quiere devolver cada hallazgo con facilidad a su flujo de corrección. También funciona como bot de PR conectado: «el revisor del editor» describe su origen como producto, no una restricción que lo limite al IDE.
Veredicto: Bugbot merece estar entre las opciones de un equipo que usa Cursor, pero calcula el consumo; no añadas a cada desarrollador la antigua licencia independiente de Bugbot de $40.
Ideal para: equipos que usan Cursor y conectan la revisión antes del push, los comentarios de PR y las correcciones asistidas por agentes.
Lo más destacado: la revisión de Bugbot antes del push puede reconocer después el mismo diff y evitar repetir la revisión remota.
Precios: Bugbot se factura por uso; los niveles de suscripción de Cursor y el gasto de revisión son partidas distintas del presupuesto.
Prueba gratuita: la documentación citada no promete una prueba independiente de Bugbot en la oferta actual.
Todos los planes y cuánto cuestan para cinco desarrolladores
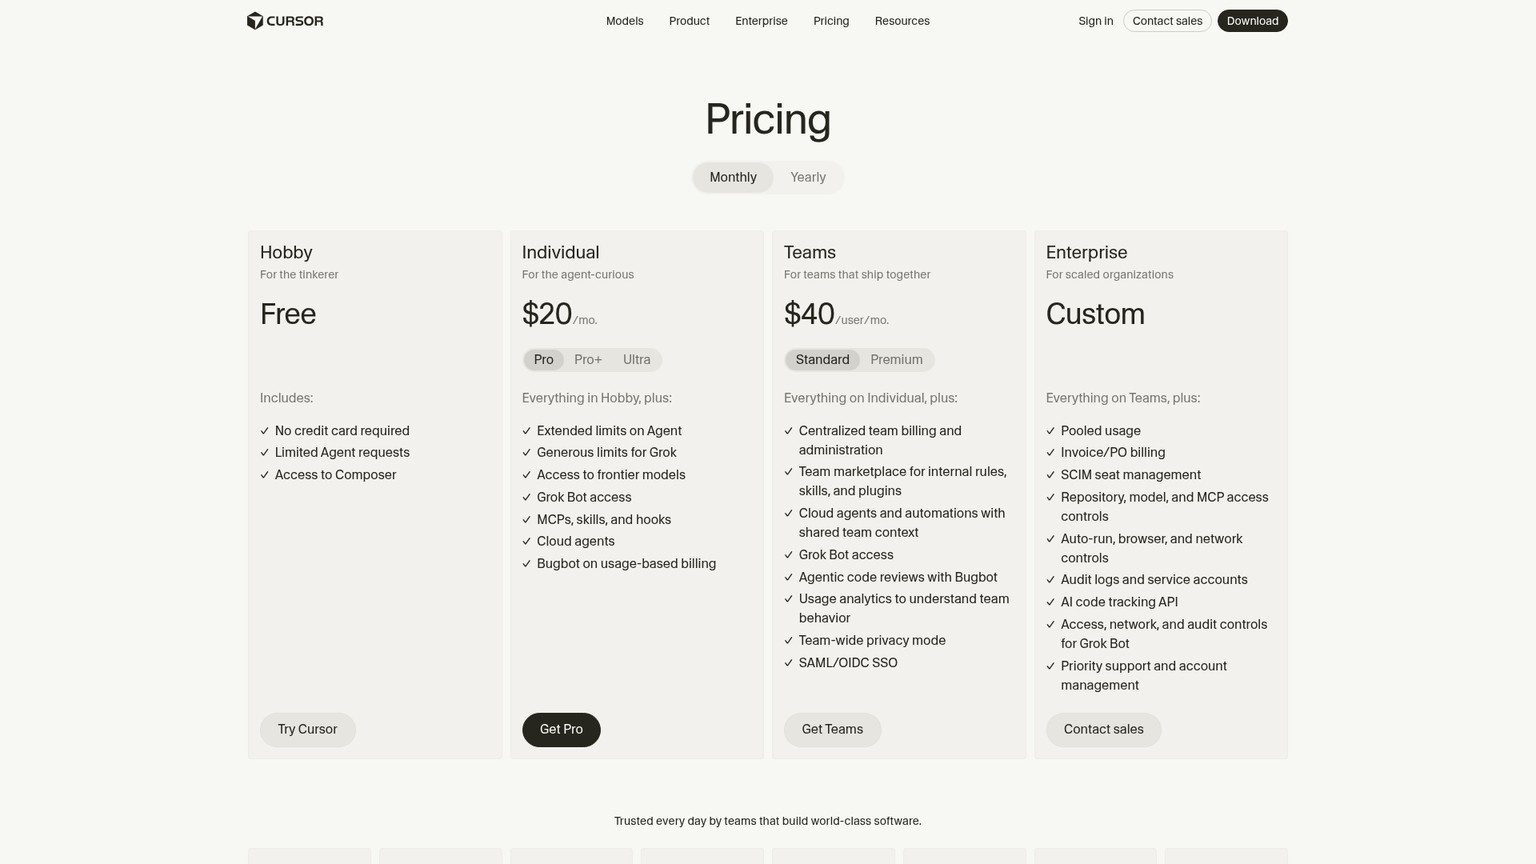
Los planes de Cursor en Estados Unidos incluyen Hobby gratuito, Pro a $20 al mes, Pro Plus a $60 y Ultra a $200. Cinco suscripciones individuales cuestan $100, $300 o $1,000 mensuales. Teams ofrece licencias Standard de $40 por usuario al mes y Premium de $120: las bases para cinco licencias son $200 y $600. Enterprise se cotiza a medida. Start, disponible solo en India, cuesta ₹649 al mes con impuestos y excluye Bugbot, por lo que no es un nivel más barato de revisión para esta comparativa. Documentación de los planes actuales.
Bugbot pasó a facturación por uso en Teams e Individuals. Teams utiliza gasto bajo demanda; Individuals consume primero el uso incluido y después genera gasto adicional. La media publicada por Cursor es de $1.00 a $1.50 por ejecución de Bugbot, según el tamaño y la complejidad. Esa media sirve para presupuestar; no es una tarifa fija ni una promesa para tu próxima PR. Los clientes existentes dejan la facturación antigua por licencias en su primera renovación posterior al 8 de junio de 2026; un contrato anual aún sin renovar puede seguir mostrando el cargo histórico por licencia. Cambio de facturación.
Hobby no garantiza un servicio automático gratuito de Bugbot para un equipo privado de cinco personas. Las cuotas individuales incluidas también se consumen con otros usos, por lo que una suscripción Pro no debe presentarse como una cantidad fija garantizada de revisiones gratuitas.
Cómo ajustar los comentarios y reducir los falsos positivos
Bugbot necesita sus propias instrucciones de revisión. Escribe las indicaciones del proyecto en .cursor/BUGBOT.md, incluidos archivos de instrucciones con alcance limitado a directorios concretos. Las reglas habituales del editor Cursor en .cursor/rules/*.mdc no se aplican a Bugbot. Las reglas de equipo y repositorio aportan instrucciones adicionales; la salida detallada de la revisión muestra cuáles se incluyeron. Documentación de Bugbot.
Usa .cursor/config/bugbot.yaml para ajustes del repositorio, como el esfuerzo y los disparadores. Bugbot lee ese archivo desde la rama predeterminada, de modo que una PR no puede cambiar cómo se revisa modificando su propia copia. Esto ayuda a mantener estable la política de revisión mientras cambia la rama inspeccionada.
Empieza con la revisión incremental, activada por defecto, y usa la activación manual cuando las actualizaciones rápidas generen más discusión de la que el equipo puede procesar. Los niveles de esfuerzo Low, Default, High y Smart afectan al trabajo y al consumo; Smart puede seguir instrucciones sobre cuándo un cambio requiere un examen más profundo. Un mayor esfuerzo no es un remedio de eficacia medida contra los comentarios irrelevantes.
Bugbot utiliza como contexto la discusión existente en la PR. Deja en el hilo una explicación humana de las decisiones aceptadas y comprueba si faltan instrucciones antes de asumir que el modelo las ignoró. La vía /review-bugbot antes del push puede reconocer un parche idéntico en la plataforma conectada y omitir otra revisión remota. Es una forma útil de reducir el trabajo de revisión duplicado.
Compatibilidad con GitHub y GitLab y conservación de datos
GitHub, incluido Enterprise Server, y GitLab, incluido Self-Hosted, figuran como plataformas compatibles. Usar solo la revisión y usar Autofix tienen requisitos operativos distintos: Autofix consume créditos de Cloud Agent y requiere activar el almacenamiento. Incluye esa actividad adicional en el presupuesto si el equipo piensa habilitarla.
Bugbot sigue la política de tratamiento de datos de Cursor. En Privacy Mode, Cursor no entrena con datos de clientes y mantiene acuerdos de retención cero de datos con los proveedores, con excepciones declaradas para investigaciones de abuso y modelos sin ZDR identificados expresamente o habilitados por un administrador. También existen cachés temporales de archivos cifrados. Desactivar Privacy Mode puede permitir el almacenamiento y el entrenamiento. Uso de datos en Cursor.
Estos controles no equivalen a decir que «nunca se almacena nada». Los comentarios de PR y las reglas de revisión aprendidas son registros del flujo de trabajo, y las páginas citadas no indican un único plazo de eliminación para todos los artefactos de Bugbot. Comprueba qué ajuste de privacidad impone el equipo y qué excepciones tienen los modelos seleccionados.
- Los hallazgos se conectan con el flujo que el equipo ya usa en Cursor para corregir código.
- La revisión antes del push puede evitar otra revisión remota del mismo parche.
- La configuración en la rama predeterminada ayuda a mantener estable la política de revisión.
- GitHub y GitLab son plataformas de revisión compatibles.
- Con la facturación por uso, el costo depende de la actividad de revisión y del esfuerzo.
- Las reglas existentes del IDE no se convierten automáticamente en instrucciones para Bugbot.
- Autofix añade créditos y requisitos de almacenamiento.
Agentes de programación que revisan cambios: Codex y Claude Code
Codex: aprovecha el agente y después decide si automatizas
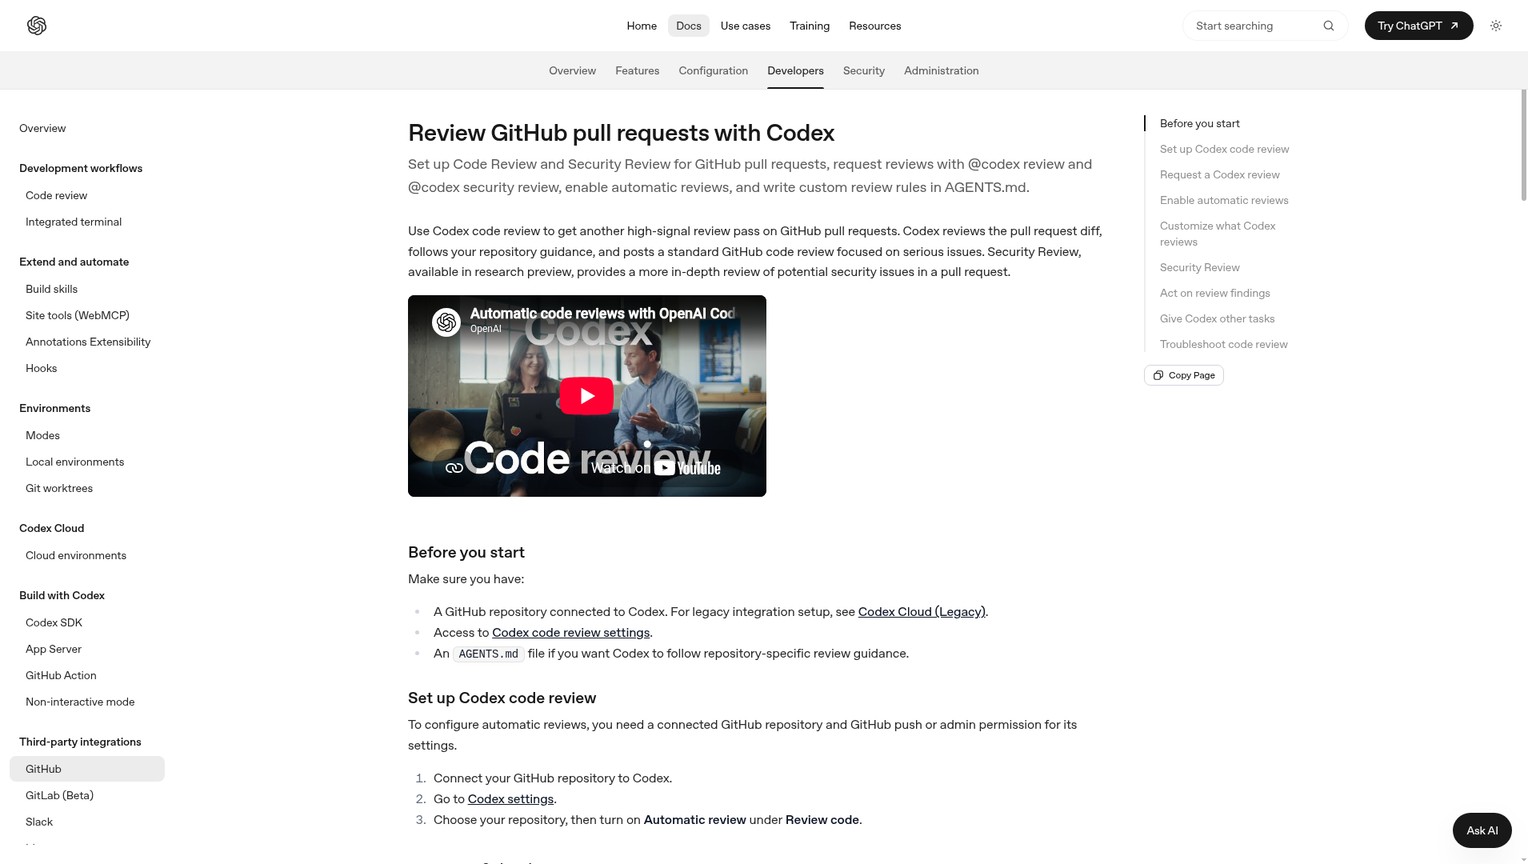
La revisión de código de Codex es el flujo de revisión del agente de programación de OpenAI, disponible en local y mediante repositorios conectados. Conviene cuando el equipo ya usa Codex y quiere otra comprobación de los cambios antes de la aprobación humana. Sus integraciones en la nube también permiten plantearlo como opción de revisión automática, además de como un comando que los desarrolladores deben recordar.
Veredicto: empieza por el acceso a Codex que ya pagas. Para un nuevo espacio de trabajo empresarial, cinco licencias Business con facturación mensual parten de $125; la capacidad de revisión y los créditos adicionales se evalúan por separado.
Ideal para: equipos que adoptan Codex para programar y revisar, especialmente si buscan controles compartidos del espacio de trabajo.
Lo más destacado: las instrucciones del repositorio en AGENTS.md orientan la revisión, y la revisión nativa de GitLab ya está documentada en beta.
Precios: Plus $20 al mes; Pro $100, $200 o $500; Business $25/usuario al mes o $20 con facturación anual; Enterprise y Edu a medida.
Prueba gratuita: no se indica una prueba independiente de revisión de código ni una tarifa fija por PR.
Todos los planes y cuánto cuestan para cinco desarrolladores
ChatGPT Free cuesta $0 y Go $8 al mes, con acceso local ligero a Codex sujeto al despliegue gradual. La página de precios incluye expresamente integraciones en la nube, como la revisión automática, en Plus a $20. Pro tiene niveles mensuales de $100, $200 y $500. Business cuesta $25 por usuario con facturación mensual o el equivalente de $20 por usuario al mes con facturación anual, con un mínimo de dos usuarios. Enterprise y Edu requieren una cotización. Precios de Codex.
Cinco suscripciones Plus cuestan $100 al mes. Cinco suscripciones Pro del mismo nivel cuestan $500, $1,000 o $2,500. Cinco licencias Business cuestan $125 con facturación mensual, o el equivalente de $100 al mes con un compromiso anual de $1,200. Una suscripción de consumo económica y un espacio empresarial con administración centralizada son compras distintas, aunque ambos permitan revisar código.
Usar una clave de API es otra vía para la CLI, el SDK o el IDE, con facturación por tokens. No incluye funciones en la nube como la revisión de código alojada de GitHub. No compres créditos de API esperando que activen ese mismo servicio de revisión conectado.
Cómo ajustar los comentarios y reducir los falsos positivos
En GitHub, el comportamiento predeterminado documentado informa de problemas P0 y P1, los hallazgos urgentes y de alta prioridad. Así se da preferencia deliberada a los comentarios relevantes. Añade una sección Code Review Rules a los archivos AGENTS.md que correspondan y define qué constituye un defecto significativo en cada ruta. Codex lee las instrucciones pertinentes para los archivos modificados. Documentación de revisión en GitHub.
Las reglas útiles describen hechos: un endpoint es solo interno; una migración debe admitir lectores antiguos y nuevos; un punto de llamada concreto protege un campo que puede ser nulo. Exige al revisor que identifique cómo una línea modificada incumple ese hecho. Las instrucciones largas para encontrar «todos los problemas posibles» fomentan hipótesis que el equipo pequeño tendrá que descartar después.
La revisión local o manual es útil antes del push porque el autor puede examinar la evidencia sin abrir un intercambio público de comentarios. Para cambios importantes, pide una revisión nueva centrada en el diff y en las pruebas disponibles en el repositorio. Un agente que escribió la implementación puede trasladar la misma suposición equivocada a su explicación; mantén la aprobación humana y las pruebas específicas en el proceso.
Compatibilidad con GitHub y GitLab y conservación de datos
GitHub permite solicitar @codex review y configurar la revisión automática del repositorio. Según la documentación actual de GitLab, la revisión nativa de código en GitLab está en beta y disponible en todos los planes de ChatGPT. Requiere un entorno de proyecto y activar el envío de actividad; las instalaciones autogestionadas y Dedicated también necesitan configuración del administrador y una identidad de revisión. Las revisiones manuales de GitLab pueden incluir hallazgos P0, P1 y P2, mientras que las automáticas muestran por defecto P0 y P1. Documentación de revisión en GitLab.
Trata la beta como un despliegue que debes validar en la plataforma GitLab que realmente utiliza el equipo. La «compatibilidad con GitLab» no elimina la necesidad de la conexión, los permisos y los hooks adecuados, ni implica que todas las funciones independientes de Codex Security tengan la misma integración.
En cuanto a la conservación, Codex autenticado con ChatGPT sigue las políticas de datos del espacio de trabajo, mientras que el uso autenticado con API sigue los ajustes de intercambio y conservación de datos de la organización de API. Business declara que los datos empresariales no se usan para entrenamiento por defecto; Enterprise incluye controles de conservación y residencia. Las páginas citadas no publican un número universal de días que cubra todos los artefactos de revisión de Codex en la nube. Diferencias de autenticación y políticas de datos.
Pide al responsable del espacio de trabajo la norma concreta para las tareas en la nube y el historial de revisiones. No uses una declaración de conservación de la API para justificar la aprobación de un revisor en la nube autenticado con ChatGPT.
- Una suscripción existente a Codex puede servir para programar y revisar.
- Las instrucciones pertinentes del repositorio ponen las condiciones del proyecto a disposición del revisor.
- La revisión automática en GitHub y la beta nativa de GitLab ofrecen vías alojadas.
- Business proporciona un espacio compartido en lugar de cuentas de consumo independientes.
- La capacidad incluida se comparte con el resto del trabajo de Codex.
- Una clave de API no activa el servicio conectado de revisión de GitHub.
- La beta de GitLab y su configuración autogestionada requieren validación en la instalación del equipo.
- No hay un único plazo público de conservación para todos los artefactos de revisión en la nube.
Claude Code: revisar en local y contratar la revisión gestionada son decisiones distintas
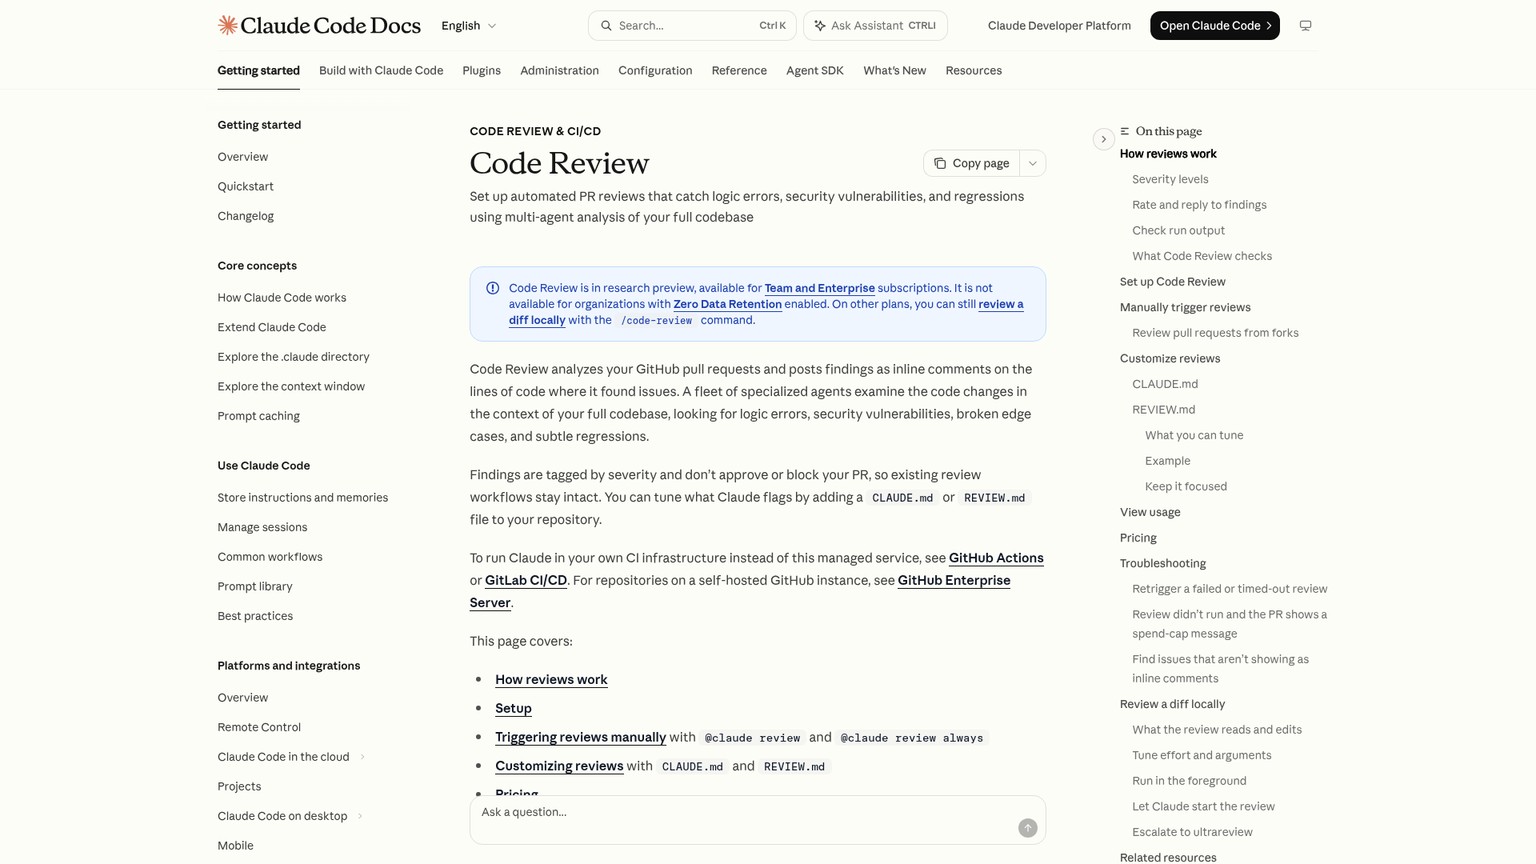
Claude Code es el agente de programación de Anthropic, con un comando de revisión local y un servicio gestionado Code Review independiente. Elige el comando local si el equipo ya trabaja con Claude Code y puede pedir una revisión antes de abrir la PR. Considera el servicio gestionado para determinados cambios de GitHub con consecuencias importantes, cuando la verificación automática y facturada por separado encaje en el presupuesto.
Veredicto: para cinco desarrolladores, aprovecha primero la revisión local de Claude Code. Revisar de forma gestionada cada push habitual supone un gasto nuevo considerable, incluso si el equipo ya tiene las licencias elegibles.
Ideal para: equipos con Claude Code que revisan una rama antes de entregarla a una persona.
Lo más destacado: la revisión local utiliza un contexto independiente; la gestionada dispone de instrucciones específicas de revisión y verificación.
Precios: Pro $20 al mes para uso local; Team Standard $25/usuario al mes; la revisión gestionada cuesta de media $15 a $25 por ejecución y se factura aparte.
Prueba gratuita: no se promete una prueba independiente de la revisión gestionada; el servicio es una versión preliminar de investigación para organizaciones Team y Enterprise elegibles.
Todos los planes y cuánto cuestan para cinco desarrolladores
Claude Free cuesta $0, pero no es la suscripción de pago a Claude Code. Pro cuesta $20 al mes o $200 por adelantado para un año. La página muestra la tarifa anual como $17 al mes, una cifra redondeada. Cinco suscripciones Pro cuestan, por tanto, $100 mensuales o $1,000 anuales, con un costo mensual efectivo de unos $83.33. Precios vigentes de Claude.
Max 5x cuesta $100 al mes y Max 20x $200; cinco licencias del mismo nivel suman $500 o $1,000 mensuales. Son niveles de uso de la suscripción, no cantidades fijas de revisiones. Precios de Max.
Team Standard cuesta $25 por licencia al mes o $20 con facturación anual: $125 mensuales para cinco personas, o el equivalente de $100 al mes con pago anual. Premium cuesta $125 mensuales o el equivalente anual de $100 por licencia: $625 mensuales para cinco personas, o el equivalente anual de $500 al mes. Los respectivos compromisos anuales son de $1,200 y $6,000. Enterprise publica un equivalente de $20 por licencia al mes, facturado anualmente, más consumo a tarifas de API; el cálculo para cinco licencias da un equivalente de $100 antes del uso, sujeto a los requisitos del contrato. Education tiene precios por institución y el acceso a API se cobra por uso, por lo que ninguno ofrece una cotización fija general para cinco desarrolladores.
El servicio gestionado está disponible como versión preliminar de investigación para Team y Enterprise, y no para organizaciones que tengan activada la retención cero de datos. Su factura de tokens es independiente del uso incluido en el plan. Anthropic indica una media de $15 a $25 por revisión, según el cambio, el código del proyecto y el trabajo de verificación. Precios y requisitos de la revisión gestionada.
La activación manual del servicio gestionado tiene sentido si un equipo pequeño selecciona cambios en pagos, autenticación o una migración difícil para examinarlos con más atención. Revisar cada push multiplica el gasto. Configura el límite mensual de gasto del servicio Code Review y deja claro qué ocurre al alcanzarlo.
Cómo ajustar los comentarios y reducir los falsos positivos
El comando local /code-review se ejecuta como revisor en segundo plano con su propio contexto y puede revisar un diff, una rama o una PR. Los niveles bajos de esfuerzo priorizan menos hallazgos y de mayor confianza; una revisión más amplia también puede incluir sugerencias de limpieza del código. Pide la condición de fallo y separa las mejoras opcionales de los problemas de corrección que deben bloquear la integración.
La diferencia entre archivos de instrucciones es esencial. La revisión local lee CLAUDE.md, no REVIEW.md. Code Review gestionado utiliza CLAUDE.md como contexto del proyecto y REVIEW.md para el comportamiento específico de revisión. Una revisión local no heredará automáticamente la política de revisión que hayas preparado cuidadosamente para el servicio gestionado.
Para la revisión gestionada, usa REVIEW.md para definir la gravedad, excluir categorías que ya comprueba CI, omitir archivos generados y exigir evidencia del código fuente para las afirmaciones sobre el comportamiento. Indica cómo cerrar las revisiones posteriores: una vez corregido el hallazgo importante, los nuevos detalles cosméticos no deben prolongar indefinidamente la misma PR. Una política breve centrada en los riesgos reales se mantiene con más facilidad que un manual general de programación.
El servicio gestionado no aprueba la PR ni bloquea su integración solo porque encuentre problemas. Si el equipo quiere que los hallazgos condicionen la integración, necesita un flujo explícito que los conecte con esa decisión. El autor debe poder cuestionar un hallazgo con evidencia, en lugar de tratar cada anotación del bot como un veto.
Compatibilidad con GitHub y GitLab y conservación de datos
Code Review gestionado es el servicio de PR para GitHub. La revisión local puede inspeccionar cambios de GitLab y, con un cliente actual compatible y glab, publicar hallazgos como una nota en la merge request. Claude también puede ejecutarse en el GitLab CI/CD del equipo. Estas vías locales o ejecutadas por el propio equipo no deben presentarse como un bot gestionado equivalente para GitLab.
La conservación depende de la cuenta y de las preferencias de datos. Los datos de las cuentas de consumo Pro y Max se conservan cinco años si se permite mejorar los modelos, o 30 días si no se permite. El uso comercial con Team, Enterprise y API tiene un período estándar declarado de 30 días. La retención cero de datos para Enterprise elegible requiere activación aparte; no viene automáticamente con una licencia Enterprise, y Code Review gestionado no la admite. Uso de datos en Claude Code.
Las transcripciones locales de la CLI también se guardan en texto plano en ~/.claude/projects/, con un plazo de limpieza predeterminado de 30 días que se puede modificar. Las sesiones de Desktop o Cowork que continúan allí tienen excepciones predeterminadas propias. Enviar transcripciones mediante /feedback, /bug o /share abre una vía distinta de conservación durante cinco años. La norma del equipo debe abarcar los archivos locales y los envíos a soporte, además del almacenamiento del proveedor.
- El acceso de pago que ya tenga el equipo a Claude Code permite revisar antes de abrir la PR.
- Un contexto de revisión independiente ofrece al autor otra comprobación del diff.
- Las instrucciones específicas del servicio gestionado pueden exigir evidencia y limitar los comentarios irrelevantes en revisiones posteriores.
- Los flujos locales y ejecutados por el propio equipo ofrecen una vía para GitLab.
- El gasto variable por ejecución del servicio gestionado se añade al de las licencias elegibles.
- Las revisiones locales y gestionadas utilizan archivos de instrucciones distintos.
- La revisión gestionada se centra en GitHub y no está disponible con retención cero de datos.
- Las preferencias de las cuentas de consumo, las transcripciones locales y los envíos de comentarios tienen plazos de conservación distintos.
Análisis centrado en seguridad: Codex Security
Codex Security: para investigar amenazas, no para sumar comentarios generales
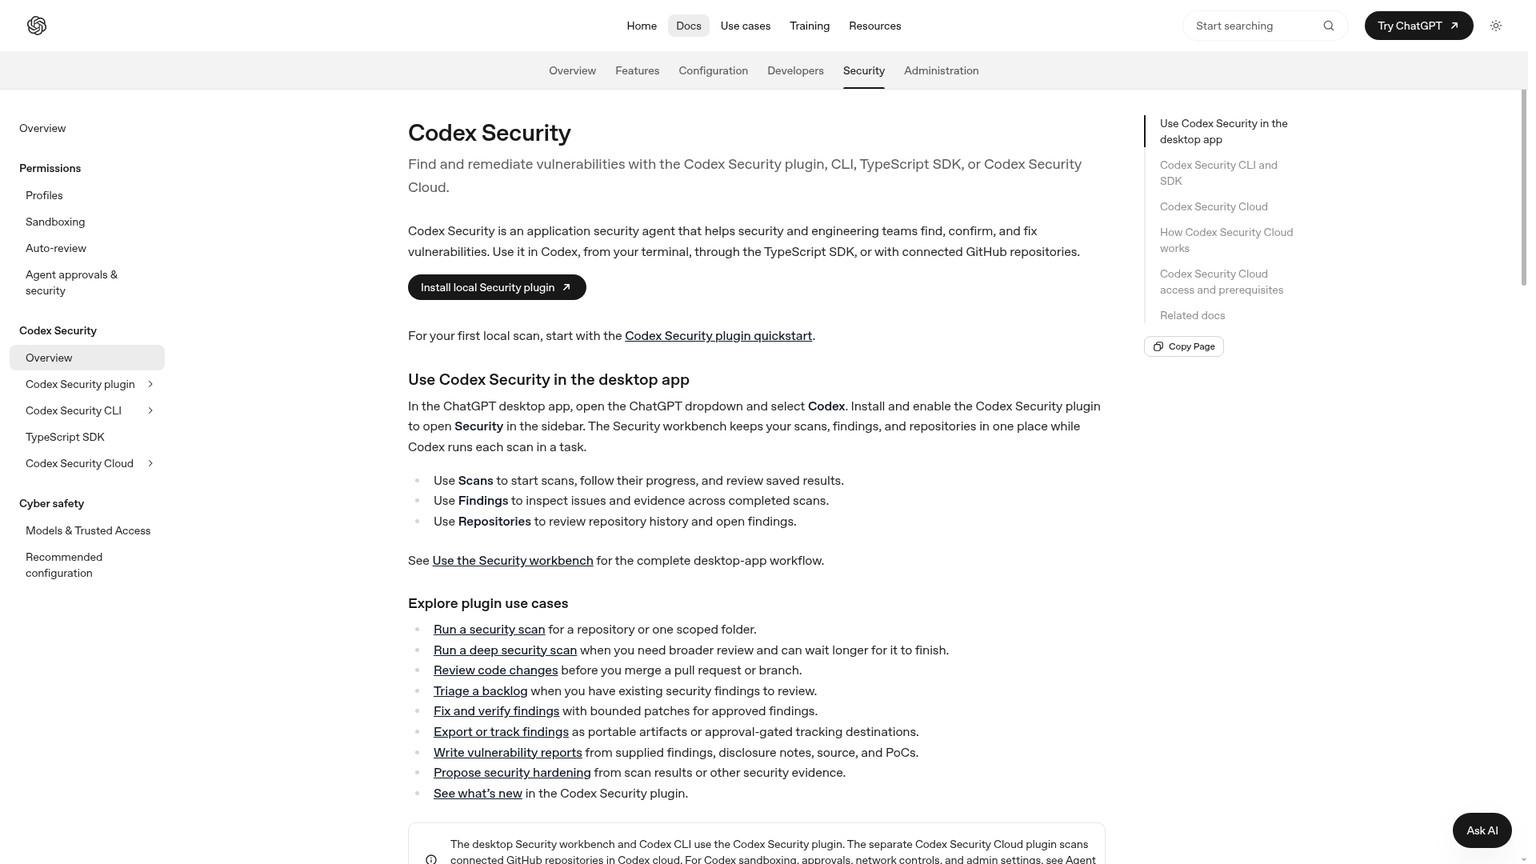
Codex Security es el agente de seguridad de aplicaciones de OpenAI que investiga vulnerabilidades con el contexto del repositorio y del modelo de amenazas. Conviene cuando el equipo necesita determinar si un atacante puede alcanzar y explotar una ruta sospechosa. Complementa a un revisor de corrección y a las comprobaciones deterministas que ya existen en CI.
Veredicto: usa Codex Security para responder a la pregunta de seguridad, con el acceso y los umbrales de publicación documentados. Una revisión general sin comentarios no demuestra que la aplicación sea segura.
Ideal para: equipos pequeños que modifican la autenticación, la autorización, las entradas no confiables u otros límites de seguridad.
Lo más destacado: investigación con conocimiento del modelo de amenazas e intentos de validación, con umbrales distintos para informes automáticos y manuales.
Precios: Security Review está disponible en Pro, Business, Enterprise y Edu; consume la cuota incluida de Codex o créditos de ChatGPT.
Prueba gratuita: no se garantiza una prueba independiente. Hay que comprobar los requisitos del plan y el acceso del espacio de trabajo a Security.
Los planes y su costo para cinco desarrolladores
No hay una suscripción independiente publicada de Codex Security con precio fijo por licencia que se pueda multiplicar por cinco. Security Review no está disponible en Plus. Las bases elegibles de Pro siguen siendo $100, $200 o $500 al mes: cinco licencias cuestan $500, $1,000 o $2,500. Business cuesta $25 por usuario al mes o el equivalente anual de $20: $125 o $100 para cinco personas. Enterprise y Edu se cotizan a medida. La base paga el plan elegible; todavía hay que verificar el acceso a Security y el consumo de créditos. Requisitos de acceso a Security Review.
Cómo ajustar los hallazgos y reducir los falsos positivos
Redacta un modelo de amenazas que identifique los activos, los límites de confianza, las capacidades del atacante y los supuestos de seguridad. Un revisor que analiza un endpoint público sin autenticación debe llegar a una conclusión distinta del que examina una función administrativa restringida. Dejar ese contexto implícito dificulta resolver las advertencias especulativas.
Por defecto, Security Review automático publica hallazgos High y Critical; las solicitudes manuales incluyen Medium, High y Critical. Las gravedades mínimas se pueden configurar de forma independiente, con ajustes por ruta. El umbral controla qué hallazgos se publican en GitHub, mientras que el informe completo permanece en Codex. Filtrar los comentarios es, por tanto, distinto de eliminar el informe que los sustenta.
Los análisis de seguridad pueden intentar validar las vulnerabilidades. Un hallazgo sin validar no es automáticamente un falso positivo: el entorno o el intento de reproducción pueden estar incompletos. Pide el punto de entrada, las condiciones necesarias para explotarlo y la evidencia antes de decidir si se corrige, se descarta o se investiga más. Las preguntas frecuentes de Security explican el flujo de análisis y validación.
La CLI ofrece un comando para marcar falsos positivos con el identificador de la ocurrencia y un motivo, además de permitir que CI falle según la gravedad y de establecer un límite de costo estimado. Usa el motivo para registrar la condición que realmente impide el fallo. Un límite estimado ayuda a controlar el trabajo, pero no debe presentarse como un máximo garantizado de factura. Referencia de la CLI.
Compatibilidad con GitHub y GitLab y conservación de datos
Security Review alojado documenta disparadores de GitHub, entre ellos @codex security review, la revisión al abrir una PR, con cada push o junto a la revisión general de código. La CLI local puede ejecutarse en GitLab CI/CD y producir SARIF, un formato estándar de hallazgos de seguridad legible por máquinas. Es una vía de seguridad documentada para GitLab; no acredita un bot nativo alojado de Security para GitLab equivalente a la beta general de Codex.
Los análisis en la nube utilizan contenedores temporales y aislados del repositorio, que destruyen tras extraer los resultados. Los informes y los artefactos extraídos siguen existiendo. Aplica la política de conservación del espacio de trabajo; que el contenedor de ejecución dure poco no convierte todo el servicio en uno de retención cero.
La CLI también guarda por defecto los resultados del análisis en $CODEX_HOME/state/plugins/codex-security/scans/, incluida una base de datos local de trabajo. El equipo controla la eliminación de esos archivos y de los artefactos que publique en CI. Un informe de vulnerabilidades puede revelar rutas de código sensibles incluso después de eliminar el clon del repositorio.
- El contexto del modelo de amenazas centra la investigación en riesgos de seguridad alcanzables.
- La validación puede aportar más evidencia que un comentario especulativo sobre el código.
- Los umbrales de publicación independientes reducen las interrupciones automáticas por hallazgos de baja gravedad.
- La CLI y GitLab CI/CD permiten un flujo de seguridad ejecutado por el propio equipo.
- Plus no incluye Security Review, y los planes elegibles también requieren acceso.
- No sustituye la revisión habitual de corrección ni las comprobaciones deterministas de seguridad.
- La compatibilidad con GitLab CI requiere una configuración distinta de la de un bot nativo alojado de revisión.
- La ejecución efímera sigue dejando informes y artefactos locales o de CI que hay que gestionar.
Una PR real revisada por tres bots
Un cambio público de caché negativa muestra por qué hay que interpretar tanto los comentarios coincidentes como las revisiones posteriores. La PR #224 de jdx/mise-versions, integrada el 6 de junio de 2026, añadió una caché para las solicitudes fallidas de versiones publicadas en GitHub. Una caché negativa recuerda temporalmente un error para evitar que las solicitudes repetidas vuelvan a consultar el servicio de origen.
CodeRabbit, Greptile y Cursor Bugbot dejaron comentarios de revisión en esta PR. El registro incluye revisiones iniciales y otras posteriores sobre commits modificados. Aporta evidencia concreta de lo que señalaron los productos, pero no es un experimento en el que los tres recibieran un commit idéntico e inmutable y la misma configuración.
CodeRabbit detectó el problema de conservación del error. Si la solicitud a GitHub falla y el intento de guardar ese fallo también lanza una excepción, el error de caché puede sustituir al error original útil. Un código llamante que espere un error del servicio de origen, como una versión inexistente, puede entonces tratar el fallo de forma incorrecta. El comentario del bot señaló un problema acotado, no una petición general de refactorización.
Greptile detectó el alcance del límite de solicitudes. Un 403 puede significar que un token ha alcanzado su límite. Guardarlo como un fallo del recurso solicitado impide la rotación de tokens, aunque otro token pudiera funcionar. En esta implementación, eso podía provocar una ventana de fallo de cinco minutos. Greptile también pidió pruebas de caducidad y de los tiempos de vida específicos de cada error. Esa petición trata de la cobertura de pruebas; no establece otro error independiente en tiempo de ejecución.
Bugbot detectó estado obsoleto y un caso límite posterior. Su advertencia inicial sobre la caché obsoleta señalaba que se conservaba un resultado negativo después de una consulta correcta que debería haberlo eliminado. También indicó el problema del 403 por límite de solicitudes, coincidiendo con Greptile. Tras la primera corrección, un comentario posterior de Bugbot señaló una respuesta de límite secundario identificada por Retry-After que el clasificador revisado aún no detectaba.
El primer parche de seguimiento protege el error original frente a un fallo de escritura en caché, limpia la caché negativa después de un éxito, evita guardar resultados negativos para los límites de solicitudes ya clasificados y añade las pruebas correspondientes. El siguiente parche clasifica el límite de solicitudes con Retry-After y lo prueba. Esos cambios de código inspeccionados respaldan la utilidad práctica de los comentarios.
Comparativa de revisión con IA: ¿qué demuestra esta PR?
Esta PR permite comparar hallazgos concretos, no clasificar proveedores. CodeRabbit aportó un hallazgo sobre el manejo de errores; Greptile y Bugbot coincidieron en un problema de límite de solicitudes; la ejecución posterior de Bugbot inspeccionó una implementación modificada y encontró otro caso límite. Contar comentarios exageraría el número de errores distintos e ignoraría que las entradas no eran las mismas.
El hilo no contiene un conjunto de todos los hallazgos verdaderos y falsos etiquetado por personas, de modo que no permite establecer la tasa de falsos positivos ni la capacidad de detectar todos los defectos de cada herramienta. Las correcciones posteriores a los comentarios son evidencia útil, pero no muestran todos los defectos que las herramientas pasaron por alto. Para un CTO, la conclusión es examinar los hallazgos que permiten actuar, las coincidencias y el comportamiento de las revisiones posteriores, y después hacer un piloto comparable con los cambios de su propio equipo.
Qué herramienta conviene a cada equipo
Elige una vía de revisión que el equipo pueda usar de forma constante y calcula después el costo de esa carga de trabajo. Mantén corta la lista inicial de candidatos para poder clasificar los hallazgos, en vez de limitarte a instalar integraciones.
Revisión de código con IA en GitHub
Elige CodeRabbit Essentials si necesitas de inmediato un revisor automático dedicado para PR privadas habituales y sus límites encajan con la carga de trabajo. Con $150 mensuales para cinco desarrolladores, ofrece un presupuesto base claro y controles directos de ajuste.
Elige Greptile si las reglas propias del repositorio y los controles por directorio aportan suficiente valor para justificar la gestión de créditos por autor. Empieza con un nivel de esfuerzo conocido y un límite de consumo adicional. Compara sus hallazgos con los de CodeRabbit en cambios representativos; la PR pública no resuelve esa compra para tu código.
Elige Bugbot si Cursor ya es el entorno de programación del equipo y se valora pasar de la revisión antes del push a la discusión en la PR y a las correcciones. Evalúa la factura adicional de revisión si las licencias ya existen; si no, calcula el costo completo de suscripción y uso.
Revisión de código con IA en GitLab
CodeRabbit y Greptile ofrecen revisión directa en GitLab; comprueba en sus planes los requisitos de los despliegues autogestionados. Bugbot también documenta compatibilidad con GitLab y Self-Hosted. Para una instalación convencional de un bot, empieza por estas vías nativas.
Codex ya documenta revisión nativa de GitLab en beta, incluida la configuración autogestionada. Pruébala en la plataforma y con el modelo de permisos que realmente usa el equipo. La revisión local de Claude Code y CI ejecutado por el propio equipo son opciones válidas para GitLab, pero tu flujo de trabajo debe ejecutarlas. Del mismo modo, la vía documentada de Codex Security en GitLab CI es una integración de seguridad que operas tú, no una promesa de un bot alojado de Security para GitLab.
¿Qué conviene si el equipo ya paga por un agente?
Empieza por Codex o por Claude Code local cuando el autor pueda solicitar de forma fiable una revisión antes de entregar el cambio. El equipo ya tiene acceso al agente de programación; lo que hay que evaluar es si su consumo adicional y sus hallazgos resultan útiles. Escribe las instrucciones adecuadas en los archivos que esa vía lee realmente.
Conviene pasar a un revisor automático de PR cuando la activación manual no es fiable o los revisores necesitan una discusión compartida y persistente en cada cambio. Una suscripción algo más barata no compensa las revisiones que el equipo olvida ejecutar. A la vez, añadir un segundo servicio automático es difícil de justificar si la vía existente ya detecta defectos relevantes de forma constante sin crear otra cola de comentarios.
Usa la revisión gestionada de Claude de manera selectiva cuando el cambio justifique el gasto adicional de verificación. Añade Codex Security para investigar los límites de seguridad, con acceso y gestión de informes definidos expresamente. Ninguna compra debe justificarse con una clasificación universal de modelos.
Herramientas gratuitas de revisión de código con IA
Greptile Starter ofrece una entrada realmente gratuita para un desarrollador activo, no para cinco. Los resúmenes de PR privadas de CodeRabbit Free no son el producto completo de revisión privada, aunque sus cuotas para código abierto y revisión local pueden ser útiles. No debe suponerse que el acceso ligero a Codex de Free y Go proporcione la misma cuota de revisión automática de GitHub que Plus; los requisitos documentados de la beta de GitLab son una declaración aparte. Claude Free no es una licencia gratuita de Claude Code.
Para un equipo privado de cinco personas, aprovecha primero el acceso ya comprado y comprueba sus límites reales. «Instalar gratis» y «revisar gratis todas las PR privadas» son promesas presupuestarias diferentes.
Falsos positivos: define las reglas de revisión antes del piloto
Los comentarios poco útiles tienen varias causas, y solo algunas son falsos positivos. Un falso positivo afirma que existe un defecto que no se produce en las condiciones reales del programa. Una sugerencia cosmética válida puede seguir aportando poco valor. Un hallazgo duplicado repite trabajo que ya se está discutiendo. Una sospecha de seguridad especulativa puede necesitar investigación antes de que cualquiera de esas etiquetas sea defendible.
Exige que cada comentario sobre corrección que requiera actuar identifique el comportamiento modificado, la ruta que permite alcanzarlo, el impacto y la evidencia en el código fuente. Un punto de llamada o una prueba concretos son más útiles que una etiqueta de gravedad expresada con seguridad. Pide al autor que explique los hallazgos discutidos y, en los casos importantes, que otro desarrollador resuelva el desacuerdo.
Empieza el piloto con 20 PR representativas: es una muestra propuesta para la evaluación, no un límite del producto. Incluye los tipos de cambio que entrega el equipo: modificaciones habituales, una migración, manejo de fallos y un límite de seguridad. Para comparar bots, conserva el mismo commit, las instrucciones y los ajustes de activación. Clasifica los hallazgos distintos como útiles, incorrectos, ya cubiertos o ciertos pero de poca importancia; mantén aparte las sospechas sin verificar.
Mide el trabajo que el equipo tuvo que hacer: qué hallazgos cambiaron el parche o sus pruebas, cuáles exigieron aclaraciones y cuáles se ignoraron. Cuenta una sola vez la misma causa raíz aunque la señalen varias herramientas. En la PR pública, que un revisor detectara el error de caché del límite de solicitudes y otro lo repitiera aportó corroboración, no otro defecto independiente.
Ajusta la fuente concreta de comentarios irrelevantes. El perfil de CodeRabbit acota los comentarios; strictness y las categorías de Greptile acotan lo publicado; Bugbot necesita instrucciones propias y disparadores razonables; Codex necesita las reglas de revisión que correspondan; Claude necesita el archivo adecuado para la vía local o gestionada; Codex Security necesita supuestos de amenazas y evidencia. Aumentar el esfuerzo sin aclarar esas entradas puede añadir trabajo sin mejorar la decisión.
Mantén explícita la regla de aprobación humana. Un bot sin comentarios puede haber filtrado hallazgos, omitido una ruta, agotado su cuota o no entendido el cambio. La ausencia de comentarios no debe interpretarse como una auditoría completa.
Cómo se seleccionaron las herramientas
Estos seis productos cubren las modalidades de revisión contempladas: bots dedicados de PR, el revisor del proveedor del editor, agentes de programación e investigación centrada en seguridad. La selección favorece flujos que un equipo pequeño pueda adoptar, precios que pueda calcular y controles con los que pueda cuestionar o reducir los comentarios irrelevantes.
Los precios, los nombres de planes y las funciones se verificaron en las páginas oficiales de los proveedores el 2 de octubre de 2026. Los totales para cinco desarrolladores y los escenarios de revisiones repartidas por igual se calcularon a partir de esas páginas. La evidencia de la PR real procede de comentarios públicos de bots y de diffs de commits posteriores que se inspeccionaron. Los productos se compararon mediante documentación y evidencia pública; no se probaron en ensayos privados para este artículo.
Las afirmaciones de los proveedores sobre benchmarks no determinaron las recomendaciones. Un resultado medido sobre otro corpus no permite establecer los comentarios irrelevantes, el trabajo de integración ni la factura en tu repositorio. La evidencia más sólida aquí es más acotada: hallazgos identificados en una PR verificable, controles actuales y supuestos presupuestarios explícitos.
Un catálogo más amplio podría incluir otros bots y analizadores estáticos, pero añadirlos sin el mismo nivel de detalle haría menos útil esta decisión. Ningún socio de afiliación activo encaja de forma honesta en esta selección de revisores con IA, así que no se incluyó ninguno como recomendación pagada. Los enlaces a herramientas siguen el sistema habitual de enlaces monetizados del sitio cuando existe un programa correspondiente; la disponibilidad comercial no determinó el veredicto.
Las decisiones que conviene evitar
Evita usar CodeRabbit Free como el revisor obligatorio de corrección de tu código privado. Un resumen no ofrece la revisión de pago que estás buscando contratar. Empieza la prueba del plan de pago y evalúa los hallazgos.
Evita comprar Greptile como si fueran «$30 por revisiones ilimitadas». El esfuerzo, las nuevas ejecuciones y las cuotas por autor que no se comparten modifican el costo. Define el límite de gasto adicional antes de desplegar la revisión automática de forma amplia.
Evita presupuestar nuevas compras de Bugbot con el precio antiguo de la licencia independiente. Los datos relevantes son la facturación actual por uso, la suscripción de Cursor del equipo y cualquier actividad de Autofix.
Evita la revisión gestionada de Claude en cada push habitual si el gasto adicional no encaja con el equipo. Su vía local supone una decisión de compra diferente; reserva el servicio gestionado para trabajos cuyo riesgo justifique el costo estimado.
Evita usar Codex Security como sustituto de la revisión general. Responde a una pregunta de seguridad y requiere acceso elegible. No puede decidir si una función cumple el requisito del producto ni si una migración operativa resulta aceptable.
Evita cualquier configuración que convierta la aprobación de un bot en el único criterio para integrar cambios. Mantén CI, la revisión humana y la posibilidad de cuestionar un hallazgo conectados con el riesgo real de la entrega.
Preguntas frecuentes
¿Hay herramientas de IA para revisar código?
Sí. CodeRabbit y Greptile revisan PR conectadas, Cursor Bugbot enlaza la revisión con el flujo de Cursor, y Codex y Claude Code pueden revisar cambios como agentes de programación. Codex Security añade una vía más específica para investigar vulnerabilidades. Elige dónde se hará la revisión y cómo se comunicarán los hallazgos antes de comparar suscripciones.
¿Qué IA conviene más a un equipo?
CodeRabbit Essentials es la recomendación de partida de esta comparativa como bot dedicado para un equipo pequeño que quiere comentarios automáticos en sus PR habituales: $150 mensuales para cinco desarrolladores, dentro de los límites del plan. Si el equipo ya pide revisiones de forma fiable con Codex o Claude Code, ese flujo existente es el mejor punto de partida. El trabajo de seguridad exige decidir su alcance por separado.
¿ChatGPT puede revisar código?
Sí, ChatGPT puede analizar el código que se le proporciona, y Codex ofrece un flujo de programación y revisión con contexto del repositorio mediante el acceso elegible. Una respuesta de chat basada en un fragmento pegado tiene un contexto distinto de una revisión conectada de Codex. Comprueba los ajustes de datos de la cuenta y no des por hecho que el modelo ha inspeccionado archivos que nunca recibió.
¿Cuáles son las 5 principales herramientas de revisión de código?
Las cinco opciones de revisión general comparadas aquí son CodeRabbit, Greptile, Cursor Bugbot, la revisión de código de Codex y Claude Code. Codex Security es el sexto producto destacado y tiene una finalidad de seguridad independiente. Se agrupan por flujo de trabajo, sin ordenarlas en una clasificación universal de benchmarks.
¿Ha quedado obsoleta la revisión de código?
No. La revisión con IA puede detectar defectos y ayudar al autor a preparar un cambio, pero el equipo aún debe valorar la intención del producto, el riesgo operativo y las decisiones aceptables. La aprobación humana y CI también aportan evidencia que no ofrece la ausencia de comentarios de un bot.
¿En qué se diferencian Copilot y CodeRabbit al revisar código?
La revisión de código de GitHub Copilot forma parte del flujo del asistente de GitHub, mientras que CodeRabbit es un revisor dedicado con integraciones documentadas para GitHub y GitLab y su propia configuración de revisión. Ambos necesitan el contexto adecuado del repositorio y una política para cuestionar los hallazgos. La documentación de revisión de Copilot de GitHub explica cómo solicitar y usar sus revisiones.
¿Por qué hay personas a las que no les gusta Copilot?
No existe una única respuesta defendible sobre las preferencias de todo el mundo. Para un CTO, conviene evaluar si el revisor pierde contexto del repositorio, repite comprobaciones existentes o genera comentarios sobre los que el equipo no puede actuar. Compara esos resultados en tus PR, en lugar de tratar una queja o una afirmación del proveedor como una tasa medida de falsos positivos.
¿Copilot puede hacer una revisión de código?
Sí. GitHub documenta cómo solicitar una revisión de Copilot y trabajar con los comentarios resultantes. Su existencia no lo convierte en la elección automática para GitLab ni en un sustituto de una investigación de seguridad específica. Evalúalo según el flujo que realmente necesita el equipo.
¿Hay una IA mejor que Copilot?
Puede haber una opción que encaje mejor con un equipo concreto. CodeRabbit o Greptile pueden responder a la necesidad de un bot dedicado de PR, Bugbot puede encajar en un flujo de Cursor y un agente de programación existente puede cubrir la revisión antes del push. Decide según los hallazgos que permiten actuar, los comentarios irrelevantes, la compatibilidad con la plataforma y el gasto real; ningún benchmark de un proveedor resuelve los cuatro aspectos.
Obtén la lista de configuración de Claude Code y Codex para establecer el flujo de tu agente de programación antes de añadir otra suscripción de revisión.
- Última actualización
- 2 oct 2026
- Categoría
- AI
Prefiera este sitio en Google


Marque omidsaffari.com como fuente preferida y Google lo destacará para usted en Top Stories, AI Overviews y AI Mode.
IA para correos en 2026: qué asistente elegir para Gmail y Outlook
Compara Fyxer, SaneBox, Superhuman, Shortwave, Gemini y Copilot por tarea, precio, configuración y privacidad. Elige la IA que resuelva tu trabajo pendiente.2 oct 2026AI
Alternativas a Granola: qué app te conviene según tu trabajo
Compara alternativas a Granola por grabación sin bots, soporte para Windows, trabajo en equipo, idiomas, integraciones con CRM y precios por usuario.1 oct 2026AI
Gamma gratis y de pago: qué plan elegir y cuánto cuesta en 2026
Compara Gamma gratis, Plus, Pro y Ultra: precios en USD, créditos de IA, exportaciones y costos por usuario. Descubre cuándo conviene pagar un año.1 oct 2026AI
Precios de Wispr Flow: cuánto cuesta cada plan en 2026
Compara los precios de Wispr Flow para 1, 5 y 20 personas, los límites del plan Free, el pago mensual o anual y los descuentos y alternativas más baratas.1 oct 2026AI
Análisis de redes sociales con Muse: una revisión útil para tu tienda
Conecta Shopify, Instagram y Facebook a Muse para revisar ventas y redes sociales. Guía de configuración, permisos, revisión semanal y precios publicados.1 oct 2026AI
Gemini 4 Argon: qué cuesta y cuándo conviene adoptarlo
Gemini 4 Argon llega con acceso restringido y tarifas que subirán sin fecha definida. Compara precios, resultados publicados y criterios para adoptarlo.1 oct 2026AI
Wispr Flow: cuándo vale la pena pagar (octubre de 2026)
Analizamos Wispr Flow: precios, plan gratis, privacidad y alternativas. Descubre cuándo el dictado por voz ahorra tiempo después de revisar y corregir.1 oct 2026AI