Codex CLI y Security Cloud: configura escaneos y revisiones
Configura Codex Security Cloud, las revisiones de PR y Codex CLI: costos para equipos, hallazgos reales de Gogs, SARIF en CI y controles que debes conservar.






Con Codex CLI y las herramientas de Codex Security puedes incorporar escaneos de repositorios, revisiones de seguridad en pull requests y comprobaciones antes de cada commit sin contratar primero una suite SAST de pago, que reúne comprobaciones automatizadas de seguridad sobre el código fuente. Codex Security ya cubre estos flujos, pero la suscripción es solo una parte del costo: cinco licencias Standard de Business cuestan $125 al mes con facturación mensual, y el consumo de los escaneos se contabiliza por separado. Empieza con un repositorio y una persona responsable de sus hallazgos.
Qué ofrece Codex Security tras DevDay
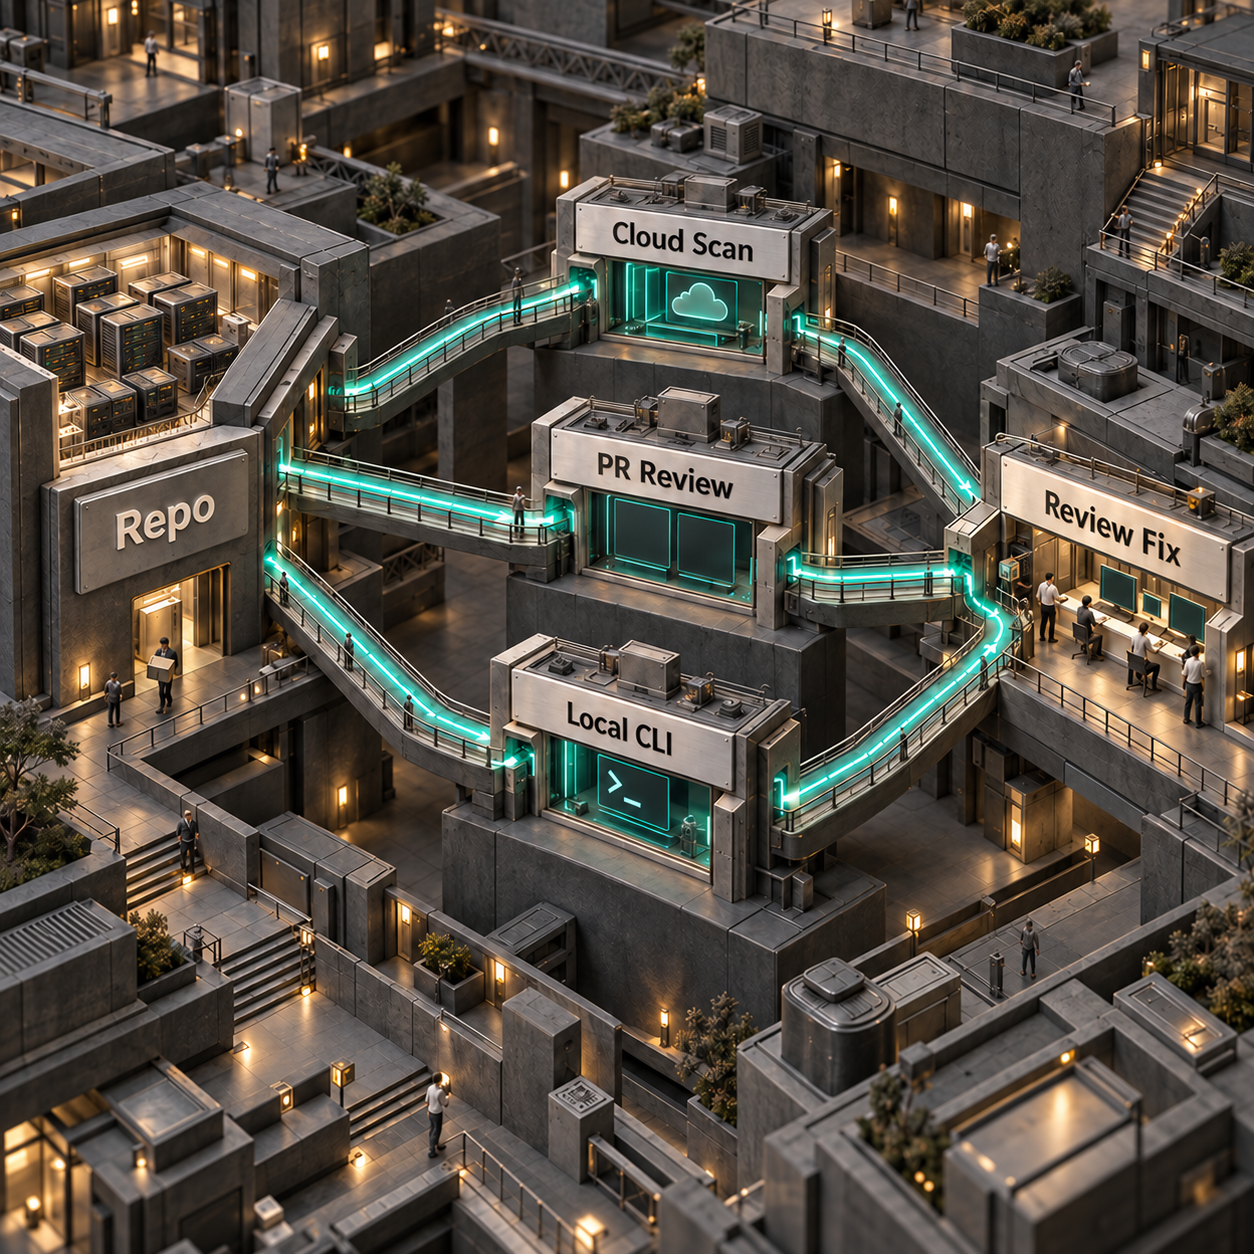
Codex Security permite detectar código vulnerable en tres puntos: el repositorio, el pull request y la copia de trabajo del desarrollador. Piensa en la inspección de un edificio, la revisión de una reforma propuesta y una comprobación antes de que un trabajador abandone la obra. Cada una muestra una parte distinta del mismo sistema.
Un pull request es una propuesta de cambio de código pendiente de revisión. La CLI es la herramienta de línea de comandos que se ejecuta en una terminal; CI es el proceso de comprobación automatizada que se activa cuando cambia el código.
Cloud investiga los hallazgos, elimina duplicados y prepara correcciones aunque tu computadora esté apagada. OpenAI sigue definiéndolo como una versión preliminar de investigación. El anuncio de DevDay del 29 de septiembre amplía la información sobre programación y disponibilidad; no convierte Cloud en un producto de disponibilidad general. Resumen de DevDay, estado actual del producto.
Los equipos que usan GitLab deberían empezar por la CLI. La configuración actual de Security Cloud conecta GitHub. Que Codex admita merge requests de GitLab en general no demuestra que Security Cloud sea compatible con GitLab. La guía específica de GitLab CI/CD documenta una vía compatible para ejecutar comprobaciones de seguridad en ese entorno.
Qué planes lo incluyen y cuánto paga un equipo de cinco personas
Pro, Business, Enterprise y Edu incluyen acceso a Codex Security Cloud, según el anuncio fechado de DevDay y el Centro de ayuda actual. Security Review enumera los mismos planes y excluye expresamente Plus. Aun así, hay que habilitar los permisos del espacio de trabajo y el acceso al repositorio. Disponibilidad de Cloud, acceso a Security Review.
Para una empresa pequeña, la comparación pertinente es la de cinco licencias Standard de Business:
La facturación por tokens depende de cuánto lee y genera el modelo. El precio de las licencias puede variar según el país y la moneda. Los cálculos de la suscripción siguen las preguntas frecuentes actuales de Business. La documentación actual de facturación de Cloud indica que los clientes existentes recibirán un aviso y tendrán que aceptar antes de que comience el consumo de pago; sin fondos, el escaneo se pausa. No ofrece un precio total de escaneo para cinco personas. Facturación de Cloud, diferencias entre precios de suscripción y de API.
Si ya pagas Business, el costo adicional de las licencias puede ser cero. El consumo de escaneos y revisiones sigue formando parte del presupuesto. El total mensual suma las licencias, el consumo aplicable de Cloud, los escaneos en CI mediante API, el tiempo de ejecución y cualquier suscripción opcional a un panel de seguridad.
No presupuestes un nuevo primer mes gratis. La oferta de uso gratuito correspondía al lanzamiento del 6 de marzo y cubría el mes siguiente. Las páginas actuales del producto y de facturación no acreditan una renovación de la oferta el 30 de septiembre. Condiciones del lanzamiento original, condiciones actuales de facturación.
Como referencia de precio, el producto Code de pago de Semgrep cuesta $30 por colaborador al mes, o $150 para cinco colaboradores. Su Free Edition también admite hasta 10 repositorios y 10 colaboradores. Por tanto, un equipo de cinco personas puede evaluar ambas opciones sin dar por hecho que cualquier escáner existente exige pagar. Sus coberturas son distintas, así que el precio por sí solo no debería decidir qué herramientas de seguridad usar. Precios de Semgrep.
Conecta un repositorio y llega a una corrección revisada
Empieza por una aplicación que conozcas y un revisor capaz de explicar sus reglas de acceso. Un modelo de amenazas describe brevemente qué protege la aplicación, quién puede acceder a ella y en qué puntos confía en otro sistema. Es el plano del edificio que indica al inspector qué puertas deberían estar cerradas.
- Abre Plugins en ChatGPT, desde la aplicación de escritorio o la web. Instala y habilita Codex Security Cloud; después abre Security Cloud.
- Selecciona New scan. Si se solicita, conecta GitHub y concede acceso al repositorio que quieras evaluar.
- Elige el repositorio y un Cloud environment compatible. Si hace falta, crea un entorno con las dependencias y la configuración de pruebas que necesita el proyecto.
- En What to scan, selecciona Repository y después Start scan. Sigue el avance en Scans.
- Abre Findings. Lee el código afectado, las pruebas de validación y las recomendaciones de corrección. Un intento de validación fallido deja la evidencia sin resolver; no descarta la vulnerabilidad.
- Cuando aparezca Fix with Codex, genera el parche, examínalo y, tras revisarlo, usa Create draft pull request. Ejecuta las pruebas habituales e involucra al responsable del código antes de integrar los cambios.
Estos son los controles actuales para configurar Cloud. El entorno facilita reproducir fallos sospechosos; no garantiza que se pueda validar cada problema. Cómo funciona la validación.
Para mantener las comprobaciones, crea otro escaneo con Commit changes. En Repositories, abre Monitoring settings para elegir el entorno, definir el período de historial y activar o pausar la supervisión. Actualiza el modelo de amenazas en Project context cuando cambie la arquitectura. Cloud también permite programar escaneos de repositorios, como se explicó en DevDay; la guía de configuración actual no especifica frecuencias ni cuotas, así que no hay una asignación de escaneos diarios que se pueda dar por sentada. Configuración de la supervisión, escaneos programados.
Un repositorio real: cómo evaluar los hallazgos de Gogs
Gogs ilustra por qué hay que conocer el contexto de despliegue antes de convertir un hallazgo en una tarea. OpenAI menciona este repositorio y las siguientes vulnerabilidades entre sus descubrimientos publicados con Codex Security. Se trata de un caso de escaneo publicado por el proveedor, no de un escaneo nuevo realizado para este artículo. Las recomendaciones de priorización que siguen se basan en los avisos de seguridad de los mantenedores. Hallazgos divulgados por OpenAI.
Un identificador CVE distingue una vulnerabilidad divulgada. La autenticación de dos factores, o 2FA, añade una segunda comprobación al inicio de sesión, además de la contraseña.
El primer aviso sitúa las correcciones en 0.13.4 y 0.14.0+dev; el segundo, en 0.14.0. Son las primeras versiones corregidas que constan en avisos históricos, no una recomendación de instalar hoy una versión antigua. Antes de actualizar, comprueba cuál es la versión que el proyecto mantiene actualmente. Aviso de Gogs sobre códigos de recuperación, aviso de Gogs sobre carga de archivos.
Mantén un registro breve de la evaluación: revisión desplegada, punto de entrada accesible, pruebas, responsable, acción y prueba que verificará la corrección. Un hallazgo puede aceptarse, descartarse con una razón concreta o quedar pendiente de investigación. Márcalo como corregido solo después de verificar el cambio de comportamiento.
Aplica el mismo criterio a tus escaneos. Los informes guardados de la CLI registran hallazgos y cobertura. Que un escaneo posterior omita un hallazgo anterior no demuestra que se haya corregido, y señalar un falso positivo no excluye permanentemente esa clase de vulnerabilidad. Historial de hallazgos y comentarios.
Activa las revisiones automáticas de seguridad
Añade la revisión de pull requests como siguiente capa tras la evaluación inicial del repositorio. En Codex settings, elige el repositorio. En Review security vulnerabilities, activa Auto security review y selecciona All PRs, o las preferencias personales si quieres que la adopción sea voluntaria.
Elige On PR open para una revisión inicial, On every push para repetirla cuando cambie el código, o Whenever code review runs para acompañar la revisión general de Code Review. Haber ejecutado un escaneo de Security Cloud es opcional. Puedes reutilizar su modelo de amenazas o indicar la ruta de un archivo de modelo de amenazas en el repositorio. Configuración de Security Review.
Las revisiones automáticas notifican por defecto hallazgos de gravedad alta y crítica. Las solicitadas manualmente incluyen también los de gravedad media por defecto. Puedes ajustar esos umbrales de forma independiente. Para solicitar una revisión manual, comenta @codex security review en el PR y abre Security Report en la tarea asociada para consultar todas las pruebas. Los hallazgos publicados en GitHub heredan la visibilidad del PR.
Esta revisión se centra en la seguridad. La revisión general de Code Review también puede señalar problemas de seguridad, así que habrá cierto solapamiento. La guía general de revisión con Codex ayuda a decidir dónde encaja cada una.
Instala Codex CLI para trabajar en local y antes del commit
La CLI ofrece el mismo tipo de investigación del repositorio en un paquete que puedes automatizar con scripts. Su código fuente tiene licencia Apache 2.0 y el paquete público de npm es @openai/codex-security. Que el código sea público no significa que el acceso a los escaneos sea ilimitado. Código fuente y licencia oficiales, requisitos de la CLI.
El acceso incluido al modelo Daybreak Blue de Cloud se limita a Cloud; no concede acceso a ese modelo desde otros productos de Security ni desde la API. Comprueba el método de inicio de sesión y el acceso al modelo que vas a utilizar antes de trasladar un escaneo a CI. Límites del acceso al producto.
Conviene distinguir las fechas: el repositorio de GitHub se creó el 13 de julio de 2026; su historial público actual comienza con un commit de inicialización del 15 de julio, mientras que las publicaciones en npm empiezan el 28 de julio. La fecha del 13 de julio, por sí sola, no demuestra que la CLI con licencia se distribuyera en npm ese día. Fija la versión del paquete para que la configuración sea reproducible. Metadatos del repositorio, commit inicial, historial de publicaciones en npm.
Usa Node.js 22.13.0 o posterior dentro de la serie 22, Node 24 o Node 26, además de Python 3.10 o posterior. Desde el repositorio, inicia sesión y guarda los resultados fuera de la copia de trabajo:
npx @openai/codex-security@0.1.31 login
npx @openai/codex-security@0.1.31 scan . --auth chatgpt \
  --output-dir ../codex-security-results --dry-run
npx @openai/codex-security@0.1.31 scan . --auth chatgpt \
  --output-dir ../codex-security-results
Revisa report.md, findings.json y coverage.json. La cobertura puede ser completa, parcial o desconocida; lee las áreas aplazadas y las preguntas pendientes incluso cuando no se haya notificado ningún hallazgo. Estos comandos siguen la guía de inicio rápido de la CLI.
Instala la comprobación previa al commit con npx @openai/codex-security@0.1.31 install-hook. Escanea los cambios preparados para el commit y los que todavía no lo están, bloquea por defecto los hallazgos de gravedad alta y los errores de escaneo, y conserva cualquier script de pre-commit existente. Como examina ambos tipos de cambios, evita mezclar experimentos ajenos a la tarea en la copia de trabajo al interpretar el resultado. Comportamiento del hook.
La versión del paquete y los comandos anteriores se comprobaron durante la preparación de este artículo. Aquí no se afirma haber ejecutado un escaneo local autenticado, medido su duración ni calculado su costo.
Lleva el escaneo de vulnerabilidades a CI y conserva SARIF
SARIF es un formato estándar de archivo para hallazgos de seguridad que permite a otra herramienta mostrar cada problema junto a su ubicación en el código fuente. Exportar el archivo y contratar un panel alojado son decisiones independientes.
Crea un secreto de CI llamado CODEX_SECURITY_API_KEY para una cuenta u organización de API que tenga el acceso necesario a los escaneos. La clave permite autenticar el ejecutor sin iniciar sesión de forma interactiva con ChatGPT. Este ejemplo de GitHub Actions escanea PRs de confianza del mismo repositorio, compara sus revisiones base y final exactas, exporta SARIF y conserva los resultados. Adapta la plantilla oficial de CI, fija la versión del paquete verificada para este artículo y empieza con un bloqueo por hallazgos de gravedad alta. Elimina --fail-on-severity high si quieres empezar con avisos sin bloqueo; los errores de escaneo y la cobertura incompleta siguen requiriendo atención.
Guárdalo como .github/workflows/codex-security.yml:
name: Codex Security
on:
  pull_request:
jobs:
  security:
    if: github.event.pull_request.head.repo.full_name == github.repository && github.actor != 'dependabot[bot]'
    runs-on: ubuntu-latest
    permissions:
      contents: read
    steps:
      - uses: actions/setup-node@820762786026740c76f36085b0efc47a31fe5020
        with:
          node-version: '26'
      - uses: actions/setup-python@5fda3b95a4ea91299a34e894583c3862153e4b97
        with:
          python-version: '3.14'
      - name: Install trusted CLI outside the checkout
        run: npm install --prefix "$RUNNER_TEMP/security-cli" --ignore-scripts --no-audit --no-fund @openai/codex-security@0.1.31
      - uses: actions/checkout@3d3c42e5aac5ba805825da76410c181273ba90b1
        with:
          ref: ${{ github.event.pull_request.head.sha }}
          fetch-depth: 0
          persist-credentials: false
      - name: Scan and export
        env:
          OPENAI_API_KEY: ${{ secrets.CODEX_SECURITY_API_KEY }}
          CODEX_SECURITY_STATE_DIR: ${{ runner.temp }}/security-state
          BASE_SHA: ${{ github.event.pull_request.base.sha }}
          HEAD_SHA: ${{ github.event.pull_request.head.sha }}
        run: |
          set -euo pipefail
          cli="$RUNNER_TEMP/security-cli/node_modules/.bin/codex-security"
          out="$RUNNER_TEMP/security-results"
          base="$(git merge-base "$BASE_SHA" "$HEAD_SHA")"
          scan_exit=0
          "$cli" scan . --diff "$base" --head "$HEAD_SHA" \
            --auth api-key --output-dir "$out" \
            --fail-on-severity high --json \
            > "$RUNNER_TEMP/security-result.json" || scan_exit=$?
          if test -f "$out/scan-manifest.json"; then
            "$cli" export "$out" --export-format sarif \
              --source-root "$GITHUB_WORKSPACE" \
              --output "$out/results.sarif"
          fi
          exit "$scan_exit"
      - name: Keep reports, including SARIF when available
        if: always()
        uses: actions/upload-artifact@043fb46d1a93c77aae656e7c1c64a875d1fc6a0a
        with:
          name: codex-security-results
          path: |
            ${{ runner.temp }}/security-results
            ${{ runner.temp }}/security-result.json
          retention-days: 7
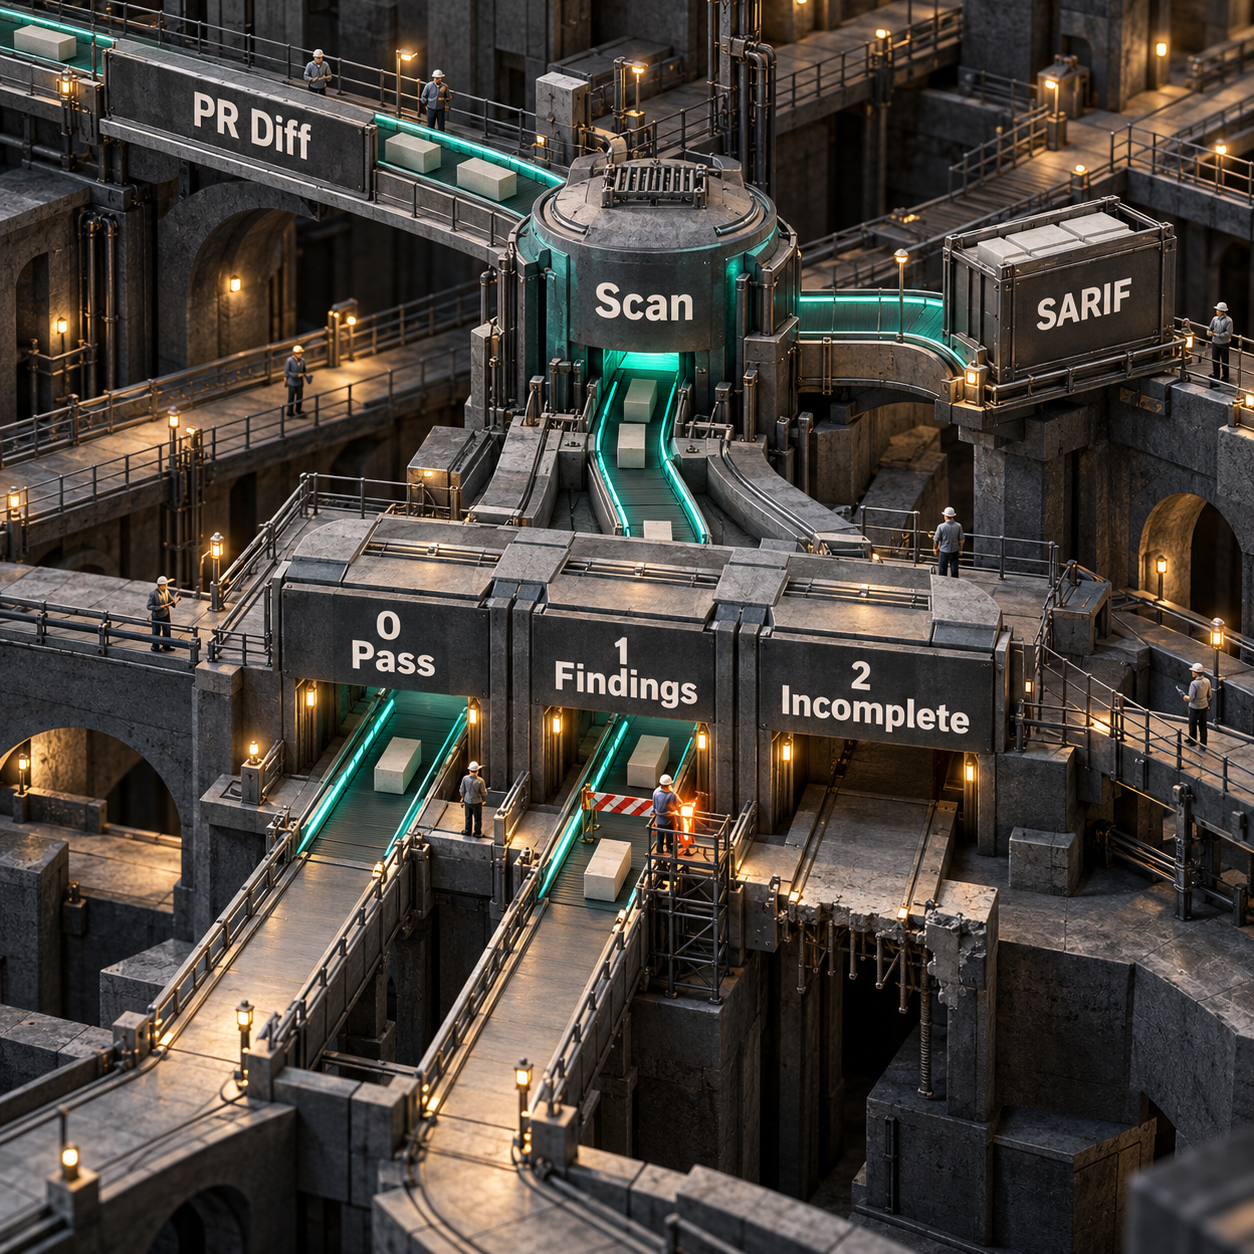
El flujo conserva el código de salida del escaneo y exporta los resultados sellados disponibles. Salida 0 significa que el alcance seleccionado tiene cobertura completa y cumple la política de gravedad. Salida 1 significa que un hallazgo alcanza el umbral. Salida 2 significa que hubo un error o que la cobertura está incompleta, incluidas la cobertura parcial y la desconocida. Que un escaneo informativo termine en verde sigue siendo un informe sobre el alcance seleccionado, no un certificado de seguridad. Exportación de artefactos y códigos de salida.
Para mostrar SARIF como alertas de análisis de código en GitHub, añade el paso upload-sarif de la plantilla oficial y sus permisos. Se admiten repositorios públicos; los privados e internos necesitan tener habilitado GitHub Code Security. Conservar SARIF como el artefacto del ejemplo permite examinarlo sin prometer un panel gratuito para repositorios privados. Requisitos de GitHub para SARIF.
Para GitLab, usa la plantilla de CI/CD para producción de OpenAI, que cubre diferencias en merge requests, escaneos protegidos de la rama predeterminada y escaneos programados de activación voluntaria. La ingesta nativa de SARIF requiere GitLab Ultimate 19.2 o posterior. Si no tienes acceso a ese panel, los artefactos de informes habituales ofrecen otra vía.
Las ejecuciones de CI usan los permisos del ejecutor y pueden heredar su entorno. Mantén fuera de la tarea las credenciales que no necesite y usa cambios de código de confianza. Añade un valor de --max-cost cuando definas un presupuesto; es un límite estimado que puede superarse por solicitudes ya en curso. Requisitos de CI, controles de costo.
Cinco usos que conviene probar, ordenados por su utilidad
- Un equipo SaaS que cambia el inicio de sesión o el acceso entre clientes. Ejecuta el escaneo inicial, mejora el modelo de amenazas y activa Security Review en sus PRs. La ventaja es aumentar las posibilidades de detectar un fallo de separación entre cuentas antes de que lo encuentren los clientes. Incluye al responsable de autenticación en la revisión.
- Un fundador que hereda una aplicación antigua. Escanea el repositorio una vez y asigna los hallazgos aceptados antes de añadir funciones. Esto puede convertir una lista de tareas desconocida en una lista breve de trabajo respaldado por pruebas, en lugar de pedir una reescritura completa.
- Un equipo de GitLab sin un escáner de seguridad gestionado. Ejecuta comprobaciones de la CLI sobre las diferencias de los merge requests y conserva SARIF y la cobertura como artefactos. Obtendrás un registro de revisión reproducible dentro del sistema de CI que el equipo ya utiliza.
- Una agencia que mantiene varios repositorios de clientes. Usa los escaneos masivos reanudables de la CLI, con contexto de arquitectura e historial de hallazgos separados para cada cliente. Esto podría reducir la configuración repetitiva y hacer más preciso el traspaso del mantenimiento. Escaneos masivos.
- Un equipo con muchas alertas en su lista de tareas de seguridad. Usa el flujo de priorización de tareas pendientes de Codex Security para contrastar los resultados de los escáneres con el código y los controles actuales. La ventaja es contar con pruebas para decidir qué tareas merecen tiempo de ingeniería. Mantén en funcionamiento los escáneres originales. Evaluación de tareas pendientes.
Dos servicios que podrías crear a partir de estas herramientas
La oportunidad más sólida es implantar y mantener estos controles de seguridad para equipos pequeños. Un fundador paga por la configuración, el trabajo sobre el modelo de amenazas, la integración con CI y la evaluación humana periódica de los hallazgos, en lugar de por otra interfaz que envuelva un botón de escaneo.
Las estimaciones de DataForSEO para Google en Estados Unidos obtenidas en esta ejecución arrojaron 720 búsquedas mensuales de “software vulnerability scanning” y 90 de “code security scanner”. Son búsquedas, no clientes dispuestos a pagar, y la expresión más amplia también abarca trabajo ajeno al escaneo de repositorios. El precio de Semgrep Code de $150 al mes para cinco colaboradores ofrece una referencia concreta para un servicio de alcance limitado. Referencia de precio de Semgrep.
La versión más sencilla que se podría vender incluiría un repositorio del cliente, un modelo de amenazas documentado, el flujo de CI y una cola de hallazgos revisados. Usa los accesos del cliente y mantén visibles los costos de consumo. La dificultad es operativa: necesitas conocer la aplicación lo suficiente para rechazar hallazgos engañosos y revisar correcciones sensibles. Vender una garantía de seguridad iría más allá de lo que demuestran las pruebas.
Otra oportunidad es un paquete de evidencias de entrega para agencias. Una agencia podría ofrecer, en cada entrega al cliente, un registro fechado del alcance del escaneo, los hallazgos aceptados, las carencias pendientes y las correcciones verificadas. La consulta amplia “vulnerability scanning tools” tiene unas 1,900 búsquedas mensuales estimadas en Estados Unidos, pero mide interés por herramientas de distintos ámbitos de seguridad. Sirve para plantear una hipótesis que validar con posibles clientes, no para demostrar demanda de este producto concreto.
El MVP podría reunir los artefactos guardados de los escaneos y la evaluación aprobada de los hallazgos en un informe breve para el cliente. La dificultad está en la portabilidad y la confianza: SARIF puede trasladarse de una herramienta a otra, pero el valor de tu negocio está en una interpretación honesta que también refleje la cobertura incompleta. Un informe generado, por sí solo, es fácil de copiar. Todas las cifras de búsquedas son estimaciones mensuales de palabras clave de DataForSEO obtenidas el 30 de septiembre de 2026; ninguna demuestra que el mercado esté creciendo ni que exista intención de compra.
Qué controles debes conservar
Mantén el análisis de dependencias, que comprueba los paquetes y las versiones que importa tu aplicación, y la detección de secretos, que busca credenciales expuestas. El análisis del repositorio puede investigar un problema relacionado, pero no sustituye al inventario completo de paquetes ni al sistema de supervisión de credenciales.
Conserva el SAST determinista cuando necesites sus comprobaciones amplias y reproducibles o cuando lo exijan tus requisitos de aseguramiento. OpenAI afirma expresamente que Codex Security complementa SAST. Puedes probar el agente sin contratar una suite de pago; eso no vuelve redundante la cobertura existente. Preguntas frecuentes de Cloud.
Mantén la revisión humana del código de autorización. La autenticación determina quién eres; la autorización, a qué datos de un cliente puedes acceder o qué acciones puedes realizar. Esas reglas dependen de la intención del negocio y de supuestos sobre el despliegue que un escáner puede interpretar mal. Pide al responsable que revise la separación entre clientes, los permisos de administración, los flujos de recuperación y las pruebas de regresión. Es una recomendación de ingeniería coherente con la necesidad de evaluación humana de amenazas que declara el proveedor.
Limita también el entorno del escaneo. Cloud usa contenedores aislados; los escaneos locales y de CI usan tus permisos locales. La guía de seguridad de entornos aislados aborda la tarea específica de controlar a qué puede acceder un agente.
¿Codex o la revisión de seguridad de Claude Code?
Continúa con Claude Code si lo que necesitas ahora es comprobar la seguridad de cambios pendientes y tu equipo ya lo utiliza. Ejecuta /security-review en local o configura la GitHub Action de revisión de seguridad de Anthropic para obtener comentarios en los PRs y filtrar falsos positivos. Estas funciones están disponibles para los usuarios de Claude Code, incluidas las cuentas de pago Pro/Max y las de API Console. Configuración de la revisión de seguridad de Claude.
Elige Codex Security Cloud si buscas un escaneo inicial gestionado del repositorio, supervisión de commits, escaneos programados y correcciones preparadas. Elige su CLI si el historial guardado de hallazgos, los artefactos de cobertura y las exportaciones SARIF encajan en tu proceso local o de CI. Esta comparación no establece un ganador en precisión ni en costo.
Revisa la política de filtrado de ambas opciones. La Action de revisión de seguridad de Anthropic documenta exclusiones como la denegación de servicio y el agotamiento de recursos; por eso, un riesgo de agotar el disco como el del caso de carga de archivos de Gogs exige revisar esa política de forma deliberada. La Action es una oferta distinta del producto alojado Code Review de Claude. Repositorio de revisión de seguridad de Anthropic.
¿Qué software se utiliza para escanear vulnerabilidades?
Elige el software según la capa que necesites cubrir. Codex Security añade análisis del repositorio y validación. Mantén las comprobaciones específicas de dependencias y secretos, y el análisis determinista del código cuando necesites esa cobertura. Escanear una red es una tarea distinta de revisar el código fuente de una aplicación.
¿Cuál es el mejor escáner de vulnerabilidades gratuito?
Para decidir cómo escanear estos repositorios, distingue primero entre código fuente gratuito y ejecución gratuita. La CLI de Codex Security tiene licencia Apache 2.0, pero los escaneos requieren acceso y pueden generar consumo de pago. Semgrep también ofrece una Free Edition dentro de sus límites publicados de repositorios y colaboradores. Evalúa ambas opciones con tu aplicación y tus necesidades reales de revisión. Acceso a la CLI, Free Edition de Semgrep.
¿SonarQube es una herramienta SAST o DAST?
SonarQube Server es una herramienta SAST: examina el código fuente sin ejecutar la aplicación. El análisis del repositorio y los intentos de validación de Codex Security añaden otra forma de investigación junto a las comprobaciones de código establecidas. Enfoque documentado de SonarQube.
El lunes, asigna una persona responsable a un repositorio. Ejecuta el escaneo inicial, corrige su modelo de amenazas, evalúa los primeros hallazgos y añade CI con avisos antes de elegir un umbral de bloqueo por gravedad. Registra el costo de consumo y la cobertura sin resolver antes de ampliar el proceso a otro repositorio.
Si quieres integrar todo esto en el proceso de desarrollo de tu equipo, desarrollo sistemas de IA para producción.
- Última actualización
- 30 sept 2026
- Categoría
- Build
Prefiera este sitio en Google


Marque omidsaffari.com como fuente preferida y Google lo destacará para usted en Top Stories, AI Overviews y AI Mode.

LearnWorlds pricing: qué plan conviene según el uso
LearnWorlds cuesta desde $29 al mes, pero Starter deja de ser el plan más barato con 15 inscripciones. Compara planes, comisiones, IA y costo total.30 sept 2026Build
Alternativas a Notion: cuándo conviene usar ChatGPT Space
Compara ChatGPT Space y Notion en precio, flujos, bases de datos, permisos y migración para decidir qué opción encaja mejor con tu equipo y tu proyecto.30 sept 2026Build
Automatización web con Kitesurf WebMCP: guía práctica
Aprende a conectar Kitesurf WebMCP, descubrir acciones de una página, ejecutarlas con seguridad y verificar cada resultado con una ruta alternativa.30 sept 2026Build
OpenAI Dots gratis: quién puede acceder y cuánto cuesta
OpenAI Dots no está incluido en ChatGPT Free. Consulta qué planes dan acceso, cuánto cuestan y qué queda por saber tras la exención inicial de uso.29 sept 2026Build
Cloudflare Kitesurf: qué ofrece gratis y cuánto cuesta
Cloudflare Kitesurf es gratis durante la beta, pero Browser Run impone límites de tiempo, sesiones y solicitudes. Así se calcula el costo real.29 sept 2026Build
Herramientas de business intelligence: 7 alternativas a Databox
Comparamos 7 alternativas a Databox para análisis con IA e informes empresariales: funciones actuales, pruebas comunes y costo real de migración.29 sept 2026Build
Claude Code precio: qué cuesta realmente ejecutar build-eval
Qué partes de build-eval son públicas, dónde aparece el costo y cómo estimar 144 ejecuciones con un piloto medido antes de ampliar la evaluación.29 sept 2026Build