AI code review para equipes pequenas: o que vale a pena em 2026
Compare seis ferramentas de revisão de código com IA: custos para cinco devs, falsos positivos, suporte a GitHub e GitLab e retenção de dados em cada opção.



Para uma equipe pequena que busca uma ferramenta de AI code review, o ponto de partida é o CodeRabbit Essentials, a $150 por mês para cinco desenvolvedores. Outra opção é aproveitar as assinaturas de Codex ou Claude Code que a equipe já tem para revisar a mudança antes de abrir um PR. Greptile, Cursor Bugbot e a revisão gerenciada do Claude entram na lista quando o fluxo de trabalho e a cobrança por uso fazem sentido; o Codex Security atende a uma necessidade específica de segurança.
Preços e nomes dos planos conferidos nas páginas dos fornecedores em 2 de outubro de 2026. Os orçamentos abaixo consideram cinco desenvolvedores humanos ativos, preços em dólares americanos antes de impostos, sem descontos promocionais e cobrança mensal, salvo quando há indicação explícita do equivalente anual. Os exemplos de uso consideram 100 execuções de revisão concluídas por mês, distribuídas igualmente entre os desenvolvedores. São premissas de orçamento, não uma suposta média do setor.
AI code review para equipes pequenas: comparação rápida
CodeRabbit é a recomendação inicial de bot pago para uma equipe pequena que quer revisões consistentes no fluxo de pull requests que já usa. Se a equipe consegue pedir uma revisão antes de fazer push sem depender de lembretes, vale começar pela assinatura de um agente de programação que já possui. Essa diferença pesa mais na decisão do que a posição de um fornecedor em um ranking de benchmarks.
A assinatura dá acesso ao serviço ou a uma franquia de uso. Isso nem sempre cobre todas as revisões que a equipe pode disparar. Revisar um PR na abertura, depois de uma correção e após um rebase pode gerar várias execuções cobradas. O orçamento de cinco licenças também muda se apenas parte dos desenvolvedores for autora ativa de PRs, se o uso do agente consumir uma franquia compartilhada ou se a equipe comprar créditos adicionais.
A regra para decidir a compra: pague por um revisor automático dedicado quando o problema do processo for a equipe deixar de pedir revisões manualmente. Aproveite um agente quando as revisões já acontecem de forma consistente e você precisa de mais uma checagem de correção. Acrescente um revisor de segurança quando a dúvida for se um atacante consegue alcançar e explorar uma falha.
Em que etapa acontece a revisão de código com IA?
O lugar da revisão define quem vê o problema apontado, quando o autor pode corrigi-lo e se a equipe pode contar com a execução da revisão.
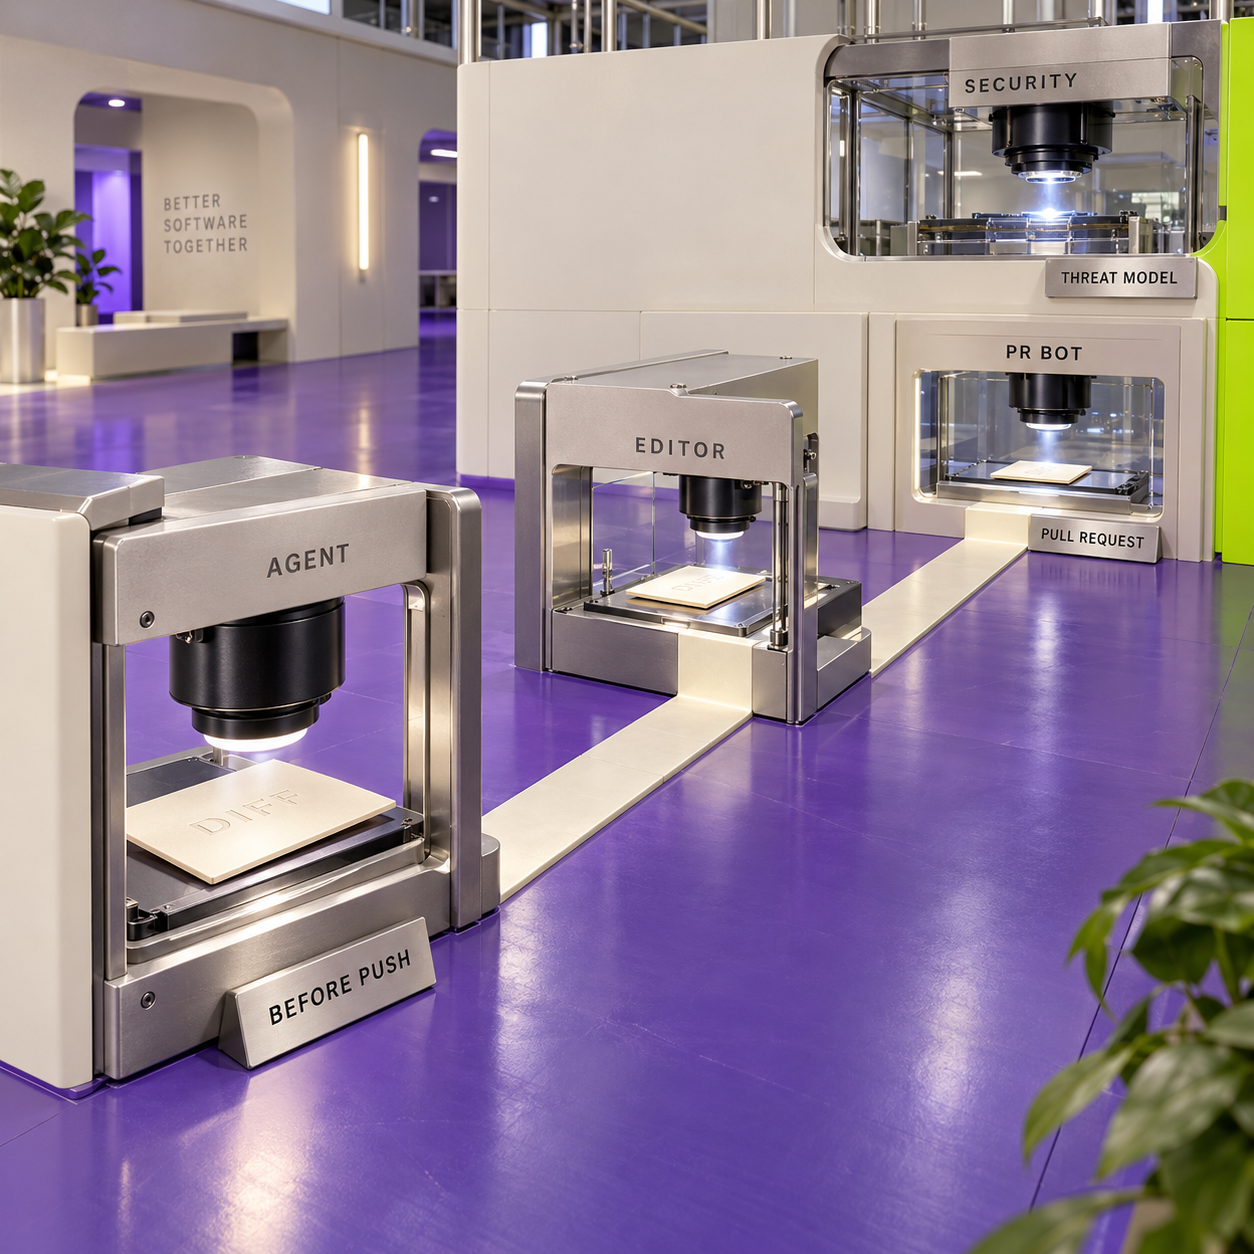
Um bot de PR, como CodeRabbit ou Greptile, acompanha um repositório conectado e publica os problemas encontrados no pull request. A revisão aparece onde a equipe já decide se vai fazer o merge. O autor não precisa se lembrar de executar um comando no terminal.
Um revisor do fornecedor do editor, como o Cursor Bugbot, conecta a revisão ao fluxo de programação e correção. O Bugbot também revisa PRs hospedados; escolhê-lo não exige que todos os colaboradores escrevam código no Cursor. Seu diferencial é facilitar a passagem entre revisar uma mudança e devolvê-la a um agente para correção.
Um agente de programação usado como revisor pode examinar uma branch ou um diff antes da abertura do PR. O Codex também oferece revisão conectada na nuvem, enquanto o Claude Code tem tanto um comando de revisão local quanto um serviço gerenciado para GitHub, cobrado separadamente. Cada caminho exige sua própria avaliação de orçamento e retenção de dados.
Um revisor de segurança examina o modelo de ameaças: o que um atacante pode controlar, quais fronteiras o código atravessa e se um caminho suspeito resulta em uma vulnerabilidade real. O Codex Security complementa a revisão geral de código com esse objetivo mais específico.
Ter um checkout local não significa que a inferência do modelo também seja local. Claude Code e Codex podem executar comandos na sua máquina enquanto enviam prompts e trechos relevantes de código ao serviço do modelo. Da mesma forma, apagar um contêiner na nuvem não necessariamente apaga o relatório produzido pela revisão.
Bots de PR: CodeRabbit e Greptile
CodeRabbit: por onde começar com a revisão automática
O CodeRabbit é um revisor de IA conectado ao repositório que publica resumos e comentários por linha nos PRs. Faz sentido quando o problema recorrente da equipe é que mudanças rotineiras chegam à revisão humana sem uma checagem preliminar consistente. A configuração permite limitar os comentários, e os planos pagos oferecem uma base simples para calcular o custo das licenças. Só faça um upgrade quando souber qual recurso ou limite de uso exige a mudança.
Veredito: o CodeRabbit Essentials é o primeiro bot dedicado a testar em uma equipe de cinco pessoas. O custo de $150 por mês em licenças é fácil de entender, desde que os picos de revisão caibam nos limites do plano.
Mais indicado para: equipes pequenas que querem comentários automáticos no GitHub ou GitLab sobre mudanças rotineiras.
Destaque: perfis de revisão, instruções por caminho e contexto aprimorado pelos comentários da equipe no fluxo de PRs.
Preços: Essentials $30, Team $60 e Advanced $90 por desenvolvedor por mês; Enterprise sob consulta.
Teste grátis: 14 dias. Os recursos gratuitos para repositórios privados são mais limitados que a revisão paga de PRs.
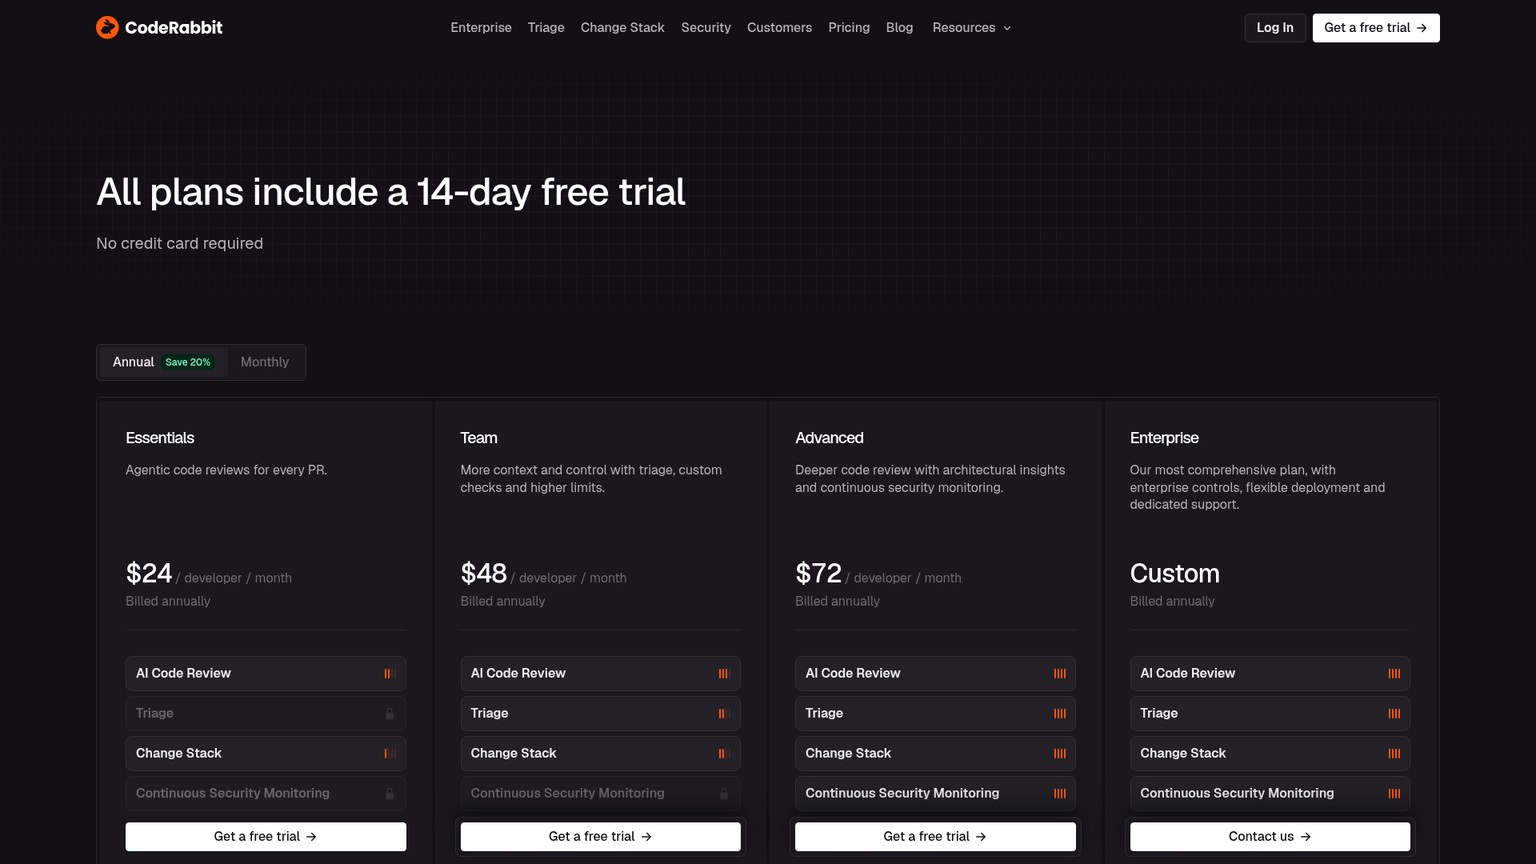
Planos e custo para cinco desenvolvedores
Os planos atuais são Free, Essentials, Team, Advanced e Enterprise. A cobrança anual reduz os preços exibidos dos planos pagos para $24, $48 e $72 por desenvolvedor por mês. Para cinco desenvolvedores, os equivalentes mensais são, portanto, $120, $240 e $360, com compromissos anuais de $1,440, $2,880 e $4,320, respectivamente. Na cobrança mensal, a mesma equipe paga $150, $300 ou $450. O Enterprise exige uma proposta. Esses valores vêm da página de preços e da documentação oficial dos planos.
O Free oferece resumos de PRs privados, e não o serviço completo de revisão paga desses PRs. O CodeRabbit também oferece franquias gratuitas de revisão local e revisões gratuitas para projetos públicos de código aberto. Um CTO que precisa de apontamentos automáticos sobre código privado deve prever um plano pago no orçamento; um resumo não equivale a uma revisão para detectar defeitos.
O Essentials é um ponto de partida sensato. O Team acrescenta recursos como contexto mais amplo de múltiplos repositórios e checagens personalizadas; o Advanced adiciona recursos mais profundos de segurança e arquitetura. Contrate esses recursos para atender a uma necessidade identificada. Ter cinco desenvolvedores, por si só, não torna necessário o plano chamado Team.
Falsos positivos: como ajustar os comentários
Comece pelo perfil quiet se a equipe quiser apenas comentários sobre problemas relevantes. O perfil padrão, chill, é equilibrado; o assertive gera mais comentários de propósito e pode parecer excessivamente minucioso. São controles de comportamento documentados, não garantias de precisão medida. Use filtros por caminho para excluir arquivos gerados e instruções por caminho para descrever as invariantes reais do código sensível. Essas configurações ficam em .coderabbit.yaml ou no painel. Referência de configuração.
Em um serviço de cobrança, uma instrução útil explica que uma nova tentativa não pode cobrar duas vezes e que um reembolso precisa preservar a trilha de auditoria. “Seja rigoroso” ajuda menos o revisor. Peça evidências que mostrem a linha alterada, o ponto de chamada que consegue alcançá-la e a condição em que a falha ocorre. Deixe a formatação que o linter já impõe por conta da CI.
Quando um comentário estiver errado, explique a condição que impede a falha em vez de apenas responder que o bot errou. Se ele apontar uma concessão real, mas aceita de propósito, registre o alcance dessa exceção. Instruções amplas para ignorar uma classe inteira de bugs podem silenciar o próximo defeito real.
GitHub, GitLab e retenção de dados
O CodeRabbit documenta integrações diretas com GitHub.com, GitHub Enterprise Server, GitLab.com e GitLab autogerenciado. Conectar uma plataforma de código autogerenciada é diferente de executar o próprio revisor na sua infraestrutura. A opção de hospedagem própria do Enterprise está documentada para 500 ou mais licenças, portanto não é o caminho habitual de compra para uma equipe de cinco pessoas. Plataformas compatíveis.
O cache reutilizável do repositório e das dependências fica ativado por padrão e expira em no máximo sete dias. Ele acelera a revisão e não é usado para treinamento; os dados em cache são criptografados, exceto nos projetos de código aberto. Para desativá-lo, defina reviews.disable_cache como true. A regra de sete dias se refere ao cache preparado do repositório. A política de privacidade descreve separadamente os embeddings vetoriais usados em revisões personalizadas e uma opção para recusar o armazenamento, sem publicar um único prazo de exclusão para todos os artefatos. Documentação do cache.
Os comentários de revisão também permanecem no GitHub ou GitLab conforme as políticas da plataforma. Ao definir uma regra interna de retenção, trate o cache do código-fonte, o contexto aprendido e os comentários publicados como registros distintos.
- As revisões automáticas chegam à discussão de PR que a equipe já usa.
- Os perfis quiet, chill e assertive tornam explícita a política de comentários.
- Instruções por caminho permitem descrever riscos diferentes em cada parte do repositório.
- GitHub e GitLab são integrações documentadas.
- Resumos gratuitos de PRs privados não substituem a revisão paga para detectar defeitos.
- Limites por hora e por quantidade de arquivos continuam relevantes, mesmo sem um teto mensal de PRs.
- A expiração do cache do repositório não define a duração de todo o contexto aprendido.
Conecte um repositório que represente o trabalho da equipe
Instale o CodeRabbit em um repositório ativo e habitual, limitando o acesso aos repositórios que pretende revisar. Comece pelo Essentials, salvo se um requisito documentado exigir outro plano.
Defina instruções curtas para a revisão
Escolha quiet, exclua arquivos gerados e descreva as invariantes nos caminhos de maior risco. Peça uma condição concreta de falha e evite repetir regras de lint.
Classifique os apontamentos antes de ampliar a cobertura
Peça à equipe que classifique os comentários como úteis, errados, já cobertos ou verdadeiros, mas pouco relevantes. Durante o piloto, use os comentários automáticos como orientação e examine tanto o padrão de uso por hora quanto a fatura.
Greptile: para quem quer configurar o contexto do repositório
O Greptile é um revisor de PRs com IA que usa o contexto do repositório e oferece regras de revisão, configurações por diretório e aprendizado a partir do feedback. É uma alternativa forte quando a equipe quer adaptar a revisão à sua base de código e aceita gerenciar o consumo por autor. A armadilha na compra é imaginar que uma licença de $30 inclui revisões ilimitadas, todas com o mesmo custo.
Veredito: o Greptile é uma alternativa consistente ao CodeRabbit, mas defina o nível de esforço e o limite de uso adicional antes de ativá-lo a cada push.
Mais indicado para: equipes que querem padrões específicos do repositório e controle detalhado sobre quais comentários aparecem.
Destaque: controles separados de esforço de revisão, categorias de comentários, importância e comportamento por diretório.
Preços: Starter gratuito para um desenvolvedor ativo; Pro a $30 por desenvolvedor ativo por mês, mais créditos extras; Enterprise sob consulta.
Teste grátis: 14 dias; projetos de código aberto não comerciais que atendam aos critérios podem solicitar acesso gratuito.
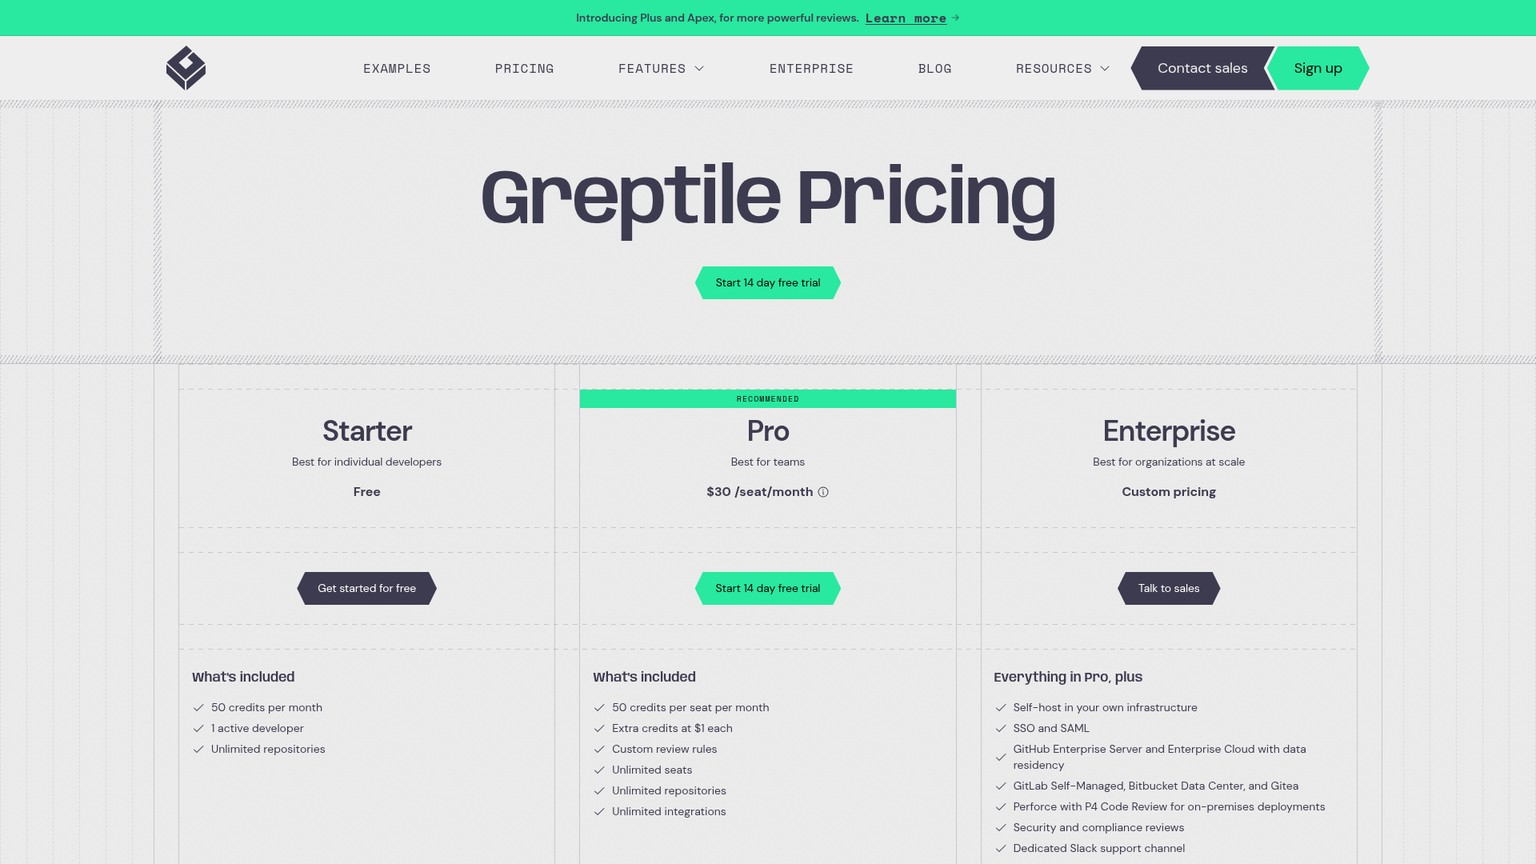
Planos e custo para cinco desenvolvedores
O Starter inclui um desenvolvedor ativo, repositórios ilimitados e 50 créditos mensais. O Pro inclui 50 créditos por desenvolvedor ativo, com créditos excedentes a $1 cada. O Enterprise tem preço sob consulta e inclui opções como hospedagem própria, SSO e integrações com plataformas de código autogerenciadas. Os descontos anuais e para contratos de vários anos são negociados; não há um único preço anual publicado. Preços atuais.
Os níveis de esforço são Base a 1 crédito, Plus a 3 e Apex a 10. O Auto escolhe um nível para cada PR, portanto uma revisão em Auto não tem custo fixo. São unidades de trabalho e cobrança, não evidências de que uma revisão mais cara tenha menos falsos positivos.
Um desenvolvedor ativo é um autor a quem foi atribuída a cobrança de uma revisão concluída no período de faturamento. As revisões são cobradas do autor do PR, e os créditos incluídos que sobrarem não são compartilhados entre os membros da equipe. A cobrança conta revisões concluídas, inclusive novas execuções após eventos configurados, e não PRs únicos. Se outro revisor clicar no gatilho de execução, a cobrança não passa para ele. Documentação de cobrança.
Por exemplo, um autor com 70 revisões Base ultrapassa sua franquia em 20 créditos. Outro autor com apenas 10 não pode emprestar os créditos que sobraram. Defina o Flex Usage Limit da organização como o valor extra que você aceita gastar; ajustá-lo para $0 desativa as revisões com uso adicional. Autores que ainda estiverem dentro da própria franquia podem continuar recebendo revisões depois que esse teto for atingido.
Falsos positivos: como ajustar os comentários
Use strictness para controlar quais apontamentos são publicados: 1 é mais detalhado, 2 é o padrão equilibrado e 3 mostra apenas problemas críticos. Use commentTypes para selecionar comentários de lógica, sintaxe ou estilo. Se a equipe já impõe formatação na CI, começar com lógica e sintaxe elimina uma fonte evidente de trabalho duplicado. A configuração recomendada em .greptile/ permite ajustes específicos por diretório; a opção anterior, com greptile.json na raiz, continua disponível. Controles de ruído.
Strictness e esforço resolvem problemas diferentes. Aumentar strictness restringe os comentários publicados. Trocar Base por Apex altera o trabalho realizado e o consumo de créditos. Uma conta maior não substitui a definição do que é um apontamento que merece ação.
Dê votos positivos aos apontamentos úteis e negativos aos irrelevantes, com uma justificativa breve — por exemplo, uma garantia documentada de que o valor suspeito não pode ser nulo. Restrinja a exceção ao trecho em que ela é válida. Limite os gatilhos automáticos quando pushes frequentes reiniciarem revisões antes de a mudança estar pronta.
Um detalhe especialmente útil sobre o acesso aos dados: ignorePatterns exclui arquivos da revisão de PRs, mas não da indexação do repositório. Não querer comentários em um arquivo gerado e não querer que o fornecedor acesse um diretório confidencial são requisitos diferentes.
GitHub, GitLab e retenção de dados
O Greptile oferece revisão no GitHub e GitLab hospedados. GitHub Enterprise Server e GitLab Self-Managed aparecem entre os recursos do Enterprise na página de preços; não presuma que uma licença Pro padrão cubra essas necessidades de implantação.
A página de segurança informa que o código-fonte criptografado permanece em cache até que o acesso seja revogado no GitHub ou GitLab, quando então é excluído. O Greptile também armazena embeddings de caminhos, documentação e docstrings geradas. A duração desse cache está vinculada ao acesso, e não a uma expiração fixa de sete dias. É possível desativar o registro das conversas. A política permite treinamento e aprimoramento com dados de clientes desidentificados, com uma opção na conta para recusar o uso em treinamentos futuros. Política de segurança e dados.
Um administrador pode solicitar a exclusão dos dados do cliente: o prazo informado para exclusão definitiva em produção é de 24 horas, e os backups são destruídos em até 30 dias, salvo uma extensão para investigação de incidentes. Registre a preferência de treinamento e o processo de exclusão durante a avaliação do teste. Dizer que os dados são criptografados responde a uma pergunta diferente de quanto tempo eles ficam armazenados.
- Filtros de importância e categorias de comentários oferecem controles concretos de ruído.
- Configurações por diretório podem atender a equipes diferentes dentro de um monorepo.
- O feedback permite registrar por que uma sugestão se aplica ou não.
- Um teto explícito de uso adicional permite controlar os gastos excedentes com revisão.
- Os créditos incluídos pertencem a cada autor e não cobrem picos de outro autor.
- Mais esforço e novas execuções frequentes podem elevar bastante a conta mensal.
- Ignorar um caminho na revisão não impede sua indexação.
- O cache do código-fonte e as preferências de treinamento exigem atenção explícita na contratação.
Para comparar esses bots mais de perto, veja Greptile vs CodeRabbit. Se nenhum servir, alternativas ao CodeRabbit apresenta uma lista mais ampla; aplique às opções as mesmas verificações de preços atuais e limites de acesso aos dados.
O revisor do editor: Cursor Bugbot
Cursor Bugbot: quando a equipe já revisa e corrige no Cursor
O Cursor Bugbot é o revisor de IA do Cursor para pull requests e mudanças antes do push. Faz sentido quando a equipe já usa o Cursor e quer levar um problema encontrado de volta ao fluxo de correção com facilidade. Ele também é um bot conectado a PRs: chamá-lo de “revisor do editor” descreve sua origem no produto, não uma restrição à revisão dentro da IDE.
Veredito: o Bugbot deve entrar na lista de uma equipe que usa Cursor, mas o orçamento precisa considerar o uso, em vez de somar uma antiga licença avulsa de $40 do Bugbot para cada desenvolvedor.
Mais indicado para: equipes do Cursor que conectam revisão de branches, comentários em PRs e correções com ajuda de agentes.
Destaque: a revisão antes do push pode reconhecer o mesmo diff depois e evitar repetir a revisão remota.
Preços: cobrança do Bugbot por uso; os planos do Cursor e os gastos com revisão são componentes separados do orçamento.
Teste grátis: a documentação citada não promete atualmente um teste exclusivo do Bugbot.
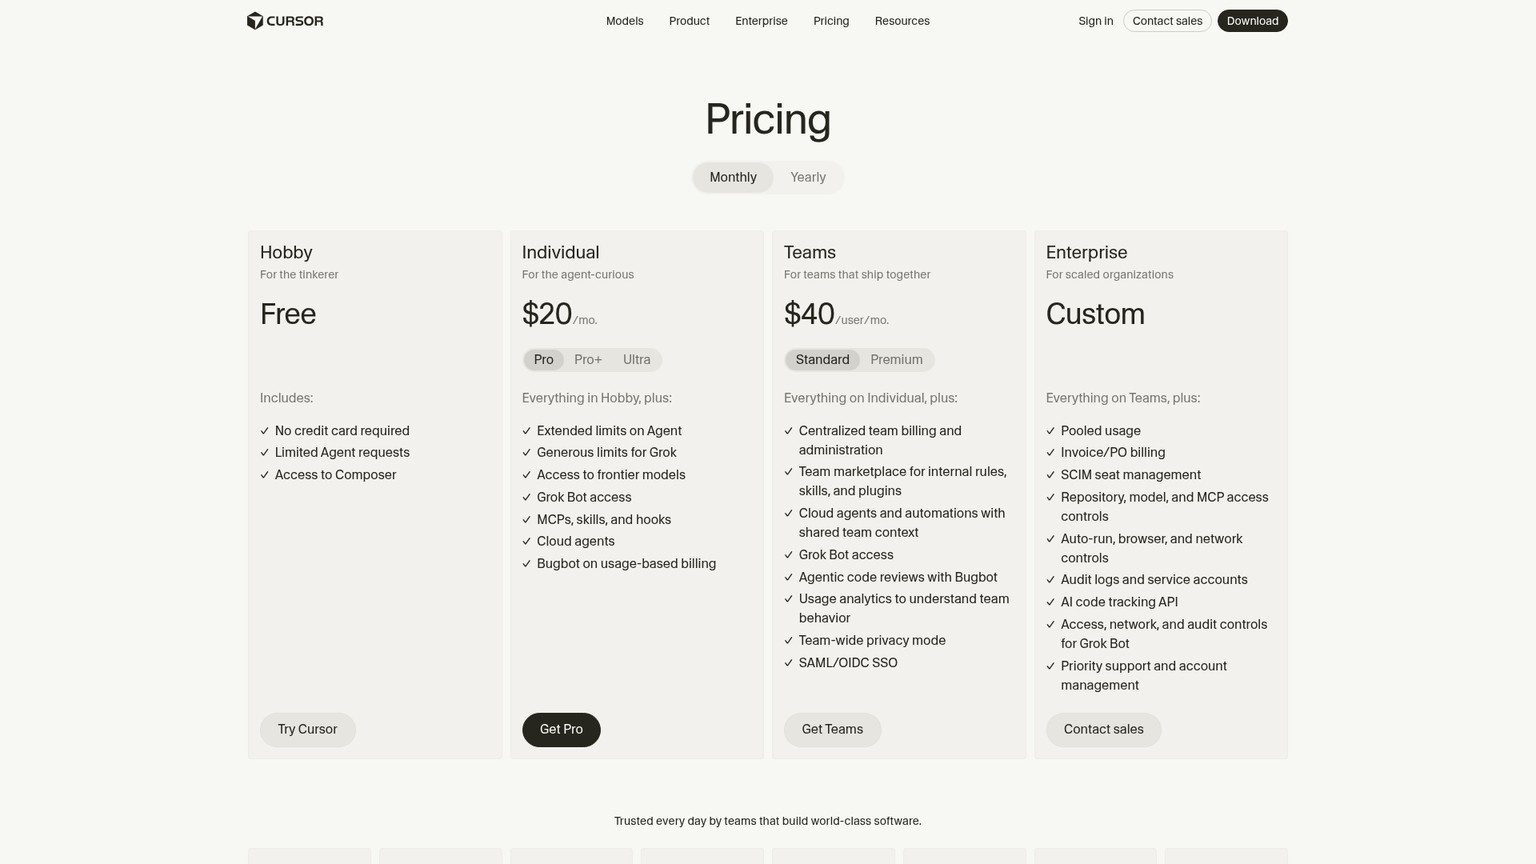
Planos e custo para cinco desenvolvedores
Os planos do Cursor nos Estados Unidos incluem o Hobby gratuito, Pro a $20 por mês, Pro Plus a $60 e Ultra a $200. Cinco assinaturas individuais custam $100, $300 ou $1,000 por mês. O Teams tem licenças Standard a $40 por usuário por mês e Premium a $120, resultando em bases de $200 e $600 para cinco licenças. O Enterprise é sob consulta. O plano Start, exclusivo da Índia, custa ₹649 por mês com impostos e não inclui Bugbot; portanto, não é um plano mais barato de revisão para esta comparação. Documentação atual dos planos.
O Bugbot passou a cobrar por uso nos planos Teams e Individuals. O Teams usa gastos sob demanda; no Individuals, o consumo sai primeiro da franquia incluída e depois gera gastos adicionais. A média publicada pelo Cursor é de $1.00 a $1.50 por execução do Bugbot, variando conforme o tamanho e a complexidade. Essa média serve para planejar o orçamento; não é uma tarifa fixa nem uma promessa sobre o próximo PR. Clientes existentes migram da cobrança antiga por licença na primeira renovação após 8 de junho de 2026; por isso, um contrato anual ainda não renovado pode exibir uma cobrança histórica por licença. Mudança na cobrança.
O Hobby não promete um serviço automático gratuito do Bugbot para uma equipe privada de cinco pessoas. As franquias individuais também são consumidas por outras atividades; por isso, uma assinatura Pro não deve ser apresentada como garantia de uma quantidade fixa de revisões gratuitas.
Falsos positivos: como ajustar os comentários
O Bugbot precisa de instruções próprias de revisão. Coloque as orientações específicas do projeto em .cursor/BUGBOT.md, incluindo arquivos com escopo definido para diretórios específicos. As regras normais do editor Cursor em .cursor/rules/*.mdc não se aplicam ao Bugbot. Regras da equipe e do repositório fornecem orientações adicionais; a saída detalhada da revisão mostra quais regras foram incluídas. Documentação do Bugbot.
Use .cursor/config/bugbot.yaml para configurações do repositório, como esforço e gatilhos de execução. O Bugbot lê esse arquivo na branch padrão, portanto um PR não pode alterar o próprio comportamento de revisão modificando uma cópia dele. Isso ajuda a manter a política de revisão estável enquanto a branch examinada muda.
Comece pela revisão incremental, ativada por padrão, e use acionamento manual quando atualizações rápidas gerarem mais discussão do que a equipe consegue processar. Os níveis de esforço Low, Default, High e Smart afetam o trabalho e o consumo; o Smart pode seguir orientações sobre quando uma mudança merece análise mais profunda. Maior esforço não é uma solução comprovada para o ruído.
O Bugbot usa a discussão existente do PR como contexto. Mantenha na conversa a explicação humana de uma concessão aceita e investigue instruções ausentes antes de presumir que o modelo as ignorou. A opção /review-bugbot antes do push pode reconhecer um patch idêntico na plataforma conectada e pular outra revisão remota. É uma maneira útil de reduzir trabalho duplicado de revisão.
GitHub, GitLab e retenção de dados
GitHub, incluindo Enterprise Server, e GitLab, incluindo Self-Hosted, são destinos documentados. O uso apenas para revisão e o Autofix têm requisitos operacionais diferentes: o Autofix usa créditos do Cloud Agent e exige armazenamento ativado. Inclua essa atividade extra no orçamento se a equipe pretender habilitá-la.
O Bugbot segue a política de processamento do Cursor. No Privacy Mode, o Cursor não treina com dados dos clientes e mantém acordos de retenção zero de dados com os provedores, com as exceções informadas para investigações de abuso e modelos sem ZDR explicitamente identificados ou habilitados pelo administrador. Também existem caches temporários de arquivos criptografados. Desativar o Privacy Mode pode permitir armazenamento e treinamento. Uso de dados no Cursor.
Esses controles não equivalem a dizer que “nada é armazenado em momento algum”. Comentários de PR e regras de revisão aprendidas são registros do fluxo de trabalho, e as páginas citadas não informam um único prazo de exclusão para todos os artefatos do Bugbot. Verifique a configuração de privacidade imposta à equipe e as exceções dos modelos selecionados.
- Os apontamentos se conectam ao fluxo que a equipe do Cursor já usa para corrigir código.
- A revisão antes do push pode evitar uma revisão remota duplicada do mesmo patch.
- A configuração na branch padrão ajuda a manter a política de revisão estável.
- GitHub e GitLab são plataformas compatíveis para revisão.
- A cobrança por uso faz o custo depender da atividade de revisão e do esforço.
- As regras existentes da IDE não se tornam automaticamente instruções do Bugbot.
- O Autofix acrescenta requisitos de créditos e armazenamento.
Agentes de programação como revisores: Codex e Claude Code
Revisão do Codex: aproveite o agente antes de decidir pela automação
A revisão de código do Codex faz parte do fluxo do agente de programação da OpenAI e está disponível localmente e por repositórios conectados. É uma opção para a equipe que já usa o Codex e quer mais uma checagem das mudanças antes da aprovação humana. As integrações na nuvem também permitem considerar a revisão automática, além de um comando que os desenvolvedores precisam se lembrar de executar.
Veredito: comece pelo acesso ao Codex que você já paga. Para um novo workspace empresarial, cinco licenças Business com cobrança mensal partem de $125; a capacidade de revisão e os créditos extras precisam ser avaliados separadamente.
Mais indicado para: equipes que adotam o Codex tanto para programar quanto para revisar, especialmente quando querem controles compartilhados no workspace.
Destaque: as instruções do repositório em AGENTS.md orientam a revisão, e a revisão nativa no GitLab agora está documentada em beta.
Preços: Plus $20 por mês; Pro $100, $200 ou $500; Business $25/usuário por mês ou $20 com cobrança anual; Enterprise e Edu sob consulta.
Teste grátis: não há indicação de teste exclusivo de revisão de código nem de tarifa fixa por PR.
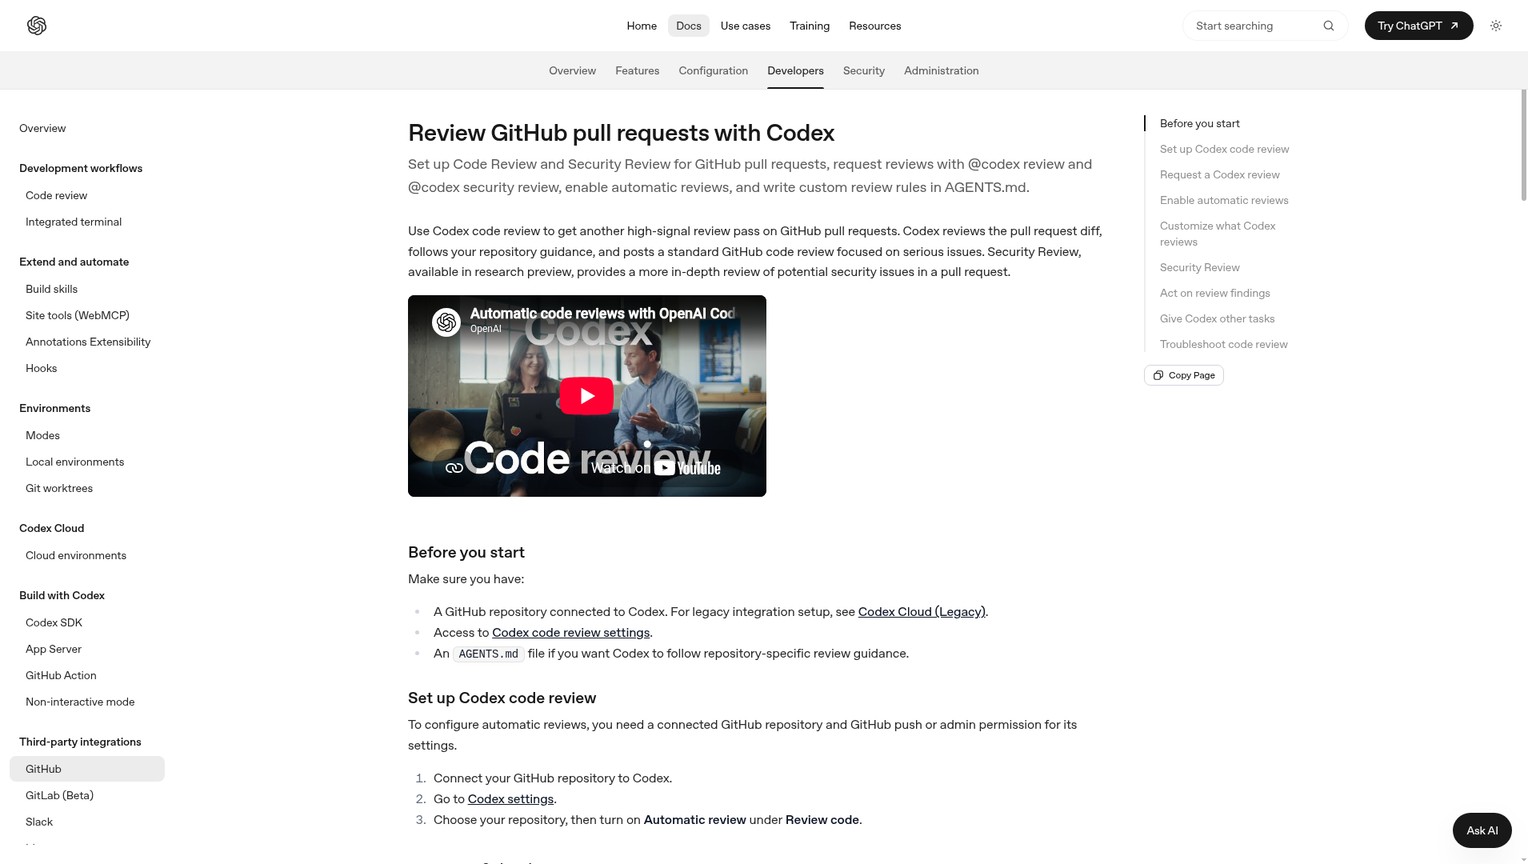
Planos e custo para cinco desenvolvedores
O ChatGPT Free custa $0 e o Go, $8 por mês, com acesso local limitado ao Codex sujeito à liberação gradual. A página de preços lista explicitamente integrações na nuvem, como revisão automática, no Plus a $20. O Pro tem níveis mensais de $100, $200 e $500. O Business custa $25 por usuário na cobrança mensal ou o equivalente a $20 por usuário por mês na cobrança anual, com mínimo de dois usuários. Enterprise e Edu exigem uma proposta. Preços do Codex.
Cinco assinaturas Plus custam $100 por mês. Cinco assinaturas Pro do mesmo nível custam $500, $1,000 ou $2,500. Cinco licenças Business custam $125 na cobrança mensal, ou o equivalente a $100 por mês com um compromisso anual de $1,200. Uma assinatura de consumo mais barata e um workspace empresarial com gestão centralizada são compras diferentes, mesmo quando ambos permitem revisar código.
O uso com chave de API é outro caminho para CLI, SDK ou IDE, com cobrança por tokens. Ele não inclui recursos na nuvem, como a revisão hospedada de código no GitHub. Não compre créditos de API esperando que ativem o mesmo serviço de revisão conectada.
Falsos positivos: como ajustar os comentários
No GitHub, o padrão documentado informa problemas P0 e P1, os apontamentos urgentes e de alta prioridade. A escolha favorece, de propósito, os comentários de maior impacto. Acrescente uma seção Code Review Rules aos arquivos AGENTS.md aplicáveis e defina o que conta como um defeito relevante naquele caminho. O Codex lê as instruções pertinentes aos arquivos alterados. Documentação de revisão no GitHub.
Regras úteis descrevem fatos: um endpoint é apenas interno; uma migração deve atender tanto aos leitores antigos quanto aos novos; um campo que pode ser nulo é protegido por um ponto de chamada específico. Exija que o revisor identifique como uma linha alterada viola esse fato. Instruções longas para encontrar “todo problema possível” incentivam hipóteses que uma equipe pequena depois terá de refutar.
A revisão local ou manual ajuda antes do push porque o autor pode examinar as evidências sem iniciar uma rodada pública de comentários. Para mudanças importantes, peça uma nova revisão focada no diff e nas evidências do repositório. Um agente que escreveu a implementação pode repetir a mesma premissa equivocada ao explicá-la; mantenha a aprovação humana e os testes direcionados no processo.
GitHub, GitLab e retenção de dados
O GitHub permite solicitar @codex review e configurar a revisão automática por repositório. A revisão nativa de código no GitLab está em beta e disponível em todos os planos do ChatGPT, segundo a documentação atual do GitLab. Ela exige um ambiente de projeto e o envio de atividades habilitado; instalações autogerenciadas e Dedicated também precisam de configuração pelo administrador e de uma identidade para revisão. Revisões manuais no GitLab podem incluir problemas P0, P1 e P2, enquanto as automáticas usam P0 e P1 por padrão. Documentação de revisão no GitLab.
Trate o beta como uma implantação a validar na sua instalação real do GitLab. “Suporte ao GitLab” não elimina a necessidade de conexão, permissões e hooks adequados, nem significa que todos os recursos separados do Codex Security tenham a mesma integração.
Quanto à retenção, o Codex autenticado pelo ChatGPT segue as políticas de dados do workspace, enquanto o uso autenticado por API segue as configurações de compartilhamento e retenção de dados da organização de API. O Business informa que os dados empresariais não são usados para treinamento por padrão; o Enterprise inclui controles de retenção e residência de dados. As páginas citadas não publicam um único prazo em dias que cubra todos os artefatos de revisão do Codex na nuvem. Diferenças de autenticação e políticas de dados.
Peça ao responsável pelo workspace a regra efetiva para tarefas na nuvem e histórico de revisão. Não copie uma declaração de retenção da API para aprovar um revisor na nuvem autenticado pelo ChatGPT.
- Uma assinatura existente do Codex pode servir tanto à programação quanto à revisão.
- As instruções aplicáveis do repositório disponibilizam as premissas do projeto ao revisor.
- A revisão automática no GitHub e o beta nativo no GitLab oferecem caminhos hospedados.
- O Business oferece um workspace compartilhado em vez de contas de consumo separadas.
- A capacidade incluída é compartilhada com outros trabalhos do Codex.
- Uma chave de API não ativa o serviço de revisão conectada do GitHub.
- O beta do GitLab e a configuração autogerenciada precisam ser validados na instalação da equipe.
- Não há um único prazo público de retenção para todos os artefatos de revisão na nuvem.
Claude Code: revisão local e revisão gerenciada de PRs são compras diferentes
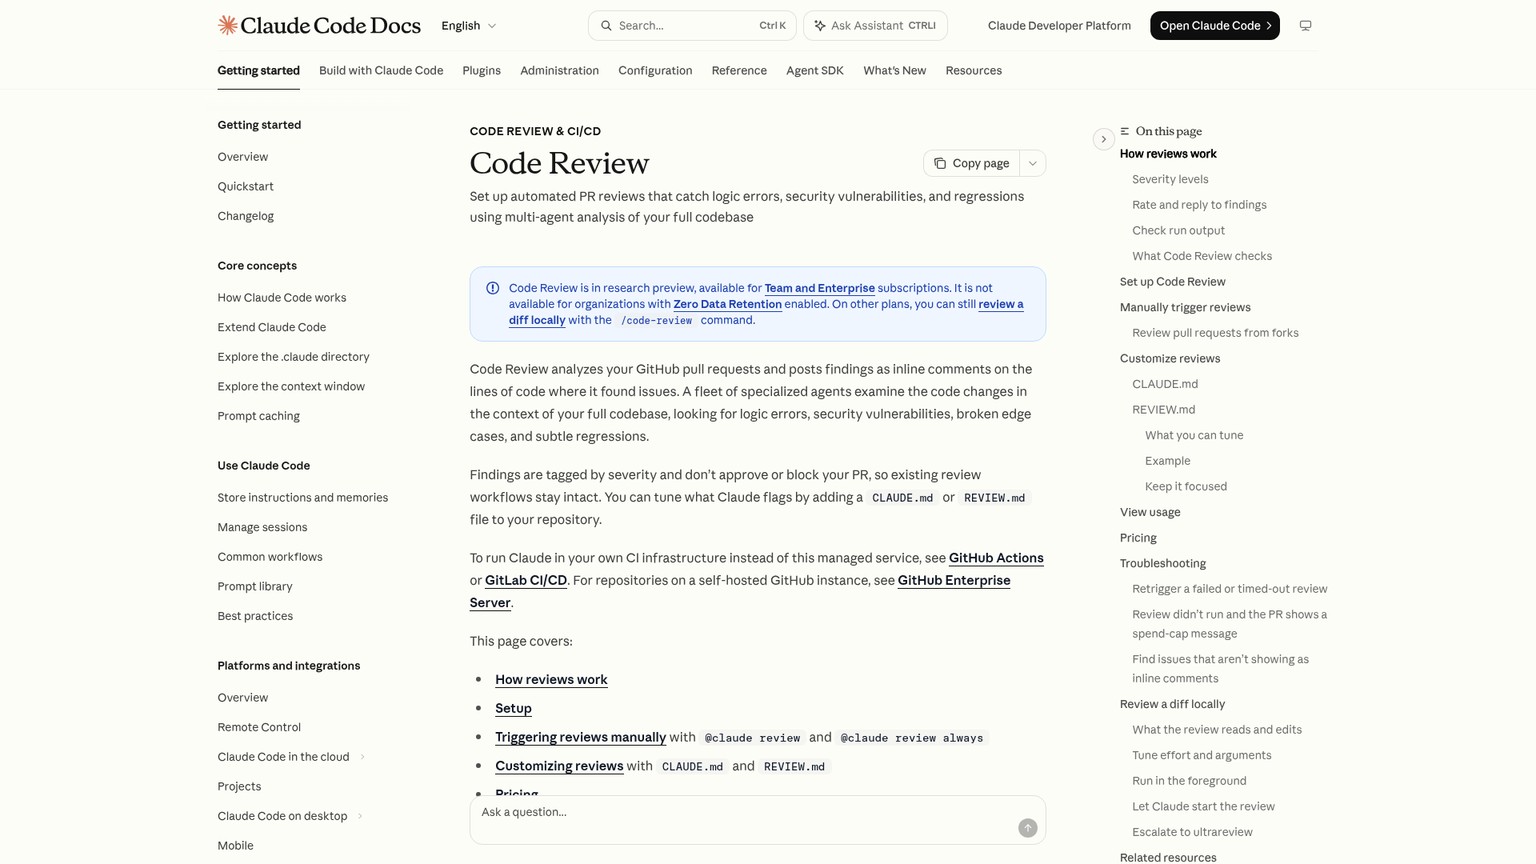
O Claude Code é o agente de programação da Anthropic, com um comando de revisão local e um serviço gerenciado separado, chamado Code Review. Escolha o comando local quando a equipe já trabalha no Claude Code e consegue pedir uma revisão antes de abrir o PR. Considere a revisão gerenciada para mudanças selecionadas de alto impacto no GitHub, quando a verificação automática, cobrada separadamente, couber no orçamento.
Veredito: para cinco desenvolvedores, comece aproveitando a revisão local do Claude Code. Usar a revisão gerenciada em todo push rotineiro é uma nova despesa considerável, mesmo quando a equipe já tem licenças elegíveis.
Mais indicado para: equipes do Claude Code que revisam uma branch antes de passá-la a uma pessoa.
Destaque: a revisão local usa um contexto separado; a gerenciada tem instruções exclusivas de revisão e verificação.
Preços: Pro $20 por mês para uso local; Team Standard $25/usuário por mês; revisão gerenciada com média de $15 a $25 por execução, cobrada separadamente.
Teste grátis: não há promessa de teste exclusivo da revisão gerenciada; o serviço está em prévia de pesquisa para organizações Team e Enterprise elegíveis.
Planos e custo para cinco desenvolvedores
O Claude Free custa $0, mas não é a assinatura paga do Claude Code. O Pro custa $20 por mês ou $200 pagos antecipadamente por um ano. A página exibe a tarifa anual como $17 por mês, um valor arredondado. Assim, cinco assinaturas Pro custam $100 por mês ou $1,000 por ano, com custo mensal efetivo de cerca de $83.33. Preços atuais do Claude.
O Max 5x custa $100 por mês, e o Max 20x, $200; cinco licenças iguais ficam em $500 ou $1,000 mensais. São níveis de uso da assinatura, não quantidades fixas de revisões. Preços do Max.
O Team Standard custa $25 por licença por mês ou $20 com cobrança anual: $125 mensais para cinco, ou o equivalente mensal de $100 na assinatura anual. O Premium custa $125 por mês ou o equivalente anual de $100 por licença: $625 mensais para cinco, ou $500 de equivalente mensal na assinatura anual. Os compromissos anuais respectivos são de $1,200 e $6,000. O Enterprise lista um equivalente mensal de $20 por licença, cobrado anualmente, mais uso às tarifas da API; a conta para cinco licenças é de $100 de equivalente mensal antes do uso, sujeita à elegibilidade contratual. O Education tem preço por instituição, e o acesso à API é cobrado por uso; nenhum deles tem uma cotação fixa geral para cinco desenvolvedores.
O serviço gerenciado está disponível em prévia de pesquisa para Team e Enterprise e não está disponível para organizações com retenção zero de dados ativada. A conta de tokens é separada da franquia de uso incluída no plano. A Anthropic informa uma média de $15 a $25 por revisão, conforme a mudança, a base de código e o trabalho de verificação. Preços e elegibilidade da revisão gerenciada.
Gatilhos manuais do serviço gerenciado fazem sentido para uma equipe pequena que seleciona mudanças em pagamentos, autenticação ou uma migração difícil para análise adicional. Revisar cada push multiplica os gastos. Defina o teto mensal de gastos do Code Review e deixe claro para a equipe o que acontece quando ele é atingido.
Falsos positivos: como ajustar os comentários
O comando local /code-review executa um revisor em segundo plano, com contexto próprio, e pode examinar um diff, uma branch ou um PR. Configurações de menor esforço priorizam menos apontamentos, com maior confiança; uma revisão mais ampla também pode incluir sugestões de limpeza. Peça a condição de falha e mantenha as melhorias opcionais separadas dos defeitos que impedem a aprovação.
A diferença entre os arquivos de instruções é essencial. A revisão local lê CLAUDE.md, não REVIEW.md. O Code Review gerenciado usa CLAUDE.md como contexto do projeto e REVIEW.md para o comportamento específico da revisão. Uma revisão local não herda automaticamente a política exclusiva de revisão que você preparou com cuidado para o serviço gerenciado.
Para a revisão gerenciada, use REVIEW.md para definir gravidade, suprimir categorias já verificadas pela CI, ignorar arquivos gerados e exigir evidências no código-fonte para afirmações sobre comportamento. Explique como encerrar as novas rodadas de revisão: depois de corrigir o problema relevante, novos ajustes cosméticos não devem prolongar o mesmo PR indefinidamente. Uma política curta, focada nos riscos reais, é mais fácil de manter que um manual geral de programação.
O serviço gerenciado não aprova o PR nem bloqueia o merge apenas por encontrar problemas. A equipe que quiser usar os apontamentos como condição para o merge precisa de um fluxo explícito que os conecte a essa decisão. Permita que o autor conteste um apontamento com evidências, em vez de tratar cada anotação do bot como um veto.
GitHub, GitLab e retenção de dados
O Code Review gerenciado é o serviço de PRs do GitHub. A revisão local pode examinar mudanças do GitLab e, com um cliente atual compatível e glab, publicar os apontamentos como uma nota no merge request. O Claude também pode rodar na CI/CD do GitLab da sua equipe. Esses caminhos locais ou executados pela própria equipe não devem ser apresentados como equivalentes a um bot gerenciado do GitLab.
A retenção muda conforme a conta e a preferência de uso de dados. Nos planos de consumo Pro e Max, os dados são mantidos por cinco anos quando o aprimoramento do modelo é permitido, ou 30 dias quando não é. Para o uso comercial de Team, Enterprise e API, o período padrão informado é de 30 dias. A retenção zero de dados no Enterprise, quando elegível, exige ativação separada; ela não vem automaticamente com uma licença Enterprise, e o Code Review gerenciado não oferece esse recurso. Uso de dados no Claude Code.
As transcrições locais da CLI também são armazenadas em texto puro em ~/.claude/projects/, com limpeza padrão após 30 dias, período que pode ser alterado. Sessões do Desktop ou Cowork continuadas ali têm exceções separadas aos padrões. Enviar transcrições por /feedback, /bug ou /share cria um caminho separado de retenção por cinco anos. Inclua os arquivos locais e os envios ao suporte na regra da equipe, além do armazenamento do provedor.
- O acesso pago existente ao Claude Code pode atender à revisão antes da abertura do PR.
- Um contexto separado de revisão oferece ao autor mais uma análise do diff.
- Instruções exclusivas da revisão gerenciada podem exigir evidências e limitar o ruído em novas rodadas.
- Fluxos locais e executados pela própria equipe oferecem um caminho para o GitLab.
- O gasto variável por execução do serviço gerenciado é adicional ao das licenças elegíveis.
- A revisão local e a gerenciada usam arquivos de instruções diferentes.
- A revisão gerenciada é focada no GitHub e não está disponível com retenção zero de dados.
- Preferências das contas de consumo, transcrições locais e envios de feedback têm prazos de retenção diferentes.
Varredura focada em segurança: Codex Security
Codex Security: para investigar ameaças, além da revisão geral
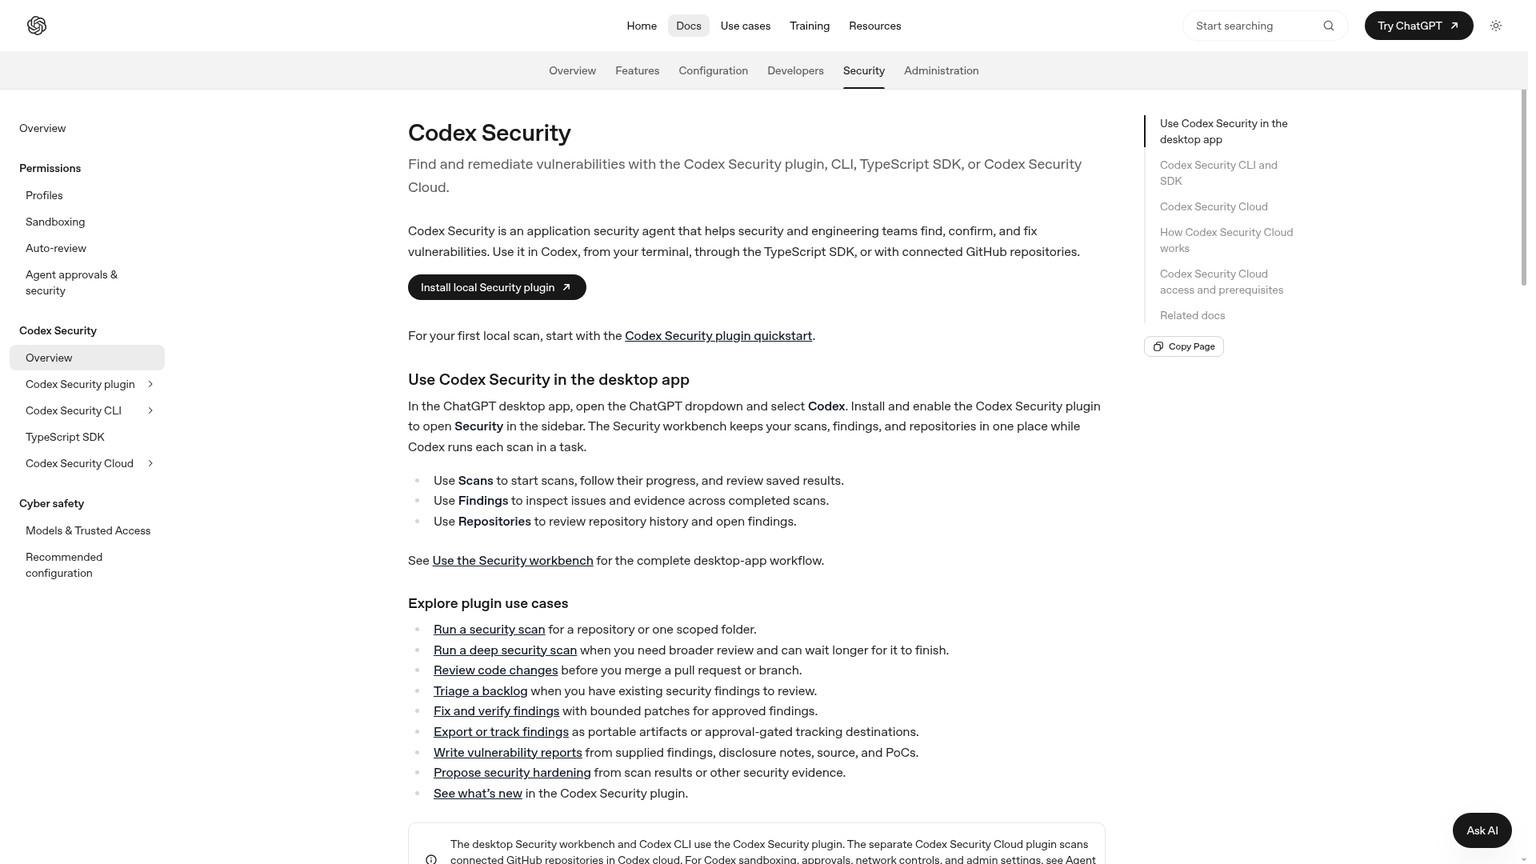
O Codex Security é o agente de segurança de aplicações da OpenAI para investigar vulnerabilidades com contexto do repositório e do modelo de ameaças. Escolha-o quando a equipe precisar determinar se um atacante consegue alcançar e explorar um caminho suspeito. Ele complementa a revisão de código em busca de defeitos e as verificações determinísticas que já estão na CI.
Veredito: use o Codex Security para responder à questão de segurança, com acesso e limiares de reporte documentados. Não trate uma revisão geral sem comentários como evidência de que a aplicação é segura.
Mais indicado para: equipes pequenas que alteram autenticação, autorização, entradas não confiáveis ou outras fronteiras de segurança.
Destaque: investigação baseada no modelo de ameaças e tentativa de validação, com limiares separados para reportes automáticos e manuais.
Preços: o Security Review está disponível em Pro, Business, Enterprise e Edu; consome a franquia incluída do Codex ou créditos do ChatGPT.
Teste grátis: não há garantia de teste exclusivo. É preciso conferir a elegibilidade e o acesso ao Security no workspace.
Planos e custo para cinco desenvolvedores
Não há uma assinatura avulsa publicada do Codex Security, com preço fixo por licença, que possa ser multiplicada por cinco. O Security Review não está disponível no Plus. As bases elegíveis do Pro continuam em $100, $200 ou $500 por mês, o que leva cinco licenças a $500, $1,000 ou $2,500. O Business custa $25 por usuário por mês ou $20 de equivalente mensal na cobrança anual: $125 ou $100 para cinco. Enterprise e Edu são sob consulta. A base dá acesso ao plano elegível; ainda é preciso verificar o acesso ao Security e o consumo de créditos. Elegibilidade do Security Review.
Falsos positivos: como ajustar os apontamentos
Escreva um modelo de ameaças que identifique os ativos, as fronteiras de confiança, as capacidades do atacante e as premissas de segurança. Um revisor que analisa um endpoint público sem autenticação deve chegar a uma conclusão diferente de outro que examina uma função administrativa restrita. Deixar esse contexto implícito torna mais difícil resolver um alerta especulativo.
Por padrão, o Security Review automático reporta apontamentos High e Critical; solicitações manuais incluem Medium, High e Critical. As gravidades mínimas podem ser configuradas de forma independente, com ajustes por caminho. O limiar controla quais apontamentos são publicados no GitHub, enquanto o relatório completo permanece no Codex. Filtrar os comentários é, portanto, diferente de remover o relatório que os originou.
As varreduras de segurança podem tentar validar vulnerabilidades. Um apontamento não validado não é automaticamente um falso positivo: o ambiente ou a tentativa de reprodução podem estar incompletos. Peça o ponto de entrada, as condições necessárias para a exploração e as evidências antes de decidir entre corrigir, suprimir ou investigar mais. A FAQ do Security explica o fluxo de varredura e validação.
A CLI oferece um comando para marcar falsos positivos com ID da ocorrência e justificativa, além de falha na CI conforme a gravidade e um teto de custo estimado. Use a justificativa para registrar a condição real que impede a falha. Um teto estimado ajuda a controlar o trabalho, mas não deve ser apresentado como um limite garantido da fatura. Referência da CLI.
GitHub, GitLab e retenção de dados
O Security Review hospedado documenta gatilhos no GitHub, incluindo @codex security review, revisão na abertura do PR, a cada push ou junto com a revisão geral de código. A CLI local pode rodar na CI/CD do GitLab e produzir SARIF, um formato padrão de apontamentos de segurança legível por máquinas. É um caminho de segurança documentado para o GitLab; ele não estabelece um bot nativo hospedado de Security no GitLab equivalente ao beta geral do Codex.
As varreduras na nuvem usam contêineres temporários e isolados do repositório, destruídos após a extração dos resultados. Os relatórios e os artefatos extraídos continuam existindo. Aplique a política de retenção do workspace em vez de descrever o serviço inteiro como de retenção zero só porque o contêiner de execução dura pouco.
A CLI também salva os resultados das varreduras por padrão em $CODEX_HOME/state/plugins/codex-security/scans/, incluindo um banco de dados local do ambiente de análise. A equipe controla a exclusão desses arquivos e de quaisquer artefatos publicados pela CI. Um relatório de vulnerabilidade pode revelar caminhos sensíveis do código mesmo depois de o clone do repositório ter sido apagado.
- O contexto do modelo de ameaças concentra a investigação em riscos de segurança alcançáveis.
- A validação pode fornecer mais evidências do que um comentário especulativo sobre o código.
- Limiares separados de reporte reduzem interrupções automáticas por baixa gravidade.
- CLI e CI/CD do GitLab permitem um fluxo de segurança executado pela própria equipe.
- O Plus não inclui Security Review, e os planos elegíveis ainda exigem acesso.
- Ele não substitui a revisão comum de código em busca de defeitos nem verificações determinísticas de segurança.
- O suporte à CI do GitLab tem uma configuração diferente da de um bot nativo hospedado de revisão.
- A execução temporária ainda deixa relatórios e artefatos locais ou de CI que precisam de regras de gestão.
Um PR real revisado por três bots
Uma mudança pública de cache negativo mostra por que comentários sobrepostos e novas rodadas de revisão precisam de interpretação. O PR #224 de jdx/mise-versions, integrado em 6 de junho de 2026, adicionou cache para consultas malsucedidas a releases do GitHub. Um cache negativo guarda um erro temporariamente para que requisições repetidas não voltem a atingir o serviço de origem.
CodeRabbit, Greptile e Cursor Bugbot deixaram comentários de revisão nesse PR. O registro inclui revisões iniciais e revisões posteriores de commits alterados. Ele oferece evidências concretas do que os produtos apontaram, mas não é um experimento em que os três receberam exatamente o mesmo commit congelado e as mesmas configurações.
O CodeRabbit identificou o problema de preservação do erro. Se a requisição ao GitHub falhar e a tentativa de armazenar essa falha também lançar uma exceção, a exceção do cache pode substituir o erro original, que era útil. Um ponto de chamada que espera um erro do serviço de origem, como uma release ausente, pode então tratar a falha incorretamente. O comentário do bot identificou um problema específico, em vez de pedir uma refatoração genérica.
O Greptile identificou o escopo do limite de requisições. Um 403 pode significar que apenas um token atingiu seu limite. Armazená-lo como falha do recurso solicitado impede a rotação de tokens, mesmo quando outro token poderia funcionar. Nessa implementação, isso poderia produzir uma janela de falha de cinco minutos. O Greptile também pediu testes de expiração e de duração específica por erro. O pedido de testes é uma preocupação de cobertura, não outro bug de execução comprovado de forma independente.
O Bugbot identificou estado obsoleto e um caso de borda posterior. Seu alerta inicial sobre cache obsoleto tratava da preservação de um resultado negativo depois de uma busca bem-sucedida que deveria tê-lo removido. Ele também apontou o problema do 403 por limite de requisições, em sobreposição ao Greptile. Após a primeira correção, um comentário posterior do Bugbot identificou uma resposta de limite secundário de requisições, reconhecida por Retry-After, que o classificador revisado ainda deixava passar.
O primeiro patch de acompanhamento protege o erro original contra falhas de gravação do cache, limpa o cache negativo após o sucesso, evita armazenar no cache negativo os limites de requisições identificados e adiciona testes relevantes. O patch seguinte trata e testa a classificação do limite de requisições por Retry-After. Essas mudanças de código examinadas sustentam a utilidade prática dos comentários.
Benchmark de revisão de código com IA: o que esse PR demonstra?
Esse PR permite comparar cada apontamento, não montar um ranking de fornecedores. O CodeRabbit contribuiu com um problema de tratamento de erros; Greptile e Bugbot apontaram o mesmo problema de limite de requisições; a execução posterior do Bugbot examinou uma implementação alterada e encontrou outro caso de borda. Contar comentários exageraria a quantidade de bugs distintos e ignoraria as diferenças entre as entradas analisadas.
A discussão não contém um conjunto de todos os apontamentos verdadeiros e falsos classificados por humanos. Por isso, não permite determinar a taxa de falsos positivos nem o recall de cada ferramenta. Correções feitas após comentários são evidências úteis, mas não revelam todos os defeitos que as ferramentas deixaram passar. Para um CTO, a conclusão é examinar os apontamentos que exigem ação, as sobreposições e o comportamento nas novas rodadas, e depois realizar um piloto comparável com as próprias mudanças da equipe.
Qual opção faz sentido para cada equipe?
Escolha a etapa de revisão que a equipe consegue executar de forma consistente e calcule o custo do trabalho nessa etapa. Mantenha a lista inicial curta o suficiente para que a equipe consiga classificar os apontamentos, em vez de apenas instalar integrações.
Revisão de código com IA no GitHub
Escolha o CodeRabbit Essentials se a necessidade imediata for um revisor automático dedicado para PRs privados comuns e os limites atenderem ao volume de trabalho. A $150 por mês para cinco desenvolvedores, ele oferece uma base clara de orçamento e controles diretos de ajuste.
Escolha o Greptile quando regras específicas do repositório e controles por diretório forem importantes o suficiente para justificar a gestão de créditos por autor. Comece com um nível de esforço conhecido e um teto de uso adicional. Compare seus apontamentos com os do CodeRabbit em mudanças representativas; o PR público não resolve essa compra para a sua base de código.
Escolha o Bugbot quando o Cursor já fizer parte do fluxo de programação e a equipe valorizar a passagem entre revisão antes do push, discussão no PR e correções. Avalie a conta incremental de revisão se as licenças já existirem, e a conta completa de assinatura mais uso se ainda não existirem.
Revisão de código com IA no GitLab
CodeRabbit e Greptile oferecem revisão direta no GitLab; confira nos planos os requisitos de implantação autogerenciada. O Bugbot também documenta suporte ao GitLab e Self-Hosted. Para uma instalação convencional de bot, comece por esses caminhos nativos.
O Codex agora documenta revisão nativa no GitLab em beta, incluindo configuração autogerenciada. Teste-a na instalação e no modelo de permissões que a equipe realmente usa. A revisão local do Claude Code e a CI executada pela própria equipe são opções válidas para o GitLab, mas o seu fluxo precisa executá-las. O caminho documentado de CI do GitLab para o Codex Security também é uma integração de segurança que você opera, e não uma promessa de bot hospedado de Security no GitLab.
Qual ferramenta escolher se a equipe já paga por um agente?
Use primeiro o Codex ou o Claude Code local quando o autor conseguir pedir uma revisão de forma consistente antes de entregar a mudança. A equipe já tem acesso a um agente de programação; a questão é saber se o consumo adicional e os apontamentos são úteis. Coloque as instruções certas nos arquivos que esse caminho de revisão realmente lê.
A escolha passa a favorecer um revisor automático de PRs quando o acionamento manual é pouco confiável ou os revisores precisam de uma discussão compartilhada e duradoura em cada mudança. Uma assinatura um pouco mais barata não compensa revisões que a equipe esquece de executar. Por outro lado, é difícil justificar um segundo serviço automático quando o caminho existente encontra defeitos que merecem ação de forma consistente, sem criar outra fila de comentários.
Use a revisão gerenciada do Claude de forma seletiva, quando a mudança justificar o gasto adicional com verificação. Adicione o Codex Security para investigar fronteiras de segurança, com acesso e tratamento dos relatórios definidos explicitamente. Nenhuma dessas compras deve ser justificada por um ranking universal de modelos.
Ferramentas gratuitas de revisão de código com IA
O Greptile Starter é uma opção realmente gratuita para um desenvolvedor ativo, não para cinco. Os resumos de PRs privados do CodeRabbit Free não são o produto completo de revisão privada, embora suas franquias locais e para código aberto possam ser úteis. Não presuma que o acesso limitado do Codex nos planos Free e Go dê a mesma franquia de revisão automática no GitHub que o Plus; a elegibilidade documentada para o beta do GitLab é uma informação separada. Claude Free não é uma licença gratuita do Claude Code.
Para uma equipe privada de cinco pessoas, primeiro aproveite o acesso já contratado e confira os limites reais. “Grátis para instalar” e “grátis para revisar todo PR privado” são promessas de orçamento diferentes.
Falsos positivos: defina as regras de revisão antes do piloto
O ruído na revisão tem várias causas, e só algumas são falsos positivos. Um falso positivo afirma que existe um defeito que não ocorre nas condições reais do programa. Uma sugestão cosmética válida ainda pode ser ruído de pouco valor. Um apontamento duplicado repete trabalho que já está em discussão. Uma preocupação especulativa de segurança pode precisar de investigação antes de receber qualquer uma dessas classificações.
Exija que cada comentário sobre um defeito que mereça ação identifique o comportamento alterado, o caminho que permite alcançá-lo, o impacto e as evidências no código-fonte. Um ponto de chamada ou teste específico é mais útil do que uma classificação de gravidade apresentada com confiança. Peça ao autor que explique um apontamento contestado e, nos casos importantes, a outro desenvolvedor que resolva a discordância.
Comece um piloto com 20 PRs representativos: uma proposta de amostra para avaliação, não um limite do produto. Inclua os tipos de mudança que a equipe entrega: ajustes rotineiros, uma migração, tratamento de falhas e uma fronteira de segurança. Para os bots comparados, mantenha iguais o commit, as instruções e as configurações de gatilhos. Classifique os apontamentos distintos como úteis, errados, já cobertos ou verdadeiros, mas pouco relevantes; deixe as suspeitas não verificadas em separado.
Meça o trabalho que a equipe de fato precisou fazer: quais apontamentos mudaram o patch ou seus testes, quais exigiram esclarecimento e quais foram ignorados. Remova a duplicação da mesma causa raiz entre ferramentas. No PR público, um revisor identificar o bug de cache do limite de requisições e outro repeti-lo corroborou o problema; não criou outro defeito independente.
Ajuste a fonte específica de ruído. O perfil do CodeRabbit restringe os comentários; strictness e categorias do Greptile restringem os comentários publicados; o Bugbot precisa de instruções próprias e gatilhos sensatos; o Codex precisa de regras de revisão aplicáveis; o Claude precisa do arquivo adequado à revisão local ou gerenciada; o Codex Security precisa de premissas de ameaça e evidências. Aumentar o esforço sem esclarecer essas entradas pode aumentar o trabalho sem melhorar a decisão.
Deixe explícita a regra de aprovação humana. Um bot sem comentários pode ter filtrado apontamentos, pulado um caminho, esgotado sua franquia ou não entendido a mudança. Ausência de comentários não deve ser interpretada como uma auditoria completa.
Como selecionamos as ferramentas
Esses seis produtos cobrem as etapas de revisão propostas para o artigo: bots dedicados de PR, o revisor do fornecedor do editor, agentes de programação e investigação focada em segurança. A seleção favorece um fluxo que uma equipe pequena consegue adotar, um preço que consegue calcular e controles que pode usar para contestar ou reduzir comentários irrelevantes.
Preços, nomes dos planos e recursos foram conferidos nas páginas oficiais dos fornecedores em 2 de outubro de 2026. Os totais para cinco desenvolvedores e os cenários de revisões distribuídas igualmente são cálculos a partir dessas páginas. As evidências do PR real vêm de comentários públicos dos bots e dos diffs de commits de acompanhamento examinados. Os produtos foram comparados com base na documentação e em evidências públicas; não foram submetidos a testes privados para este artigo.
As alegações de benchmarks dos fornecedores não determinaram as recomendações. Um resultado medido em outro conjunto de dados não permite determinar o ruído, o trabalho de integração ou a fatura no seu repositório. As evidências mais fortes aqui são mais específicas: apontamentos identificados em um PR rastreável, controles atuais e premissas explícitas de orçamento.
Um catálogo mais amplo pode incluir outros bots e analisadores estáticos, mas acrescentá-los sem a mesma profundidade tornaria esta decisão menos útil. Nenhum parceiro afiliado ativo se encaixa de forma honesta nessa lista de revisores de IA, por isso nenhum foi incluído como recomendação paga. Os links das ferramentas seguem o sistema habitual de links monetizados do site quando existe um programa correspondente; a disponibilidade comercial não determinou o veredito.
Escolhas a evitar
Evite o CodeRabbit Free como revisor obrigatório de defeitos no código privado. Um resumo não entrega a revisão paga que você está tentando contratar. Inicie o teste do plano pago e avalie os apontamentos.
Evite contratar o Greptile como “$30 por revisões ilimitadas”. Esforço, novas execuções e franquias por autor que não podem ser compartilhadas alteram o custo. Escolha um teto de uso adicional antes de ampliar a revisão automática.
Evite calcular novas compras do Bugbot pelo antigo preço da licença avulsa. Os componentes relevantes são a cobrança atual por uso, a assinatura do Cursor da equipe e qualquer atividade de Autofix.
Evite a revisão gerenciada do Claude a cada push rotineiro se a cobrança adicional não couber no orçamento da equipe. A revisão local é outra decisão de compra; reserve o serviço gerenciado para trabalhos cujo risco justifique o custo estimado.
Evite o Codex Security como substituto da revisão geral. Ele responde a uma questão de segurança e exige acesso elegível. Não pode decidir se um recurso atende ao requisito do produto ou se uma migração operacional é aceitável.
Evite qualquer configuração em que a aprovação do bot seja sua única condição para o merge. Mantenha a CI, a revisão humana e a possibilidade de contestar um apontamento ligadas ao risco real da entrega.
Perguntas frequentes
Existe alguma ferramenta de IA para revisar código?
Sim. CodeRabbit e Greptile revisam PRs conectados, Cursor Bugbot liga a revisão ao fluxo do Cursor, e Codex e Claude Code podem revisar mudanças como agentes de programação. O Codex Security acrescenta um caminho mais específico de investigação de vulnerabilidades. Escolha a etapa de revisão e a forma de apresentação dos apontamentos antes de comparar preços de assinaturas.
Qual IA é melhor para equipes?
O CodeRabbit Essentials é a recomendação inicial de bot dedicado neste artigo para uma equipe pequena que quer comentários automáticos em PRs rotineiros: $150 por mês para cinco desenvolvedores, dentro dos limites do plano. Um fluxo existente de Codex ou Claude Code é um ponto de partida melhor quando a equipe já pede revisões de forma consistente. O trabalho de segurança exige uma decisão de escopo separada.
O ChatGPT consegue fazer revisão de código?
Sim, o ChatGPT pode discutir o código fornecido, e o Codex oferece um fluxo de programação e revisão com contexto do repositório por meio de acesso elegível. Uma resposta de chat baseada em um trecho colado tem um contexto diferente de uma revisão conectada do Codex. Confira as configurações de dados da conta e não presuma que o modelo examinou arquivos que nunca recebeu.
Quais são as 5 principais ferramentas de revisão de código?
As cinco opções de revisão geral comparadas aqui são CodeRabbit, Greptile, Cursor Bugbot, revisão de código do Codex e Claude Code. O Codex Security é o sexto produto destacado e atende a um objetivo separado de segurança. Elas estão agrupadas por fluxo de trabalho, em vez de ordenadas em um ranking universal de benchmarks.
A revisão de código ficou obsoleta?
Não. A revisão com IA pode identificar defeitos e ajudar o autor a preparar uma mudança, mas a equipe ainda precisa avaliar a intenção do produto, o risco operacional e as concessões aceitáveis. A aprovação humana e a CI também fornecem evidências que a ausência de comentários de um bot não pode oferecer.
Quais são as principais diferenças entre Copilot e CodeRabbit na revisão de código?
A revisão de código do GitHub Copilot faz parte do fluxo do assistente do GitHub, enquanto o CodeRabbit é um revisor dedicado, com integrações documentadas para GitHub e GitLab e configuração própria de revisão. Ambos precisam do contexto adequado do repositório e de uma política para contestar apontamentos. A documentação de revisão do Copilot no GitHub explica como solicitar e usar suas revisões.
Por que há quem não goste do Copilot?
Não há uma única resposta defensável sobre a preferência de todas as pessoas. Para um CTO, vale avaliar se o revisor deixa passar contexto do repositório, repete checagens existentes ou gera comentários em que a equipe não consegue agir. Compare esses resultados nos seus PRs, em vez de tratar uma reclamação ou uma alegação do fornecedor como uma taxa medida de falsos positivos.
O Copilot pode revisar código?
Sim. O GitHub documenta como pedir uma revisão do Copilot e trabalhar com os comentários recebidos. A existência do recurso não o torna a escolha automática para o GitLab nem um substituto de uma investigação dedicada de segurança. Avalie-o conforme o fluxo de que a equipe realmente precisa.
Existe uma IA melhor que o Copilot?
Pode haver uma opção mais adequada a uma equipe específica. CodeRabbit ou Greptile podem atender à necessidade de um bot dedicado de PR, Bugbot pode se encaixar em um fluxo do Cursor, e um agente de programação já adotado pode cobrir a revisão antes do push. Decida com base nos apontamentos que exigem ação, no ruído, no suporte à plataforma e nos gastos reais; nenhum benchmark de fornecedor resolve os quatro pontos.
Receba o checklist de configuração do Claude Code e do Codex para estabelecer o fluxo de agentes de programação antes de adicionar outra assinatura de revisão.
- Última atualização
- 2 de out. de 2026
- Categoria
- AI
Prefira este site no Google


Marque omidsaffari.com como fonte preferida e o Google destaca o site para você em Top Stories, AI Overviews e AI Mode.
IA para Outlook e Gmail: qual assistente de e-mail escolher em 2026
Compare Fyxer, SaneBox, Superhuman, Shortwave, Gemini e Copilot para Outlook e Gmail: preços em USD, configuração e o que acontece com seus e-mails.2 de out. de 2026AI
Granola AI: alternativas para ir além das notas de reunião
Compare alternativas ao Granola AI por preço, transcrição de reuniões, gravação sem bot, integrações com CRM e recursos para equipes. Saiba quando trocar.1 de out. de 2026AI
Gamma Pro e outros planos: preços, créditos e custos em 2026
Compare Gamma Pro, Free, Plus e Ultra: preços em dólar, créditos de IA, cobrança anual, exportações e custos para usar sozinho ou com uma equipe.1 de out. de 2026AI
Wispr Flow gratuito ou pago? Preços e custos para equipes (2026)
Veja os preços do Wispr Flow para 1, 5 e 20 pessoas, os limites gratuitos, a cobrança mensal e anual, os descontos e as alternativas de ditado mais baratas.1 de out. de 2026AI
Análise de redes sociais com o Muse da Meta: um guia para pequenos negócios
Veja como configurar o Muse da Meta, conectar Shopify, Instagram e Facebook e fazer uma análise de redes sociais com fontes e aprovações claras.1 de out. de 2026AI
Gemini 4 Argon: quem pode usar, quanto custa e quando migrar
Entenda quem pode usar o Gemini 4 Argon, compare os preços da API e os benchmarks publicados e saiba quando vale avaliar a migração do seu modelo atual.1 de out. de 2026AI
Wispr Flow vale a pena? Análise verificada em outubro de 2026
Veja quando vale pagar pelo Wispr Flow, os preços dos planos e como avaliar a digitação por voz, a privacidade e as alternativas Superwhisper e Apple Dictation.1 de out. de 2026AI