AI code review للفرق الصغيرة في 2026: الأسعار ودليل الاختيار
قارن أدوات مراجعة الكود بالذكاء الاصطناعي لفريق من خمسة مطورين: الأسعار، وضبط الملاحظات، ودعم GitHub وGitLab، والاحتفاظ بالبيانات، ومراجعة فعلية لطلب دمج.



إذا كنت تبحث عن أدوات AI code review لفريق صغير، فابدأ بخطة CodeRabbit Essentials بتكلفة $150 شهريًا لخمسة مطورين، أو استفد من اشتراكات Codex أو Claude Code التي يملكها فريقك بالفعل لمراجعة التغييرات قبل فتح طلب دمج (PR). أما Greptile وCursor Bugbot وخدمة المراجعة المُدارة من Claude، فتستحق النظر عندما يناسب سير عملها وفاتورة استخدامها فريقك. ولـCodex Security مهمة أمنية مستقلة.
جرى التحقق من الأسعار وأسماء الخطط بالرجوع إلى صفحات الشركات في 2 أكتوبر 2026. تفترض الميزانيات أدناه وجود خمسة مطورين بشريين نشطين، وأسعارًا بالدولار الأمريكي قبل الضريبة، ومن دون خصومات ترويجية، مع الدفع الشهري ما لم يُذكر صراحةً السعر الشهري المكافئ عند الدفع السنوي. وتفترض أمثلة الاستخدام تنفيذ 100 مراجعة مكتملة شهريًا، موزعة بالتساوي بين المطورين. هذه افتراضات لبناء الميزانية، وليست متوسطًا مزعومًا للقطاع.
أدوات AI code review للفرق الصغيرة: مقارنة سريعة
CodeRabbit هو الخيار المدفوع الذي نوصي بالبدء به لفريق صغير يريد مراجعة منتظمة ضمن سير عمل طلبات الدمج الذي يستخدمه بالفعل. أما إذا كان الفريق يطلب المراجعة قبل دفع التغييرات إلى المستودع بانتظام، فالأجدى أولًا الاستفادة من اشتراك وكيل البرمجة الموجود لديه. هذا الفرق أهم من ترتيب الأداة في اختبارات الأداء التي تنشرها الشركة.
يمنحك سعر الاشتراك إمكانية الوصول أو حصة استخدام، لكنه لا يغطي بالضرورة كل مراجعة يشغّلها الفريق. فقد يُراجع طلب الدمج عند فتحه، وبعد إصلاحه، وبعد إعادة تأسيس الفرع، فتُحتسب عدة مراجعات مدفوعة. وتتغير ميزانية المقاعد الخمسة أيضًا إذا كان بعض المطورين فقط ينشئون تغييرات فعليًا، أو إذا استهلك الوكيل حصة مشتركة، أو اشترى الفريق رصيدًا إضافيًا.
قاعدة الشراء: ادفع مقابل أداة مراجعة تلقائية مخصصة إذا كانت نقطة الضعف في عمليتك هي نسيان طلب المراجعة يدويًا. واستفد من وكيل موجود إذا كانت المراجعات تُجرى بانتظام وتحتاج إلى فحص إضافي لصحة التغييرات. وأضف أداة أمنية عندما يكون السؤال هو: هل يستطيع مهاجم الوصول إلى المسار المشبوه واستغلاله؟
أين تتم مراجعة الكود بالذكاء الاصطناعي؟
يحدد موضع المراجعة من يرى الملاحظة، ومتى يستطيع صاحب التغيير إصلاحها، ومدى قدرة الفريق على ضمان إجراء المراجعة.
بوت طلبات الدمج، مثل CodeRabbit أو Greptile، يراقب مستودعًا متصلًا وينشر ملاحظاته داخل طلب الدمج. وهكذا تجري المراجعة في المكان الذي يتخذ فيه الفريق قرار الدمج أصلًا، من دون أن يضطر صاحب التغيير إلى تذكّر أمر في الطرفية.
أداة المراجعة التابعة لمحرر الكود، مثل Cursor Bugbot، تربط المراجعة بسير عمل كتابة الكود وإصلاحه. ويراجع Bugbot أيضًا طلبات الدمج المستضافة؛ فلا يلزم أن يكتب كل مساهم الكود في Cursor. ما يميزه عمليًا هو الربط بين مراجعة التغيير وإعادته إلى وكيل لإصلاحه.
وكيل البرمجة الذي يراجع التغييرات يستطيع فحص فرع أو فرق بين النسخ قبل إنشاء طلب الدمج. ويتيح Codex أيضًا مراجعة سحابية متصلة، بينما يوفر Claude Code أمر مراجعة محليًا وخدمة GitHub مُدارة تُفوتر بشكل مستقل. ولكل مسار قراراته الخاصة بشأن الميزانية والاحتفاظ بالبيانات.
أداة المراجعة الأمنية تفحص نموذج التهديدات: ما الذي يستطيع المهاجم التحكم فيه، وما حدود الثقة التي يعبرها الكود، وهل يؤدي المسار المشبوه إلى ثغرة فعلية. يأتي Codex Security إلى جانب المراجعة العامة، بهدف أضيق وأكثر تحديدًا.
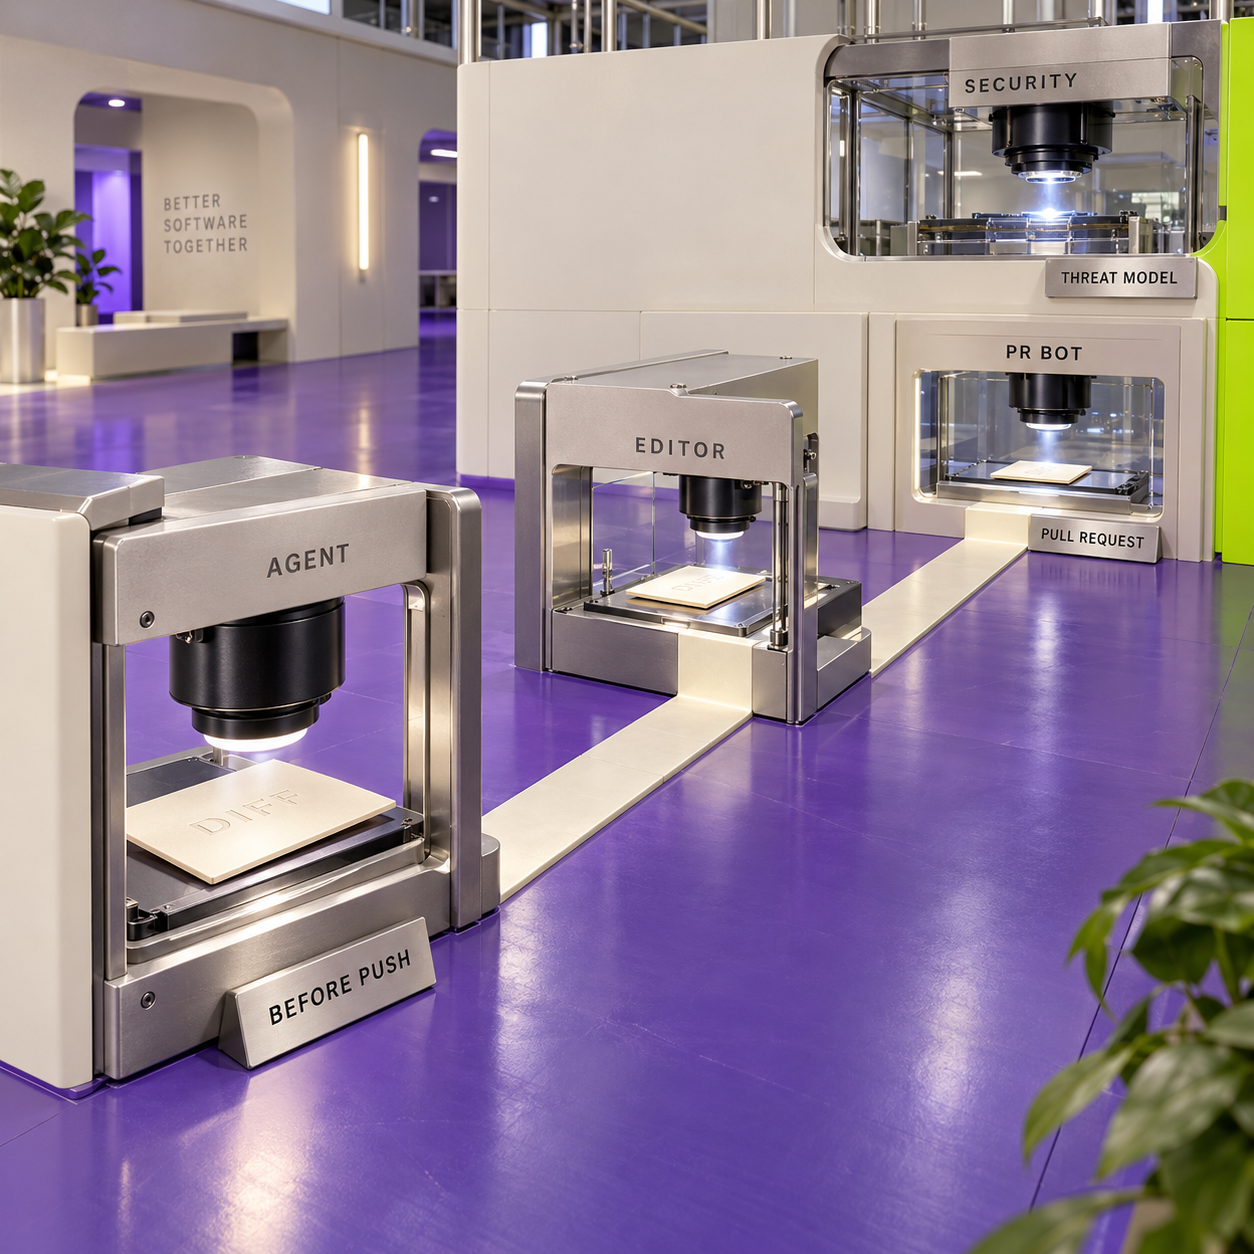
وجود نسخة محلية من المستودع لا يعني أن تشغيل النموذج يتم محليًا. يستطيع Claude Code وCodex تنفيذ أوامر على جهازك مع إرسال التعليمات والكود ذي الصلة إلى خدمة النموذج. وبالمثل، حذف حاوية سحابية لا يعني بالضرورة حذف تقرير المراجعة الناتج عنها.
بوتات طلبات الدمج: CodeRabbit وGreptile
CodeRabbit: نقطة البداية للمراجعة التلقائية
CodeRabbit أداة مراجعة بالذكاء الاصطناعي تتصل بالمستودع وتنشر ملخصات وملاحظات على مستوى الأسطر داخل طلبات الدمج. اخترها إذا كانت مشكلة الفريق المتكررة هي وصول التغييرات المعتادة إلى المراجعين البشر من دون فحص تمهيدي منتظم. ويمكن تضييق نطاق الملاحظات من خلال إعداداتها، فيما تمنح خططها المدفوعة نقطة بداية واضحة لحساب تكلفة المقاعد. لا تنتقل إلى خطة أعلى قبل أن تحدد الميزة أو حد الاستخدام الذي يفرض ذلك.
الحكم: CodeRabbit Essentials هو أول بوت مخصص يستحق التجربة لفريق من خمسة أشخاص؛ فتكلفة المقاعد البالغة $150 شهريًا واضحة، بشرط أن تتناسب دفعات المراجعة المكثفة مع حدود الخطة.
الأنسب لـ: الفرق الصغيرة التي تريد ملاحظات تلقائية على التغييرات المعتادة في GitHub أو GitLab.
أبرز ما يميزه: أنماط مراجعة، وتعليمات خاصة بالمسارات، وسياق يستفيد من ردود الفريق داخل طلب الدمج.
الأسعار: Essentials بسعر $30، وTeam بسعر $60، وAdvanced بسعر $90 لكل مطور شهريًا؛ وتسعير Enterprise مخصص.
التجربة المجانية: 14 يومًا. ميزات المستودعات الخاصة المجانية أضيق من المراجعة المدفوعة لطلبات الدمج.
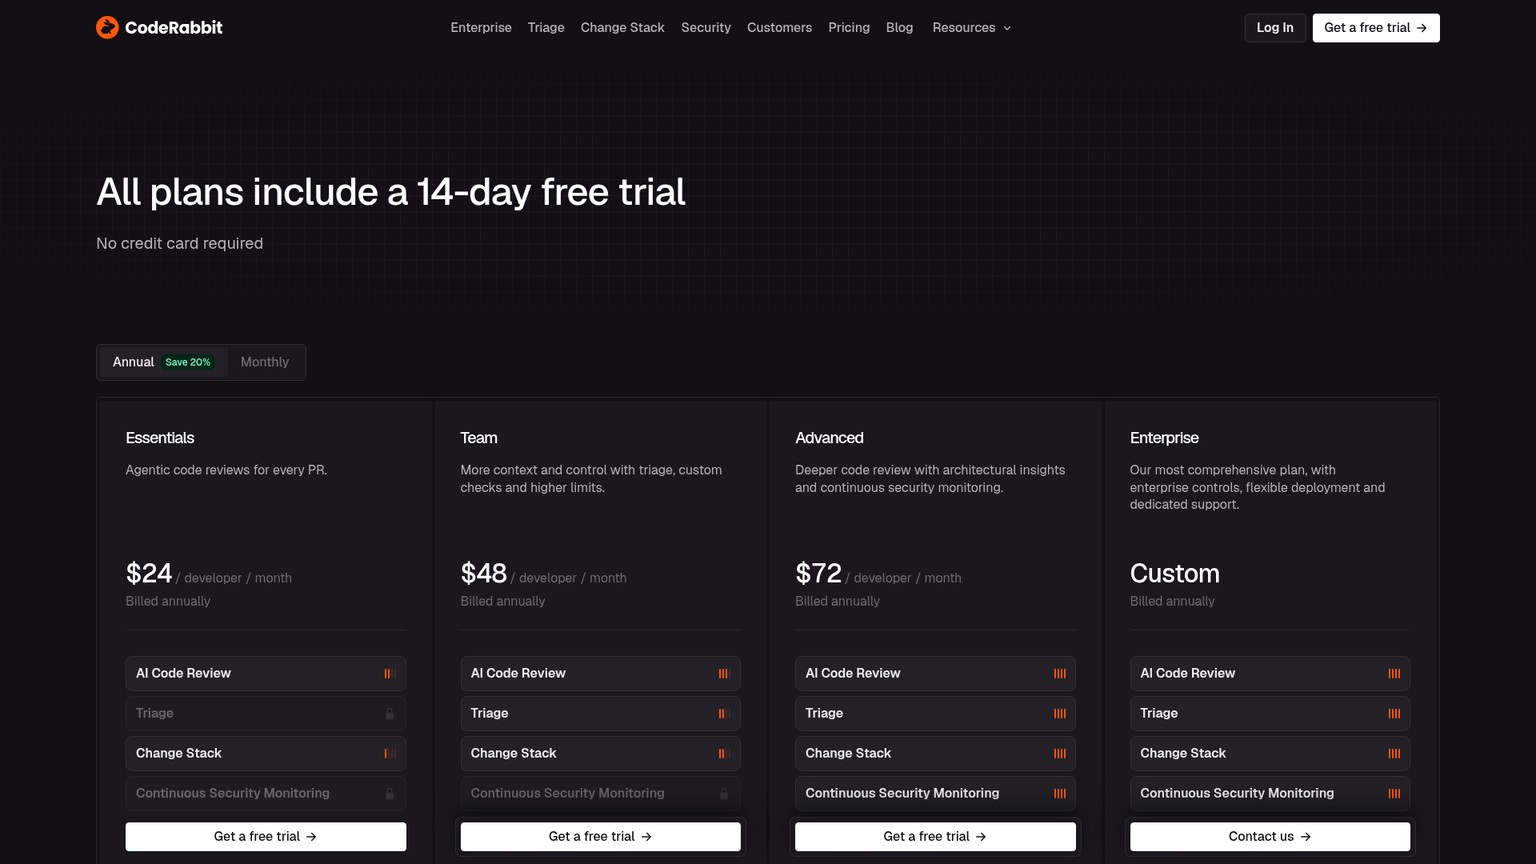
الخطط المتاحة وتكلفة خمسة مطورين
الخطط الحالية هي Free وEssentials وTeam وAdvanced وEnterprise. يخفض الدفع السنوي الأسعار المدفوعة المعروضة إلى $24 و$48 و$72 لكل مطور شهريًا. وبذلك تصبح التكلفة الشهرية المكافئة لخمسة مطورين $120 و$240 و$360، مع التزام سنوي يبلغ $1,440 و$2,880 و$4,320 على الترتيب. أما الدفع الشهري فيكلف الفريق نفسه $150 أو $300 أو $450. وتحتاج Enterprise إلى عرض سعر. مصدر هذه الأرقام هو صفحة الأسعار الحالية ووثائق الخطط الرسمية.
توفر Free ملخصات لطلبات الدمج الخاصة، لا خدمة المراجعة الكاملة المدفوعة لها. ويتيح CodeRabbit أيضًا حصص مراجعة محلية مجانية، ومراجعات مجانية للمشاريع العامة مفتوحة المصدر. إذا كان المدير التقني يحتاج إلى اكتشاف مشكلات الكود الخاص تلقائيًا، فعليه وضع ميزانية لخطة مدفوعة بدل التعامل مع الملخص بوصفه مراجعة لصحة الكود.
Essentials هي نقطة البداية المنطقية. تضيف Team قدرات مثل سياق أوسع عبر مستودعات متعددة وفحوص مخصصة، بينما تضيف Advanced ميزات أعمق للأمان والمعمارية. اشترِ هذه القدرات لحاجة محددة؛ فوجود خمسة مطورين لا يفرض وحده اختيار الخطة المسماة Team.
كيف تقلل النتائج الكاذبة وتضبط الملاحظات؟
ابدأ بالنمط quiet إذا كان الفريق يريد ملاحظات مؤثرة فقط. أما النمط الافتراضي chill فمتوازن، بينما ينتج assertive ملاحظات أكثر عمدًا وقد يبدو كثير التدقيق في التفاصيل. هذه ضوابط سلوك موثقة، وليست ضمانات دقة مقاسة. استخدم مرشحات المسارات لاستبعاد الملفات المُولدة من المراجعة، وتعليمات المسارات لتوضيح الشروط التي يجب أن يحافظ عليها الكود الحساس. توجد هذه الإعدادات في .coderabbit.yaml أو لوحة التحكم. مرجع الإعدادات.
في خدمة فوترة، من التعليمات المفيدة أن إعادة المحاولة يجب ألا تخصم المبلغ مرتين، وأن استرداد المبلغ يجب أن يحافظ على سجل التدقيق. أما عبارة «كن صارمًا» فلا تساعد المراجع بالقدر نفسه. اطلب أدلة تحدد السطر الذي تغير، والجهة المستدعية التي تستطيع الوصول إليه، والشرط الذي يؤدي إلى الفشل. واترك التنسيق الذي تفرضه أداة فحص الكود لديك إلى CI.
عندما تكون الملاحظة خاطئة، اشرح الشرط الذي يمنع المشكلة بدل الاكتفاء بالقول إن البوت أخطأ. وإذا أشارت إلى مفاضلة حقيقية يقبلها الفريق عمدًا، فسجّل نطاق هذا الاستثناء. فالتعليمات العامة بتجاهل فئة كاملة من الأخطاء قد تخفي العيب الحقيقي التالي.
دعم GitHub وGitLab والاحتفاظ بالبيانات
يوثق CodeRabbit تكاملات مباشرة مع GitHub.com وGitHub Enterprise Server وGitLab.com وGitLab المُدار ذاتيًا. والاتصال بمنصة كود مُدارة ذاتيًا يختلف عن تشغيل أداة المراجعة نفسها على بنيتك التحتية. خيار الاستضافة الذاتية في Enterprise موثق للفرق ذات 500 مقعد أو أكثر، ولذلك لا يمثل مسار الشراء المعتاد لفريق من خمسة أشخاص. المنصات المدعومة.
ذاكرة التخزين المؤقت القابلة لإعادة الاستخدام للمستودع واعتمادياته مفعلة افتراضيًا، وتنتهي صلاحيتها بعد سبعة أيام كحد أقصى. وتُستخدم لتسريع المراجعة، لا لتدريب النماذج؛ كما تُشفّر بياناتها باستثناء المشاريع مفتوحة المصدر. اضبط reviews.disable_cache على true لتعطيلها. وتنطبق قاعدة الأيام السبعة على نسخة المستودع المُهيأة في الذاكرة المؤقتة. أما سياسة الخصوصية فتصف، بشكل مستقل، التمثيلات المتجهية المستخدمة لتخصيص المراجعات وخيار رفض تخزينها، من دون مهلة حذف منشورة موحدة لكل نوع من المخرجات. وثائق التخزين المؤقت.
تبقى تعليقات المراجعة أيضًا في GitHub أو GitLab وفق سياسات منصة الاستضافة. عند كتابة سياسة داخلية للاحتفاظ بالبيانات، تعامل مع تخزين المصدر مؤقتًا، والسياق المتعلَّم، والتعليقات المنشورة بوصفها سجلات منفصلة.
- تصل المراجعات التلقائية إلى الفريق داخل النقاش المعتاد لطلب الدمج.
- تجعل أنماط المراجعة الهادئة والمتوازنة والأكثر تشددًا سياسة الملاحظات واضحة.
- تستطيع تعليمات المسارات تحديد مخاطر مختلفة في أجزاء المستودع.
- GitHub وGitLab منصتان موثقتان للتكامل.
- ملخصات طلبات الدمج الخاصة المجانية لا تحل محل المراجعة المدفوعة لصحة الكود.
- تظل حدود الساعة وعدد الملفات مهمة رغم غياب سقف شهري لطلبات الدمج.
- انتهاء صلاحية ذاكرة المستودع المؤقتة لا يحدد عمر كل السياق المتعلَّم.
اربط المستودع الذي يعكس عمل الفريق
ثبّت CodeRabbit على مستودع نشط يمثل العمل المعتاد، واحصر صلاحياته في المستودعات التي تنوي مراجعتها. ابدأ بـEssentials ما لم تتطلب حاجة موثقة خطة أخرى.
حدّد قواعد مراجعة موجزة
اختر quiet، واستبعد الملفات المُولدة، واشرح الشروط التي يجب الحفاظ عليها في المسارات الخطرة. اطلب شرط فشل ملموسًا، وتجنب تكرار قواعد فحص التنسيق.
صنّف الملاحظات قبل توسيع التغطية
اطلب من الفريق تصنيف التعليقات إلى مفيدة، أو خاطئة، أو مغطاة بالفعل، أو صحيحة لكنها هامشية. أبقِ الملاحظات التلقائية استشارية خلال التجربة، وافحص نمط الاستخدام بالساعة إلى جانب الفاتورة.
Greptile: عندما تريد ضبط المراجعة وفق سياق المستودع
Greptile أداة مراجعة لطلبات الدمج بالذكاء الاصطناعي تستوعب سياق المستودع، مع قواعد مراجعة وإعدادات على مستوى المجلدات وتعلّم من الملاحظات التي يقدمها الفريق. وهي بديل قوي لمن يريد تشكيل سلوك المراجعة حول قاعدة الكود لديه، ويقبل إدارة الاستخدام لكل صاحب تغيير. أما فخ الشراء فهو افتراض أن مقعدًا بسعر $30 يتيح عددًا غير محدود من المراجعات المتساوية في التكلفة.
الحكم: Greptile بديل جدير بالنظر إلى جانب CodeRabbit، لكن حدّد مستوى جهد المراجعة وسقف الاستخدام الإضافي قبل تفعيلها مع كل دفعة تغييرات.
الأنسب لـ: الفرق التي تريد معايير خاصة بالمستودع وتحكمًا تفصيليًا في التعليقات المنشورة.
أبرز ما يميزه: ضوابط منفصلة لجهد المراجعة، وفئات التعليقات، وأهميتها، والسلوك على مستوى المجلدات.
الأسعار: Starter مجانية لمطور نشط واحد؛ وPro بسعر $30 لكل مطور نشط شهريًا مع تكلفة الرصيد الإضافي؛ وتسعير Enterprise مخصص.
التجربة المجانية: 14 يومًا؛ ويمكن للمشاريع المؤهلة مفتوحة المصدر وغير التجارية التقدم للحصول على وصول مجاني.
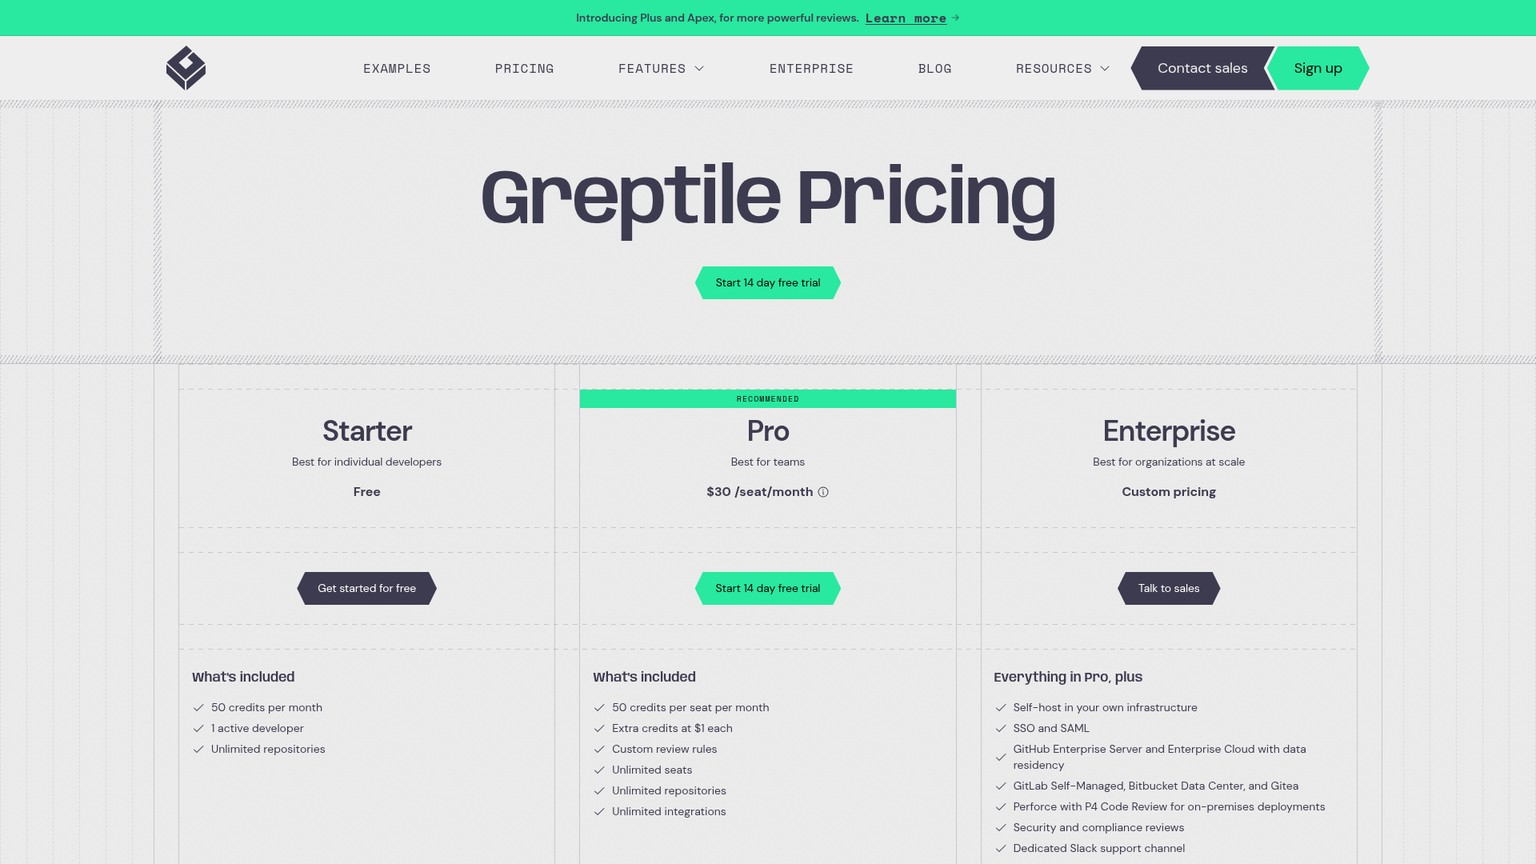
الخطط المتاحة وتكلفة خمسة مطورين
تتضمن Starter مطورًا نشطًا واحدًا، وعددًا غير محدود من المستودعات، و50 وحدة رصيد شهريًا. وتتضمن Pro رصيدًا قدره 50 وحدة لكل مطور نشط، مع تكلفة $1 لكل وحدة إضافية. أما Enterprise فتسعيرها مخصص، وتشمل خيارات مثل الاستضافة الذاتية وSSO والتكامل مع منصات الكود المُدارة ذاتيًا. تُتفاوض خصومات الاشتراكات السنوية والمتعددة السنوات، ولا يوجد سعر سنوي موحد منشور. الأسعار الحالية.
مستويات الجهد هي Base بتكلفة 1 وحدة رصيد، وPlus بتكلفة 3، وApex بتكلفة 10. ويختار Auto مستوى لكل طلب دمج، لذا لا يقدم مراجعة ثابتة التكلفة. هذه وحدات للعمل والفوترة، وليست دليلًا على أن المراجعة الأعلى سعرًا تنتج نسبة أقل من النتائج الكاذبة.
المطور النشط هو صاحب تغيير تُحتسب عليه مراجعة مكتملة خلال فترة الفوترة. تُحمّل المراجعات على صاحب طلب الدمج، والرصيد المشمول غير المستخدم لا يُجمع في حصة مشتركة للفريق. تحتسب الفوترة المراجعات المكتملة، بما فيها التشغيلات الجديدة بعد الأحداث المحددة في الإعدادات، لا عدد طلبات الدمج الفريدة. ولا تنتقل التكلفة إلى المراجع لمجرد أنه نقر زر تشغيل المراجعة. وثائق الفوترة.
مثلًا، إذا تلقى صاحب تغيير 70 مراجعة Base، فإنه يتجاوز حصته بمقدار 20 وحدة رصيد. ولا يستطيع صاحب تغيير آخر تلقى 10 مراجعات فقط إقراضه الرصيد غير المستخدم. اضبط Flex Usage Limit للمؤسسة على المبلغ الإضافي المقبول لديك؛ وضبطه على $0 يعطل المراجعات من الرصيد الإضافي. ويستطيع أصحاب التغييرات الذين لم يستنفدوا حصصهم المشمولة الاستمرار في تلقي المراجعات بعد بلوغ هذا السقف.
كيف تقلل النتائج الكاذبة وتضبط الملاحظات؟
استخدم strictness للتحكم في الملاحظات المنشورة: المستوى 1 كثير التفاصيل، و2 هو الافتراضي المتوازن، و3 يقتصر على المشكلات الحرجة. واستخدم commentTypes لاختيار ملاحظات المنطق أو الصياغة البرمجية أو الأسلوب. إذا كان الفريق يفرض التنسيق بالفعل عبر CI، فإن البدء بالمنطق والصياغة البرمجية يزيل مصدرًا واضحًا للعمل المكرر. تدعم إعدادات .greptile/ الموصى بها تخصيص السلوك لكل مجلد، بينما يظل المسار الأقدم عبر greptile.json في جذر المستودع متاحًا. ضوابط تقليل الملاحظات غير المفيدة.
تعالج درجة التشدد وجهد المراجعة مشكلتين مختلفتين. فرفع التشدد يضيّق نطاق التعليقات المنشورة، بينما الانتقال من Base إلى Apex يغير العمل واستهلاك الرصيد. لا تجعل الفاتورة الأكبر بديلًا عن تعريف الملاحظة التي تستدعي إجراءً فعليًا.
صوّت للملاحظات المفيدة، وضد غير ذات الصلة، مع سبب موجز؛ مثل وجود ضمان موثق بأن القيمة المشكوك فيها لا يمكن أن تكون null. أبقِ الاستثناء محصورًا في الكود الذي ينطبق عليه. وقلّل أحداث التشغيل التلقائي عندما تؤدي دفعات التغييرات المتكررة إلى إعادة بدء المراجعات قبل أن يصبح التغيير جاهزًا.
من التفاصيل المهمة لحدود الوصول إلى البيانات: ignorePatterns يستبعد الملفات من مراجعة طلب الدمج، لكنه لا يستبعدها من فهرسة المستودع. فالملف المُولد الذي لا تريد تعليقات عليه يختلف عن المجلد السري الذي لا تريد أن تصل إليه الشركة.
دعم GitHub وGitLab والاحتفاظ بالبيانات
يدعم Greptile المراجعة على GitHub وGitLab المستضافين. وتظهر GitHub Enterprise Server وGitLab Self-Managed ضمن ميزات Enterprise في صفحة الأسعار؛ فلا تفترض أن مقعد Pro عادي يغطي متطلبات هذه البيئات.
تذكر صفحة الأمان أن الكود المصدر المُشفّر يبقى في الذاكرة المؤقتة إلى أن تُسحب صلاحية الوصول في GitHub أو GitLab، ثم يُحذف. ويخزن Greptile أيضًا تمثيلات متجهية للمسارات والوثائق وسلاسل التوثيق المُولدة. هنا يرتبط عمر الذاكرة المؤقتة بصلاحية الوصول، لا بانتهاء ثابت بعد سبعة أيام. ويمكن تعطيل تسجيل المحادثات. وتسمح السياسة بالتدريب والتحسين باستخدام بيانات العملاء بعد إزالة ما يحدد هويتهم، مع خيار على مستوى الحساب لرفض استخدامها في التدريب اللاحق. سياسة الأمان والبيانات.
يمكن للمسؤول طلب حذف بيانات العميل: المهلة المعلنة للحذف النهائي من بيئة الإنتاج هي 24 ساعة، وتُتلف النسخ الاحتياطية خلال 30 يومًا، باستثناء تمديد مرتبط بالتحقيق في حادث. سجّل تفضيل التدريب وإجراءات الحذف عند تقييم التجربة. فقول إن البيانات مُشفّرة يجيب عن سؤال مختلف عن مدة بقائها مخزنة.
- توفر مرشحات الأهمية وفئات التعليقات ضوابط عملية لتقليل الملاحظات غير المفيدة.
- تستطيع الإعدادات على مستوى المجلدات مراعاة فرق مختلفة داخل مستودع موحد.
- يمكن لردود الفريق توضيح سبب انطباق اقتراح أو عدم انطباقه.
- يتيح سقف واضح للاستخدام الإضافي التحكم في الإنفاق الزائد على المراجعات.
- الرصيد المشمول يخص كل صاحب تغيير ولا يغطي قفزة استخدام صاحب تغيير آخر.
- قد يرفع الجهد الأعلى وإعادة المراجعة المتكررة الفاتورة الشهرية بدرجة ملموسة.
- تجاهل مسار في المراجعة لا يمنع فهرسته.
- تحتاج سياسة تخزين المصدر مؤقتًا وتفضيلات التدريب إلى تدقيق صريح عند الشراء.
للمفاضلة بمزيد من التفصيل بين البوتين، راجع Greptile مقابل CodeRabbit. وإذا لم يناسبك أي منهما، تعرض بدائل CodeRabbit خيارات أوسع؛ وطبّق عليها الفحوص نفسها للأسعار الحالية وحدود الوصول إلى البيانات.
أداة مراجعة محرر الكود: Cursor Bugbot
Cursor Bugbot: عندما تكون المراجعة والإصلاح ضمن سير عملك بالفعل
Cursor Bugbot أداة Cursor لمراجعة طلبات الدمج والتغييرات قبل دفعها إلى المستودع بالذكاء الاصطناعي. اخترها عندما يستخدم الفريق Cursor بالفعل، ويريد نقل الملاحظة بسلاسة إلى مسار الإصلاح. وهي أيضًا بوت متصل لطلبات الدمج، لذا فإن وصفها بأنها «أداة مراجعة المحرر» يشير إلى المنتج الذي تنتمي إليه، ولا يعني أنها تراجع داخل بيئة التطوير فقط.
الحكم: يستحق Bugbot مكانًا في قائمة فريق يستخدم Cursor، لكن احسب التكلفة بحسب الاستخدام بدل إضافة مقعد Bugbot مستقل بالسعر القديم البالغ $40 لكل مطور.
الأنسب لـ: فرق Cursor التي تربط مراجعة الفرع بملاحظات طلب الدمج والإصلاح بمساعدة الوكيل.
أبرز ما يميزه: تستطيع مراجعة Bugbot قبل دفع التغييرات التعرف لاحقًا على الفرق نفسه وتجنب تكرار المراجعة على المنصة المتصلة.
الأسعار: فوترة Bugbot بحسب الاستخدام؛ ومستويات اشتراك Cursor والإنفاق على المراجعة بندان منفصلان في الميزانية.
التجربة المجانية: لا تتعهد الوثائق المشار إليها بتجربة مستقلة حالية لـBugbot.
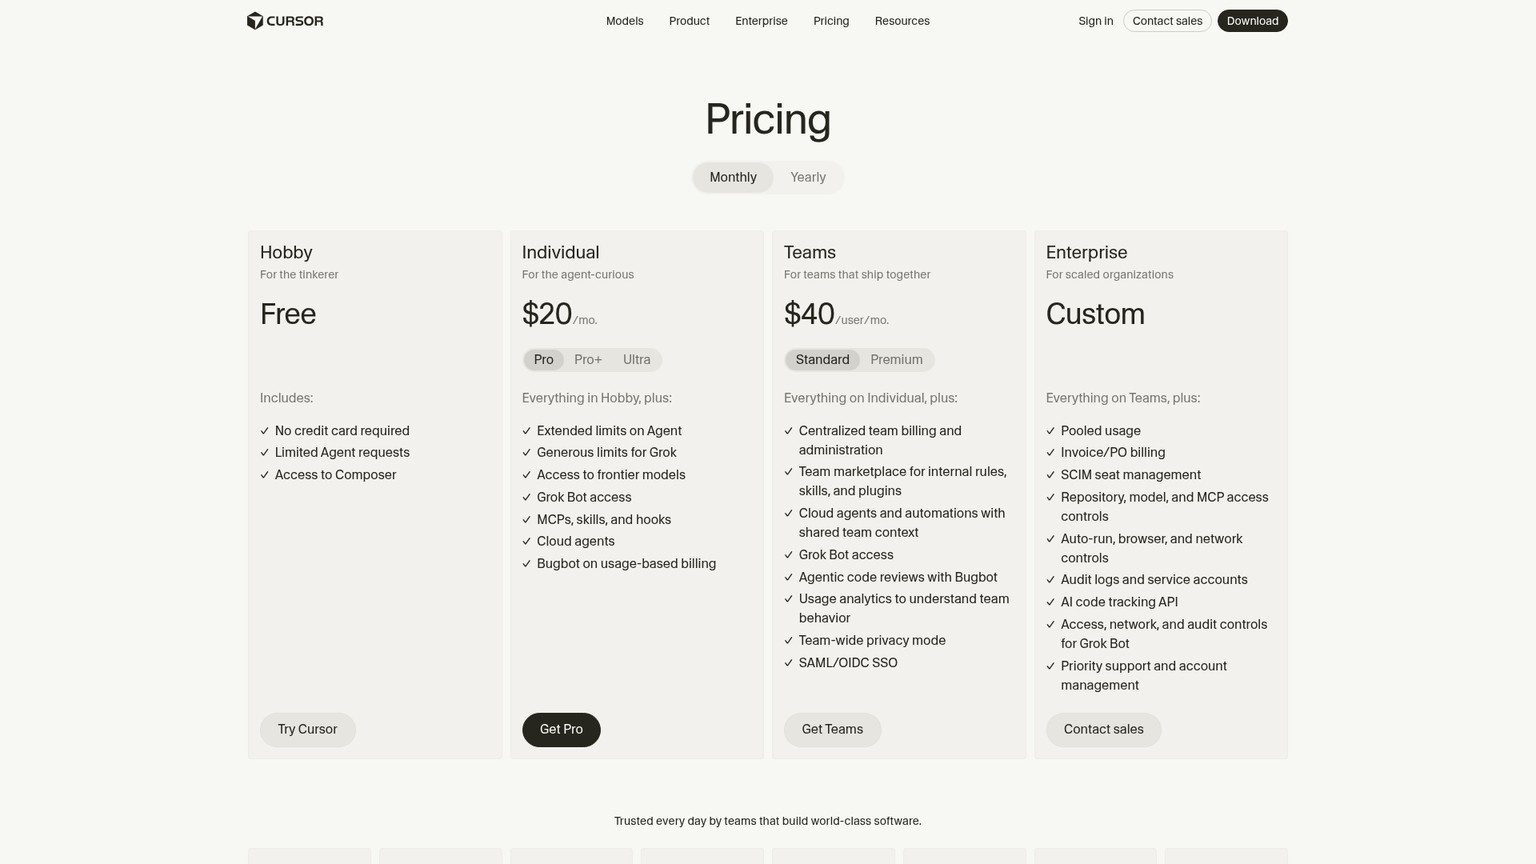
الخطط المتاحة وتكلفة خمسة مطورين
تشمل خطط Cursor في الولايات المتحدة Hobby المجانية، وPro بسعر $20 شهريًا، وPro Plus بسعر $60، وUltra بسعر $200. وتكلف خمسة اشتراكات فردية $100 أو $300 أو $1,000 شهريًا. وتوفر Teams مقاعد Standard بسعر $40 لكل مستخدم شهريًا، وPremium بسعر $120، فتبلغ التكلفة الأساسية لخمسة مقاعد $200 و$600. وتسعير Enterprise مخصص. أما Start، المتاحة في الهند فقط، فسعرها ₹649 شهريًا شاملًا الضريبة، ولا تتضمن Bugbot، ولذلك لا تمثل مستوى مراجعة أرخص في هذه المقارنة. وثائق الخطط الحالية.
انتقل Bugbot إلى الفوترة حسب الاستخدام للفرق والأفراد. تستخدم Teams الإنفاق حسب الطلب، بينما يستنفد الأفراد الاستخدام المشمول قبل الإنفاق الإضافي. ومتوسط التكلفة الذي تنشره Cursor هو $1.00 إلى $1.50 لكل تشغيل Bugbot، ويتغير بحسب حجم التغيير وتعقيده. هذا المتوسط مدخل لبناء الميزانية، وليس تعرفة ثابتة أو وعدًا بتكلفة طلب الدمج التالي. ينتقل العملاء الحاليون من فوترة المقاعد القديمة عند أول تجديد بعد 8 يونيو 2026؛ لذلك قد يبقى عقد سنوي لم يُجدد بعد يعرض رسوم المقاعد القديمة. تغيير الفوترة.
Hobby ليست وعدًا بخدمة Bugbot تلقائية مجانية لفريق خاص من خمسة أشخاص. كما تتنافس استخدامات أخرى على حصص الأفراد المشمولة؛ فلا ينبغي عرض اشتراك Pro بوصفه ضمانًا لعدد ثابت من المراجعات المجانية.
كيف تقلل النتائج الكاذبة وتضبط الملاحظات؟
يحتاج Bugbot إلى تعليمات مراجعة خاصة به. ضع إرشادات المشروع في .cursor/BUGBOT.md، مع ملفات محددة النطاق للمجلدات المعنية. قواعد محرر Cursor المعتادة في .cursor/rules/*.mdc لا تنطبق على Bugbot. وتوفر قواعد الفريق والمستودع إرشادات إضافية، بينما تُظهر مخرجات المراجعة التفصيلية القواعد التي أُدرجت. وثائق Bugbot.
استخدم .cursor/config/bugbot.yaml لإعدادات المستودع، مثل الجهد وأحداث تشغيل المراجعة. يقرأ Bugbot هذا الملف من الفرع الافتراضي، لذلك لا يستطيع طلب دمج تغيير سلوك مراجعته عبر نسخة معدلة منه. ويساعد ذلك على إبقاء سياسة المراجعة مستقرة بينما يتغير الفرع قيد الفحص.
ابدأ بالمراجعة التزايدية، المفعلة افتراضيًا، واستخدم التشغيل اليدوي عندما تولد التحديثات السريعة نقاشًا يفوق قدرة الفريق على متابعته. تؤثر مستويات Low وDefault وHigh وSmart في العمل والاستخدام؛ ويمكن لـSmart اتباع إرشادات تحدد متى يستحق التغيير تدقيقًا أعمق. الجهد الأعلى ليس علاجًا ثبت بالقياس أنه يقلل الملاحظات غير المفيدة.
يقرأ Bugbot النقاش الموجود داخل طلب الدمج بوصفه سياقًا. أبقِ شرحًا بشريًا للمفاضلة المقبولة في النقاش، وابحث عن التعليمات الناقصة قبل افتراض أن النموذج تجاهلها. ويمكن لمسار /review-bugbot قبل دفع التغييرات التعرف على رقعة مطابقة في منصة الاستضافة المتصلة وتجاوز مراجعة أخرى هناك. وهذه طريقة مفيدة لتقليل عمل المراجعة المكرر.
دعم GitHub وGitLab والاحتفاظ بالبيانات
GitHub، بما فيها Enterprise Server، وGitLab، بما فيها Self-Hosted، منصات موثقة للمراجعة. وتختلف المتطلبات التشغيلية للمراجعة وحدها عن Autofix: فالأخيرة تستخدم رصيد Cloud Agent وتتطلب تفعيل التخزين. أدرج هذا النشاط الإضافي في الميزانية إذا كان الفريق ينوي تشغيلها.
يتبع Bugbot سياسة معالجة البيانات لدى Cursor. في Privacy Mode، لا تستخدم Cursor بيانات العملاء في التدريب، وتلتزم باتفاقيات عدم الاحتفاظ بالبيانات لدى مزودي النماذج، مع استثناءات معلنة للتحقيق في إساءة الاستخدام ولنماذج لا تدعم عدم الاحتفاظ بالبيانات، يُشار إليها صراحةً أو يفعّلها المسؤول. وتوجد أيضًا ذاكرات ملفات مؤقتة مُشفّرة. وقد يسمح إيقاف Privacy Mode بالتخزين والتدريب. استخدام البيانات لدى Cursor.
لا يصح إعادة صياغة هذه الضوابط على أنها «لا يُخزن أي شيء إطلاقًا». فتعليقات طلبات الدمج وقواعد المراجعة المتعلَّمة سجلات ضمن سير العمل، ولا تحدد الصفحات المشار إليها مدة حذف واحدة لكل مخرجات Bugbot. تحقّق من إعداد الخصوصية المفروض على الفريق، ومن أي استثناءات تخص النماذج المختارة.
- ترتبط الملاحظات بسير العمل الذي يستخدمه فريق Cursor بالفعل لإصلاح الكود.
- تستطيع المراجعة قبل دفع التغييرات تجنب مراجعة مكررة للرقعة المطابقة على المنصة المتصلة.
- تساعد إعدادات الفرع الافتراضي على إبقاء سياسة المراجعة مستقرة.
- GitHub وGitLab منصتا استضافة مدعومتان للمراجعة.
- تجعل الفوترة حسب الاستخدام التكلفة مرتبطة بنشاط المراجعة وجهدها.
- لا تتحول قواعد بيئة التطوير الموجودة تلقائيًا إلى تعليمات لـBugbot.
- تضيف Autofix متطلبات تخزين واستهلاك رصيد إضافي.
مراجعة التغييرات بوكلاء البرمجة: Codex وClaude Code
مراجعة Codex: استفد من الوكيل أولًا، ثم قرر هل تحتاج إلى الأتمتة
مراجعة الكود عبر Codex هي مسار مراجعة وكيل البرمجة من OpenAI، وتتوفر محليًا وعبر مستودعات متصلة. اخترها إذا كان الفريق يستخدم Codex بالفعل ويريد فحصًا إضافيًا للتغييرات قبل اعتمادها بشريًا. وتجعله تكاملاته السحابية أيضًا مرشحًا للمراجعة التلقائية، بدل الاقتصار على أمر يجب أن يتذكر المطورون تشغيله.
الحكم: ابدأ بوصول Codex الذي تدفع ثمنه بالفعل؛ أما مساحة العمل الجديدة للشركة، فتبدأ تكلفة خمسة مقاعد Business فيها من $125 شهريًا، مع تقييم سعة المراجعة والرصيد الإضافي بشكل مستقل.
الأنسب لـ: الفرق التي تعتمد Codex للبرمجة والمراجعة معًا، خصوصًا من تحتاج إلى ضوابط مساحة عمل مشتركة.
أبرز ما يميزه: توجه تعليمات المستودع في AGENTS.md المراجعة، وأصبحت المراجعة الأصلية على GitLab موثقة في مرحلة تجريبية.
الأسعار: Plus بسعر $20 شهريًا؛ وPro بسعر $100 أو $200 أو $500؛ وBusiness بسعر $25 لكل مستخدم شهريًا أو $20 عند الدفع السنوي؛ وتسعير Enterprise وEdu مخصص.
التجربة المجانية: لا تُذكر تجربة مستقلة لمراجعة الكود أو تعرفة ثابتة لكل طلب دمج.
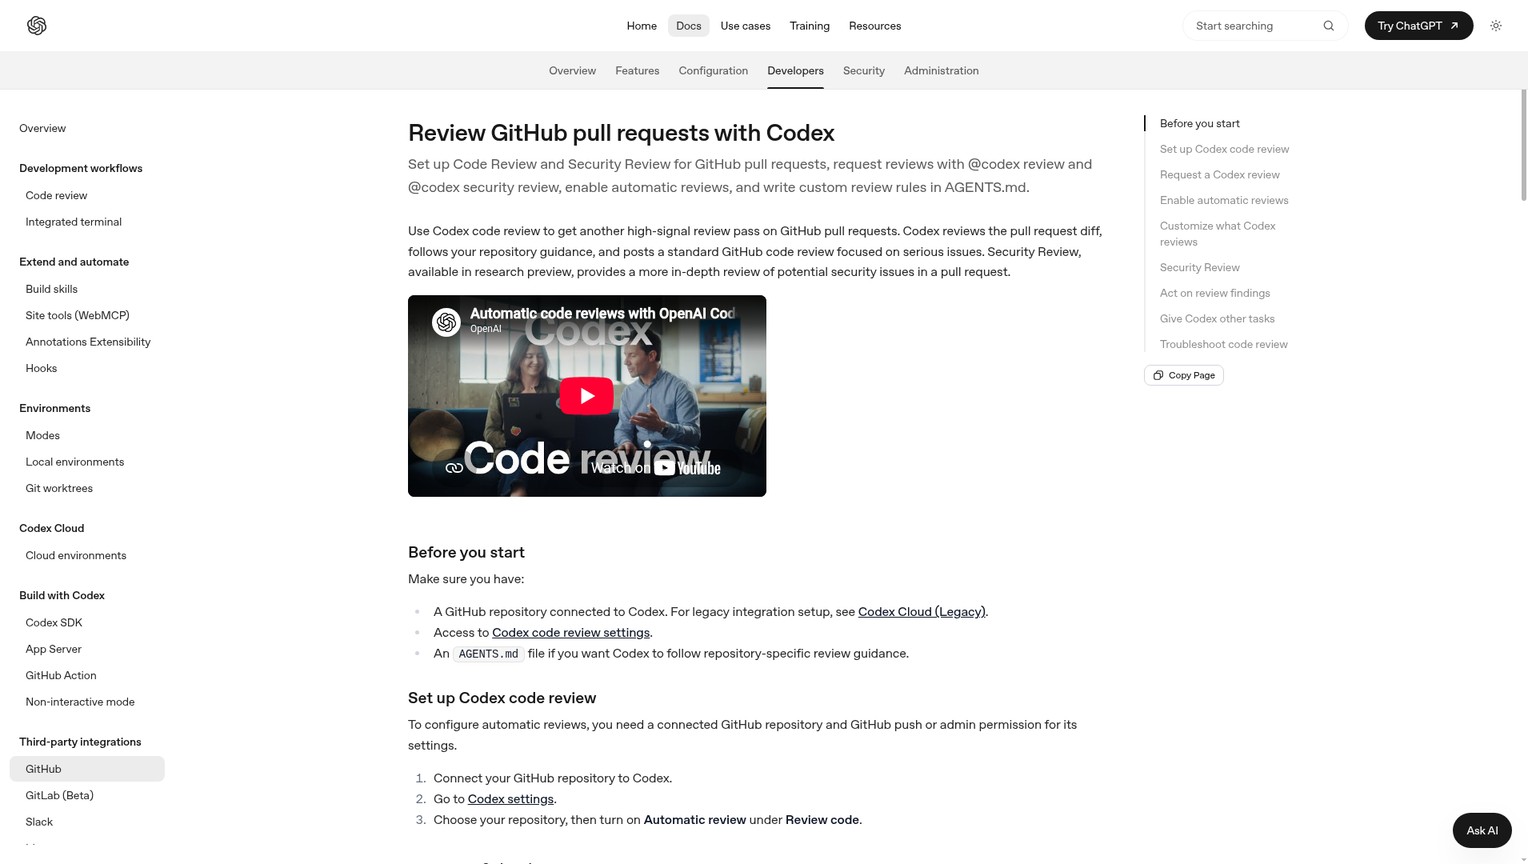
الخطط المتاحة وتكلفة خمسة مطورين
تكلف ChatGPT Free مبلغ $0، وGo مبلغ $8 شهريًا، مع وصول محلي محدود إلى Codex بحسب طرح الخدمة. وتذكر صفحة الأسعار صراحةً التكاملات السحابية، مثل المراجعة التلقائية، في Plus بسعر $20. ولـPro مستويات شهرية بسعر $100 و$200 و$500. وتكلف Business مبلغ $25 لكل مستخدم عند الدفع الشهري، أو ما يعادل $20 لكل مستخدم شهريًا عند الدفع السنوي، بحد أدنى مستخدمين اثنين. وتحتاج Enterprise وEdu إلى عرض سعر. أسعار Codex.
تكلف خمسة اشتراكات Plus مبلغ $100 شهريًا. وتكلف خمسة اشتراكات Pro من المستوى نفسه $500 أو $1,000 أو $2,500. أما خمسة مقاعد Business فتكلف $125 مع الدفع الشهري، أو ما يعادل $100 شهريًا ضمن التزام سنوي قدره $1,200. الاشتراك الاستهلاكي المنخفض التكلفة ومساحة عمل الشركة ذات الإدارة المركزية خيارا شراء مختلفان، حتى لو أتاح كلاهما مراجعة الكود.
استخدام مفتاح API مسار آخر للـCLI أو SDK أو بيئة التطوير، بفوترة حسب الرموز. لكنه لا يشمل الميزات السحابية مثل مراجعة الكود المستضافة على GitHub. لا تشترِ رصيد API متوقعًا أن يفعّل خدمة المراجعة المتصلة نفسها.
كيف تقلل النتائج الكاذبة وتضبط الملاحظات؟
على GitHub، ينشر الإعداد الافتراضي الموثق مشكلات P0 وP1، أي العاجلة وذات الأولوية العالية. وهو تفضيل مقصود للملاحظات المؤثرة. أضف قسم قواعد مراجعة الكود (Code Review Rules) إلى ملفات AGENTS.md التي تنطبق على التغييرات، وحدد ما يُعد عيبًا مهمًا في كل مسار. يقرأ Codex التعليمات المرتبطة بالملفات التي تغيرت. وثائق مراجعة GitHub.
تصف القواعد المفيدة حقائق محددة: نقطة نهاية داخلية فقط، أو ترحيل يجب أن يدعم مكونات القراءة القديمة والجديدة، أو حقل يقبل null لكن جهة استدعاء معينة تتحقق منه. اطلب من المراجع تحديد كيف يخالف السطر المعدل هذه الحقيقة. أما التعليمات الطويلة للعثور على «كل مشكلة ممكنة» فتشجع فرضيات يضطر الفريق الصغير لاحقًا إلى نفيها.
تفيد المراجعة المحلية أو اليدوية قبل دفع التغييرات، لأن صاحبها يستطيع فحص الأدلة من دون بدء جولة تعليقات عامة. وللتغييرات المهمة، اطلب مراجعة جديدة تركز على الفرق والأدلة داخل المستودع. فقد يحمل الوكيل الذي كتب التنفيذ الافتراض الخاطئ نفسه إلى شرحه؛ لذلك أبقِ الاعتماد البشري والاختبارات الموجهة ضمن العملية.
دعم GitHub وGitLab والاحتفاظ بالبيانات
يدعم GitHub طلب المراجعة عبر @codex review والمراجعة التلقائية المضبوطة على مستوى المستودع. مراجعة الكود الأصلية على GitLab في مرحلة تجريبية ومتاحة على جميع خطط ChatGPT، وفق وثائق GitLab الحالية. وتتطلب بيئة للمشروع وتفعيل إيصال أحداث النشاط؛ كما تحتاج البيئات المُدارة ذاتيًا وDedicated إلى إعداد من المسؤول وهوية للمراجعة. يمكن للمراجعات اليدوية على GitLab تضمين ملاحظات P0 وP1 وP2، بينما تقتصر المراجعات التلقائية افتراضيًا على P0 وP1. وثائق مراجعة GitLab.
تعامل مع النسخة التجريبية باعتبارها تكاملًا ينبغي التحقق منه على منصة GitLab الفعلية لديك. «دعم GitLab» لا يلغي الحاجة إلى الاتصال والصلاحيات وخطافات الأحداث المناسبة، ولا يعني أن كل ميزة مستقلة في Codex Security تستخدم التكامل نفسه.
بالنسبة إلى الاحتفاظ بالبيانات، يتبع Codex الذي تتم المصادقة عليه عبر ChatGPT سياسات بيانات مساحة العمل، بينما يتبع الاستخدام الذي تتم المصادقة عليه عبر API إعدادات مشاركة البيانات والاحتفاظ بها في مؤسسة API. تنص Business على عدم استخدام بيانات الشركات في التدريب افتراضيًا، وتتضمن Enterprise ضوابط للاحتفاظ بالبيانات ومكان إقامتها. لا تنشر الصفحات المشار إليها عدد أيام موحدًا يشمل جميع مخرجات مراجعة Codex السحابية. الفرق بين المصادقة وسياسات البيانات.
اطلب من مالك مساحة العمل القاعدة الفعلية للمهام السحابية وسجل المراجعات. لا تنقل نصًا عن احتفاظ API بالبيانات إلى قرار اعتماد أداة مراجعة سحابية تستخدم مصادقة ChatGPT.
- يستطيع اشتراك Codex الموجود خدمة البرمجة والمراجعة معًا.
- تتيح تعليمات المستودع المنطبقة على التغييرات افتراضات المشروع للمراجع.
- توفر المراجعة التلقائية على GitHub والنسخة التجريبية الأصلية على GitLab مسارات مستضافة.
- توفر Business مساحة عمل مشتركة بدل حسابات استهلاكية منفصلة.
- تتشارك المراجعة الحصة المشمولة مع بقية أعمال Codex.
- مفتاح API لا يفعّل خدمة مراجعة GitHub المتصلة.
- تحتاج نسخة GitLab التجريبية وإعداداته المُدارة ذاتيًا إلى التحقق على تثبيت الفريق.
- لا توجد مدة احتفاظ عامة واحدة تصف جميع مخرجات المراجعة السحابية.
Claude Code: المراجعة المحلية والمُدارة قرارا شراء مختلفان
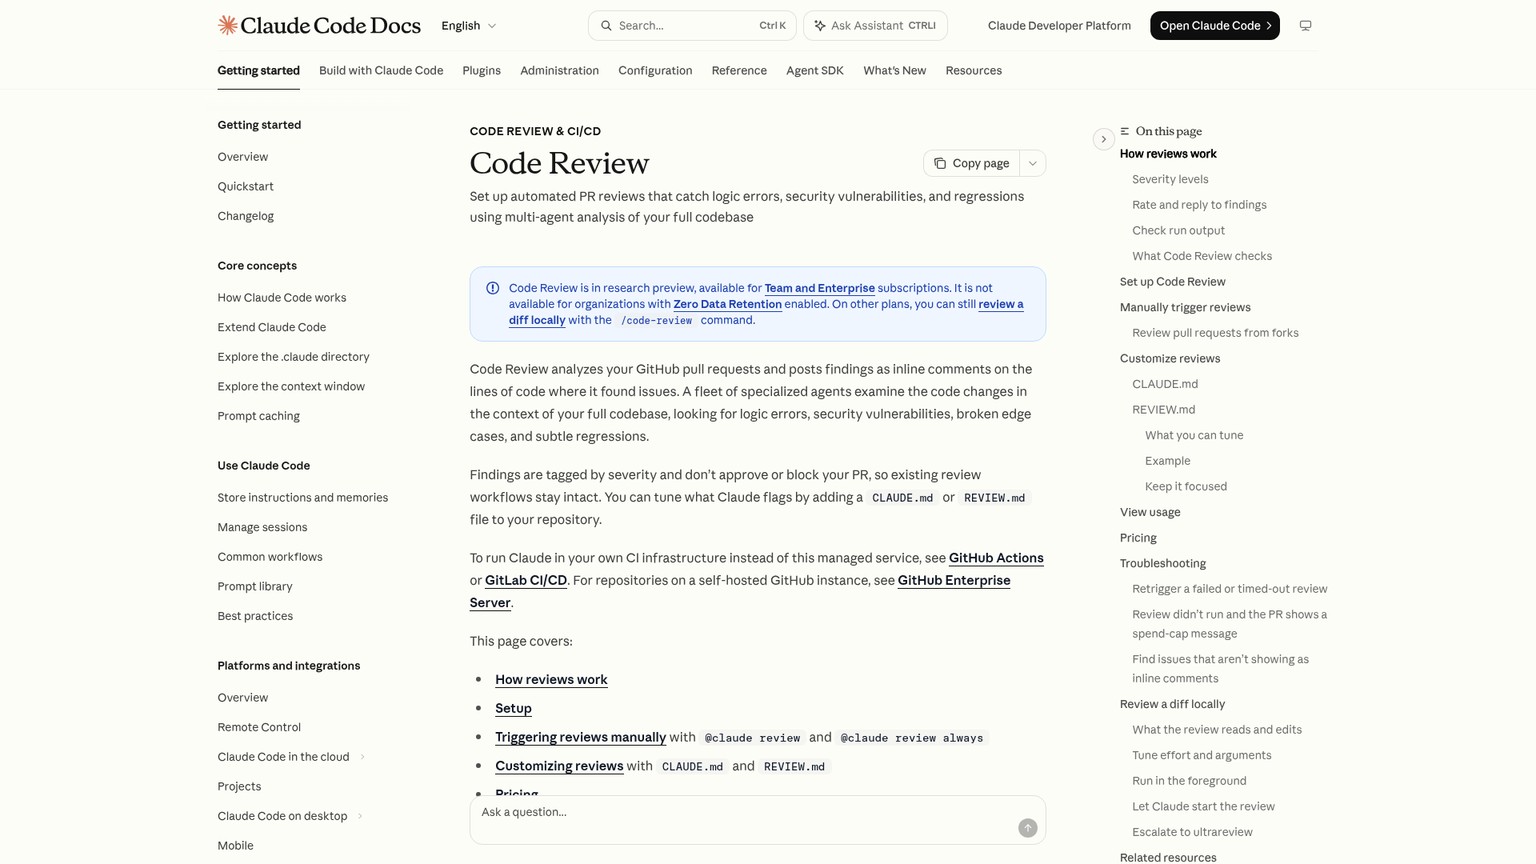
Claude Code هو وكيل البرمجة من Anthropic، ويتيح أمر مراجعة محليًا وخدمة Code Review مُدارة منفصلة. اختر الأمر المحلي عندما يعمل فريقك في Claude Code بالفعل ويستطيع طلب المراجعة قبل فتح طلب الدمج. وفكّر في المراجعة المُدارة لتغييرات مختارة على GitHub ذات عواقب مهمة، عندما تناسب الميزانية عملية تحقق تلقائية تُفوتر بشكل مستقل.
الحكم: لفريق من خمسة مطورين، ابدأ بالاستفادة من مراجعة Claude Code المحلية. تشغيل المراجعة المُدارة مع كل دفعة تغييرات معتادة يضيف نفقات كبيرة، حتى لو كان الفريق يملك المقاعد المؤهلة بالفعل.
الأنسب لـ: فرق Claude Code التي تراجع الفرع قبل تسليمه إلى مراجع بشري.
أبرز ما يميزه: تعمل المراجعة المحلية بسياق منفصل؛ وللمراجعة المُدارة تعليمات مخصصة للمراجعة وحدها وعملية تحقق.
الأسعار: Pro بسعر $20 شهريًا للمراجعة المحلية؛ وTeam Standard بسعر $25 لكل مستخدم شهريًا؛ ومتوسط المراجعة المُدارة $15 إلى $25 لكل تشغيل، بفوترة منفصلة.
التجربة المجانية: لا يوجد وعد بتجربة مستقلة للمراجعة المُدارة؛ والخدمة معاينة بحثية للمؤسسات المؤهلة على Team وEnterprise.
الخطط المتاحة وتكلفة خمسة مطورين
تكلف Claude Free مبلغ $0، لكنها ليست اشتراك Claude Code المدفوع. تكلف Pro مبلغ $20 شهريًا، أو $200 تُدفع مقدمًا لسنة. وتعرض الصفحة السعر السنوي على أنه $17 شهريًا، وهو رقم مقرب. لذلك تكلف خمسة اشتراكات Pro مبلغ $100 شهريًا، أو $1,000 سنويًا بتكلفة شهرية فعلية تقارب $83.33. أسعار Claude الحالية.
تكلف Max 5x مبلغ $100 شهريًا، وMax 20x مبلغ $200، فتبلغ تكلفة خمسة مقاعد متساوية $500 أو $1,000 شهريًا. هذه مستويات استخدام للاشتراك، وليست أعدادًا ثابتة من المراجعات. أسعار Max.
تكلف Team Standard مبلغ $25 لكل مقعد شهريًا أو $20 عند الدفع السنوي: أي $125 شهريًا لخمسة مقاعد، أو ما يعادل $100 شهريًا عند الدفع السنوي. وتكلف Premium مبلغ $125 شهريًا أو ما يعادل $100 عند الدفع السنوي لكل مقعد: أي $625 شهريًا لخمسة، أو ما يعادل $500 شهريًا عند الدفع السنوي. ويبلغ الالتزام السنوي $1,200 و$6,000 على الترتيب. تعرض Enterprise سعرًا شهريًا مكافئًا قدره $20 لكل مقعد يُفوتر سنويًا مع إضافة تكلفة الاستخدام بأسعار API؛ والحساب لخمسة مقاعد يعادل $100 قبل الاستخدام، بحسب أهلية التعاقد. وتسعير Education على مستوى المؤسسة التعليمية، بينما يُسعّر الوصول عبر API بحسب الاستخدام؛ لذلك لا يقدم أي منهما عرضًا ثابتًا عامًا لخمسة مطورين.
تتوفر الخدمة المُدارة في معاينة بحثية لـTeam وEnterprise، ولا تتوفر للمؤسسات التي فعّلت عدم الاحتفاظ بالبيانات. وفاتورة الرموز الخاصة بها منفصلة عن الاستخدام المشمول في الخطة. تذكر Anthropic متوسطًا بين $15 و$25 لكل مراجعة، بحسب التغيير وقاعدة الكود وعملية التحقق. أسعار المراجعة المُدارة وأهلية استخدامها.
يناسب التشغيل اليدوي للخدمة المُدارة فريقًا صغيرًا يختار تغييرات المدفوعات أو المصادقة أو ترحيلًا صعبًا لمزيد من التدقيق. فمراجعة كل دفعة تغييرات تضاعف الإنفاق. اضبط سقف الإنفاق الشهري لخدمة Code Review، ووضّح للفريق ما يحدث عند بلوغه.
كيف تقلل النتائج الكاذبة وتضبط الملاحظات؟
يعمل /code-review المحلي كمراجع في الخلفية بسياق مستقل، ويمكنه استهداف فرق أو فرع أو طلب دمج. تعطي إعدادات الجهد الأقل الأولوية لعدد أقل من الملاحظات ذات الثقة الأعلى؛ وقد تتضمن المراجعة الأوسع اقتراحات لتحسين الكود أيضًا. اطلب شرط الفشل، وافصل التحسينات الاختيارية عن مشكلات صحة الكود التي تمنع الدمج.
الفرق بين ملفات التعليمات أساسي. تقرأ المراجعة المحلية CLAUDE.md، ولا تقرأ REVIEW.md. وتستخدم Code Review المُدارة CLAUDE.md لسياق المشروع وREVIEW.md للسلوك الخاص بالمراجعة. لن ترث المراجعة المحلية تلقائيًا السياسة المكتوبة بعناية للمراجعة وحدها في الخدمة المُدارة.
للمراجعة المُدارة، استخدم REVIEW.md لتعريف مستويات الخطورة، وإخفاء الفئات التي يفرضها CI بالفعل، وتجاوز الملفات المُولدة، واشتراط أدلة من المصدر للادعاءات المتعلقة بالسلوك. وحدد كيف تنتهي إعادة المراجعة: عندما تُصلح المشكلة المهمة، يجب ألا تطيل تحسينات شكلية مكتشفة لاحقًا عمر طلب الدمج نفسه بلا نهاية. سياسة قصيرة تركز على المخاطر الفعلية أسهل صيانةً من دليل برمجة عام.
الخدمة المُدارة لا تعتمد طلب الدمج، ولا تمنع دمجه لمجرد اكتشاف مشكلات. إذا أراد الفريق جعل الملاحظات شرطًا للدمج، فعليه بناء سير عمل صريح يربطها بالقرار. وأبقِ لصاحب التغيير القدرة على الاعتراض بالأدلة، بدل اعتبار كل تعليق من البوت حق نقض.
دعم GitHub وGitLab والاحتفاظ بالبيانات
Code Review المُدارة هي خدمة طلبات الدمج على GitHub. تستطيع المراجعة المحلية فحص تغييرات GitLab، ومع عميل حديث يدعم ذلك وglab، نشر الملاحظات كتعليق على طلب الدمج. ويمكن تشغيل Claude أيضًا داخل GitLab CI/CD الخاص بك. لا ينبغي تقديم هذه المسارات المحلية أو التي تشغّلها بنفسك على أنها بوت GitLab مُدار مكافئ.
تختلف سياسة الاحتفاظ بالبيانات بحسب الحساب وتفضيلات البيانات. يُحتفظ ببيانات Pro وMax الاستهلاكية لمدة خمس سنوات عند السماح بتحسين النماذج، أو 30 يومًا عند عدم السماح به. وللاستخدام التجاري على Team وEnterprise وAPI مدة قياسية معلنة قدرها 30 يومًا. ويتطلب عدم الاحتفاظ بالبيانات للمؤسسات المؤهلة على Enterprise تفعيلًا مستقلًا؛ فهو ليس تلقائيًا مع المقعد، ولا تدعمه Code Review المُدارة. استخدام بيانات Claude Code.
تُخزن سجلات محادثات CLI المحلية أيضًا كنص صريح في ~/.claude/projects/، مع تنظيف افتراضي بعد 30 يومًا يمكن تغييره. وتخضع جلسات Desktop أو Cowork التي تُستكمل هناك لاستثناءات افتراضية منفصلة. ويؤدي إرسال السجلات عبر /feedback أو /bug أو /share إلى مسار احتفاظ مستقل مدته خمس سنوات. أدرج الملفات المحلية والمحتوى المرسل للدعم ضمن سياسة الفريق، إلى جانب التخزين لدى مزود الخدمة.
- يتيح الوصول المدفوع الموجود إلى Claude Code مراجعةً قبل فتح طلب الدمج.
- يمنح سياق المراجعة المنفصل صاحب التغيير فحصًا إضافيًا للفروق.
- تستطيع تعليمات المراجعة المُدارة وحدها اشتراط الأدلة والحد من الملاحظات غير المفيدة في إعادة المراجعة.
- توفر مسارات العمل المحلية والتي يشغّلها الفريق بنفسه خيارًا لـGitLab.
- تضاف تكلفة الخدمة المُدارة المتغيرة لكل تشغيل إلى تكلفة المقاعد المؤهلة.
- تستخدم المراجعة المحلية والمُدارة ملفات تعليمات مختلفة.
- تركز المراجعة المُدارة على GitHub، ولا تتوفر عند تفعيل عدم الاحتفاظ بالبيانات.
- تختلف مدد الاحتفاظ بحسب تفضيلات الحساب الاستهلاكي والسجلات المحلية والمحتوى المرسل عبر أدوات الملاحظات.
فحص يركز على الأمان: Codex Security
Codex Security: عندما تحتاج إلى نموذج تهديدات، لا إلى مزيد من التعليقات العامة
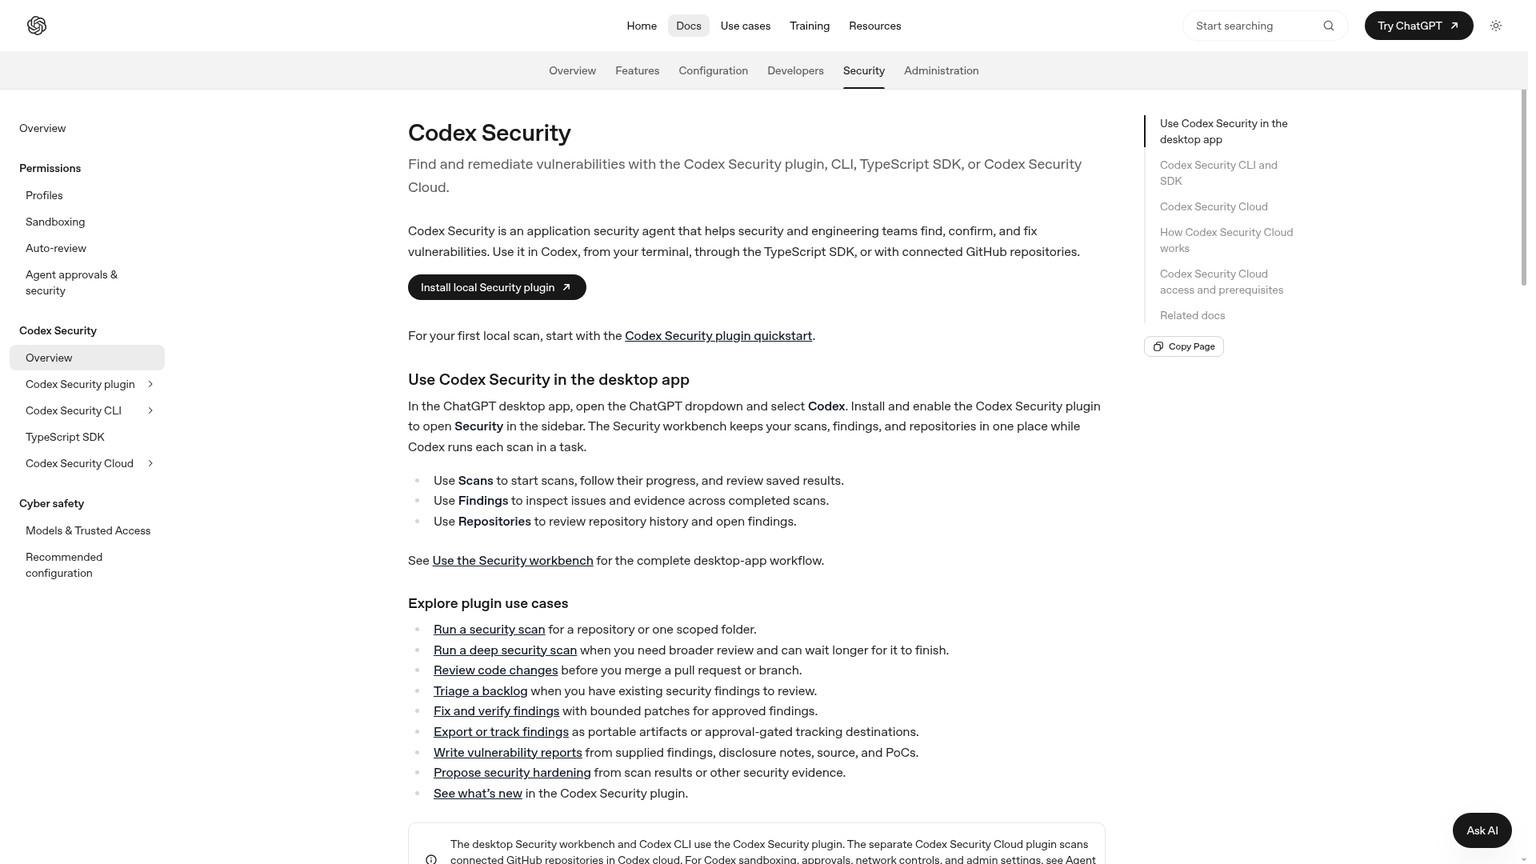
Codex Security وكيل أمان التطبيقات من OpenAI للتحقيق في الثغرات بالاستناد إلى سياق المستودع ونموذج التهديدات. اختره عندما يحتاج الفريق إلى معرفة ما إذا كان مهاجم يستطيع الوصول إلى مسار مشبوه واستغلاله. وهو يكمل مراجعة صحة الكود والفحوص الحتمية الموجودة في CI.
الحكم: استخدم Codex Security للإجابة عن السؤال الأمني، مع توثيق إمكانية الوصول وحدود نشر الملاحظات؛ ولا تعتبر هدوء المراجعة العامة دليلًا على أمان التطبيق.
الأنسب لـ: الفرق الصغيرة التي تعدّل المصادقة أو التفويض أو المدخلات غير الموثوقة أو غيرها من الحدود الأمنية.
أبرز ما يميزه: تحقيق يراعي نموذج التهديدات ويحاول التحقق عمليًا من الثغرات، مع حدود منفصلة لنشر نتائج المراجعات التلقائية واليدوية.
الأسعار: تتوفر Security Review على Pro وBusiness وEnterprise وEdu؛ وتستهلك حصة Codex المشمولة أو رصيد ChatGPT.
التجربة المجانية: لا توجد تجربة مستقلة مضمونة. يجب التحقق من أهلية الخطة وإتاحة Security في مساحة العمل.
الخطط وتكلفة خمسة مطورين
لا يوجد اشتراك مستقل منشور لـCodex Security بسعر ثابت لكل مقعد يمكن ضربه في خمسة. Security Review غير متاحة على Plus. تبقى الأسعار الأساسية المؤهلة لـPro عند $100 أو $200 أو $500 شهريًا، فتبلغ تكلفة خمسة مقاعد $500 أو $1,000 أو $2,500. وتكلف Business مبلغ $25 لكل مستخدم شهريًا أو ما يعادل $20 عند الدفع السنوي: أي $125 أو $100 لخمسة مستخدمين. وتسعير Enterprise وEdu مخصص. يمنحك السعر الأساسي الخطة المؤهلة؛ لكن إتاحة Security واستهلاك الرصيد يحتاجان إلى تحقق مستقل. أهلية استخدام Security Review.
كيف تقلل النتائج الكاذبة وتضبط الملاحظات؟
اكتب نموذج تهديدات يحدد الأصول وحدود الثقة وقدرات المهاجم والافتراضات الأمنية. ينبغي أن يختلف استنتاج المراجع عند فحص نقطة نهاية عامة لا تتطلب مصادقة عن استنتاجه عند فحص وظيفة إدارية مقيدة. وترك هذا السياق ضمنيًا يجعل حسم التحذيرات القائمة على الاحتمال أصعب.
تنشر Security Review التلقائية افتراضيًا الملاحظات ذات الخطورة العالية والحرجة، بينما تشمل الطلبات اليدوية الخطورة المتوسطة والعالية والحرجة. ويمكن ضبط الحد الأدنى للخطورة لكل مسار مراجعة على حدة، مع تخصيصه بحسب مسارات الملفات. يتحكم هذا الحد في الملاحظات المنشورة على GitHub، بينما يبقى التقرير الكامل في Codex. لذلك تختلف تصفية التعليقات عن إزالة التقرير الذي تستند إليه.
يمكن للفحوص الأمنية محاولة التحقق عمليًا من الثغرات. والملاحظة التي لم يُتحقق منها ليست نتيجة كاذبة تلقائيًا؛ فقد تكون البيئة أو محاولة إعادة إنتاج المشكلة غير مكتملة. اطلب نقطة الدخول وشروط الاستغلال والأدلة قبل أن تقرر الإصلاح أو استبعاد الملاحظة أو مواصلة التحقيق. يشرح دليل الأسئلة الشائعة للأمان مسار الفحص والتحقق.
يوفر CLI أمرًا لوضع علامة نتيجة كاذبة باستخدام معرّف الحالة وسبب، إلى جانب إفشال فحوص CI بحسب الخطورة وسقف للتكلفة المقدرة. استخدم السبب لتسجيل الشرط الفعلي الذي يمنع المشكلة. يساعد السقف التقديري على ضبط العمل، لكن لا ينبغي تقديمه بوصفه حدًا مضمونًا للفاتورة. مرجع CLI.
دعم GitHub وGitLab والاحتفاظ بالبيانات
توثق Security Review المستضافة أحداث تشغيل على GitHub، تشمل @codex security review، والمراجعة عند فتح طلب دمج، أو مع كل دفعة تغييرات، أو إلى جانب المراجعة العامة للكود. ويمكن تشغيل CLI المحلي في GitLab CI/CD، وإنتاج SARIF، وهو تنسيق قياسي لنتائج الفحص الأمني يمكن للآلة قراءته. هذا مسار أمني موثق لـGitLab؛ لكنه لا يثبت وجود بوت Security مستضاف أصلي لـGitLab يماثل النسخة التجريبية العامة من Codex.
تستخدم الفحوص السحابية حاويات مستودع مؤقتة ومعزولة، ثم تدمرها بعد استخراج النتائج. لكن التقارير والمخرجات المستخرجة تبقى موجودة. طبّق سياسة الاحتفاظ الخاصة بمساحة العمل بدل وصف الخدمة كلها بأنها لا تحتفظ بالبيانات لمجرد أن حاوية التنفيذ قصيرة العمر.
يحفظ CLI أيضًا مخرجات الفحص افتراضيًا في $CODEX_HOME/state/plugins/codex-security/scans/، بما فيها قاعدة بيانات محلية لبيئة الفحص. ويتحكم فريقك في حذف هذه الملفات وأي مخرجات CI ينشرها. وقد يكشف تقرير الثغرات مسارات حساسة في الكود حتى بعد زوال نسخة المستودع.
- يركز سياق نموذج التهديدات التحقيق على المخاطر الأمنية التي يمكن الوصول إليها.
- قد يقدم التحقق العملي أدلة أكثر من تعليق على الكود مبني على احتمال.
- تقلل حدود النشر المنفصلة المقاطعات التلقائية بسبب ملاحظات منخفضة الخطورة.
- يوفر CLI وGitLab CI/CD مسار عمل أمنيًا يشغّله الفريق بنفسه.
- لا تتضمن Plus خدمة Security Review، وحتى الخطط المؤهلة تحتاج إلى إتاحة الوصول.
- لا تحل محل المراجعة المعتادة لصحة الكود أو الفحوص الأمنية الحتمية.
- دعم GitLab CI إعداد مختلف عن بوت مراجعة مستضاف أصلي.
- يترك التنفيذ المؤقت تقارير ومخرجات محلية أو في CI تحتاج إلى سياسة لإدارتها.
طلب دمج حقيقي راجعته ثلاثة بوتات
يوضح تغيير عام يضيف تخزينًا مؤقتًا للنتائج السلبية لماذا تحتاج التعليقات المتداخلة والمراجعات اللاحقة إلى قراءة متأنية. أضاف طلب الدمج #224 في jdx/mise-versions، الذي دُمج في 6 يونيو 2026، تخزينًا مؤقتًا لطلبات إصدارات GitHub التي تفشل. يحتفظ هذا النوع من التخزين بالخطأ مؤقتًا، كي تتجنب الطلبات المتكررة الاتصال بالخدمة الأصلية من جديد.
ترك CodeRabbit وGreptile وCursor Bugbot تعليقات مراجعة على هذا الطلب. ويشمل السجل مراجعات أولية وأخرى لاحقة لإيداعات معدلة. وهو دليل ملموس على ما نبهت إليه المنتجات، لكنه ليس تجربة تلقى فيها الثلاثة إيداعًا ثابتًا متطابقًا وإعدادات متطابقة.
كشف CodeRabbit مشكلة الحفاظ على الخطأ الأصلي. إذا فشل طلب GitHub، ثم أطلقت محاولة تخزين هذا الفشل استثناءً أيضًا، فقد يحل استثناء الذاكرة المؤقتة محل الخطأ الأصلي المفيد. وعندها قد تعالج الجهة المستدعية الفشل على نحو خاطئ، إذا كانت تتوقع خطأ من الخدمة الأصلية، مثل غياب إصدار. حدد تعليق البوت مشكلة ضيقة النطاق، بدل طلب عام لإعادة هيكلة الكود.
كشف Greptile مشكلة نطاق حد الطلبات. قد تعني استجابة 403 أن رمز وصول واحدًا بلغ الحد المسموح. وتخزينها بوصفها فشلًا للمورد المطلوب يمنع التبديل إلى رمز آخر، حتى لو كان يستطيع النجاح. وفي هذا التنفيذ، قد ينشأ عن ذلك استمرار الفشل لخمس دقائق. وطلب Greptile أيضًا اختبارات لانتهاء الصلاحية ومدد الاحتفاظ الخاصة بكل خطأ. طلب الاختبار يتعلق بتغطية الاختبارات، وليس خطأ إضافيًا ثبت وقوعه أثناء التشغيل بشكل مستقل.
كشف Bugbot حالة قديمة وحالة طرفية لاحقة. تناول تحذيره الأول الاحتفاظ بنتيجة سلبية قديمة رغم أن جلب البيانات بنجاح كان يجب أن يمحوها. وأثار أيضًا مشكلة استجابة 403 المرتبطة بحد الطلبات، متداخلًا مع Greptile. وبعد الإصلاح الأول، أشار تعليق لاحق من Bugbot إلى استجابة لحد طلبات ثانوي يحددها Retry-After، ظلت آلية التصنيف المعدلة تغفلها.
تحمي رقعة المتابعة الأولى الخطأ الأصلي من فشل الكتابة في الذاكرة المؤقتة، وتمحو النتائج السلبية بعد النجاح، وتتجنب تخزين استجابات حدود الطلبات المصنفة كذاكرة سلبية، وتضيف الاختبارات ذات الصلة. وتعالج الرقعة التالية تصنيف حد الطلبات المرتبط بـRetry-After وتختبره. تدعم هذه التغييرات البرمجية التي فُحصت الفائدة العملية للتعليقات.
تقييم مراجعة الكود بالذكاء الاصطناعي: ماذا يثبت هذا المثال؟
يتيح طلب الدمج هذا مقارنة الملاحظات واحدةً واحدة، لا ترتيب الشركات. قدم CodeRabbit ملاحظة عن معالجة الأخطاء؛ وتداخل Greptile وBugbot في مشكلة حد الطلبات؛ وفحص تشغيل Bugbot اللاحق تنفيذًا معدلًا واكتشف حالة طرفية أخرى. إن عدّ التعليقات يبالغ في عدد الأخطاء المستقلة، ويتجاهل اختلاف المدخلات.
لا يتضمن النقاش تصنيفًا بشريًا شاملًا لكل الملاحظات الصحيحة والخاطئة، لذلك لا يمكنه إثبات معدل النتائج الكاذبة أو نسبة اكتشاف الأخطاء لكل أداة. والإصلاحات التي أعقبت التعليقات دليل مفيد، لكنها لا تكشف كل عيب فات الأدوات. ما يستفيده المدير التقني هو فحص الملاحظات التي تستدعي إجراءً، وتداخلها، وسلوك إعادة المراجعة، ثم تنفيذ تجربة قابلة للمقارنة على تغييرات فريقه نفسه.
أي أداة تناسب فريقك؟
اختر موضع المراجعة الذي يستطيع فريقك الالتزام به، ثم احسب تكلفة عبء العمل فيه. وأبقِ قائمة المرشحين الأولى صغيرة بما يكفي ليتمكن الفريق من تصنيف الملاحظات، بدل الاكتفاء بتثبيت التكاملات.
مراجعة الكود بالذكاء الاصطناعي على GitHub
اختر CodeRabbit Essentials عندما تكون حاجتك المباشرة أداة مخصصة للمراجعة التلقائية لطلبات الدمج الخاصة المعتادة، وتناسب حدودها حجم عملك. بتكلفة $150 شهريًا لخمسة مطورين، توفر ميزانية أساسية واضحة وضوابط مباشرة لضبط المراجعة.
اختر Greptile عندما تستحق قواعد المراجعة الخاصة بالمستودع وضوابط المجلدات إدارة الرصيد لكل صاحب تغيير. ابدأ بمستوى جهد معلوم وسقف للاستخدام الإضافي. وقارن ملاحظاته بملاحظات CodeRabbit على تغييرات تمثل عملك؛ فطلب الدمج العام لا يحسم قرار الشراء لقاعدة الكود لديك.
اختر Bugbot عندما يكون Cursor بالفعل بيئة عمل الفريق في البرمجة، ويرى الفريق قيمة في الانتقال بين المراجعة قبل دفع التغييرات والنقاش داخل طلب الدمج والإصلاحات. قيّم التكلفة الإضافية للمراجعة إذا كانت المقاعد موجودة، والتكلفة الكاملة للاشتراك والاستخدام إذا لم تكن موجودة.
مراجعة الكود بالذكاء الاصطناعي على GitLab
يوفر CodeRabbit وGreptile مراجعة مباشرة على GitLab، مع ضرورة مطابقة احتياجات البيئات المُدارة ذاتيًا مع الخطط المتاحة. ويوثق Bugbot دعم GitLab وSelf-Hosted أيضًا. إذا أردت تثبيت بوت بالطريقة المعتادة، فابدأ بهذه المسارات الأصلية.
أصبح Codex يوثق مراجعة أصلية على GitLab في مرحلة تجريبية، بما فيها الإعداد للبيئات المُدارة ذاتيًا. جرّبها على منصة الاستضافة ونموذج الصلاحيات اللذين يستخدمهما فريقك فعلًا. وتُعد مراجعة Claude Code المحلية وتشغيله داخل CI بنفسك خيارين صالحين لـGitLab، لكن سير عملك يجب أن يتولى تنفيذهما. وبالمثل، فإن مسار GitLab CI الموثق لـCodex Security تكامل أمني تشغّله أنت، وليس وعدًا ببوت Security مستضاف على GitLab.
أي أداة تختار إذا كنت تدفع بالفعل مقابل وكيل برمجة؟
ابدأ بـCodex أو Claude Code المحلي عندما يستطيع صاحب التغيير طلب المراجعة بانتظام قبل تسليمه. فأنت تملك الوصول إلى وكيل البرمجة بالفعل؛ والسؤال هو مدى فائدة استهلاكه الإضافي وملاحظاته. ضع التعليمات المناسبة في الملفات التي يقرأها ذلك المسار فعليًا.
تميل الكفة إلى أداة مراجعة تلقائية لطلبات الدمج عندما لا يُعتمد على التشغيل اليدوي، أو يحتاج المراجعون إلى نقاش مشترك دائم لكل تغيير. لا يعوض الاشتراك الأرخص قليلًا عن مراجعات ينسى الفريق تشغيلها. وفي المقابل، يصعب تبرير إضافة خدمة تلقائية ثانية إذا كان مسار المراجعة الحالي يكتشف عيوبًا تستدعي إجراءً بانتظام، من دون إنشاء قائمة تعليقات أخرى تحتاج إلى المتابعة.
استخدم مراجعة Claude المُدارة انتقائيًا عندما يستحق التغيير إنفاقًا إضافيًا للتحقق. وأضف Codex Security لفحص الحدود الأمنية والتحقيق، مع تحديد الوصول والتعامل مع التقارير صراحةً. لا ينبغي تبرير أي من هذين الشراءين بترتيب عام للنماذج.
أدوات مجانية لمراجعة الكود بالذكاء الاصطناعي
Greptile Starter مدخل مجاني فعلي لمطور نشط واحد، لا لخمسة. وملخصات طلبات الدمج الخاصة في CodeRabbit Free ليست منتج المراجعة الخاصة الكامل، وإن كانت حصص المراجعة المحلية ومراجعات المشاريع مفتوحة المصدر مفيدة. ولا ينبغي افتراض أن وصول Codex المحدود عبر Free وGo يمنح حصة المراجعة التلقائية نفسها على GitHub مثل Plus؛ فأهلية نسخة GitLab التجريبية الموثقة بيان منفصل. وClaude Free ليست مقعد Claude Code مجانيًا.
لفريق خاص من خمسة أشخاص، ابدأ بالاستفادة من الوصول الذي اشتريته بالفعل وتحقق من حدوده الفعلية. «مجاني التثبيت» و«مجاني لمراجعة كل طلب دمج خاص» وعدان مختلفان من حيث الميزانية.
النتائج الكاذبة: حدّد قواعد المراجعة قبل التجربة
للملاحظات غير المفيدة أسباب عدة، وبعضها فقط نتائج كاذبة. النتيجة الكاذبة تزعم وجود عيب لا يحدث في ظروف البرنامج الفعلية. وقد يظل اقتراح شكلي صحيح قليل القيمة. والملاحظة المكررة تعيد طرح عمل يناقشه الفريق بالفعل. أما المخاوف الأمنية القائمة على الاحتمال فقد تحتاج إلى تحقيق قبل إمكان تصنيفها على أي من الوجهين.
اشترط أن يحدد كل تعليق عن صحة الكود يستدعي إجراءً السلوك الذي تغير، والمسار الذي يجعله قابلًا للوصول، والأثر، والأدلة من المصدر. جهة استدعاء أو اختبار محدد أفيد من شارة خطورة واثقة. اطلب من صاحب التغيير شرح الملاحظة المختلف عليها، ومن مطور آخر حسم الخلاف في الحالات المهمة.
ابدأ تجربة على 20 طلب دمج يمثل عمل الفريق؛ فهذا حجم عينة مقترح للتقييم، وليس حدًا للمنتج. ضمّن أنواع التغييرات التي يشحنها الفريق: تعديلات معتادة، وترحيلًا، ومعالجة فشل، وحدًا أمنيًا. وعند مقارنة البوتات، ثبّت الإيداع والتعليمات وإعدادات التشغيل. صنّف الملاحظات المستقلة إلى مفيدة، أو خاطئة، أو مغطاة بالفعل، أو صحيحة لكنها هامشية؛ وأبقِ المخاوف التي لم يُتحقق منها منفصلة.
قِس العمل الذي اضطر الفريق إلى تنفيذه فعلًا: أي الملاحظات غيرت الرقعة أو اختباراتها، وأيها احتاج إلى توضيح، وأيها جرى تجاهله. وأزل التكرار عندما تشير أدوات مختلفة إلى السبب الجذري نفسه. اكتشاف مراجع لخطأ تخزين استجابة حد الطلبات في المثال العام، ثم تكرار مراجع آخر له، يقدم تأكيدًا إضافيًا، لا عيبًا مستقلًا آخر.
عالج المصدر المحدد للملاحظات غير المفيدة. يضيّق نمط CodeRabbit نطاق الملاحظات؛ وتضيّق درجة التشدد والفئات في Greptile التعليقات المنشورة؛ ويحتاج Bugbot إلى تعليماته الخاصة وأحداث تشغيل مناسبة؛ ويحتاج Codex إلى قواعد مراجعة تنطبق على التغييرات؛ ويحتاج Claude إلى الملف المناسب للمراجعة المحلية أو المُدارة؛ ويحتاج Codex Security إلى افتراضات التهديدات والأدلة. زيادة الجهد من دون توضيح هذه المدخلات قد تزيد العمل من دون تحسين القرار.
أبقِ قاعدة الاعتماد البشري واضحة. فقد يكون البوت الهادئ قد صفّى ملاحظاته، أو تجاوز مسارًا، أو استنفد حصته، أو أخفق في فهم التغيير. لا ينبغي تفسير غياب التعليقات على أنه تدقيق كامل.
كيف اخترنا هذه الأدوات؟
تغطي المنتجات الستة مواضع المراجعة التي يستهدفها هذا المقال: بوتات طلبات الدمج المخصصة، وأداة المراجعة التابعة لمحرر الكود، ووكلاء البرمجة، والتحقيق الذي يركز على الأمان. تعطي معايير الاختيار الأولوية لسير عمل يستطيع فريق صغير تبنيه، وسعر يمكنه حسابه، وضوابط تتيح له الاعتراض على الملاحظات غير ذات الصلة أو تقليلها.
جرى التحقق من الأسعار وأسماء الخطط والقدرات بالرجوع إلى صفحات الشركات الأصلية في 2 أكتوبر 2026. وحُسبت إجماليات خمسة المطورين وسيناريوهات المراجعات الموزعة بالتساوي من تلك الصفحات. وتستند أدلة طلب الدمج الحقيقي إلى فحص تعليقات البوتات العامة وفروق إيداعات المتابعة. أُجريت المقارنة بالاعتماد على الوثائق والأدلة العامة، ولم تُختبر المنتجات في تجارب خاصة لهذا المقال.
لم تحدد ادعاءات الشركات حول اختبارات الأداء التوصيات. فالنتيجة المقاسة على مجموعة كود أخرى لا تثبت حجم الملاحظات غير المفيدة أو عمل التكامل أو الفاتورة على مستودعك. أقوى الأدلة هنا أضيق نطاقًا: ملاحظات محددة على طلب دمج يمكن تتبعه، وضوابط حالية، وافتراضات ميزانية صريحة.
قد يضم دليل أوسع بوتات أخرى وأدوات تحليل ساكن، لكن إضافتها من دون العمق نفسه ستجعل قرار الاختيار أقل فائدة. لا يوجد شريك نشط للتسويق بالعمولة يناسب قائمة أدوات المراجعة هذه بصدق، لذلك لم يُدرج أي شريك كتوصية مدفوعة. تتبع روابط الأدوات نظام الروابط المعتاد في الموقع الذي قد يدر إيرادًا عندما يوجد برنامج مناسب؛ ولم يحدد توفر البرنامج التجاري الحكم على الأداة.
خيارات وتوقعات ينبغي تجنبها
تجنب الاعتماد على CodeRabbit Free كمراجع إلزامي لصحة الكود الخاص. فالملخص لا يقدم المراجعة المدفوعة التي تسعى إلى شرائها. ابدأ التجربة المدفوعة وقيّم الملاحظات.
تجنب شراء Greptile على أساس «$30 مقابل مراجعات غير محدودة». يغير الجهد وإعادة التشغيل وحصص أصحاب التغييرات غير المشتركة التكلفة. حدّد سقفًا للاستخدام الإضافي قبل التفعيل التلقائي الواسع.
تجنب حساب ميزانية شراء Bugbot جديد بسعر المقعد المستقل القديم. المدخلات ذات الصلة هي الفوترة الحالية حسب الاستخدام، واشتراك الفريق في Cursor، وأي نشاط لـAutofix.
تجنب مراجعة Claude المُدارة مع كل دفعة تغييرات معتادة إذا لم تناسب فاتورة الاستخدام الإضافية فريقك. مسار المراجعة المحلية قرار شراء مختلف؛ واحتفظ بالخدمة المُدارة للعمل الذي تبرر مخاطره التكلفة المقدرة.
تجنب اعتبار Codex Security بديلًا للمراجعة العامة. فهي تجيب عن سؤال أمني وتتطلب وصولًا مؤهلًا. ولا تستطيع تحديد ما إذا كانت ميزة تطابق متطلبات المنتج، أو ما إذا كان ترحيل تشغيلي مقبولًا.
تجنب أي إعداد يجعل موافقة البوت معيارك الوحيد للدمج. أبقِ CI والمراجعة البشرية وإمكانية الاعتراض على الملاحظات مرتبطة بمخاطر الإصدار الفعلية.
أسئلة شائعة
هل توجد أداة ذكاء اصطناعي لمراجعة الكود؟
نعم. يراجع CodeRabbit وGreptile طلبات الدمج المتصلة، ويربط Cursor Bugbot المراجعة بسير عمل Cursor، ويستطيع Codex وClaude Code مراجعة التغييرات بوصفهما وكيلي برمجة. ويضيف Codex Security مسارًا أضيق للتحقيق في الثغرات. اختر موضع المراجعة وطريقة عرض الملاحظات قبل مقارنة أسعار الاشتراكات.
ما أفضل أداة ذكاء اصطناعي للفرق؟
CodeRabbit Essentials هو البوت المخصص الذي نوصي بالبدء به هنا لفريق صغير يريد ملاحظات تلقائية معتادة على طلبات الدمج: $150 شهريًا لخمسة مطورين ضمن حدود الخطة. أما سير عمل Codex أو Claude Code الموجود فهو نقطة بداية أفضل عندما يطلب الفريق المراجعات بانتظام بالفعل. ويحتاج العمل الأمني إلى قرار مستقل بشأن نطاقه.
هل يستطيع ChatGPT مراجعة الكود؟
نعم، يستطيع ChatGPT مناقشة الكود المقدم إليه، ويوفر Codex سير عمل للبرمجة والمراجعة يستوعب المستودع عبر الوصول المؤهل. يختلف سياق إجابة محادثة مبنية على مقطع ملصق عن سياق مراجعة Codex المتصلة. تحقّق من إعدادات بيانات الحساب، ولا تفترض أن النموذج فحص ملفات لم يتلقها.
ما أبرز 5 أدوات لمراجعة الكود؟
خيارات المراجعة العامة الخمسة التي نقارنها هنا هي CodeRabbit وGreptile وCursor Bugbot ومراجعة الكود عبر Codex وClaude Code. وCodex Security هو المنتج السادس، وله هدف أمني مستقل. جُمعت الأدوات بحسب سير العمل، لا وفق ترتيب عام في اختبار أداء.
هل أصبحت مراجعة الكود غير ضرورية؟
لا. تستطيع مراجعة الذكاء الاصطناعي اكتشاف عيوب ومساعدة صاحب التغيير على تجهيزه، لكن على الفريق أن يحكم على مقصد المنتج والمخاطر التشغيلية والمفاضلات المقبولة. كما يقدم الاعتماد البشري وCI أدلة لا يوفرها غياب تعليقات البوت.
ما أهم الفروق بين Copilot وCodeRabbit في مراجعة الكود؟
مراجعة الكود عبر GitHub Copilot جزء من سير عمل مساعد GitHub، بينما CodeRabbit أداة مراجعة مخصصة ذات تكاملات موثقة مع GitHub وGitLab وإعدادات مراجعة خاصة بها. ويحتاج كلاهما إلى سياق المستودع الصحيح وسياسة للاعتراض على الملاحظات. تشرح وثائق مراجعة Copilot من GitHub كيفية طلب مراجعاته واستخدامها.
لماذا لا يحب بعض المستخدمين Copilot؟
لا توجد إجابة واحدة يمكن الدفاع عنها بشأن تفضيلات الجميع. من منظور المدير التقني، قيّم ما إذا كانت أداة المراجعة تفتقد سياق المستودع، أو تكرر فحوصًا موجودة، أو تنشئ تعليقات لا يستطيع الفريق العمل بها. قارن هذه النتائج على طلبات الدمج لديك، بدل التعامل مع شكوى أو ادعاء من شركة على أنه معدل مقاس للنتائج الكاذبة.
هل يستطيع Copilot إجراء مراجعة للكود؟
نعم. توثق GitHub كيفية طلب مراجعة Copilot والتعامل مع الملاحظات الناتجة عنها. وجوده لا يجعله الخيار التلقائي لـGitLab أو بديلًا لتحقيق أمني مخصص. قيّمه وفق سير العمل الذي يحتاجه فريقك فعلًا.
هل توجد أداة ذكاء اصطناعي أنسب من Copilot؟
قد توجد أداة أنسب لفريق معين. ربما يلائم CodeRabbit أو Greptile الحاجة إلى بوت مخصص لطلبات الدمج، ويلائم Bugbot سير عمل Cursor، ويغطي وكيل برمجة موجود المراجعة قبل دفع التغييرات. اتخذ القرار وفق الملاحظات التي تستدعي إجراءً، والملاحظات غير المفيدة، ودعم منصة الاستضافة، والإنفاق الفعلي؛ فلا يحسم اختبار أداء من شركة واحدة هذه الجوانب الأربعة كلها.
احصل على قائمة إعداد Claude Code وCodex لتأسيس سير عمل وكيل البرمجة قبل إضافة اشتراك مراجعة آخر.
- آخر تحديث
- 2 أكتوبر 2026
- التصنيف
- AI
فضّل هذا الموقع في Google


اجعل omidsaffari.com مصدرًا مفضّلًا، وسيرفعه Google لك في Top Stories وAI Overviews وAI Mode.
كتابة إيميل بالذكاء الاصطناعي: أي مساعد يناسب بريدك في 2026؟
كتابة إيميل بالذكاء الاصطناعي أم فرز الرسائل؟ قارن مساعدات Gmail وOutlook من حيث المهام والأسعار والخصوصية، واختر ما يوفّر وقتًا بعد مراجعة النتائج.2 أكتوبر 2026AI
تسجيل الاجتماعات بالذكاء الاصطناعي: أي بديل لـ Granola يناسبك؟
قارن بدائل Granola لتسجيل الاجتماعات بالذكاء الاصطناعي حسب دعم Windows، والتسجيل دون بوت، ومشاركة الفريق، وتكاملات CRM، واللغات والأسعار لكل مستخدم.1 أكتوبر 2026AI
Gamma AI: أسعار 2026 واختيار الخطة المناسبة
قارن أسعار Gamma AI وخطط Free وPlus وPro وUltra، وافهم رصيد الذكاء الاصطناعي والتصدير وتكلفة الفريق، لتختار الاشتراك المناسب وتعرف متى يوفر الدفع السنوي.1 أكتوبر 2026AI
أسعار Wispr Flow في 2026: متى تدفع وكم يكلف فريقك؟
دليل أسعار Wispr Flow للأفراد والفرق: قارن الدفع الشهري والسنوي، وحدود الخطة المجانية وخصومات التعليم، وتعرّف على بدائل الإملاء الصوتي الأقل تكلفة.1 أكتوبر 2026AI
تحليل وسائل التواصل الاجتماعي والمبيعات مع Muse للشركات الصغيرة
دليل استخدام Muse لمراجعة مبيعات متجرك وأداء حسابات Shopify وInstagram وFacebook أسبوعيًا، مع خطوات الربط وقواعد الموافقة والأسعار وحدود تحليل نتائج الإعلانات.1 أكتوبر 2026AI
اشتراك Gemini وGemini 4 Argon: ما المتاح الآن ومتى يستحق الانتقال؟
هل يتيح اشتراك Gemini الوصول إلى Gemini 4 Argon؟ تعرّف على شروط الإتاحة والأسعار الأولية واللاحقة، وكيف تقيس تكلفة المهمة المقبولة قبل اتخاذ قرار الانتقال.1 أكتوبر 2026AI
الكتابة بالصوت مع Wispr Flow: هل يستحق الاشتراك؟
مراجعة Wispr Flow للكتابة بالصوت: الأسعار، وحدود المجاني، ودقة الأسماء، وإملاء طلبات البرمجة، والخصوصية. متى يستحق Pro، ومتى تختار Superwhisper؟1 أكتوبر 2026AI