Copilot CLI: من تثبيت GitHub Copilot إلى أول طلب دمج
تعرّف إلى إعداد GitHub Copilot CLI وتسجيل الدخول وإصلاح الاختبارات وفتح طلب دمج، مع شرح الخطط وأرصدة الذكاء الاصطناعي والصلاحيات والنماذج وأدوات MCP.


يتيح لك GitHub Copilot CLI فهم المستودع، وتعديل الشيفرة، وتشغيل الاختبارات، وفتح طلب دمج من الطرفية. وإذا كنت تدفع بالفعل مقابل Copilot، فالأداة مشمولة في خطتك. ما تحتاج إلى حسمه هو مقدار ما يستحقه العمل من الطرفية من رصيد الذكاء الاصطناعي المتاح لك، قبل أن تشترك في وكيل برمجي آخر. خطط GitHub، نظرة على CLI.
كيف تثبّت Copilot CLI وتسجّل الدخول؟
استخدم حزمة npm المستقرة من GitHub، وهي @github/copilot، مع Node.js 22 أو أحدث. وعلى Windows، تشترط GitHub أيضًا PowerShell v6 أو أحدث. وإذا كانت مؤسستك توفر اشتراك Copilot، فعلى المسؤول تفعيل سياسة Copilot CLI. متطلبات التثبيت.
نفّذ الأمر التالي في الطرفية:
npm install -g @github/copilotإذا كان ملف ~/.npmrc لديك يضبط ignore-scripts=true، فهذا هو البديل الذي تطرحه GitHub: npm_config_ignore_scripts=false npm install -g @github/copilot. وتشمل طرق التثبيت الأخرى الموثّقة winget install GitHub.Copilot على Windows، وbrew install --cask copilot-cli على macOS أو Linux، وcurl -fsSL https://gh.io/copilot-install | bash على macOS أو Linux. اشتراط Node يخص طريقة التثبيت عبر npm. أوامر التثبيت لدى GitHub.
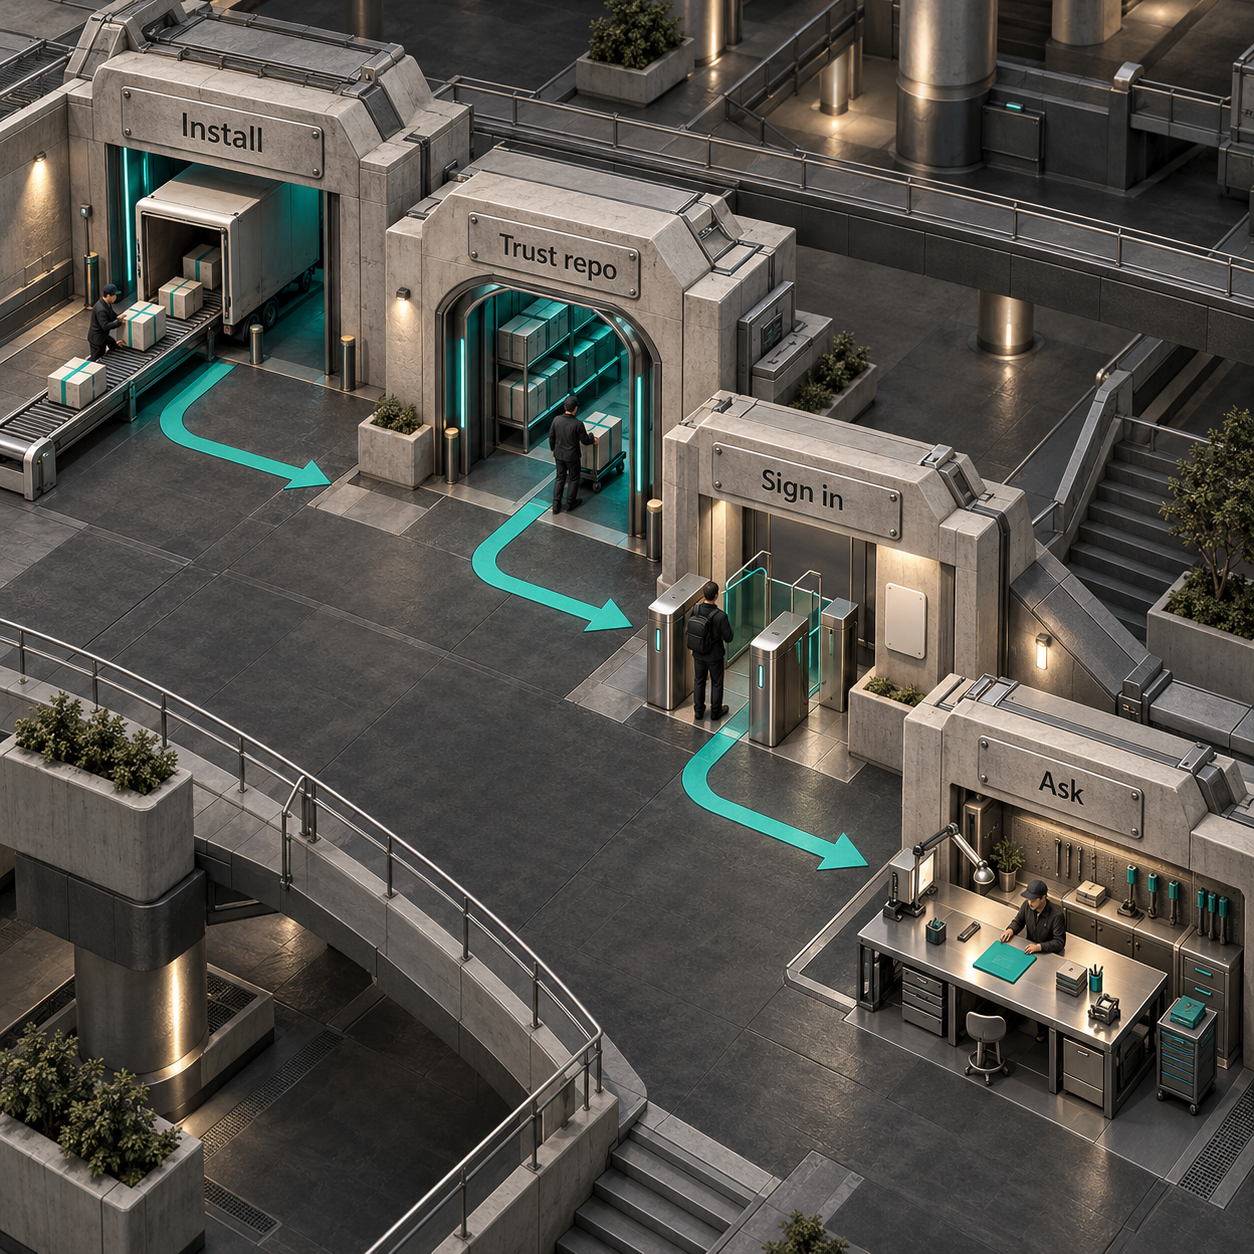
انتقل إلى المستودع الذي تريد العمل عليه، ثم أدخل copilot. أكّد ثقتك بالمجلد، لهذه الجلسة فقط أو للجلسات اللاحقة. وإذا لم تكن مسجّلًا للدخول، فأدخل /login داخل Copilot عندما يُطلب منك ذلك. التشغيل الأول.
اختر GitHub.com أو اسم المضيف الخاص بإقامة البيانات في GitHub Enterprise Cloud لديك. على حاسوب محلي بواجهة رسومية، اختر تسجيل الدخول عبر المتصفح؛ أما البيئات البعيدة أو التي تعمل بلا واجهة رسومية، فعادةً ما تعرض مسار رمز الجهاز أولًا. أكمل التفويض في المتصفح، وفوّض المؤسسات المعنية إذا كانت تستخدم SAML SSO، ثم وافق على تطبيق GitHub Copilot CLI. عد إلى الطرفية بعد اكتمال تسجيل الدخول. ويمكنك أيضًا بدء المصادقة من الصدفة بالأمر copilot login. تعليمات المصادقة.
إذا اختارت الأداة حسابًا غير المقصود، فتحقّق من متغيرات COPILOT_GITHUB_TOKEN وGH_TOKEN وGITHUB_TOKEN الموجودة: رموز الوصول المصدّرة صراحةً تتقدّم على بيانات تسجيل الدخول المحفوظة. وللأتمتة، تدعم GitHub رمز وصول دقيق الصلاحيات لحساب شخصي، مع صلاحية الحساب Copilot Requests. رموز الوصول الشخصية التقليدية غير مدعومة. المصادقة وأولوية رموز الوصول.
المهام الأولى: فهم المستودع وإصلاح الاختبارات وفتح طلب دمج
ابدأ بسؤال، ثم انتقل إلى تعديل تستطيع التحقق منه، وبعده إلى طلب دمج. تعامل مع الأداة كمطوّر يعمل إلى جانبك: تستطيع فحص المشروع وتشغيل الأدوات، وأنت من يحدّد الإجراءات المسموح لها بها.
يميّز الجدول بين أوامر الصدفة وما تكتبه داخل جلسة copilot تفاعلية. كل أمر أو طلب أدناه وارد في وثائق GitHub. وكل تفاعل مع النموذج يستهلك من رصيد الذكاء الاصطناعي؛ ولا تنشر GitHub تكلفة ثابتة من الرصيد لهذه المهام. آلية فوترة CLI.
افهم المستودع قبل أن تعدّله
يمكن للمطوّر الذي ينضم إلى مشروع لا يعرفه أن يبدأ بأمر الشرح الوارد في الجدول. يختار مثال GitHub نموذج Claude Haiku 4.5؛ يرسل -p طلبًا واحدًا ثم ينهي التشغيل، ويخفي -s المخرجات الإضافية، ويحدّد --model النموذج. وإذا لم يكن النموذج متاحًا ضمن خطتك أو السياسة المطبّقة، فاستخدم جلسة تفاعلية والأمر /model لاختيار نموذج متاح. تستخدم حسابات Free وStudent الاختيار التلقائي Auto. مثال الاستخدام البرمجي، إتاحة النماذج.
استعن بالشرح لتحديد نقاط الدخول وإعداد الاختبارات، ثم تحقّق من تلك الملفات بنفسك. الفائدة هنا أن تحصل على خريطة أولية واضحة تستطيع مناقشتها، بدل جولة أخرى بلا وجهة بين المجلدات.
أصلح اختبارًا فاشلًا وحدّد معيار النجاح
إذا واجه مسؤول صيانة المشروع اختبارًا معطّلًا، فيمكنه تشغيل أمر الاختبارات الفعلي للمستودع، وتزويد Copilot بمخرجات الفشل، ثم استخدام الطلب التفاعلي الوارد في الجدول. تورد GitHub هذه الصياغة ضمن سير عمل التطوير الموجّه بالاختبارات، بعد إنشاء اختبارات فاشلة ومراجعتها. أما إذا كان الفشل موجودًا أصلًا، فوفّر السياق نفسه: أي اختبار يفشل، وما السلوك الذي يجب الحفاظ عليه. راجع الفروق وأعد تشغيل الاختبار المعني قبل قبول التعديل. سير عمل الاختبارات لدى GitHub.
إذا كان الاختبار يفشل بالفعل في CI، أي الفحوص الآلية المرتبطة بطلب دمج قائم، فتطرح GitHub الأمر /pr fix ci focus on test failures. يفحص هذا الأمر السجلات، ويطبّق الإصلاحات، ويمكنه دفع التعديلات؛ لذا تعامل معه كسير عمل مختلف عن إصلاح اختبار محلي. وهو يتطلب وجود طلب دمج للفرع الحالي. إصلاح إخفاقات CI.
افتح طلب الدمج بعد مراجعة التعديل
يمكن لمؤسس يريد تسليم إصلاح صغير استخدام /pr create من فرع العمل، بعد مراجعة التعديل وتسجيله في commit. يجب أن تكون داخل مستودع Git مستضاف على GitHub. يدفع Copilot التغييرات المسجّلة محليًا وينشئ طلب الدمج، مستعينًا بقالب طلبات الدمج في المستودع لصياغة العنوان والوصف. وإذا كان للفرع طلب دمج قائم، فسيحدّثه الأمر. إنشاء طلب دمج.
بهذا يصبح العمل جاهزًا للمراجعة ضمن مسار GitHub الذي يتّبعه الفريق أصلًا. وتبقى مسؤوليتك عن محتويات الفرع قائمة.
ما الذي يطلب Copilot موافقتك عليه قبل تشغيل الأوامر؟
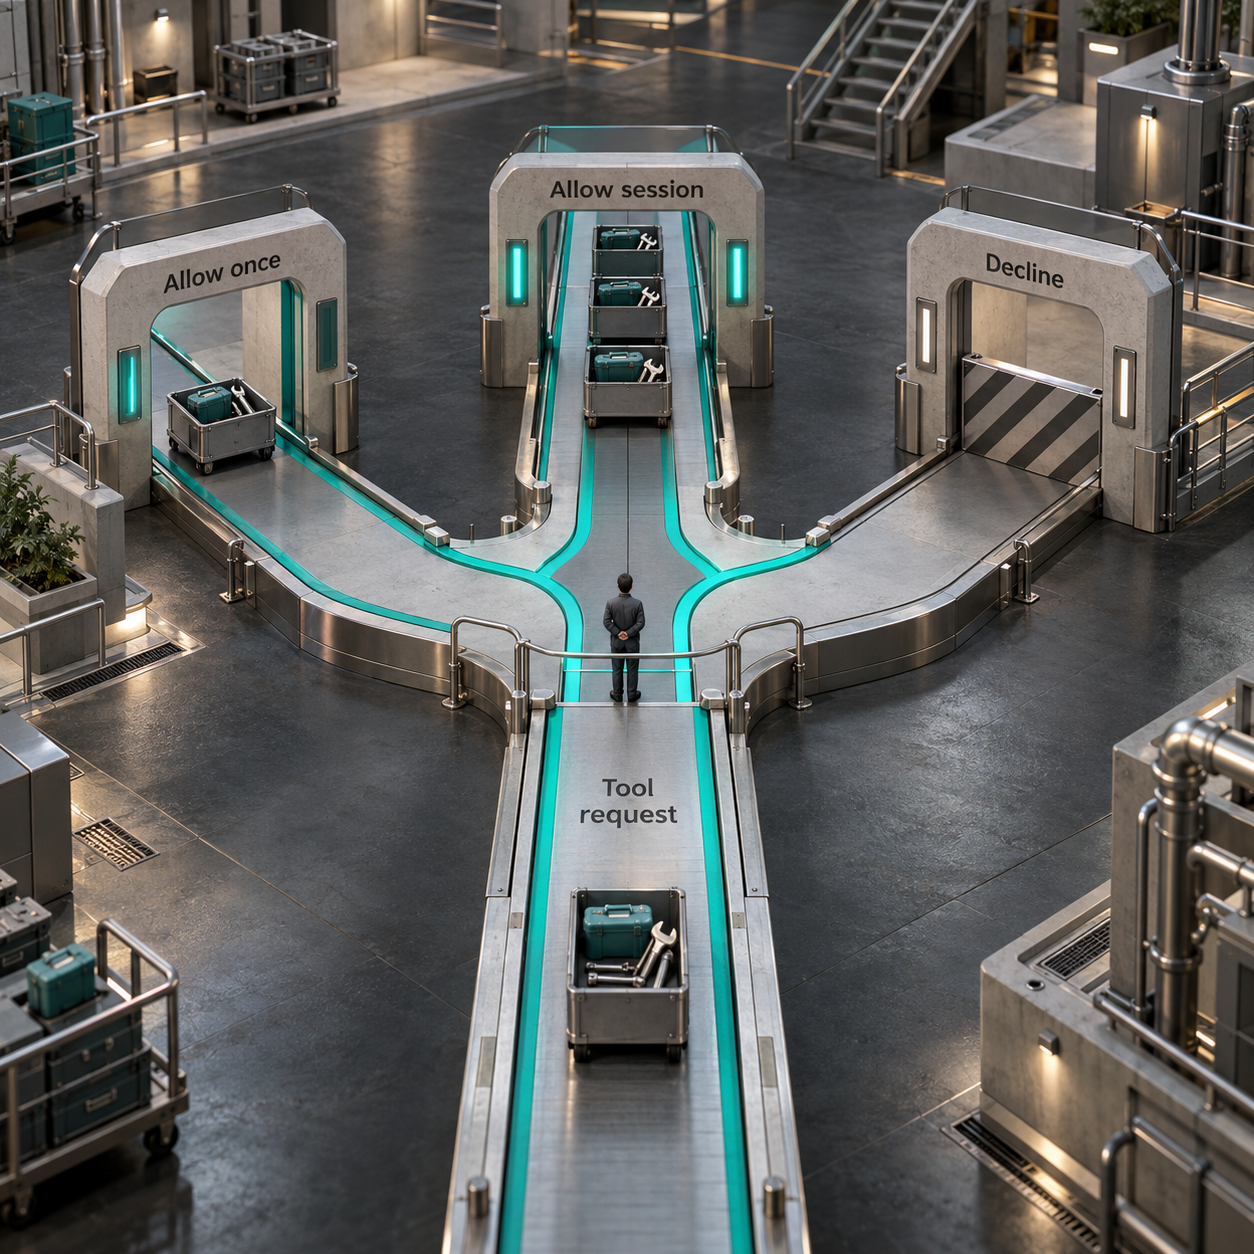
الثقة بالمجلد والسماح باستخدام الأدوات قراران منفصلان. عندما يحتاج إجراء إلى موافقة، يمكنك السماح به مرة واحدة، أو الموافقة على الأداة طوال الجلسة الحالية، أو الرفض مع توضيح السبب. تشمل موافقة الجلسة الأداة وخياراتها. طلبات الموافقة.
يمكن أن تعمل عمليات القراءة فقط تلقائيًا؛ أما الإجراءات التي قد تتلف البيانات، وعمليات الكتابة، والوصول إلى عناوين URL فتحتاج إلى موافقة ما لم تكن ممنوحة بالفعل. وتتيح بعض الطلبات حفظ الموافقة للمستودع أو المجلد. ويسري السماح الدائم لنطاقات URL عبر الجلسات. الصلاحيات المحفوظة.
هذا مثال GitHub على ضبط الصلاحيات مسبقًا:
copilot --allow-tool='shell(git:*)' --deny-tool='shell(git push)'يسمح المثال بأوامر Git مع منع عمليات الدفع. وتتقدّم قواعد المنع على قواعد السماح والموافقات المحفوظة. يمسح /reset-allowed-tools موافقات الجلسة وموافقات الأدوات المحفوظة للموقع الحالي، ويعيد الصلاحيات إلى ما ضُبط عند التشغيل. قواعد السماح والمنع.
يمنح --allow-all-tools الموافقة لكل أداة متاحة. أما --allow-all أو --yolo فيسمحان أيضًا بكل المسارات وعناوين URL. توصي GitHub باستخدام الموافقات الواسعة في بيئة معزولة. احتفظ بمسار الموافقة المعتاد في مهامك الأولى. خيارات الصلاحيات الواسعة.
ما الخطط التي تشمل الأداة، وكيف تُحسب التكلفة؟
تشمل جميع خطط Copilot الأداة: Free وStudent وPro وPro+ وMax وBusiness وEnterprise. لا تحتاج إلى إضافة اشتراك مستقل للأداة إلى ترخيص Copilot الذي لديك. هذه هي الأسعار الشهرية والأرصدة المتاحة حاليًا في صفحة خطط GitHub. خطط Copilot.
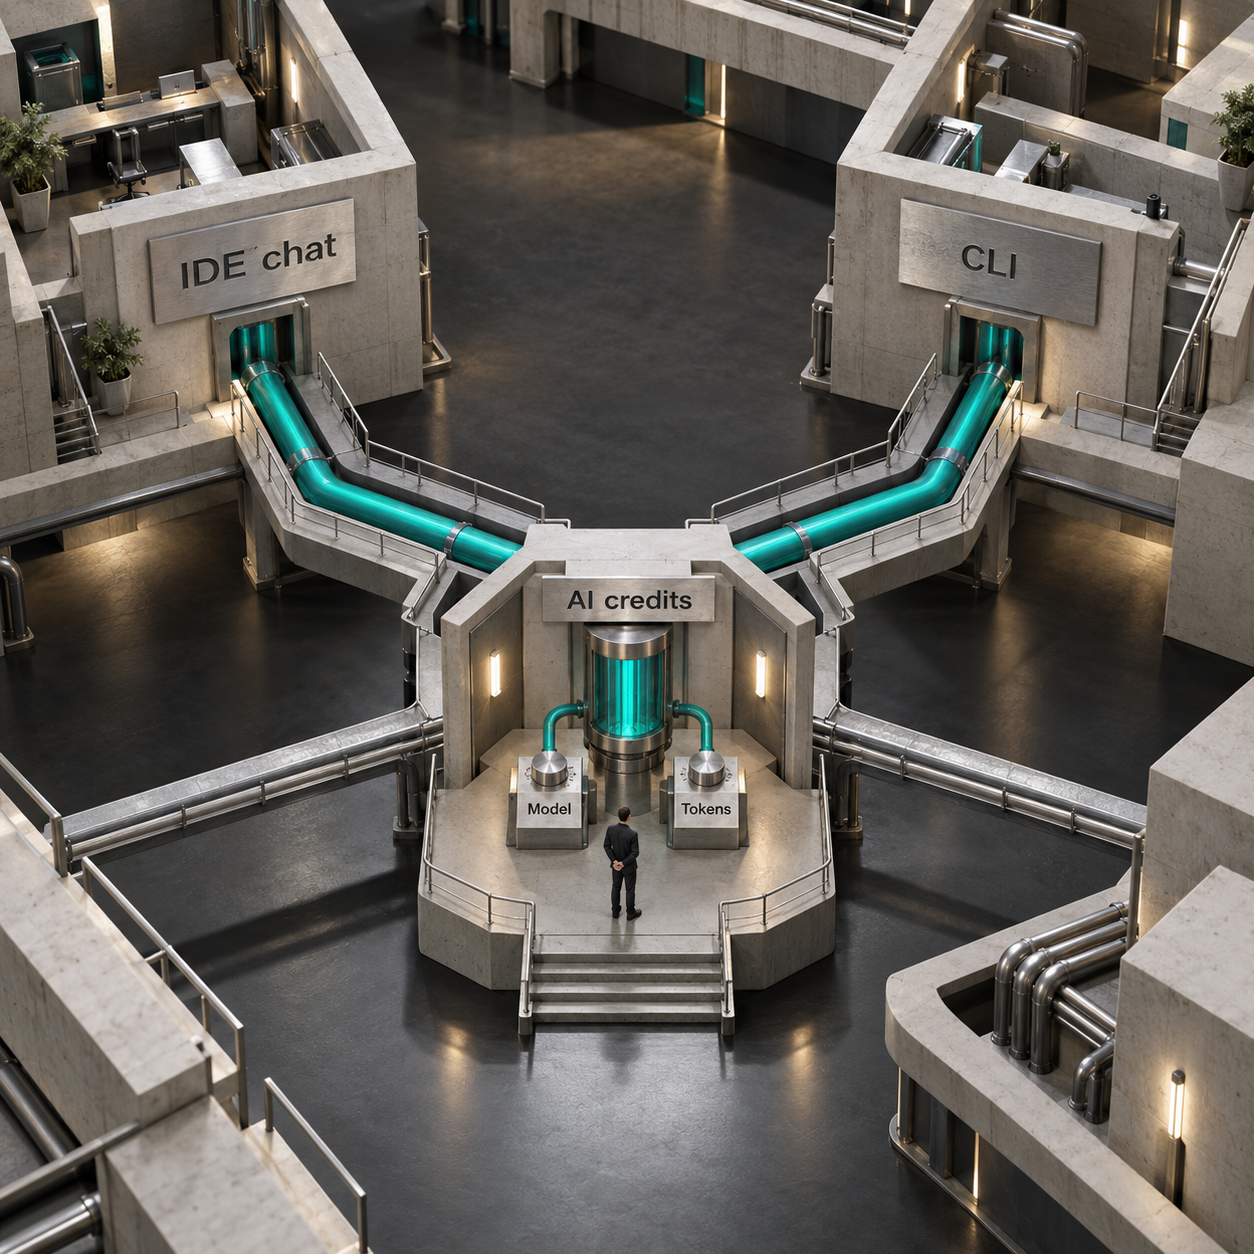
كمية الرصيد المرن Flex قابلة للتغيير، لذا فالإجماليات الحالية ليست وعدًا دائمًا بحجم الاستخدام. تعادل كل وحدة من رصيد الذكاء الاصطناعي $0.01 بالدولار الأمريكي. وتحدّد أسعار النموذج المختار وتوكنات الإدخال والإخراج والتوكنات المخزّنة مؤقتًا مقدار الاستهلاك. تستهلك المحادثة وCLI من الرصيد نفسه. وتظل ميزات إكمال الشيفرة واقتراحات التعديل التالي في الخطط المدفوعة غير محدودة، ولا تستهلك رصيد الذكاء الاصطناعي. فوترة الأفراد.
إذا كنت مشتركًا بالفعل في Pro، فستبقى كلفة الاشتراك $10 شهريًا، بينما يستهلك عمل النموذج من الطرفية جزءًا من الرصيد المتاح حاليًا، البالغ 1,500 وحدة. هذه هي الحسبة العملية: جرّب ما يتيحه اشتراكك الحالي، ثم قيّم مدى كفاية الرصيد المشترك لعملك. ويمكن للمشتركين الأفراد في الخطط المدفوعة تخصيص ميزانية للاستخدام الإضافي، أو ترقية الخطة، أو انتظار تجديد الرصيد الشهري. ولا يتيح جدول الأسعار العام شراء أرصدة إضافية على خطة Free. أرصدة الأفراد، قيود الشراء في خطة Free.
تُجمَّع أرصدة Business وEnterprise على مستوى جهة الفوترة. ويُفعَّل الاستخدام الإضافي المدفوع افتراضيًا، ويمكن للمسؤولين تعطيله. وقد توقف ميزانية المستخدم أو سقف إنفاق المؤسسة الوصول، حتى لو بقي رصيد آخر. توصي GitHub باستخدام CLI 1.0.48 أو أحدث لعرض الفوترة والاستخدام بدقة. فوترة المؤسسات.
تحقّق من /usage بعد المهمة للاطلاع على أرصدة الجلسة واستهلاك توكنات النموذج. ويمكنك ضبط /limits set max-ai-credits NUMBER في جلسة تفاعلية، مع استبدال NUMBER بقيمة الرصيد التي تختارها. الحد الأدنى هو 30 وحدة رصيد. هذه الميزة متاحة في معاينة عامة، وتطبّق حدًا مرنًا: تستكمل الاستجابة الجارية عملها، وقد تتجاوز الحد قليلًا. عرض الاستخدام، حدود الجلسة.
ما النماذج المتاحة في Copilot CLI؟
استخدم /model داخل Copilot لرؤية الخيارات، أو --model عند تشغيله من الصدفة. يدرج جدول GitHub الحالي للتطبيقات هذه النماذج ضمن ما تدعمه CLI؛ وقد تقيّد خطتك وسياسات المسؤول ما يمكنك الوصول إليه. النماذج المدعومة.
ويتضمن جدول GitHub المنفصل للاختيار التلقائي Auto في CLI نموذج GPT-6.1 Sol أيضًا. تستخدم خطتا Free وStudent وضع Auto فقط. وتتغير الإتاحة، لذا ارجع إلى قائمة الاختيار لمعرفة خيارات حسابك الحالية. Auto والإتاحة حسب الخطة.
أضف تعليمات المشروع وأدوات MCP
دوّن قواعد العمل في المستودع قبل طلب تعديلات متكررة. التعليمات المخصّصة هي ملفات Markdown يضمّها Copilot إلى سياقه. ضع أوامر البناء والاختبار والأعراف المشتركة للمشروع في .github/copilot-instructions.md. واستخدم .github/instructions/**/*.instructions.md مع أنماط applyTo للقواعد التي تخص مسارات بعينها. التعليمات المخصّصة.
تكتشف الأداة أيضًا ملفات AGENTS.md وCLAUDE.md و.claude/CLAUDE.md وGEMINI.md. ويمكن حفظ التفضيلات العامة للمستخدم في ~/.copilot/copilot-instructions.md أو ~/.copilot/instructions/**/*.instructions.md. تُطبَّق التعليمات ذات الصلة معًا؛ ولا تحدّد GitHub ترتيب أولوية عامًا بينها. حافظ على اتساقها، واستخدم /instructions لفحص الملفات المكتشفة أو تعطيلها. اكتشاف التعليمات وتفاعلها.
يربط MCP، أي Model Context Protocol، الوكيل بأدوات وبيانات خارجية. يمكنك تصوّره كإضافة اتصال بخدمة إلى بيئة عملك. خادم GitHub MCP مدمج بالفعل. ولإضافة خادم آخر، استخدم /mcp add، وتنقّل بين الحقول بالمفتاح Tab، واحفظ بـCtrl+S. تُشغّل الخوادم المحلية أو خوادم stdio عملية، بينما تتصل خوادم HTTP بنقطة اتصال بعيدة. كما تدعم الأداة SSE القديم. إضافة خوادم MCP.
مثال GitHub للعمل من الطرفية هو copilot mcp add --transport http sentry https://mcp.sentry.dev/mcp. تُحفظ إعدادات المستخدم في ~/.copilot/mcp-config.json؛ ويمكن لإعدادات المشروع استخدام .mcp.json أو .github/mcp.json. وينص دليل MCP المخصّص على أن سياسات سجل المؤسسة وقائمة السماح المضبوطة تنطبق على CLI. مثال الطرفية، الإعدادات والسياسات.
متى تختار CLI أو إضافة IDE أو وكيلًا آخر؟
توصيتي: ابدأ بـCopilot CLI عندما تكون المهمة أصلًا في الطرفية ولديك ترخيص Copilot. اختر إضافة IDE إذا كنت تريد العمل إلى جانب الملف الذي تعدّله، ومراجعة التغييرات بصريًا، والبقاء داخل محرّرك. تساعدك مقارنتنا بين Cursor وGitHub Copilot على اتخاذ قرار المحرّر.
بعد المهام الأولى، يمكن الاستفادة من الأداة في الحالات التالية:
- مسؤول صيانة مشروع يُحضّر لمراجعة يمكنه طلب مراجعة شيفرة فرع العمل، وفحص الملاحظات، ثم تسليم الفروق إلى مراجع بشري. الفائدة هي قائمة مراجعة مركّزة، بشرط أن تثبت صحة الملاحظات عند التحقق منها. توثّق GitHub مسارات المراجعة المحلية. إرشادات المراجعة.
- مطوّر يعالج ملاحظات طلب دمج يمكنه استخدام
/pr fix feedback، وفحص التعديلات المقترحة، والموافقة على عمليات الدفع الناتجة. الفائدة هي إبقاء التعديلات المطلوبة والنقاش في مسار واحد. ويمكن للأمر الرد على نقاشات المراجعة التي عولجت وإغلاقها، لذا راجع نطاقه قبل الموافقة. سير عمل معالجة الملاحظات.
فكّر في وكيل آخر للطرفية عندما تحتاج إلى رصيد اشتراك مختلف، أو ترتيب آخر مع المزوّد، أو تحكّم أكبر في الوكيل نفسه. استخدم مقارنتنا لبدائل Claude Code وتكاليف العمل من الطرفية لاتخاذ قرار الشراء. وتحقّق أولًا مما إذا كانت خيارات النماذج في Copilot تلبّي احتياجك: توثّق GitHub أيضًا استخدام مزوّدك الخاص، بما في ذلك النماذج المحلية المتوافقة. يتطلب هذا المسار إعدادًا منفصلًا للمزوّد ودعم استدعاء الأدوات والبث؛ وهو إعداد مختلف عن استخدام رصيد Copilot. استخدام نموذجك الخاص.
ما الذي يمكن لفريق صغير تقديمه حول الأداة؟
حزمة لتعريف المطوّرين بالمستودع هي أقوى نقطة بداية. يبحث المطوّرون عن «كيفية فهم قاعدة شيفرة جديدة» و«أداة ذكاء اصطناعي لفهم قاعدة الشيفرة». ويمكن لفريق بيع حزمة تُحدَّث باستمرار لقادة الفرق الهندسية، تتضمن ملاحظات عن البنية، وتعليمات بناء متحقَّقًا منها، ومهام تعريف بالمشروع محددة النطاق. أصغر نسخة مفيدة ستغطي مستودع العميل، وتعرض سير العمل من شرح المشروع إلى الاختبار وطلب الدمج. لكن الطلبات العامة يسهل نسخها؛ وما سيدفع المشتري مقابله هو المعرفة المحدّثة بالمشروع.
ومن الفرص الأخرى سير عمل للتحضير للمراجعة. تشير عمليات البحث عن «أدوات مراجعة الشيفرة بالذكاء الاصطناعي» و«منصة مراجعة شيفرة مدعومة بالذكاء الاصطناعي» إلى هذه الحاجة. ويمكن لفريق تجهيز تعليمات المشروع وربط سياق تذاكر العمل لإنتاج حزمة مراجعة تحتوي على التعديلات، وأدلة الاختبار، والأسئلة التي لم تُحسم. المشتري هنا قائد فريق يريد توحيد طريقة تسليم العمل للمراجعة. لكن الملاحظات المولّدة تحتاج إلى تحقق، وعلى سير العمل أن يثبت فائدته إلى جانب ميزات المراجعة الموجودة في GitHub. هذه فرص لمنتجات محتملة، وليست نتائج مثبتة.
قيود ينبغي مراعاتها في العمل
قد تنتج الأداة تعديلًا يبدو مقنعًا لكنه خاطئ. تقول إرشادات GitHub للاستخدام المسؤول إن المخرجات المولّدة قد تكون غير دقيقة أو ناقصة، وتطلب من المستخدمين التحقق من الشيفرة والأوامر التي تنتجها CLI. ويظل اجتياز الاختبارات المعنية ومراجعة الفروق جزءًا من المهمة. الاستخدام المسؤول.
الثقة بالمجلد لا تضمن العزل. تصف GitHub تحديد نطاق صلاحيات المجلدات بأنه قائم على قواعد تقريبية، ولا تضمن حماية كل ملف خارج المجلدات الموثوقة. ابدأ من المستودع الذي تنوي العمل عليه. ولقيود أشد، يفعّل /sandbox enable عزل الأدوات محليًا؛ وبيئتا العزل المحلية والسحابية لدى GitHub متاحتان في معاينة عامة. الثقة بالمجلدات والعزل.
تظل قيود الوصول والإنفاق سارية. قد يكون نموذج مذكور في الوثائق غير متاح لخطتك أو معطّلًا بسياسة المؤسسة. ويتشارك استخدام CLI الرصيد مع أعمال Copilot الأخرى، وقد يتجاوز سقف الجلسة المتاح في المعاينة حدّه قليلًا. ويمكن أن توقف ميزانيات المؤسسة الاستخدام من دون الانتقال تلقائيًا إلى نموذج أرخص. إتاحة النماذج، سقوف الجلسات، أثر الميزانية على الاستخدام.
في جلسة عملك المقبلة، اختر اختبارًا فاشلًا بالفعل على فرع تستطيع مراجعته. اطلب شرح الشيفرة المعنية، ووافق على طلبات الأدوات اللازمة للإصلاح، وأعد تشغيل الاختبار، وافحص /usage، ثم افتح طلب الدمج. ستحصل بذلك على أساس واضح لتقييم ملاءمة سير العمل واستهلاكه.
هل يمكن استخدام Copilot CLI مجانًا؟
نعم. تضمّن GitHub الأداة في خطة Copilot Free، مع استخدام محدود لرصيد الذكاء الاصطناعي واختيار تلقائي للنموذج عبر Auto. وهي مشمولة أيضًا في Student والخطط المدفوعة. الإتاحة حسب الخطة.
هل يمكن استخدام Copilot من سطر الأوامر؟
نعم. ثبّت @github/copilot، وشغّل copilot داخل المستودع، واستخدم /login إذا طُلب منك ذلك. يتطلب التثبيت عبر npm إصدار Node.js 22 أو أحدث. التثبيت.
هل Copilot CLI خيار جيد للعمل؟
هو خيار أول منطقي لمشترك Copilot الذي يعمل من الطرفية. قيّمه بمهمة قابلة للمراجعة، وبالفروق الناتجة عنها، واستهلاكها من الرصيد. تثبت وثائق GitHub الإمكانات، ولا تثبت تفوّقًا في اختبار معياري.
إذا أردت بناء سير عمل لمستودعك يراعي فحوص فريقك وأدواته المتصلة، فنحن نبني حلول أتمتة بالذكاء الاصطناعي.
- آخر تحديث
- 6 أكتوبر 2026
- التصنيف
- Build
فضّل هذا الموقع في Google


اجعل omidsaffari.com مصدرًا مفضّلًا، وسيرفعه Google لك في Top Stories وAI Overviews وAI Mode.

أدوات استخراج البيانات من المواقع: كيف تختار web scraping tools في 2026؟
قارن 8 أدوات لاستخراج بيانات المواقع، من Firecrawl إلى Bright Data، واختر حسب المخرجات والجدولة ومسؤولية التشغيل، مع أسعار واضحة وحساب تكلفة العمل المتكرر.6 أكتوبر 2026Build
ذاكرة وكلاء الذكاء الاصطناعي: ماذا تحفظ وكيف تحسب تكلفتها؟
دليل عملي لذاكرة وكلاء الذكاء الاصطناعي: الفرق بين السياق وحالة الجلسة والتخزين الدائم، وتكاليف التشغيل، ومعالجة المعلومات القديمة وتسرب بيانات المستخدمين.5 أكتوبر 2026Build
Pinecone pricing: ما الذي يرفع فاتورتك وكيف تحسبها؟
افهم أسعار Pinecone وحدود Starter وBuilder والحد الأدنى للخطط المدفوعة، واحسب تكلفة تخزين مليون إلى 100 مليون متجه والبحث فيها وفق حجم البيانات والاستعلامات.5 أكتوبر 2026Build
برمجة بالذكاء الاصطناعي: أي بدائل Lovable تناسب تطبيقك في 2026؟
قارن بدائل Lovable في برمجة بالذكاء الاصطناعي: أسعار Replit وEmergent وBolt وBlink وBase44 وv0، وحدود الأرصدة، وتصدير الشيفرة وتكاليف التشغيل قبل الانتقال.5 أكتوبر 2026Build
مراقبة نماذج اللغة الكبيرة في 2026: مقارنة الأدوات والتكلفة حسب حجم الفريق
قارن Langfuse وLangSmith وHelicone وArize Phoenix وBraintrust وDatadog حسب حجم الفريق، وتكلفة 100,000 تشغيل شهري، والترخيص والاستضافة ودعم OpenTelemetry.5 أكتوبر 2026Build
OpenCode: دليل عملي للبرمجة من الطرفية وربط النماذج
تعرّف على OpenCode من التثبيت وربط الاشتراكات وOllama إلى تنفيذ أول مهمة برمجية ومراجعة نتائجها، مع شرح الفوترة وZen ومثال لحساب تكلفة استخدام API.4 أكتوبر 2026Build
Netlify Free وأسعار الخطط في 2026: احسب تكلفة شهر كامل
تعرف على حدود Netlify Free وأسعار Personal وPro، وطريقة حساب أرصدة الاستضافة لتطبيق Next.js ووكالة تدير 10 مواقع، ومتى تصبح الترقية أوفر من إضافة الأرصدة.4 أكتوبر 2026Build