Agentes de IA: el costo oculto de un fallback que agotó el saldo
Un fallo en un flujo de agentes de IA convirtió el fallback de imágenes en la ruta predeterminada, agotó un saldo compartido y dejó artículos incompletos.


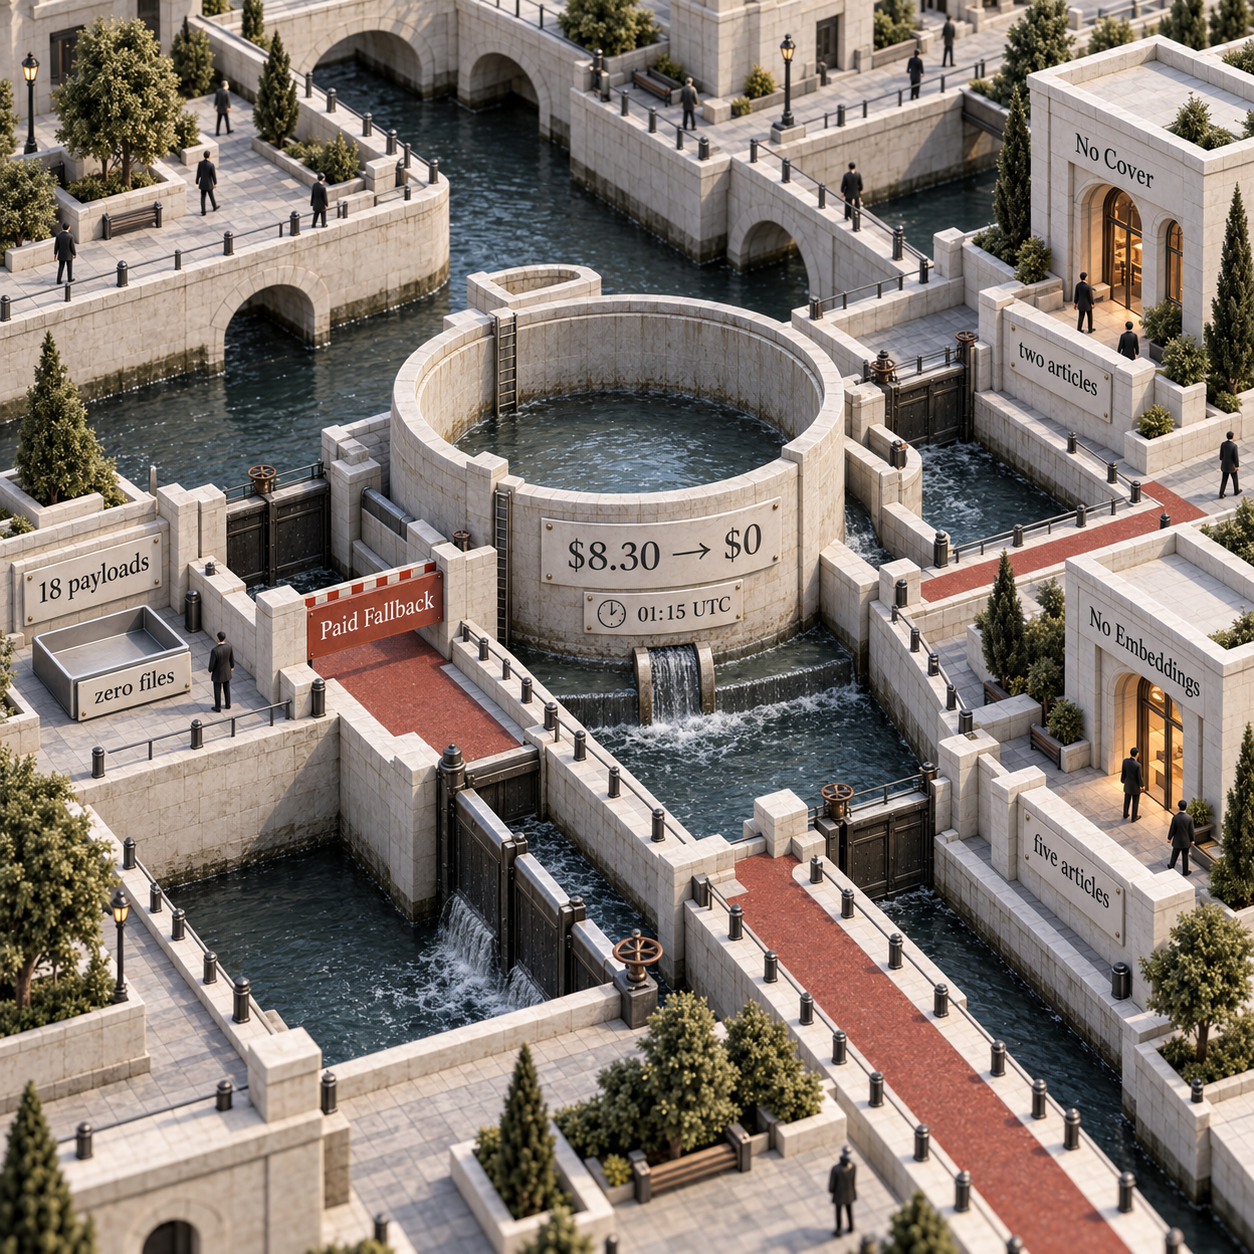
El saldo pasó de $8.30 a $0 a las 01:15 UTC después de que un agente redactor dentro de un sandbox convirtiera, sin avisar, el fallback de imágenes de pago en la ruta predeterminada. Luego, dos artículos salieron sin portada y cinco se publicaron sin embeddings, aunque las tareas siguieron marcadas como done. Ese es el agujero presupuestario que se esconde en los costos de los agentes de IA cuando falla una ruta alternativa.
Agentes de IA: el fallo registrado y su costo de fallback
Lo que disparó el costo no fue una llamada al modelo excepcionalmente grande, sino una entrega de archivos bloqueada que obligó a un fallback de pago a asumir un trabajo para el que nunca debió ser la opción predeterminada.
Durante 2026-09-18 → 09-19, dos agentes autónomos de publicación siguieron el mismo patrón general: un redactor dentro de un sandbox preparaba el artículo y, después, el sitio lo publicaba. Uno de esos agentes acababa de reiniciarse en un servidor nuevo. Publicó 18 artículos en doce horas, y cada una de las 18 cargas útiles incluía descripciones de imágenes, pero ningún archivo de imagen.
El sitio interpretó esas descripciones como solicitudes de generación. Así produjo 18 portadas y unas 26 figuras mediante un modelo de imágenes de pago, por cerca de $0.45 por artículo. La pasarela con cobro por uso compartía el mismo saldo entre las dos publicaciones. Ese saldo pasó de $8.30 a $0 a las 01:15 UTC.
El número de imágenes y el costo por artículo son aproximados, por lo que deben seguir presentándose como tales. No permiten reconstruir con exactitud el saldo compartido. Los dos recuentos de resultados faltantes también son observaciones independientes y no prueban una cifra combinada de artículos únicos afectados.
Las pruebas apuntan al límite de carga
Las cargas útiles, los registros y el saldo señalan el mismo punto de ruptura: el redactor podía describir una imagen, pero no entregar el archivo correspondiente.
- Cada una de las 18 cargas útiles contenía descripciones de escenas y ningún archivo de imagen. No se trataba de un pequeño problema de calidad en el renderizado: el artefacto nunca cruzó el límite de publicación.
- Un registro menciona la herramienta de imágenes 10 veces; el otro, 0. Ambos agentes disponían de la misma versión de la CLI, la misma herramienta y los mismos parámetros. El contraste demuestra que la capacidad existía, pero no formaba parte de una ruta accesible para el segundo redactor.
- El saldo compartido cayó de $8.30 a $0 a las 01:15 UTC mientras el sitio convertía descripciones en imágenes de pago. Cuando se cerró la ruta de pago, desaparecieron portadas y embeddings en las dos publicaciones.
Por eso el incidente importa más allá del ámbito editorial. Los costos de los agentes de IA suelen analizarse en términos de elección de modelo, uso de tokens o volumen de reintentos. Aquí, el gasto empezó una capa antes: en el límite de seguridad que separaba al proceso capaz de crear el archivo de la credencial necesaria para cargarlo.
Cómo un sandbox seguro dejó una sola ruta: la de pago
Impedir que un redactor aislado acceda a la clave del sitio es una decisión de seguridad correcta. Mantener dentro de su flujo de trabajo un paso obligatorio de carga que depende de esa clave es el error de arquitectura.
Un sandbox limita los recursos a los que un agente puede acceder y los cambios que puede realizar. En este caso, el shell del redactor no podía recibir la clave del sitio. Como la carga de imágenes exigía esa clave, la ruta directa entre el archivo renderizado y el archivo almacenado era inaccesible desde el sandbox.
La carga útil todavía admitía una escena para la portada y descripciones de las escenas interiores. Un fallback es la ruta alternativa que se utiliza cuando la opción preferida no puede completarse. Como la carga útil llegaba con descripciones y sin archivos, el sitio generaba las imágenes mediante una pasarela con cobro por uso. La ruta alternativa se había convertido, sin que nadie lo declarara, en la única ruta disponible.
El otro agente siguió un camino accesible distinto. Su redactor utilizó una herramienta de imágenes incluida en la suscripción, renderizó los archivos y los cargó por su cuenta. Que estuviera «incluida en la suscripción» no significa que la suscripción fuera gratuita. Significa que esa ejecución no envió cada imagen faltante por el fallback independiente con cobro por uso descrito en este incidente.
La lección no consiste en debilitar el sandbox, sino en situar el trabajo con credenciales del lado confiable del límite. Elegir entre sandboxes de código para agentes de IA es importante, pero ningún producto de sandbox puede corregir un flujo que encarga al redactor un paso con credenciales al que no tiene acceso.
Por qué done era el estado equivocado
El error de pago debió cambiar el resultado de la tarea. En su lugar, 402 se trató como un fallo no bloqueante: el sistema registró o toleró el error y siguió adelante en vez de detener la ejecución.
Esa decisión separó la finalización de la tarea de la entrega de sus resultados. Como el texto del artículo sí podía publicarse, la tarea terminaba en done aunque faltara una portada o un embedding obligatorio.
Un embedding es una representación almacenada del contenido que permite a este sistema encontrar material relacionado para los enlaces internos y la búsqueda. La ausencia de una portada se ve en la página. La de un embedding es más silenciosa: el artículo puede existir y, a la vez, quedar fuera de los sistemas que lo descubren y conectan. Por eso fue posible publicar cinco artículos sin embeddings sin que el estado final revelara el defecto.
El contrato de finalización correcto es sencillo: una tarea no ha terminado hasta que existan todos los resultados que el flujo define como obligatorios. Si la portada es obligatoria, hay que verificarla. Si el embedding es obligatorio, también. Una fila de texto en una base de datos no demuestra que la tarea de publicación haya concluido.
Qué cambia para quienes construyen, operan y compran estos sistemas
El mismo incidente obliga a tomar tres decisiones diferentes.
Equipos de desarrollo: diseñen la entrega, no solo el sandbox
Los equipos que construyen estos sistemas deben trazar el límite de credenciales y asignar un responsable a cada paso que lo cruce. «El redactor no puede recibir una clave» es una regla de seguridad. A su lado no puede seguir vigente el requisito «el redactor carga el archivo con esa clave».
Todo sistema de agentes acaba encontrando el muro entre la intención generada y un efecto externo. Escribir una descripción expresa una intención. Almacenar una imagen, generar un cargo con un proveedor por uso y publicar un artículo son efectos externos. Cada uno necesita un ejecutor confiable y explícito, un resultado observable y un estado de fallo que llegue hasta la tarea principal.
Operaciones: vigilen la dependencia que comparten varios productos
Los equipos de operaciones deben tratar un saldo compartido con cobro por uso como infraestructura común, no como un ajuste menor de un proveedor. En este incidente, las portadas, las figuras y los embeddings de dos publicaciones dependían del mismo saldo. Por eso, el comportamiento de fallback de un redactor alteró la fiabilidad de la otra publicación.
Los controles de presupuesto de API para agentes de IA pueden limitar el gasto, pero un límite por sí solo no corrige la ruta de los artefactos. Conviene identificar el fusible compartido, vigilar su estado y hacer que su agotamiento sea visible para todos los flujos que dependen de él. El registro de origen no incluye un umbral de alerta ni una medición posterior a la corrección, así que no corresponde inventarlos.
Compradores: pregunten qué ocurre cuando falla la ruta ideal
Quien evalúe una solución debe preguntar si el fallback tiene cobro por uso, qué productos comparten su presupuesto y qué estado devuelve una tarea cuando el fallback no puede pagar. Una demostración que funciona una vez no responde ninguna de esas preguntas.
Un contrato útil identifica los resultados obligatorios, quién custodia las credenciales, cuál es el fallback de pago y qué estado se devuelve cuando falta un resultado. En los reintentos que pueden gastar dinero o publicar trabajo incompleto, la aprobación humana para reintentos de agentes de IA ofrece otro punto de control. Complementa el contrato de artefactos, pero no lo sustituye.
Cuándo actuar, cuándo esperar y cuándo no tocar la ruta
Hay que actuar de inmediato si un redactor dentro de un sandbox puede enviar descripciones, pero no preparar los archivos que esas descripciones sustituyen; si varios productos comparten la dependencia de pago; o si un fallback fallido todavía puede terminar en done. Solo conviene posponer el rediseño cuando los registros actuales demuestren que los archivos almacenados cruzan el límite y que la falta de cualquier resultado obligatorio ya impide declarar el éxito. Este fallo específico del saldo compartido no afecta a un flujo únicamente cuando los resultados obligatorios de publicación no dependen de ese saldo, ni de forma directa ni mediante la generación de fallback.
Lo sobrevalorado: sumar fallbacks no equivale a ganar resiliencia
Un fallback no aporta resiliencia solo porque mantenga la tarea en marcha. Para ser resiliente, deben entenderse su costo, su dependencia, la calidad de sus resultados y su estado de fallo.
En este caso, el fallback hizo un trabajo útil mientras hubo saldo. También ocultó que la ruta principal de carga era inaccesible. Esa combinación es peligrosa: la disponibilidad aparente puede retrasar la señal que habría dejado al descubierto el límite roto.
Agregar otro proveedor no resolvería el problema de fondo. Podría sumar otra factura y otro error no bloqueante, mientras done siguiera desconectado de los artefactos obligatorios. La meta de ingeniería no es reunir el mayor número posible de rutas alternativas. Es contar con una ruta principal que el agente realmente pueda recorrer y con un fallback cuyo costo sea visible y que pueda fallar de forma explícita.
Reglas de ingeniería para mantener visibles los costos del fallback
La corrección empieza por definir responsabilidades y continúa haciendo explícitos tanto el costo como las condiciones de finalización.
Guarden las credenciales en el proceso confiable
El redactor aislado debe producir el artículo, la carga útil y los archivos de imagen que pueda renderizar. Un proceso confiable fuera del sandbox debe realizar la carga que exige autorización. Así se preserva el límite de seguridad en lugar de perforarlo con un hueco del tamaño de una clave.
Traten archivos y descripciones como clases de entrada distintas
Un archivo es un artefacto listo. Una descripción es una receta para crear un artefacto. Tratarlos como si fueran intercambiables oculta tanto el costo como el comportamiento ante fallos.
El contrato de publicación debe dar preferencia a los archivos ya preparados. Las descripciones deben conservarse como datos de procedencia y reparación. Si el sistema las utiliza para generar imágenes mediante el fallback, esa rama debe identificarse como una ruta de pago y reportarse como tal.
Vinculen done con los resultados obligatorios
La tarea principal debe esperar los artefactos que promete. Un error de pago no bloqueante no puede acabar en done cuando falta una portada o un embedding exigido por el contrato. Las comprobaciones de resultados obligatorios deben ejecutarse antes del estado terminal de éxito, no en un informe posterior que solo pueda describir el daño.
Separen la salud de la dependencia de los registros de cada tarea
El contraste entre registros fue valioso porque mostró que un agente utilizó la herramienta de imágenes y el otro no. Esa señal debe conservarse. Además, el estado de la dependencia compartida con cobro por uso debe quedar expuesto a todas las publicaciones que dependen de ella. El registro de una tarea explica qué intentó hacer un trabajador; la telemetría de la dependencia indica si la ruta compartida todavía puede atender a alguien.
El siguiente código es un esquema ilustrativo, no código de producción. Solo describe el reparto de responsabilidades y el flujo de estados; el material de origen no aporta detalles de implementación ni resultados medidos después de la corrección.
// Illustrative only. This is not production source.
const handoff = {
  payload: writerOutput.payload,
  pictureFiles: writerOutput.pictureFiles,
  pictureDescriptions: writerOutput.pictureDescriptions,
};

const stagedFiles = await trustedProcess.stage(
  handoff.pictureFiles,
  "presigned PUT",
);

const fallbackRender = stagedFiles.complete
  ? null
  : await paidFallback(handoff.pictureDescriptions);

if (fallbackRender?.status === 402) {
  failJob("Paid fallback unavailable");
}

const publishableArtifacts = mergeArtifacts(
  stagedFiles,
  fallbackRender,
);

const rewrittenPayload = rewritePictureReferences(
  handoff.payload,
  publishableArtifacts,
);

rewrittenPayload.pictureDescriptions = handoff.pictureDescriptions;

assertRequiredArtifacts(rewrittenPayload);
markDone();
Lo importante es el orden: el redactor emite los archivos sin recibir la credencial del sitio; el proceso confiable los prepara; la carga útil apunta a artefactos almacenados; y solo una finalización verificada puede convertirse en done.
La entrega que cierra la fuga de presupuesto
La solución duradera divide la entrega en dos partes: el redactor renderiza y el proceso confiable prepara los archivos.
El redactor coloca los archivos de imagen junto a la carga útil, dentro de una salida que ya tiene permiso para crear. El proceso confiable, fuera del sandbox, recibe esos archivos y los envía mediante un PUT prefirmado: una carga autorizada específicamente para esa entrega. El registro disponible no define la caducidad ni los permisos, de modo que esos detalles son decisiones de implementación y no afirmaciones sobre el incidente.
Una vez preparados los archivos, el proceso confiable reescribe la carga útil para que las referencias de imagen apunten a los archivos almacenados. El sitio recibe artefactos en lugar de instrucciones para generarlos. El redactor nunca accede a la clave del sitio y la ruta de publicación deja de depender de la ficción de que sí la tenía.
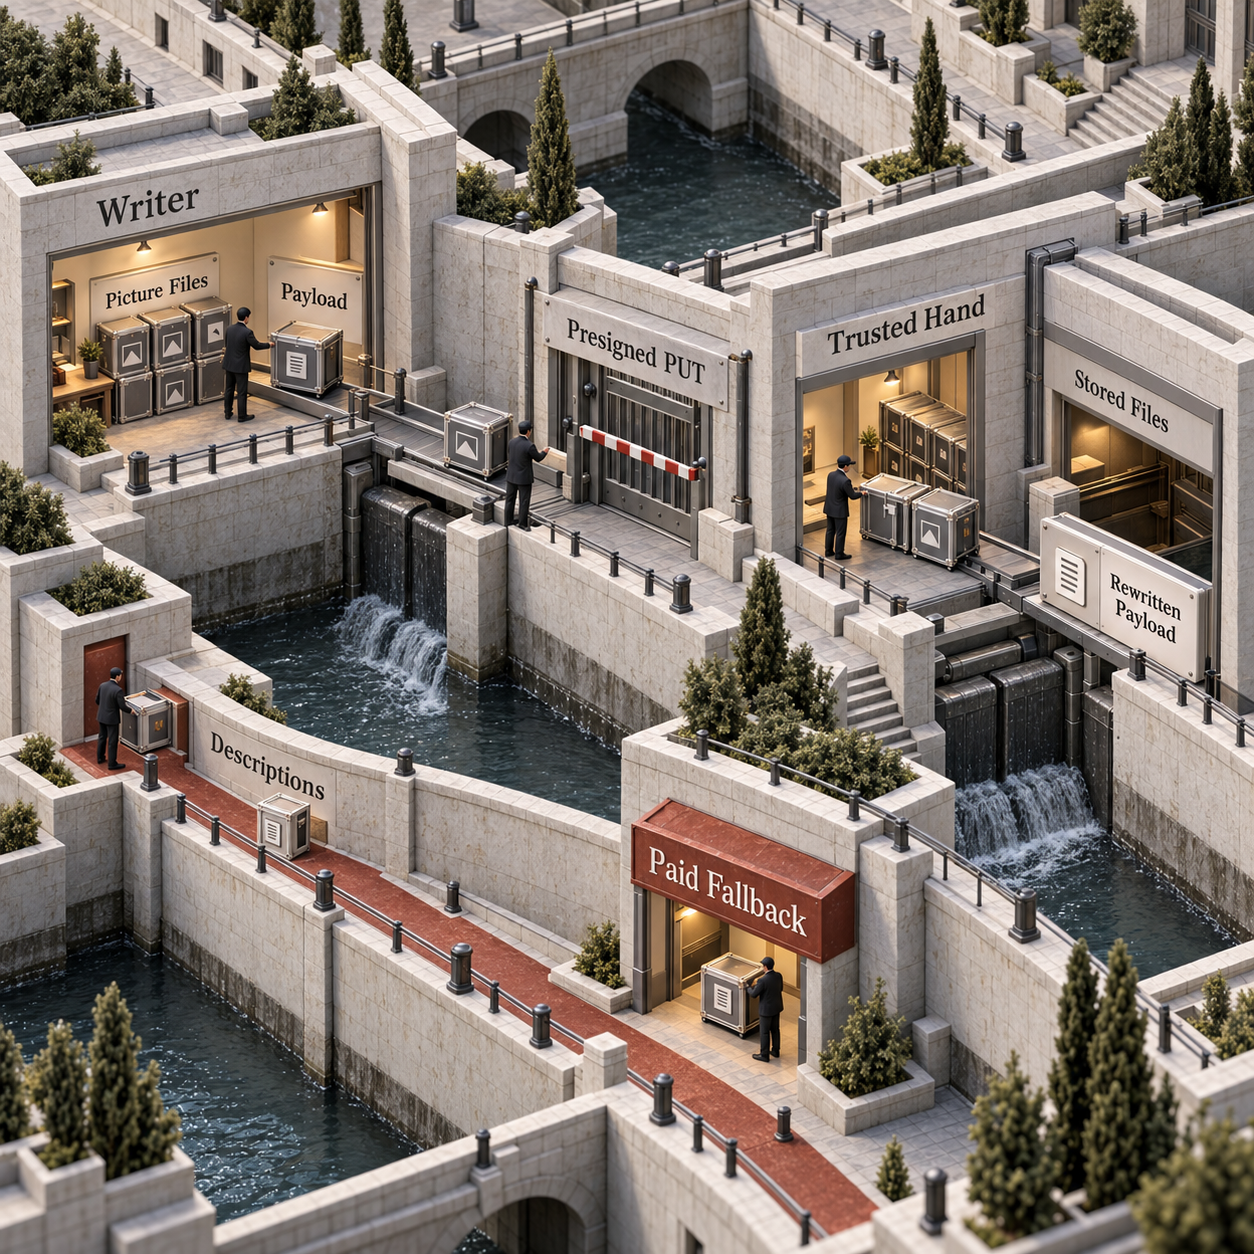
Las descripciones permanecen en la carga útil. Funcionan como registro de reparación y como fallback de pago si el redactor no puede renderizar una imagen. Por tanto, el fallback todavía puede generar costos. La corrección no elimina esa ruta ni afirma un ahorro medido: restablece la preparación de archivos como ruta principal accesible y vuelve a hacer condicional la generación de pago.
La acción para el lunes
Trace cada paso obligatorio que requiera una credencial. Si el redactor no puede custodiarla, traslade la acción a un proceso confiable y defina cómo se entregará el artefacto entre ambos. Después, condicione el estado terminal de la tarea a la existencia de la portada, el embedding y las referencias a archivos almacenados que sean obligatorios. Conserve las descripciones junto a esos archivos, pero llame por su nombre a la ruta que activan: un fallback de pago.
Preguntas frecuentes
¿Cuánto debería costar un agente de IA?
Este incidente no permite fijar un precio universal para un agente. Sí demuestra que los fallbacks de pago necesitan un presupuesto propio y visible, y que el estado de éxito de una tarea debe depender de sus resultados obligatorios, no solo de que termine la tarea principal.
Reciba el próximo análisis de producción en el boletín.
- Última actualización
- 24 sept 2026
- Categoría
- Build
Prefiera este sitio en Google


Marque omidsaffari.com como fuente preferida y Google lo destacará para usted en Top Stories, AI Overviews y AI Mode.

Cursor gratis: cuánto cuesta Rollouts en realidad
¿Cursor gratis incluye Rollouts? No. Comparamos acceso, créditos de 10 días y costos de Teams y Enterprise para saber qué pagar después, sin sorpresas.24 sept 2026Build
Agente de IA para programar: guía práctica de Unreal Agent
Prueba este agente de IA para programar en un repositorio controlado: configura el runner, conserva el JSONL y mide seguridad, costo y resultados.24 sept 2026Build
JetBrains Air: guía práctica para usar Air Alpha
Instala JetBrains Air Alpha, conecta un agente, añade contexto del proyecto y revisa tu primer cambio de código con un flujo seguro y verificable.23 sept 2026Build
JetBrains Air gratis: qué incluye y quién paga el agente
El plugin JetBrains Air es gratis. Compara Junie Lite, suscripciones de agentes, cobro por API y créditos de JetBrains AI antes de elegir quién paga.23 sept 2026Build
Firecrawl Docker: cómo autohospedarlo y cuánto cuesta
Aprende a desplegar Firecrawl con Docker, verificar un scraping real y comparar el costo de autohospedarlo frente a Firecrawl Cloud durante 30 días.22 sept 2026Build
Agentes de IA: cuándo un reintento necesita aprobación humana
Un agente rechazó resultados y compró nuevas renderizaciones antes de la revisión humana. Así se impone aprobación en cada reintento de pago.22 sept 2026Build
MindStudio AI bajo la lupa: precios, funciones y límites
Analizamos MindStudio, sus precios y límites, y calculamos el costo real de crear agentes de IA sin código para flujos de trabajo empresariales.22 sept 2026Build