Agenti AI: quando il fallback svuota il budget
Un writer in sandbox ha reso il fallback a pagamento il percorso predefinito: come proteggere budget, credenziali e output finali degli agenti AI.


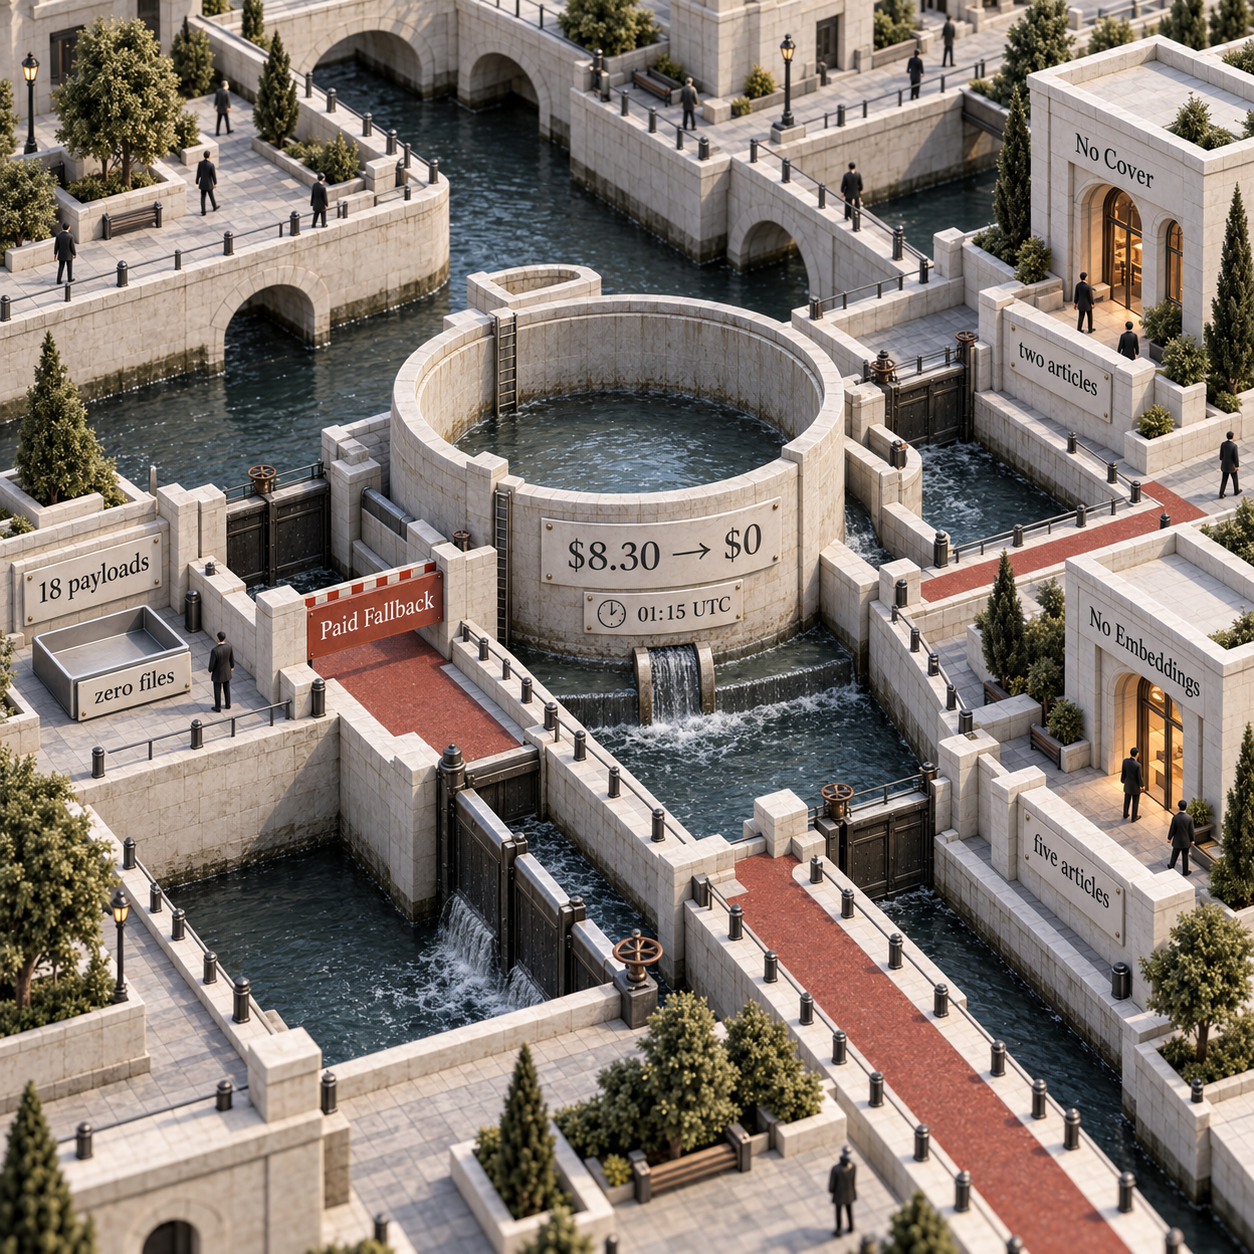
Il saldo è passato da $8.30 a $0 alle 01:15 UTC dopo che un writer in sandbox ha trasformato, senza segnalarlo, il fallback a pagamento per le immagini nel percorso predefinito. In seguito, due articoli sono andati online senza cover e cinque sono stati pubblicati senza embedding, mentre i job continuavano a riportare done. È la perdita di budget che si nasconde nei costi degli agenti AI.
Agenti AI e costi di fallback: il guasto documentato
La parte costosa non è stata una chiamata al modello insolitamente grande. A scaricare il budget è stato un passaggio di file bloccato, che ha costretto un fallback a consumo a svolgere per impostazione predefinita un lavoro per cui non era stato pensato.
Tra il 2026-09-18 → 09-19, due agenti autonomi di pubblicazione seguivano lo stesso schema generale: un writer in sandbox produceva un articolo, poi il sito lo pubblicava. Uno dei due agenti era stato riavviato su un nuovo server. In dodici ore ha pubblicato 18 articoli e tutti i 18 payload contenevano descrizioni delle immagini, ma nessun file immagine.
Il sito interpretava quelle descrizioni come richieste di generazione. Ha quindi prodotto 18 cover e circa 26 figure tramite un modello di immagini a pagamento, per un costo di circa $0.45 ad articolo. Il saldo del gateway a consumo era condiviso tra le due pubblicazioni ed è passato da $8.30 a $0 alle 01:15 UTC.
Il numero di immagini e il costo per articolo sono approssimativi e devono restare tali. Non consentono di ricostruire con esattezza l'andamento del saldo condiviso. Anche i due conteggi relativi agli output mancanti sono osservazioni distinte: non permettono di ricavare un numero complessivo di articoli univoci coinvolti.
Le prove indicano il confine di upload
Payload, registri e saldo individuano tutti lo stesso punto di rottura: il writer era in grado di descrivere un'immagine, ma non di consegnarne il file.
- Tutti i 18 payload contenevano descrizioni delle scene e nessun file immagine. Non si tratta di un piccolo problema nella qualità del rendering: l'artefatto non ha mai superato il confine della pubblicazione.
- Un registro cita lo strumento per immagini 10 volte; l'altro, 0. Entrambi gli agenti avevano la stessa versione della CLI, lo stesso strumento disponibile e gli stessi flag. Il confronto dimostra che la funzionalità esisteva, ma non rientrava nel percorso raggiungibile dal secondo writer.
- Il saldo condiviso è sceso da $8.30 a $0 alle 01:15 UTC mentre il sito trasformava le descrizioni in immagini a pagamento. Quando il percorso di pagamento si è interrotto, cover ed embedding sono scomparsi da entrambe le pubblicazioni.
Ecco perché l'incidente conta anche al di fuori dell'editoria. Di solito i costi degli agenti AI vengono ricondotti alla scelta del modello, al consumo di token o al volume dei tentativi. Qui, invece, il costo ha avuto origine un livello più a monte: un confine di sicurezza separava il processo che creava il file dalla credenziale necessaria a caricarlo.
Quando una sandbox sicura rende obbligatoria la strada a pagamento
Tenere la chiave del sito fuori da un writer in sandbox è la scelta corretta sul piano della sicurezza. Lasciare nel workflow del writer un passaggio di upload indispensabile e dipendente da quella chiave è l'errore architetturale.
Una sandbox limita ciò a cui un agente può accedere e ciò che può modificare. In questo caso, la shell del writer non poteva ricevere la chiave del sito. Il caricamento delle immagini richiedeva quella chiave, quindi dall'interno della sandbox non esisteva un percorso diretto e raggiungibile tra il file renderizzato e quello archiviato.
Il payload, però, continuava ad accettare una scena per la cover e le descrizioni delle scene inline. Un fallback è il percorso alternativo usato quando quello preferito non può essere completato. Poiché il payload arrivava con le descrizioni ma senza i file, il sito generava le immagini attraverso un gateway a consumo. La strada alternativa era diventata, silenziosamente, l'unica disponibile.
L'altro agente seguiva un percorso raggiungibile diverso. Il suo writer usava uno strumento per immagini incluso nell'abbonamento, eseguiva il rendering dei file e li caricava direttamente. «Incluso nell'abbonamento» non significa che l'abbonamento fosse gratuito. Significa che quella sessione non inviava ogni immagine mancante al fallback a consumo separato descritto in questo incidente.
La lezione non è indebolire la sandbox, ma collocare il lavoro che richiede credenziali dal lato fidato del confine. Scegliere tra le sandbox di codice per agenti AI è importante, ma nessun prodotto può correggere un workflow che assegna al writer un passaggio irraggiungibile e dipendente da credenziali.
Perché done era lo stato sbagliato
L'errore di pagamento avrebbe dovuto cambiare l'esito del job. Invece, 402 è stato gestito come un errore non bloccante: il sistema lo ha registrato o tollerato e ha proseguito, anziché arrestare il job.
Quella decisione ha separato il completamento del task dal completamento degli output. Il testo dell'articolo poteva essere pubblicato e così il job riportava done, anche quando mancavano una cover o un embedding obbligatori.
Un embedding è una rappresentazione memorizzata del contenuto che permette al sistema di associare materiali correlati per i link interni e la ricerca. Una cover mancante si nota sulla pagina. Un embedding mancante è più silenzioso: l'articolo esiste, ma resta escluso dai sistemi che lo scoprono e lo collegano. È così che cinque articoli hanno potuto essere pubblicati senza embedding, senza che lo stato finale rendesse visibile il difetto.
Il contratto di completamento corretto è semplice: un job non è concluso finché non sono presenti gli output che il workflow definisce come obbligatori. Se la cover è richiesta, va verificata. Se l'embedding è richiesto, va verificato. Una riga di testo nel database non dimostra che il job di pubblicazione sia terminato.
Cosa cambia per chi sviluppa, gestisce o acquista agenti AI
Lo stesso incidente porta a tre decisioni diverse.
Sviluppatori: progettare il passaggio, non soltanto la sandbox
Chi sviluppa deve tracciare il confine delle credenziali e assegnare un responsabile a ogni passaggio che lo attraversa. «Il writer non può ricevere una chiave» è una regola di sicurezza. Non può convivere, nello stesso workflow, con il requisito «il writer esegue l'upload usando quella chiave».
Ogni sistema ad agenti prima o poi incontra il confine tra l'intenzione generata e un effetto esterno. Scrivere una descrizione è un'intenzione. Archiviare un'immagine, addebitare un provider a consumo e pubblicare un articolo sono effetti esterni. Ognuno richiede un responsabile fidato chiaramente individuato, un risultato osservabile e uno stato di errore che risalga fino al job padre.
Operatori: monitorare la dipendenza condivisa tra più prodotti
Chi gestisce il sistema deve trattare un saldo a consumo condiviso come infrastruttura comune, non come un'impostazione secondaria del fornitore. In questo incidente, cover, figure ed embedding di due pubblicazioni dipendevano dallo stesso saldo. Il comportamento di fallback di un writer ha quindi modificato l'affidabilità dell'altra pubblicazione.
I controlli del budget API per agenti AI possono contenere la spesa, ma un limite da solo non rende corretto il percorso degli artefatti. Occorre identificare chiaramente questo punto critico condiviso, monitorarne lo stato e rendere visibile il suo esaurimento a ogni workflow che ne dipende. La fonte non fornisce una soglia di avviso né una misurazione successiva alla correzione, quindi non bisogna inventarne.
Acquirenti: chiedere cosa accade quando si interrompe il flusso nominale
Chi acquista dovrebbe chiedere se il fallback è a consumo, quali prodotti ne condividono il budget e quale stato riporta un job quando il fallback non può essere pagato. Una demo completata una volta non risponde a nessuna di queste domande.
Un contratto utile specifica gli output obbligatori, chi detiene le credenziali, qual è il fallback a pagamento e quale stato viene restituito quando manca un output. Per i tentativi che possono generare costi o pubblicare lavori incompleti, l'approvazione umana dei nuovi tentativi degli agenti AI offre un ulteriore livello di controllo. Affianca il contratto sugli artefatti, non lo sostituisce.
Agire subito, aspettare o lasciare invariato il percorso
Conviene agire subito se un writer in sandbox può inviare descrizioni ma non predisporre i file che quelle descrizioni sostituiscono, se più prodotti condividono la dipendenza a pagamento oppure se un fallback fallito può comunque terminare in done. Una riprogettazione può aspettare soltanto quando i log attuali dimostrano che i file archiviati attraversano il confine e che l'assenza di output obbligatori impedisce già il successo. Questo specifico guasto del saldo condiviso non incide su un workflow solo quando gli output di pubblicazione obbligatori non dipendono da quel saldo, né direttamente né tramite la generazione di fallback.
Il luogo comune da sfatare: più fallback non significa più resilienza
Un fallback non è resiliente solo perché consente al job di proseguire. Lo diventa quando se ne comprendono costo, dipendenze, qualità dell'output e stato di errore.
In questo caso il fallback ha svolto un lavoro utile finché il saldo è rimasto positivo. Al tempo stesso, ha nascosto che il percorso primario di upload era irraggiungibile. È una combinazione pericolosa: l'apparente disponibilità può ritardare il segnale che avrebbe fatto emergere il confine difettoso.
Aggiungere un altro provider non risolverebbe il problema di fondo. Potrebbe introdurre un'altra fattura e un altro errore non bloccante, lasciando comunque done scollegato dagli artefatti obbligatori. L'obiettivo ingegneristico non è accumulare il maggior numero possibile di percorsi alternativi. Serve un percorso primario che l'agente possa davvero raggiungere, più un fallback dichiaratamente a pagamento e capace di fallire in modo evidente.
Regole tecniche per rendere visibili i costi di fallback
La correzione parte dalla responsabilità, poi rende espliciti costo e completamento.
Spostare le credenziali nel processo fidato
Il writer in sandbox deve produrre l'articolo, il payload e i file immagine che è in grado di renderizzare. Un processo fidato, esterno alla sandbox, deve occuparsi dell'upload che richiede l'autorizzazione. Così il confine di sicurezza resta intatto, invece di essere bucato per far passare una chiave.
Distinguere file e descrizioni come classi di input
Un file è un artefatto pronto. Una descrizione è una ricetta per crearne uno. Trattarli come elementi intercambiabili nasconde sia il costo sia il comportamento in caso di errore.
Il contratto di pubblicazione dovrebbe privilegiare i file già predisposti. Le descrizioni devono restare allegate come dati di provenienza e riparazione. Se il sistema le usa per attivare la generazione di fallback, quel ramo va indicato come a pagamento e riportato come tale.
Legare done agli output obbligatori
Il job padre deve attendere gli artefatti promessi. Un errore di pagamento non bloccante non può terminare in done quando il contratto sulla cover o sull'embedding non è rispettato. I controlli sugli output obbligatori devono precedere lo stato finale di successo, non comparire in un report successivo che può soltanto descrivere il danno.
Separare lo stato delle dipendenze dai log dei task
Il confronto tra i registri è stato utile perché ha mostrato che un agente usava lo strumento per immagini e l'altro no. Quel segnale va conservato. Allo stesso tempo, lo stato della dipendenza a consumo condivisa deve essere visibile a ogni pubblicazione che la utilizza. Il log di un job spiega cosa ha tentato un singolo worker; la telemetria della dipendenza indica se il percorso condiviso può ancora servire qualcuno.
Il codice seguente è soltanto un esempio di struttura, non codice di produzione. Descrive esclusivamente la responsabilità e il flusso degli stati; il materiale di partenza non fornisce dettagli implementativi né risultati misurati dopo la correzione.
// Illustrative only. This is not production source.
const handoff = {
  payload: writerOutput.payload,
  pictureFiles: writerOutput.pictureFiles,
  pictureDescriptions: writerOutput.pictureDescriptions,
};

const stagedFiles = await trustedProcess.stage(
  handoff.pictureFiles,
  "presigned PUT",
);

const fallbackRender = stagedFiles.complete
  ? null
  : await paidFallback(handoff.pictureDescriptions);

if (fallbackRender?.status === 402) {
  failJob("Paid fallback unavailable");
}

const publishableArtifacts = mergeArtifacts(
  stagedFiles,
  fallbackRender,
);

const rewrittenPayload = rewritePictureReferences(
  handoff.payload,
  publishableArtifacts,
);

rewrittenPayload.pictureDescriptions = handoff.pictureDescriptions;

assertRequiredArtifacts(rewrittenPayload);
markDone();
Il punto essenziale è l'ordine: il writer produce i file senza ricevere la credenziale del sito, il processo fidato li predispone, il payload punta agli artefatti archiviati e soltanto il completamento verificato può diventare done.
Il passaggio di consegne che chiude la perdita
La correzione duratura consiste in un passaggio di consegne in due parti: il writer esegue il rendering e il processo fidato predispone i file.
Il writer colloca i file immagine accanto al payload, all'interno dell'output che è già autorizzato a creare. Il processo fidato esterno alla sandbox riceve quei file e li invia tramite un presigned PUT, cioè un upload autorizzato per quel passaggio. Il materiale fornito non ne definisce la scadenza o i permessi: questi dettagli restano scelte implementative, non affermazioni.
Dopo aver predisposto i file, il processo fidato riscrive il payload affinché i riferimenti alle immagini puntino ai file archiviati. Il sito riceve artefatti invece di istruzioni per generarli. Il writer non ottiene mai la chiave del sito e il percorso di pubblicazione non dipende più dal presupposto errato che la possieda.
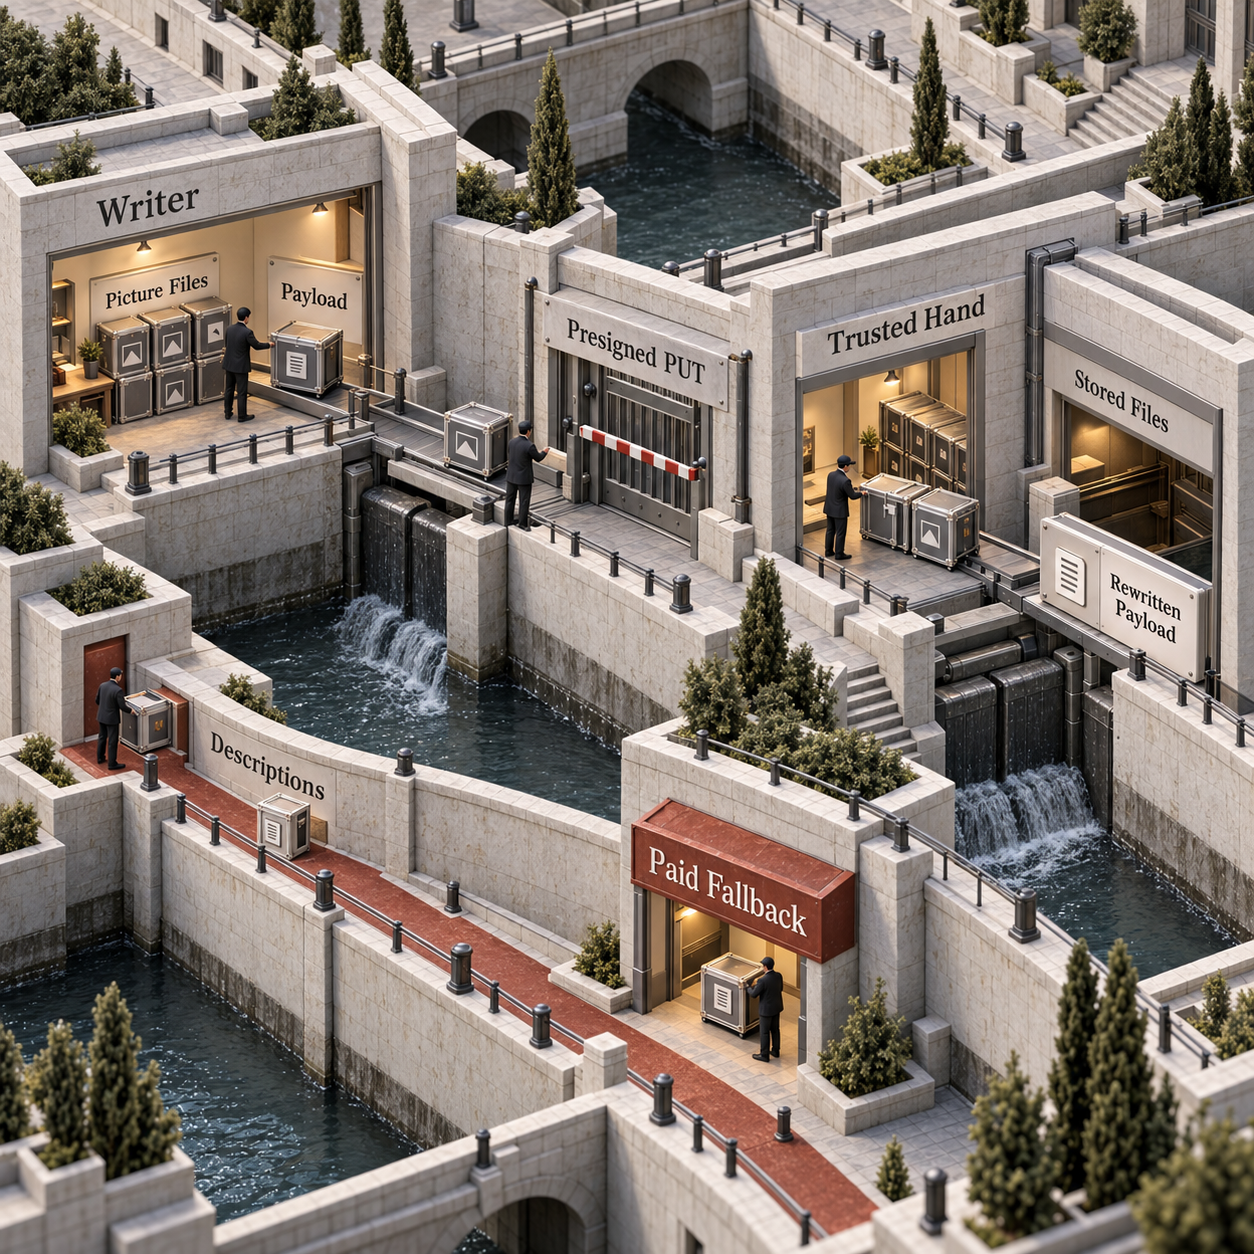
Le descrizioni restano nel payload. Sono la traccia per la riparazione e il fallback a pagamento quando il writer non riesce a renderizzare un'immagine. Il fallback può quindi continuare a generare costi. La correzione non lo elimina né pretende di dimostrare un risparmio misurato: ripristina la predisposizione dei file come percorso primario raggiungibile e rende di nuovo condizionale la generazione a pagamento.
La mossa da fare lunedì
Bisogna tracciare ogni passaggio obbligatorio che richiede una credenziale. Quando il writer non può detenerla, l'azione va spostata in un processo fidato e il passaggio dell'artefatto tra i due va definito con precisione. Lo stato finale del job deve poi dipendere dalla presenza della cover, dell'embedding e dei riferimenti ai file archiviati richiesti. Le descrizioni vanno conservate accanto ai file, ma il percorso che attivano va indicato chiaramente per ciò che è: un fallback a pagamento.
FAQ
Quanto dovrebbe costare un agente AI?
Questo incidente non stabilisce un prezzo universale per gli agenti. Dimostra che i fallback a pagamento hanno bisogno di un budget dedicato e visibile, e che lo stato di successo di un job deve dipendere dagli output obbligatori, non soltanto dall'esito del task principale.
Ricevi la prossima analisi di produzione con la newsletter.
- Ultimo aggiornamento
- 24 set 2026
- Categoria
- Build
Preferisca questo sito su Google


Segni omidsaffari.com come fonte preferita e Google lo mette in evidenza per lei in Top Stories, AI Overviews e AI Mode.

Cursor gratis? Quanto costa davvero Rollouts
Cursor gratis non include Rollouts: servono Teams o Enterprise. Scopri cosa coprono i crediti di 10 giorni, i costi ancora ignoti e quando provarlo.24 set 2026Build
AI code review con Unreal Agent: guida pratica al runner
Scopri come usare Unreal Agent in sicurezza, conservare le sessioni JSONL e valutarne costi, prestazioni e casi d’uso concreti per l’AI code review.24 set 2026Build
JetBrains Air: guida pratica al plugin Alpha
Scopri come installare JetBrains Air Alpha, collegare un agente, aggiungere il contesto del progetto e verificare ogni modifica senza perdere il controllo.23 set 2026Build
JetBrains Air gratis: cosa costa davvero e chi paga
JetBrains Air è gratis solo come plugin. Scopri chi paga agenti, API, IDE e crediti JetBrains AI, più quando convengono i piani Pro o Ultimate.23 set 2026Build
Firecrawl self host: guida a Docker, verifica e costi
Come installare Firecrawl self host con Docker Compose, verificare uno scrape reale e confrontare costi e limiti con Firecrawl Cloud in 30 giorni.22 set 2026Build
Agenti AI: perché i retry a pagamento richiedono approvazione umana
Un agente ha speso $5.48 prima della verifica umana. Ecco perché i retry a pagamento degli agenti AI richiedono un’autorizzazione indipendente.22 set 2026Build
Agenti AI con MindStudio: quanto costa e quando conviene
MindStudio conviene davvero per creare agenti AI? Analisi di workflow, prezzi, limiti e costi operativi, con un piano di prova su 20 record.22 set 2026Build