Design system privado no v0: componentes reais desde o protótipo
Veja como conectar um design system privado ao v0 com NPM_TOKEN ou NPM_RC, proteger credenciais e reduzir retrabalho na passagem para produção.

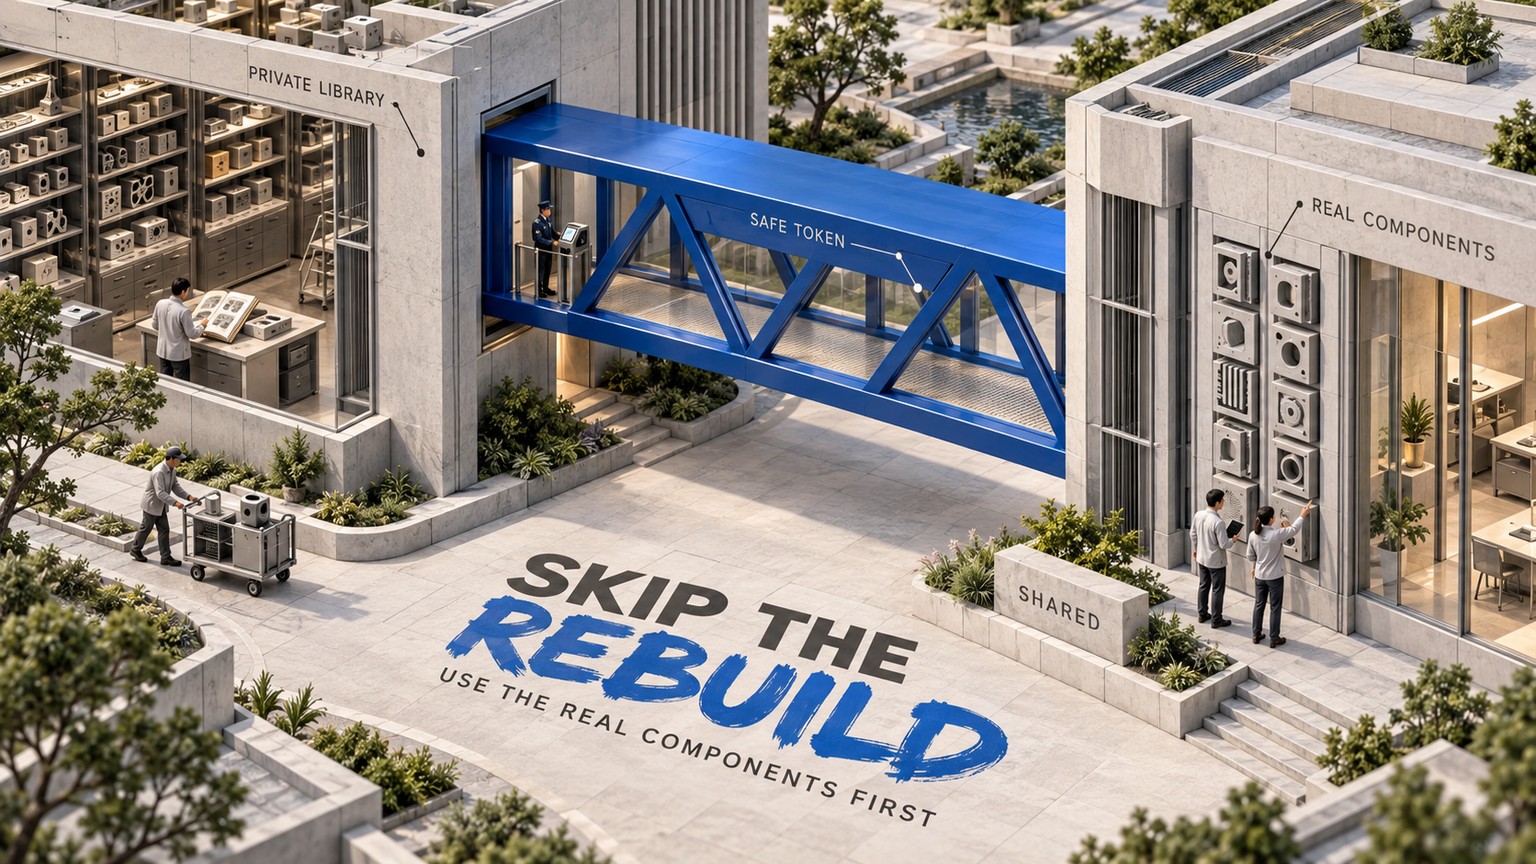
O v0 agora consegue usar o design system privado no qual sua equipe já investiu. Assim, o protótipo nasce com os componentes reais, em vez de cópias que a engenharia precisa substituir depois. A Vercel liberou esse fluxo de credenciais às 17:00 UTC de 18 de setembro de 2026: basta fornecer ao v0 um NPM_TOKEN ou NPM_RC por meio de uma variável de ambiente compartilhada de Development ou Preview. Ele instala o pacote sem expor a credencial ao modelo nem gravá-la no sistema de arquivos do sandbox.
Design system no v0: a mudança é pequena; o handoff, não
Um pacote npm privado é apenas código JavaScript ou TypeScript distribuído por um registro que verifica quem tem permissão para baixá-lo. Equipes usam pacotes privados para componentes do design system, tokens, auxiliares de autenticação, wrappers de analytics e utilitários internos.
Até este lançamento, essa verificação do registro interrompia o fluxo de trabalho do v0. Um pacote público podia ser instalado normalmente. Já uma biblioteca de componentes privada exigia uma saída alternativa, como enviar um arquivo compactado, ou fazia o protótipo recorrer a componentes novos, parecidos o suficiente para a avaliação. A segunda opção parecia rápida durante a demonstração, mas criava um trabalho de substituição quando o código chegava ao repositório real.
O novo caminho do v0 leva a autenticação para a borda do sandbox. O v0 executa o gerenciador de pacotes já usado pelo repositório dentro do Vercel Sandbox. Quando a solicitação de instalação sai em direção ao registro privado, a Vercel aplica a credencial no limite da rede. Nem o modelo nem o agente conseguem ler o valor, que também não é gravado em um arquivo .npmrc local.
Essa diferença é importante. O pacote entra no build; o segredo não entra no prompt nem no sistema de arquivos.
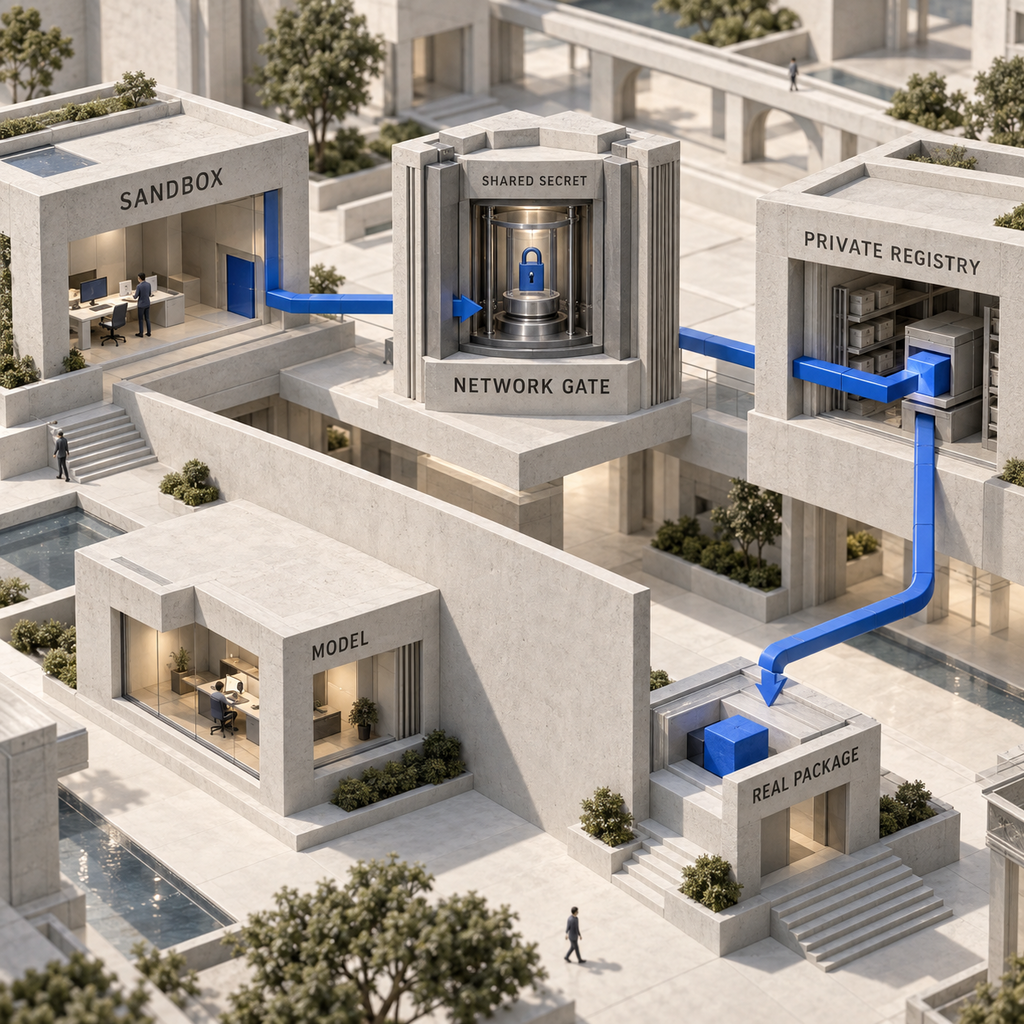
Ter acesso ao pacote ainda não ensina ao v0 como seu sistema deve ser usado. Ele pode buscar um componente Button e, mesmo assim, escolher a variante errada, omitir um provider ou deixar de aplicar um wrapper de tema. Por isso, o pacote deve vir acompanhado de documentação atualizada, exemplos e um aplicativo consumidor real. O modelo operacional mais amplo de Como apresentar um design system a agentes de programação continua valendo: o código carrega a mecânica repetível, enquanto a orientação carrega o julgamento.
O custo real está na substituição de componentes
O impacto para o negócio não é uma instalação de pacote mais rápida. É a possibilidade de eliminar uma reconstrução separada entre a aprovação do protótipo e o trabalho de produção.
Quando o v0 inventa um componente parecido, protótipo e produto passam a ter identidades diferentes. A engenharia precisa substituir imports, remapear props, restaurar o contexto do tema, testar os estados novamente e explicar por que a tela aprovada mudou. Quando o v0 começa com o pacote real, o handoff pode virar revisão e refinamento, em vez de reconstrução.
Este é um exercício baseado em premissas, não um benchmark da Vercel. Suponha que antes um protótipo exigisse uma etapa de 4 horas para substituir componentes. A equipe avalia a hora de engenharia em $100. Se a configuração e a validação da credencial levam 1 hora, a economia estimada é de 3 horas, ou $300.
Essa economia não é garantida. Um pacote mal configurado, a ausência de um provider ou orientações de uso fracas podem consumir as mesmas 3 horas em outro ponto. Meça o diff do repositório e o tempo de correção no seu próprio componente. Depois, mantenha ou descarte o fluxo de acordo com esse resultado.
Equipes que usam apenas pacotes públicos não são afetadas. O mesmo vale para quem cria telas conceituais descartáveis, que nunca entrarão em um repositório. A mudança importa principalmente quando se espera que um protótipo aprovado no v0 se transforme em software mantido.
Escolha a credencial de acordo com o local do pacote
A regra é simples: use NPM_TOKEN para pacotes privados em registry.npmjs.org e NPM_RC para definir o roteamento. Não adicione ambos como contingência. A documentação de dependências privadas informa que NPM_RC prevalece quando os dois existem. Com isso, uma configuração personalizada desatualizada pode esconder um token npm válido.
Configure apenas a permissão necessária
Escolha um pacote real
Comece por um componente que já esteja em uso no repositório de produção. Assim, você terá um import conhecido, um resultado visual conhecido e um handoff real para inspecionar. Um pacote criado só para demonstração comprova que a autenticação funciona, mas não que o fluxo elimina retrabalho.
Crie a variável compartilhada
Na Vercel, selecione a equipe, abra Settings e depois Environment Variables. Adicione
NPM_TOKENouNPM_RCcomo variável compartilhada e atribua o escopo Development, Preview ou ambos. Marque-a como sensível.A documentação do v0 exige a função Vercel Developer ou superior para gerenciar essa configuração. O token deve ter acesso de leitura a todos os pacotes privados instalados pelo projeto — e nenhuma permissão além do que o registro exige.
Direcione um registro personalizado
Para o GitHub Packages, a Vercel documenta este valor de
NPM_RCpara o escopo de exemplo@acme:Ini@acme:registry=https://npm.pkg.github.com/ //npm.pkg.github.com/:_authToken=${GITHUB_PACKAGES_TOKEN}Armazene
GITHUB_PACKAGES_TOKENcomo outra variável compartilhada. ONPM_RCpode expandir referências${VAR}durante a instalação e oferece ao valor referenciado a mesma proteção da credencial. Para o JFrog Artifactory, use a URL de registro e a variável de token equivalentes.Verifique a integração do v0
No v0, abra Settings, depois Integrations, e localize npm. O v0 vincula automaticamente as variáveis compartilhadas compatíveis. Peça que ele instale e renderize o componente escolhido. Em seguida, confirme se a prévia usa os estilos, o provider e o comportamento esperados.
Inspecione o handoff para o repositório
Envie o resultado para o repositório real. Revise o
package.json, o lockfile, o caminho do import, a configuração de providers, os estilos globais e o diff do código-fonte. Execute as verificações já existentes no repositório. Uma prévia funcionando é uma evidência útil, mas o handoff só está completo quando a branch continua usando o componente aprovado de forma limpa.
Quatro equipes que podem adotar esse fluxo amanhã
Uma equipe de produto SaaS criando um dashboard
Quem desenha o produto pode prototipar um novo fluxo de cobrança com os mesmos componentes privados que a equipe de frontend já entrega. O ganho não está em uma geração mais bonita. Está em avaliar os comportamentos reais de Button, Table e Modal e, depois, produzir um diff menor no código-fonte.
Uma liderança de design system preparando o v0 para a empresa
Essa liderança pode adicionar o pacote privado antes de uma importação do Design Systems 2.0 e, em seguida, fornecer ao v0 o repositório-fonte, um aplicativo consumidor real e a documentação de uso atual. O v0 cria uma base inicial e pausa para revisão antes de salvar o sistema. Assim, fontes, providers, tokens e padrões de componentes descontinuados podem ser corrigidos uma vez, antes que todas as conversas seguintes os herdem.
Uma liderança de plataforma de agência administrando vários registros
A agência pode usar NPM_RC para direcionar os escopos das organizações ao registro correto, em vez de copiar um token para cada protótipo. O resultado é uma configuração controlada de credenciais e menos imitações específicas de cada cliente. Ainda assim, a agência precisa manter limites de acesso e um processo de revisão separados para o pacote de cada cliente.
Uma equipe de frontend corporativa no GitHub Packages ou JFrog
A equipe de plataforma pode permitir que o v0 instale as mesmas dependências internas do repositório importado. Isso produz uma prévia mais fiel: falhas na resolução de pacotes, na configuração do tema e nos imports aparecem durante o protótipo, não depois do handoff. Se a política impedir o uso de credenciais compartilhadas, o caminho documentado com .tgz continua sendo o piloto mais enxuto.
Acesso e preço são duas contas separadas
A documentação de pacotes privados não indica um plano pago do v0 nem um adicional específico para esse recurso. Ela estabelece uma barreira de permissão: quem gerencia a variável compartilhada precisa ter a função Vercel Developer ou superior. A documentação de funções da Vercel coloca a função Developer no nível da equipe nos planos Pro e Enterprise.
Isso é separado dos planos atuais do v0. O Free custa $0 por mês, oferece $5 em créditos mensais e tem limite de 7 mensagens por dia. O Plus custa $30 por usuário ao mês, com $30 em créditos mensais por usuário e $2 em créditos diários de login por usuário. O Business custa $100 por usuário ao mês, com os mesmos valores de crédito informados e o uso para treinamento desativado por padrão. O Enterprise tem preço personalizado. O plano Premium legado continua custando $20 por mês na documentação, mas está sendo descontinuado e não está disponível para novos usuários.
O Vercel Pro tem uma taxa de plataforma de $20 por mês, um assento com permissão de deploy e $20 em créditos mensais de uso. Cada assento adicional de Owner ou Member custa $20 por mês. Todos esses preços publicados estão em dólares americanos, antes dos impostos.
Em um exemplo de composição, um assento do v0 Plus somado à taxa de plataforma do Vercel Pro chega a $50 por mês, antes de impostos e uso. Esse não é o preço mínimo do recurso. A documentação do lançamento não afirma que os dois planos pagos são obrigatórios; portanto, verifique sua conta e sua função atuais antes de fazer qualquer upgrade.
Os limites, sem maquiagem
O acesso ao pacote privado remove uma barreira. Ele não transforma uma biblioteca de componentes em um design system completo, não deixa o código gerado pronto para produção nem mantém um projeto existente atualizado quando o pacote muda.
Há limites práticos:
- Shared Environment Variables não aceitam valores específicos por branch.
NPM_RCprevalece sobreNPM_TOKENquando ambos estão presentes.- O token precisa cobrir todos os pacotes privados instalados pelo projeto, inclusive dependências privadas trazidas pelo pacote escolhido.
- A credencial pode estar protegida e, ainda assim, a implementação gerada estar errada.
- Providers, CSS global, fontes, tokens, estados de componentes, testes, acessibilidade e revisão continuam fazendo parte do handoff.
A promessa de segurança é específica e útil: o v0 não expõe a credencial ao modelo nem ao agente e não a grava no sistema de arquivos do sandbox. Sua empresa ainda decide se um token de registro pode ser usado nesse fluxo, quão restrito deve ser seu escopo e como será feita a rotação.
O que fazer na segunda-feira
Tome uma iniciativa nesta semana se sua equipe já possui um pacote privado de componentes e os protótipos do v0 viram trabalho de repositório com frequência. Espere se a área responsável por segurança ainda não aprovou uma credencial de registro somente para leitura. Use o caminho com .tgz em um piloto controlado quando não for possível compartilhar credenciais. Ignore o lançamento se você trabalha apenas com pacotes públicos ou se o uso do v0 termina em conceitos descartáveis.
Na segunda-feira, importe um componente privado real. Coloque a credencial somente para leitura mais restrita possível em Development, confirme a integração npm, faça o v0 renderizar o componente e envie o resultado ao repositório. Verifique a dependência, o lockfile, o import, o provider, o estado visual e o diff do código-fonte. Se esse componente passar pelo handoff sem ser trocado por uma imitação, o fluxo mudou. Então, meça as horas antes de expandi-lo.
Para receber a próxima mudança prática de plataforma e a lógica de negócio por trás dela, assine a newsletter.
- Última atualização
- 19 de set. de 2026
- Categoria
- Explained
Prefira este site no Google


Marque omidsaffari.com como fonte preferida e o Google destaca o site para você em Top Stories, AI Overviews e AI Mode.
Claude Code preço: como a versão 2.1.278 corta cobranças do modo automático
Veja quando o Claude Code 2.1.278 deixa de cobrar o classificador do modo automático, como validar a sessão e por que gateways ainda podem gerar custos.19 de set. de 2026Explained
Deploy Vercel com Turbo: mais velocidade só quando importa
Aprenda a acelerar um deploy Vercel urgente com Turbo sem mudar a configuração do projeto e calcule quanto o tempo economizado acrescenta à fatura.18 de set. de 2026Explained
ChatGPT Word elimina o copia e cola entre aplicativos
O ChatGPT Word cria rascunhos, resume e revisa textos sem sair do documento. Veja como instalar, controlar custos e evitar mudanças sem revisão.18 de set. de 2026Explained
Google Antigravity: migre os jobs locais até 5 de outubro
Mantenha os jobs do Google Antigravity ativos após 5 de outubro: veja quais integrações exigem novo adaptador e quais só precisam trocar o ID do agente.18 de set. de 2026Explained
RPC JavaScript no Cloudflare Workers revela a chamada lenta
Veja como o tracing de RPC JavaScript conecta Workers e Durable Objects, aponta a chamada lenta e ajuda a calcular o custo antes de ampliar o uso.17 de set. de 2026Explained
Deploy Vercel no Hobby: previews podem sumir antes de 30 dias
Equipes no Vercel Hobby acima de 10GB podem perder previews desprotegidos antes de 30 dias. Veja o que segue protegido e como revisar seus deploys.17 de set. de 2026Explained
Cloudflare AI Gateway evita cobranças na conta errada
Veja como o Cloudflare AI Gateway exige credenciais do provedor, bloqueia o fallback para Unified Billing e evita que o custo caia na conta errada.17 de set. de 2026Explained