Codex CLI وCloud: دليل إعداد فحص أمان الكود بعد DevDay
دليل إعداد Codex Security وCodex CLI: فحص المستودعات، مراجعة أمان طلبات السحب، وتصدير SARIF في CI، مع تكلفة الفريق وحدود التغطية والفحوص التي تبقى ضرورية.






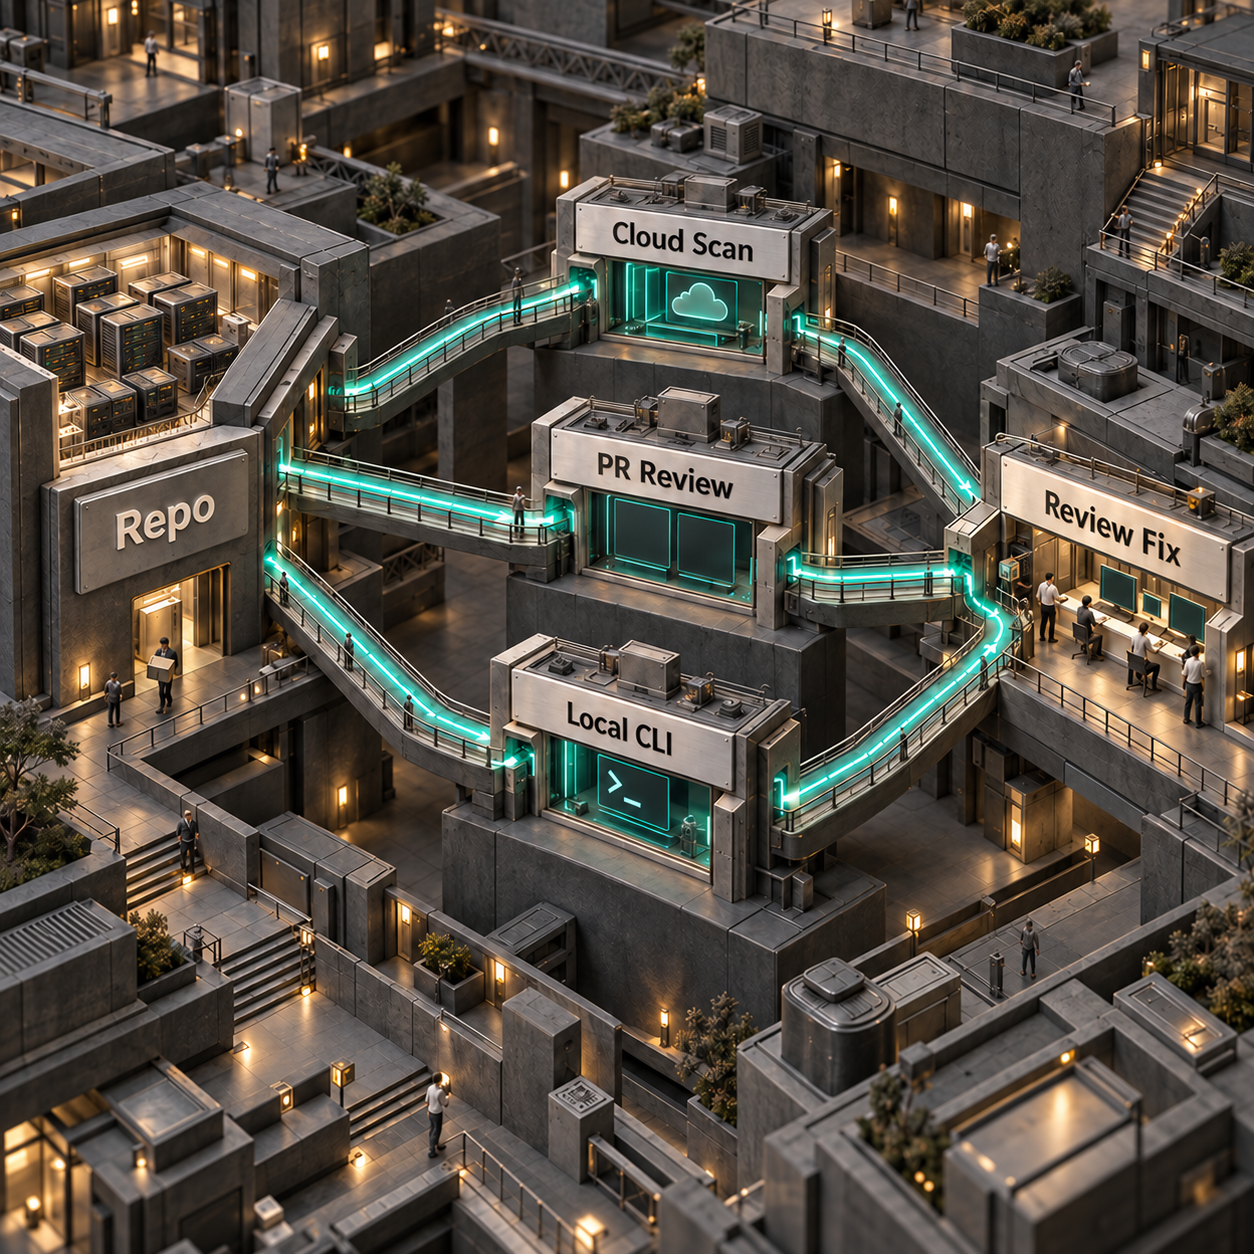
يمكنك فحص المستودعات، ومراجعة أمان طلبات السحب، والتحقق من التغييرات قبل تثبيتها، من دون أن تبدأ بشراء حزمة مدفوعة للتحليل الأمني الثابت للتطبيقات (SAST)، أي مجموعة فحوص آلية للشيفرة المصدرية. تغطي Codex Security هذه المسارات الآن عبر Cloud ومراجعة طلبات السحب وCodex CLI، لكن سعر الاشتراك لا يمثل الفاتورة كاملة: خمسة مقاعد Standard Business تكلف $125 شهريًا عند الدفع الشهري، ويُحتسب استخدام الفحص بصورة منفصلة. ابدأ بمستودع واحد، وحدد شخصًا مسؤولًا عن نتائجه.
ما الذي تتيحه Codex Security بعد DevDay؟
تمنح Codex Security فريقك ثلاثة مواضع لاكتشاف الكود المعرّض للاستغلال: المستودع، وطلب السحب، ونسخة العمل المحلية لدى المطوّر. تخيّلها كفحص مبنى، ثم مراجعة تعديل مقترح عليه، ثم تحقق يجريه العامل قبل مغادرة الموقع. كل موضع يكشف جانبًا مختلفًا من النظام نفسه.
طلب السحب هو تغيير مقترح في الكود ينتظر المراجعة. أما CLI فهي أداة سطر الأوامر التي تشغّلها في الطرفية، وCI هي عملية التحقق الآلي التي تعمل عند تغيير الكود.
تبحث Cloud في النتائج، وتزيل التكرار، وتجهّز الإصلاحات حتى عندما يكون جهازك مغلقًا. ولا تزال OpenAI تصفها بأنها معاينة بحثية. يضيف إعلان DevDay بتاريخ 29 سبتمبر معلومات عن الجدولة والإتاحة، لكنه لا ينقل Cloud إلى مرحلة الإتاحة العامة. ملخص DevDay، حالة المنتج الحالية.
ينبغي لفرق GitLab أن تبدأ بأداة CLI. إعداد Security Cloud الحالي يتصل بـGitHub. ودعم Codex العام لطلبات الدمج في GitLab لا يثبت أن Security Cloud تدعم GitLab. يوثّق دليل GitLab CI/CD المنفصل طريقة مدعومة لتشغيل الفحوص الأمنية على هذه المنظومة.
ما الخطط التي تشمل الخدمة، وكم يدفع فريق من خمسة أشخاص؟
تتيح خطط Pro وBusiness وEnterprise وEdu استخدام Codex Security Cloud، وفق إعلان DevDay المؤرّخ ومركز المساعدة الحالي. وتذكر Security Review الخطط نفسها، مع استبعاد Plus صراحةً. وتبقى الحاجة إلى تفعيل صلاحيات مساحة العمل والوصول إلى المستودع. إتاحة Cloud، الوصول إلى Security Review.
بالنسبة إلى شركة صغيرة، تكون المقارنة العملية للاشتراك هي تكلفة خمسة مقاعد Standard Business:
ترتبط الفوترة بحسب الرموز بحجم ما يقرؤه النموذج ويولّده. وقد تختلف أسعار المقاعد بحسب البلد والعملة. تستند حسابات الاشتراك إلى الأسئلة الشائعة الحالية لخطة Business. وتوضح إرشادات فوترة Cloud الحالية أن العملاء الحاليين يتلقون إشعارًا، ويجب أن يوافقوا على الاستخدام المدفوع قبل بدئه؛ ويتوقف الفحص إذا لم يتوفر التمويل. ولا تقدم هذه الإرشادات عرض سعر شاملًا لفحوص فريق من خمسة أشخاص. فوترة Cloud، الفرق بين تسعير الاشتراك وتسعير API.
إذا كنت تدفع بالفعل مقابل Business، فقد لا تحتاج إلى تكلفة إضافية للمقاعد. لكن استخدام الفحص والمراجعة يبقى جزءًا من الميزانية. إجمالي الشهر هو فاتورة المقاعد، مضافًا إليها استخدام Cloud الذي تنطبق عليه الرسوم، وفحوص CI التي تعتمد على API، ووقت تشغيل بيئة CI، وأي اشتراك اختياري في لوحة متابعة أمنية.
لا تبنِ الميزانية على افتراض الحصول على شهر أول مجاني جديد. ارتبط عرض الاستخدام المجاني بإطلاق 6 مارس، وشمل الشهر التالي. ولا تثبت صفحات المنتج والفوترة الحالية تجديد العرض في 30 سبتمبر. شروط الإطلاق الأصلية، شروط الفوترة الحالية.
وللمقارنة السعرية، تعرض Semgrep منتج Code المدفوع بسعر $30 لكل مساهم شهريًا، أي $150 لخمسة مساهمين. وتدعم Free Edition أيضًا ما يصل إلى 10 مستودعات و10 مساهمين. لذلك يستطيع فريق من خمسة أشخاص تقييم الخيارين، من دون افتراض أن كل أداة فحص قائمة تستلزم الشراء. تختلف التغطية بين هذه الأدوات، فلا تجعل السعر وحده يحدد منظومتك الأمنية. أسعار Semgrep.
اربط مستودعًا واحدًا، ثم راجع الإصلاح قبل اعتماده
ابدأ بتطبيق تفهمه، وبمراجع يستطيع شرح قواعد الوصول فيه. نموذج التهديدات وصف مختصر لما يحميه التطبيق، ومن يستطيع الوصول إليه، والمواضع التي يثق فيها بنظام آخر. وهو يشبه مخطط المبنى الذي يوضح للمفتش أي الأبواب يجب أن تكون مقفلة.
- افتح الإضافات (Plugins) في ChatGPT على سطح المكتب أو الويب. ثبّت Codex Security Cloud وفعّلها، ثم افتح Security Cloud.
- اختر فحص جديد (New scan). اربط GitHub إذا طُلب ذلك، وامنح الوصول إلى المستودع الذي تريد تقييمه.
- اختر المستودع وبيئة Cloud متوافقة (Cloud environment). أنشئ بيئة عند الحاجة، مع الاعتماديات وإعداد الاختبارات التي يتطلبها المشروع.
- ضمن ما الذي تريد فحصه (What to scan)، اختر المستودع (Repository)، ثم بدء الفحص (Start scan). تابع التقدم في الفحوص (Scans).
- افتح النتائج (Findings). اقرأ الكود المتأثر، وأدلة التحقق، وإرشادات المعالجة. فشل محاولة التحقق يبقي الدليل غير محسوم، ولا يعني انتفاء الثغرة.
- عندما يتوفر خيار الإصلاح باستخدام Codex (Fix with Codex)، ولّد التعديل وراجعه، ثم استخدم إنشاء مسودة طلب سحب (Create draft pull request) بعد المراجعة. شغّل اختباراتك المعتادة، وأشرك المسؤول عن الكود قبل الدمج.
هذه هي خيارات إعداد Cloud الحالية. تسهّل البيئة إعادة إنتاج العيوب المشتبه بها، لكنها لا تضمن التحقق من كل مشكلة. آلية التحقق.
للفحوص المستمرة، أنشئ فحصًا آخر باستخدام تغييرات التثبيت (Commit changes). ضمن المستودعات (Repositories)، افتح إعدادات المراقبة (Monitoring settings) لاختيار البيئة، وتحديد نطاق السجل الزمني، وتفعيل المراقبة أو إيقافها مؤقتًا. حدّث نموذج التهديدات ضمن سياق المشروع (Project context) كلما تغيّرت بنية التطبيق. وتدعم Cloud أيضًا فحوص المستودعات المجدولة، كما ورد في DevDay؛ لكن شرح الإعداد الحالي لا يحدد دورية الجدولة أو حصصها، فلا تفترض وجود حصة تتيح فحصًا يوميًا. إعداد المراقبة، الفحوص المجدولة.
مثال من مستودع فُحص فعليًا: فرز نتائج Gogs
يوضح Gogs لماذا تحتاج النتيجة إلى فهم بيئة النشر قبل تحويلها إلى تذكرة عمل. تذكر OpenAI هذا المستودع والثغرات التالية ضمن اكتشافاتها المنشورة باستخدام Codex Security. هذه حالة فحص نشرها مزوّد الخدمة، وليست فحصًا جديدًا أجري لهذا المقال. أما قرارات الفرز أدناه فهي توصيات تستند إلى التنبيهات الأمنية التي نشرها القائمون على المشروع. النتائج التي أفصحت عنها OpenAI.
يعرّف رقم CVE ثغرة جرى الإفصاح عنها. وتضيف المصادقة الثنائية، أو 2FA، تحققًا ثانيًا عند تسجيل الدخول إلى جانب كلمة المرور.
يذكر التنبيه الأول إصلاحات في 0.13.4 و0.14.0+dev، ويذكر الثاني 0.14.0. هذه أول إصدارات تضمنت الإصلاح وفق تنبيهات تاريخية، وليست توصية باختيار إصدار قديم اليوم. تحقق من الإصدار الذي يدعمه المشروع حاليًا قبل الترقية. تنبيه رموز الاسترداد في Gogs، تنبيه رفع الملفات في Gogs.
اجعل سجل الفرز مختصرًا: نسخة الكود المستخدمة في النشر، ونقطة الدخول التي يمكن الوصول إليها، والدليل، والمسؤول، والإجراء، والاختبار الذي سيتحقق من الإصلاح. يمكن اعتماد النتيجة، أو استبعادها لسبب محدد، أو إبقاؤها غير محسومة للتحقيق. لا تسجلها باعتبارها أُصلحت إلا بعد التحقق من تغير السلوك.
طبّق الانضباط نفسه على فحصك. تسجل تقارير CLI المحفوظة النتائج والتغطية. وعدم ظهور نتيجة سابقة في فحص لاحق لا يثبت إصلاحها، كما أن الإبلاغ عن نتيجة إيجابية كاذبة لا يحجب فئة الثغرة تلك نهائيًا. سجل النتائج والملاحظات.
كيف تفعّل المراجعة الأمنية التلقائية؟
اجعل مراجعة طلبات السحب الطبقة التالية بعد التقييم الأولي للمستودع. في إعدادات Codex (Codex settings)، اختر المستودع. وضمن مراجعة الثغرات الأمنية (Review security vulnerabilities)، فعّل المراجعة الأمنية التلقائية (Auto security review) واختر جميع طلبات السحب (All PRs)، أو تفضيلات المستخدمين إذا أردت أن يبدأ التفعيل اختياريًا.
اختر عند فتح طلب السحب (On PR open) لإجراء مراجعة أولية، أو عند كل دفع للتغييرات (On every push) لتكرار المراجعة مع تغيّر الكود، أو كلما جرت مراجعة الكود (Whenever code review runs) لربطها بخدمة Code Review العامة. وجود فحص سابق في Security Cloud اختياري. ويمكنك إعادة استخدام نموذج التهديدات الخاص به، أو تحديد مسار ملف نموذج تهديدات داخل المستودع. إعداد Security Review.
تبلغ المراجعات التلقائية افتراضيًا عن النتائج عالية الخطورة والحرجة. وتشمل المراجعات المطلوبة يدويًا النتائج متوسطة الخطورة أيضًا بصورة افتراضية. ويمكن تغيير الحد الأدنى للخطورة في كل نوع بصورة مستقلة. لطلب مراجعة يدويًا، أضف التعليق @codex security review إلى طلب السحب، ثم افتح التقرير الأمني (Security Report) للمهمة المرتبطة للاطلاع على الأدلة كاملةً. تخضع النتائج المنشورة على GitHub لنطاق إتاحة طلب السحب نفسه.
هذه مراجعة أمنية مركّزة. ويمكن لخدمة Code Review العامة أيضًا الإشارة إلى مشكلات أمنية، لذا توقّع بعض التداخل. يساعدك دليل مراجعة Codex الأشمل على تحديد موضع كل مراجعة في سير العمل.
إعداد Codex CLI للأمان والفحص قبل تثبيت التغييرات
تتيح CLI النوع نفسه من التحقيق في المستودع، ضمن حزمة يمكن تشغيلها بالسكربتات. الكود المصدري مرخّص وفق Apache 2.0، وحزمة npm العامة هي @openai/codex-security. إتاحة الكود المصدري لا تعني إتاحة الفحص بلا قيود. المصدر الرسمي والترخيص، متطلبات CLI.
يبقى الوصول المضمّن إلى نموذج Daybreak Blue في Cloud محصورًا داخل Cloud؛ ولا يمنح وصولًا إلى النموذج عبر منتجات Security الأخرى أو API. تحقق من طريقة تسجيل الدخول التي ستستخدمها ومن صلاحية الوصول إلى النموذج قبل نقل الفحص إلى CI. حدود الوصول بين المنتجات.
من المهم التمييز بين تواريخ الإتاحة: أُنشئ مستودع GitHub في 13 يوليو 2026؛ ويبدأ سجله العام الحالي بتثبيت أولي في 15 يوليو، بينما بدأ النشر على npm في 28 يوليو. تاريخ 13 يوليو وحده لا يثبت أن أداة CLI المرخّصة على npm أُتيحت في ذلك اليوم. ثبّت رقم إصدار الحزمة عند إعداد عملية يمكن تكرارها. بيانات المستودع، التثبيت الأولي، سجل النشر على npm.
استخدم Node.js 22.13.0 أو أحدث ضمن سلسلة 22، أو Node 24، أو Node 26، إضافةً إلى Python 3.10 أو أحدث. من داخل المستودع، سجّل الدخول واحفظ المخرجات خارج نسخة المستودع المحلية:
npx @openai/codex-security@0.1.31 login
npx @openai/codex-security@0.1.31 scan . --auth chatgpt \
  --output-dir ../codex-security-results --dry-run
npx @openai/codex-security@0.1.31 scan . --auth chatgpt \
  --output-dir ../codex-security-results
راجع report.md وfindings.json وcoverage.json. قد تكون التغطية كاملة أو جزئية أو غير معروفة؛ اقرأ الأجزاء التي أُجّل فحصها والأسئلة المفتوحة حتى إذا لم يُبلّغ عن أي نتائج. تتبع هذه الأوامر دليل البدء السريع لأداة CLI.
ثبّت فحص ما قبل تثبيت التغييرات باستخدام npx @openai/codex-security@0.1.31 install-hook. يفحص التغييرات المضافة وغير المضافة إلى منطقة التجهيز، ويمنع التثبيت افتراضيًا عند وجود نتائج عالية الخطورة أو أخطاء في الفحص، ويحافظ على سكربت ما قبل التثبيت الموجود مسبقًا. ولأنه يرى نوعي التغييرات، أبعد التجارب غير المرتبطة عن نسخة العمل المحلية عند تفسير النتيجة. سلوك فحص ما قبل التثبيت.
جرى التحقق من إصدار الحزمة والأوامر أعلاه أثناء إعداد هذا المقال. ولا يدّعي المقال إجراء فحص محلي بمصادقة فعلية، أو قياس مدة الفحص، أو تحديد تكلفته.
شغّل CLI في CI واحتفظ بتقرير SARIF
SARIF صيغة ملفات معيارية للنتائج الأمنية، تتيح لأداة أخرى عرض كل مشكلة إلى جانب موضعها في الكود المصدري. تصدير الملف وشراء لوحة متابعة مستضافة قراران منفصلان.
أنشئ متغيرًا سريًا في CI باسم CODEX_SECURITY_API_KEY لحساب أو مؤسسة API تملك صلاحية الفحص المطلوبة. يتيح المفتاح لبيئة تشغيل CI المصادقة دون تسجيل دخول تفاعلي إلى ChatGPT. يفحص مثال GitHub Actions هذا طلبات السحب الموثوقة القادمة من المستودع نفسه، ويقارن بين نسختي الأساس ورأس الفرع المحددتين، ويصدّر SARIF، ويحفظ النتائج. وهو تكييف لـقالب CI الرسمي، مع تثبيت إصدار الحزمة الذي جرى التحقق منه لهذا المقال، والبدء بشرط يمنع الاجتياز عند وجود نتائج عالية الخطورة. احذف --fail-on-severity high إذا أردت بدء التشغيل بتقارير استشارية فقط؛ وتبقى أخطاء الفحص والتغطية غير المكتملة بحاجة إلى المتابعة.
احفظه باسم .github/workflows/codex-security.yml:
name: Codex Security
on:
  pull_request:
jobs:
  security:
    if: github.event.pull_request.head.repo.full_name == github.repository && github.actor != 'dependabot[bot]'
    runs-on: ubuntu-latest
    permissions:
      contents: read
    steps:
      - uses: actions/setup-node@820762786026740c76f36085b0efc47a31fe5020
        with:
          node-version: '26'
      - uses: actions/setup-python@5fda3b95a4ea91299a34e894583c3862153e4b97
        with:
          python-version: '3.14'
      - name: Install trusted CLI outside the checkout
        run: npm install --prefix "$RUNNER_TEMP/security-cli" --ignore-scripts --no-audit --no-fund @openai/codex-security@0.1.31
      - uses: actions/checkout@3d3c42e5aac5ba805825da76410c181273ba90b1
        with:
          ref: ${{ github.event.pull_request.head.sha }}
          fetch-depth: 0
          persist-credentials: false
      - name: Scan and export
        env:
          OPENAI_API_KEY: ${{ secrets.CODEX_SECURITY_API_KEY }}
          CODEX_SECURITY_STATE_DIR: ${{ runner.temp }}/security-state
          BASE_SHA: ${{ github.event.pull_request.base.sha }}
          HEAD_SHA: ${{ github.event.pull_request.head.sha }}
        run: |
          set -euo pipefail
          cli="$RUNNER_TEMP/security-cli/node_modules/.bin/codex-security"
          out="$RUNNER_TEMP/security-results"
          base="$(git merge-base "$BASE_SHA" "$HEAD_SHA")"
          scan_exit=0
          "$cli" scan . --diff "$base" --head "$HEAD_SHA" \
            --auth api-key --output-dir "$out" \
            --fail-on-severity high --json \
            > "$RUNNER_TEMP/security-result.json" || scan_exit=$?
          if test -f "$out/scan-manifest.json"; then
            "$cli" export "$out" --export-format sarif \
              --source-root "$GITHUB_WORKSPACE" \
              --output "$out/results.sarif"
          fi
          exit "$scan_exit"
      - name: Keep reports, including SARIF when available
        if: always()
        uses: actions/upload-artifact@043fb46d1a93c77aae656e7c1c64a875d1fc6a0a
        with:
          name: codex-security-results
          path: |
            ${{ runner.temp }}/security-results
            ${{ runner.temp }}/security-result.json
          retention-days: 7
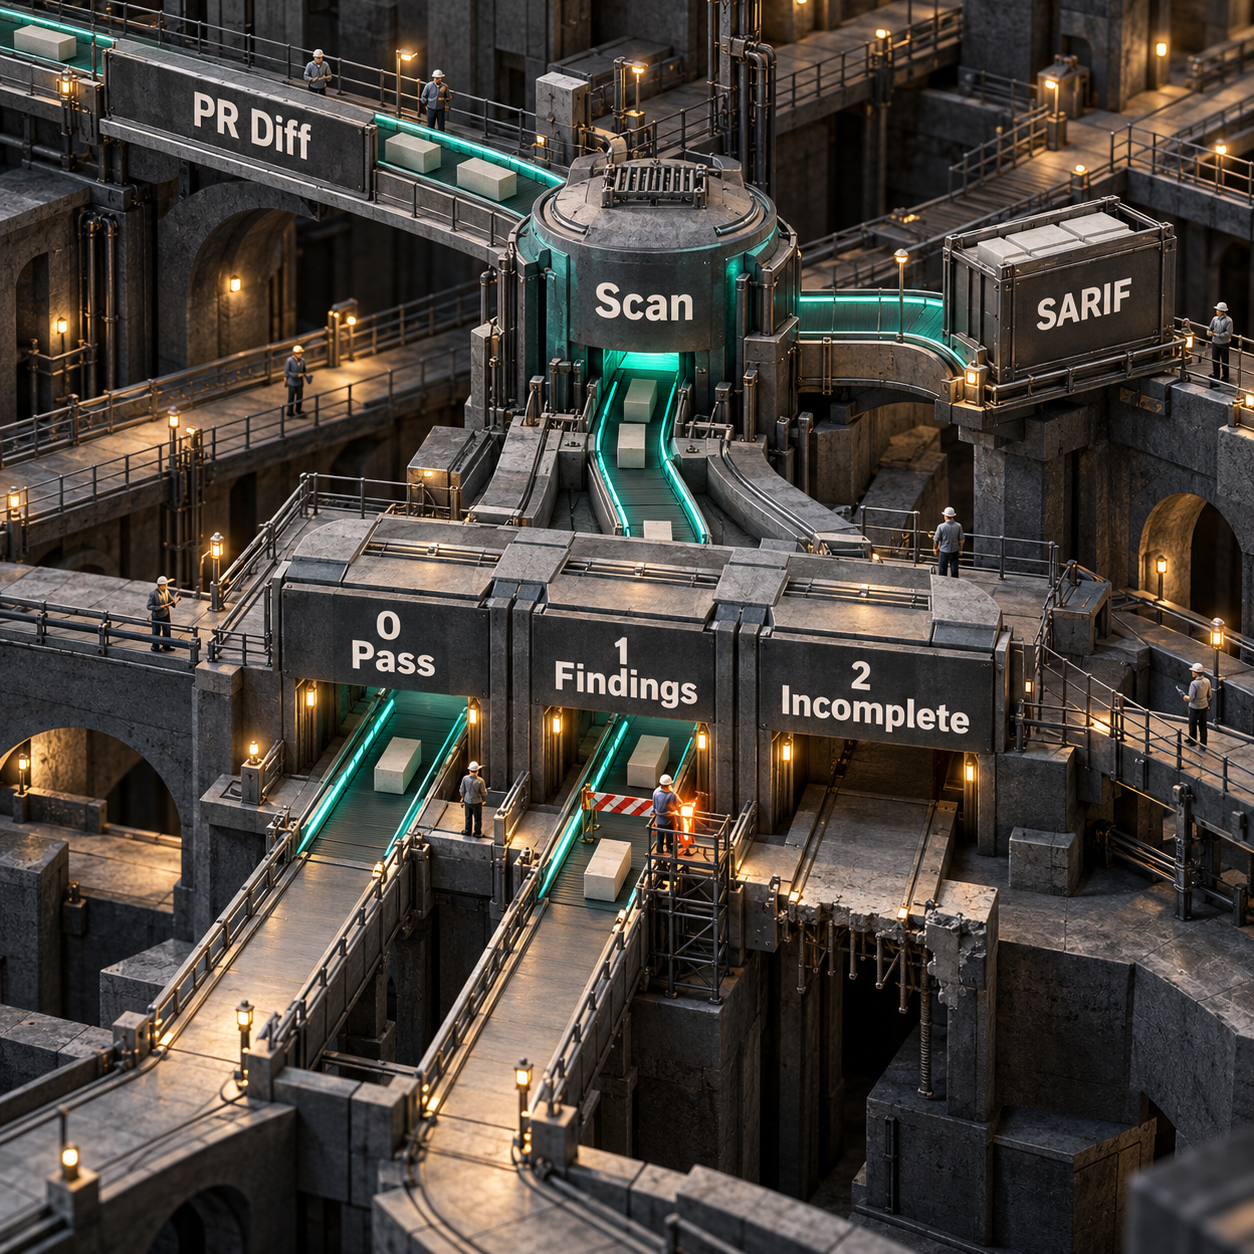
يحافظ سير العمل على رمز خروج الفحص، مع تصدير النتائج المختومة المتاحة. يعني رمز الخروج 0 أن تغطية النطاق المحدد كاملة وأنه يجتاز سياسة الخطورة التي اخترتها. ويعني رمز الخروج 1 وجود نتيجة تبلغ الحد المحدد. أما رمز الخروج 2 فيعني خطأً أو تغطية غير مكتملة، بما فيها التغطية الجزئية أو غير المعروفة. نجاح فحص استشاري يبقى تقريرًا عن نطاقه المحدد، ولا يرقى إلى شهادة أمان. تصدير ملفات النتائج ورموز الخروج.
لعرض SARIF كتنبيهات فحص الكود في GitHub، أضف خطوة upload-sarif من القالب الرسمي مع صلاحياتها. المستودعات العامة مدعومة؛ أما المستودعات الخاصة والداخلية فتحتاج إلى تفعيل GitHub Code Security. يتيح الاحتفاظ بـSARIF ضمن ملفات النتائج المحفوظة أعلاه فحصه، من دون الوعد بلوحة متابعة مجانية للمستودعات الخاصة. شروط استخدام SARIF في GitHub.
في GitLab، استخدم قالب CI/CD المخصص للإنتاج من OpenAI. وهو يغطي فروق تغييرات طلبات الدمج، وفحوص الفرع الافتراضي المحمي، والفحوص المجدولة التي تُفعّل اختياريًا. ويتطلب استيعاب SARIF المدمج فيه GitLab Ultimate 19.2 أو أحدث. أما حفظ ملفات التقارير المعتادة فهو مسار منفصل إذا لم تتوفر صلاحية استخدام لوحة المتابعة تلك.
تعمل مهام CI بصلاحيات بيئة التشغيل، وقد ترث إعداداتها ومتغيراتها. أبعد بيانات الاعتماد غير المرتبطة عن المهمة، واستخدم تغييرات موثوقة في الكود المصدري. أضف قيمة --max-cost بعد تحديد ميزانية؛ فهي حد تقديري قد يجري تجاوزه بسبب طلبات لا تزال قيد التنفيذ. متطلبات CI، ضبط التكلفة.
خمسة استخدامات تستحق التجربة، مرتبة بحسب فائدتها
- فريق SaaS يغيّر تسجيل الدخول أو صلاحيات الوصول بين العملاء. أجرِ الفحص الأساسي، وحسّن نموذج التهديدات، وفعّل Security Review لطلبات السحب الخاصة بهذه التغييرات. الفائدة هي تحسين فرصة اكتشاف خطأ في الفصل بين الحسابات قبل أن يصادفه العملاء. أبقِ المسؤول عن المصادقة ضمن المراجعة.
- مؤسس يتسلّم تطبيقًا أقدم. افحص المستودع مرة واحدة، وأسند النتائج المعتمدة إلى مسؤولين قبل إضافة الميزات. قد يحوّل ذلك تراكمًا مجهولًا من المشكلات إلى قائمة قصيرة من أعمال تستند إلى أدلة، بدل طلب إعادة كتابة التطبيق كاملًا.
- فريق GitLab بلا أداة فحص أمني مُدارة. شغّل فحوص CLI على فروق تغييرات طلبات الدمج، واحتفظ بـSARIF وبيانات التغطية ضمن ملفات النتائج. الفائدة هي سجل مراجعة يمكن تكراره داخل نظام CI الذي يديره الفريق بالفعل.
- وكالة تتولى صيانة مستودعات لعدة عملاء. استخدم فحوص CLI الجماعية التي يمكن استئنافها، وسياقًا معماريًا منفصلًا وسجل نتائج لكل عميل. قد يقلل ذلك تكرار الإعداد، ويجعل تسليم أعمال الصيانة أكثر دقة. الفحوص الجماعية.
- فريق تتراكم لديه نتائج أمنية كثيرة يصعب فرزها. استخدم مسار فرز النتائج المتراكمة في Codex Security لفحص نتائج أدوات الفحص في ضوء الكود والضوابط الحالية. الفائدة هي أدلة توضح أي التذاكر تستحق وقت الفريق الهندسي. أبقِ أدوات الفحص الأصلية قيد التشغيل. فرز النتائج المتراكمة.
خدمتان يمكنك بناؤهما حول هذه الأدوات
الفرصة الأقوى هي خدمة تتولى تفعيل الفحص الأمني للفرق الصغيرة وصيانته. يدفع المؤسس مقابل الإعداد، والعمل على نموذج التهديدات، والتكامل مع CI، والفرز البشري الدوري للنتائج، بدل دفعه مقابل واجهة إضافية حول زر الفحص.
أعادت تقديرات DataForSEO لبحث Google في الولايات المتحدة خلال إعداد هذا المقال 720 عملية بحث شهرية لعبارة “software vulnerability scanning” و90 لعبارة “code security scanner”. هذه عمليات بحث، وليست عملاء يدفعون؛ كما تشمل العبارة الأوسع أعمالًا خارج فحص المستودعات. ويوفر سعر Semgrep Code البالغ $150 شهريًا لخمسة مساهمين نقطة مقارنة ملموسة لخدمة محدودة النطاق. المرجع السعري من Semgrep.
قد تشمل أصغر نسخة قابلة للبيع مستودعًا واحدًا يملكه العميل، ونموذج تهديدات موثقًا، وسير عمل CI، وقائمة نتائج خضعت للمراجعة. استخدم صلاحيات العميل، وأبقِ تكاليف الاستخدام واضحة. التحدي تشغيلي: تحتاج إلى فهم التطبيق بما يكفي لاستبعاد النتائج المضللة ومراجعة الإصلاحات الحساسة. بيع ضمان للأمان يتجاوز ما تثبته الأدلة.
الفرصة الثانية هي حزمة أدلة للإصدارات تقدمها الوكالات. يمكن لوكالة أن تقدم عند كل تسليم لعميل سجلًا مؤرّخًا لنطاق الفحص، والنتائج المعتمدة، والفجوات المتبقية، والمعالجات التي جرى التحقق منها. ويبلغ الحجم التقديري للعبارة العامة “vulnerability scanning tools” نحو 1,900 عملية بحث شهرية في الولايات المتحدة، لكن ذلك يقيس الاهتمام بأدوات في مجالات أمنية متعددة. فهو يدعم فرضية تستحق اختبارها مع العملاء، ولا يثبت الطلب على هذا المنتج بعينه.
يمكن للنسخة الأولية أن تجمع ملفات الفحص المحفوظة وقرارات الفرز المعتمدة في تقرير مختصر للعميل. التحدي هنا قابلية النقل والثقة: يمكن نقل SARIF، لكن قيمة خدمتك تنبع من تفسير أمين للنتائج، بما فيها التغطية غير المكتملة. أما التقرير المولّد وحده فمن السهل نسخه. جميع أرقام البحث هي تقديرات شهرية للكلمات المفتاحية من DataForSEO، جرى جلبها في 30 سبتمبر 2026؛ ولا يثبت أي منها نمو السوق أو نية الشراء.
ما الفحوص التي تبقى ضرورية؟
أبقِ فحص الاعتماديات، الذي يتحقق من الحزم والإصدارات التي يستوردها تطبيقك، وفحص الأسرار، الذي يكتشف بيانات الاعتماد المكشوفة. قد يبحث تحليل المستودع في مشكلة مرتبطة بهما، لكنه لا يوفر جردًا كاملًا للحزم أو منظومة متكاملة لمراقبة بيانات الاعتماد.
أبقِ فحوص SAST الحتمية عندما تحتاج إلى فحوصها الواسعة القابلة للتكرار، أو عندما تفرض متطلبات التحقق الأمني تلك التغطية. وتصرح OpenAI بأن Codex Security تكمل SAST. يمكنك تجربة الوكيل دون شراء حزمة مدفوعة، لكن ذلك لا يجعل التغطية القائمة زائدة عن الحاجة. الأسئلة الشائعة عن Cloud.
أبقِ مراجعًا بشريًا على الكود الذي يحدد صلاحيات الوصول. المصادقة تسأل عن هويتك؛ أما التخويل فيسأل عن بيانات أي عميل أو إجراء يحق لك الوصول إليه. تعتمد هذه القواعد على متطلبات العمل وافتراضات النشر التي قد تسيء أداة الفحص فهمها. اطلب من المسؤول مراجعة الفصل بين العملاء، وصلاحيات الإدارة، ومسارات الاسترداد، واختبارات منع عودة الأخطاء. هذه توصية هندسية تتفق مع تأكيد المزوّد الحاجة إلى تقييم بشري للتهديدات.
اضبط حدود بيئة الفحص أيضًا. تستخدم Cloud حاويات معزولة، بينما تستخدم الفحوص المحلية وفحوص CI صلاحيات بيئتها المحلية. يتناول دليل أمان البيئات المعزولة المهمة المنفصلة المتمثلة في ضبط ما يستطيع الوكيل الوصول إليه.
أيهما تختار: Codex أم المراجعة الأمنية في Claude Code؟
استمر مع Claude Code إذا كانت حاجتك المباشرة فحصًا أمنيًا للتغييرات التي تنتظر الاعتماد، وكان فريقك يستخدمه بالفعل. شغّل /security-review محليًا، أو اضبط إجراء GitHub Action للمراجعة الأمنية من Anthropic لإضافة تعليقات على طلبات السحب وترشيح النتائج الإيجابية الكاذبة. تتوفر هذه الميزات لمستخدمي Claude Code، بما في ذلك حسابات Pro/Max المدفوعة وحسابات API Console. إعداد المراجعة الأمنية في Claude.
اختر Codex Security Cloud إذا كنت تريد فحصًا أساسيًا مُدارًا للمستودع، ومراقبة التغييرات المثبّتة، وفحوصًا مجدولة، وإصلاحات مجهّزة. واختر أداتها CLI إذا كان سجل النتائج المحفوظ، وملفات التغطية، وتصدير SARIF مناسبًا للعمل محليًا أو في CI. لا تثبت هذه المقارنة تفوق أي من الخيارين في الدقة أو التكلفة.
راجع سياسة الترشيح في كل منظومة. يوثّق إجراء المراجعة الأمنية من Anthropic استثناءات تشمل حجب الخدمة واستنزاف الموارد؛ لذا فإن مشكلة استنزاف مساحة القرص، مثل حالة رفع الملفات في Gogs، تستلزم مراجعة واعية لتلك السياسة. وهذا الإجراء منتج منفصل عن خدمة Code Review المستضافة من Claude. مستودع المراجعة الأمنية من Anthropic.
ما البرامج المستخدمة لفحص الثغرات؟
اختر الأداة بحسب الطبقة التي تحتاج إلى تغطيتها. تضيف Codex Security تحليل المستودع والتحقق من النتائج. أبقِ فحوص الاعتماديات والأسرار المتخصصة، والفحص الحتمي للكود حين تحتاج إلى تلك التغطية. فحص الشبكات مهمة مختلفة عن مراجعة الكود المصدري للتطبيق.
ما أفضل أداة مجانية لفحص الثغرات؟
عند اختيار أداة لفحص المستودعات، ابدأ بالتمييز بين مجانية الكود المصدري ومجانية تشغيل الفحص. أداة CLI في Codex Security مرخّصة وفق Apache 2.0، لكن الفحوص تتطلب صلاحية وصول، وقد تستهلك استخدامًا مدفوعًا. وتوفر Semgrep أيضًا Free Edition ضمن حدود المستودعات والمساهمين المنشورة. قيّم الخيارين وفق تطبيقك الفعلي واحتياجات المراجعة. الوصول إلى CLI، Semgrep Free Edition.
هل SonarQube أداة SAST أم DAST؟
SonarQube Server أداة SAST: تفحص الكود المصدري دون تشغيل التطبيق. ويضيف تحليل المستودع ومحاولات التحقق في Codex Security نوعًا آخر من التحقيق إلى جانب فحوص الكود المعروفة. النهج الموثق لـSonarQube.
يوم الاثنين، حدّد مسؤولًا واحدًا لمستودع واحد. أجرِ الفحص الأساسي، وصحّح نموذج التهديدات، وافرز النتائج الأولى، وأضف فحص CI استشاريًا قبل اختيار حد الخطورة الذي يمنع الاجتياز. سجّل تكلفة الاستخدام والتغطية التي لم تُحسم قبل التوسع إلى مستودع آخر.
إذا أردت دمج هذه الأدوات في عملية التطوير القائمة لدى فريقك، أبني أنظمة ذكاء اصطناعي جاهزة للإنتاج.
- آخر تحديث
- 30 سبتمبر 2026
- التصنيف
- Build
فضّل هذا الموقع في Google


اجعل omidsaffari.com مصدرًا مفضّلًا، وسيرفعه Google لك في Top Stories وAI Overviews وAI Mode.

LearnWorlds pricing لعام 2026: اختر الخطة الأقل تكلفة
دليل عملي لأسعار LearnWorlds يقارن الخطط ورسوم التسجيل وأرصدة الذكاء الاصطناعي وتكلفة المراجعة، لتعرف متى تصبح Pro Trainer الخيار الأوفر فعلياً.30 سبتمبر 2026Build
ChatGPT مقابل Notion: أيهما أنسب لمساحة عمل فريقك؟
مقارنة عملية بين ChatGPT Space وNotion في السعر وإدارة المشاريع والصلاحيات والتصدير، لتعرف أيهما أنسب للمستندات الذكية وأيهما يحفظ حالة العمل.30 سبتمبر 2026Build
أتمتة المتصفح عبر Kitesurf WebMCP: دليل تطبيقي
أتقن أتمتة المتصفح عبر Kitesurf WebMCP، بدءًا من ربط الأدوات واكتشاف الإجراءات وصولًا إلى تنفيذها والتحقق من النتائج وبناء مسار بديل آمن للإنتاج.30 سبتمبر 2026Build
هل OpenAI Dots مجاني؟ السعر والخطط المؤهلة
اكتشف هل OpenAI Dots مجاني، وما الخطط التي تتيحه، وأقل تكلفة مؤكدة للوصول الشخصي، وما الذي يغطيه إعفاء الاستخدام المؤقت وما يبقى مجهولًا بعده.29 سبتمبر 2026Build
هل Kitesurf مجاني؟ دليلك إلى الحدود والتكلفة الحقيقية
هل Kitesurf مجاني فعلا؟ تعرّف إلى حدود Browser Run اليومية، وسعر Workers Paid، وتكلفة الاستخدام التي ينبغي قياسها قبل توسيع منظومة وكيلك بأمان.29 سبتمبر 2026Build
أفضل أدوات ذكاء الأعمال البديلة لـ Databox
قارن أفضل أدوات ذكاء الأعمال البديلة لـ Databox للتحليل بالذكاء الاصطناعي وإعداد التقارير، مع حدود الميزات الحالية واختبارات موحّدة وتكلفة الانتقال كاملة.29 سبتمبر 2026Build
Claude API وbuild-eval: ما المجاني وأين تبدأ التكلفة؟
دليل عملي يوضح أين تنشأ تكلفة build-eval في Claude API، وكيف تتحول 24 حالة إلى 144 تشغيلًا للتطبيق، ولماذا ينبغي تسعير تجربة ممولة صغيرة قبل التقييم الكامل.29 سبتمبر 2026Build