Microsoft Copilot CLI: دليل عملي لتشغيل التطبيقات المُدارة
تعلّم استخدام Microsoft Copilot CLI لنقل تطبيق داخلي من التطوير المحلي إلى معاينة محكومة ونشر مُدار، مع فهم متطلبات البيئة والتراخيص والموصلات.

يتيح لك Microsoft Copilot CLI أن تأخذ تطبيقاً داخلياً أنشأه الذكاء الاصطناعي، وتواصل تطويره داخل مستودع Git حقيقي، ثم تنقله من localhost إلى تطبيق تستضيفه Microsoft من دون تركيب أنظمة منفصلة للاستضافة وتسجيل الدخول والموصلات والنشر والمراقبة. دخل Copilot Managed Runtime مرحلة المعاينة العامة في 25 سبتمبر 2026، والمسار المتاح للمطورين هو Copilot Managed Runtime SDK مع أداة سطر الأوامر ms. المكسب التجاري هنا ليس تسريع توليد الشفرة، بل استبدال حزمة من أعمال المنصة بمسار واحد محكوم داخل بيئة Microsoft 365 المؤسسية. لكن فتح هذا المسار يظل مرهوناً ببيئتك المؤسسية وسياسة الموصلات ونطاق تغطية وقت التشغيل.
ما هو Copilot Managed Runtime، وما دور Microsoft Copilot CLI؟
Copilot Managed Runtime هو بيئة مُدارة لاستضافة تطبيقات الأعمال الداخلية. تظل الشفرة قابلة للتحرير، وتبقى إدارة المصدر عبر Git فعلية، بينما توفر Microsoft وقت التشغيل المستضاف، وتسجيل الدخول عبر Microsoft Entra، واتصالات البيانات المحكومة، وآليات المعاينة والنشر، وسجل التطبيقات الإداري.
يمكن تشبيهه بمبنى مكاتب مزوّد بالخدمات ومخصص للشفرة. أنت من يحدد ما يجري داخل كل غرفة، فيما يتولى المبنى مكتب البطاقات والمرافق وقواعد السلامة وسجل الصيانة وفريق التشغيل. وهذا يختلف عن واجهة برمجة بالذكاء الاصطناعي لا تقدم سوى مخطط الغرف.
تصف Microsoft حزمة SDK بأنها طبقة المطور لتطبيقات خطوط الأعمال الداخلية. وهي توفر مصادقة Entra من دون كتابة شفرة هوية مخصصة، وتتيح الوصول إلى أكثر من 1,500 موصل من JavaScript وTypeScript، لكن سياسة البيئة المؤسسية هي التي تحدد الموصلات والإجراءات المسموح لتطبيقك باستخدامها فعلياً. يوضح كل من عرض SDK في المعاينة العامة وإعلان الإطلاق حدود المنصة المفيدة هنا.
يتناول هذا الدليل حزمة SDK وأداة CLI المتاحتين الآن، ولا يتعامل مع Copilot Code أو Autopilot بوصفهما اسمين بديلين لسلسلة الأدوات نفسها.
أين يوجد التطبيق فعلياً؟
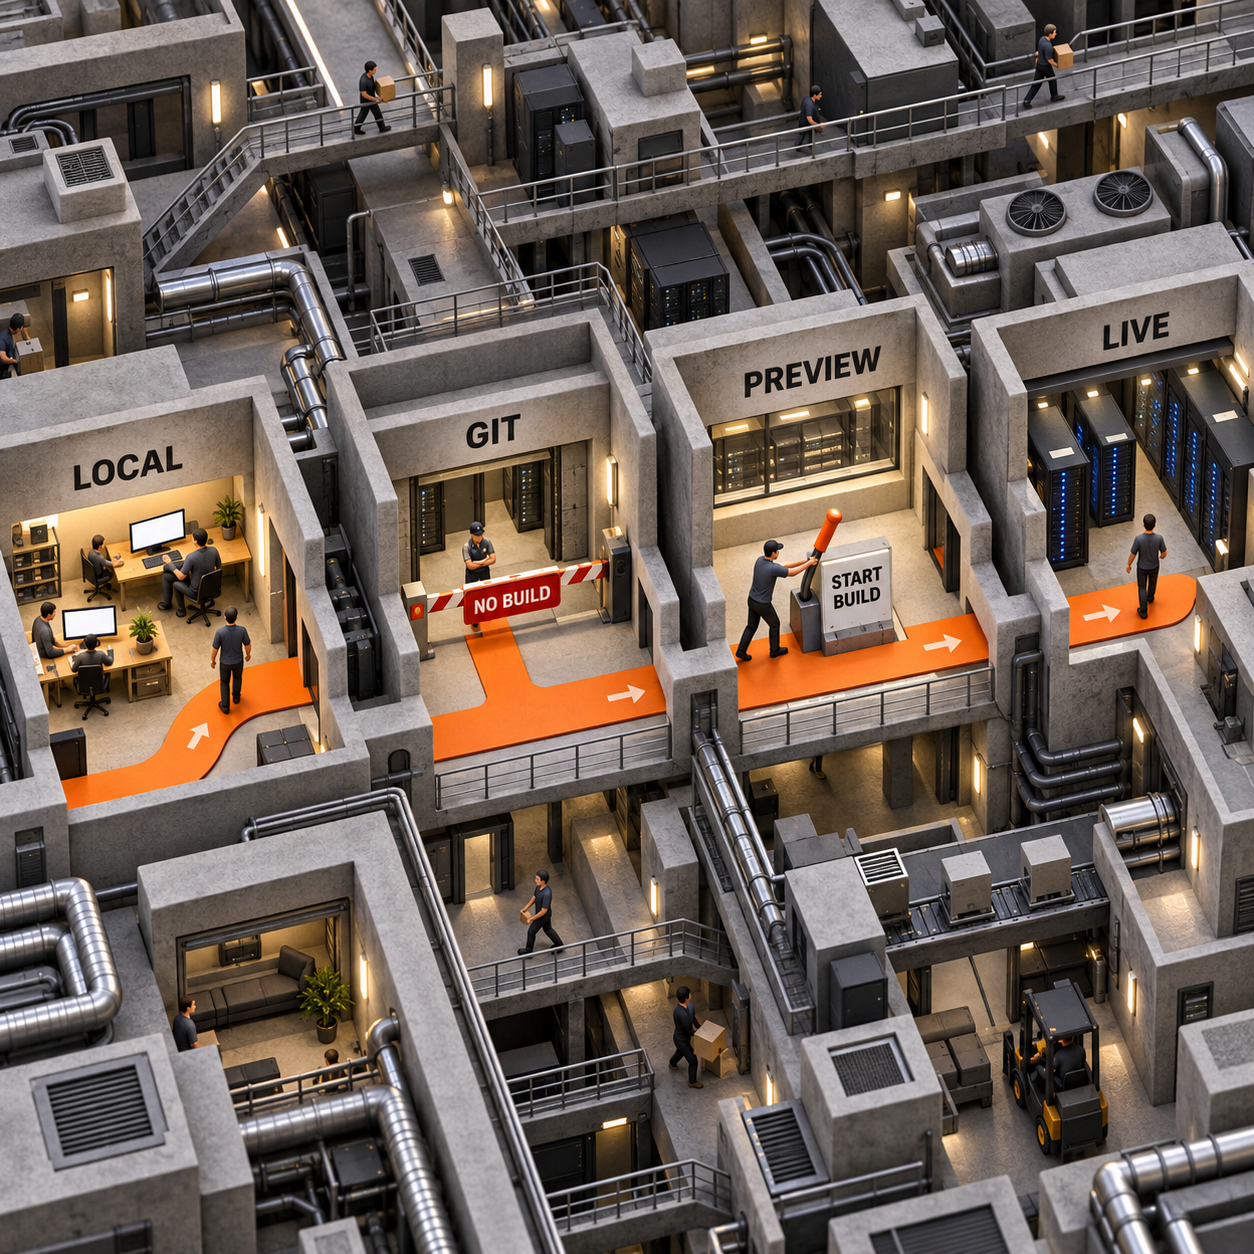
تتغير الإجابة مع انتقال التطبيق بين مراحل دورة حياته:
هذا الفصل مهم؛ إذ يمكن للمعاينة أن تتقدم بينما تظل النسخة المباشرة مستقرة، كما أن فشل بناء المعاينة لا يستبدل آخر إصدار ناجح.
ابدأ بالبوابات قبل الشفرة
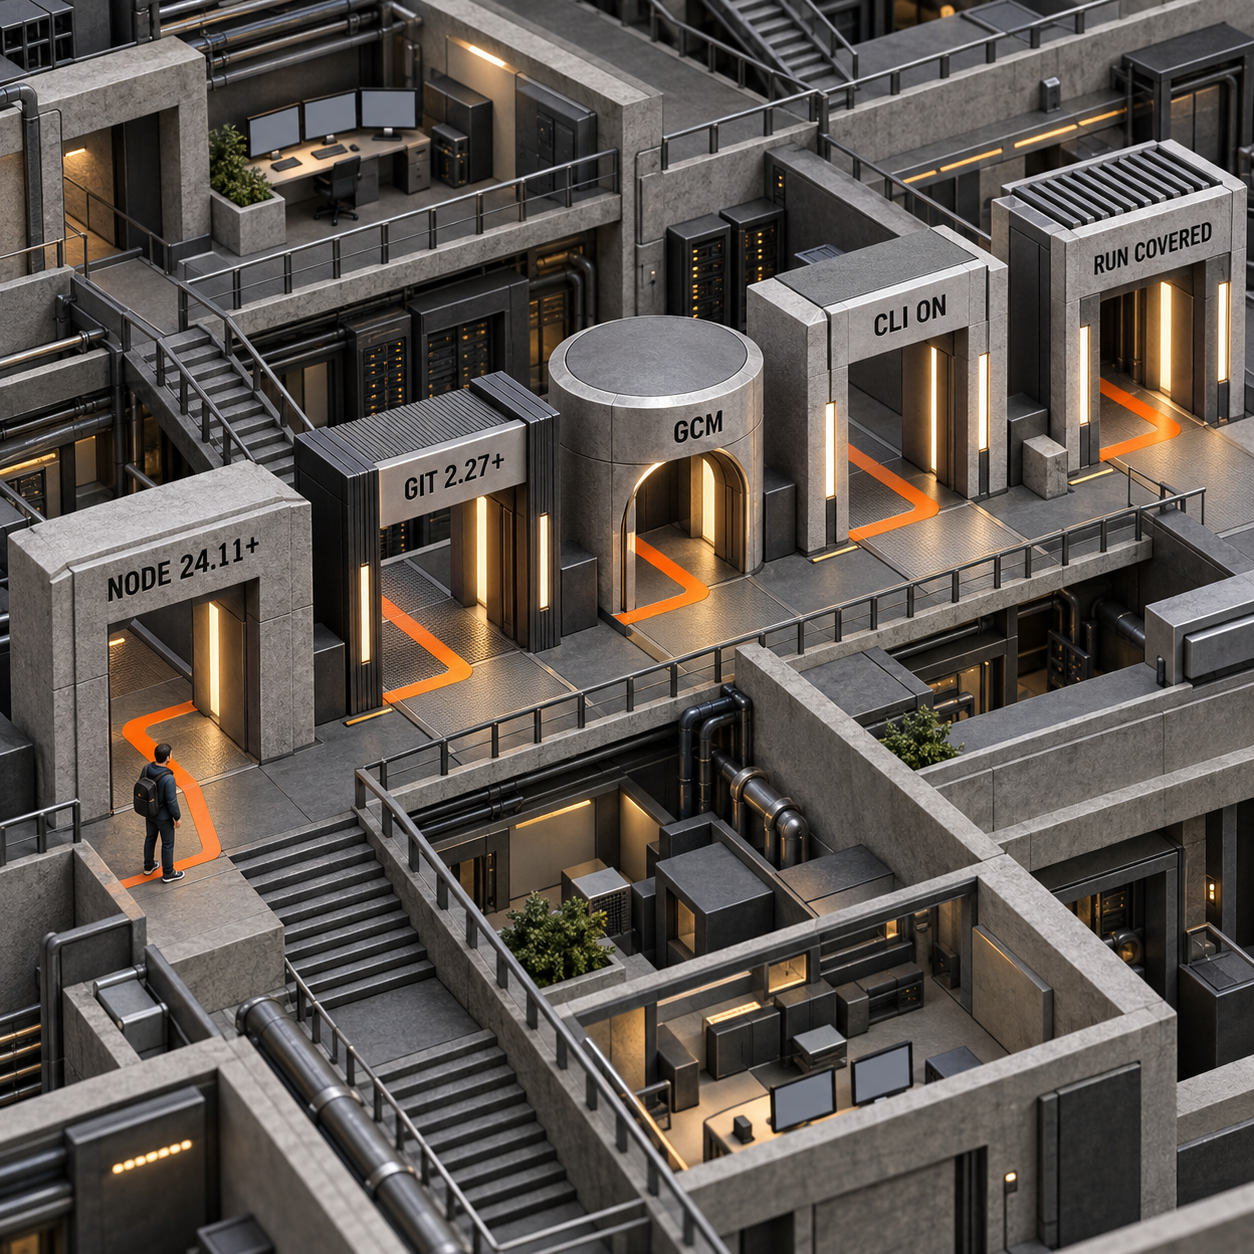
أسرع طريقة لإهدار يوم كامل هي اكتشاف قيد البيئة المؤسسية أو الترخيص بعد اكتمال التطبيق. افحص هذه العناصر الخمسة أولاً.
تستحق خيارات الفوترة والسياسات الإدارية قرار ميزانية مستقلاً. راجع تفصيل أسعار Copilot Managed Runtime قبل منح مجموعة تجريبية حق الوصول. وثمة نقطة تشغيلية مهمة هنا: التشغيل المحلي ليس منفذاً مجانياً، بل يحتاج إلى تغطية وقت التشغيل نفسها المطلوبة للمستخدم النهائي.
ما الذي جرى التحقق منه لهذا الدليل؟
فحص الحزمة نُفذ فعلياً، أما التجربة داخل بيئة مؤسسية فلم تُنفذ.
لذلك لا يدّعي هذا المقال قياس زمن الوصول إلى أول صفحة محلية أو إلى المعاينة المستضافة، ولا رصد فشل بناء، ولا فحص هوية Entra، ولا تنفيذ استدعاء موصل، ولا إجراء نشر، ولا تسجيل فاتورة وقت التشغيل. الخطوات الآتية هي المسار الذي توثقه Microsoft، وليست نتيجة مختبرية مقنّعة.
مرّر تطبيق عمليات صغيراً عبر CLI من البداية إلى النشر
سنستخدم تطبيقاً افتراضياً باسم Ops Intake. مهمته الأولى محدودة: عرض سجلات من مصدر واحد معتمد في البيئة المؤسسية ضمن قائمة انتظار للقراءة فقط. البدء بعملية قراءة يجعل أول مراجعة للسياسات سهلة الفهم. لا تضف عمليات الكتابة إلا بعد إثبات الهوية وصلاحيات المصدر وسياسة الموصلات وتغطية وقت التشغيل.
لإتاحة تكرار الخطوات، يثبت هذا التسلسل إصدار CLI الذي جرى التحقق منه في 27 سبتمبر 2026. سجّل الإصدار الذي تختاره في المستودع، حتى لا يغيّر تحديث لحزمة المعاينة التجربة بصمت.
npm install -g @microsoft/managed-apps-cli@0.25.1
ms --version

ms auth login
ms app create ops-intake --display-name "Ops Intake"
cd ops-intake

npm install
ms app dev

ms connector list --search SharePoint
ms connector list-actions --connector <allowed-connector-id> --search list
ms app add data-source --connector <allowed-connector-id>

git add .
git commit -m "first ops intake flow"
git push

ms app play --mode preview
ms app build-status
ms app deploy
إليك معنى كل انتقال.
1. سجّل الدخول وأنشئ الغلاف المحكوم
يفتح ms auth login شاشة تسجيل الدخول إلى Microsoft Entra. وعلى جهاز بلا واجهة رسومية، توفر CLI أيضاً الخيار --device-code. ينشئ ms app create سجل التطبيق وهيكل المشروع، ويستخدم افتراضياً مستودع Git تديره المنصة. كما تنشئ أول عملية إنشاء أو تهيئة بيئة المطور المرتبطة بهوية المنشئ إذا سمحت قواعد التوجيه بذلك.
لا تختر نمط المستودع باستخفاف. مستودع Git الذي تديره المنصة هو أقصر طريق للبدء. أما المستودع الخارجي فيمكن أن يكون على GitHub.com أو GitHub Enterprise Cloud. لا يدعم هذا المسار GitHub Enterprise Server أو Azure DevOps أو مزودين آخرين. ويظل نمط المستودع ثابتاً طوال عمر التطبيق؛ لذا يتطلب تغييره لاحقاً إنشاء تطبيق آخر.
2. شغّل التطبيق محلياً وسجّل أول زمن مفيد
ثبّت تبعيات الهيكل المنشأ مرة واحدة، ثم شغّل ms app dev. يقرأ الأمر ms.config.json، ويبدأ عملية تطوير المشروع، ويطبع عنوان Local Play URL. افتحه في ملف تعريف المتصفح نفسه المستخدم مع البيئة المؤسسية.
ابدأ المؤقت مباشرة قبل ms app dev، وأوقفه عند ظهور أول صفحة قابلة للاستخدام. سجّل مقاطعات أذونات المتصفح بصورة منفصلة. قد يمنع Chrome وMicrosoft Edge أصلاً عاماً من الوصول إلى localhost إلى أن يُمنح إذن الوصول إلى الشبكة المحلية؛ وهذه بوابة في المتصفح وليست فشلاً في بناء التطبيق.
3. أثبت عملية قراءة واحدة خاضعة للحوكمة
يعرض ms connector list معرّفات الموصلات ونوع المصادقة ودعم البيانات الجدولية، إضافة إلى حالة كل من Data Loss Prevention وAdvanced Connector Policy. اعتبر هذا الناتج مصدر الحقيقة للبيئة. فوجود موصل في كتالوج Microsoft لا يعني تلقائياً أنه مسموح في بيئتك المؤسسية.
في Ops Intake، اختر اتصال SharePoint مسموحاً به ومجموعة بيانات وقائمة، ثم حدد عملية قراءة أو سرد. ينشئ المسار التفاعلي في ms app add data-source نماذج وخدمات TypeScript محددة الأنواع داخل generated/. استدعِ دالة القراءة المنشأة من التطبيق بدلاً من ابتكار مسار خام لرمز Graph.
تحقق من ثلاثة أمور في المتصفح:
- المستخدم الذي سجل الدخول هو هوية Entra المتوقعة.
- لا يرى المستخدم سوى السجلات التي يسمح بها نظام المصدر مسبقاً.
- يفشل التطبيق بصورة آمنة عندما يفقد المستخدم نفسه صلاحية الوصول إلى المصدر.
مشاركة التطبيق لاحقاً لا تمنح صلاحية الوصول إلى البيانات الأساسية. فكل مستلم يحتاج مع ذلك إلى صلاحيات المصدر والاتصال المناسبين. هذه ميزة وليست عبئاً في النشر.
4. نفّذ الالتزام وادفع المصدر الحقيقي
استخدم أوامر Git المعتادة؛ فأداة CLI الخاصة بوقت التشغيل لا تحل محل إدارة المصدر. ينبغي أن يتضمن الالتزام تعديل التطبيق العامل وروابط الموصلات المنشأة التي تنتمي إلى المشروع.
الفخ المهم بسيط: لا يبني git push التطبيق، بل يحدّث فقط مصدر الحقيقة البعيد.
5. افتح المعاينة المستضافة وافحص البناء
يفتح ms app play --mode preview نقطة نهاية المعاينة الثابتة. وإذا لم يكن أحدث التزام مدفوع قد بُني، فإن فتح المعاينة يضعه في قائمة الانتظار للبناء. سجّل الزمن منذ فتح المعاينة حتى جاهزية الإصدار الجديد.
إذا فشل البناء، شغّل ms app build-status، ويمكنك إضافة --commit <sha>، ثم احفظ السبب كاملاً إلى جوار الالتزام. تستمر المعاينة في تقديم البناء الناجح السابق عندما يكون البناء الأحدث جارياً أو فاشلاً. وعنوان URL الخاص بالمعاينة مخصص للمطورين الذين يملكون حق الكتابة في المستودع، لا للمراجعين عموماً.
يمكن تشغيل ms app build لبدء بناء قبل فتح المعاينة. لكن الأفضل لمعظم الفرق أن تتعلم السلوك الافتراضي أولاً: ادفع المصدر، ثم افتح المعاينة.
6. انشر فقط الإصدار الذي فحصته
يرقّي ms app deploy بناءً ناجحاً إلى التطبيق المباشر. النسخة المباشرة لقطة ثابتة، ولا تتبع كل عملية دفع أو بناء معاينة.
لإصدار مدروس، سجّل commit SHA، وافحص حالة البناء، وافتح معاينته، ثم انشر ذلك المعرّف باستخدام ms app deploy --commit <sha>. ويوفر الخيار نفسه تراجعاً واضحاً إلى بناء ناجح سابق من دون إعادة كتابة سجل Git.
تتغير جدوى الأعمال عند طبقة المنصة
لا يجعل وقت التشغيل أعمال التطبيق مجانية، بل يغيّر البنود التي يتعين على فريقك شراؤها أو بناؤها بصورة منفصلة.
ميزانية البرامج المقارنة ليست ضئيلة. تعرض صفحة الأسعار الرسمية لـ Retool باقة Team بسعر $10 لكل منشئ و$5 لكل مستخدم داخلي شهرياً، وباقة Business بسعر $50 لكل منشئ و$15 لكل مستخدم داخلي شهرياً. لا يتفوق Copilot Managed Runtime تلقائياً على هذه الأرقام؛ فقد يلغي أعمال منصة منفصلة لمؤسسة تعتمد Microsoft 365، لكن تراخيص وقت التشغيل والأرصدة وأعمال الموصلات والوقت الإداري تظل تكاليف حقيقية.
استخدم هذه المعادلة التجريبية قبل وصفه بأنه أقل تكلفة:
تكلفة التجربة = وقت المطور + الإعداد الإداري + تغطية وقت التشغيل + أعمال الموصلات والبيانات.
البند الأرجح انخفاضاً هو تجميع المنصة، والبند الأرجح أن يفاجئك هو تغطية وقت التشغيل لكل مستخدم يفتح التطبيق.
سبعة تطبيقات داخلية تناسب وقت التشغيل هذا
أفضل المرشحين هم مسارات العمل الداخلية التي تكون فيها الهوية وبيانات Microsoft 365 المحكومة والإصدار المنضبط أهم من واجهة متجر عامة.
ينبغي أن تبدأ كل حالة استخدام بوضع القراءة فقط. فأي إجراء كتابة أو نقطة نهاية خارجية أو موصل تابع لجهة خارجية أو تطبيق واسع المشاركة يغيّر طبيعة المراجعة. تشمل السياسة الافتراضية 18 موصلاً من Microsoft كجهة أولى، لا الكتالوج كله، كما تحظر بعض إجراءات HTTP المفتوحة والشفرة العشوائية والاستعلامات العشوائية والمنصات العشوائية حتى داخل الموصلات المعتمدة.
ثلاثة منتجات يمكن بناؤها حول وقت التشغيل
أقوى منتج هو مركز قيادة لتهيئة الموظفين داخل Microsoft 365. فهو يجمع أكبر طلب جرى قياسه مع سير عمل يمتد بطبيعته عبر الهوية والمستندات والمهام والبريد وعمليات التسليم بين الفرق.
1. مركز قيادة لتهيئة الموظفين في Microsoft 365
ابنِ تطبيقاً داخلياً واحداً يتيح للموارد البشرية وتقنية المعلومات رؤية سجل الموظف الجديد المعتمد والمهام المعلقة وروابط المستندات والملكية. ستدفع فرق عمليات الموارد البشرية وخدمات تقنية المعلومات مقابل تقليل عمليات التسليم الفائتة وتبسيط أثر التدقيق.
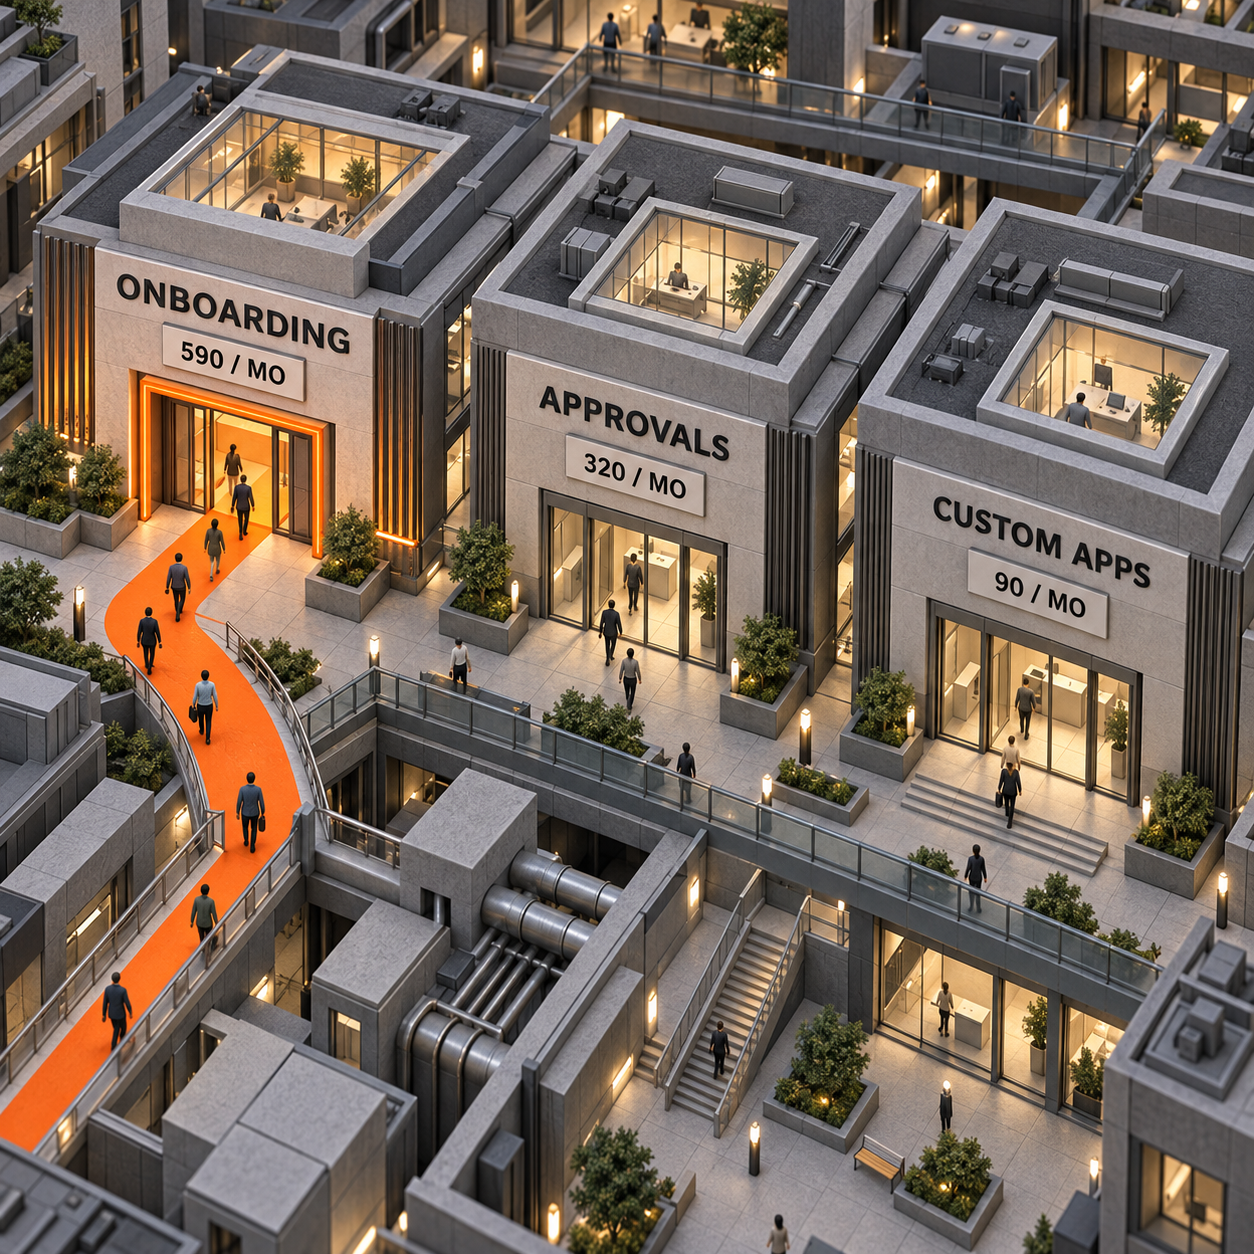
الطلب ظاهر: تحصل عبارة “employee onboarding software” على نحو 590 عملية بحث شهرياً في الولايات المتحدة، بقصد تجاري وتكلفة نقرة تبلغ $156.35. أما عبارة “best employee onboarding software” الأضيق فتحصل على 90 عملية بحث شهرياً، وسجلت نمواً سنوياً بنسبة 180% في بيانات الاقتراحات.
يخدم أصغر إصدار قابل للبيع إدارة واحدة، ويقرأ قائمة موظفين واحدة معتمدة، ويعرض قائمة مهام، ويربط كل مهمة بمسؤولها. لا تضف إجراءات الموصلات قبل اجتياز مسار القراءة اختبارات السياسات والصلاحيات.
لكن التحفظ جوهري: بيانات الموارد البشرية حساسة، ويسهل إساءة فهم صلاحيات المصدر، كما أن مزودي حلول التهيئة الراسخين يغطون بالفعل مسارات أوسع للموارد البشرية. ولا ينجح المنتج إلا عندما تكون حوكمة Microsoft 365 والتشغيل داخل البيئة المؤسسية أهم من قائمة طويلة من الميزات العامة.
2. واجهة محكومة للموافقات
ابنِ واجهة موافقات قابلة لإعادة الاستخدام لفرق المالية أو المشتريات أو العمليات التي تملك حالة قرار واضحة، لكن سياقها الداعم موزع. يدفع المشتري مقابل مراجعة أسرع وعملية إصدار منضبطة، لا مقابل أداة أخرى لبناء النماذج.
تحصل عبارة “Approval workflow software” على نحو 320 عملية بحث شهرياً في الولايات المتحدة، بقصد تجاري وتكلفة نقرة قدرها $114.86، مع نمو سنوي بنسبة 53% في بيانات الاقتراحات. يشير هذا المزيج إلى مشكلة شراء نشطة ومساحة لتطبيق مركز داخل Microsoft 365.
يتكون المنتج الأولي القابل للتطبيق من نوع طلب واحد، ومصدر واحد معتمد، وشاشة مراجعة للقراءة فقط، وسجل قرارات، وإجراء واحد معتمد بالسياسة. اجعل نموذج القرار حتمياً، ولا تُخفِ قواعد الموافقة داخل نص مولّد.
المشكلة المحتملة هي سياسة الموصلات. فقد يكون الموصل مسموحاً فيما يظل إجراء بعينه محظوراً، كما يمكن أن تجتمع سياسات البيانات التقليدية مع Advanced Connector Policies بحيث تكون النتيجة الأشد تقييداً هي السائدة.
3. تقييم ترحيل إلى التطبيقات المُدارة
قدّم تقييماً منظماً يأخذ تطبيق ويب داخلياً أنشأه الذكاء الاصطناعي أو بُني خصيصاً، ثم يحدد إمكان نقله إلى Copilot Managed Runtime. العميل هو مؤسسة تعتمد Microsoft 365 ولديها نموذج أولي مفيد، لكنها لا تريد إضافة حزمة مستقلة أخرى للاستضافة والحوكمة.
تحصل عبارة “Custom business app development” على نحو 90 عملية بحث شهرياً في الولايات المتحدة، بقصد تجاري وتكلفة نقرة تبلغ $84.03. حجم البحث أصغر، لكن الاستعلام قريب من قرار شراء خدمة.
يحصي الإصدار الأولي مستودع التطبيق وافتراضات وقت التشغيل ونقاط النهاية الخارجية وشفرة الهوية ومصادر البيانات والإجراءات المطلوبة. ثم يصدر قراراً من ثلاثة احتمالات: المرور أو التعديل أو التوقف، وينقل جزءاً واحداً للقراءة فقط إلى بيئة اختبار.
التحفظ هنا هو التركز في منصة واحدة. فالنتيجة لا تفيد إلا بيئات Microsoft 365 المؤسسية المؤهلة، وقد يتغير سلوك المعاينة العامة، كما يمكن لمزودي المصدر غير المدعومين أو الموارد الخارجية المحظورة أن يحولوا ترحيلاً يبدو بسيطاً إلى إعادة بناء.
ما الذي لا يحله Copilot Managed Runtime؟
هذا مسار واعد للتطبيقات الداخلية المحكومة، لكنه ليس منصة عامة لكل أنواع التطبيقات.
- إنه ميزة في المعاينة العامة بوثائق سابقة للإصدار. تعامل مع سلوك الأوامر وواجهات السياسات على أنها قابلة للتغيير.
- لا يجعل مسار الإنشاء عبر CLI متاحاً تلقائياً. فهذا المسار معطل افتراضياً حتى عندما تكون البيئة المؤسسية مؤهلة لوقت التشغيل.
- لا يحول أكثر من 1,500 موصل إلى مصادر بيانات مسموحة. فما زالت سياسة البيئة المؤسسية وسياسة إجراءات الموصلات وسياسات البيانات التقليدية وصلاحيات المصدر هي التي تحدد الوصول.
- لا يحول تطبيق خطوط أعمال داخلياً إلى منتج عام للعملاء. تقتصر المعاينة على المطورين الذين يملكون صلاحية الكتابة في المستودع، بينما تجري مشاركة الوصول المباشر بصورة مقصودة داخل النموذج المحكوم.
- لا يدعم كل مزودي المستودعات. يقتصر المصدر الخارجي على GitHub.com وGitHub Enterprise Cloud، ولا يمكن تغيير نمط المستودع في مكانه.
- لا يلغي ترخيص وقت التشغيل. يتطلب التشغيل المحلي وتشغيل المستخدم Power Apps Premium أو أرصدة Managed Application Copilot Credits ممولة.
- لا يمنح المسؤولين سجلاً كاملاً للتحليل الجنائي الرقمي. تشمل الواجهة الإدارية المخزون والاستخدام والصحة والموصلات ومصادر البيانات والتبعيات، لكن Microsoft توضح أنها لا تعرض عرضاً كاملاً للوجهات الدقيقة أو نقاط النهاية الديناميكية أو الإجراءات المنفذة أو صلاحيات المصدر الفعلية لكل مستخدم.
- لا يثبت عملية نشر نفذها هذا الفريق. فقد أوقفت التجربة قبل تسجيل الدخول بسبب غياب Git Credential Manager ومكتبة مخزن أسرار Linux، إلى جانب عدم توفر بيئة مؤسسية مؤهلة.
القرار الواقعي ضيق: استخدمه عندما يكون تطبيقك داخلياً، وتعتمد مؤسستك Microsoft 365 بالفعل، ويبرر ما توفره من أعمال الهوية والحوكمة قبول منصة في المعاينة وضوابطها المؤسسية. واختر مضيفاً مختلفاً إذا كنت تحتاج إلى منتج SaaS عام، أو مزود مصدر آخر، أو تحكم في البنية التحتية، أو نموذج إصدار لا يستطيع مسؤولوك السماح به.
الأسئلة الشائعة
كيف أشغّل وكيل Copilot؟
يشغّل مسار CLI في Copilot Managed Runtime تطبيقات داخلية، وليس عملية تشغيل عامة لوكيل. شغّل التطبيق محلياً باستخدام ms app dev، وافتح بناء مطور مستضافاً عبر ms app play --mode preview، ثم رقِّ بناءً ناجحاً باستخدام ms app deploy. وإذا كنت تقصد وكيل Copilot للمحادثة، فاتبع تعليمات وقت التشغيل الخاصة بمنتج ذلك الوكيل.
كيف يبدأ المبتدئ باستخدام Copilot؟
لهذه الإمكانية، ابدأ بمستخدم تجريبي فعّله المسؤول، وتطبيق داخلي صغير جداً، وموصل واحد مسموح للقراءة فقط. تحقق من Node وGit وGit Credential Manager وإصدار CLI وتوجيه البيئة وتغطية وقت التشغيل قبل ms auth login وms app create.
هل توجد طريقة لتتبع استخدام Copilot؟
في تطبيقات Copilot Managed Runtime، يستطيع المسؤولون فحص المخزون وتحليلات الاستخدام والصحة والسياسات والموصلات والتبعيات في مركز إدارة Microsoft 365. هذه رؤية تشغيلية على مستوى التطبيق، وليست ادعاءً يشمل كل منتجات Copilot.
هل يستطيع صاحب العمل رؤية محادثات Copilot؟
لا تثبت وثائق Managed Runtime المستخدمة هنا أن صاحب العمل يستطيع الوصول إلى نصوص محادثات Copilot. فهي توثق مخزون التطبيقات والاستخدام والصحة والسياسات والموصلات ومصادر البيانات والتبعيات. لا توسّع دلالة ضوابط التطبيقات هذه إلى ادعاء أشمل بشأن رؤية المحادثات.
خطوة يوم الاثنين
اطلب من مسؤول Power Platform تفعيل الإنشاء عبر CLI لمجموعة اختبار واحدة، والتأكد من قاعدة توجيه البيئة الخاصة بها، وتوفير تغطية وقت التشغيل لمستخدمين تجريبيين. اختر قائمة SharePoint واحدة لا تحتوي على بيانات حساسة وعملية واحدة للقراءة فقط. ثم اطلب من مطور تسجيل أربع حقائق في سجل التجربة: إصدار CLI، والزمن حتى أول صفحة محلية، والزمن حتى المعاينة المستضافة، وcommit SHA الذي جرى نشره. أوقف التجربة إذا تصرفت هوية Entra أو صلاحيات المصدر أو سياسة الموصلات خلافاً للتوقع المكتوب.
- آخر تحديث
- 27 سبتمبر 2026
- التصنيف
- Build
فضّل هذا الموقع في Google


اجعل omidsaffari.com مصدرًا مفضّلًا، وسيرفعه Google لك في Top Stories وAI Overviews وAI Mode.
التخزين المؤقت للمطالبات في GPT-6: كيف تمنع قفزات التكلفة
دليل عملي إلى التخزين المؤقت للمطالبات في GPT-6: ثبّت البادئة، وقِس توكنات القراءة والكتابة، وشخّص الإخفاقات قبل أن ترتفع فاتورة الإنتاج لديك.27 سبتمبر 2026Build
أسعار Copilot Managed Runtime: دليلك إلى الفاتورة الفعلية
افهم أسعار Copilot Managed Runtime بندًا بندًا: Copilot Credits، واستدعاءات API، والاستضافة، وPower Apps Premium، وحدود نقطة التعادل قبل إعداد ميزانية التطبيق.26 سبتمبر 2026Build
n8n AI Agent أم سير العمل؟ دليل عملي للاختيار
مقارنة عملية بين n8n AI Agent وسير العمل: متى تحتاج قرارًا حواريًا، ومتى يكون المسار الثابت أكثر أمانًا؟ مع نتائج اختبار التكلفة والتنفيذ المقاسة.26 سبتمبر 2026Build
هل Jev Router مجاني فعلًا؟ أين تظهر تكلفة الجلسة
هل Jev Router مجاني فعلًا؟ نوضح ما يغطيه سعر $0، وأين قد تظهر تكلفة النموذج المختار، وكيف تتحقق من usage.cost وسجل الجلسة قبل اعتماد الميزانية.26 سبتمبر 2026Build
إضافات Claude: دليل النشر من GitHub إلى الدليل العام
دليل عملي لنشر إضافات Claude من مستودع GitHub عبر بوابة المطورين، مع شرح الملكية والتحقق والمراجعة، ومتى يلزم إرسال خادم MCP في قائمة موصل مستقلة.26 سبتمبر 2026Build
هل Cloudflare مجاني؟ تكلفة بوابات MCP وحدود الخطة
هل بوابات Cloudflare MCP مجانية فعلًا؟ تعرّف إلى حد 50 مستخدمًا، وتكلفة Pay-as-you-go، وما لا يشمله سعر البوابة من نماذج واستضافة وأمان مؤسسي.26 سبتمبر 2026Build
تحسين GPU عمليًا باستخدام Agentic CUDA Optimizer
دليل عملي لتحسين GPU عبر Agentic CUDA Optimizer: ثبّت بيئة الاختبار، نفّذ سبع محاولات، راجع الأدلة، ثم احسب جدوى النواة قبل اعتمادها في الإنتاج.25 سبتمبر 2026Build