بوابة MCP: متى يحتاجها فريقك وكيف تحسب تكلفتها؟
تعرّف إلى دور بوابة MCP في ضبط وصول الوكلاء إلى الأدوات، ومتى يحتاجها فريق صغير، وكيف تحسب تكاليف Cloudflare وDocker وLasso مع الاستضافة والسجلات ووقت الفريق.



أضف بوابة MCP حين تحتاج إلى قواعد موحّدة للوصول عبر تطبيقات الوكلاء. إذا استخدم ستة مطوّرين أربعة تطبيقات عميل وثمانية خوادم MCP، فقد يصل العدد إلى 192 إدخالًا منفصلًا لتهيئة الاتصال بين التطبيقات والخوادم. ما يستحق الاستثمار هنا هو نقطة واحدة لضبط الوصول والتحقيق في استدعاءات الأدوات، مع مسؤول محدّد عن تكاليف تشغيلها.
ما الذي تتحكّم فيه بوابة MCP؟
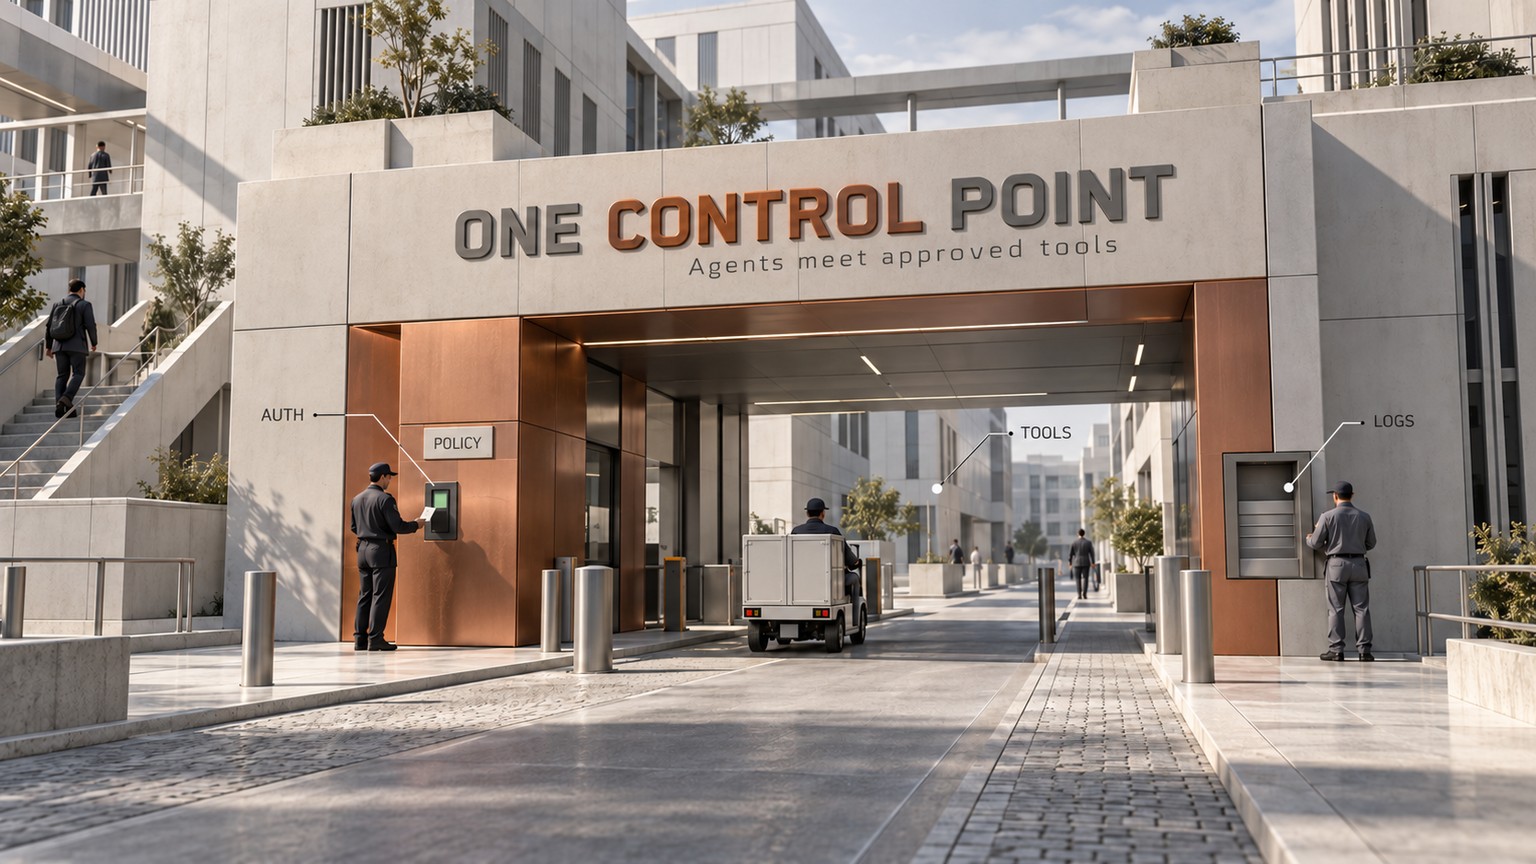
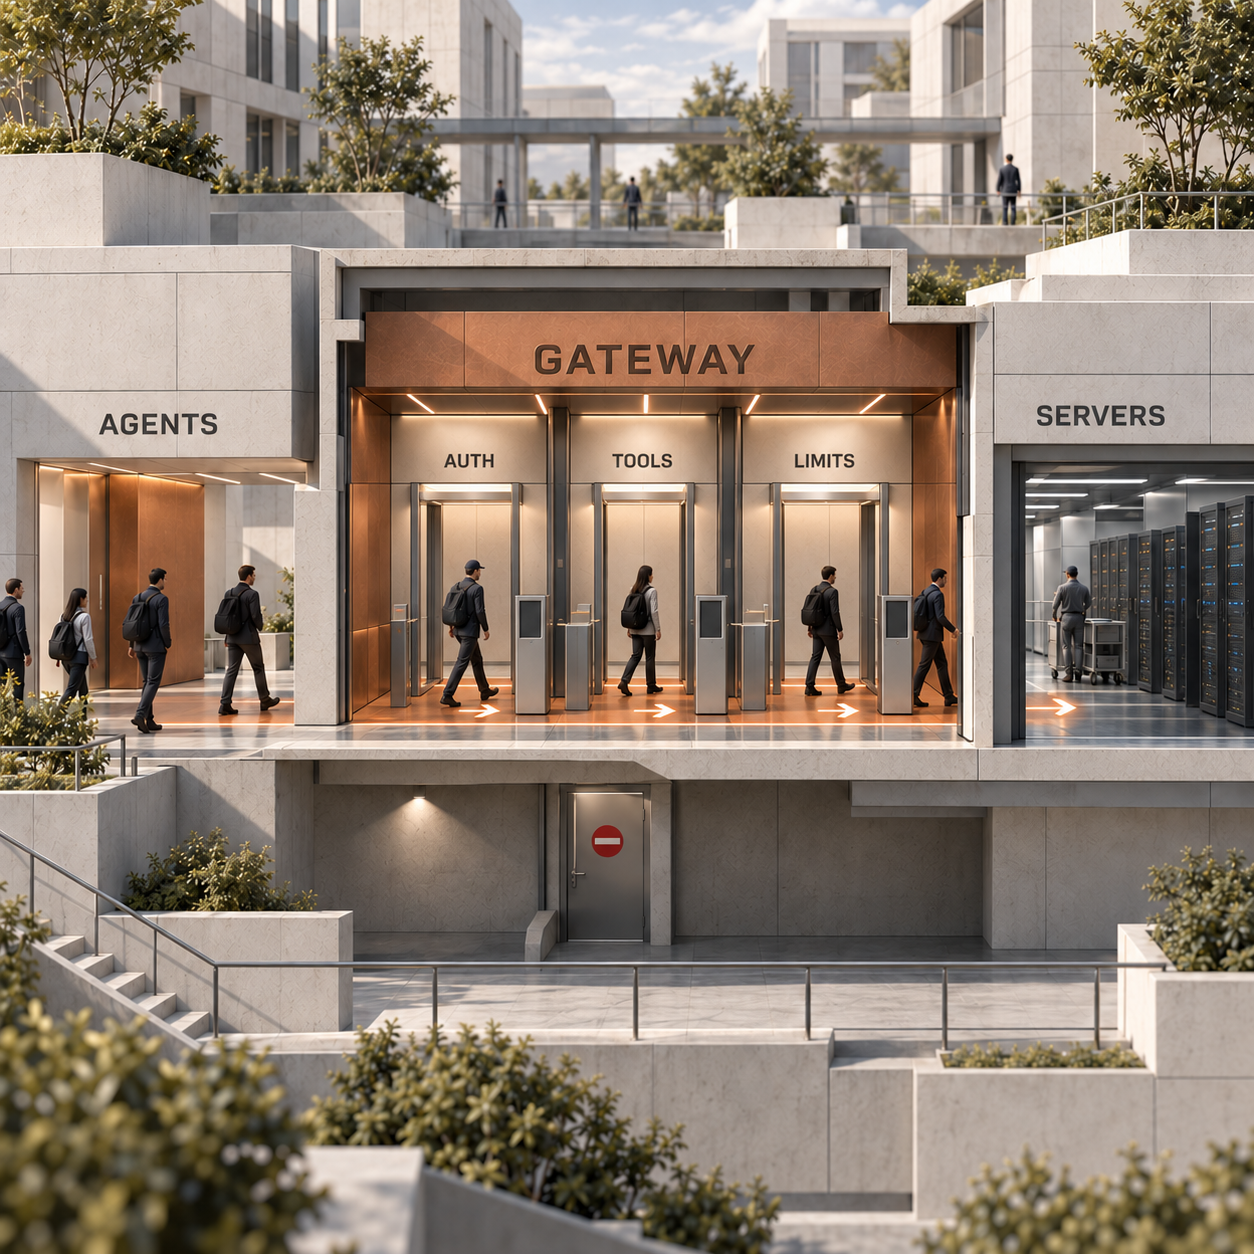
بوابة MCP هي نقطة تحكّم بين الوكلاء وخوادم MCP، تضبط التحقق من الهوية، وقوائم الأدوات المسموح بها، وتسجيل النشاط، وحدود معدل الطلبات. يوفّر بروتوكول سياق النموذج، Model Context Protocol أو MCP، واجهة مشتركة تكتشف من خلالها تطبيقات الذكاء الاصطناعي الأدوات وتطلب منها تنفيذ الإجراءات. تجمع البوابة إدارة هذه الاتصالات في مكان واحد، لكن الضوابط الدقيقة تختلف باختلاف التنفيذ. يشرح دليل Kong لبوابات MCP هذا الدور في تمرير الطلبات وتطبيق السياسات.
تخيّل مساعدًا للعمليات يبحث عن عميل ثم يحدّث تذكرة دعم تخصّه. تتيح خوادم MCP هذه الإجراءات، وعلى البوابة أن تحدّد مَن يستدعيها، وما الإجراءات المسموح بها له، وما الذي حدث عند التنفيذ.
بالنسبة إلى المطوّرين الذين يستخدمون Claude وChatGPT وCodex وCursor، تكمن الفائدة في اتساق الوصول إلى الأدوات عبر التطبيقات التي تعتمدها المؤسسة. ويظل من الضروري فحص خطط كل تطبيق، ودعمه للتحقق من الهوية، وطرق الاتصال التي يتيحها على حدة.
لكل ضابط وظيفة مختلفة:
- التحقق من الهوية: تحديد الشخص أو عبء العمل الذي أرسل الطلب. ثم يحدّد التفويض ما يُسمح لتلك الهوية بفعله. قد يخفي مفتاح API مشترك واحد مسؤولية كل مستخدم عن أفعاله.
- قوائم الأدوات المسموح بها: إتاحة مجموعة إجراءات محدّدة عن قصد والسماح باستخدامها. قد يُسمح لمساعد الدعم بالبحث عن عميل، بينما تُحجب عنه أداة الحذف. طبّق القاعدة عند استدعاء الأداة، إلى جانب تطبيقها عند عرض قائمة الأدوات.
- تسجيل النشاط: حفظ هوية المنفّذ والخادم والأداة وقرار السياسة ونتيجة التنفيذ، بما يتيح التحقيق في الإجراء. حدّد الوسائط التي يمكن تسجيلها وكيفية التعامل مع القيم الحساسة.
- حدود معدل الطلبات: تقييد الاستدعاءات بحسب الهوية أو الأداة أو الخدمة الخلفية التي تحتاج إلى حمايتها. ينبغي أن يصطدم الوكيل الذي يكرّر الطلبات بحدّ مضبوط قبل أن يُرهق النظام الخلفي.
هذه متطلبات يجب التحقق منها؛ فاسم بوابة وحده لا يضمن حزمة من المزايا. قد يكون تجميع الأدوات محليًا مفيدًا، مع بقاء دمج هوية المؤسسة أو تقييد معدل الطلبات مهمة تقع على عاتقك.
ما الفرق بين بوابة MCP وخادم MCP؟
يوفّر خادم MCP القدرات، بينما تضبط بوابة MCP الوصول إلى خادم واحد أو أكثر. قد يتيح الخادم استعلامًا في قاعدة بيانات أو إجراءً لإنشاء تذكرة. وتعرض البوابة القدرات المعتمدة لتطبيقات العميل، وتوجّه الاستدعاءات، وتطبّق الضوابط المهيّأة فيها.
في معمارية MCP، يكتشف تطبيق العميل الأدوات باستخدام tools/list ويستدعيها باستخدام tools/call. يمكن للبوابة أن تؤدّي دور الخادم أمام وكيلك ودور العميل أمام الخوادم الخلفية. ويظل التطبيق الأساسي هو الذي يحدّد السجلات التي يجوز للمستدعي قراءتها أو تغييرها.
فالسماح بأداة لتحديث التذاكر، مثلًا، لا يعني إتاحة كل حسابات العملاء. تبقى صلاحيات الوصول إلى السجلات والحدود الفاصلة بين المستأجرين مسؤولية التطبيق وتكامله مع الخادم.
كيف تختلف عن بوابة الذكاء الاصطناعي أو LLM؟
تتحكّم بوابة الذكاء الاصطناعي أو النموذج اللغوي الكبير (LLM) في الطلبات الموجّهة إلى النماذج. أما بوابة MCP فتتحكّم في الطلبات الموجّهة إلى الأدوات. هذا الفرق هو الذي يحدّد المشكلة التي يمكن لكل منهما حلّها.
تشرح وثائق Cloudflare AI Gateway تسجيل طلبات النماذج والتخزين المؤقت وتقييد معدل الطلبات وإعادة المحاولة والانتقال إلى بدائل عند التعطّل. تساعد هذه الضوابط على إدارة تكلفة الاستدلال وموثوقية المزوّد. في المقابل، تستطيع سياسة الأدوات في بوابة MCP أن تقرّر ما إذا كان يجوز للوكيل استدعاء إجراء معتمد في نظام العملاء.
تغطّي بعض المنتجات المسارين. قيّم كل مسار على حدة: ميزانية النماذج لا تثبت صلاحية استخدام أداة، وقائمة الأدوات المسموح بها لا تضع سقفًا لكل طلبات النماذج. راجع مقارنة بوابات الذكاء الاصطناعي لوكلاء البرمجة حين تكون المشكلة التي تموّل حلّها هي توجيه طلبات النماذج أو تكلفة الاستدلال أو تعطل المزوّدين.
يمكن لبوابة API عادية أيضًا التحقق من الهوية وتقييد طلبات HTTP. لكن الحوكمة التي تفهم MCP تضيف فهمًا لما تحمله هذه الطلبات: اكتشاف الأدوات وأسماؤها ووسائط استدعائها. قد تتشارك إجراءات متعددة عنوان /mcp نفسه، ولذلك قد تمنح قاعدة تسمح بهذا العنوان وحده نطاقًا أوسع بكثير مما قصدته في سياسة الأدوات.
ما الذي تغيّر فعلًا في 24 سبتمبر 2026؟
أصبحت MCP Server Portals متاحة بصفة عامة لجميع عملاء Cloudflare في 24 سبتمبر 2026. يشرح الإعلان الرسمي إتاحة نقطة اتصال واحدة للخوادم المعتمدة، وسجلات Access لنشاط الأدوات والموجّهات والموارد.
يذكر الإصدار أيضًا التحقق من الهوية باستخدام رموز الخدمة للوكلاء المستقلّين، والتوجيه عبر Gateway لتوفير سجلات HTTP أكثر تفصيلًا ومنع تسرّب البيانات، ودعم Logpush لتصدير النشاط. يفحص منع تسرّب البيانات، أو DLP، المحتوى وفق قواعد تخصّ المعلومات الحساسة.
الأثر المستمر لهذا التغيير هو توفير طريقة مُدارة لتوحيد الوصول إلى MCP عن بُعد، من دون تشغيل خدمة البوابة بنفسك. ومع إتاحة الخدمة، يبقى قراران: هل تتوافق معها خوادمك وتطبيقات العميل، وهل تشمل الخطة مزايا التدقيق التي تحتاج إليها؟
كانت بوابات MCP موجودة أصلًا بوصفها نمطًا معماريًا. يغيّر هذا الإصدار مدى إتاحة أحد الخيارات المُدارة، ولا يجعل البوابة شرطًا لكل اتصال MCP.
متى يحتاج فريق صغير إلى بوابة MCP؟
تحتاج إلى بوابة حين يجب أن تبقى قرارات الوصول سارية رغم تغيّر تطبيق العميل أو الموظف أو المسؤول عن الخادم. وجود أكثر من عدد قليل من الخوادم علامة تستحق الانتباه، لكن تشتّت السياسات هو الدافع الأقوى.
ابدأ العمل حين يستخدم المطوّر نفسه عدة تطبيقات ويحتاج كل منها إلى الأدوات المقيّدة نفسها. وابدأ حين يحتاج فريق العمليات إلى إلغاء الوصول، أو إعادة بناء تسلسل إجراء، أو تطبيق سياسة موحّدة على أدوات حساسة أو قادرة على تعديل البيانات. قد تبرّر مجموعة صغيرة تضم إجراء تعديل مؤثر هذا العمل قبل مجموعة كبيرة من أدوات الوثائق العامة.
لنأخذ مثالًا توضيحيًا يضم ستة مطوّرين وأربعة تطبيقات للوكلاء وثمانية خوادم MCP، بحيث يهيّئ كل مطوّر كل خادم في كل تطبيق:
- التهيئة المباشرة: 6 × 4 × 8 = 192 إدخالًا للاتصال بين التطبيقات والخوادم.
- بوابة مشتركة واحدة: 6 × 4 = 24 إدخالًا للاتصال بين التطبيقات والبوابة، إضافة إلى 8 تعريفات لنقاط اتصال الخوادم الخلفية.
- مجموع مراجع نقاط الاتصال: 32.
هذه حساباتنا لعدد إدخالات التهيئة، وليست نشرًا فعليًا رصدناه أو نتيجة اختبار أداء. قد تكون إعداداتك موزّعة مركزيًا أصلًا، وقد تحتاج الأدوار المختلفة إلى بوابات أو ملفات تعريف مختلفة. كذلك تبقى منح OAuth للخدمات الخلفية، أي التفويضات التي يمنحها كل مستخدم للخدمة، منفصلة عن تعريفات نقاط الاتصال.
الفائدة أن تغيير عنوان خادم معتمد أو سياسة أداة يمكن أن يصبح عملية مركزية. لكن الخطأ المركزي يظل ممكنًا أيضًا. احفظ إصدارات السياسة وحدّد مَن يستطيع تعديلها.
تريّث حين يستطيع مسؤول واحد إدارة مجموعة صغيرة من الأدوات منخفضة المخاطر باستخدام ضوابط الهوية القائمة وتهيئة مشتركة. تضيف البوابة خدمة وتبعية ومسارًا آخر للتعطّل؛ لذا ينبغي أن تحلّ مشكلة تشغيلية محدّدة.
هذا القرار لا يؤثّر فيك إذا كانت وكلاؤك لا تستخدم أدوات MCP. وإذا كانت حاجتك مقتصرة على ضبط طلبات النماذج، فابدأ بقرار بوابة LLM. أما إذا كان تطبيقك يفرض بالفعل سياسة الأدوات ومسار التدقيق المطلوبين، فأضف بوابة حين تحسّن حدود التحكّم هذه.
ما الذي يعنيه ذلك للمطوّرين والمشغّلين والمشترين؟
للمطوّرين: ابدأ بطريقة النقل
اختر بوابة تستطيع الوصول إلى الخوادم التي تشغّلها. تعني stdio أن تطبيق العميل يتواصل مع عملية محلية عبر تدفّقات الإدخال والإخراج الخاصة بها. أما Streamable HTTP فتنقل حركة MCP إلى نقطة اتصال بعيدة. تشرح معمارية البروتوكول الطريقتين.
لا تستطيع بوابة مُدارة عن بُعد تشغيل عملية stdio تلقائيًا على حاسوبك المحمول. وتحويل تلك العملية إلى خدمة HTTP مستضافة يضيف عملًا يتعلق بالنشر وبيانات الاعتماد. تحقّق من توافق طريقة النقل قبل استبدال إعدادات التطبيقات.
للمشغّلين: اضبط المسار الذي تمرّ به الاستدعاءات فعلًا
لا تفيد السياسة المشتركة إلا إذا مرّت بها الاستدعاءات المعنية. احصر بيانات الاعتماد ونقاط الاتصال المباشرة إلى جانب اتصالات البوابة. وحدّد كيف تصل التطبيقات المعتمدة إلى الأدوات، وأين تُسجّل الحوادث، ومَن يتولّى استعادة الخدمة إذا تعطّلت البوابة.
في سير عمل للدعم، الدليل المفيد هو الهوية والإجراء اللذان غيّرا التذكرة. لا يكفي سجل نجاح الاتصال للإجابة عن هذا السؤال. افحص السجلات التي ينتجها المنتج الذي اخترته، بدل افتراض أن جميع مزايا التسجيل تقدّم الأدلة نفسها.
للمشترين: اشترِ حدود التحكّم التي تحتاج إليها
ضع ميزانية للبوابة والخوادم الخلفية والشخص المسؤول عن كليهما. قد تناسب خطة Free عدد المستخدمين، لكنها لا تلبّي شرط الاحتفاظ بالسجلات. وقد يناسب برنامج مفتوح المصدر متطلبات النشر، مع احتياجه إلى تكامل إضافي مع نظام الهوية.
إذا توسّعت المتطلبات لتشمل اكتشاف الخوادم غير المعتمدة، أو الفحص التفصيلي أثناء التشغيل، أو الاستجابة للحوادث على مستوى المؤسسة، فإن مقارنة منصات أمان MCP لوكلاء المؤسسات تتناول هذا النطاق الأوسع من الشراء.
ثلاثة خيارات لبوابة MCP، جرى التحقق منها في 4 أكتوبر 2026
يناسب Cloudflare ضبط الوصول إلى الخدمات البعيدة ضمن خدمة مُدارة؛ ويناسب Docker تشغيل الخوادم في حاويات؛ ويناسب Lasso التنسيق باستخدام الإضافات. يتوقّف الاختيار على طريقة النقل وضوابط الوصول وتسجيل النشاط والجهة التي تشغّل الخدمة.
جرى التحقق من الأسعار والتراخيص أدناه بالرجوع إلى الصفحات العامة والمستودعات الخاصة بأصحابها في 4 أكتوبر 2026. أما سيناريوهات التكلفة اللاحقة فهي حسابات مبنية على افتراضات معلنة.
المصادر: خطط Cloudflare، وترخيص Docker، وترخيص Lasso.
Cloudflare MCP Server Portals
تُعدّ Cloudflare MCP Server Portals الخيار المُدار لخوادم MCP البعيدة المعتمدة حين يناسب Cloudflare One متطلباتك للهوية والتشغيل. تجمع الخدمة الخوادم خلف نقطة اتصال HTTP واحدة، وتستخدم Cloudflare Access للتحقق من الهوية، وتتيح للمسؤولين اختيار الأدوات والموجّهات التي تُعرض عبر البوابة.
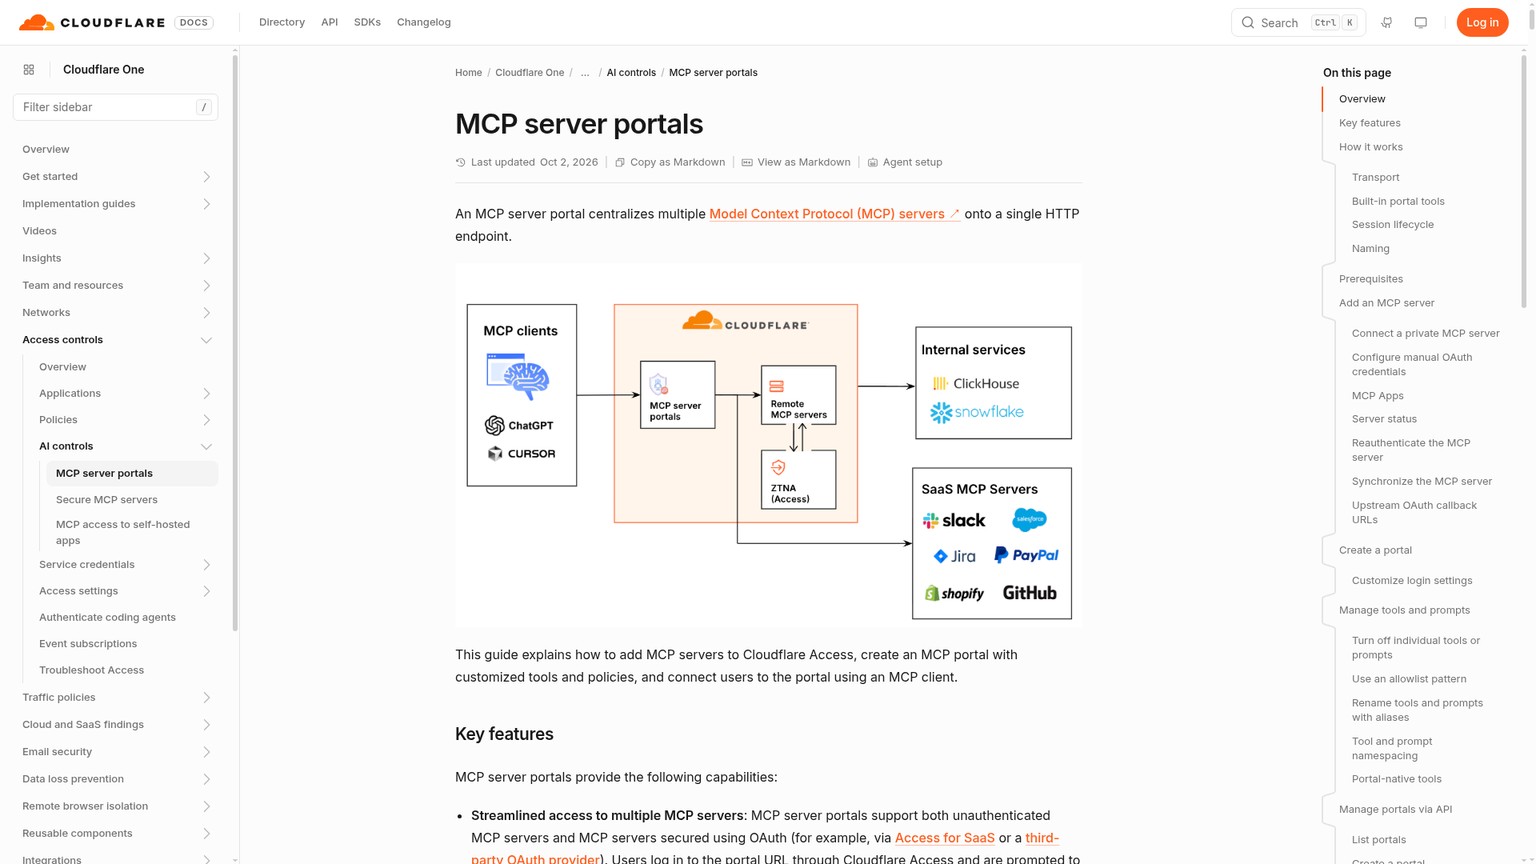
يعرض جدول الخطط الحالي خطة Free بسعر $0 وحدّ أقصى 50 مستخدمًا، وخطة Pay-as-you-go بسعر $7 لكل مستخدم شهريًا، وخطة Contract بسعر سنوي مخصّص لكل مستخدم. ويعرض مدة احتفاظ قياسية بالسجلات تصل إلى 24 ساعة في Free وإلى 30 يومًا في Pay-as-you-go؛ وتعتمد مدة الاحتفاظ على الخدمة المستخدمة.
القيود هنا هي التوافق واستحقاقات التدقيق. تدعم وثائق Cloudflare للبوابات خوادم MCP البعيدة التي تستخدم HTTP، بحدّ يصل إلى 80 خادمًا لكل بوابة. يجب أولًا استضافة أي خادم لا يدعم سوى stdio خلف نقطة اتصال HTTP تتطلّب التحقق من الهوية. كذلك ترفض بعض الخوادم الخلفية تطبيقات العميل التي تتصل عبر وسيط.
تسجيل نشاط البوابة وتصدير السجلات إلى الخارج عمليتان تختلف متطلبات شرائهما أيضًا: تكامل Logpush لدى Cloudflare متاح لخطة Enterprise فقط. تحقّق من هذا الاستحقاق قبل أن تعد المدقّق بأرشيف خارجي.
اختره للأدوات البعيدة المتوافقة حين تريد نقطة ضبط مشتركة من دون تحمّل مسؤولية موارد الحوسبة اللازمة للبوابة. واقرأ هل Cloudflare MCP Portals مجانية؟ لفهم تكاليف عدد المستخدمين والاستضافة والتدقيق كلٌّ على حدة.
Docker MCP Gateway
يُعدّ Docker MCP Gateway الخيار مفتوح المصدر حين يكون تشغيل خوادم MCP جزءًا من مشكلتك. يشغّل الخوادم في حاويات معزولة، ويدير دورة حياتها، ويتعامل مع بيانات الاعتماد والتوجيه، ويجمع الخوادم المتاحة في ملفات تعريف. وملف التعريف هو مجموعة محفوظة من الخوادم تُتاح لتطبيق عميل.
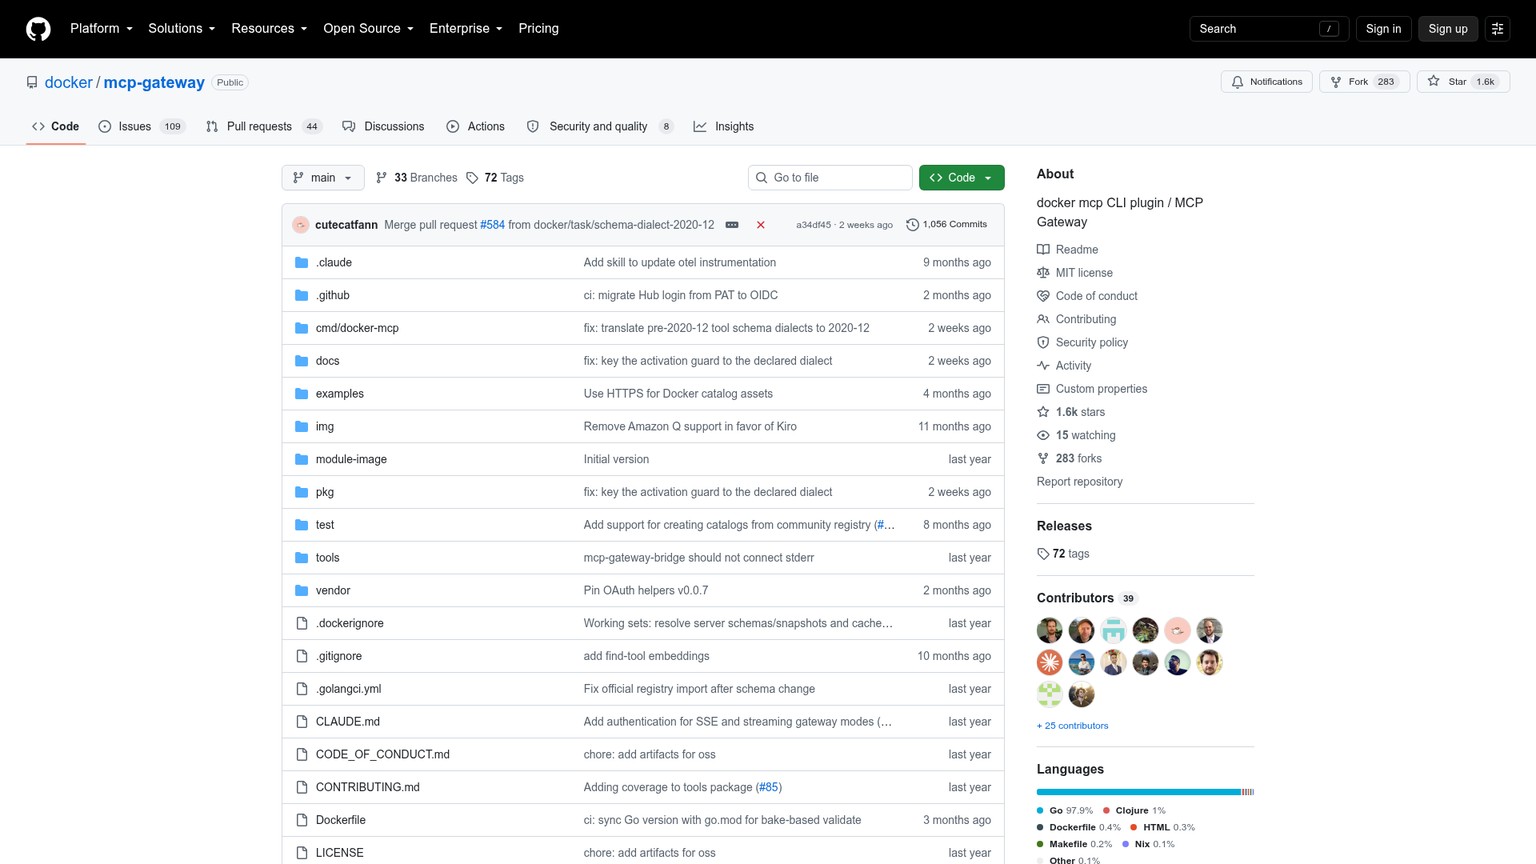
تخضع شيفرة البوابة المستقلة لترخيص MIT. وتشرح وثائق Docker التثبيت اليدوي باستخدام Docker Engine، إلى جانب مسار Docker Desktop. وتبقى المضيف والتحديثات وبيانات الاعتماد وتصميم النشر مسؤوليتك.
يخضع Docker Desktop لشروط تجارية منفصلة. تنصّ صفحة التراخيص لدى Docker على أن الشركات الصغيرة المؤهّلة للاستخدام التجاري المجاني لـDesktop يجب أن يكون لديها أقل من 250 موظفًا وإيرادات سنوية تقلّ عن 10 ملايين دولار. وتحتاج المؤسسات الأكبر والجهات الحكومية إلى اشتراك مدفوع. يبلغ سعر Docker Pro $11 لكل مستخدم شهريًا عند الدفع الشهري، أو $9 لكل مستخدم شهريًا ضمن خطة سنوية. هذه تكاليف اشتراك Desktop، وليست رسوم شيفرة البوابة.
وهناك فرق آخر في تقديم المنتج: تصف وثائق Docker الحالية، بشكل منفصل، MCP Gateway ضمن Docker AI Governance بأنه متاح بدعوة فقط، عبر فريق المبيعات. ويظل المستودع العام بترخيص MIT خيار الشيفرة المستقلة. لا تضع ميزانية المنتج التجاري للحوكمة على أساس سعر ترخيص المستودع.
اختر Docker حين تكون عزلة الحاويات وتشغيل الخوادم عاملين مهمّين، ويكون هناك مسؤول عن بيئة التشغيل. تستطيع بوابة تعمل على كل حاسوب محمول تجميع الأدوات المحلية؛ لكن السياسة المشتركة للمؤسسة ووصول التطبيقات البعيدة يظلان بحاجة إلى تصميم نشر مدروس.
Lasso MCP Gateway
يعمل Lasso MCP Gateway وسيطًا يعتمد على الإضافات لمعالجة طلبات MCP واستجاباتها. يقرأ إعدادات الخوادم، ويدير الخوادم المهيّأة، ويتيح قدراتها عبر واجهة موحّدة. ويتضمّن مستودعه أمثلة لـCursor وClaude Desktop.
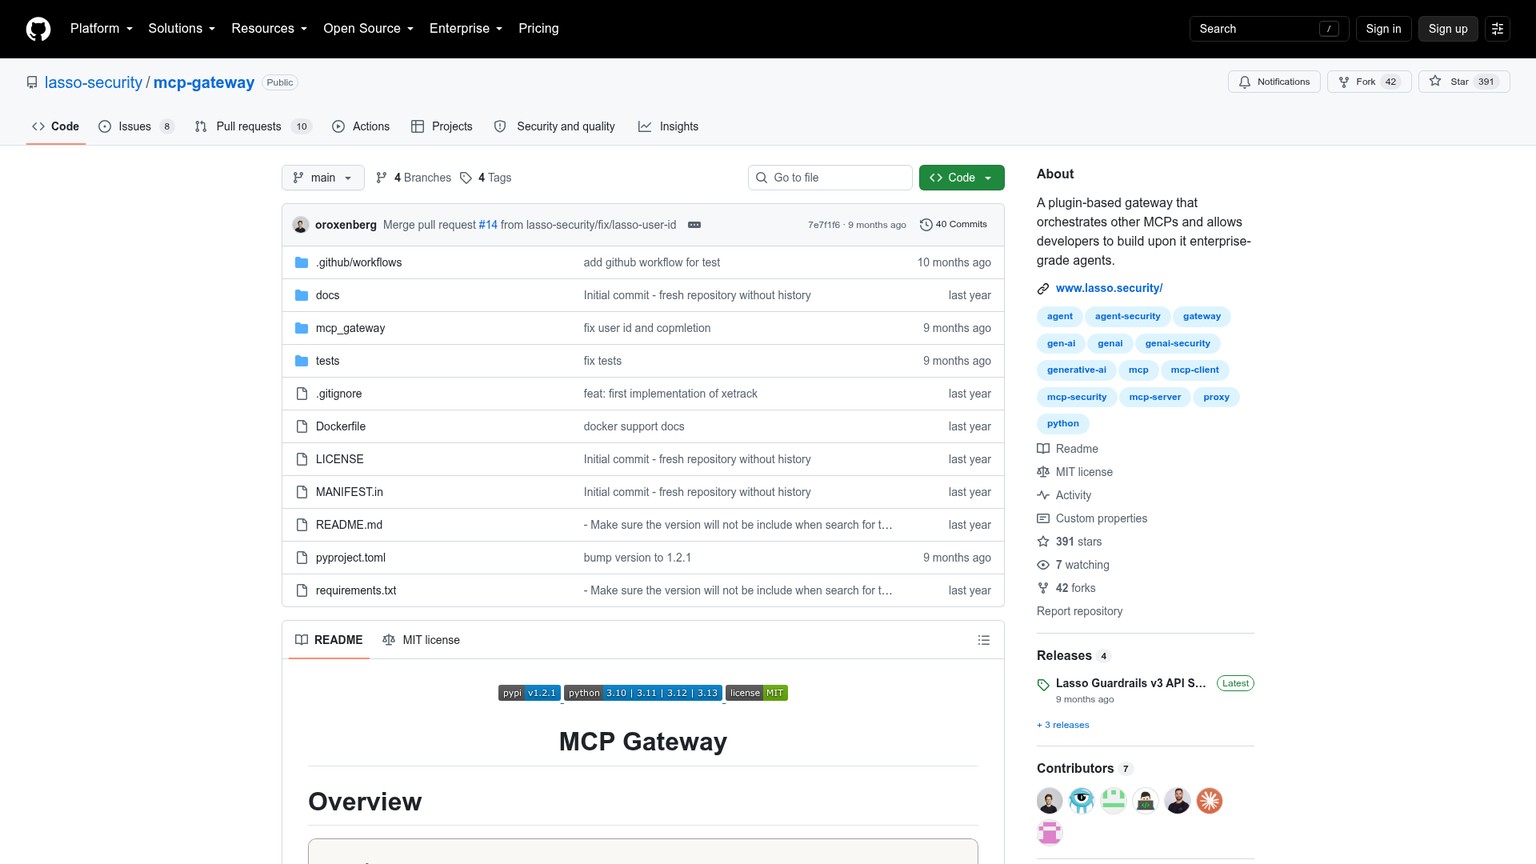
تخضع شيفرة البوابة لترخيص MIT. تخفي إضافة basic الرموز والأسرار. وتتولّى إضافة presidio الاختيارية إخفاء المعلومات الشخصية، بينما تضيف xetrack التتبّع بأحداث مخزّنة في SQLite، ولها متطلبات تثبيت خاصة بها.
القيد الأساسي هو نطاق تشغيل الإضافة. تتطلّب إضافة lasso مفتاح Lasso API، وترسل المحتوى عبر واجهة Lasso API لإجراء الفحوص. لا يحدّد ترخيص MIT للبوابة سعر واجهة API المستضافة أو شروطها، ولا يذكر README سعرها. تعامل معها بوصفها تبعية خدمية منفصلة عند إعداد الميزانية أو تحديد الجهات التي يجوز إرسال المحتوى إليها.
اختر Lasso حين تحتاج إلى توسيع معالجة الطلبات والاستجابات، وتستطيع تحمّل مسؤولية العمليات المحيطة بها. لا يثبت README أنه يقدّم خدمة جاهزة للهوية المشتركة وصلاحيات الأدوات لكل مستخدم وتقييد معدل الطلبات. اطلب هذه الضوابط صراحة إذا كانت هي سبب إضافة البوابة.
كيف تحسب تكلفة تشغيل بوابة MCP؟
ترخيص البرنامج بند واحد فقط في الميزانية. احسب كلًّا من رسوم برنامج البوابة أو اشتراكها، وموارد الحوسبة والسجلات، ووقت المسؤول عن التشغيل، والنماذج والتطبيقات الخلفية التي يستخدمها سير العمل.
في الخدمة المُدارة، أدرج تكلفة مقاعد الهوية أو الاستهلاك وأي إضافات مطلوبة للتصدير أو الأمان. وفي الاستضافة الذاتية، أدرج موارد حوسبة البوابة والخوادم، والاحتفاظ بالسجلات، والتحديثات، وإدارة بيانات الاعتماد، والعمل اللازم لاستعادة الخدمة. قد تتيح بوابة مجانية الوصول إلى حساب SaaS مدفوع ونموذج مدفوع.
إليك مثالًا لتخطيط ميزانية فريق صغير. نفترض تكلفة داخلية شاملة لوقت الموظفين قدرها $100/ساعة، تشمل الأعباء الإضافية. ونفترض $20/شهر للتكلفة الإضافية للحوسبة والسجلات في الاستضافة الذاتية. هذه مدخلات اخترناها للميزانية، وليست عروض أسعار من المزوّدين أو متطلبات استضافة جرى قياسها.
وفق هذه الافتراضات، توفّر الاستضافة الذاتية $180/شهر مقارنة بالتكلفة المرجعية لدعم التهيئة المباشرة. وتبلغ تكلفتها $220/شهر، رغم أن رسوم ترخيص شيفرة البوابة تساوي $0. وإذا استغرق النشر ثماني ساعات من وقت الموظفين، فأضف $800. يصبح تقدير السنة الأولى 12 × $220 + $800 = $3,440، مقارنة بـ**$4,800** للتكلفة المرجعية المحدّدة للدعم المباشر.
تعتمد هذه الوفورات بالكامل على خفض البوابة لعبء الدعم وفق الافتراض المذكور. قِس الوقت الذي تنفقه حاليًا واستبدل المدخلات. فقد تكون تكلفة إعداد مباشر تديره تهيئة مشتركة بسيطة أقل بكثير.
طبّق أسعار المزوّدين على بيئتك
مع ستة مستخدمين نشطين لدى Cloudflare، قد تعني خطة Free $0 من رسوم خطة Cloudflare ضمن حدّ 50 مستخدمًا. وفي سيناريو الخدمة المُدارة المتوافقة في الجدول، تظل تكلفة العمل الداخلي المفترضة لإدارة السياسة $50/شهر. ولا يشمل هذا الرقم الخوادم الخلفية المستضافة أو استخدام النماذج أو الاشتراكات أو الإضافات.
عند شراء 60 مقعدًا ضمن Pay-as-you-go، يعطي السعر المنشور البالغ $7 إجماليًا قدره 60 × $7 = $420/شهر، أو $5,040/سنة. تشمل هذه الميزانية جميع المقاعد المدفوعة البالغ عددها 60. أما حدّ 50 مستخدمًا في Free فيخصّ خطة منفصلة؛ ولا يعني خصم 50 مقعدًا في هذه الحسبة. توضّح وثائق Cloudflare للمقاعد أن عدد المقاعد المتاحة يتبع عدد المستخدمين الذين اشتريت لهم مقاعد، وأن الهوية الواحدة تشغل مقعدًا واحدًا مهما كان عدد التطبيقات التي تصل إليها.
مع ستة اشتراكات شهرية جديدة في Docker Pro، إذا تطلّبها مسار Desktop المختار، تكون التكلفة 6 × $11 = $66/شهر باستخدام سعر Docker الرسمي. وإذا كانت الاشتراكات المؤهّلة موجودة أصلًا، فقد يبلغ الإنفاق الإضافي على الاشتراكات $0. أما النشر باستخدام Engine فله ميزانيته الخاصة للبنية التحتية.
في Lasso، ابدأ بشيفرة البوابة بترخيص MIT، ثم أضف ميزانية المضيف والسجلات. وإذا فعّلت الإضافة المعتمدة على API، فاحصل على شروط الخدمة المستضافة بشكل منفصل. لا يصحّ إدراج تبعية مجهولة السعر في الميزانية على أنها تكلّف $0.
أي مسار تختار: اتصالات مباشرة أم استضافة ذاتية أم خدمة مُدارة؟
احتفظ بالاتصالات المباشرة ما دامت ضوابطك القائمة تلبّي متطلبات سير العمل. يناسب هذا الخيار مجموعة صغيرة من الأدوات المضبوطة، لها مسؤول واضح وآلية قابلة للتطبيق لإلغاء الوصول والتدقيق. راجع القرار حين تؤدّي إضافة تطبيق أو دور أو إجراء حساس إلى اختلاف السياسات.
اختر برنامجًا مفتوح المصدر باستضافة ذاتية حين تستطيع تحديد المسؤول عن بيئة تشغيله. يُعدّ Docker نقطة البداية الأوضح لخوادم MCP التي تعمل في حاويات. وLasso هو المثال الأقرب حين تحتاج إلى اعتراض الطلبات والاستجابات باستخدام الإضافات. احسب تكامل الهوية والاستضافة والسجلات على حدة، وتحقّق عمليًا من الضوابط التي تحتاج إليها.
اختر الخدمة المُدارة حين تحتاج الأدوات البعيدة المتوافقة إلى سياسة مشتركة، ولا تريد تحمّل مسؤولية تشغيل البوابة. يُعدّ Cloudflare خيارًا عمليًا لبدء التقييم في بيئة صغيرة تستخدم Cloudflare One. تحقّق من طريقة النقل وتفويض الوصول إلى الخدمات الخلفية وسياسة الأدوات وخطة التدقيق المطلوبة قبل التوسّع في النشر.
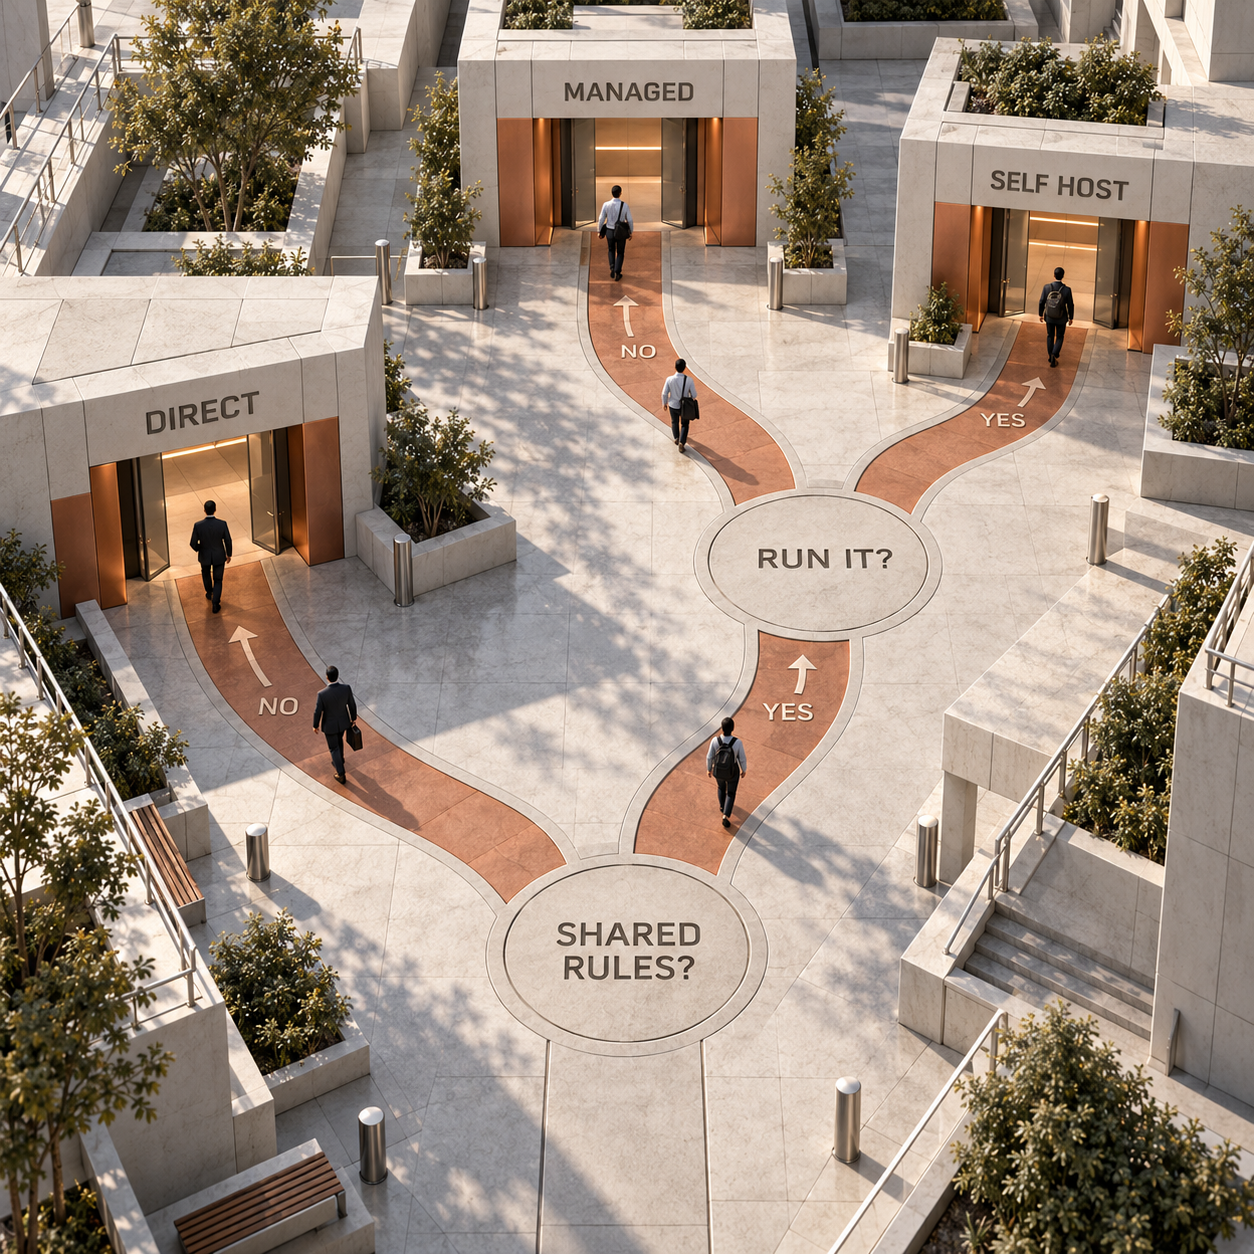
قد يغيّر متطلب واحد قرارك: إذا لم تستطع الخدمة المُدارة الوصول إلى خوادمك أو توفير الضوابط المطلوبة، فعيّن مسؤولًا عن الاستضافة الذاتية أو احتفظ بالمسار المباشر المضبوط. كثرة مزايا المزوّد لا تعالج عدم ملاءمة حدود مسؤوليته التشغيلية لاحتياجاتك.
أين تُبالغ الوعود حول بوابات MCP؟
عنوان URL واحد لا يوفّر تلقائيًا نظام صلاحيات موحّدًا وموثوقًا. أبرز سوء فهم هو الاعتقاد بأن الاتصال ببوابة يُكمل التفويض والتدقيق والأمان في خطوة واحدة.
قد يظل تسجيل الدخول إلى البوابة متبوعًا بتفويض OAuth للخدمات الخلفية. كلٌّ من سياسة البوابة وصلاحيات السجلات في التطبيق الخلفي ضروري. وتحذّر إرشادات أمان MCP صراحة من قبول رموز مخصّصة لموارد أخرى وتمريرها من دون تغيير.
وبالمثل، فإن السماح بأداة جزء فقط من ضبط استخدامها. قد يتلقّى إجراء مسموح به وسائط غير آمنة، أو يؤثّر في المستأجر الخطأ إذا أتاح تكامل الخادم ذلك. ولا يغني إخفاء البيانات في الاستجابات عن صلاحيات التطبيق أو الموافقة البشرية على الإجراءات المؤثرة.
يقدّم Cloudflare مثالًا واضحًا على حدود السياسة. تنصّ وثائق البوابات على أن المصادقة متعددة العوامل (MFA) المستقلة وتبرير الغرض والمصادقة المؤقتة لا تُفرض عند تفويض الوصول إلى خادم عبر بوابة، بينما تظل شروط الاختيار، مثل المجموعات والحالة الأمنية للأجهزة، مطبّقة. تعني MFA طلب عامل إضافي للتحقق من الهوية. اقرأ هذا القيد في السياسة قبل التعامل مع البوابة على أنها سير عمل للموافقات.
وأخيرًا، لا تستطيع البوابة تسجيل حركة الأدوات التي تتجاوزها. حدّد المسار المعتمد، وحافظ على صلاحيات الخدمات الخلفية، وأبقِ صيانة الخوادم ضمن نطاق المسؤولية. يضيف المنتج نقطة تحكّم مفيدة، لكن المسؤول عنه هو مَن يحدّد مدى اكتمال حدود التحكّم.
ما أول خطوة عملية في بداية الأسبوع؟
جرّب سير عمل واحدًا وتحقّق عمليًا من الضابط الذي تدفع لأجله. اختر منه أداة منخفضة المخاطر وأخرى ذات أثر مهم، ثم استخدم تطبيقات الوكلاء التي يعتمد عليها فريق التشغيل بالفعل.
احصر الاتصالات الحالية
سجّل كل تطبيق عميل ونقطة اتصال خادم وطريقة نقل ومسؤول عن بيانات الاعتماد وأداة متاحة ووجهة للسجلات. حدّد تغيير السياسة المتكرّر الذي تريد إدارته مركزيًا. واحتفظ بتهيئة التطبيقات الحالية لإمكان الرجوع إليها.
اختر مسار التشغيل
استخدم الاتصالات المباشرة إذا كانت الضوابط القائمة كافية. ولا تبدأ تجربة باستضافة ذاتية إلا مع وجود مسؤول عن بيئة التشغيل. ولتجربة Cloudflare، انتقل إلى Zero Trust > Access controls > MCP Portals، وأضف خوادم HTTP المتوافقة، وعيّن سياسات Access للخوادم والبوابة، ثم اختر الأدوات والموجّهات المسموح بها.
اختبر اكتشاف الأدوات واستدعاءها
اربط كل تطبيق مختار بالطريقة التي يدعمها. تحقّق من أن الإجراء منخفض المخاطر متاح ويمكن استدعاؤه، وأن الإجراء المحظور يُرفض حتى عند طلبه صراحة. افحص صلاحيات البيانات في الخدمات الخلفية إلى جانب قائمة الأدوات في البوابة.
ألغِ الوصول وتتبّع أثره في السجلات
أزل صلاحية الهوية المستخدمة في التجربة، وتأكّد من فشل محاولة الإجراء التالية. اعثر على الطلبات المسموح بها والمرفوضة في السجلات التي يوفّرها المنتج. وتحقّق من أن وجهة السجلات ومدة الاحتفاظ بها تطابقان متطلباتك.
احسب التكلفة وحدّد المسؤول
سجّل رسوم الاشتراكات واستضافة الخوادم الخلفية وتسجيل النشاط ووقت الموظفين. لا تتوسّع إلا بعد التأكّد من عمل السياسة ومسار استعادة الخدمة. وثّق كيفية العودة إلى التهيئة السابقة المضبوطة من دون إنشاء مسار يتجاوز الحوكمة.
أسئلة شائعة
ما هي بوابة MCP؟
بوابة MCP نقطة تحكّم بين تطبيقات الذكاء الاصطناعي وخوادم MCP. يمكنها توحيد التحقق من الهوية وقوائم الأدوات المسموح بها وتسجيل النشاط وحدود معدل الطلبات والتوجيه. تحقّق من كل ضابط في التنفيذ المحدّد، بدل افتراض أن كل أداة لتجميع الاتصالات توفّره.
ما الفرق بين بوابة MCP وخادم MCP؟
يتيح خادم MCP الأدوات والموارد والموجّهات. وتضبط البوابة الوصول إلى خادم واحد أو أكثر، ويمكنها عرض القدرات المعتمدة عبر واجهة مشتركة. ويظل الخادم الخلفي والتطبيق مسؤولين عن تنفيذ العمل الأساسي والتفويض بإجرائه.
هل نحتاج إلى بوابة MCP؟
استخدم بوابة حين تحتاج عدة تطبيقات أو أدوار إلى سياسة موحّدة للأدوات أو عملية مشتركة لإلغاء الوصول أو مسار موحّد للتدقيق. قد تبقى الاتصالات المباشرة مناسبة إذا كان هناك مسؤول يلبّي هذه المتطلبات بالفعل. ولا توجد قاعدة في البروتوكول تجعل البوابة إلزامية عند بلوغ عدد معيّن من الخوادم.
ما الفرق بين الوسيط وبوابة MCP؟
يمرّر الوسيط الأساسي حركة البيانات. أما البوابة التي تفهم MCP فيمكنها فهم اكتشاف الأدوات واستدعائها، وتجميع القدرات، وتطبيق سياسة تخصّ كل أداة. ولأن إجراءات MCP قد تتشارك نقطة اتصال HTTP واحدة، فقد لا تعبّر صلاحيات عنوان URL وحده عن القيود التي تحتاج إلى فرضها على الإجراءات.
هل يشبه MCP بوابة API؟
MCP نفسه بروتوكول. وتؤدّي بوابة MCP دورًا يشبه بوابة API، لكنها تضبط قدرات MCP واستدعاءاته. ويمكن أن تبقى بوابة API ضمن المعمارية نفسها للتحقق من الهوية عبر HTTP أو لضوابط الشبكة أو لتقييد معدل الطلبات.
هل MCP هو نفسه HTTP؟
لا. يحدّد MCP الرسائل والقدرات، بينما HTTP إحدى طرق نقل تلك الرسائل إلى الخوادم البعيدة. ويدعم MCP أيضًا stdio للعمليات المحلية. وهذا الاختلاف في النقل هو سبب عجز بوابة HTTP مُدارة عن استخدام كل خادم محلي فقط بشكل مباشر.
لماذا نستخدم MCP بدلًا من REST؟
يمنح MCP تطبيقات الذكاء الاصطناعي المتوافقة طريقة مشتركة لاكتشاف الأدوات واستدعائها. ويمكن للخادم تغليف واجهة REST API قائمة، لذلك تستطيع إبقاء REST في الطبقة الأساسية. اختر الواجهة التي تحتاج إليها تطبيقاتك الفعلية؛ فإضافة MCP لا تتطلّب إعادة كتابة كل واجهات API في التطبيق.
هل يعتمد MCP على JSON؟
نعم. يستخدم MCP رسائل JSON-RPC 2.0 للطلبات والاستجابات والإشعارات. ويحدّد بروتوكوله معنى هذه الرسائل، بما يشمل اكتشاف الأدوات واستدعاءها؛ فهو يتجاوز مجرد نقطة اتصال عامة تستخدم JSON.
ما الفرق بين MCP وRAG؟
MCP بروتوكول لتكامل الأدوات والبيانات. أما RAG، أي التوليد المعزّز بالاسترجاع، فيسترجع المعلومات لتستند إليها إجابة النموذج. يمكن إتاحة أداة استرجاع عبر MCP، لذا يستطيعان العمل معًا. ولا تحسّن إضافة بوابة جودة الاسترجاع بحدّ ذاتها.
لمزيد من القرارات العملية بشأن البنية التحتية وفحوص الأسعار المؤرّخة، اشترك في النشرة البريدية.
- آخر تحديث
- 4 أكتوبر 2026
- التصنيف
- Build
فضّل هذا الموقع في Google


اجعل omidsaffari.com مصدرًا مفضّلًا، وسيرفعه Google لك في Top Stories وAI Overviews وAI Mode.
ChatGPT API pricing في 2026: أسعار GPT-6.1 Sol وميزانية تطبيقك
احسب تكلفة OpenAI API بأسعار أكتوبر 2026: ميزانيات GPT-6.1 Sol وLuna وAstra، مع رسوم البحث والحاويات والصوت والصور والفارق عن اشتراكات ChatGPT.3 أكتوبر 2026Build
البرمجة بالذكاء الاصطناعي مع Pi: دليل البدء بإصدار 1.0
دليل عملي لإعداد Pi 1.0 وربط حساب النموذج الحالي وإضافة AGENTS.md وإنجاز أول مهمة برمجة، مع شرح أسعار المزوّدين وحدود التخصيص والمراجعة قبل اعتماد التغييرات.3 أكتوبر 2026Build
أي AI agent builder يناسب عملك في 2026؟ مقارنة 8 منصات
قارن 8 منصات لبناء وكلاء الذكاء الاصطناعي دون برمجة، من Gumloop وMindStudio إلى n8n، وفق المهمة والسعر وحدود الاستخدام والصلاحيات ومتطلبات الصيانة.1 أكتوبر 2026Build
أسعار Lovable AI في 2026: ميزانية تطوير التطبيق وتشغيله
دليل أسعار Lovable AI: قارن Free وPro وBusiness، وافهم رصيد التطوير وCloud والذكاء الاصطناعي، مع ميزانية شهر توضح متى تكفي $25 ومتى تحتاج إلى رصيد إضافي.1 أكتوبر 2026Build
Codex CLI وCloud: دليل إعداد فحص أمان الكود بعد DevDay
دليل إعداد Codex Security وCodex CLI: فحص المستودعات، مراجعة أمان طلبات السحب، وتصدير SARIF في CI، مع تكلفة الفريق وحدود التغطية والفحوص التي تبقى ضرورية.30 سبتمبر 2026Build
LearnWorlds pricing لعام 2026: اختر الخطة الأقل تكلفة
دليل عملي لأسعار LearnWorlds يقارن الخطط ورسوم التسجيل وأرصدة الذكاء الاصطناعي وتكلفة المراجعة، لتعرف متى تصبح Pro Trainer الخيار الأوفر فعلياً.30 سبتمبر 2026Build
ChatGPT مقابل Notion: أيهما أنسب لمساحة عمل فريقك؟
مقارنة عملية بين ChatGPT Space وNotion في السعر وإدارة المشاريع والصلاحيات والتصدير، لتعرف أيهما أنسب للمستندات الذكية وأيهما يحفظ حالة العمل.30 سبتمبر 2026Build