Private npm Registry in v0: Eigene Komponenten wiederverwenden
So bindet v0 eine private npm Registry sicher ein, schützt Tokens vor Modell und Sandbox und reduziert den Komponententausch beim Übergang in die Produktion.

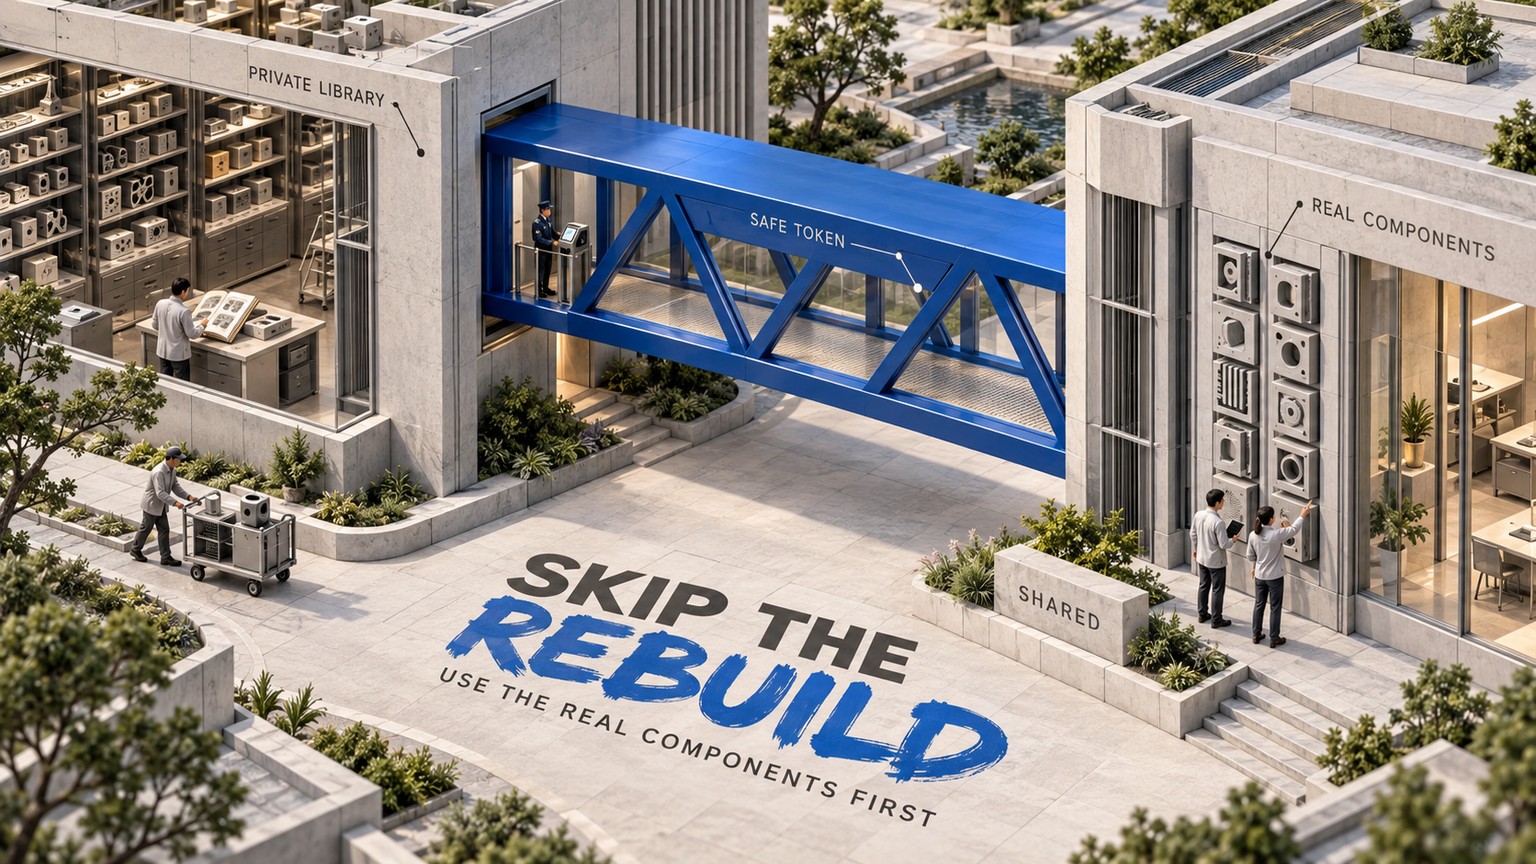
Eine private npm Registry lässt sich in v0 jetzt mit der Komponentenbibliothek verbinden, für deren Entwicklung ein Team bereits bezahlt hat. So beginnt ein Prototyp mit den echten Komponenten statt mit Nachbauten, die das Engineering später austauschen muss. Vercel hat den Zugang über Anmeldedaten am 18. September 2026 um 17:00 UTC bereitgestellt: Erhält v0 über eine gemeinsam genutzte Umgebungsvariable für Development oder Preview ein NPM_TOKEN oder NPM_RC, kann es das Paket installieren, ohne die Anmeldedaten dem Modell offenzulegen oder ins Dateisystem der Sandbox zu schreiben.
Wie v0 eine private npm Registry sicher anbindet
Ein privates npm-Paket ist JavaScript oder TypeScript, das über eine Registry verteilt wird. Diese prüft, wer es herunterladen darf. Teams bündeln darin Komponenten ihres Designsystems, Tokens, Hilfsfunktionen für Authentifizierung, Analytics-Wrapper und interne Werkzeuge.
Bis zu diesem Release war genau diese Registry-Prüfung eine harte Unterbrechung im v0-Workflow. Öffentliche Pakete ließen sich regulär installieren. Für eine private Komponentenbibliothek brauchte es einen Umweg, etwa den Upload eines Archivs. Andernfalls verwendete der Prototyp neu erstellte Komponenten, die für die Abnahme ähnlich genug aussahen. Was in der Demo schnell wirkte, führte beim Transfer ins eigentliche Repository zu zusätzlicher Austauscharbeit.
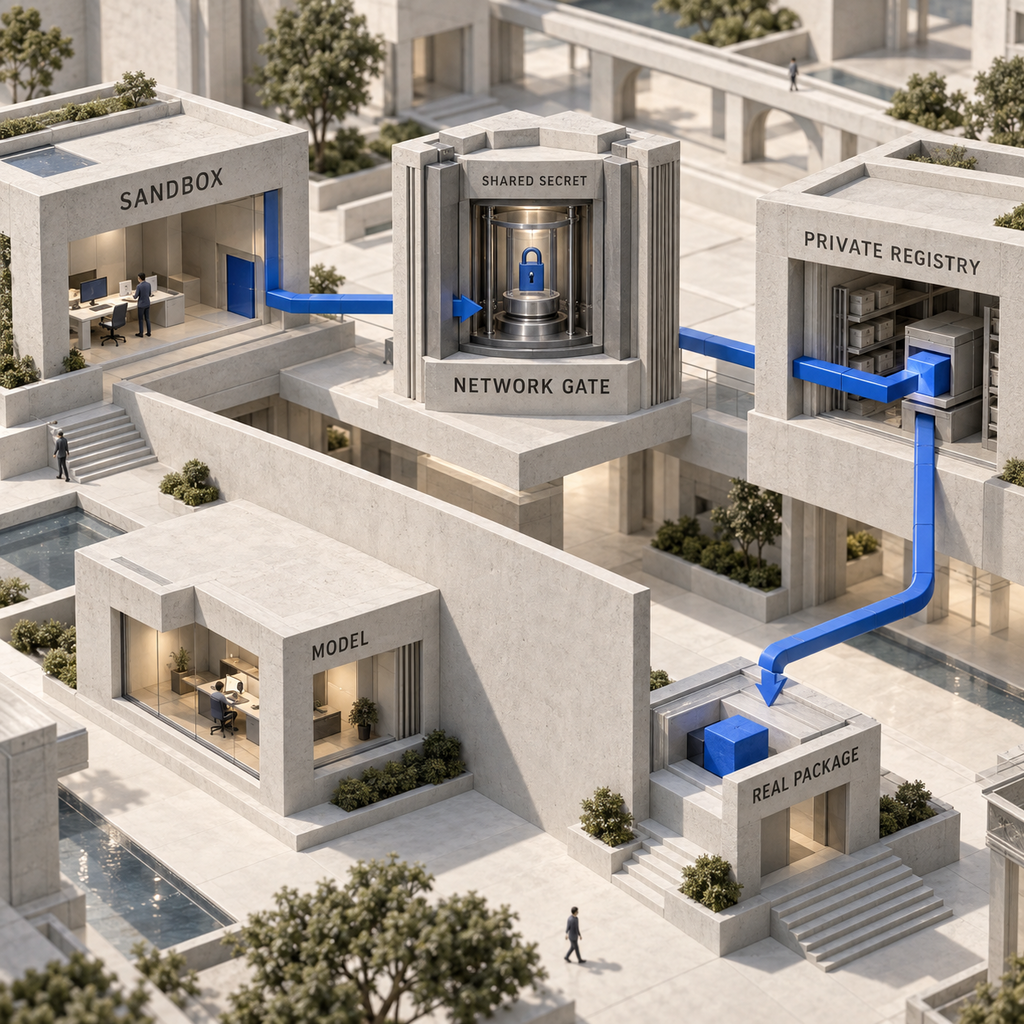
Der neue Ablauf in v0 verlagert die Authentifizierung an den Rand der Sandbox. v0 führt den bereits im Repository verwendeten Paketmanager in Vercel Sandbox aus. Sobald die Installationsanfrage an die private Registry geht, fügt Vercel die Anmeldedaten an der Netzwerkgrenze hinzu. Modell und Agent können den Wert nicht lesen; auch in eine lokale .npmrc-Datei wird er nicht geschrieben.
Dieser Unterschied ist entscheidend: Das Paket gelangt in den Build, das Geheimnis weder in den Prompt noch ins Dateisystem.
Der Zugriff auf das Paket erklärt v0 allerdings noch nicht, wie das eigene System einzusetzen ist. Das Tool kann eine Button-Komponente laden und trotzdem die falsche Variante wählen, einen Provider auslassen oder einen Theme-Wrapper übersehen. Deshalb sollte das Paket zusammen mit aktuellen Dokumentationen, Beispielen und einer echten Anwendung übergeben werden, die es bereits nutzt. Das ausführlichere Vorgehen aus So erhalten Coding-Agenten ein Designsystem gilt weiterhin: Code liefert wiederholbare Mechanik, Dokumentation vermittelt die nötigen Entscheidungen.
Der Kostenfaktor ist der Austausch von Komponenten
Der geschäftliche Nutzen liegt nicht in einer schnelleren Paketinstallation. Entscheidend ist die Chance, einen separaten Neuaufbau zwischen Prototypenfreigabe und Produktionsarbeit zu vermeiden.
Erfindet v0 eine ähnlich aussehende Komponente, haben Prototyp und Produkt unterschiedliche Identitäten. Das Engineering muss Imports ersetzen, Props neu zuordnen, den Theme-Kontext wiederherstellen, Zustände erneut testen und erklären, warum sich die freigegebene Oberfläche verändert hat. Beginnt v0 dagegen mit dem echten Paket, kann aus der Übergabe eine Prüfung mit anschließender Verfeinerung werden statt einer Rekonstruktion.
Das folgende Rechenbeispiel ist eine Annahme und kein Benchmark von Vercel. Angenommen, ein Prototyp erforderte bislang 4 Stunden für den Austausch von Komponenten. Eine Engineering-Stunde wird intern mit $100 bewertet. Dauern Einrichtung und Validierung der Anmeldedaten 1 Stunde, ergibt das modelliert 3 eingesparte Stunden beziehungsweise $300.
Diese Ersparnis ist nicht garantiert. Eine fehlerhafte Paketkonfiguration, ein fehlender Provider oder unzureichende Nutzungshinweise können dieselben 3 Stunden an anderer Stelle aufzehren. Deshalb sollten der Repository-Diff und die Korrekturzeit an einer eigenen Komponente gemessen werden. Das Ergebnis entscheidet, ob der Workflow bleibt oder verworfen wird.
Teams, die ausschließlich öffentliche Pakete verwenden, betrifft die Änderung nicht. Gleiches gilt für Wegwerfkonzepte, die nie in ein Repository gelangen. Relevant wird sie vor allem dann, wenn aus einem freigegebenen v0-Prototyp gepflegte Software werden soll.
Die passenden Anmeldedaten hängen von der Registry ab
Die einfache Regel lautet: NPM_TOKEN für private Pakete auf registry.npmjs.org, NPM_RC für das Routing. Beide sollten nicht als gegenseitige Absicherung eingerichtet werden. Laut Dokumentation zu privaten Abhängigkeiten hat NPM_RC Vorrang, wenn beides vorhanden ist. So kann eine veraltete eigene Konfiguration ein gültiges npm-Token verdecken.
Einrichtung mit den kleinstmöglichen Berechtigungen
Ein echtes Paket auswählen
Am besten eignet sich eine Komponente, die bereits im Produktions-Repository verwendet wird. Damit stehen ein bekannter Import, ein bekanntes visuelles Ergebnis und eine reale Übergabe zur Prüfung bereit. Ein reines Demo-Paket belegt lediglich, dass die Authentifizierung funktioniert. Ob der Workflow Nacharbeit vermeidet, zeigt es nicht.
Die gemeinsam genutzte Variable anlegen
In Vercel zunächst das Team auswählen, Settings öffnen und anschließend zu Environment Variables wechseln. Dort
NPM_TOKENoderNPM_RCals gemeinsam genutzte Variable anlegen und Development, Preview oder beiden Umgebungen zuweisen. Die Variable ist als vertraulich zu markieren.Laut v0-Dokumentation ist zum Verwalten dieser Einstellung mindestens die Vercel-Rolle Developer erforderlich. Das Token selbst sollte Leserechte für jedes private Paket besitzen, das das Projekt installiert – aber keine weitergehenden Rechte, als die Registry verlangt.
Eine eigene Registry routen
Für GitHub Packages dokumentiert Vercel im Beispiel für den Scope
@acmefolgendenNPM_RC-Wert:Ini@acme:registry=https://npm.pkg.github.com/ //npm.pkg.github.com/:_authToken=${GITHUB_PACKAGES_TOKEN}GITHUB_PACKAGES_TOKENwird als weitere gemeinsam genutzte Variable gespeichert.NPM_RCkann${VAR}-Verweise während der Installation auflösen; der referenzierte Wert erhält denselben Schutz für Anmeldedaten. Für JFrog Artifactory sind die entsprechende Registry-URL und Token-Variable einzusetzen.Die v0-Integration prüfen
In v0 Settings und anschließend Integrations öffnen und dort npm suchen. v0 verknüpft unterstützte gemeinsam genutzte Variablen automatisch. Danach soll das Tool die ausgewählte Komponente installieren und rendern. In der Vorschau ist zu prüfen, ob Styles, Provider und Verhalten wie erwartet sind.
Die Übergabe ans Repository kontrollieren
Das Ergebnis wird an das echte Repository übergeben. Zu prüfen sind
package.json, Lockfile, Importpfad, Provider-Konfiguration, globale Styles und Source-Diff. Außerdem sollten die bestehenden Prüfungen des Repositorys ausgeführt werden. Eine funktionierende Vorschau ist ein nützlicher Nachweis. Abgeschlossen ist die Übergabe jedoch erst, wenn der Branch die freigegebene Komponente weiterhin sauber verwendet.
Vier Teams, die den Ablauf sofort einsetzen können
Ein SaaS-Produktteam entwickelt ein Dashboard
Das Produktdesign kann einen neuen Abrechnungsablauf mit denselben privaten Komponenten prototypisieren, die das Frontend-Team bereits ausliefert. Der Gewinn ist keine hübschere Generierung. Stattdessen dreht sich die Freigabe um das tatsächliche Verhalten von Button, Table und Modal – und danach fällt der Source-Diff kleiner aus.
Ein Designsystem-Lead bereitet v0 für das Unternehmen vor
Der Lead kann das private Paket vor einem Design Systems 2.0-Import hinzufügen und v0 anschließend das Quell-Repository, eine echte nutzende Anwendung und die aktuelle Dokumentation geben. v0 erstellt ein Grundgerüst und pausiert vor dem Speichern des Systems zur Prüfung. So lassen sich Schriften, Provider, Tokens und veraltete Komponentenpraktiken einmal korrigieren, bevor sie in jedem weiteren Chat auftauchen.
Ein Agenturteam verwaltet mehrere Registrys
Mit NPM_RC kann die Agentur Organisations-Scopes an die passende Registry weiterleiten, statt ein Token in jeden Prototyp zu kopieren. Das schafft eine kontrollierte Konfiguration der Anmeldedaten und weniger kundenspezifische Nachbauten. Separate Zugriffsgrenzen und ein eigener Prüfprozess für die Pakete jedes Kunden bleiben trotzdem erforderlich.
Ein Enterprise-Frontend-Team nutzt GitHub Packages oder JFrog
Das Plattformteam kann v0 dieselben internen Abhängigkeiten installieren lassen wie das importierte Repository. Dadurch wird die Vorschau ehrlicher: Fehler bei Paketauflösung, Theme-Konfiguration und Imports treten bereits im Prototyp auf und nicht erst nach der Übergabe. Verbieten interne Richtlinien gemeinsam genutzte Anmeldedaten, bleibt der dokumentierte .tgz-Weg der kleinere Pilotversuch.
Zugriff und Preis sind zwei getrennte Rechnungen
Die Dokumentation zu privaten Paketen nennt weder einen kostenpflichtigen v0-Tarif noch ein separates Add-on für dieses Feature. Sie definiert eine Berechtigungsschranke: Wer die gemeinsam genutzte Variable verwaltet, benötigt mindestens die Vercel-Rolle Developer. Laut Vercels Rollendokumentation ist die teamweite Developer-Rolle in den Tarifen Pro und Enterprise verfügbar.
Davon getrennt sind die aktuellen v0-Tarife. Free kostet $0 pro Monat, enthält monatlich $5 Guthaben und ist auf 7 Nachrichten pro Tag begrenzt. Plus kostet $30 pro Nutzer und Monat, einschließlich $30 monatlichem Guthaben pro Nutzer sowie $2 täglichem Login-Guthaben pro Nutzer. Business kostet $100 pro Nutzer und Monat, bietet dieselben genannten Guthaben und schließt das Training standardmäßig aus. Enterprise wird individuell kalkuliert. In der Dokumentation existiert außerdem weiterhin der frühere Premium-Tarif für $20 pro Monat; er wird jedoch eingestellt und steht Neukunden nicht zur Verfügung.
Vercel Pro umfasst eine monatliche Plattformgebühr von $20, einen Seat mit Deployment-Berechtigung und $20 monatliches Nutzungsguthaben. Jeder weitere Owner- oder Member-Seat kostet $20 pro Monat. Alle veröffentlichten Preise verstehen sich in US-Dollar vor Steuern.
In einem Rechenbeispiel ergeben ein v0-Plus-Seat und die Plattformgebühr von Vercel Pro zusammen $50 pro Monat vor Steuern und nutzungsabhängigen Kosten. Das ist kein Mindestpreis für dieses Feature. Die Release-Dokumentation besagt nicht, dass beide kostenpflichtigen Tarife erforderlich sind. Vor einem Upgrade sollten deshalb der vorhandene Account und die bestehende Rolle geprüft werden.
Die tatsächlichen Grenzen
Der Zugriff auf private Pakete beseitigt eine Hürde. Er macht aus einer Komponentenbibliothek aber weder ein vollständiges Designsystem noch generierten Code produktionsreif. Auch hält er ein bestehendes Projekt nicht automatisch aktuell, wenn sich das Paket ändert.
In der Praxis gelten folgende Grenzen:
- Gemeinsam genutzte Umgebungsvariablen unterstützen keine branchspezifischen Werte.
NPM_RCüberschreibtNPM_TOKEN, wenn beide vorhanden sind.- Ein Token muss jedes private Paket abdecken, das das Projekt installiert – einschließlich privater Abhängigkeiten des ausgewählten Pakets.
- Die Anmeldedaten können geschützt sein, obwohl die generierte Implementierung weiterhin falsch ist.
- Provider, globales CSS, Schriften, Tokens, Komponentenzustände, Tests, Barrierefreiheit und Review bleiben Teil der Übergabe.
Das Sicherheitsversprechen ist eng gefasst und nützlich: v0 legt die Anmeldedaten weder Modell noch Agent offen und schreibt sie nicht ins Dateisystem der Sandbox. Ob ein Registry-Token in diesem Workflow eingesetzt werden darf, wie knapp seine Berechtigungen ausfallen und wie es rotiert wird, entscheidet weiterhin das Unternehmen.
Was am Montag ansteht
Diese Woche lohnt sich der Schritt, wenn bereits ein privates Komponentenpaket vorhanden ist und aus v0-Prototypen regelmäßig Arbeit im Repository wird. Ist ein schreibgeschützter Registry-Zugang noch nicht von der Sicherheitsverantwortung freigegeben, sollte das Team warten. Dürfen Anmeldedaten nicht geteilt werden, eignet sich der .tgz-Weg für einen klar begrenzten Pilotversuch. Wer ausschließlich öffentliche Pakete nutzt oder v0 nur für Wegwerfkonzepte einsetzt, kann das Release ignorieren.
Am Montag wird eine echte private Komponente importiert. Die kleinstmöglichen Leserechte kommen in Development, anschließend werden die npm-Integration geprüft, die Komponente von v0 gerendert und das Ergebnis ans Repository übergeben. Danach folgen die Kontrollen von Abhängigkeit, Lockfile, Import, Provider, visuellem Zustand und Source-Diff. Übersteht diese eine Komponente die Übergabe ohne Austausch durch einen Nachbau, hat sich der Workflow verändert. Erst dann sollten die eingesparten Stunden gemessen und der Einsatz ausgeweitet werden.
Für die nächste praktische Plattformänderung samt wirtschaftlicher Einordnung gibt es den Newsletter.
- Zuletzt aktualisiert
- 19. Sept. 2026
- Kategorie
- Explained
Diese Seite in Google bevorzugen


Markieren Sie omidsaffari.com als bevorzugte Quelle, und Google hebt die Seite für Sie in Top Stories, AI Overviews und AI Mode hervor.
Claude Code Kosten: Wann Auto Mode Classifier-Gebühren spart
Claude Code 2.1.278 kann separate Classifier-Gebühren im Auto Mode vermeiden. Entscheidend ist, ob Server, Region und Gateway den neuen Pfad unterstützen.19. Sept. 2026Explained
Vercel-Build-Kosten: Turbo gezielt pro Deployment aktivieren
Vercel Turbo lässt sich jetzt für ein einzelnes Deployment aktivieren. So kalkulieren Pro- und Enterprise-Teams den Aufpreis und prüfen, ob er sich lohnt.18. Sept. 2026Explained
ChatGPT Word: Dokumente bearbeiten, ohne ständig zu kopieren
Mit ChatGPT Word entstehen Entwürfe und Überarbeitungen direkt im Dokument. Der Leitfaden erklärt Zugriff, Nutzungslimits und einen sicheren Workflow.18. Sept. 2026Explained
Google Antigravity: So migrieren lokale Jobs rechtzeitig
Google Antigravity stellt am 5. Oktober den Mai-Agenten ab. Welche Jobs nur eine neue Agent-ID brauchen – und wann der Tool-Adapter angepasst werden muss.18. Sept. 2026Explained
Distributed Tracing für Cloudflare Workers: langsame RPC-Aufrufe finden
Distributed Tracing in Cloudflare Workers zeigt RPC-Aufrufe über Worker und Durable Objects hinweg. So lassen sich langsame Anfragen leichter zuordnen.17. Sept. 2026Explained
Vercel Hobby: Alte Deployments können vor Ablauf von 30 Tagen verschwinden
Bei Vercel Hobby sind alte Deployments nicht mehr 30 Tage sicher. Der Leitfaden zeigt, welche Previews und Rollback-Ziele bei mehr als 10GB geschützt bleiben.17. Sept. 2026Explained
Cloudflare AI Gateway: Schutz vor Kosten auf der falschen Rechnung
Cloudflare AI Gateway blockiert Anfragen ohne passenden Provider-Schlüssel vor Unified Billing. So bleiben Kundenausgaben auf dem richtigen Konto.17. Sept. 2026Explained