MCP server: cuándo añadir un gateway y cuánto cuesta
Qué aporta un gateway a un MCP server, cuándo lo necesita tu equipo y cuánto cuesta: compara Cloudflare, Docker y Lasso con sus límites operativos.



Añade un gateway cuando necesites aplicar las mismas reglas de acceso al MCP server desde distintos clientes de agentes. Seis desarrolladores que usan cuatro clientes y ocho servidores MCP pueden acumular 192 entradas de configuración entre clientes y servidores. La inversión tiene sentido si permite controlar el acceso e investigar las llamadas a herramientas desde un solo lugar, con una persona responsable de los costos operativos.
¿Qué aporta un gateway al MCP server?
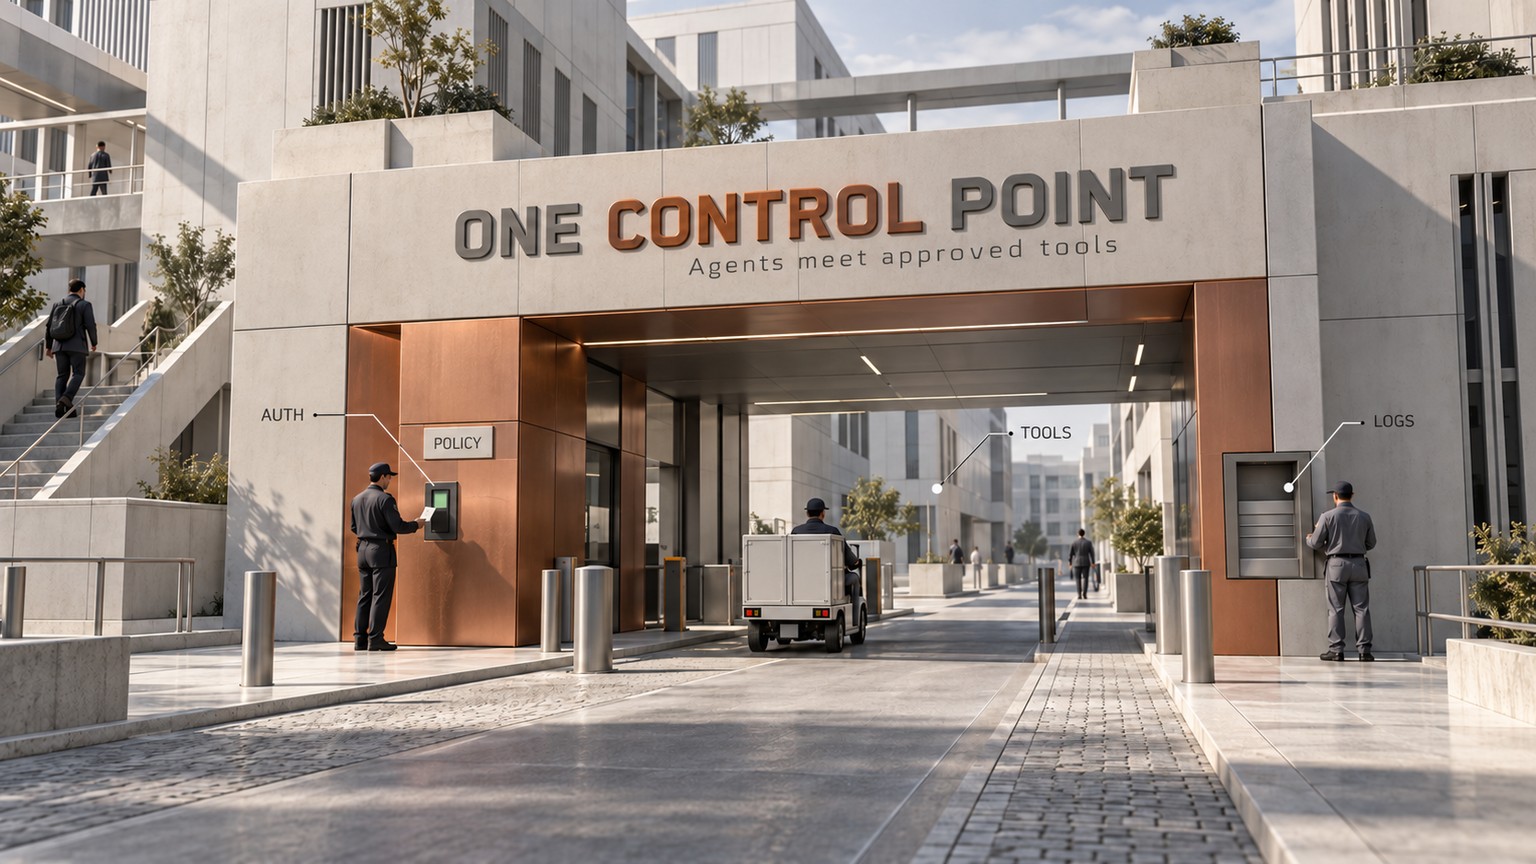
Un gateway MCP, o pasarela MCP, es un punto de control entre los agentes y los servidores MCP: gestiona la autenticación, las listas de herramientas permitidas, los registros y los límites de llamadas. Model Context Protocol, o MCP, es la interfaz común con la que una aplicación de IA descubre herramientas y les pide que ejecuten acciones. El gateway permite administrar esas conexiones de forma centralizada. Los controles concretos dependen de cada implementación. La explicación de Kong sobre los gateways describe esa función de intermediario y de aplicación de políticas.
Imagina un asistente de operaciones que consulta los datos de un cliente y después actualiza un ticket de soporte. Los servidores MCP ofrecen esas acciones. El gateway debe identificar a quien hace la llamada, determinar qué acciones tiene permitidas y dejar constancia de lo ocurrido al ejecutarlas.
Para los desarrolladores que usan Claude, ChatGPT, Codex y Cursor, la ventaja es disponer de un acceso coherente a las herramientas desde los clientes que la organización aprueba. Aun así, hay que revisar por separado los planes de cada cliente, la autenticación que admite y sus métodos de conexión.
Cada control cumple una función distinta:
- Autenticación: identifica a la persona o carga de trabajo que envía la solicitud. La autorización determina después qué puede hacer esa identidad. Una clave de API compartida puede ocultar quién es responsable de cada acción.
- Listas de herramientas permitidas: ofrecen y autorizan un conjunto de acciones elegido expresamente. Un asistente de soporte podría consultar los datos de un cliente, pero tener prohibido usar una herramienta de eliminación. La regla debe aplicarse tanto al listar las herramientas como al invocarlas.
- Registros: conservan la identidad del actor, el servidor, la herramienta, la decisión de la política y el resultado necesarios para investigar una acción. Hay que decidir qué argumentos se registran y cómo se tratan los valores sensibles.
- Límites de llamadas: restringen las llamadas según la identidad, la herramienta o el servicio de destino que se quiera proteger. Un agente que repite una acción debe alcanzar un límite controlado antes de saturar un sistema de backend.
Son requisitos que hay que comprobar: la palabra gateway no garantiza que vengan incluidos. Un agregador local de herramientas puede ser útil y, aun así, dejar en tus manos la integración de identidades de la organización o los límites de llamadas.
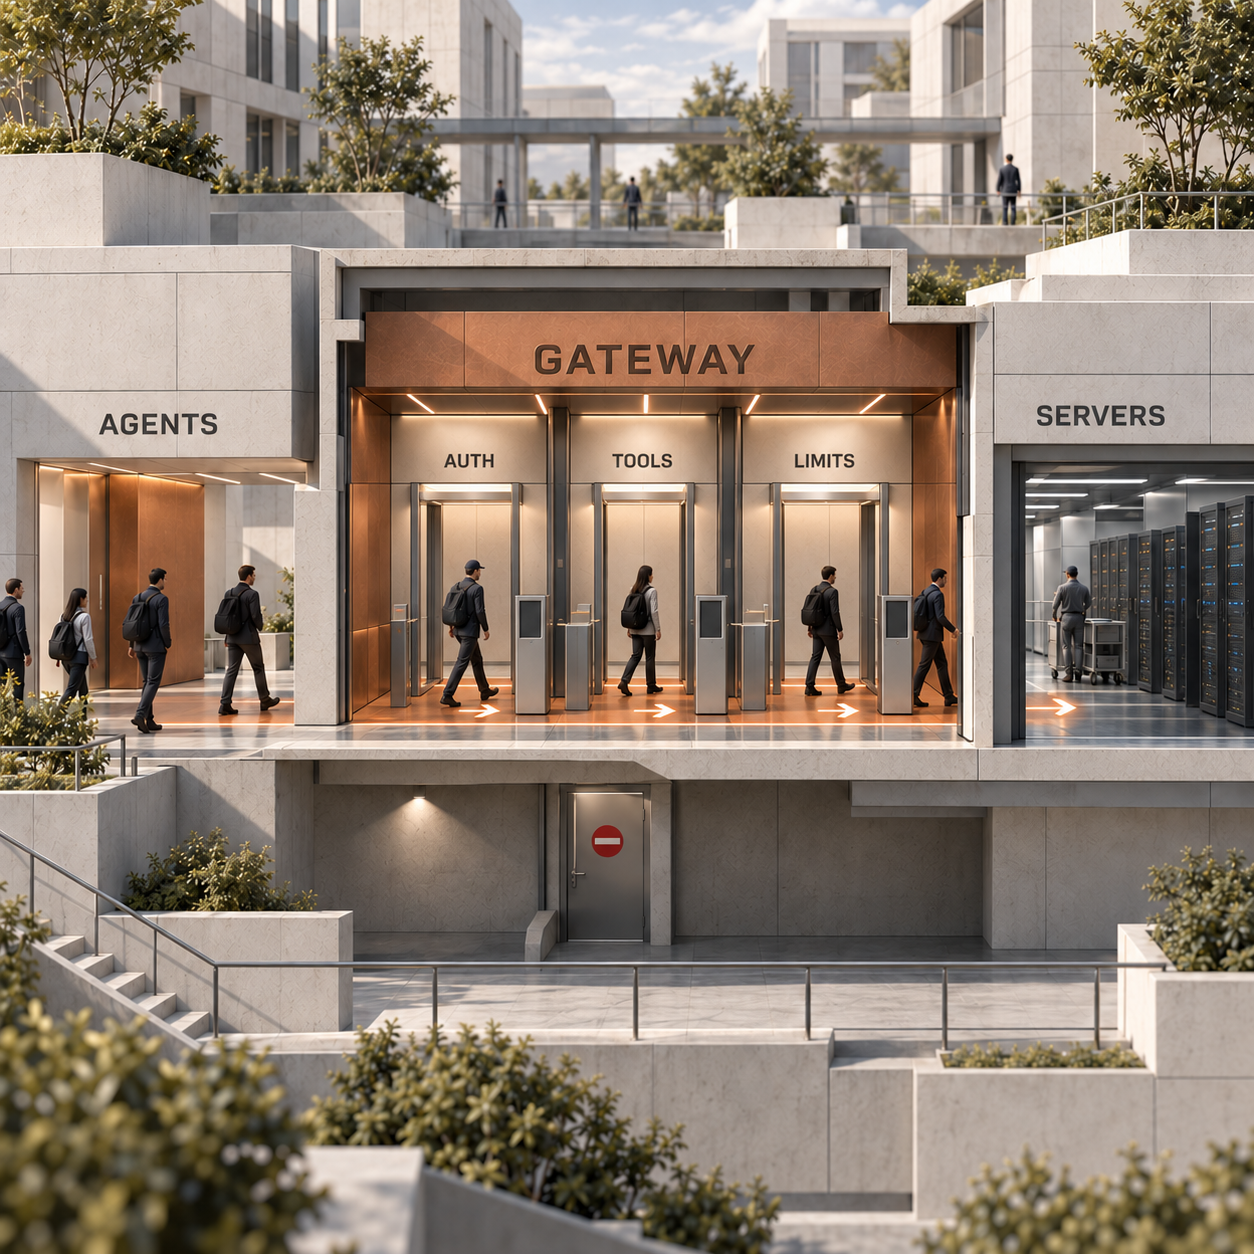
MCP server y gateway: ¿qué hace cada uno?
Un servidor MCP ofrece capacidades; un gateway MCP controla el acceso a uno o varios servidores. El servidor puede ofrecer una consulta a una base de datos o una acción para crear tickets. El gateway presenta a los clientes las capacidades aprobadas, dirige las llamadas y aplica los controles configurados.
En la arquitectura de MCP, un cliente descubre herramientas mediante tools/list y las invoca con tools/call. Un gateway puede actuar como servidor ante el agente y como cliente ante los servidores de destino. La aplicación subyacente sigue decidiendo qué registros puede leer o modificar quien hace la llamada.
Por ejemplo, permitir una herramienta para actualizar tickets no implica dar acceso a todas las cuentas de clientes. Los permisos sobre cada registro y la separación entre organizaciones siguen siendo responsabilidad de la aplicación y de su integración con el servidor.
¿En qué se diferencia de un gateway de IA o de LLM?
Un gateway de IA o de LLM —modelos de lenguaje de gran tamaño— controla las solicitudes a los modelos. Un gateway MCP controla las solicitudes a las herramientas. Esa diferencia determina qué problema puede resolver cada uno.
La documentación de Cloudflare AI Gateway describe registros de solicitudes a modelos, caché, límites de llamadas, reintentos y alternativas de respaldo. Esos controles ayudan a gestionar el costo de inferencia y la fiabilidad de los proveedores. En cambio, la política de herramientas de un gateway MCP puede decidir si un agente tiene permiso para ejecutar una acción aprobada en un sistema de clientes.
Algunos productos cubren ambos flujos. Evalúa cada uno por separado: un presupuesto para modelos no acredita los permisos de una herramienta, y una lista de herramientas permitidas no limita todas las solicitudes a modelos. Consulta la comparativa de gateways de IA para agentes de programación si el problema que vas a financiar es el enrutamiento de modelos, el gasto de inferencia o los fallos de proveedores.
Un gateway de API convencional también puede autenticar solicitudes HTTP y limitar su frecuencia. La gestión específica de MCP añade controles sobre lo que contienen esas solicitudes: el descubrimiento de herramientas, sus nombres y los argumentos de las llamadas. Varias acciones pueden compartir la misma URL /mcp; por eso, autorizar solo esa URL puede conceder un acceso mucho más amplio del que pretendía tu política de herramientas.
¿Qué cambió el 24 de septiembre de 2026?
Cloudflare puso MCP Server Portals a disposición general de todos sus clientes el 24 de septiembre de 2026. El anuncio oficial describe un único punto de conexión para los servidores aprobados y registros de Access sobre la actividad de herramientas, prompts y recursos.
El lanzamiento también incluye autenticación mediante tokens de servicio para agentes autónomos, enrutamiento a través de Gateway para obtener registros HTTP más completos y prevención de pérdida de datos, y compatibilidad con Logpush para exportar la actividad. La prevención de pérdida de datos, o DLP, examina el contenido según reglas sobre información sensible.
El cambio de fondo es contar con una opción administrada para centralizar el acceso remoto a MCP sin operar tú mismo el proceso del gateway. Que esté disponible no resuelve dos decisiones: si es compatible con tus servidores y clientes, y si el plan incluye las funciones de auditoría que necesitas.
Los gateways MCP ya existían como patrón de arquitectura. Este lanzamiento amplía la disponibilidad de una opción administrada; no convierte el gateway en un requisito para todas las conexiones MCP.
¿Cuándo necesita un gateway MCP un equipo pequeño?
Necesitas un gateway cuando las reglas de acceso deban mantenerse aunque cambie el cliente, el empleado o el responsable del servidor. Tener más que unos pocos servidores puede ser una señal de alerta, pero la fragmentación de las políticas es un motivo más claro.
Da el paso si un mismo desarrollador usa varios clientes y todos necesitan las mismas herramientas con acceso restringido. También si operaciones necesita revocar accesos, reconstruir una acción o aplicar una política común a herramientas sensibles o capaces de modificar datos. Un conjunto pequeño con una acción de escritura de consecuencias importantes puede justificar este trabajo antes que una gran colección de herramientas de documentación pública.
Veamos un ejemplo con seis desarrolladores, cuatro clientes de agentes y ocho servidores MCP, donde cada desarrollador configura todos los servidores en todos los clientes:
- Configuración directa: 6 × 4 × 8 = 192 entradas entre clientes y servidores.
- Un gateway compartido: 6 × 4 = 24 entradas entre clientes y gateway, más 8 definiciones de puntos de conexión de destino.
- Referencias totales a puntos de conexión: 32.
Es un cálculo ilustrativo de configuración, no un despliegue observado ni un resultado de rendimiento. Puede que ya distribuyas los ajustes de forma centralizada, y que cada rol necesite distintos gateways o perfiles. Las autorizaciones OAuth para los servicios de destino —los permisos que cada usuario concede a un servicio— también siguen siendo independientes de las definiciones de conexión.
La ventaja es que cambiar la dirección de un servidor aprobado o una política de herramientas puede convertirse en una operación centralizada. También puedes cometer un error desde ese punto central. Mantén versiones de la política y define quién puede modificarla.
Espera si una sola persona ya puede gestionar un conjunto pequeño de herramientas de bajo riesgo con los controles de identidad y la configuración compartida existentes. Un gateway añade otro servicio, otra dependencia y otra posible vía de fallo. Debe resolver un problema operativo concreto.
No te afecta si tus agentes no usan herramientas MCP. Si solo necesitas controlar las solicitudes a modelos, empieza por decidir qué gateway de LLM necesitas. Si tu aplicación ya aplica la política de herramientas y el proceso de auditoría requeridos, añade un gateway solo si mejora ese control.
Qué implica para desarrollo, operaciones y compras
Desarrollo: primero, el transporte
Elige un gateway que pueda conectarse a los servidores que operas. stdio permite que un cliente se comunique con un proceso local mediante sus flujos de entrada y salida. Streamable HTTP transporta el tráfico MCP hasta un punto de conexión remoto. La arquitectura del protocolo describe ambas opciones.
Un gateway remoto administrado no puede iniciar automáticamente un proceso stdio en tu computadora. Convertir ese proceso en un servicio HTTP alojado exige trabajo de despliegue y gestión de credenciales. Comprueba la compatibilidad de transporte antes de sustituir la configuración de los clientes.
Operaciones: controla la ruta que usan las llamadas
Una política común solo sirve si las llamadas relevantes pasan por ella. Incluye las credenciales y conexiones directas en el inventario, junto con las conexiones al gateway. Define cómo llegan los clientes aprobados a las herramientas, dónde se registran los incidentes y quién se ocupa de la recuperación si falla el gateway.
En un flujo de soporte, la evidencia útil es la identidad y la acción que modificó un ticket. Un registro que solo confirma una conexión no permite responder a esa pregunta. Comprueba qué registros genera el producto elegido, sin asumir que todas las funciones de registro aportan la misma evidencia.
Compras: paga por el control que necesitas
Presupuesta el gateway, los servidores de destino y el tiempo de la persona responsable de ambos. Un plan Free puede cubrir el número de usuarios y no cumplir tus requisitos de retención. El software de código abierto puede ajustarse a tus necesidades de despliegue y requerir una integración de identidades adicional.
Si necesitas además descubrir servidores no aprobados, inspeccionar en detalle la actividad durante la ejecución o responder a incidentes a escala empresarial, la comparativa de plataformas de seguridad MCP aborda esa compra más amplia.
Tres opciones de gateway MCP, verificadas el 4 de octubre de 2026
Cloudflare encaja para administrar el acceso remoto; Docker, para operar servidores en contenedores; Lasso, para orquestar mediante plugins. La decisión depende del transporte, los controles de acceso, los registros y quién opera el servicio.
Los precios y las licencias siguientes se verificaron en las páginas públicas y los repositorios de sus responsables el 4 de octubre de 2026. Los escenarios de costos posteriores son cálculos con supuestos explícitos.
Fuentes: planes de Cloudflare, licencia de Docker y licencia de Lasso.
Cloudflare MCP Server Portals
Cloudflare MCP Server Portals es la opción administrada para servidores MCP remotos aprobados si Cloudflare One cumple tus requisitos de identidad y operación. Agrupa los servidores detrás de un único punto de conexión HTTP, usa Cloudflare Access para autenticar y permite a los administradores elegir las herramientas y los prompts que expone cada portal.
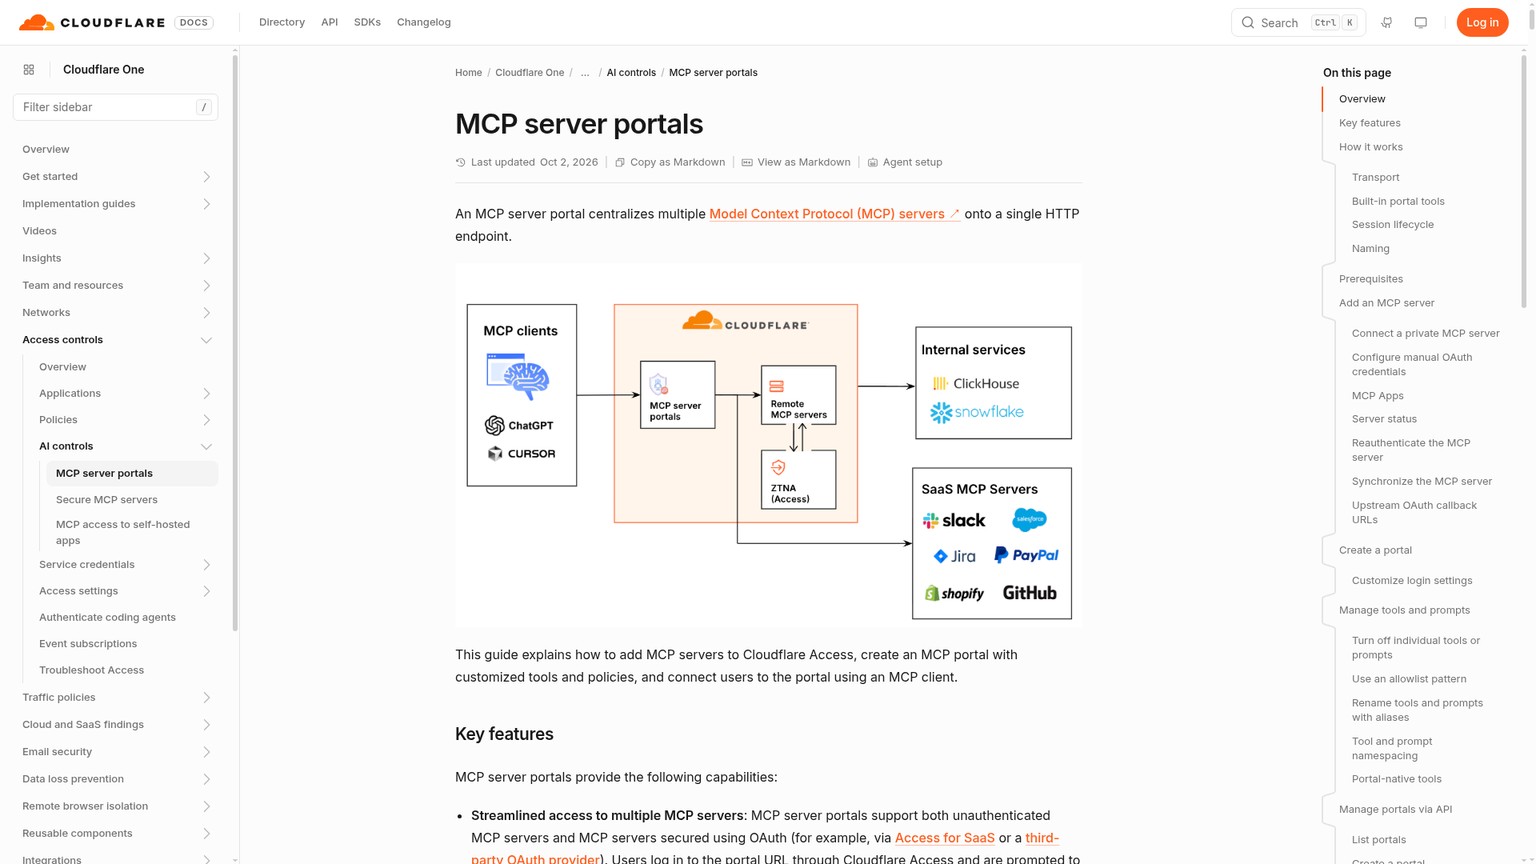
La tabla de planes vigente indica Free a $0 con un límite de 50 usuarios, Pay-as-you-go a $7 por usuario/mes y un plan Contract con un precio anual personalizado por usuario. La retención estándar de registros es de hasta 24 horas en Free y hasta 30 días en Pay-as-you-go; depende del servicio utilizado.
Los límites están en la compatibilidad y en las funciones de auditoría habilitadas. La documentación de los portales de Cloudflare admite servidores MCP HTTP remotos, con hasta 80 servidores por portal. Un servidor que solo use stdio debe alojarse primero detrás de un punto de conexión HTTP autenticado. Algunos servidores de destino rechazan los clientes que acceden a través de un proxy.
Los registros del portal y la exportación externa de registros también son prestaciones distintas: la integración de Cloudflare con Logpush está reservada a Enterprise. Comprueba esa habilitación antes de prometer a quien audite el sistema un archivo externo.
Elígelo para herramientas remotas compatibles si quieres un control compartido sin operar la infraestructura de cómputo del gateway. Consulta ¿Es gratis Cloudflare MCP Portals? para separar los costos de usuarios, alojamiento y auditoría.
Docker MCP Gateway
Docker MCP Gateway es la opción de código abierto cuando operar los servidores MCP también forma parte del problema. Inicia servidores en contenedores aislados, gestiona su ciclo de vida, maneja credenciales y enrutamiento, y agrupa los servidores disponibles en perfiles. Un perfil es un conjunto guardado de servidores que se pone a disposición de un cliente.
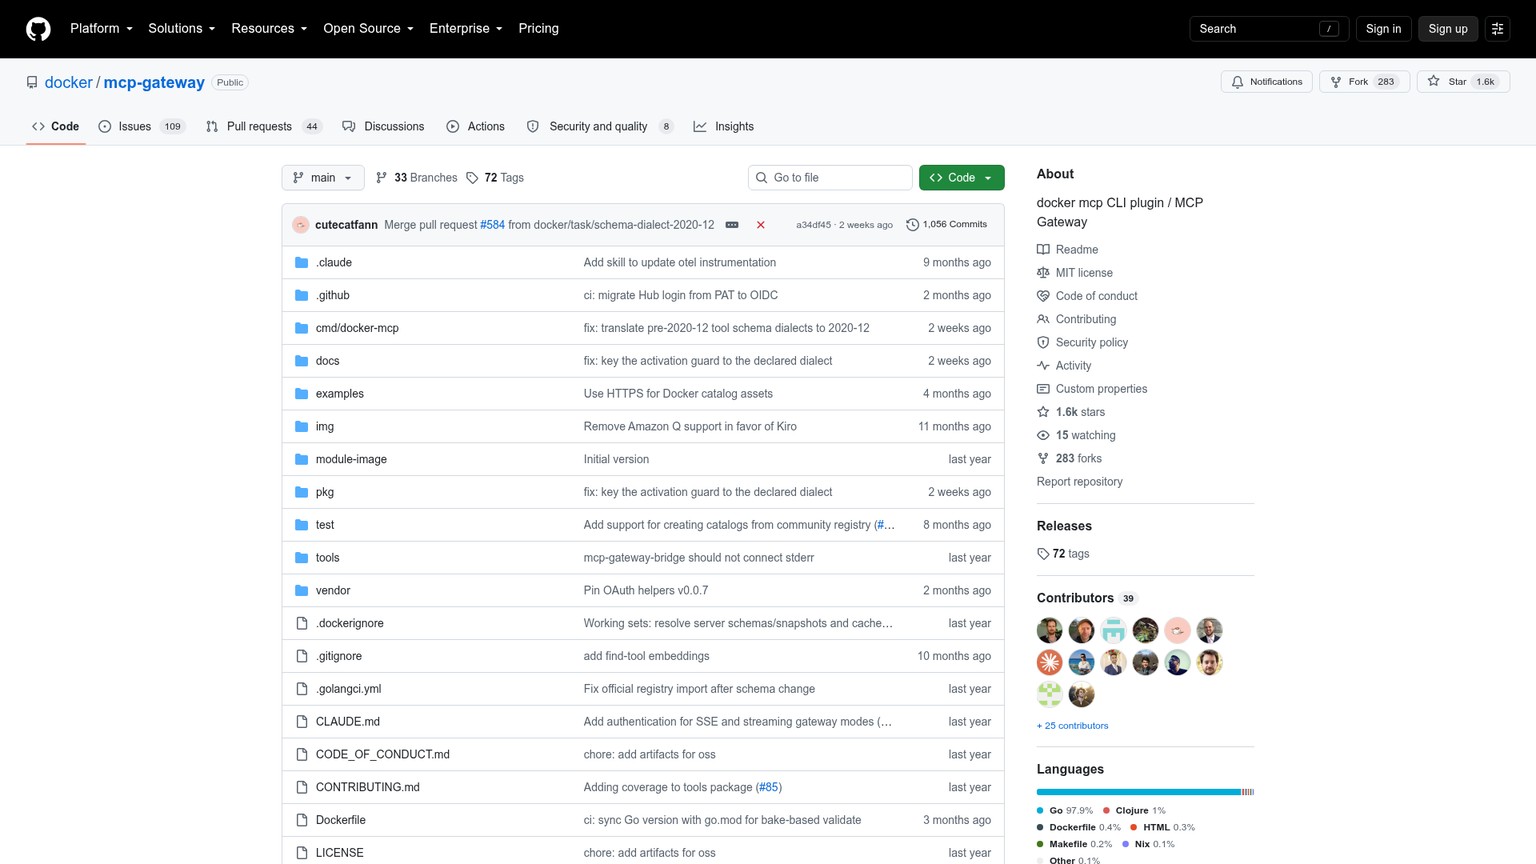
El código del gateway independiente tiene licencia MIT. Docker documenta la instalación manual con Docker Engine, además de la opción con Docker Desktop. El equipo sigue siendo responsable del host, las actualizaciones, las credenciales y el diseño del despliegue.
Docker Desktop tiene condiciones comerciales propias. La página de licencias de Docker establece que, para usar Desktop gratis con fines comerciales, las pequeñas empresas deben tener menos de 250 empleados y menos de $10 millones de ingresos anuales. Las organizaciones más grandes y las entidades gubernamentales necesitan una suscripción de pago. Docker Pro cuesta $11 por usuario/mes con facturación mensual o $9 por usuario/mes con un plan anual. Son costos de la suscripción a Desktop, no cargos por el código del gateway.
También hay que distinguir cómo se ofrece el producto: la documentación actual de Docker presenta por separado MCP Gateway como parte de Docker AI Governance, disponible solo por invitación, a través de ventas. El repositorio público con licencia MIT sigue siendo la opción de código independiente. No asignes a la oferta comercial de gobernanza el costo de licencia del repositorio al elaborar el presupuesto.
Elige Docker si importan el aislamiento en contenedores y la operación de servidores, y hay una persona responsable de ese entorno. Un gateway en cada computadora puede consolidar las herramientas locales; una política compartida para toda la organización y el acceso de clientes remotos siguen requiriendo un diseño de despliegue deliberado.
Lasso MCP Gateway
Lasso MCP Gateway es un intermediario con plugins para solicitudes y respuestas MCP. Lee las configuraciones de servidores, gestiona los servidores configurados y ofrece sus capacidades mediante una interfaz unificada. Su repositorio incluye ejemplos para Cursor y Claude Desktop.
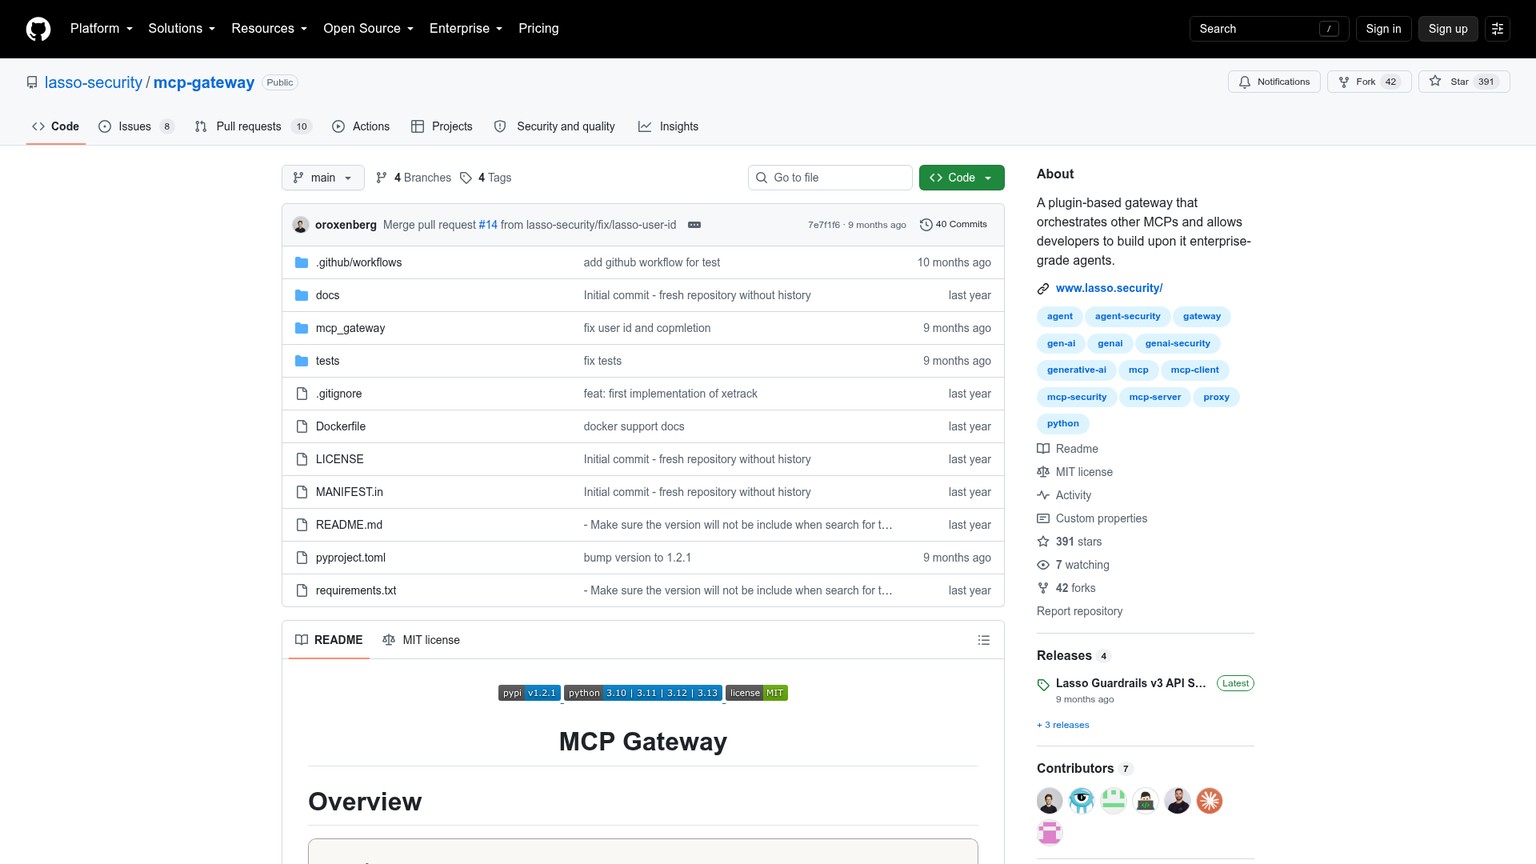
El código del gateway tiene licencia MIT. El plugin basic oculta tokens y secretos. El plugin opcional presidio oculta información personal, y xetrack añade trazas con eventos almacenados en SQLite y un requisito de instalación propio.
El límite importante está en cómo opera cada plugin. El plugin lasso necesita una clave de la API de Lasso y envía contenido a la API de Lasso para comprobarlo. La licencia MIT del gateway no determina el precio ni las condiciones de esa API alojada, y el README no indica su precio. Trátala como una dependencia de servicio aparte al presupuestar o decidir a dónde puede enviarse el contenido.
Elige Lasso si necesitas ampliar el tratamiento de solicitudes y respuestas y puedes asumir las tareas operativas que lo rodean. Su README no acredita un servicio listo para usar con identidad compartida, permisos de herramientas por usuario y límites de llamadas. Exige esos controles de forma explícita si son el motivo para añadir un gateway.
¿Cuánto cuesta operar un gateway MCP?
La licencia de software es solo una partida del presupuesto. Separa el software o la suscripción del gateway, el cómputo y los registros, el tiempo de operación, y los modelos y aplicaciones de destino que utiliza el flujo de trabajo.
En un servicio administrado, incluye el precio por usuario de identidad o por uso, además de los complementos de exportación o seguridad que necesites. Si lo alojas tú, contempla el cómputo del gateway y de los servidores, la retención de registros, las actualizaciones, las credenciales y la recuperación. Un gateway gratuito puede dar acceso a una cuenta SaaS de pago y a un modelo de pago.
Este ejemplo sirve para planificar el presupuesto de un equipo pequeño. Supongamos un costo interno de personal de $100/hora, incluidos los gastos asociados. Supongamos también $20/mes de cómputo y registros adicionales para un despliegue propio. Son valores elegidos para el presupuesto, no cotizaciones de proveedores ni requisitos de alojamiento medidos.
Con estos supuestos, el alojamiento propio ahorra $180/mes frente al costo de soporte de la configuración directa. Cuesta $220/mes, aunque la licencia del código del gateway cueste $0. Si la puesta en marcha requiere ocho horas de personal, añade $800. La estimación del primer año es 12 × $220 + $800 = $3,440, frente a $4,800 para el escenario de soporte directo indicado.
El ahorro depende por completo de que el gateway reduzca el trabajo de soporte tanto como se ha supuesto. Mide el tiempo actual y sustituye los valores. Una conexión directa mantenida con una configuración compartida sencilla puede costar mucho menos.
Aplica los precios de cada proveedor a tu entorno
Para seis usuarios activos de Cloudflare, Free puede suponer $0 de cargos del plan de Cloudflare, dentro del límite de 50 usuarios. En el escenario administrado compatible de la tabla, el costo interno previsto para gestionar políticas seguiría siendo de $50/mes. El alojamiento de servidores de destino, el uso de modelos, las suscripciones y los complementos quedan fuera de esa cifra.
Para 60 puestos contratados en Pay-as-you-go, la tarifa publicada de $7 da 60 × $7 = $420/mes, o $5,040/año. Este presupuesto incluye los 60 puestos de pago. El límite de 50 usuarios de Free corresponde a otro plan; no se descuentan 50 puestos en este cálculo. La documentación de puestos de Cloudflare indica que los puestos disponibles dependen del número de usuarios contratados y que cada identidad ocupa un puesto, independientemente de las aplicaciones a las que acceda.
Para seis suscripciones mensuales nuevas de Docker Pro, si la opción elegida con Desktop las requiere, el total es 6 × $11 = $66/mes, según el precio de Docker. Si ya dispones de suscripciones que cubran ese uso, el gasto adicional puede ser $0. Un despliegue con Engine tiene su propio presupuesto de infraestructura.
Para Lasso, empieza por el código del gateway con licencia MIT y añade el presupuesto de alojamiento y registros. Si activas el plugin que depende de su API, solicita por separado las condiciones del servicio alojado. No puedes contabilizar una dependencia sin precio como si costara $0.
Cómo elegir entre conexiones directas, alojamiento propio y servicio administrado
Mantén las conexiones directas mientras los controles existentes cubran las necesidades del flujo de trabajo. Es la opción adecuada para un conjunto pequeño y controlado de herramientas, con un responsable y un proceso viable de revocación y auditoría. Revisa la decisión cuando otro cliente, rol o acción sensible provoque diferencias entre las políticas.
Elige código abierto alojado por el equipo si puedes asignar un responsable al entorno de ejecución. Docker es el punto de partida más claro para servidores MCP en contenedores. Lasso es el ejemplo más pertinente si necesitas interceptar llamadas mediante plugins. Presupuesta por separado la integración de identidades, el alojamiento y los registros, y demuestra que funcionan los controles requeridos.
Elige un servicio administrado si tus herramientas remotas compatibles necesitan una política compartida y prefieres delegar la operación del gateway. Cloudflare es una primera opción práctica para evaluar en un entorno pequeño de Cloudflare One. Comprueba el transporte, la autorización en los servicios de destino, la política de herramientas y el plan de auditoría necesario antes de ampliar el despliegue.
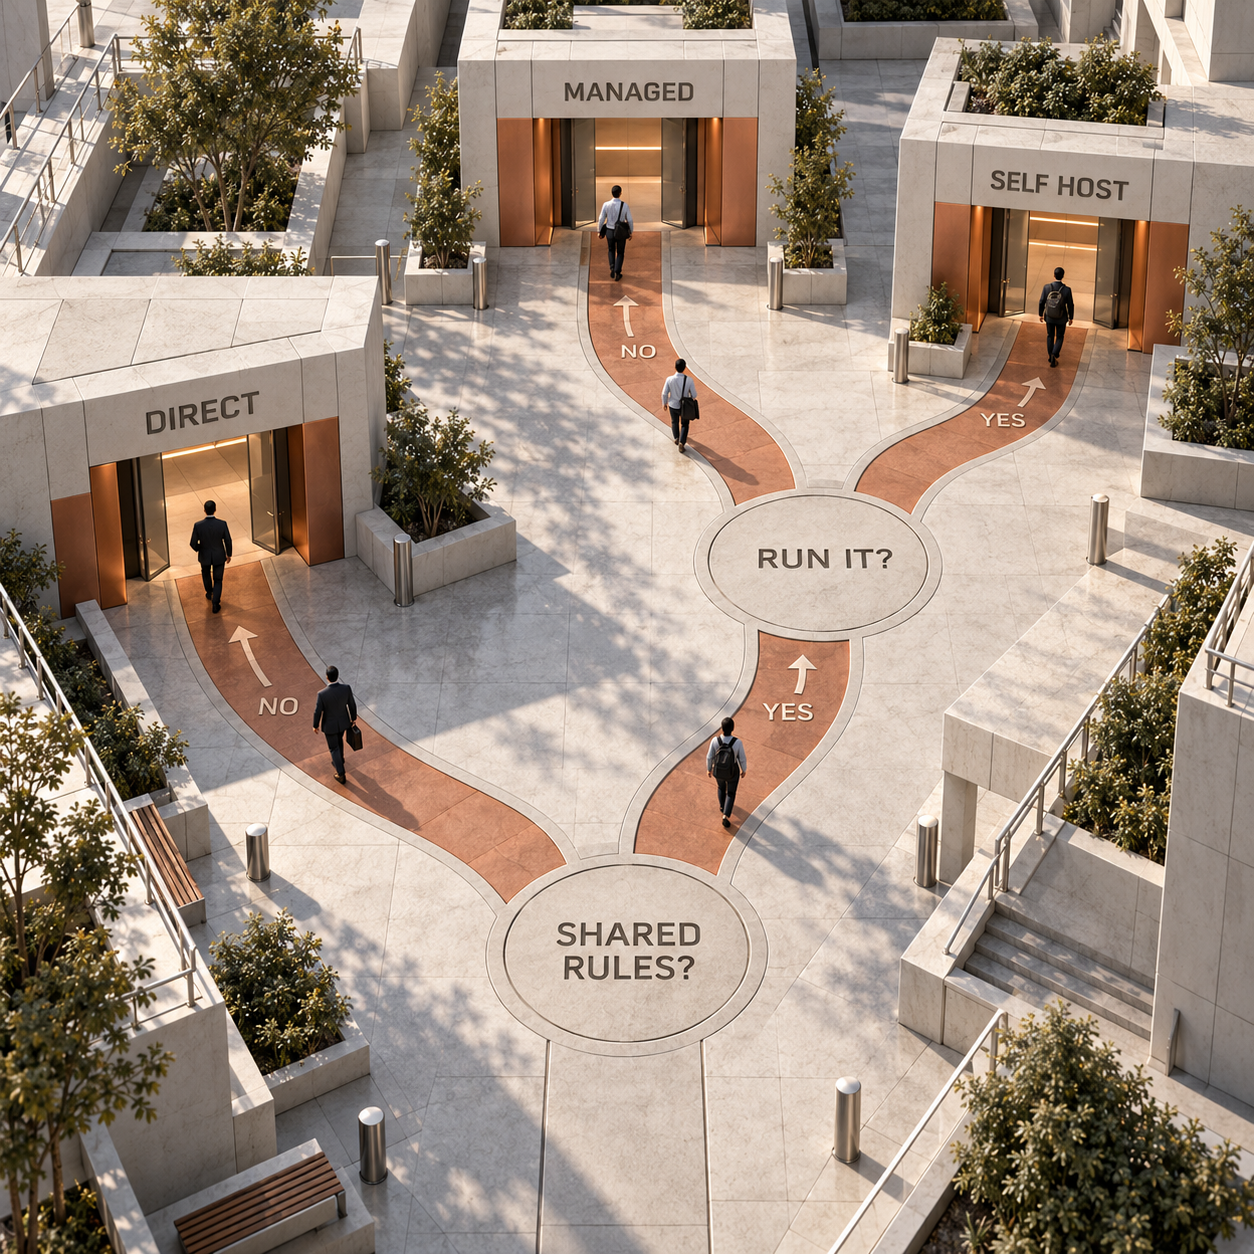
Un solo requisito puede cambiar la elección: si el servicio administrado no puede conectarse a tus servidores o proporcionar los controles necesarios, asigna un responsable al alojamiento propio o conserva la conexión directa controlada. La cantidad de funciones de un proveedor no resuelve un desajuste con tus necesidades operativas.
Qué se exagera sobre los gateways MCP
Una única URL no crea automáticamente un sistema de permisos fiable. El mayor malentendido es creer que conectarse a un gateway resuelve de una vez la autorización, la auditoría y la seguridad.
Después de iniciar sesión en el portal, puede seguir haciendo falta una autorización OAuth en el servicio de destino. Importan tanto la política del gateway como los permisos sobre registros de la aplicación. Las recomendaciones de seguridad de MCP advierten expresamente contra aceptar tokens destinados a otros recursos y reenviarlos sin cambios.
Del mismo modo, autorizar una herramienta es solo una parte del control de su uso. Una acción permitida puede recibir argumentos inseguros o afectar a la organización equivocada si la integración del servidor lo permite. Ocultar datos en las respuestas no sustituye los permisos de la aplicación ni la aprobación humana para acciones de consecuencias importantes.
Cloudflare ofrece un ejemplo concreto. Su documentación de portales señala que no se aplican la MFA independiente, la justificación del propósito ni la autenticación temporal cuando se autoriza un servidor a través de un portal, aunque sí siguen aplicándose los selectores de grupos y estado de seguridad del dispositivo. MFA significa un factor de autenticación adicional. Lee esa limitación de las políticas antes de tratar el portal como un flujo de aprobación.
Por último, un gateway no puede registrar el tráfico de herramientas que lo evita. Define la ruta aprobada, conserva los permisos de los servicios de destino e incluye el mantenimiento de servidores en el trabajo. El producto añade un punto de control útil; su responsable determina hasta dónde llega ese control.
Por dónde empezar el lunes
Prueba un flujo de trabajo y demuestra que funciona el control por el que vas a pagar. Elige una herramienta de bajo riesgo y otra cuyas acciones tengan consecuencias importantes dentro de ese flujo, y utiliza los clientes de agentes de los que ya depende el equipo de operaciones.
Identifica las conexiones actuales
Anota cada cliente, punto de conexión de servidor, transporte, responsable de las credenciales, herramienta expuesta y destino de registros. Identifica el cambio de política repetido que quieres centralizar. Conserva la configuración actual de los clientes para poder volver atrás.
Elige cómo operar el servicio
Usa conexiones directas si bastan los controles existentes. Inicia una prueba con alojamiento propio solo si hay un responsable del entorno de ejecución. Para probar Cloudflare, entra en Zero Trust > Access controls > MCP Portals, añade servidores HTTP compatibles, asigna políticas de Access al servidor y al portal, y selecciona las herramientas y los prompts permitidos.
Comprueba el descubrimiento y las llamadas
Conecta cada cliente elegido mediante el método que admite. Verifica que la acción de bajo riesgo aparece y se puede ejecutar, y que una acción prohibida se rechaza incluso cuando se solicita expresamente. Comprueba los permisos de datos del servicio de destino, además de la lista de herramientas del gateway.
Revoca el acceso y sigue el rastro
Retira el permiso de la identidad usada en la prueba y confirma que falla el siguiente intento de acción. Localiza las solicitudes permitidas y rechazadas en los registros que ofrece el producto. Confirma que el destino y la retención de los registros cumplen tus requisitos.
Calcula el costo y asigna un responsable
Anota las tarifas de suscripción, el alojamiento de destino, los registros y el tiempo del personal. Amplía el uso solo cuando funcionen la política y el proceso de recuperación. Documenta cómo volver a la configuración controlada anterior sin abrir una vía de acceso sin supervisión.
Preguntas frecuentes
¿Qué es un gateway MCP?
Un gateway MCP es un punto de control entre los clientes de IA y los servidores MCP. Puede centralizar la autenticación, las listas de herramientas permitidas, los registros, los límites de llamadas y el enrutamiento. Comprueba cada control en la implementación concreta, sin asumir que cualquier agregador lo incluye.
¿Cuál es la diferencia entre un gateway MCP y un servidor MCP?
Un servidor MCP expone herramientas, recursos y prompts. Un gateway controla el acceso a uno o varios servidores y puede presentar las capacidades aprobadas mediante una interfaz compartida. El servidor de destino y la aplicación siguen ejecutando y autorizando el trabajo subyacente.
¿Necesitamos un gateway MCP?
Úsalo cuando varios clientes o roles necesiten una política común de herramientas, un proceso de revocación o un sistema de auditoría. Las conexiones directas pueden seguir siendo adecuadas si un responsable ya cumple esos requisitos. El protocolo no obliga a usar un gateway a partir de un número concreto de servidores.
¿En qué se diferencian un proxy y un gateway MCP?
Un proxy básico reenvía tráfico. Un gateway que entiende MCP puede reconocer el descubrimiento y las llamadas de herramientas, agrupar capacidades y aplicar políticas específicas para cada herramienta. Como varias acciones MCP pueden compartir un punto de conexión HTTP, los permisos basados solo en la URL quizá no expresen las restricciones de acciones que necesitas.
¿MCP funciona como un gateway de API?
MCP es un protocolo. Un gateway MCP cumple una función similar a la de un gateway de API, pero controla capacidades y llamadas MCP. Un gateway de API puede seguir formando parte de la misma arquitectura para la autenticación HTTP, los controles de red o los límites de llamadas.
¿MCP es lo mismo que HTTP?
No. MCP define los mensajes y las capacidades; HTTP es una forma de transportar esos mensajes hasta servidores remotos. MCP también admite stdio para procesos locales. Esa diferencia de transporte explica por qué un gateway HTTP administrado no puede usar directamente todos los servidores que solo funcionan de forma local.
¿Por qué usar MCP en lugar de REST?
MCP ofrece a los clientes de IA compatibles una forma común de descubrir e invocar herramientas. Un servidor puede ofrecer una API REST existente mediante MCP, por lo que puedes conservar REST por debajo. Elige la interfaz que necesitan tus clientes reales; añadir MCP no exige reescribir todas las API de las aplicaciones.
¿MCP se basa en JSON?
Sí. MCP usa mensajes JSON-RPC 2.0 para solicitudes, respuestas y notificaciones. Su protocolo define el significado de esos mensajes, incluido el descubrimiento de herramientas y sus llamadas; es más que un punto de conexión JSON genérico.
¿En qué se diferencian MCP y RAG?
MCP es un protocolo de integración para herramientas y datos. RAG, o generación aumentada por recuperación, obtiene información para fundamentar la respuesta de un modelo. Una herramienta de recuperación puede ofrecerse mediante MCP, de modo que ambos pueden trabajar juntos. Añadir un gateway no mejora por sí solo la calidad de la recuperación.
Para recibir más criterios prácticos sobre infraestructura y verificaciones de precios con fecha, suscríbete al boletín.
- Última actualización
- 4 oct 2026
- Categoría
- Build
Prefiera este sitio en Google


Marque omidsaffari.com como fuente preferida y Google lo destacará para usted en Top Stories, AI Overviews y AI Mode.
OpenAI API Pricing 2026: cuánto gastar con GPT-6.1 Sol
Tarifas de OpenAI API y tres presupuestos con GPT-6.1 Sol, Luna y Astra. Calcula el gasto en tokens, voz, imágenes, búsquedas y contenedores.3 oct 2026Build
Pi: un asistente de programación con IA a tu medida
Configura Pi 1.0 con tu cuenta de modelos, añade AGENTS.md y completa una primera tarea. Con precios de proveedores y límites explicados sin rodeos.3 oct 2026Build
Agentes de IA sin programar: qué plataforma elegir en 2026
Compara 8 plataformas para crear agentes de IA sin programar. Precios, límites y permisos de Gumloop, MindStudio, n8n y más para elegir según tu trabajo.1 oct 2026Build
Lovable Pricing (2026): cuánto cuesta crear y mantener tu app
Consulta los precios de Lovable, sus créditos y recargas. Compara Pro y Business y calcula cuánto cuesta crear y mantener una herramienta interna.1 oct 2026Build
Codex CLI y Security Cloud: configura escaneos y revisiones
Configura Codex Security Cloud, las revisiones de PR y Codex CLI: costos para equipos, hallazgos reales de Gogs, SARIF en CI y controles que debes conservar.30 sept 2026Build
LearnWorlds pricing: qué plan conviene según el uso
LearnWorlds cuesta desde $29 al mes, pero Starter deja de ser el plan más barato con 15 inscripciones. Compara planes, comisiones, IA y costo total.30 sept 2026Build
Alternativas a Notion: cuándo conviene usar ChatGPT Space
Compara ChatGPT Space y Notion en precio, flujos, bases de datos, permisos y migración para decidir qué opción encaja mejor con tu equipo y tu proyecto.30 sept 2026Build