Cloudflare MCP, Docker ou Lasso : quelle passerelle choisir ?
Comprenez le rôle d’une passerelle MCP, comparez Cloudflare, Docker et Lasso, puis chiffrez l’accès, l’hébergement et l’exploitation pour votre équipe.



Une passerelle MCP, comme Cloudflare MCP Server Portals, devient utile lorsqu’il faut appliquer les mêmes règles d’accès à plusieurs clients d’agents. Six développeurs utilisant quatre clients pour accéder à huit serveurs MCP peuvent cumuler 192 configurations de connexion entre clients et serveurs. Ce que vous achetez, c’est un point central pour gérer les accès et examiner les appels d’outils, avec un responsable clairement désigné pour les coûts d’exploitation.
À quoi sert une passerelle MCP ?
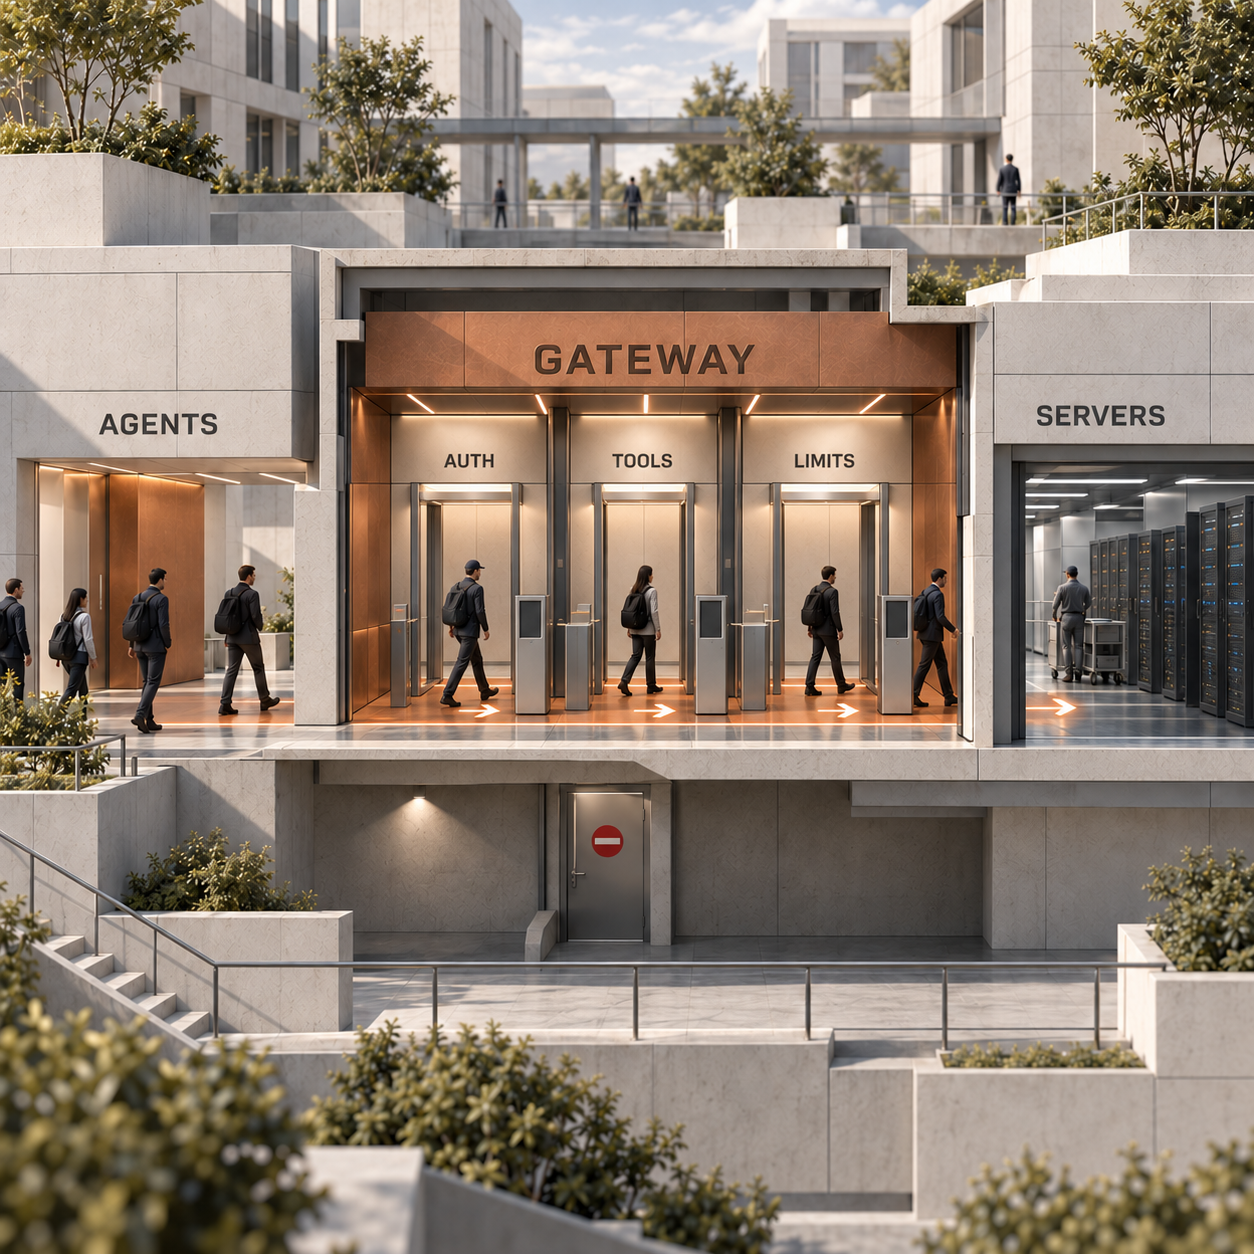
Une passerelle MCP centralise l’authentification, les listes d’outils autorisés, la journalisation et les limites de débit entre les agents et les serveurs MCP. Le Model Context Protocol, ou MCP, est l’interface commune qui permet à une application d’IA de découvrir des outils et de leur demander d’agir. Une passerelle place ces connexions sous une gestion commune. Les contrôles disponibles varient selon l’implémentation. L’explication de Kong décrit ce rôle de proxy et d’application des règles.
Prenons un assistant chargé des opérations : il recherche un client, puis met à jour un ticket d’assistance. Les serveurs MCP exposent ces actions. La passerelle doit déterminer qui appelle, quelles actions cette identité peut utiliser et ce qui s’est passé lors de leur exécution.
Pour les développeurs qui utilisent Claude, ChatGPT, Codex et Cursor, l’intérêt est d’obtenir un accès cohérent aux outils dans les clients approuvés par l’organisation. Les offres de chaque client, leur prise en charge de l’authentification et leurs modes de connexion restent à vérifier séparément.
Chaque contrôle remplit une fonction précise :
- Authentification : identifier la personne ou le processus à l’origine de la requête. L’autorisation détermine ensuite ce que cette identité peut faire. Une clé API partagée peut empêcher d’attribuer les actions à chacun.
- Listes d’outils autorisés : exposer et permettre un ensemble d’actions choisi explicitement. Un assistant d’assistance peut être autorisé à rechercher un client sans avoir accès à un outil de suppression. La règle doit s’appliquer à l’appel de l’outil autant qu’à sa présence dans la liste.
- Journalisation : conserver l’identité de l’auteur, le serveur, l’outil, la décision d’autorisation et le résultat nécessaires pour examiner une action. Définissez les arguments qui peuvent être enregistrés et le traitement des valeurs sensibles.
- Limites de débit : plafonner les appels selon l’identité, l’outil ou le service en amont à protéger. Un agent qui répète ses appels doit atteindre une limite maîtrisée avant de saturer un service en arrière-plan.
Ce sont des exigences à vérifier. Le mot gateway ne garantit pas à lui seul cet ensemble de fonctions. Un agrégateur local d’outils peut être utile tout en vous laissant la gestion des identités de l’organisation ou la limitation de débit.
Passerelle MCP et serveur MCP : quelle différence ?
Un serveur MCP fournit des fonctionnalités ; une passerelle MCP régit l’accès à un ou plusieurs serveurs. Un serveur peut exposer une requête de base de données ou une action de création de ticket. La passerelle présente aux clients les fonctionnalités approuvées, achemine les appels et applique les contrôles configurés.
Dans l’architecture MCP, un client découvre les outils avec tools/list et les appelle avec tools/call. Une passerelle peut jouer le rôle de serveur face à votre agent et de client face aux serveurs en amont. L’application sous-jacente continue de décider quels enregistrements l’appelant peut lire ou modifier.
Autoriser un outil de mise à jour des tickets, par exemple, ne donne pas accès à tous les comptes clients. Les permissions au niveau de chaque enregistrement et le cloisonnement entre tenants restent à la charge de l’application et de son intégration au serveur.
En quoi diffère-t-elle d’une passerelle IA ou LLM ?
Une passerelle IA ou LLM, pour grand modèle de langage, contrôle les requêtes adressées aux modèles. Une passerelle MCP contrôle celles adressées aux outils. Cette distinction détermine le problème que chacune peut résoudre.
La documentation de Cloudflare AI Gateway décrit la journalisation des requêtes aux modèles, la mise en cache, la limitation de débit, les nouvelles tentatives et les solutions de repli. Ces contrôles servent à gérer les coûts d’inférence et la fiabilité des fournisseurs. Les règles d’une passerelle MCP peuvent, quant à elles, déterminer si un agent a le droit d’exécuter une action approuvée dans un système de gestion des clients.
Certains produits couvrent les deux circuits. Évaluez-les séparément : un budget de modèle ne garantit pas les permissions d’un outil, et une liste d’outils autorisés ne plafonne pas toutes les requêtes aux modèles. Consultez le comparatif des passerelles IA pour agents de développement si votre budget vise le routage des modèles, les dépenses d’inférence ou les défaillances des fournisseurs.
Une passerelle API classique peut aussi authentifier les requêtes HTTP et en limiter le débit. Une gouvernance adaptée à MCP tient compte de leur contenu : découverte des outils, noms des outils et arguments d’appel. Plusieurs actions peuvent partager la même URL /mcp. Une règle qui autorise cette seule URL peut donc accorder un accès bien plus large que les permissions d’outils prévues.
Ce qui a vraiment changé le 24 septembre 2026
Cloudflare a ouvert MCP Server Portals à tous ses clients en disponibilité générale le 24 septembre 2026. Son annonce officielle décrit un point d’accès unique aux serveurs approuvés et des journaux Access pour les activités liées aux outils, aux prompts et aux ressources.
L’annonce mentionne aussi l’authentification par jeton de service pour les agents autonomes, le routage par Gateway pour une journalisation HTTP plus détaillée et la prévention des pertes de données, ainsi que la prise en charge de Logpush pour exporter l’activité. La prévention des pertes de données, ou DLP, examine les contenus selon des règles visant les informations sensibles.
Le changement durable est de pouvoir centraliser l’accès aux serveurs MCP distants avec un service géré, sans exploiter soi-même le processus de la passerelle. Cette disponibilité laisse deux décisions à prendre : vos serveurs et vos clients sont-ils compatibles, et l’offre comprend-elle les fonctions d’audit nécessaires ?
Les passerelles MCP existaient déjà comme modèle d’architecture. Cette sortie élargit la disponibilité d’une solution gérée ; elle ne rend pas une passerelle obligatoire pour chaque connexion MCP.
Quand une petite équipe a-t-elle besoin d’une passerelle MCP ?
Une passerelle devient nécessaire lorsque les décisions d’accès doivent rester valables malgré un changement de client, de collaborateur ou de responsable de serveur. Dépasser une poignée de serveurs est un signal utile, mais la dispersion des règles est un déclencheur plus pertinent.
Passez à l’action lorsqu’un même développeur utilise plusieurs clients qui doivent tous accéder aux mêmes outils restreints. Faites-le aussi lorsque l’exploitation doit révoquer un accès, reconstituer une action ou appliquer une règle commune à des outils sensibles ou capables d’écrire. Un petit parc comportant une action d’écriture aux conséquences importantes peut justifier ce travail plus tôt qu’un vaste ensemble d’outils de documentation publique.
Prenons un parc illustratif de six développeurs, quatre clients d’agents et huit serveurs MCP, dans lequel chaque développeur configure chaque serveur dans chaque client :
- Connexions directes : 6 × 4 × 8 = 192 entrées client-serveur.
- Une passerelle partagée : 6 × 4 = 24 entrées client-passerelle, plus 8 définitions de points d’accès en amont.
- Nombre total de références aux points d’accès : 32.
Ce calcul porte sur la configuration ; il ne décrit ni un déploiement observé ni un résultat de performance. Vous distribuez peut-être déjà les paramètres de façon centralisée, et certains rôles peuvent exiger des passerelles ou des profils distincts. Les consentements OAuth en amont, c’est-à-dire les autorisations que chaque utilisateur accorde à un service, restent eux aussi distincts des définitions de points d’accès.
L’intérêt est de pouvoir changer l’adresse d’un serveur approuvé ou une règle d’accès aux outils au même endroit. Une erreur centrale reste possible. Versionnez les règles et désignez les personnes autorisées à les modifier.
Attendez si un seul responsable peut déjà gérer un petit ensemble d’outils peu risqués avec les contrôles d’identité et la configuration partagée existants. Une passerelle ajoute un service, une dépendance et une possibilité de panne. Elle doit résoudre un problème d’exploitation clairement identifié.
Vous n’êtes pas concerné si vos agents n’utilisent pas d’outils MCP. Si vous cherchez uniquement à contrôler les requêtes aux modèles, commencez par le choix d’une passerelle LLM. Si votre application applique déjà les règles d’accès aux outils et assure la traçabilité requise, ajoutez une passerelle seulement si elle améliore ce périmètre de contrôle.
Ce que cela change pour le développement, l’exploitation et l’achat
Développement : vérifier d’abord le transport
Choisissez une passerelle capable d’atteindre vos serveurs. Avec stdio, un client communique avec un processus local par ses flux d’entrée et de sortie. Streamable HTTP transporte le trafic MCP vers un point d’accès distant. L’architecture du protocole décrit ces deux modes.
Une passerelle distante gérée ne peut pas lancer automatiquement un processus stdio sur votre ordinateur portable. Transformer ce processus en service HTTP hébergé impose du travail de déploiement et de gestion des identifiants d’accès. Vérifiez la compatibilité du transport avant de remplacer les paramètres des clients.
Exploitation : maîtriser le chemin réellement emprunté
Une règle commune ne sert que si les appels concernés passent par elle. Inventoriez les identifiants d’accès et les points d’accès directs en même temps que les connexions à la passerelle. Définissez comment les clients approuvés atteignent les outils, où les incidents sont enregistrés et qui prend en charge le rétablissement si la passerelle tombe en panne.
Dans un workflow d’assistance, la preuve utile est l’identité et l’action qui ont modifié un ticket. Un simple journal de connexion réussie ne répond pas à cette question. Vérifiez les traces produites par le produit retenu : toutes les fonctions de journalisation ne fournissent pas les mêmes preuves.
Achat : financer le périmètre de contrôle nécessaire
Prévoyez le budget de la passerelle, des serveurs en amont et de la personne responsable des deux. Une offre Free peut convenir au nombre d’utilisateurs sans répondre à vos exigences de conservation des journaux. Un logiciel open source peut satisfaire les contraintes de déploiement tout en nécessitant une intégration supplémentaire pour les identités.
Si le besoin s’étend à la découverte de serveurs non approuvés, à l’inspection détaillée pendant l’exécution ou à la réponse aux incidents en entreprise, le comparatif des plateformes de sécurité MCP traite de cet achat plus large.
Cloudflare MCP, Docker et Lasso : options vérifiées le 4 octobre 2026
Cloudflare convient à un accès distant géré ; Docker à l’exploitation de serveurs en conteneurs ; Lasso à l’orchestration par plugins. Le choix dépend du transport, des contrôles d’accès, de la journalisation et de la personne qui exploite le service.
Les prix et les licences ci-dessous ont été vérifiés sur les pages publiques et les dépôts de leurs éditeurs le 4 octobre 2026. Les scénarios de coût présentés ensuite sont des calculs fondés sur des hypothèses explicites.
Sources : offres Cloudflare, licence de Docker et licence de Lasso.
Cloudflare MCP Server Portals
Cloudflare MCP Server Portals est l’option gérée pour les serveurs MCP distants approuvés, si Cloudflare One répond à vos besoins d’identité et d’exploitation. Le service regroupe les serveurs derrière un point d’accès HTTP unique, utilise Cloudflare Access pour l’authentification et permet aux administrateurs de sélectionner les outils et les prompts exposés par un portail.
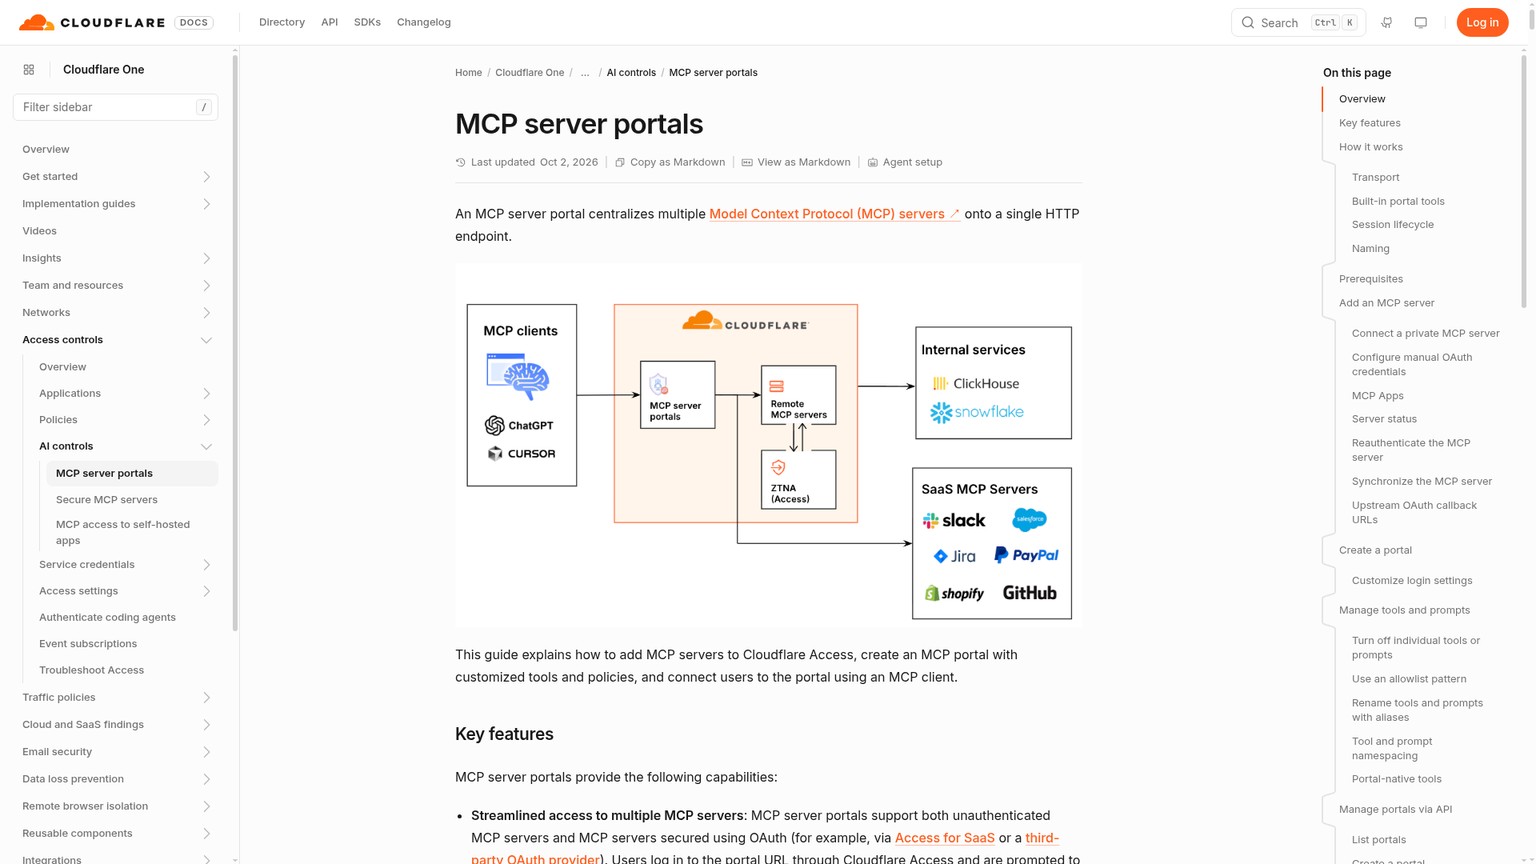
Le tableau des offres en vigueur indique Free à $0 avec une limite de 50 utilisateurs, Pay-as-you-go à $7 par utilisateur et par mois et une offre Contract avec un tarif annuel par utilisateur sur devis. La durée standard de conservation des journaux y va jusqu’à 24 heures sur Free et jusqu’à 30 jours sur Pay-as-you-go ; elle dépend du service utilisé.
Les limites à examiner sont la compatibilité et les droits d’audit. La documentation des portails Cloudflare prend en charge les serveurs MCP HTTP distants, avec jusqu’à 80 serveurs par portail. Un serveur exclusivement stdio doit d’abord être hébergé derrière un point d’accès HTTP authentifié. Certains serveurs en amont refusent les clients qui passent par un proxy.
La journalisation du portail et l’export externe des journaux relèvent aussi de droits distincts : l’intégration Logpush de Cloudflare est réservée à Enterprise. Vérifiez ce droit avant de promettre un archivage externe à votre auditeur.
Choisissez cette solution pour des outils distants compatibles si vous voulez un périmètre commun sans gérer les ressources de calcul de la passerelle. L’article Cloudflare MCP Portals est-il gratuit ? distingue les coûts liés aux utilisateurs, à l’hébergement et à l’audit.
Docker MCP Gateway
Docker MCP Gateway est l’option open source lorsque l’exploitation des serveurs MCP fait partie du problème à résoudre. La passerelle démarre les serveurs dans des conteneurs isolés, gère leur cycle de vie, les identifiants d’accès et le routage, puis regroupe les serveurs disponibles dans des profils. Un profil est un ensemble de serveurs enregistré et mis à la disposition d’un client.
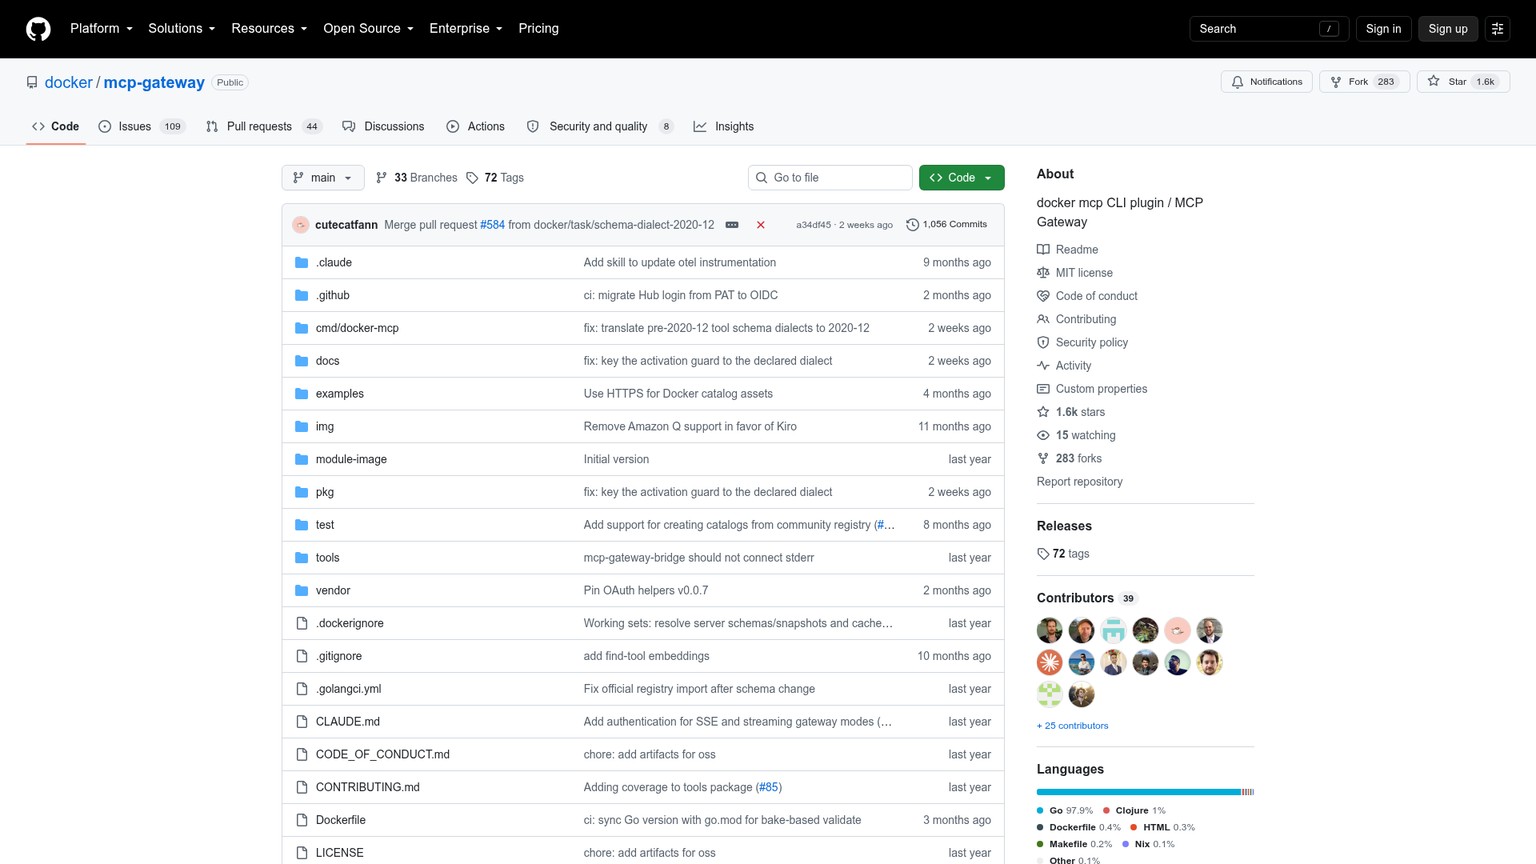
Le code de la passerelle autonome est sous licence MIT. Docker documente l’installation manuelle avec Docker Engine, ainsi que le parcours avec Docker Desktop. L’hôte, les mises à jour, les identifiants d’accès et l’architecture de déploiement restent à votre charge.
Docker Desktop impose ses propres conditions commerciales. Selon la page des licences de Docker, les petites entreprises éligibles doivent avoir moins de 250 salariés et moins de $10 millions de chiffre d’affaires annuel pour utiliser Desktop gratuitement à des fins commerciales. Les grandes organisations et les organismes publics ont besoin d’un abonnement payant. Docker Pro coûte $11 par utilisateur et par mois avec une facturation mensuelle, ou $9 par utilisateur et par mois avec un abonnement annuel. Ce sont les coûts d’abonnement à Desktop, pas des frais de licence du code de la passerelle.
Il faut également distinguer les offres : la documentation actuelle de Docker présente séparément MCP Gateway au sein de Docker AI Governance, accessible uniquement sur invitation en passant par le service commercial. Le dépôt public sous licence MIT reste l’option autonome. Pour budgéter l’offre commerciale de gouvernance, ne lui attribuez pas le coût de licence du dépôt.
Choisissez Docker si l’isolation en conteneurs et l’exploitation des serveurs comptent, et si un responsable prend en charge cet environnement d’exécution. Une passerelle installée sur chaque ordinateur portable peut regrouper les outils locaux ; des règles communes à l’organisation et l’accès des clients distants exigent toujours une architecture de déploiement définie.
Lasso MCP Gateway
Lasso MCP Gateway est un intermédiaire à plugins pour les requêtes et les réponses MCP. La passerelle lit la configuration des serveurs, gère les serveurs configurés et expose leurs fonctionnalités dans une interface unifiée. Son dépôt contient des exemples pour Cursor et Claude Desktop.
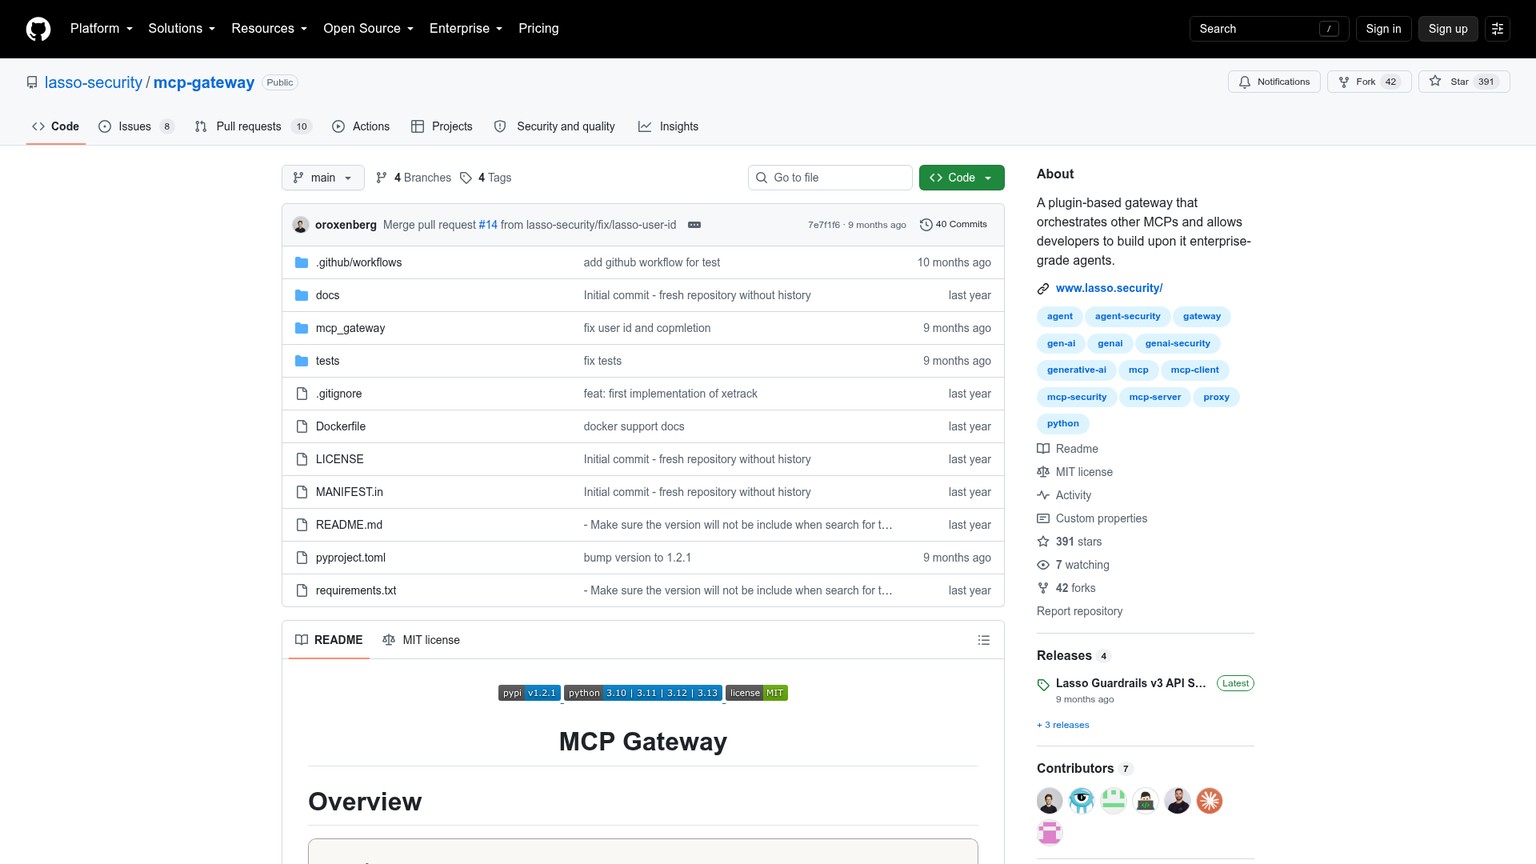
Le code de la passerelle est sous licence MIT. Le plugin basic masque les jetons et les secrets. Le plugin facultatif presidio masque les données personnelles, tandis que xetrack ajoute un traçage fondé sur des événements stockés dans SQLite et nécessite sa propre installation.
La limite à bien comprendre est le périmètre d’exploitation du plugin. Le plugin lasso exige une clé API Lasso et transmet les contenus à l’API de Lasso pour les contrôler. La licence MIT de la passerelle ne fixe ni le prix ni les conditions de cette API hébergée, et le README n’en indique pas le tarif. Traitez-la comme une dépendance à un service distinct, pour le budget comme pour décider où les contenus peuvent être envoyés.
Choisissez Lasso si vous devez étendre le traitement des requêtes et des réponses et pouvez assurer l’exploitation qui l’entoure. Son README ne décrit pas un service clé en main associant identité partagée, permissions d’outils par utilisateur et limitation de débit. Exigez explicitement ces contrôles si ce sont eux qui motivent l’ajout d’une passerelle.
Combien coûte l’exploitation d’une passerelle MCP ?
La licence logicielle n’est qu’une ligne du budget. Distinguez le logiciel ou l’abonnement à la passerelle, les ressources de calcul et les journaux, le temps d’exploitation, ainsi que les modèles et les applications en amont utilisés par le workflow.
Pour un service géré, incluez la facturation par utilisateur ou à l’usage et les options d’export ou de sécurité nécessaires. Pour l’auto-hébergement, comptez les ressources de calcul de la passerelle et des serveurs, la conservation des journaux, les mises à jour, la gestion des identifiants d’accès et le rétablissement après incident. Une passerelle gratuite peut donner accès à un compte SaaS payant et à un modèle payant.
Voici un exemple de budget prévisionnel pour une petite équipe. Retenons un coût interne chargé de $100/heure, c’est-à-dire le coût du temps de travail incluant les charges et les frais indirects. Ajoutons $20/mois de ressources de calcul et de journaux supplémentaires pour l’auto-hébergement. Ces montants sont des hypothèses budgétaires choisies, pas des tarifs fournisseurs ni des besoins d’hébergement mesurés.
Avec ces hypothèses, l’auto-hébergement économise $180/mois par rapport au coût d’assistance de la configuration directe. Il revient à $220/mois, malgré une licence du code de la passerelle à $0. Si le déploiement mobilise huit heures de travail, ajoutez $800. L’estimation pour la première année est de 12 × $220 + $800 = $3,440, contre $4,800 pour le scénario d’assistance directe retenu.
Ces économies dépendent entièrement de la réduction de votre charge d’assistance dans les proportions supposées. Mesurez le temps que vous y consacrez aujourd’hui et remplacez les hypothèses. Un accès direct maintenu au moyen d’une simple configuration partagée peut coûter bien moins cher.
Appliquer les tarifs des fournisseurs à votre parc
Pour six utilisateurs Cloudflare actifs, Free peut représenter $0 de frais d’offre Cloudflare, dans la limite de 50 utilisateurs. Dans le scénario de passerelle gérée compatible du tableau, le temps interne prévu pour gérer les règles coûterait toujours $50/mois. L’hébergement des serveurs en amont, l’usage des modèles, les abonnements et les options restent en dehors de ce montant.
Pour 60 licences utilisateur Pay-as-you-go achetées, le tarif publié de $7 donne 60 × $7 = $420/mois, soit $5,040/an. Ce budget porte sur les 60 licences payantes. La limite de 50 utilisateurs de Free décrit une autre offre ; elle ne permet pas de déduire 50 licences dans ce calcul. Selon la documentation Cloudflare sur les licences utilisateur, le nombre de places disponibles correspond au nombre de licences utilisateur achetées, et une identité occupe une seule place, quelles que soient les applications auxquelles elle accède.
Pour six nouveaux abonnements mensuels Docker Pro, s’ils sont nécessaires au parcours Desktop choisi, 6 × $11 = $66/mois selon le tarif de Docker. Si vous disposez déjà d’abonnements adéquats, la dépense supplémentaire d’abonnement peut être de $0. Un déploiement fondé sur Engine a son propre budget d’infrastructure.
Pour Lasso, partez du code de la passerelle sous licence MIT, puis ajoutez votre budget d’hébergement et de journalisation. Si vous activez le plugin dépendant de son API, obtenez séparément les conditions du service hébergé. Une dépendance sans tarif connu ne peut pas être comptée honnêtement à $0.
Connexions directes, auto-hébergement ou service géré : que choisir ?
Conservez les connexions directes tant que vos contrôles actuels répondent aux besoins du workflow. C’est le bon choix pour un petit ensemble d’outils maîtrisé, avec un responsable identifié et des procédures de révocation et d’audit utilisables. Réexaminez la décision lorsqu’un client, un rôle ou une action sensible supplémentaire fait diverger les règles.
Choisissez l’open source auto-hébergé lorsque vous pouvez désigner le responsable de son environnement d’exécution. Docker est le point de départ le plus évident pour des serveurs MCP en conteneurs. Lasso est l’exemple le plus pertinent si vous avez besoin d’une interception par plugins. Budgétez séparément l’intégration des identités, l’hébergement et les journaux, puis démontrez que les contrôles requis fonctionnent.
Choisissez un service géré lorsque des outils distants compatibles exigent des règles partagées et que vous ne voulez pas exploiter la passerelle. Cloudflare est une première option concrète à évaluer pour un petit parc Cloudflare One. Vérifiez le transport, les autorisations en amont, les règles d’accès aux outils et l’offre d’audit requise avant de généraliser le déploiement.
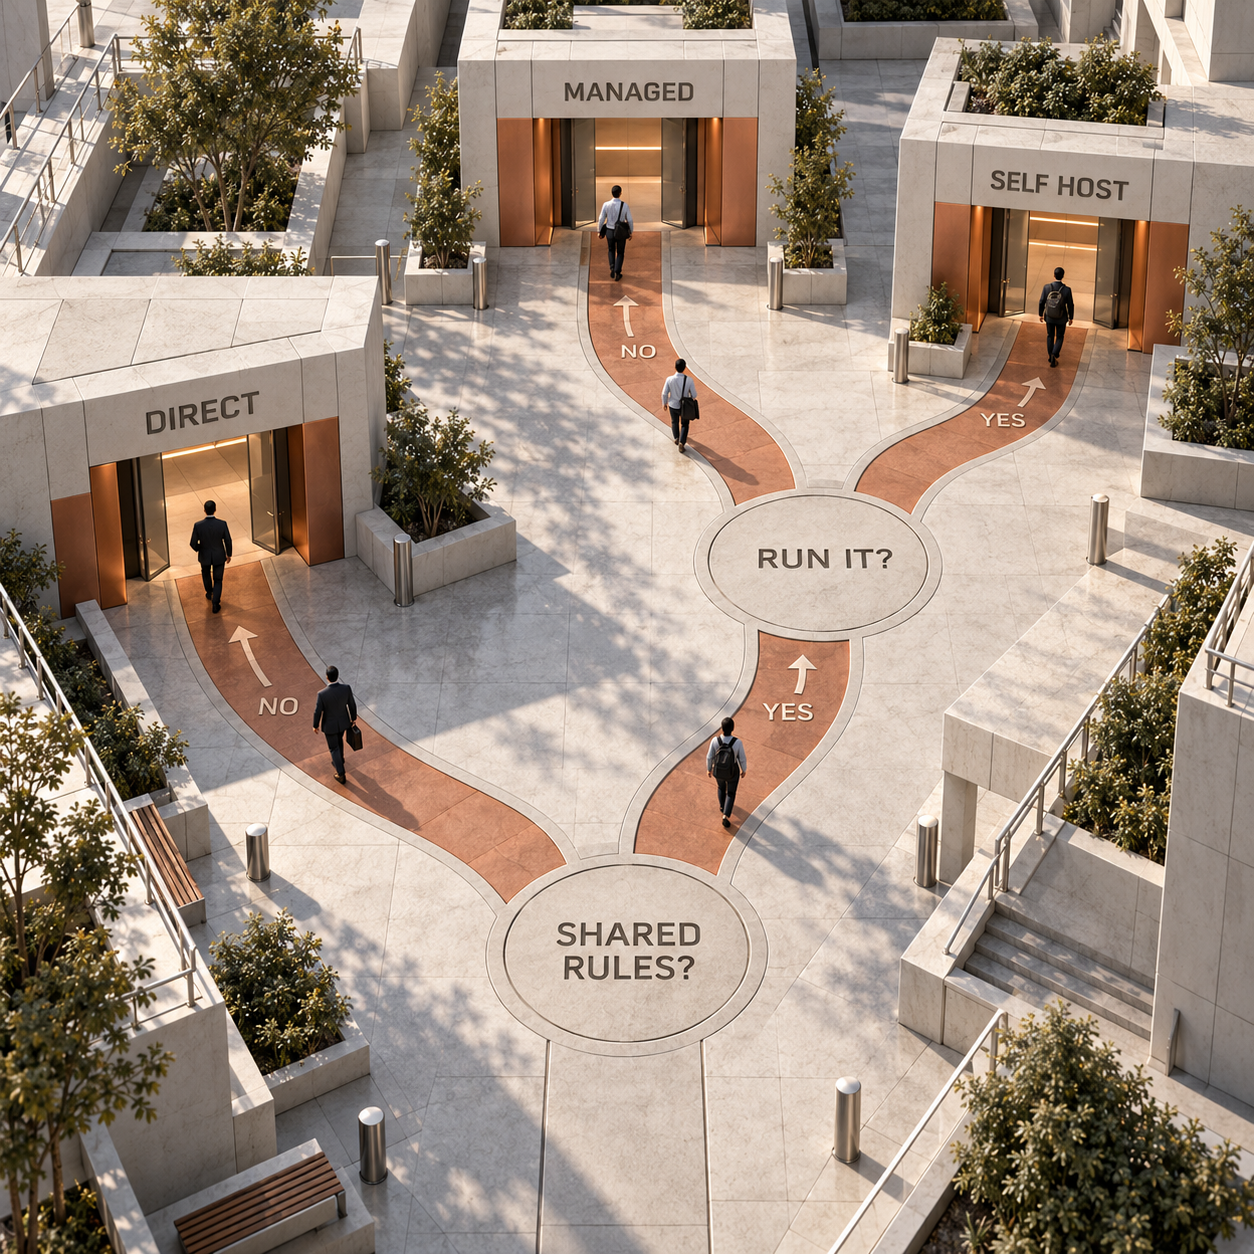
Une seule exigence peut faire basculer le choix : si le service géré ne peut pas atteindre vos serveurs ou fournir les contrôles nécessaires, désignez un responsable de l’auto-hébergement ou conservez un accès direct maîtrisé. Le nombre de fonctionnalités d’un fournisseur ne corrige pas un périmètre d’exploitation inadapté.
Ce que les promesses autour des passerelles MCP exagèrent
Une URL unique ne crée pas automatiquement un système de permissions fiable. Le principal malentendu consiste à croire qu’une connexion à la passerelle suffit à régler d’un coup l’autorisation, l’audit et la sécurité.
La connexion à un portail peut encore être suivie d’une autorisation OAuth auprès du service en amont. Les règles de la passerelle et les permissions sur les enregistrements de l’application en amont comptent toutes les deux. Les recommandations de sécurité MCP mettent explicitement en garde contre l’acceptation de jetons destinés à d’autres ressources et leur transmission sans modification.
De même, autoriser un outil ne suffit pas à maîtriser son usage. Une action permise peut recevoir des arguments dangereux ou toucher le mauvais tenant si l’intégration au serveur le permet. Le masquage des réponses ne remplace ni les permissions de l’application ni l’approbation humaine pour les actions aux conséquences importantes.
Cloudflare fournit un exemple concret de cette limite. La documentation de ses portails précise que l’authentification multifacteur indépendante, la justification du motif et l’authentification temporaire ne sont pas imposées lorsqu’un serveur est autorisé via un portail, alors que des critères comme les groupes et la posture de sécurité de l’appareil continuent de s’appliquer. MFA désigne l’ajout d’un facteur d’authentification. Lisez cette limite des règles d’accès avant de considérer le portail comme un workflow d’approbation.
Enfin, une passerelle ne peut pas journaliser les appels d’outils qui la contournent. Définissez le chemin approuvé, préservez les permissions en amont et gardez la maintenance des serveurs dans le périmètre. Le produit ajoute un point de contrôle utile ; son responsable détermine l’étendue réelle de ce contrôle.
Par quoi commencer lundi ?
Testez un workflow et démontrez que le contrôle acheté fonctionne. Choisissez dans ce workflow un outil peu risqué et un outil dont les actions ont des conséquences importantes, puis utilisez les clients d’agents dont vos équipes d’exploitation dépendent déjà.
Cartographier les connexions actuelles
Relevez chaque client, point d’accès serveur, transport, responsable des identifiants d’accès, outil exposé et destination des journaux. Identifiez le changement de règle récurrent que vous voulez centraliser. Conservez la configuration actuelle des clients pour pouvoir revenir en arrière.
Choisir le mode d’exploitation
Utilisez des connexions directes si les contrôles existants suffisent. Ne lancez un pilote auto-hébergé qu’avec un responsable de l’environnement d’exécution. Pour un pilote Cloudflare, ouvrez Zero Trust > Access controls > MCP Portals, ajoutez les serveurs HTTP compatibles, affectez les règles Access des serveurs et du portail, puis sélectionnez les outils et les prompts autorisés.
Vérifier la découverte et l’appel des outils
Connectez chaque client retenu avec une méthode qu’il prend en charge. Vérifiez que l’action peu risquée est disponible et exécutable, et qu’une action interdite est refusée même lorsqu’elle est demandée explicitement. Contrôlez les permissions sur les données en amont autant que la liste d’outils de la passerelle.
Révoquer l’accès et retrouver les traces
Retirez les permissions de l’identité utilisée pour le pilote et confirmez que la tentative suivante échoue. Retrouvez les requêtes autorisées et refusées dans les traces fournies par le produit. Vérifiez que la destination et la durée de conservation des journaux répondent à vos exigences.
Chiffrer le travail et désigner un responsable
Relevez les frais d’abonnement, l’hébergement en amont, la journalisation et le temps de travail. N’étendez le déploiement qu’une fois les règles et le rétablissement après incident validés. Documentez le retour à la configuration précédente maîtrisée, sans créer de voie de contournement non contrôlée.
Questions fréquentes
Qu’est-ce qu’une passerelle MCP ?
Une passerelle MCP est un point de contrôle entre les clients d’IA et les serveurs MCP. Elle peut centraliser l’authentification, les listes d’outils autorisés, la journalisation, les limites de débit et le routage. Vérifiez chaque contrôle dans l’implémentation choisie plutôt que de supposer que tous les agrégateurs le fournissent.
Quelle différence entre une passerelle MCP et un serveur MCP ?
Un serveur MCP expose des outils, des ressources et des prompts. Une passerelle régit l’accès à un ou plusieurs serveurs et peut présenter les fonctionnalités approuvées dans une interface commune. Le serveur et l’application en amont continuent d’exécuter et d’autoriser le travail sous-jacent.
Avons-nous besoin d’une passerelle MCP ?
Utilisez-en une lorsque plusieurs clients ou rôles ont besoin de règles communes pour les outils, d’une procédure de révocation ou d’un dispositif d’audit. Les connexions directes peuvent rester adaptées si un responsable répond déjà à ces exigences. Le protocole n’impose pas de passerelle à partir d’un nombre particulier de serveurs.
Quelle différence entre un proxy et une passerelle MCP ?
Un proxy élémentaire transmet le trafic. Une passerelle adaptée à MCP peut comprendre la découverte et l’appel des outils, agréger des fonctionnalités et appliquer des règles propres à chaque outil. Comme les actions MCP peuvent partager un point d’accès HTTP unique, des permissions définies seulement au niveau de l’URL ne suffisent pas toujours à exprimer les restrictions d’actions nécessaires.
MCP fonctionne-t-il comme une passerelle API ?
MCP est un protocole. Une passerelle MCP joue un rôle comparable à celui d’une passerelle API, mais régit les fonctionnalités et les appels MCP. Une passerelle API peut aussi figurer dans la même architecture pour l’authentification HTTP, les contrôles réseau ou la limitation de débit.
MCP et HTTP, est-ce la même chose ?
Non. MCP définit les messages et les fonctionnalités ; HTTP est l’un des moyens de transporter ces messages vers des serveurs distants. MCP prend aussi en charge stdio pour les processus locaux. Cette différence de transport explique pourquoi une passerelle HTTP gérée ne peut pas utiliser directement tous les serveurs exclusivement locaux.
Pourquoi utiliser MCP plutôt que REST ?
MCP donne aux clients d’IA compatibles une méthode commune pour découvrir et appeler des outils. Un serveur peut encapsuler une API REST existante : celle-ci peut donc rester en place. Privilégiez l’interface dont vos clients ont réellement besoin ; ajouter MCP n’exige pas de réécrire toutes les API applicatives.
MCP repose-t-il sur JSON ?
Oui. MCP utilise des messages JSON-RPC 2.0 pour les requêtes, les réponses et les notifications. Son protocole définit le sens de ces messages, notamment pour la découverte et l’appel des outils ; il ne se résume pas à un point d’accès JSON générique.
Quelle différence entre MCP et RAG ?
MCP est un protocole d’intégration pour les outils et les données. Le RAG, ou génération augmentée par récupération, recherche des informations pour alimenter la réponse d’un modèle. Un outil de recherche peut être exposé via MCP : les deux peuvent donc fonctionner ensemble. Ajouter une passerelle n’améliore pas en soi la qualité de la recherche d’informations.
Pour d’autres décisions concrètes d’infrastructure et des vérifications de tarifs datées, abonnez-vous à la newsletter.
- Dernière mise à jour
- 4 oct. 2026
- Catégorie
- Build
Préférez ce site dans Google


Marquez omidsaffari.com comme source préférée et Google le met en avant pour vous dans Top Stories, AI Overviews et AI Mode.
OpenAI API pricing : quels budgets pour GPT-6.1 Sol ?
Tarifs de l’API OpenAI vérifiés en octobre 2026 : budgets GPT-6.1 Sol, Luna et Astra, coûts de recherche, de conteneurs, d’audio et d’images.3 oct. 2026Build
Pi Coding Agent : installer et prendre en main Pi 1.0
Installez Pi 1.0, connectez votre compte de modèle et lancez une première tâche. Un guide avec AGENTS.md, les coûts des fournisseurs et les limites de Pi.3 oct. 2026Build
Créer un agent IA sans code : le comparatif de 8 plateformes en 2026
Comparez 8 plateformes pour créer un agent IA sans code : tarifs, usages, intégrations et limites pour choisir selon votre équipe et vos workflows.1 oct. 2026Build
Lovable Pricing : combien coûte un mois de crédits en 2026 ?
Lovable : Pro à $25 par mois, Business à $50. Comparez les abonnements, recharges, crédits Cloud et IA avec un budget détaillé pour un outil interne.1 oct. 2026Build
Scanner de vulnérabilités : déployer Codex Security en équipe
Configurez Codex Security Cloud, la revue des pull requests et la CLI : coûts d’équipe en USD, cas Gogs, SARIF en CI et contrôles à conserver.30 sept. 2026Build
LearnWorlds pricing 2026 : tarifs, frais et coût réel
LearnWorlds pricing dès $29/mois : comparez Starter, Pro Trainer et Learning Center, leurs frais, crédits IA et seuils pour choisir sans surpayer.30 sept. 2026Build
ChatGPT Space est-il une vraie alternative à Notion ?
ChatGPT Space est-il une vraie alternative à Notion ? Comparez prix, collaboration, permissions et export pour choisir le bon système de travail avec l’IA.30 sept. 2026Build