MCP Cloudflare : le portail est-il vraiment gratuit ?
Le portail MCP Cloudflare est gratuit jusqu’à 50 utilisateurs actifs. Découvrez ses limites, le prix des sièges et les coûts à prévoir autour.


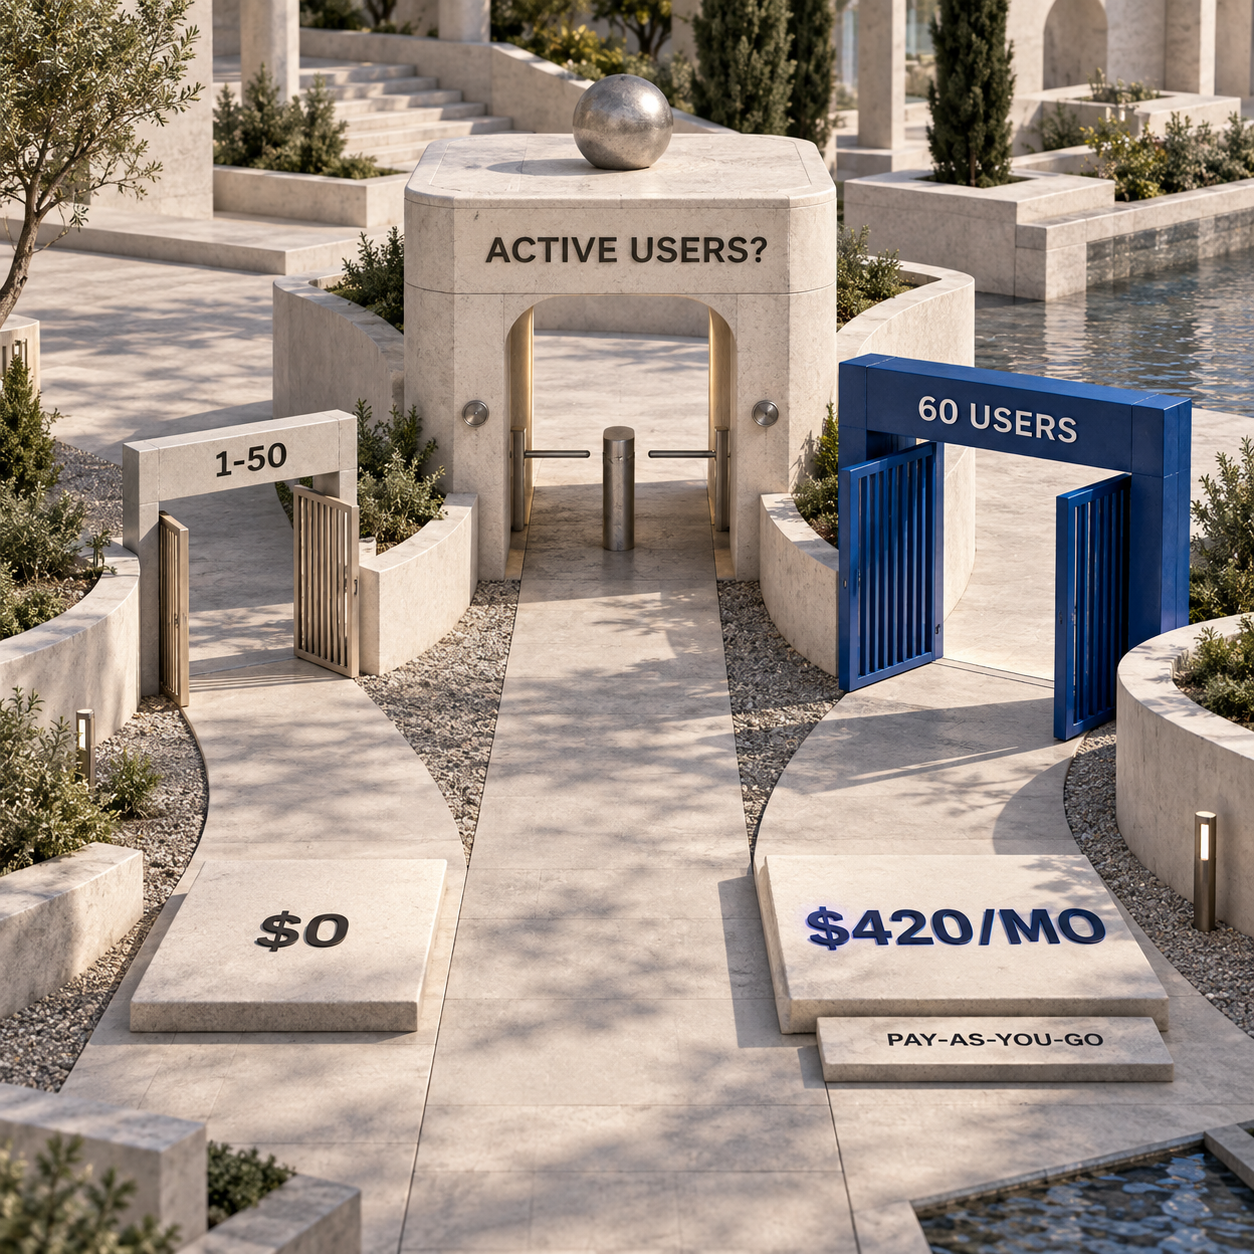
Oui. Côté MCP Cloudflare, MCP Portals est inclus dans l’offre gratuite à $0 de Cloudflare One pour un maximum de 50 utilisateurs actifs. Pour une équipe de 60 utilisateurs actifs en Pay-as-you-go, il faut prévoir $420 par mois pour les sièges, hors modèle, abonnements SaaS en amont, serveur MCP hébergé, stockage et fonctions de sécurité Enterprise.
MCP Cloudflare est-il gratuit pour votre équipe ?
Cloudflare MCP Server Portals est gratuit tant que l’organisation respecte la limite de 50 utilisateurs de Cloudflare One Free et que les niveaux de sécurité et de journalisation de l’offre Free lui suffisent. Dans la grille tarifaire actuelle de Cloudflare, le portail ne fait l’objet d’aucune tarification distincte par appel d’outil.
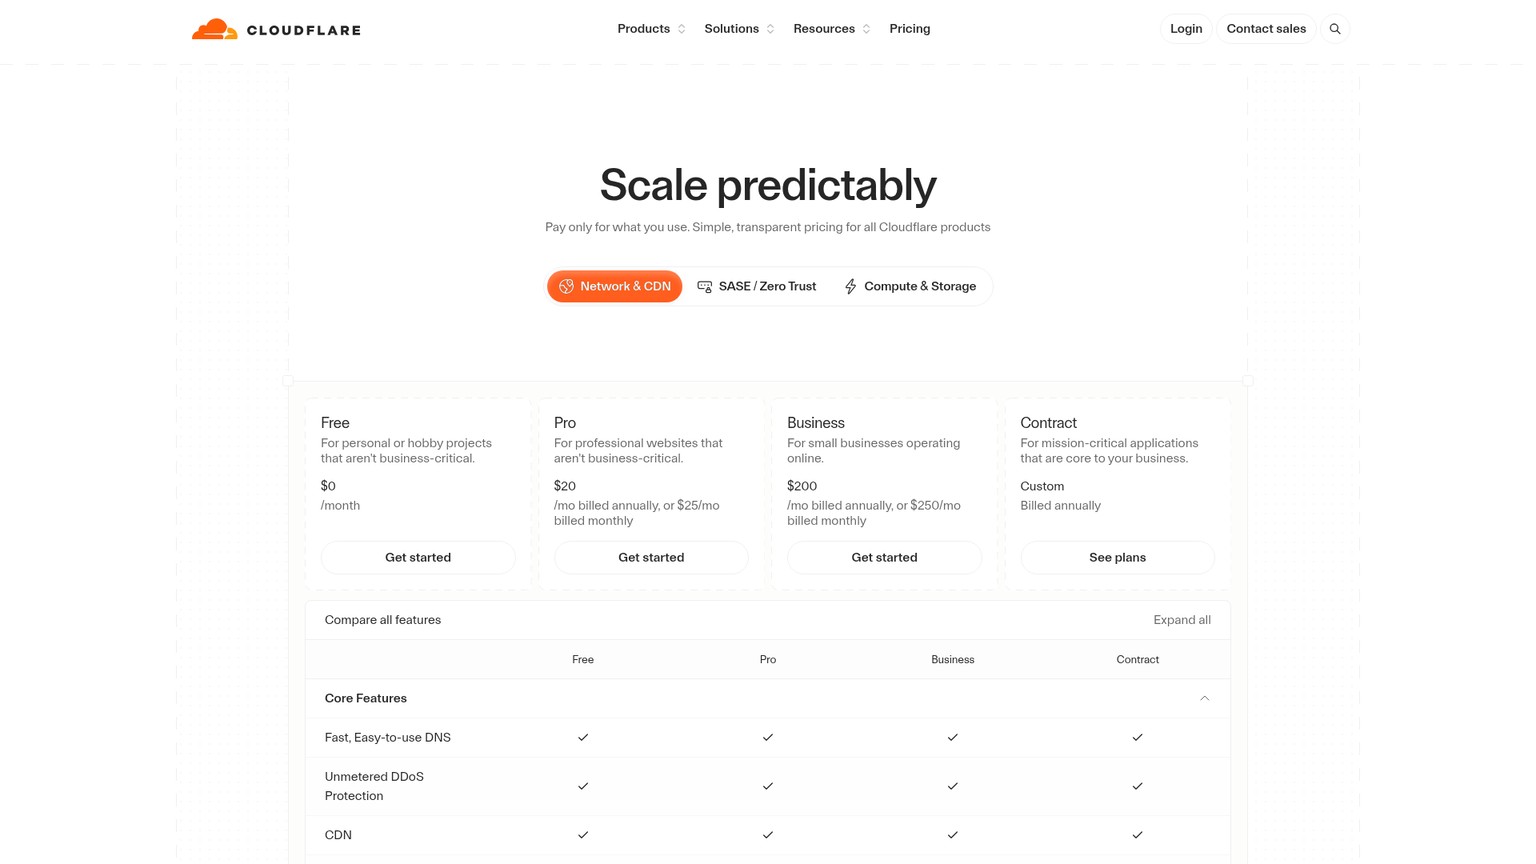
La grille tarifaire Zero Trust en ligne de Cloudflare indique actuellement les limites suivantes :
L’offre Free constitue donc un plan de contrôle crédible pour une petite équipe, pas une stack d’agents gratuite. Elle peut fournir aux utilisateurs autorisés un point d’accès unique à plusieurs serveurs MCP et consigner leur activité. En revanche, elle n’inclut ni le modèle qui exécute l’agent, ni l’abonnement au service SaaS en amont, ni les ressources de calcul qui hébergent un serveur exploité en interne.
Les prix, limites et droits d’accès présentés dans ce guide ont été vérifiés sur les pages publiques en ligne de Cloudflare le 26 septembre 2026. Aucun compte Cloudflare authentifié n’était disponible pour ce test : aucune facture issue du tableau de bord ni aucun résultat d’appel d’outil ne sont donc présentés comme des observations directes.
Ce qui a réellement changé le 24 septembre 2026
La nouveauté concernait la disponibilité et le passage en production, pas l’ajout d’un tarif propre au portail. Le 24 septembre 2026, Cloudflare a rendu les portails de serveurs MCP accessibles à tous ses clients en disponibilité générale. La version bêta était déjà proposée sur l’ensemble des offres et annonçait jusqu’à 50 sièges gratuits.
Un portail sert de point d’entrée gouverné aux serveurs Model Context Protocol. Un client IA se connecte à un endpoint unique ; Cloudflare Access vérifie l’identité de la personne ou du service, puis le portail ne présente que les outils et prompts autorisés provenant des serveurs en amont.
La disponibilité générale a aussi apporté les briques qui rendent ce point d’entrée plus exploitable en entreprise : routage Gateway pour les logs HTTP et l’analyse DLP, politiques Code Mode, identifiants OAuth statiques, contrôle des sessions, authentification par jeton de service et prise en charge de Logpush. Code Mode réduit le nombre de définitions d’outils injectées dans le contexte du modèle. Les jetons de service permettent à un agent non humain de s’authentifier sans navigateur.
Cette sortie est importante, car une équipe d’exploitation peut désormais placer une même frontière d’accès et d’audit devant les outils utilisés par les agents de développement, de réponse aux incidents et d’assistance opérationnelle. Elle ne signifie pas pour autant que chaque fonction citée dans l’annonce soit incluse dans toutes les offres. Logpush et la DLP étendue en sont les deux principaux exemples.
Prix de MCP Cloudflare : la limite des utilisateurs actifs
La facture dépend des identités actives, et non du nombre de portails, de serveurs ou d’appels d’outils. Pour Cloudflare, un utilisateur actif est une identité qui consomme un siège après une authentification Access ou Gateway. D’après la documentation sur la gestion des sièges, une identité n’occupe qu’un siège, quel que soit le nombre d’applications auxquelles elle accède ou la fréquence de ses connexions.
Cette distinction change le calcul :
- Dix ingénieurs effectuant des milliers d’appels représentent toujours dix sièges d’utilisateurs actifs.
- Un ingénieur utilisant cinq serveurs MCP ne représente toujours qu’un seul siège d’utilisateur actif.
- Le siège d’un salarié ayant quitté l’entreprise peut rester occupé jusqu’à sa suppression par un administrateur. Révoquer ses sessions ne suffit pas à le libérer.
- Un compte inactif cesse d’être comptabilisé uniquement lorsque l’utilisateur est retiré d’un siège. Cloudflare propose également une expiration configurable des sièges.
Pour un déploiement de 60 utilisateurs actifs en Pay-as-you-go, le calcul donne 60 × $7 = $420 par mois, soit $5,040 par an, avant tout autre service. La limite de 50 utilisateurs de l’offre Free constitue une frontière tarifaire distincte ; il ne s’agit pas d’un crédit permanent de 50 sièges à déduire d’un abonnement Pay-as-you-go.
Offre gratuite du portail MCP Cloudflare : ce qui est inclus
Free fournit à une petite équipe le plan de contrôle du portail dans la limite de 50 utilisateurs de Cloudflare One. Les limites de compte par défaut publiées par Cloudflare autorisent jusqu’à 20 portails MCP et 80 serveurs MCP par portail. Ce plafond technique de 80 serveurs ne correspond ni à 80 utilisateurs gratuits ni à la preuve que chaque service en amont est gratuit.
Le périmètre réellement utile de l’offre Free est plus restreint et plus clair :
- Un endpoint gouverné pour les serveurs MCP HTTP distants autorisés.
- Des politiques Access fondées sur des sélecteurs d’identité comme l’adresse e-mail, le groupe, le pays et la posture de l’appareil.
- L’activité des outils, prompts et ressources dans les logs Cloudflare Access.
- Jusqu’à 24 heures de conservation standard des logs selon la grille tarifaire actuelle.
- Une sélection de profils DLP prédéfinis, et non l’ensemble des fonctions Enterprise DLP.
Pour une startup de cinq personnes qui souhaite partager un outil de suivi des tickets en lecture seule et un endpoint d’observabilité, cela peut suffire. Pour un opérateur réglementé tenu d’exporter chaque action d’agent vers un SIEM et de la conserver conformément à une politique formelle, ce n’est pas adapté.
Les coûts du serveur MCP Cloudflare restent hors du portail
Le portail gouverne une requête ; il n’achète pas les systèmes situés de part et d’autre. Le chemin de requête documenté par Cloudflare part d’un client MCP, traverse Access et le portail, puis atteint un serveur MCP en amont qui exécute l’action.
Quatre factures peuvent donc s’additionner :
- Modèle côté client : Claude, ChatGPT, un modèle accessible par API ou un autre client agentique peut nécessiter son propre abonnement par siège ou à l’usage.
- Cloudflare One : le portail hérite de la limite d’utilisateurs de l’offre Free, Pay-as-you-go ou Contract décrite plus haut.
- SaaS en amont : un compte GitHub, Slack, de gestion d’incidents, de CRM ou de base de données peut exiger son propre abonnement et l’autorisation de l’utilisateur.
- Hébergement du serveur : un serveur MCP auto-hébergé continue de consommer du calcul, du stockage, du trafic sortant et du temps d’exploitation, où qu’il fonctionne.
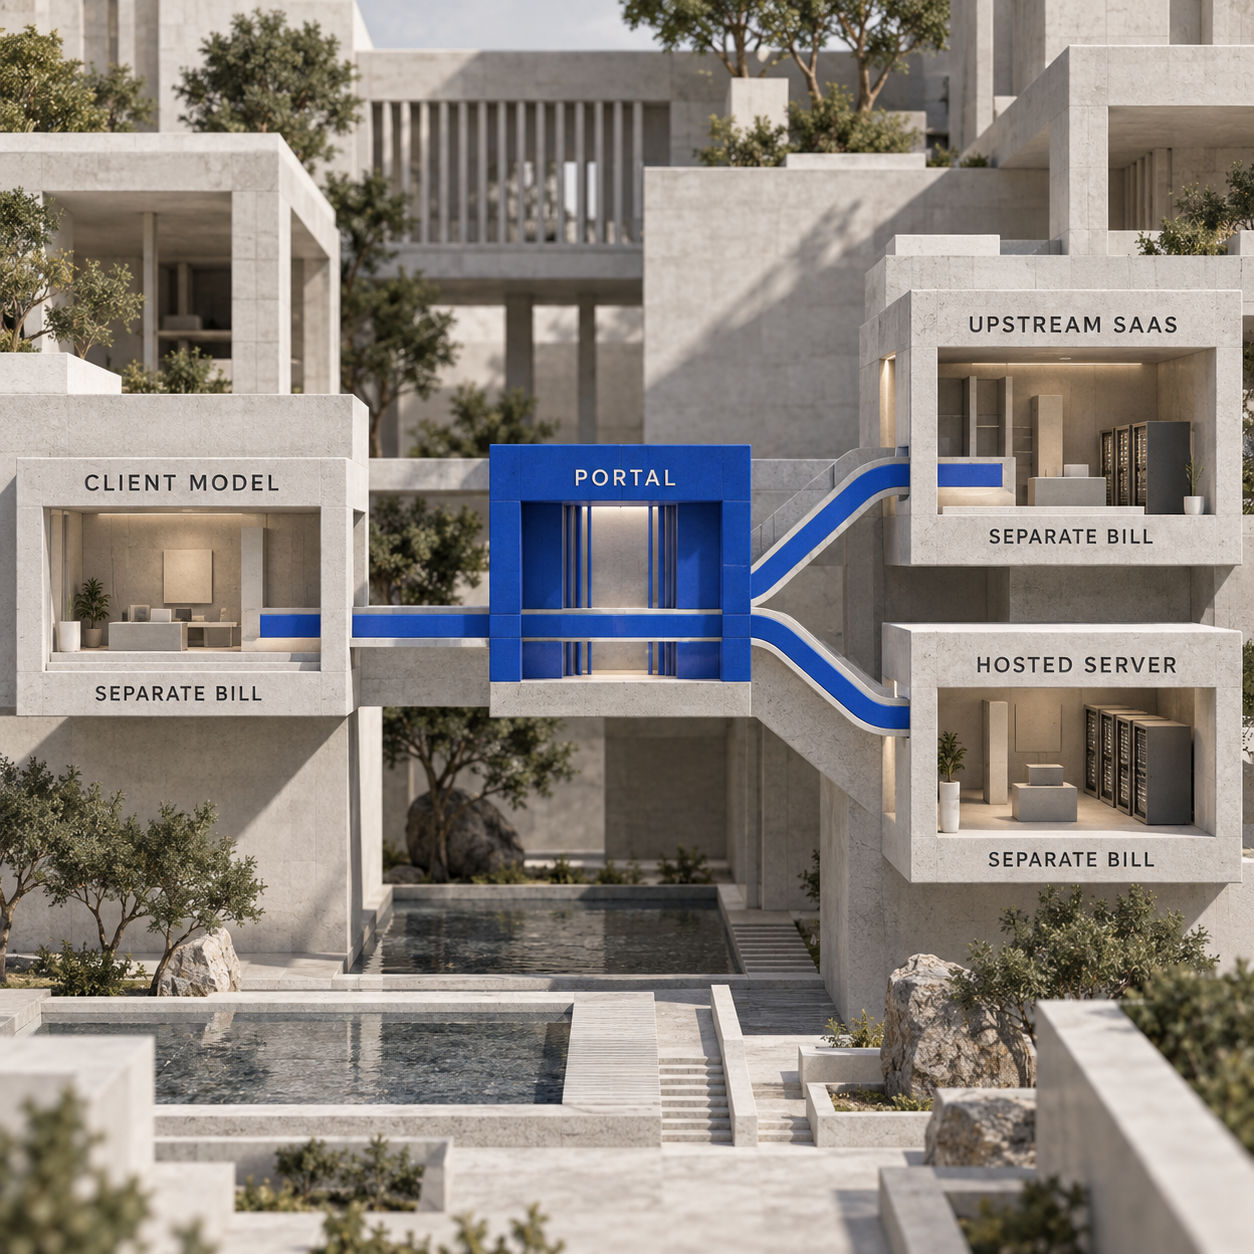
Cette séparation est la meilleure protection contre une estimation trompeuse à $0. Un portail gratuit peut se trouver devant un modèle payant et un compte SaaS payant. Il peut aussi donner accès à un serveur couvert aujourd’hui par un quota de calcul gratuit, mais qui deviendra payant demain avec la hausse du trafic.
Le comparatif des passerelles d’agents managées applique la même séparation aux différents fournisseurs. Si la décision porte sur Cloudflare comme plateforme edge et de développement plutôt que sur ce portail, le test de Cloudflare détaille la facture dans son ensemble.
Sécurité et logs : utile en Free, mais incomplet pour l’entreprise
Free comprend des contrôles substantiels, mais disponibilité générale d’une fonction et droit d’accès dans l’offre Free ne se confondent pas. La documentation DLP de Cloudflare indique que la prévention étendue contre la perte de données est une option payante de Zero Trust Enterprise. Les utilisateurs de Free et Pay-as-you-go peuvent accéder aux profils prédéfinis Financial Information et Social Security, Insurance, Tax, and Identifier Numbers, ainsi qu’à la journalisation des payloads et au signalement des faux positifs.
La DLP du portail exige également que le trafic soit acheminé via Cloudflare Gateway. L’inspection des corps HTTP chiffrés nécessite le filtrage HTTP de Gateway et le déchiffrement TLS. Créer simplement un portail n’active donc pas automatiquement l’inspection du contenu.
La journalisation présente une limite comparable. La grille tarifaire actuelle accorde à Free jusqu’à 24 heures de conservation standard et à Pay-as-you-go jusqu’à 30 jours. L’intégration Zero Trust Logpush est réservée à Enterprise, et MCP Portal Logs fait partie des jeux de données pris en charge pour l’export.
Les politiques ont elles aussi leurs limites. Lorsqu’un serveur est autorisé via un portail, Cloudflare indique que la MFA indépendante, la justification de l’usage et l’authentification temporaire ne sont pas appliquées à l’autorisation de ce serveur. Les sélecteurs d’adresse e-mail, de groupe, de pays et de posture de l’appareil restent disponibles. Une équipe sécurité doit étudier cette distinction avant de considérer le portail comme une porte d’approbation universelle.
Si ces contrôles sont au cœur de l’achat, comparez plutôt les solutions dédiées à la gestion des identités et des accès MCP, au lieu de supposer que la liste de fonctions Cloudflare la plus longue correspond au meilleur choix.
Ce que cela change pour les équipes de développement, d’exploitation et d’achat
Développement : le transport est le premier obstacle
Les équipes de développement peuvent placer derrière le portail des serveurs MCP HTTP distants, y compris s’ils sont protégés par OAuth, des bearer tokens ou des en-têtes personnalisés. Un serveur local limité à stdio ne peut pas être ajouté directement. Cloudflare précise qu’il doit d’abord être hébergé derrière un endpoint HTTP.
La compatibilité n’est pas garantie après cette conversion. Certains fournisseurs en amont refusent les clients passant par un proxy et renvoient une erreur 403 lors de l’enregistrement. Les configurations OAuth manuelles peuvent rester en attente de l’autorisation du premier utilisateur, tandis que les jetons OAuth administrateur peuvent expirer sans notification. Le serveur passe alors à l’état Error ou Sync Required et disparaît pour les utilisateurs jusqu’à ce qu’un administrateur l’authentifie à nouveau.
Le plafond de 80 serveurs par portail a peu de chances de limiter un petit pilote. La véritable difficulté tient à la responsabilité : quelqu’un doit surveiller l’état des serveurs, renouveler les identifiants, examiner les nouveaux outils et décider lesquels doivent rester en lecture seule.
Exploitation : la gestion des sièges fait partie de la maîtrise des coûts
Les équipes d’exploitation doivent surveiller Zero Trust > Team & Resources > Users, au lieu de déduire la facturation de l’effectif salarié ou du volume d’appels d’outils. Supprimez les identités des personnes parties, activez l’expiration des sièges lorsqu’elle correspond à la politique interne et séparez les accès humains des identifiants de machine.
Commencez par un portail à faible risque et un serveur distant unique qui n’expose qu’une action de lecture réversible. La consultation en lecture seule d’un ticket ou une recherche documentaire produit des logs utiles sans donner à un nouveau plan de contrôle le droit de déployer du code, de supprimer des données ou de modifier les informations des clients.
Achats : les exigences d’audit déterminent l’offre avant même l’effectif
Une organisation de 30 personnes peut respecter le plafond de Free tout en ayant besoin de Contract parce que sa politique de preuve impose Logpush ou une DLP plus étendue. Une organisation de 60 personnes aux exigences de sécurité légères relève de Pay-as-you-go parce qu’elle dépasse la limite d’utilisateurs de Free, même si elle ne passe que quelques appels d’outils.
La règle d’achat comporte donc deux dimensions : comptez les identités actives, puis associez-les aux preuves de sécurité exigées. L’effectif fixe l’offre minimale ; les besoins d’audit et de DLP peuvent imposer le niveau supérieur.
Qui doit agir maintenant, patienter ou ne rien changer ?
Agissez maintenant si 2 à 50 personnes actives utilisent déjà plusieurs serveurs MCP HTTP distants et que le besoin immédiat porte sur un accès partagé, une exposition plus restreinte des outils et des logs d’activité récents. Free est un pilote pertinent lorsque les autorisations en amont se limitent à la lecture et qu’une fenêtre de contrôle de 24 heures suffit.
Patientez ou négociez si le premier déploiement doit exporter les événements du portail vers un SIEM, conserver les logs pendant plusieurs mois, analyser les données avec des profils DLP personnalisés ou imposer une étape d’approbation absente du modèle de politique du portail. Ce sont des critères d’achat, pas des réglages à découvrir après le déploiement.
Ne changez rien si un seul développeur se connecte directement à un unique serveur MCP de confiance, sans besoin de politique d’équipe ni d’audit. Un portail ajouterait une couche d’authentification et un risque de panne sans résoudre de problème actuel.
L’action à mener lundi
Avant de connecter les outils de production, réalisez un contrôle précis des droits d’accès :
Notez l’offre et les sièges actifs
Ouvrez Cloudflare One et relevez l’offre du compte ainsi que le nombre d’utilisateurs actifs affiché sur la page d’ensemble. Ouvrez ensuite Team & Resources > Users et identifiez les comptes qui consomment encore des sièges.
Ajoutez un serveur HTTP distant en lecture seule
Choisissez un serveur dont l’outil ne peut ni écrire, ni déployer, ni supprimer, ni modifier la facturation. Vérifiez qu’il expose un endpoint HTTP distant : un serveur stdio local ne constitue pas une cible de test valide.
Créez la politique de portail la plus restrictive
Autorisez une seule identité de test, n’exposez que cet outil en lecture seule et réduisez au minimum le périmètre en amont. Notez si le serveur exige un OAuth par utilisateur ou peut utiliser un jeton de service.
Passez un appel et comparez les écrans
Authentifiez-vous une fois, appelez l’outil en lecture seule, puis comparez le nombre d’utilisateurs actifs, les logs récents du portail et l’écran de facturation avec les valeurs relevées avant l’appel. L’événement de coût attendu est l’authentification de l’identité, pas l’appel d’outil. Considérez le résultat affiché dans le tableau de bord de votre compte comme la vérification finale des droits d’accès.
Ce que la promesse d’un portail gratuit exagère
Le mot gratuit peut facilement absorber les coûts qui relèvent de trois autres systèmes. Cloudflare ne paie ni le modèle client, ni l’abonnement en amont, ni le serveur que vous hébergez. Il ne transforme pas non plus un outil local limité à stdio en service distant sans travail d’hébergement.
La sécurité appelle la même mesure. La disponibilité générale a ajouté le routage Gateway, l’intégration DLP, les politiques Code Mode, les jetons de service, la gestion des sessions et la prise en charge de Logpush. Cela ne signifie pas que Free inclut tous les profils DLP ou l’export Logpush. Une fonction peut exister dans le produit alors que sa forme réellement utile en entreprise exige une offre supérieure.
Enfin, un portail ne résout pas à lui seul toutes les questions d’autorisation. Il centralise les politiques et la visibilité, mais l’OAuth en amont reste nécessaire, les jetons expirent toujours, la compatibilité avec les proxys varie et certaines politiques à haut niveau d’assurance ne s’appliquent pas lors de l’autorisation d’un serveur via le portail.
La promesse durable est plus modeste : Cloudflare propose désormais un point d’entrée pratique à $0 pour une équipe comptant jusqu’à 50 utilisateurs actifs, à condition qu’elle sache ce qui reste hors de ce périmètre.
Questions fréquentes
Cloudflare est-il gratuit ou payant ?
Les deux. Cloudflare commercialise de nombreux produits, mais les offres Cloudflare One concernées ici sont Free à $0 jusqu’à 50 utilisateurs, Pay-as-you-go à $7 par utilisateur et par mois, et Contract avec une tarification annuelle sur mesure.
Cloudflare propose-t-il un serveur MCP ?
Oui. Cloudflare exploite un catalogue de serveurs MCP distants managés, tandis que MCP Server Portals fournit la couche d’accès et de gouvernance capable de regrouper les serveurs autorisés derrière un endpoint unique.
Comment héberger gratuitement un serveur MCP ?
Un portail Cloudflare peut être gratuit dans la limite de 50 utilisateurs, mais l’accès au portail n’équivaut pas à l’hébergement du serveur. Il faut toujours disposer d’un endpoint MCP HTTP distant sur votre propre infrastructure ou auprès d’un fournisseur, avec les quotas et la facture propres à cette couche d’hébergement.
Le gouvernement américain utilise-t-il Cloudflare ?
Cloudflare propose une plateforme pour le secteur public qu’il présente comme FedRAMP High et GovRAMP Moderate Authorized. Cela confirme l’existence d’une offre adaptée aux administrations, mais pas l’identité des agences clientes, et ne change rien au prix des portails MCP.
Pourquoi Cloudflare baisse-t-il ?
La question est ambiguë. Une baisse du cours de l’action exige des informations de marché à jour ; l’échec d’une requête vers le portail impose de vérifier l’état du serveur, la politique Access, l’état OAuth et le chemin Gateway. Aucun de ces deux cas ne modifie les limites publiées des offres Free et Pay-as-you-go.
Quel est le principal concurrent de Cloudflare ?
Il n’existe pas de réponse unique couvrant à la fois le CDN, Zero Trust, le calcul pour développeurs et la gouvernance MCP. Le concurrent pertinent dépend de la couche achetée ; pour cette décision, comparez les solutions d’accès MCP gouverné plutôt que des plateformes de connectivité entières.
Quelles solutions peuvent remplacer Cloudflare ?
Le remplacement dépend de la couche. Un CDN peut remplacer la diffusion, un proxy tenant compte de l’identité peut remplacer Access, et une passerelle MCP peut remplacer la gouvernance du portail ; un seul produit ne remplacera pas nécessairement les trois à la fois.
Cloudflare est-elle une entreprise russe ?
Non. Cloudflare indique que son siège social se trouve au 101 Townsend Street à San Francisco.
Qui sont les plus gros clients de Cloudflare ?
Cloudflare publie des études de cas citant ses clients, mais aucune liste classée par chiffre d’affaires ne permet de répondre avec certitude à la question des « plus gros clients ».
Vous voulez transformer la prochaine évolution de l’infrastructure agentique en budget et en plan de déploiement ? Inscrivez-vous à la newsletter.
- Dernière mise à jour
- 26 sept. 2026
- Catégorie
- Build
Préférez ce site dans Google


Marquez omidsaffari.com comme source préférée et Google le met en avant pour vous dans Top Stories, AI Overviews et AI Mode.

Performance GPU : bien utiliser Agentic CUDA Optimizer
Configurez Agentic CUDA Optimizer, encadrez l’optimisation d’un kernel CUDA et validez exactitude, temps GPU et coûts du modèle avant tout déploiement.25 sept. 2026Build
Cloud GPU Runpod : le vrai coût des Pods face au Serverless
Comparez les tarifs du cloud GPU Runpod pour les Pods et le Serverless, le coût du stockage et le seuil de 60.33% qui détermine l’option la moins chère.25 sept. 2026Build
Vercel Sandbox Drive : un stockage persistant pour les agents de code
Découvrez comment monter un Vercel Sandbox Drive, conserver fichiers et caches entre deux sandboxes, gérer les accès concurrents et maîtriser les coûts.25 sept. 2026Build
Web scraping IA : 7 alternatives à Firecrawl comparées
Comparez 7 alternatives à Firecrawl pour vos pipelines IA : crawl, sorties Markdown et JSON, effort de migration et coût par page réellement exploitable.25 sept. 2026Build
7 alternatives à CodeRabbit pour la revue de code IA
Comparez 7 alternatives à CodeRabbit : prix, hébergement, confidentialité et coûts pour 300 revues, afin de choisir selon vos contraintes réelles.25 sept. 2026Build
CodeRabbit ou Greptile : quel outil de revue de code IA choisir ?
CodeRabbit ou Greptile ? Comparez tarifs, limites de revue, intégrations Git et coûts réels pour choisir l’outil adapté à votre équipe de développement.25 sept. 2026Build
Perplexity Windows : configurer Portable Computer en local
Configurez Perplexity Portable Computer sur un PC Windows AMD compatible, testez l’inférence locale et maîtrisez permissions, coûts et passages cloud.25 sept. 2026Build