Cloudflare MCP Gateway: Was kostenlos ist – und was nicht
Das MCP Gateway von Cloudflare ist für bis zu 50 aktive Nutzer kostenlos. Wie Nutzerplätze, Logs, DLP und Zusatzkosten die Tarifwahl bestimmen.


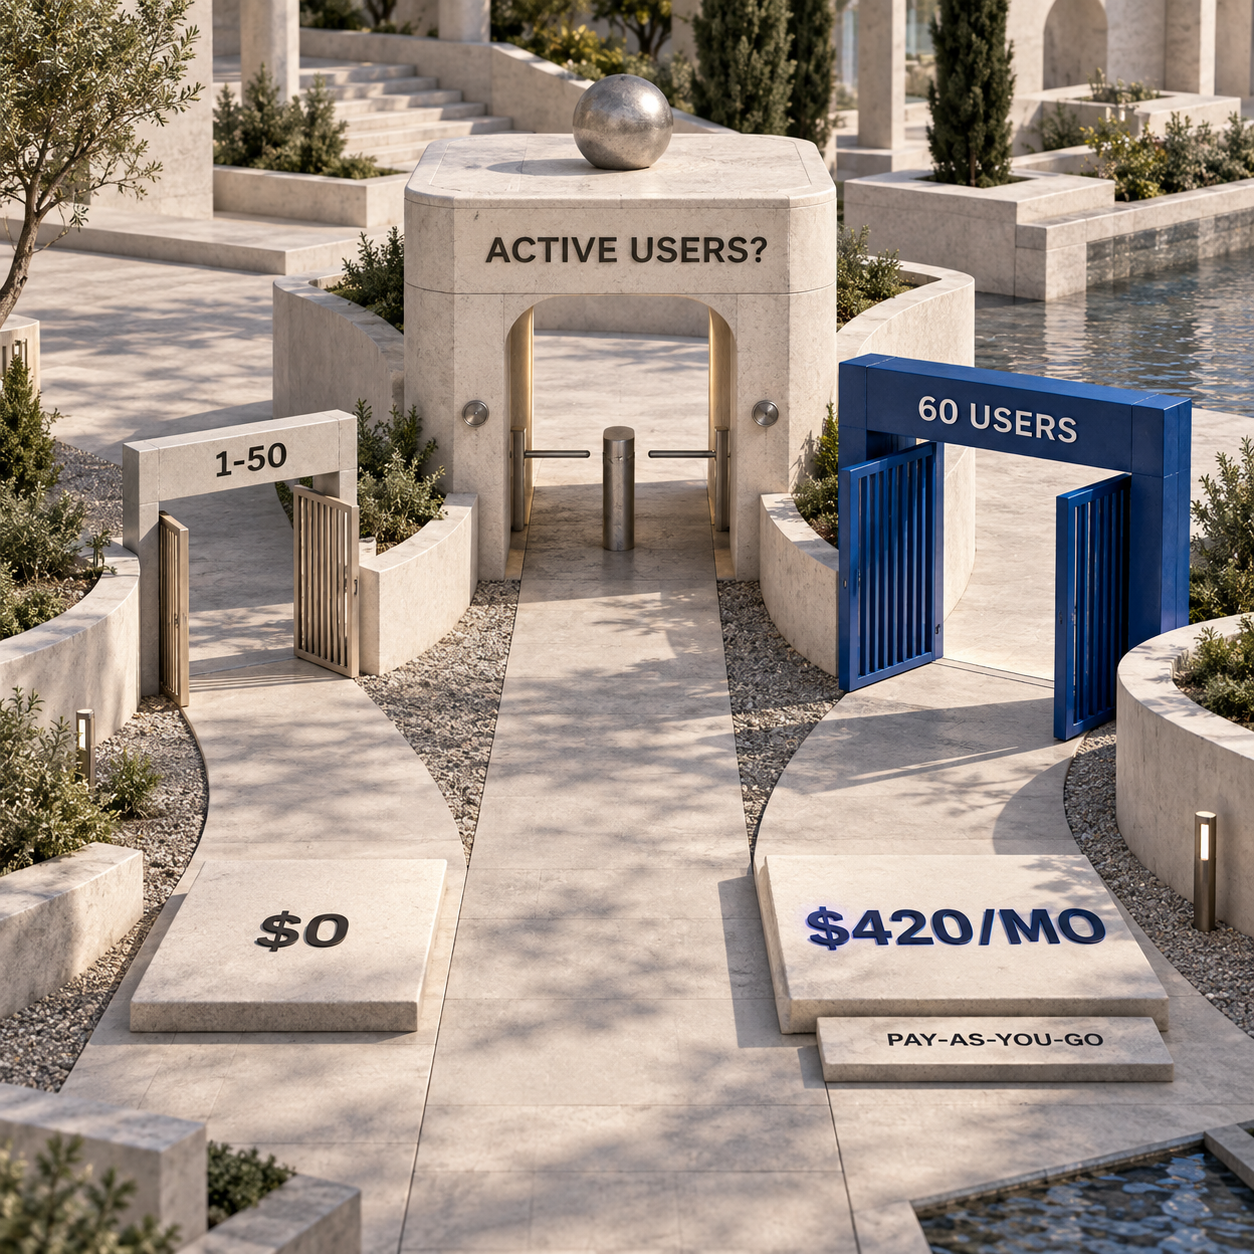
Ja. Cloudflare MCP Portals stellt das MCP Gateway im $0-Free-Tarif von Cloudflare One für bis zu 50 aktive Nutzer bereit. Ein Team mit 60 aktiven Nutzern sollte im Pay-as-you-go-Tarif allein für die Nutzerplätze $420 pro Monat einplanen – noch ohne Modell, Abos vorgelagerter SaaS-Dienste, gehosteten MCP-Server, Speicher oder Enterprise-Sicherheitsfunktionen.
Ist das Cloudflare MCP Gateway für Teams kostenlos?
Cloudflare MCP Server Portals sind kostenlos, solange die Organisation das Limit von 50 Nutzern in Cloudflare One Free einhält und die Sicherheits- und Protokollierungsgrenzen des Free-Tarifs ausreichen. Für das Portal selbst weist die aktuelle Tarifübersicht von Cloudflare keinen separaten Preis pro Tool-Aufruf aus.
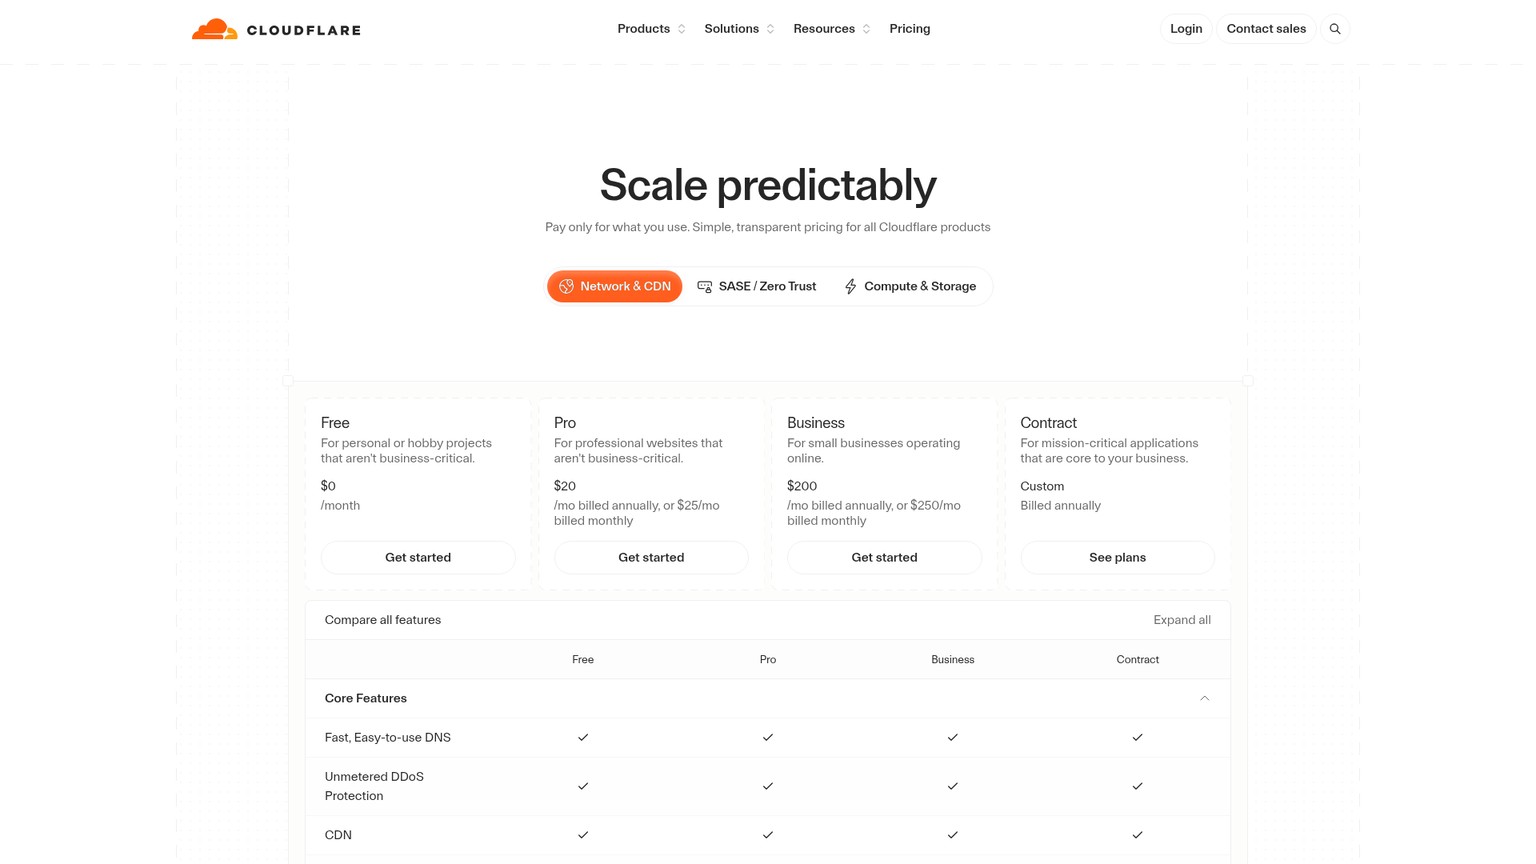
Die aktuelle Zero-Trust-Tarifübersicht von Cloudflare nennt folgende Grenzen:
Damit ist Free eine belastbare Kontrollinstanz für kleine Teams, aber kein kostenloser Agenten-Stack. Genehmigte Nutzer erhalten einen gemeinsamen Endpunkt für mehrere MCP-Server, und ihre Aktivitäten werden protokolliert. Nicht enthalten sind das vom Agenten verwendete Modell, das Abo eines vorgelagerten SaaS-Tools oder die Rechenleistung für einen selbst betriebenen Server.
Preise, Limits und Leistungsumfang dieses Leitfadens wurden am 26. September 2026 mit den öffentlich zugänglichen Live-Seiten von Cloudflare abgeglichen. Da für die Prüfung kein authentifiziertes Cloudflare-Konto verfügbar war, stammen weder eine Dashboard-Rechnung noch Ergebnisse von Tool-Aufrufen aus einem eigenen Praxistest.
Was sich am 24. September 2026 wirklich geändert hat
Neu waren Verfügbarkeit und Produktionsreife, nicht ein eigenständiger Portalpreis. Am 24. September 2026 machte Cloudflare MCP Server Portals allgemein für alle Cloudflare-Kunden verfügbar. Die vorangegangene Beta war bereits tarifübergreifend verfügbar und wurde mit bis zu 50 kostenlosen Zugängen beworben.
Ein Portal ist der kontrollierte Eingang zu Model-Context-Protocol-Servern. Ein KI-Client verbindet sich mit einem einzigen Portal-Endpunkt, Cloudflare Access prüft die Identität der Person oder des Dienstes, und das Portal stellt nur freigegebene Tools und Prompts der vorgelagerten Server bereit.
Mit GA kamen außerdem die Bausteine hinzu, die diesen Zugang in Organisationen praktikabler machen: Gateway-Routing für HTTP-Protokolle und DLP-Prüfungen, Richtlinien für Code Mode, statische OAuth-Zugangsdaten, Sitzungssteuerung, Authentifizierung per Service-Token und Logpush-Unterstützung. Code Mode verringert die Zahl der Tool-Definitionen im Modellkontext. Mit Service-Tokens können sich nicht menschliche Agenten ohne Browser authentifizieren.
Die Veröffentlichung ist relevant, weil Betreiber nun eine gemeinsame Zugriffs- und Audit-Grenze vor die Tools von Coding-Agenten, Incident-Response-Agenten und Betriebsassistenten setzen können. Sie bedeutet jedoch nicht, dass jede angekündigte Funktion in jedem Tarif enthalten ist. Logpush und die umfassenderen DLP-Funktionen sind die beiden entscheidenden Beispiele.
MCP-Gateway-Kosten bei Cloudflare: Aktive Nutzer entscheiden
Abgerechnet werden aktive Identitäten, nicht die Anzahl der Portale, Server oder Tool-Aufrufe. Als aktiven Nutzer definiert Cloudflare eine Identität, die nach einem Authentifizierungsereignis in Access oder Gateway einen Nutzerplatz belegt. Laut der Dokumentation zur Nutzerplatzverwaltung belegt eine Identität genau einen Nutzerplatz – unabhängig davon, wie viele Anwendungen sie erreicht oder wie oft sie sich anmeldet.
Dieser Unterschied verändert die Kalkulation:
- Zehn Entwickler mit Tausenden von Aufrufen entsprechen weiterhin zehn aktiven Nutzerplätzen.
- Ein Entwickler, der fünf MCP-Server verwendet, entspricht weiterhin einem aktiven Nutzerplatz.
- Ein ausgeschiedener Mitarbeiter kann einen Nutzerplatz weiter belegen, bis ein Administrator den Nutzer entfernt. Das bloße Widerrufen von Sitzungen gibt ihn nicht frei.
- Ein inaktiver Datensatz zählt erst dann nicht mehr, wenn der Nutzer von einem Nutzerplatz entfernt wurde. Cloudflare bietet außerdem eine konfigurierbare Ablaufzeit für Nutzerplätze.
Für eine Pay-as-you-go-Bereitstellung mit 60 aktiven Nutzern lautet die Rechnung 60 × $7 = $420 pro Monat beziehungsweise $5,040 pro Jahr – jeweils vor allen weiteren Diensten. Das Limit von 50 Nutzern im Free-Tarif ist eine eigene Tarifgrenze und kein dauerhafter Freibetrag von 50 Nutzerplätzen, der von einem Pay-as-you-go-Abo abgezogen wird.
Cloudflare MCP Portal im Free-Tarif: Das ist enthalten
Free stellt kleinen Teams die Portal-Kontrollinstanz innerhalb des Cloudflare-One-Kontingents von 50 Nutzern bereit. Die dokumentierten Standardlimits eines Cloudflare-Kontos erlauben bis zu 20 MCP-Portale und 80 MCP-Server pro Portal. Die Zahl von 80 Servern ist eine technische Kapazitätsgrenze, weder ein Kontingent für 80 kostenlose Nutzer noch ein Beleg dafür, dass jeder vorgelagerte Dienst kostenlos ist.
Der tatsächlich nützliche Umfang des Free-Tarifs ist enger und klar umrissen:
- Ein kontrollierter Endpunkt für freigegebene entfernte HTTP-MCP-Server.
- Zugriffsrichtlinien auf Basis von Identitätsmerkmalen wie E-Mail, Gruppe, Land und Gerätestatus.
- Aktivitäten von Tools, Prompts und Ressourcen in den Cloudflare-Access-Logs.
- Bis zu 24 Stunden Aufbewahrung von Standard-Logs gemäß der aktuellen Tarifübersicht.
- Ausgewählte vordefinierte DLP-Profile statt des vollständigen Enterprise-DLP-Funktionsumfangs.
Für ein fünfköpfiges Start-up, das einen gemeinsamen, nur lesenden Endpunkt für Tickets und Observability benötigt, kann das ausreichen. Für einen regulierten Betreiber, der jede Agentenaktion an ein SIEM exportieren und nach einer formalen Richtlinie aufbewahren muss, reicht es nicht.
Kosten für Cloudflare MCP Server entstehen außerhalb des Portals
Das Portal steuert eine Anfrage; die Systeme auf beiden Seiten sind damit nicht bezahlt. Der von Cloudflare dokumentierte Anfrageweg beginnt bei einem MCP-Client, führt durch Access und das Portal und erreicht anschließend einen vorgelagerten MCP-Server, der die eigentliche Arbeit ausführt.
Daraus können vier getrennte Rechnungen entstehen:
- Client-Modell: Claude, ChatGPT, ein API-Modell oder ein anderer Agenten-Client kann einen eigenen Zugangs- oder Nutzungstarif voraussetzen.
- Cloudflare One: Für das Portal gilt die oben beschriebene Nutzergrenze von Free, Pay-as-you-go oder Contract.
- Vorgelagertes SaaS: Ein Konto bei GitHub, Slack, einem Incident-Management-, CRM- oder Datenbankdienst kann ein eigenes Abo und eine eigene Nutzerautorisierung erfordern.
- Server-Hosting: Auch ein selbst gehosteter MCP-Server verbraucht Rechenleistung, Speicher, ausgehenden Datenverkehr und Betriebszeit – unabhängig davon, wo er läuft.
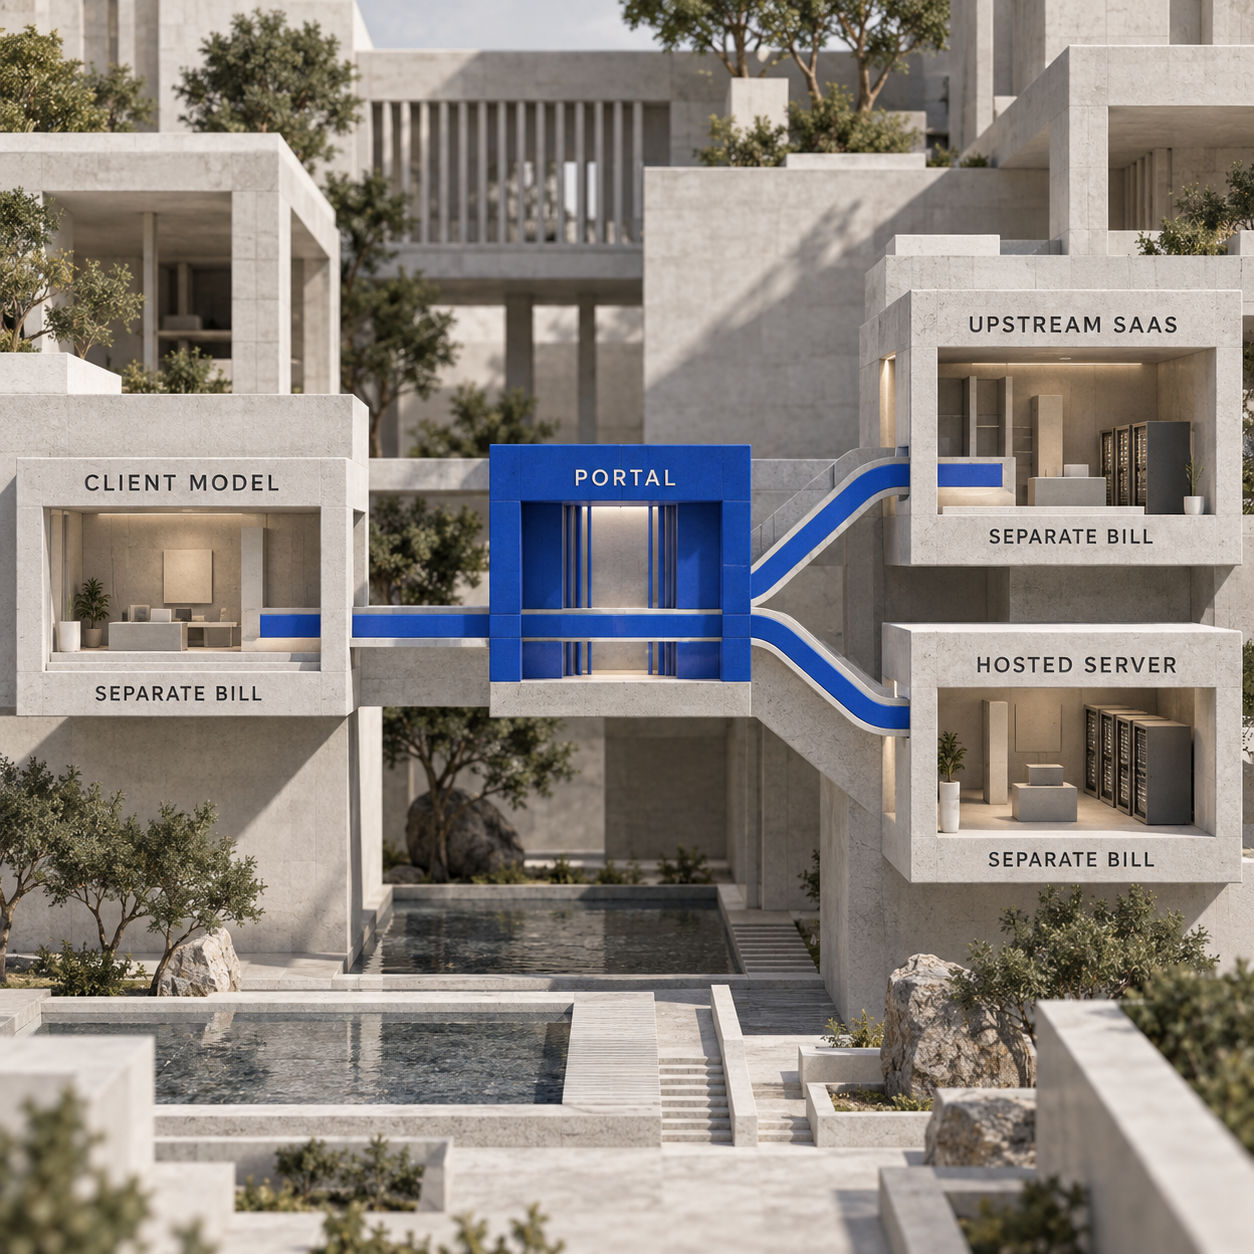
Diese Trennung schützt am zuverlässigsten vor einer irreführenden $0-Kalkulation. Ein kostenloses Portal kann mit einem kostenpflichtigen Modell und einem kostenpflichtigen SaaS-Konto verbunden sein. Ebenso kann es einen Server absichern, der heute in einem kostenlosen Rechenkontingent läuft und morgen bei steigendem Datenverkehr Kosten verursacht.
Der umfassendere Vergleich verwalteter Agenten-Gateways zieht dieselbe Grenze zwischen verschiedenen Anbietern. Geht es bei der Entscheidung nicht um diese Portal-Funktion, sondern um Cloudflare als Edge- und Entwicklerplattform, behandelt der Cloudflare-Test die breitere Kostenstruktur.
Sicherheit und Protokollierung: Free ist nützlich, aber nicht Enterprise-komplett
Free enthält ernst zu nehmende Kontrollen, doch eine mit GA verfügbare Funktion ist nicht automatisch Bestandteil des Free-Tarifs. Laut der DLP-Dokumentation von Cloudflare ist umfassende Data Loss Prevention ein Zusatz zu Zero Trust Enterprise. Nutzer von Free und Pay-as-you-go können die vordefinierten Profile Financial Information sowie Social Security, Insurance, Tax, and Identifier Numbers verwenden; außerdem stehen Payload-Logging und Meldungen zu Fehlalarmen zur Verfügung.
Portal-DLP setzt zudem voraus, dass der Datenverkehr durch Cloudflare Gateway geleitet wird. Für die Prüfung verschlüsselter HTTP-Inhalte sind Gateway-HTTP-Filterung und TLS-Entschlüsselung erforderlich. Wer lediglich ein Portal anlegt, hat damit noch keine Inhaltsprüfung aktiviert.
Beim Logging verläuft eine ähnliche Grenze. Laut aktueller Tarifübersicht bewahrt Free Standard-Logs bis zu 24 Stunden auf, Pay-as-you-go bis zu 30 Tage. Die Zero-Trust-Logpush-Integration ist Enterprise vorbehalten; MCP Portal Logs gehört zu den unterstützten Exportdatensätzen.
Auch die Richtlinien haben Grenzen. Wird ein Server über ein Portal autorisiert, gelten laut Cloudflare für diese Serverautorisierung keine eigenständige MFA, keine Begründung des Zugriffszwecks und keine temporäre Authentifizierung. Merkmale wie E-Mail, Gruppe, Land und Gerätestatus können weiterhin verwendet werden. Vor der Einstufung des Portals als universelle Freigabestelle sollten Sicherheitsverantwortliche diesen Unterschied prüfen.
Stehen diese Kontrollen im Mittelpunkt der Beschaffung, sollten stattdessen die spezialisierten Optionen für MCP-Identität und -Zugriff verglichen werden. Die längste Cloudflare-Funktionsliste ist nicht automatisch die beste Wahl.
Was Entwickler, Betreiber und Einkäufer daraus ableiten sollten
Entwickler: Die erste Hürde ist der Transport
Entfernte HTTP-MCP-Server lassen sich hinter das Portal stellen, auch wenn sie durch OAuth, Bearer-Tokens oder benutzerdefinierte Header geschützt sind. Ein rein lokaler stdio-Server kann nicht direkt hinzugefügt werden. Laut Cloudflare muss er zunächst hinter einem HTTP-Endpunkt gehostet werden.
Auch nach dieser Umstellung ist Kompatibilität nicht garantiert. Einige vorgelagerte Anbieter lehnen Proxy-Clients ab und geben bei der Registrierung 403 zurück. Manuelle OAuth-Konfigurationen können auf die Autorisierung des ersten Nutzers warten, und OAuth-Tokens eines Administrators können ohne Benachrichtigung ablaufen. Der Server wechselt dann in Error oder Sync Required und verschwindet für Nutzer, bis ein Administrator ihn erneut authentifiziert.
Das Limit von 80 Servern pro Portal dürfte einen kleinen Pilotversuch kaum einschränken. Anspruchsvoller ist die Zuständigkeit: Jemand muss den Serverstatus überwachen, Zugangsdaten rotieren, neue Tools prüfen und entscheiden, ob ein Tool weiterhin nur lesend arbeiten darf.
Betreiber: Saubere Zugangsverwaltung gehört zur Kostenkontrolle
Betreiber sollten Zero Trust > Team & Resources > Users beobachten und die Abrechnung weder aus der Mitarbeiterzahl noch aus dem Volumen der Tool-Aufrufe ableiten. Ausgeschiedene Identitäten sind zu entfernen, die Ablaufzeit für Zugänge sollte bei passender Richtlinie aktiviert werden, und menschliche Zugriffe gehören getrennt von Maschinenzugangsdaten verwaltet.
Der Einstieg sollte aus einem risikoarmen Portal und einem entfernten Server bestehen, der eine umkehrbare Leseaktion anbietet. Eine schreibgeschützte Ticketsuche oder Dokumentationssuche erzeugt aussagekräftige Protokolle, ohne einer neuen Kontrollinstanz die Berechtigung zu geben, Code auszurollen, Datensätze zu löschen oder Kundendaten zu ändern.
Einkäufer: Audit-Anforderungen bestimmen den Tarif noch vor der Nutzerzahl
Eine Organisation mit 30 Personen kann gemessen an der Nutzerzahl in Free passen und wegen Logpush oder umfassenderer DLP-Anforderungen dennoch Contract benötigen. Eine Organisation mit 60 Personen und geringen Sicherheitsanforderungen landet bei Pay-as-you-go, weil sie das Nutzerlimit von Free überschreitet – selbst bei nur wenigen Tool-Aufrufen.
Die Kaufentscheidung hat daher zwei Dimensionen: Zuerst werden aktive Identitäten gezählt, dann die erforderlichen Sicherheitsnachweise zugeordnet. Die Nutzerzahl bestimmt den Mindesttarif. Audit- und DLP-Anforderungen können die Organisation in einen höheren Tarif verschieben.
Wer jetzt handeln sollte, wer warten sollte und für wen sich nichts ändert
Jetzt handeln sollten Teams, in denen bereits 2 bis 50 aktive Personen mehrere entfernte HTTP-MCP-Server verwenden und die akute Aufgabe in gemeinsamem Zugriff, enger begrenzter Tool-Freigabe und aktuellen Aktivitätsprotokollen besteht. Free ist ein sinnvoller Pilot-Tarif, wenn die vorgelagerten Berechtigungen nur lesend sind und ein Prüfzeitraum von 24 Stunden genügt.
Warten oder verhandeln sollten Organisationen, deren erste Bereitstellung Portalereignisse an ein SIEM exportieren, Protokolle monatelang aufbewahren, mit eigenen DLP-Profilen prüfen oder einen vom Richtlinienmodell des Portals nicht unterstützten Freigabeschritt erzwingen muss. Das sind Beschaffungsanforderungen, keine Einstellungen, die erst nach der Einführung auffallen sollten.
Unverändert weitermachen kann, wer als einzelner Entwickler direkt mit einem vertrauenswürdigen MCP-Server verbunden ist und weder Teamrichtlinien noch Audit-Anforderungen hat. Ein Portal würde dann eine weitere Authentifizierungs- und Fehlerquelle ergänzen, ohne ein bestehendes Problem zu lösen.
Der nächste Schritt am Montag
Vor dem Anschluss produktiver Tools genügt eine eng gefasste Berechtigungsprüfung:
Tarif und aktive Zugänge festhalten
Cloudflare One öffnen und sowohl den Kontotarif als auch die in der Übersicht angezeigte Zahl aktiver Nutzer notieren. Anschließend unter Team & Resources > Users ermitteln, welche Identitäten weiterhin Zugänge belegen.
Einen entfernten HTTP-Server mit Lesezugriff hinzufügen
Einen Server wählen, dessen Tool weder Daten verändern noch Code bereitstellen, Datensätze löschen oder Abrechnungen ändern kann. Sicherstellen, dass er einen entfernten HTTP-Endpunkt bereitstellt; ein lokaler stdio-Server ist kein gültiges Testziel.
Die kleinstmögliche Portalrichtlinie anlegen
Eine Testidentität zulassen, nur das eine schreibgeschützte Tool freigeben und den vorgelagerten Berechtigungsumfang klein halten. Festhalten, ob der Server nutzerbezogenes OAuth verlangt oder ein Service-Token verwenden kann.
Einen Aufruf ausführen und die Ansichten vergleichen
Einmal authentifizieren, das schreibgeschützte Tool aufrufen und anschließend die Zahl aktiver Nutzer, die aktuellen Portalprotokolle und die Abrechnungsansicht mit den zuvor notierten Werten vergleichen. Das erwartete Kostenereignis ist die Authentifizierung der Identität, nicht der Tool-Aufruf. Das Dashboard-Ergebnis des eigenen Kontos ist die abschließende Prüfung des Leistungsumfangs.
Was am kostenlosen Portal übertrieben dargestellt wird
Das Wort kostenlos kann leicht Kosten verdecken, die zu drei anderen Systemen gehören. Cloudflare bezahlt weder das Client-Modell noch das vorgelagerte Abo oder einen selbst gehosteten Server. Ein ausschließlich lokal verfügbares stdio-Tool wird ohne Hosting-Aufwand ebenfalls nicht zu einem entfernten Dienst.
Auch die Sicherheitsargumentation braucht Augenmaß. Mit GA kamen Gateway-Routing, DLP-Integration, Richtlinien für Code Mode, Service-Tokens, Sitzungsverwaltung und Logpush-Unterstützung hinzu. Daraus folgt nicht, dass Free sämtliche DLP-Profile oder den Logpush-Export umfasst. Eine Funktion kann im Produkt vorhanden sein, während ihre für Unternehmen relevante Ausprägung einen höheren Tarif voraussetzt.
Ein Portal ist schließlich kein Allheilmittel für Autorisierung. Es bündelt Richtlinien und Sichtbarkeit, doch vorgelagertes OAuth bleibt relevant, Tokens laufen weiterhin ab, die Proxy-Kompatibilität variiert, und einige besonders strenge Richtlinienfunktionen gelten bei der Serverautorisierung über ein Portal nicht.
Die belastbare Aussage ist enger: Cloudflare bietet nun einen praxistauglichen $0-Zugang für Teams mit bis zu 50 aktiven Nutzern – sofern klar ist, was außerhalb dieses Zugangs bleibt.
Häufig gestellte Fragen
Ist Cloudflare kostenlos oder kostenpflichtig?
Beides. Cloudflare verkauft zahlreiche Produkte; die hier relevanten Cloudflare-One-Tarife sind Free für $0 und bis zu 50 Nutzer, Pay-as-you-go für $7 pro Nutzer und Monat sowie ein individuell bepreister, jährlich abgerechneter Contract-Tarif.
Bietet Cloudflare einen MCP Server?
Ja. Cloudflare betreibt einen Katalog verwalteter entfernter MCP-Server. MCP Server Portals bilden dagegen die Zugriffs- und Steuerungsebene, die freigegebene Server hinter einem Endpunkt zusammenführen kann.
Wie lässt sich ein MCP Server kostenlos hosten?
Ein Cloudflare-Portal kann innerhalb des Limits von 50 Nutzern kostenlos sein, doch Portalzugriff ist kein Server-Hosting. Erforderlich bleibt ein entfernter HTTP-MCP-Endpunkt auf eigener Infrastruktur oder im Dienst eines Anbieters; für diese Hosting-Ebene gelten ein eigenes Kontingent und eine eigene Abrechnung.
Nutzt die US-Regierung Cloudflare?
Cloudflare bietet eine Plattform für den öffentlichen Sektor an, die das Unternehmen als FedRAMP High und GovRAMP Moderate Authorized bezeichnet. Das belegt ein für Behörden ausgelegtes Angebot, nicht die Kundschaft einzelner Behörden, und ändert nichts an den Preisen für MCP Portals.
Warum fällt Cloudflare?
Die Frage ist mehrdeutig. Für einen Kursrückgang braucht es aktuelle Marktberichte; bei einer fehlgeschlagenen Portal-Anfrage sind Serverstatus, Access-Richtlinie, OAuth-Zustand und Gateway-Pfad zu prüfen. Beides ändert nichts an den veröffentlichten Tarifgrenzen von Free und Pay-as-you-go.
Wer ist Cloudflares größter Konkurrent?
Für CDN, Zero Trust, Entwickler-Compute und MCP-Steuerung gibt es keine einzelne Antwort. Der relevante Wettbewerber hängt von der eingekauften Ebene ab; für diese Entscheidung sollte kontrollierter MCP-Zugriff statt einer gesamten Connectivity Cloud verglichen werden.
Was kann Cloudflare ersetzen?
Ein Ersatz ist immer ebenenspezifisch. Ein CDN kann die Auslieferung, ein identitätsbewusster Proxy Access und ein MCP Gateway die Portalsteuerung ersetzen. Ein einzelnes Produkt ersetzt jedoch nicht zwingend alle drei gemeinsam.
Ist Cloudflare ein russisches Unternehmen?
Nein. Als Hauptsitz nennt Cloudflare 101 Townsend Street in San Francisco.
Wer sind die größten Kunden von Cloudflare?
Cloudflare veröffentlicht Fallstudien namentlich genannter Kunden, aber keine nach Umsatz geordnete Liste, die eine definitive Antwort auf die Frage nach den „größten Kunden“ erlauben würde.
Soll die nächste Änderung an der Agenten-Infrastruktur in Budget und Einführungsplan übersetzt werden? Newsletter abonnieren.
- Zuletzt aktualisiert
- 26. Sept. 2026
- Kategorie
- Build
Diese Seite in Google bevorzugen


Markieren Sie omidsaffari.com als bevorzugte Quelle, und Google hebt die Seite für Sie in Top Stories, AI Overviews und AI Mode hervor.

CUDA-Kernel optimieren: Ein belastbarer Pilot mit Agentic CUDA Optimizer
Mit Agentic CUDA Optimizer einen CUDA-Kernel optimieren: sieben Versuche testen und Korrektheit, GPU-Zeit sowie Modellkosten vor dem Einsatz prüfen.25. Sept. 2026Build
GPU mieten bei Runpod: Was Pods und Serverless 2026 kosten
GPU mieten bei Runpod: Der Vergleich erklärt Pod-, Serverless- und Speicherkosten, rechnet H100-Szenarien durch und zeigt klar den Break-even.25. Sept. 2026Build
Vercel Sandbox Drives: Persistente Workspaces richtig nutzen
Vercel Sandbox Drives speichern Agenten-Workspaces über Neustarts hinweg. So funktionieren Mounts, Snapshots, Regionen, Kosten und der Ein-Writer-Zugriff.25. Sept. 2026Build
Firecrawl Alternative: 7 Tools im Kostenvergleich
Sieben Firecrawl-Alternativen im Vergleich: Kosten, Markdown- und JSON-Ausgabe, Migrationsaufwand und Preis je nutzbarer Seite für KI-Pipelines.25. Sept. 2026Build
CodeRabbit Alternative: 7 Tools für automatisierte Code-Reviews
Sieben CodeRabbit-Alternativen im Vergleich: Kosten, Git-Hosts, Datenschutz und Self-Hosting für Teams, die ihren KI-Code-Reviewer gezielt ersetzen.25. Sept. 2026Build
CodeRabbit Alternative: Wann Greptile die bessere Wahl ist
Greptile oder CodeRabbit? Der Vergleich zeigt Preise, Prüflimits, Git-Plattformen und reale Teamkosten – plus einen belastbaren Testplan vor dem Kauf.25. Sept. 2026Build
Perplexity Windows App: Portable Computer lokal nutzen
Portable Computer in der Perplexity Windows App einrichten: AMD-PC prüfen, Dateiaufgaben lokal testen und Kosten sowie Cloud-Freigaben kontrollieren.25. Sept. 2026Build