Cloudflare MCP é gratuito? Preços, limites e custos reais
Cloudflare MCP é gratuito para até 50 usuários ativos. Veja os limites do plano Free, o custo do Pay-as-you-go e as despesas que ficam fora do portal.


Sim. O Cloudflare MCP Portals está disponível no plano Free de $0 do Cloudflare One para até 50 usuários ativos. Uma equipe com 60 usuários ativos no Pay-as-you-go deve reservar $420 por mês para licenças, sem contar o modelo, as assinaturas SaaS dos serviços de origem, um servidor MCP hospedado, armazenamento ou recursos de segurança corporativa.
Cloudflare MCP é gratuito para a sua equipe?
O Cloudflare MCP Server Portals é gratuito quando a organização permanece dentro do limite de 50 usuários do Cloudflare One Free e quando as restrições de segurança e logs do plano Free são suficientes. Na tabela atual de planos da Cloudflare, o portal não tem uma cobrança separada por chamada de ferramenta.
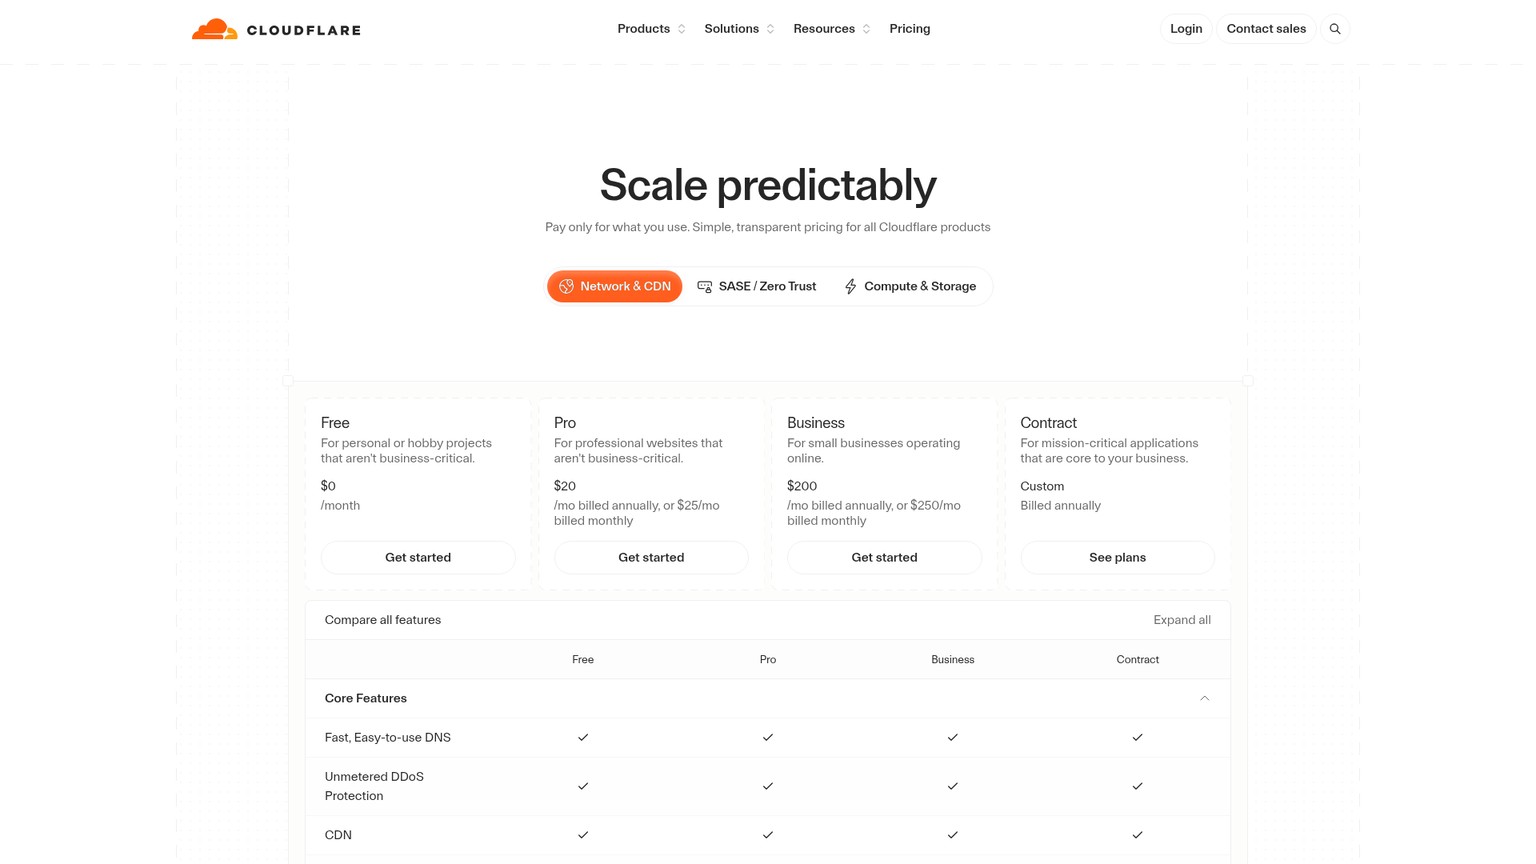
A tabela vigente de planos do Zero Trust da Cloudflare apresenta os seguintes limites:
Isso torna o Free um plano de controle viável para equipes pequenas, não uma pilha de agentes gratuita. Ele pode oferecer aos usuários aprovados um único endpoint para vários servidores MCP e registrar suas atividades. Mas não inclui o modelo usado pelo agente, a assinatura de um serviço SaaS de origem nem a infraestrutura que hospeda um servidor operado pela própria equipe.
Os preços, limites e recursos deste guia foram verificados nas páginas públicas da Cloudflare em 26 de setembro de 2026. Como não havia uma conta autenticada da Cloudflare disponível para esta análise, nenhuma fatura do painel ou resultado de chamada de ferramenta é apresentado como teste observado.
O que realmente mudou em 24 de setembro de 2026
A mudança foi a disponibilidade e a maturidade para uso em produção, não a criação de uma cobrança separada pelo portal. Em 24 de setembro de 2026, a Cloudflare tornou os portais de servidores MCP disponíveis de forma geral para todos os clientes da Cloudflare. A versão beta anterior já estava disponível em todos os planos e anunciava até 50 licenças gratuitas.
Um portal funciona como uma porta de entrada governada para servidores Model Context Protocol. O cliente de IA se conecta a um único endpoint do portal, o Cloudflare Access verifica a identidade da pessoa ou do serviço, e o portal disponibiliza apenas as ferramentas e os prompts aprovados dos servidores de origem.
A disponibilidade geral também trouxe os componentes que tornam essa porta de entrada mais útil dentro de uma organização: roteamento pelo Gateway para logs HTTP e varredura de DLP, políticas para Code Mode, credenciais OAuth estáticas, controles de sessão, autenticação por service token e suporte ao Logpush. O Code Mode reduz a quantidade de definições de ferramentas inseridas no contexto do modelo. Já os service tokens permitem que um agente não humano se autentique sem usar o navegador.
O lançamento é relevante porque agora uma equipe de operações pode colocar uma camada comum de acesso e auditoria diante das ferramentas usadas por agentes de programação, resposta a incidentes e operações. Isso não significa que todos os recursos citados no anúncio estejam incluídos em todos os planos. Logpush e uma cobertura mais ampla de DLP são os dois exemplos mais importantes.
Preço do Cloudflare MCP: o limite de usuários ativos
A conta é determinada pelas identidades ativas, não pela quantidade de portais, servidores ou chamadas de ferramentas. A Cloudflare define usuário ativo como uma identidade que passa a ocupar uma licença após um evento de autenticação no Access ou no Gateway. Segundo a documentação de gerenciamento de licenças, cada identidade ocupa uma única licença, independentemente do número de aplicativos acessados ou da frequência de login.
Essa diferença muda a estimativa:
- Dez engenheiros fazendo milhares de chamadas ainda representam dez licenças de usuários ativos.
- Um engenheiro usando cinco servidores MCP ainda representa um usuário ativo.
- Uma pessoa que saiu da empresa pode continuar ocupando uma licença até que um administrador remova o usuário. Apenas revogar as sessões não libera a licença.
- Um registro inativo só deixa de contar depois que o usuário é removido da licença. A Cloudflare também oferece expiração configurável de licenças.
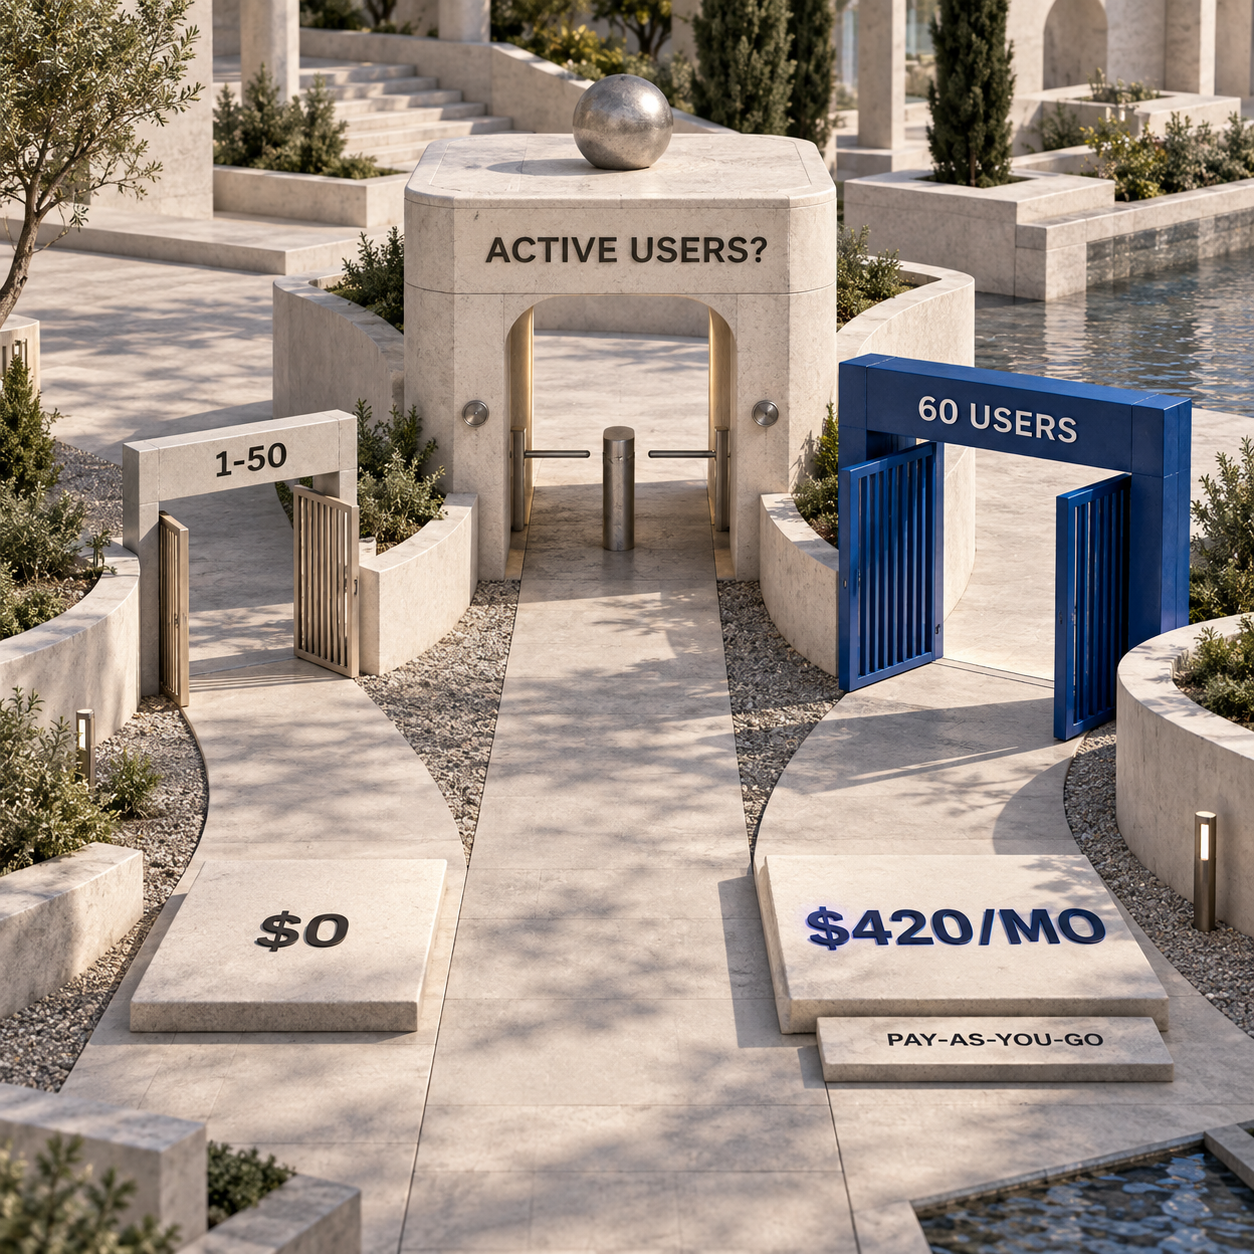
Para uma implantação com 60 usuários ativos no Pay-as-you-go, a conta é de 60 × $7 = $420 por mês, ou $5,040 por ano, antes de qualquer outro serviço. O limite de 50 usuários do plano Free é uma fronteira própria desse plano, não um crédito permanente de 50 licenças a ser descontado de uma assinatura Pay-as-you-go.
O que o plano gratuito do Cloudflare MCP Portal oferece
Para uma equipe pequena, o Free inclui o plano de controle do portal dentro da franquia de 50 usuários do Cloudflare One. Os limites padrão de conta documentados pela Cloudflare permitem até 20 portais MCP e 80 servidores MCP por portal. O número de 80 servidores é um limite técnico de capacidade, não uma franquia para 80 usuários gratuitos nem uma prova de que todos os serviços de origem sejam gratuitos.
O pacote realmente útil do plano Free é mais restrito e fácil de entender:
- Um único endpoint governado para servidores MCP HTTP remotos aprovados.
- Políticas do Access baseadas em seletores de identidade, como e-mail, grupo, país e postura do dispositivo.
- Atividades de ferramentas, prompts e recursos registradas nos logs do Cloudflare Access.
- Até 24 horas de retenção padrão de logs na tabela atual de planos.
- Alguns perfis de DLP predefinidos, em vez de toda a oferta de DLP do Enterprise.
Para uma startup de cinco pessoas que precisa compartilhar acesso somente leitura a um rastreador de tarefas e a um endpoint de observabilidade, isso pode bastar. Para uma organização regulada que precisa exportar cada ação dos agentes para um SIEM e mantê-la segundo uma política formal, não basta.
Os custos do servidor MCP ficam fora do portal
O portal governa a solicitação, mas não compra os sistemas que estão nas duas pontas. O fluxo de requisição documentado pela Cloudflare começa em um cliente MCP, passa pelo Access e pelo portal e, então, chega a um servidor MCP de origem, responsável por executar o trabalho.
Isso cria quatro contas possíveis:
- Modelo do cliente: Claude, ChatGPT, um modelo via API ou outro cliente de agente pode exigir uma licença ou um plano de uso próprio.
- Cloudflare One: o portal herda o limite de usuários do Free, Pay-as-you-go ou Contract descrito acima.
- SaaS de origem: uma conta no GitHub, Slack, sistema de gestão de incidentes, CRM ou banco de dados pode exigir assinatura e autorização de usuário próprias.
- Hospedagem do servidor: um servidor MCP auto-hospedado continua consumindo computação, armazenamento, tráfego de saída e tempo operacional onde quer que seja executado.
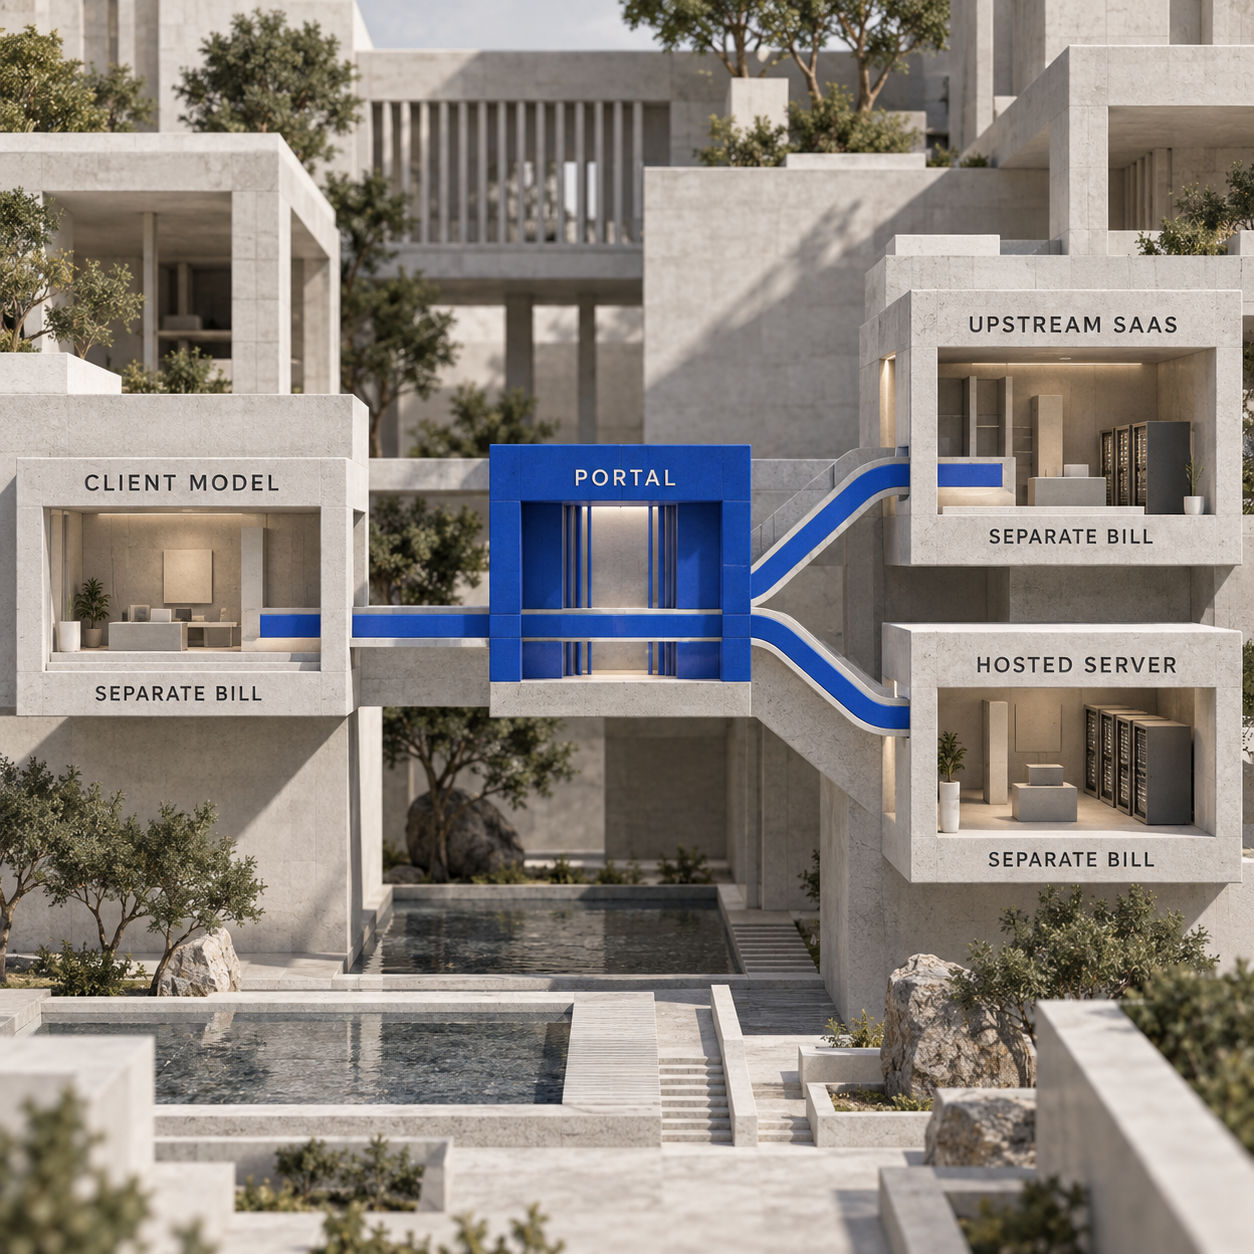
Entender essa separação é a melhor proteção contra uma estimativa enganosa de $0. Um portal gratuito pode ficar diante de um modelo pago e de uma conta SaaS paga. Também pode encaminhar requisições para um servidor que hoje cabe em uma franquia gratuita de computação, mas passa a ser cobrado quando o tráfego aumenta.
A comparação mais ampla de gateways de agentes gerenciados aplica essa mesma divisão a diferentes fornecedores. Se a decisão for sobre a Cloudflare como plataforma de edge e desenvolvimento, e não especificamente sobre o portal, a análise da Cloudflare detalha essa conta mais abrangente.
Segurança e logs: o Free é útil, mas não oferece tudo do Enterprise
O Free inclui controles relevantes, mas um recurso disponível de forma geral não é necessariamente um recurso incluído no plano gratuito. A documentação de DLP da Cloudflare informa que a oferta ampla de Data Loss Prevention é um adicional do Zero Trust Enterprise. Usuários do Free e do Pay-as-you-go podem usar os perfis predefinidos Financial Information e Social Security, Insurance, Tax, and Identifier Numbers, além do registro de payloads e da comunicação de falsos positivos.
O DLP do portal também exige que o tráfego passe pelo Cloudflare Gateway. A inspeção de corpos HTTP criptografados requer filtragem HTTP no Gateway e descriptografia TLS. Apenas criar um portal não ativa automaticamente a inspeção de conteúdo.
Os logs têm uma divisão parecida. A tabela atual de planos oferece ao Free até 24 horas de retenção padrão e ao Pay-as-you-go até 30 dias. A integração do Zero Trust com o Logpush é exclusiva do Enterprise, e MCP Portal Logs está entre os conjuntos de dados compatíveis com a exportação.
Também existem limites de política. Quando um servidor é autorizado por meio de um portal, a Cloudflare informa que MFA independente, justificativa de finalidade e autenticação temporária não são aplicados à autorização desse servidor. Os seletores de e-mail, grupo, país e postura do dispositivo continuam valendo. Antes de tratar o portal como uma camada universal de aprovação, quem compra segurança deve analisar essa diferença.
Se esses controles forem o centro da compra, compare as opções específicas de identidade e controle de acesso para MCP, em vez de supor que a lista mais longa de recursos da Cloudflare representa a melhor escolha.
O que isso muda para quem desenvolve, opera e compra
Para quem desenvolve: a primeira barreira é o transporte
É possível colocar atrás do portal servidores MCP HTTP remotos, inclusive os protegidos por OAuth, bearer tokens ou cabeçalhos personalizados. Um servidor local restrito a stdio não pode ser adicionado diretamente. Segundo a Cloudflare, primeiro ele precisa ser hospedado por trás de um endpoint HTTP.
A compatibilidade não se torna automática depois dessa conversão. Alguns fornecedores de origem rejeitam clientes baseados em proxy e retornam um 403 durante o registro. Configurações manuais de OAuth podem ficar aguardando a autorização do primeiro usuário, e tokens OAuth de administrador podem expirar sem emitir uma notificação. Nesse caso, o servidor muda para Error ou Sync Required e desaparece para os usuários até que um administrador faça uma nova autenticação.
O limite de 80 servidores por portal dificilmente será um obstáculo para um piloto pequeno. A barreira mais difícil é definir a responsabilidade: alguém precisa acompanhar o estado dos servidores, trocar credenciais, revisar novas ferramentas e decidir se cada ferramenta deve continuar somente leitura.
Para operações: cuidar das licenças faz parte do controle de custos
A equipe de operações deve monitorar Zero Trust > Team & Resources > Users, em vez de deduzir a cobrança pelo número de funcionários ou pelo volume de chamadas de ferramentas. Remova identidades de pessoas que saíram da empresa, ative a expiração de licenças quando ela for compatível com a política e mantenha o acesso humano separado das credenciais de máquina.
Comece com um portal de baixo risco e um servidor remoto que ofereça uma ação reversível de leitura. Uma consulta somente leitura a tarefas ou uma busca na documentação gera logs úteis sem conceder a um novo plano de controle permissão para implantar código, excluir registros ou alterar dados de clientes.
Para compradores: a auditoria define o plano antes do número de pessoas
Uma organização com 30 pessoas pode caber no Free pelo número de usuários e, ainda assim, precisar do Contract porque sua política de evidências exige Logpush ou uma cobertura mais ampla de DLP. Uma organização com 60 pessoas e requisitos leves de segurança entra no Pay-as-you-go por ultrapassar o limite de usuários do Free, mesmo que faça poucas chamadas de ferramentas.
Portanto, a regra de compra tem duas dimensões: primeiro, conte as identidades ativas; depois, mapeie as evidências de segurança exigidas. O número de pessoas define o plano mínimo. Os requisitos de auditoria e DLP podem levar a organização para uma categoria superior.
Quem deve agir agora, quem deve esperar e quem não é afetado
Aja agora se entre 2 e 50 pessoas ativas já usam vários servidores MCP HTTP remotos e o problema imediato é compartilhar o acesso, restringir as ferramentas expostas e consultar logs recentes de atividade. O Free é uma boa opção para um piloto quando as permissões nos serviços de origem são somente leitura e uma janela de análise de 24 horas é suficiente.
Espere ou negocie se a primeira implantação precisar exportar eventos do portal para um SIEM, reter logs durante meses, fazer varreduras com perfis de DLP personalizados ou impor uma etapa de aprovação incompatível com o modelo de políticas do portal. Esses são requisitos de compra, não configurações a serem descobertas depois da implantação.
Nada muda se um único desenvolvedor se conecta diretamente a um único servidor MCP confiável e não há necessidade de política ou auditoria para a equipe. Um portal adicionaria mais uma camada de autenticação e mais uma possível falha sem resolver um problema atual.
A ação para segunda-feira
Faça uma verificação objetiva de licenças antes de conectar ferramentas de produção:
Registre o plano e as licenças ativas
Abra o Cloudflare One e anote o plano da conta e a quantidade de usuários ativos exibida na visão geral. Depois, acesse Team & Resources > Users e identifique quais identidades ainda ocupam licenças.
Adicione um único servidor HTTP remoto e somente leitura
Escolha um servidor cuja ferramenta não possa gravar, implantar, excluir ou alterar cobranças. Confirme que ele disponibiliza um endpoint HTTP remoto; um servidor stdio local não serve como alvo para esse teste.
Crie a política mínima para o portal
Autorize uma identidade de teste, exponha apenas a ferramenta somente leitura e mantenha o escopo no serviço de origem no nível mínimo. Registre se o servidor exige OAuth por usuário ou se pode usar um service token.
Faça uma chamada e compare as telas
Autentique-se uma vez, execute a ferramenta somente leitura e compare a quantidade de usuários ativos, os logs recentes do portal e a tela de cobrança com os valores anotados antes da chamada. O evento de custo esperado é a autenticação da identidade, não a execução da ferramenta. Considere o resultado do painel da sua conta como a verificação final dos recursos incluídos.
O que há de exagero no portal gratuito
A palavra gratuito pode facilmente encobrir custos que pertencem a três outros sistemas. A Cloudflare não paga pelo modelo do cliente, pela assinatura do serviço de origem nem por um servidor hospedado por você. Também não transforma uma ferramenta local restrita a stdio em um serviço remoto sem trabalho de hospedagem.
A narrativa de segurança exige a mesma cautela. A disponibilidade geral acrescentou roteamento pelo Gateway, integração com DLP, política para Code Mode, service tokens, gerenciamento de sessões e suporte ao Logpush. Isso não significa que o Free inclua todos os perfis de DLP ou a exportação pelo Logpush. Um recurso pode existir no produto enquanto sua versão realmente útil para empresas exige um plano superior.
Por fim, um portal não resolve sozinho toda a autorização. Ele centraliza políticas e visibilidade, mas o OAuth nos serviços de origem continua relevante, tokens ainda expiram, a compatibilidade com proxies ainda varia e alguns recursos de política de alta garantia não se aplicam durante a autorização de servidores por meio do portal.
A conclusão que resiste ao exagero é mais simples: a Cloudflare agora oferece uma porta de entrada prática de $0 para uma equipe com até 50 usuários ativos, desde que ela saiba o que continua do lado de fora.
Perguntas frequentes
A Cloudflare é gratuita ou paga?
As duas coisas. A Cloudflare vende vários produtos, mas os planos relevantes do Cloudflare One são o Free, por $0 para até 50 usuários, o Pay-as-you-go, por $7 por usuário por mês, e o Contract, com preço personalizado e cobrança anual.
A Cloudflare tem um servidor MCP?
Sim. A Cloudflare mantém um catálogo de servidores MCP remotos gerenciados, enquanto os portais de servidores MCP formam a camada de acesso e governança que reúne servidores aprovados em um único endpoint.
Como hospedar um servidor MCP gratuitamente?
Um portal da Cloudflare pode ser gratuito dentro do limite de 50 usuários, mas o acesso ao portal não inclui a hospedagem do servidor. Ainda é necessário ter um endpoint MCP HTTP remoto em infraestrutura própria ou no serviço de um fornecedor, e essa camada de hospedagem tem sua própria franquia e cobrança.
O governo dos EUA usa a Cloudflare?
A Cloudflare oferece uma plataforma para o setor público que descreve como autorizada no nível FedRAMP High e no GovRAMP Moderate. Isso confirma a existência de uma oferta preparada para governos, não quais órgãos específicos são clientes, e não altera o preço dos portais MCP.
Por que a Cloudflare está caindo?
A pergunta é ambígua. Uma queda na cotação da ação exige notícias atualizadas do mercado; uma requisição com falha no portal exige verificar o estado do servidor, a política do Access, o estado do OAuth e o caminho pelo Gateway. Nenhuma das duas situações altera os limites publicados dos planos Free e Pay-as-you-go.
Qual é o maior concorrente da Cloudflare?
Não há uma única resposta que sirva para CDN, Zero Trust, computação para desenvolvedores e governança de MCP. O concorrente relevante depende da camada que está sendo comprada; para esta decisão, compare soluções de acesso governado a MCP, não plataformas inteiras de conectividade em nuvem.
O que pode substituir a Cloudflare?
A substituição depende da camada. Uma CDN pode substituir a entrega, um proxy com reconhecimento de identidade pode substituir o Access e um gateway MCP pode substituir a governança do portal, mas um único produto talvez não substitua os três ao mesmo tempo.
A Cloudflare é uma empresa russa?
Não. A Cloudflare informa que sua sede fica na 101 Townsend Street, em San Francisco.
Quem são os maiores clientes da Cloudflare?
A Cloudflare publica estudos de caso com clientes identificados, mas não divulga um ranking por receita que permita afirmar de forma definitiva quais são os “maiores clientes”.
Quer transformar a próxima mudança na infraestrutura de agentes em uma decisão clara de orçamento e implantação? Assine a newsletter.
- Última atualização
- 26 de set. de 2026
- Categoria
- Build
Prefira este site no Google


Marque omidsaffari.com como fonte preferida e o Google destaca o site para você em Top Stories, AI Overviews e AI Mode.

Otimização CUDA com Agentic CUDA Optimizer: guia prático
Aprenda a usar o Agentic CUDA Optimizer em um teste controlado, validar kernels, medir custos de GPU e decidir se o ganho de desempenho compensa.25 de set. de 2026Build
Runpod pricing: guia de custos de Pods e Serverless em 2026
Veja quanto custa a Runpod, compare Pods e Serverless, entenda o ponto de equilíbrio e estime gastos com GPU, armazenamento e requisições na prática.25 de set. de 2026Build
Vercel Sandbox: como usar Drives persistentes
Aprenda a criar e montar um Drive no Vercel Sandbox, preservar o workspace entre execuções e lidar com limites de escrita, snapshots e região.25 de set. de 2026Build
7 ferramentas de web scraping para substituir o Firecrawl
Compare ferramentas de web scraping para pipelines de IA por rastreamento, saída em Markdown e JSON, esforço de migração e custo por página útil.25 de set. de 2026Build
Alternativas ao CodeRabbit: qual escolher para sua equipe?
Compare alternativas ao CodeRabbit por preço, suporte a provedores Git, privacidade e cobrança, de serviços gerenciados a opções self-hosted.25 de set. de 2026Build
Greptile vs CodeRabbit: qual review de código com IA vale mais?
Greptile vs CodeRabbit: compare preços, créditos, limites, plataformas e profundidade da revisão de código com IA antes de escolher para sua equipe.25 de set. de 2026Build
Como usar Perplexity Portable Computer no Windows com AMD
Veja como usar Perplexity Portable Computer em um PC Windows com AMD, validar os requisitos, limitar o acesso a pastas e automatizar tarefas locais.25 de set. de 2026Build