Server MCP: quando serve un gateway e quanto costa
Come gestire gli accessi ai server MCP con un gateway: quando serve a un piccolo team, quali controlli verificare e quanto costano Cloudflare, Docker e Lasso.



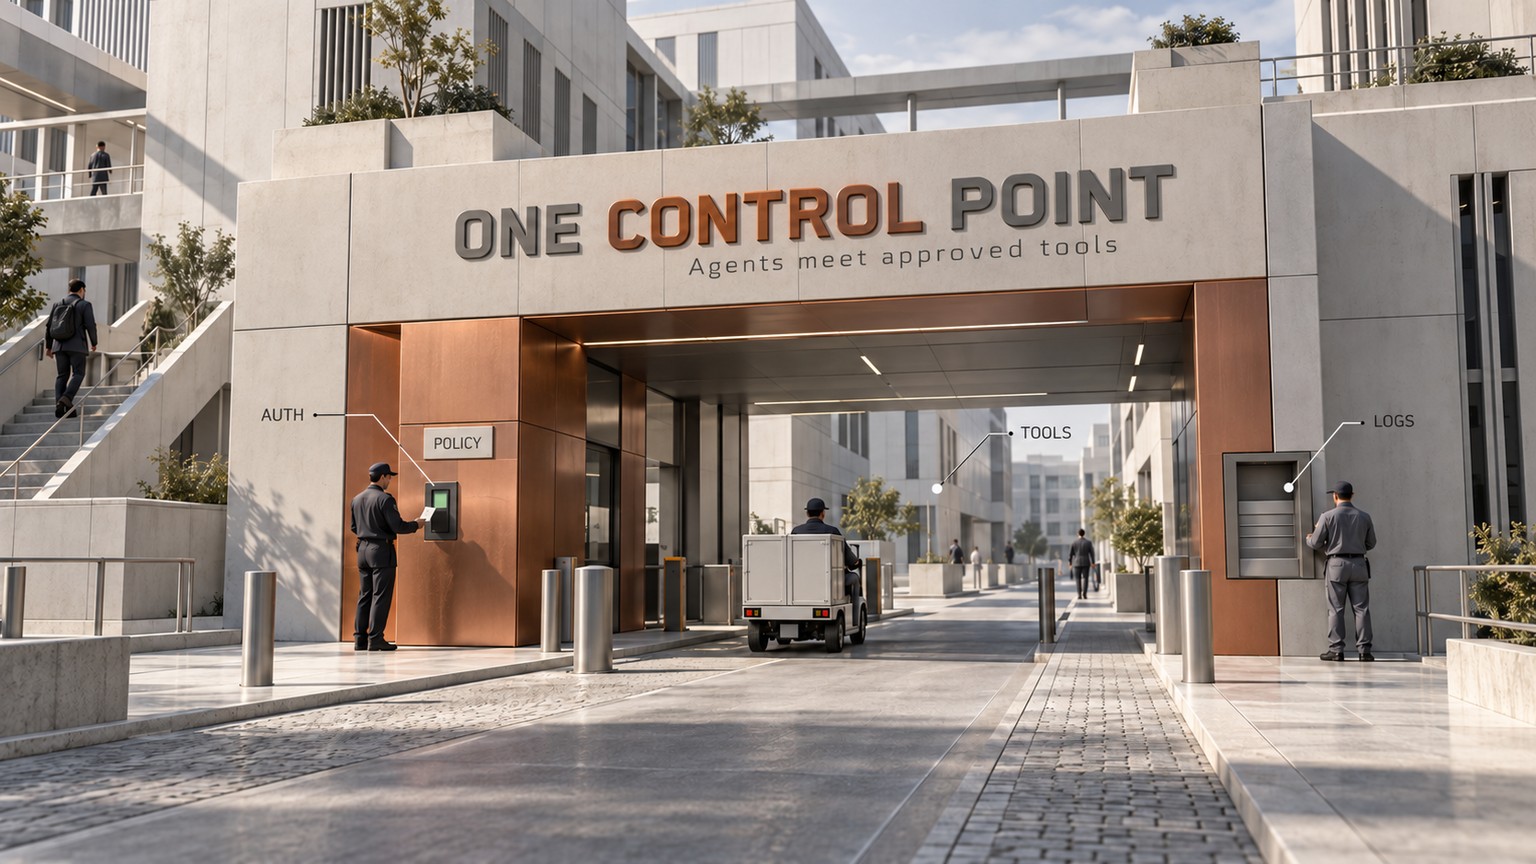
Un gateway per i server MCP serve quando occorrono regole di accesso condivise tra i client degli agenti. Con sei sviluppatori, quattro client e otto server MCP si può arrivare a 192 configurazioni distinte dei collegamenti tra client e server. Il valore dell'acquisto sta in un punto unico da cui controllare gli accessi e ricostruire le chiamate ai tool, con un responsabile preciso dei costi di gestione.
Come un gateway gestisce l'accesso ai server MCP
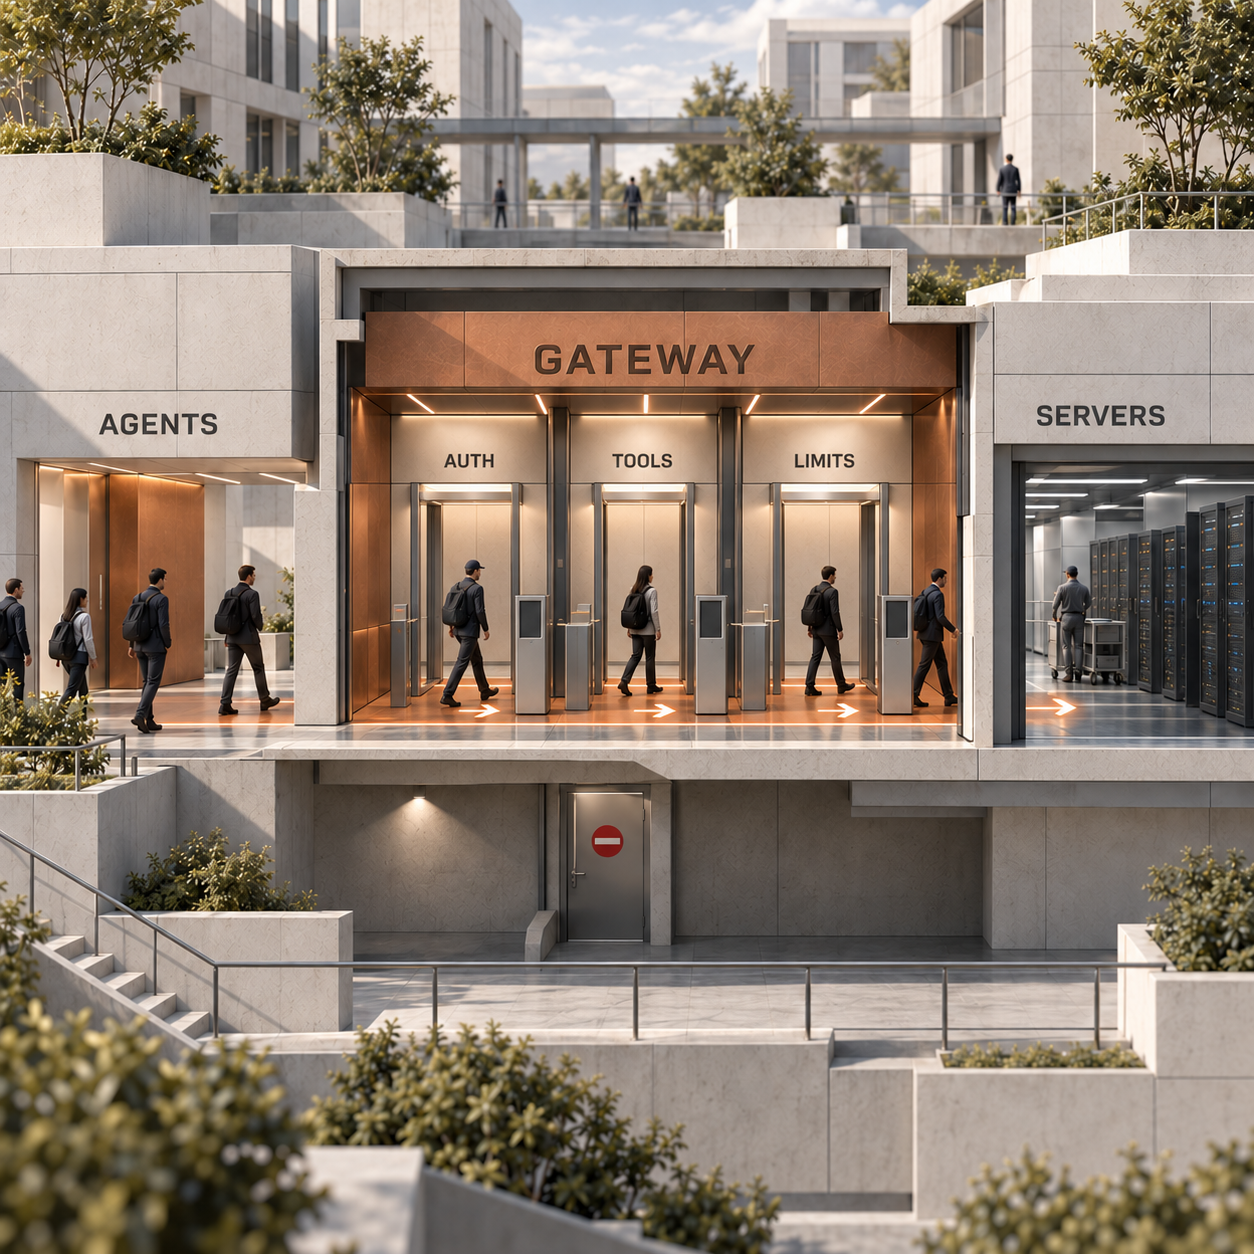
Un gateway MCP è un punto di controllo tra agenti e server MCP che gestisce autenticazione, elenchi di tool consentiti, log e limiti di frequenza. Model Context Protocol, o MCP, è l'interfaccia comune attraverso cui un'applicazione di IA scopre i tool disponibili e ne richiede l'esecuzione. Il gateway riunisce queste connessioni sotto una gestione condivisa. I controlli effettivamente disponibili dipendono dall'implementazione. La spiegazione di Kong sui gateway illustra questo ruolo di proxy e di applicazione delle policy.
Si pensi a un assistente operativo che cerca un cliente e poi aggiorna un ticket di assistenza. Sono i server MCP a esporre queste azioni. Il gateway dovrebbe stabilire chi sta effettuando la chiamata, quali azioni quell'identità può usare e che cosa è successo durante l'esecuzione.
Per gli sviluppatori che usano Claude, ChatGPT, Codex e Cursor, il vantaggio è un accesso coerente ai tool nei diversi client approvati dall'organizzazione. Piani dei client, supporto all'autenticazione e modalità di connessione vanno comunque verificati singolarmente.
Ogni controllo ha un compito diverso:
- Autenticazione: identifica la persona o il carico di lavoro che effettua la richiesta. L'autorizzazione stabilisce poi che cosa quell'identità può fare. Una chiave API condivisa può impedire di attribuire le azioni ai singoli utenti.
- Elenchi di tool consentiti: rendono disponibili e autorizzano solo le azioni scelte. Un assistente per il supporto potrebbe poter cercare un cliente senza poter usare un tool di eliminazione. La regola deve valere sia quando si elencano i tool sia quando li si chiama.
- Log: conservano l'autore dell'azione, il server, il tool, l'esito della valutazione delle policy e il risultato dell'azione necessari per ricostruire un'operazione. Occorre decidere quali argomenti registrare e come trattare i valori sensibili.
- Limiti di frequenza: limitano le chiamate in base all'identità, al tool o al servizio a monte da proteggere. Un agente che ripete un'azione dovrebbe raggiungere un limite controllato prima di sovraccaricare il backend.
Sono requisiti da verificare, non un pacchetto di funzionalità garantito dalla parola gateway. Un aggregatore locale di tool può essere utile anche se lascia a chi lo adotta l'integrazione delle identità aziendali o dei limiti di frequenza.
Che differenza c'è tra gateway MCP e server MCP?
Un server MCP mette a disposizione funzionalità; un gateway MCP regola l'accesso a uno o più server. Un server può esporre una query a un database o un'azione per creare un ticket. Il gateway presenta ai client le funzionalità approvate, instrada le chiamate e applica i controlli configurati.
Nell'architettura di MCP, il client scopre i tool con tools/list e li invoca con tools/call. Un gateway può comportarsi da server verso l'agente e da client verso i server a monte. È comunque l'applicazione sottostante a decidere quali record può leggere o modificare il chiamante.
Per esempio, autorizzare un tool che aggiorna i ticket non rende accessibile ogni account cliente. I permessi sui singoli record e la separazione tra tenant restano responsabilità dell'applicazione e della sua integrazione con il server.
In cosa cambia rispetto a un gateway AI o LLM?
Un gateway AI o LLM (large language model, modello linguistico di grandi dimensioni) controlla le richieste ai modelli. Un gateway MCP controlla le richieste ai tool. È questa distinzione a determinare quale problema può risolvere ciascuno.
La documentazione di Cloudflare AI Gateway descrive log delle richieste ai modelli, caching, limiti di frequenza, tentativi di ripetizione e fallback. Questi controlli aiutano a gestire i costi di inferenza e l'affidabilità dei fornitori. La policy sui tool di un gateway MCP può invece decidere se un agente è autorizzato a eseguire un'azione approvata su un sistema che gestisce i clienti.
Alcuni prodotti coprono entrambi i percorsi. Vanno valutati separatamente: un budget per i modelli non dimostra l'esistenza di un permesso sui tool, e un elenco di tool consentiti non limita tutte le richieste ai modelli. Il confronto tra gateway AI per agenti di programmazione è il riferimento quando il problema da finanziare riguarda l'instradamento dei modelli, la spesa per l'inferenza o i guasti dei fornitori.
Anche un normale gateway API può autenticare le richieste HTTP e limitarne la frequenza. La governance specifica per MCP tiene conto anche del significato di ciò che passa dentro quelle richieste: scoperta dei tool, nomi dei tool e argomenti delle invocazioni. Più azioni possono condividere lo stesso URL /mcp: una regola che autorizza soltanto quell'URL può quindi concedere molto più di quanto previsto dalla policy sui tool.
Che cosa è cambiato il 24 settembre 2026?
Cloudflare ha reso MCP Server Portals disponibile a tutti i clienti Cloudflare il 24 settembre 2026. L'annuncio ufficiale descrive un endpoint unico per i server approvati e log di Access per l'attività su tool, prompt e risorse.
La release include anche l'autenticazione tramite service token per gli agenti autonomi, l'instradamento tramite Gateway per log HTTP più ricchi e prevenzione della perdita di dati, oltre al supporto di Logpush per esportare l'attività. La prevenzione della perdita di dati, o DLP, esamina i contenuti in base a regole relative alle informazioni sensibili.
La conseguenza duratura è la possibilità di centralizzare l'accesso MCP remoto con un servizio gestito, senza dover far funzionare in proprio il processo del gateway. La disponibilità lascia comunque aperte due decisioni: la compatibilità di server e client e l'inclusione, nel piano, delle funzionalità di audit necessarie.
I gateway MCP esistevano già come schema architetturale. Questa release cambia la disponibilità di una delle opzioni gestite; non rende obbligatorio un gateway per ogni connessione MCP.
Quando serve un gateway MCP a un piccolo team?
Un gateway serve quando le decisioni di accesso devono restare valide anche se cambiano il client, il dipendente o il responsabile del server. Avere più di una manciata di server è un segnale utile, ma la frammentazione delle policy è un motivo più forte per intervenire.
È il momento di agire quando uno stesso sviluppatore usa più client e ciascuno deve accedere agli stessi tool con gli stessi vincoli. Lo è anche quando chi gestisce i sistemi deve revocare un accesso, ricostruire un'azione o applicare una policy comune a tool sensibili o capaci di scrivere dati. Un'infrastruttura piccola con un'azione di scrittura dalle conseguenze rilevanti può giustificare questo lavoro prima di una vasta raccolta di tool per consultare documentazione pubblica.
Consideriamo un esempio con sei sviluppatori, quattro client per agenti e otto server MCP, in cui ogni sviluppatore configura ogni server in ciascun client:
- Configurazione diretta: 6 × 4 × 8 = 192 voci di configurazione tra client e server.
- Un gateway condiviso: 6 × 4 = 24 voci di configurazione tra client e gateway, più 8 definizioni di endpoint a monte.
- Riferimenti agli endpoint complessivi: 32.
È un nostro calcolo delle configurazioni, non un'implementazione osservata né un risultato prestazionale. Le impostazioni potrebbero già essere distribuite centralmente, e ruoli diversi potrebbero richiedere gateway o profili diversi. Anche le autorizzazioni OAuth a monte, cioè i permessi che ogni utente concede a un servizio, restano separate dalle definizioni degli endpoint.
Il vantaggio è che cambiare l'indirizzo di un server approvato o una policy sui tool può diventare un'operazione centrale. Resta possibile commettere un errore centrale. La policy va versionata e occorre stabilire chi può modificarla.
Conviene aspettare quando un responsabile riesce già a gestire un insieme ridotto di tool a basso rischio con i controlli di identità esistenti e una configurazione condivisa. Un gateway aggiunge un servizio, una dipendenza e una possibile causa di guasto. Deve risolvere un problema operativo preciso.
La scelta non ti riguarda se i tuoi agenti non usano tool MCP. Se devi soltanto controllare le richieste ai modelli, parti dalla scelta del gateway sul versante LLM. Se l'applicazione applica già la policy sui tool e il percorso di audit necessari, aggiungi un gateway solo quando migliora quel perimetro di controllo.
Che cosa cambia per chi sviluppa, gestisce e acquista
Sviluppo: prima viene il trasporto
Scegli un gateway che possa raggiungere i server che utilizzi. Con stdio, il client comunica con un processo locale attraverso i suoi flussi di input e output. Streamable HTTP trasporta il traffico MCP verso un endpoint remoto. L'architettura del protocollo descrive entrambe le modalità.
Un gateway remoto gestito non può avviare automaticamente un processo stdio sul tuo portatile. Trasformare quel processo in un servizio HTTP ospitato richiede lavoro di deployment e gestione delle credenziali. Verifica la compatibilità del trasporto prima di sostituire le impostazioni dei client.
Gestione: controllare il percorso effettivo
Una policy comune aiuta soltanto se le chiamate interessate la attraversano. Censisci le credenziali e gli endpoint diretti insieme alle connessioni al gateway. Definisci come i client approvati raggiungono i tool, dove vengono registrati gli incidenti e chi è responsabile del ripristino in caso di guasto del gateway.
In un flusso di assistenza, l'evidenza utile è l'identità e l'azione che ha modificato un ticket. Un log che registra soltanto la riuscita della connessione non risponde a questa domanda. Verifica quali dati produce il prodotto scelto, senza presumere che ogni funzionalità di logging fornisca le stesse evidenze.
Acquisto: finanziare il perimetro necessario
Metti a budget il gateway, i server a monte e la persona responsabile di entrambi. Un piano Free può bastare per il numero di utenti ma non per i requisiti di conservazione dei log. Un software open source può soddisfare i requisiti di deployment e richiedere comunque un'integrazione aggiuntiva delle identità.
Se i requisiti si estendono alla scoperta di server non approvati, all'ispezione dettagliata durante l'esecuzione o alla risposta agli incidenti in ambito enterprise, il confronto tra piattaforme di sicurezza MCP affronta quell'acquisto più ampio.
Tre gateway MCP a confronto: verifica del 4 ottobre 2026
Cloudflare è adatto a un perimetro remoto gestito; Docker alla gestione dei server in container; Lasso all'orchestrazione tramite plugin. La scelta dipende da trasporto, controlli di accesso, log e da chi gestisce il servizio.
I prezzi e le licenze riportati sotto sono stati verificati sulle pagine pubbliche e nei repository dei rispettivi fornitori il 4 ottobre 2026. Gli scenari di costo successivi sono calcoli basati su ipotesi dichiarate.
Fonti: piani Cloudflare, licenza Docker e licenza Lasso.
Cloudflare MCP Server Portals
Cloudflare MCP Server Portals è l'opzione gestita per i server MCP remoti approvati, quando Cloudflare One soddisfa i requisiti di identità e gestione. Riunisce i server dietro un unico endpoint HTTP, usa Cloudflare Access per l'autenticazione e consente agli amministratori di scegliere i tool e i prompt esposti attraverso un portale.
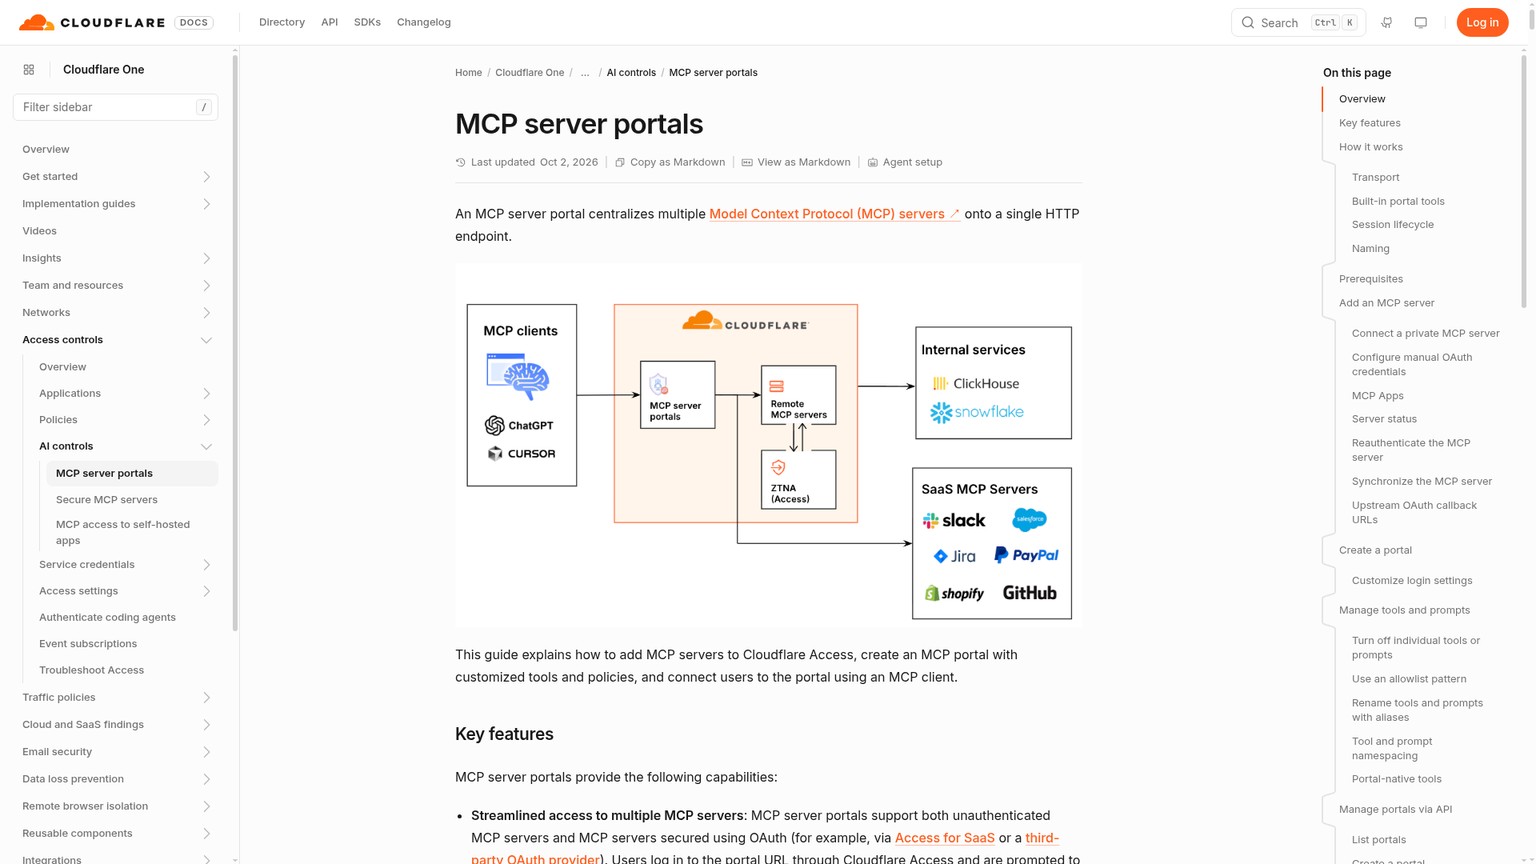
La tabella dei piani attuale riporta Free a $0 con un limite di 50 utenti, Pay-as-you-go a $7 per utente/mese e un piano Contract con prezzo annuale personalizzato per utente. Indica una conservazione standard dei log fino a 24 ore su Free e fino a 30 giorni su Pay-as-you-go; la conservazione dipende dal servizio utilizzato.
I limiti da verificare sono la compatibilità e le funzionalità di audit incluse nel piano. La documentazione dei portali Cloudflare prevede il supporto ai server MCP HTTP remoti, con un massimo di 80 server per portale. Un server che supporta solo stdio deve prima essere ospitato dietro un endpoint HTTP autenticato. Alcuni server a monte rifiutano i client che passano attraverso un proxy.
Anche i log del portale e la loro esportazione esterna sono acquisti distinti: l'integrazione Logpush di Cloudflare è riservata a Enterprise. Verifica che il piano includa questa funzionalità prima di promettere a chi svolge l'audit un archivio esterno.
Sceglilo per tool remoti compatibili quando vuoi un perimetro condiviso senza gestire le risorse di calcolo del gateway. L'articolo Cloudflare MCP Portals è gratuito? distingue i costi per utenti, hosting e audit.
Docker MCP Gateway
Docker MCP Gateway è l'opzione open source quando anche l'esecuzione dei server MCP fa parte del problema. Avvia i server in container isolati, ne gestisce il ciclo di vita, si occupa di credenziali e instradamento e raggruppa i server disponibili in profili. Un profilo è un insieme salvato di server resi disponibili a un client.
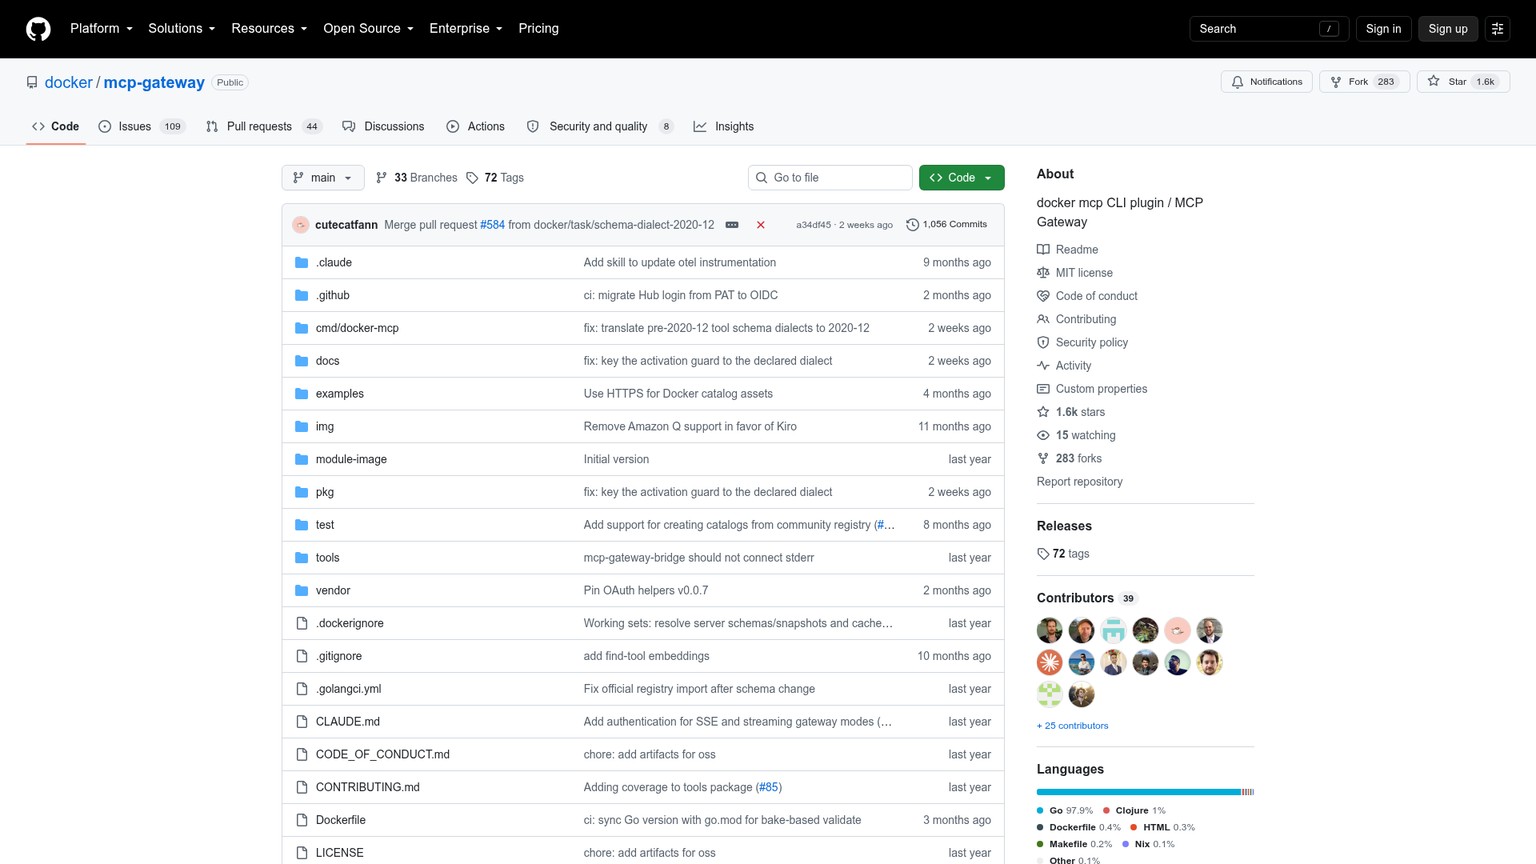
Il codice del gateway autonomo è distribuito con licenza MIT. Docker documenta l'installazione manuale con Docker Engine, oltre alla modalità con Docker Desktop. Host, aggiornamenti, credenziali e progettazione del deployment restano a tuo carico.
Docker Desktop ha condizioni commerciali separate. La pagina delle licenze di Docker stabilisce che, per l'uso commerciale gratuito di Desktop, le piccole imprese ammesse devono avere meno di 250 dipendenti e meno di $10 milioni di fatturato annuo. Le organizzazioni più grandi e gli enti pubblici devono avere un abbonamento a pagamento. Docker Pro costa $11 per utente/mese con fatturazione mensile, oppure $9 per utente/mese con un piano annuale. Sono costi dell'abbonamento Desktop, non tariffe per il codice del gateway.
C'è un'ulteriore distinzione tra le offerte: la documentazione attuale del gateway Docker indica separatamente che MCP Gateway come parte di Docker AI Governance è disponibile solo su invito, tramite il reparto commerciale. Il repository pubblico MIT resta l'opzione per il codice autonomo. Non attribuire all'offerta commerciale di governance il costo della licenza del repository nel tuo budget.
Scegli Docker quando contano l'isolamento tramite container e la gestione dei server, e c'è un responsabile dell'ambiente di esecuzione. Un gateway su ciascun portatile può consolidare i tool locali; una policy aziendale condivisa e l'accesso da client remoti richiedono comunque una progettazione esplicita del deployment.
Lasso MCP Gateway
Lasso MCP Gateway è un intermediario per richieste e risposte MCP basato su plugin. Legge le configurazioni dei server, gestisce quelli configurati e ne espone le funzionalità attraverso un'interfaccia unificata. Il suo repository include esempi per Cursor e Claude Desktop.
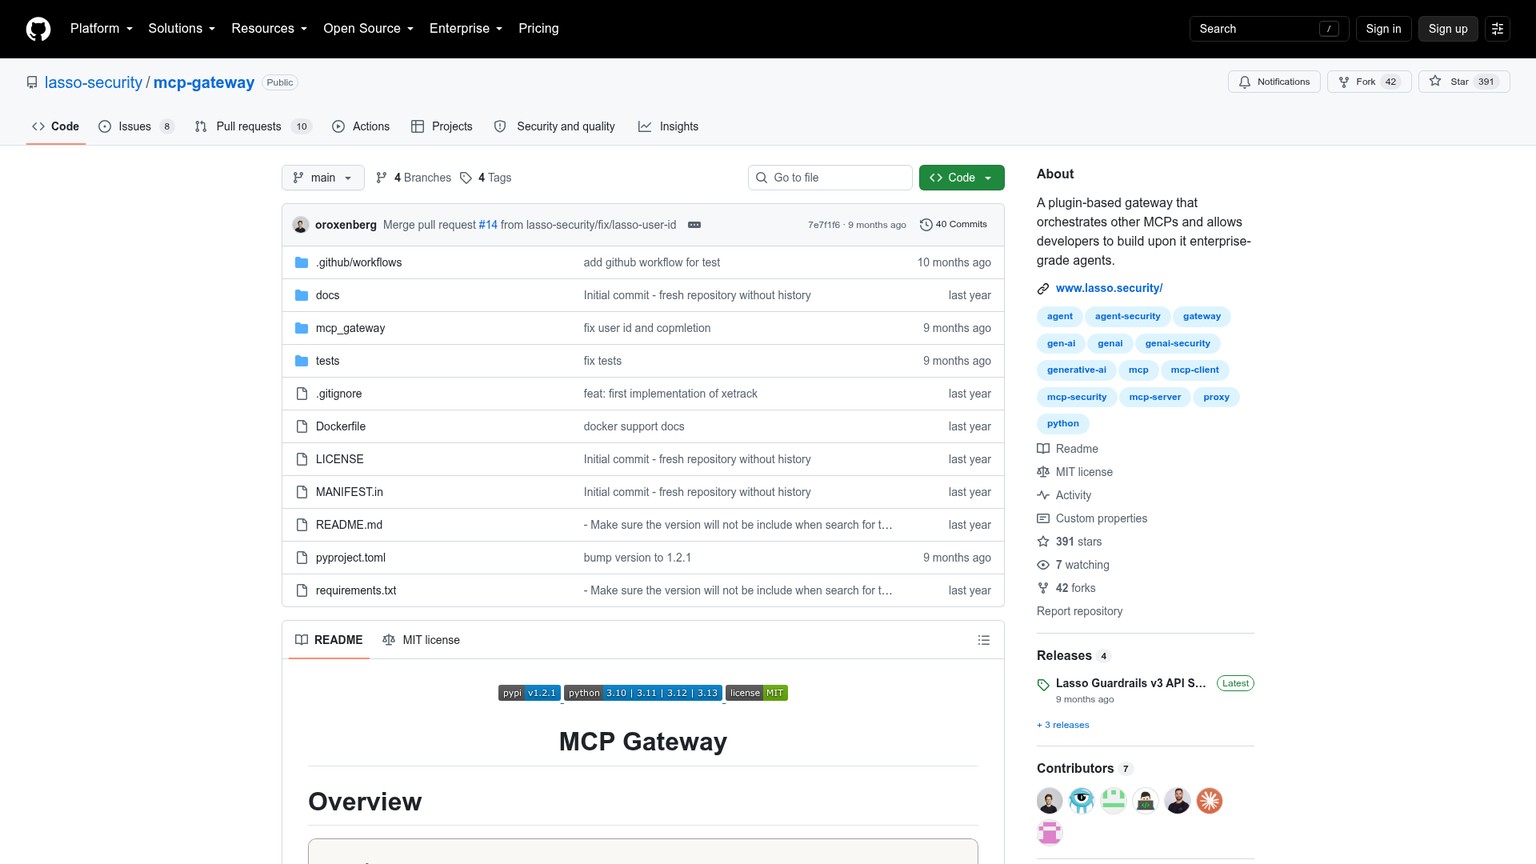
Il codice del gateway ha licenza MIT. Il plugin basic maschera token e segreti. Il plugin facoltativo presidio maschera le informazioni personali, mentre xetrack aggiunge il tracciamento con eventi memorizzati in SQLite e richiede una propria installazione.
Il vincolo importante è il perimetro operativo del plugin. Il plugin lasso richiede una chiave API di Lasso e invia i contenuti all'API di Lasso per i controlli. La licenza MIT del gateway non stabilisce il prezzo o le condizioni di quell'API ospitata, e il README non ne riporta il prezzo. Considerala una dipendenza da un servizio separato quando prepari il budget o decidi dove possono transitare i contenuti.
Scegli Lasso quando devi estendere la gestione di richieste e risposte e puoi farti carico delle attività operative che la accompagnano. Il README non descrive un servizio pronto all'uso con identità condivise, permessi sui tool per utente e limiti di frequenza. Richiedi esplicitamente questi controlli se sono il motivo per cui stai aggiungendo un gateway.
Quanto costa gestire un gateway MCP?
La licenza software è soltanto una voce del budget. Tieni separati i costi del software o dell'abbonamento al gateway, le risorse di calcolo e i log, il tempo di chi lo gestisce, i modelli e le applicazioni a monte usati dal flusso di lavoro.
Per un servizio gestito, includi i costi per identità o a consumo e gli eventuali componenti aggiuntivi necessari per esportazione o sicurezza. Per il self-hosting, includi le risorse di calcolo del gateway e dei server, la conservazione dei log, gli aggiornamenti, la gestione delle credenziali e il lavoro di ripristino. Un gateway gratuito può dare accesso a un account SaaS e a un modello entrambi a pagamento.
Ecco un esempio di pianificazione per un piccolo team. Ipotizziamo un costo interno del lavoro di $100/ora, comprensivo delle spese generali, e $20/mese di costi aggiuntivi per risorse di calcolo e log in self-hosting. Sono valori scelti per il budget, non preventivi dei fornitori o requisiti di hosting misurati.
Con queste ipotesi, il self-hosting fa risparmiare $180/mese rispetto alla base di confronto del supporto alle configurazioni dirette. Costa $220/mese, anche se la licenza del codice del gateway costa $0. Se l'attivazione richiede otto ore di lavoro, vanno aggiunti $800. La stima per il primo anno è 12 × $220 + $800 = $3,440, contro $4,800 della base di confronto dichiarata per il supporto alle connessioni dirette.
Il risparmio dipende interamente dalla capacità del gateway di ridurre il lavoro di supporto nella misura ipotizzata. Misura il tempo attuale e sostituisci i valori dell'esempio. Una configurazione diretta mantenuta con una semplice configurazione condivisa può costare molto meno.
Applicare i prezzi dei fornitori alla propria infrastruttura
Per sei utenti Cloudflare attivi, Free può comportare $0 di costi del piano Cloudflare, entro il limite di 50 utenti. Nello scenario del gateway gestito compatibile della tabella, il lavoro interno ipotizzato per le policy costerebbe comunque $50/mese. Hosting dei server a monte, uso dei modelli, abbonamenti e componenti aggiuntivi restano esclusi da quella cifra.
Per 60 posti acquistati su Pay-as-you-go, la tariffa pubblicata di $7 dà 60 × $7 = $420/mese, oppure $5,040/anno. Il calcolo mette a budget tutti i 60 posti a pagamento. Il limite di 50 utenti di Free riguarda un piano separato e non equivale a sottrarre 50 posti in questo calcolo. La documentazione Cloudflare sui posti utente specifica che i posti disponibili corrispondono agli utenti acquistati e che un'identità occupa un solo posto, indipendentemente dalle applicazioni a cui accede.
Per sei nuovi abbonamenti mensili Docker Pro, se necessari per la modalità Desktop scelta, il prezzo pubblicato da Docker porta a 6 × $11 = $66/mese. Se esistono già abbonamenti idonei, la spesa aggiuntiva per gli abbonamenti può essere $0. Un deployment basato su Engine ha un proprio budget infrastrutturale.
Per Lasso, parti dal codice del gateway MIT e aggiungi il budget per host e log. Se attivi il plugin che dipende dall'API, richiedi separatamente le condizioni del servizio ospitato. Non è corretto inserire a budget come $0 una dipendenza di cui non si conosce il prezzo.
Connessioni dirette, self-hosting o servizio gestito: quale scegliere?
Mantieni le connessioni dirette finché i controlli esistenti soddisfano le esigenze del flusso di lavoro. È la scelta giusta per un insieme piccolo e controllato di tool, con un responsabile identificato e processi praticabili di revoca e audit. Rivedi la decisione quando un altro client, ruolo o un'azione sensibile fa divergere le policy.
Scegli l'open source in self-hosting quando puoi indicare chi gestirà l'ambiente di esecuzione. Docker è il punto di partenza più chiaro per i server MCP in container. Lasso è l'esempio più pertinente quando serve intercettare richieste e risposte tramite plugin. Metti a budget separatamente l'integrazione delle identità, l'hosting e i log, e dimostra che i controlli richiesti funzionano.
Scegli un servizio gestito quando i tool remoti compatibili richiedono policy condivise e non vuoi gestire il gateway. Cloudflare è una prima opzione concreta da valutare per una piccola infrastruttura Cloudflare One. Prima di estendere l'adozione, verifica il trasporto, le autorizzazioni a monte, la policy sui tool e il piano necessario per l'audit.
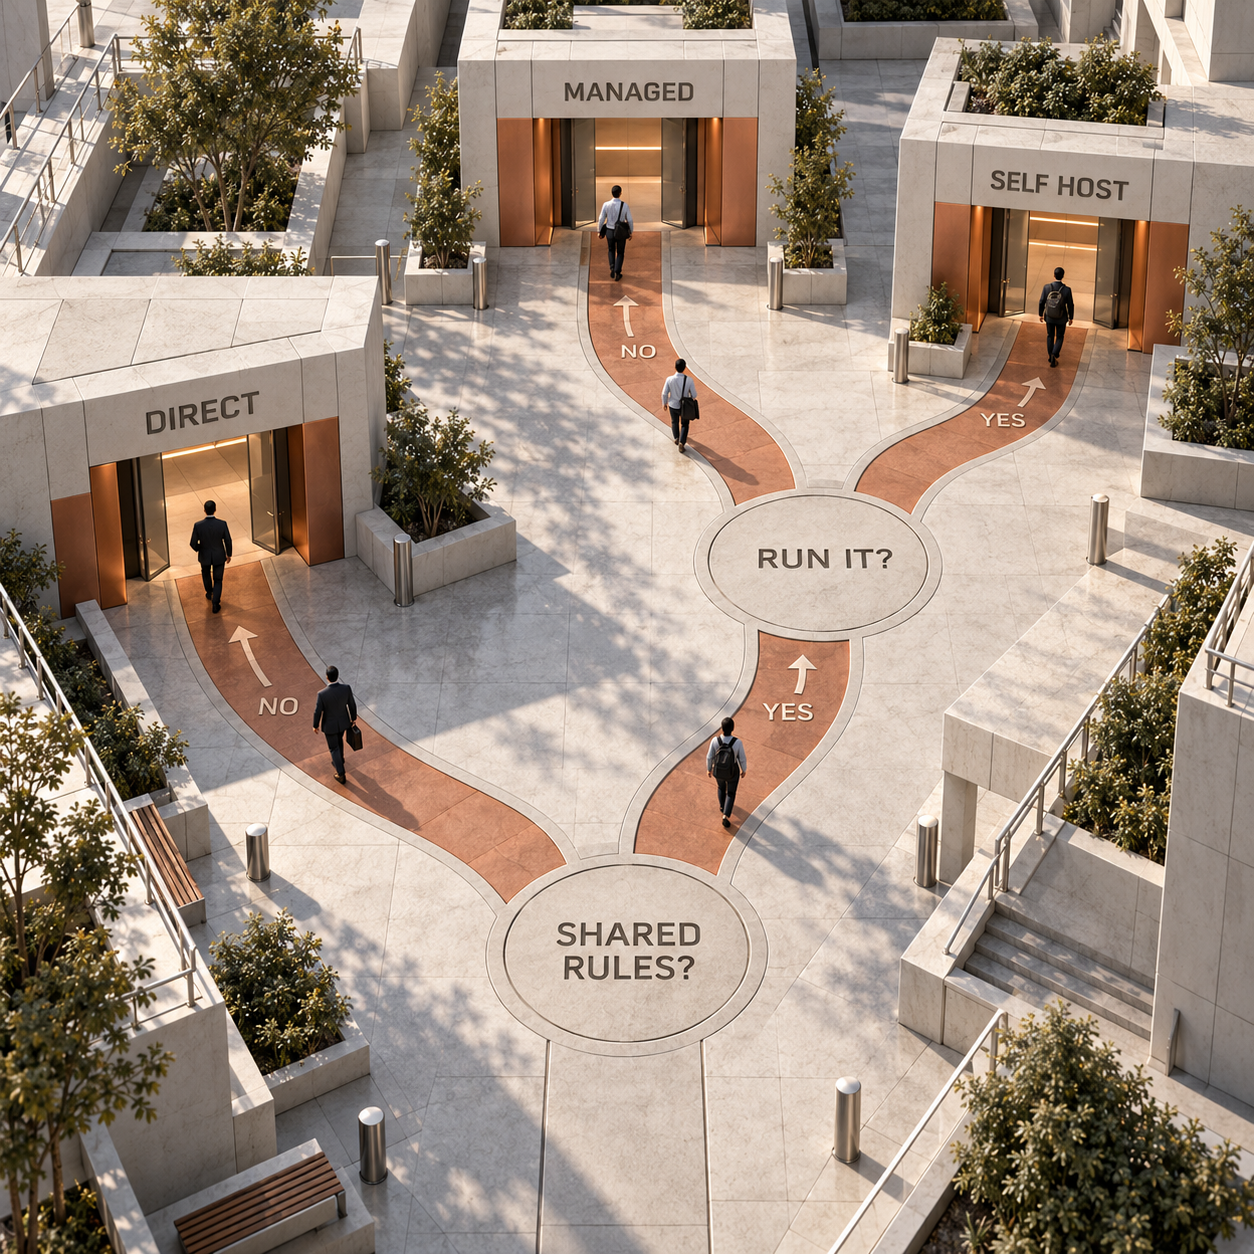
Un solo requisito può cambiare la scelta: se il servizio gestito non raggiunge i server o non offre i controlli necessari, assegna un responsabile al self-hosting oppure mantieni il percorso diretto controllato. Il numero di funzionalità di un fornitore non risolve l'incompatibilità del perimetro operativo.
Le aspettative eccessive sui gateway MCP
Un URL unico non crea automaticamente un sistema di permessi affidabile. L'equivoco principale è pensare che collegarsi a un gateway risolva autorizzazione, audit e sicurezza in un solo passaggio.
All'accesso al portale può seguire un'autorizzazione OAuth a monte. Contano sia la policy del gateway sia i permessi sui record dell'applicazione a monte. Le linee guida di sicurezza di MCP avvertono esplicitamente di non accettare token destinati ad altre risorse e inoltrarli senza modifiche.
Allo stesso modo, autorizzare un tool è solo una parte del controllo sul suo utilizzo. Un'azione consentita può comunque ricevere argomenti non sicuri o intervenire sul tenant sbagliato, se l'integrazione del server lo permette. Il mascheramento delle risposte non sostituisce i permessi applicativi o l'approvazione umana per azioni dalle conseguenze rilevanti.
Cloudflare offre un esempio concreto di policy. La documentazione dei portali specifica che MFA indipendente, giustificazione dello scopo e autenticazione temporanea non vengono applicate quando un server è autorizzato tramite un portale, mentre restano validi selettori come gruppi e stato di sicurezza del dispositivo. MFA indica un fattore di autenticazione aggiuntivo. Leggi questa limitazione delle policy prima di considerare il portale un flusso di approvazione.
Infine, un gateway non può registrare il traffico dei tool che lo aggira. Definisci il percorso approvato, conserva i permessi a monte e includi la manutenzione dei server tra le attività da gestire. Il prodotto aggiunge un punto di controllo utile; è il responsabile a determinare quanto sia completo quel perimetro.
Da dove iniziare lunedì
Sperimenta su un flusso di lavoro e dimostra che il controllo per cui stai pagando funziona. Scegli, all'interno di quel flusso, un tool a basso rischio e uno che esegue azioni dalle conseguenze rilevanti. Poi usa i client per agenti su cui chi gestisce le operazioni fa già affidamento.
Mappare le connessioni attuali
Registra ogni client, endpoint del server, trasporto, responsabile delle credenziali, tool esposto e destinazione dei log. Individua la modifica ripetuta alle policy che vuoi centralizzare. Conserva la configurazione attuale dei client per poter tornare indietro.
Scegliere la modalità operativa
Usa le connessioni dirette se i controlli esistenti bastano. Avvia un progetto pilota in self-hosting solo con un responsabile dell'ambiente di esecuzione. Per un progetto pilota Cloudflare, vai in Zero Trust > Access controls > MCP Portals, aggiungi server HTTP compatibili, assegna le policy di Access a server e portale e seleziona i tool e i prompt consentiti.
Verificare la scoperta dei tool e le chiamate
Collega ogni client scelto con la modalità che supporta. Verifica che l'azione a basso rischio sia disponibile e invocabile e che un'azione vietata venga negata anche quando è richiesta esplicitamente. Controlla i permessi sui dati a monte oltre all'elenco dei tool del gateway.
Revocare l'accesso e ricostruire gli eventi
Rimuovi il permesso dell'identità usata nel progetto pilota e verifica che il tentativo di azione successivo fallisca. Trova le richieste consentite e negate nei log forniti dal prodotto. Conferma che la destinazione dei log e la loro conservazione soddisfino i requisiti.
Calcolare il costo e mantenere un responsabile
Registra canoni di abbonamento, hosting a monte, log e tempo del personale. Estendi l'adozione solo dopo aver verificato che le policy e il percorso di ripristino funzionino. Documenta come tornare alla precedente configurazione controllata senza creare un percorso alternativo privo di controllo.
Domande frequenti
Che cos'è un gateway MCP?
Un gateway MCP è un punto di controllo tra client di IA e server MCP. Può centralizzare autenticazione, elenchi di tool consentiti, log, limiti di frequenza e instradamento. Verifica ogni controllo nell'implementazione specifica, senza presumere che ogni aggregatore lo offra.
Che differenza c'è tra gateway MCP e server MCP?
Un server MCP espone tool, risorse e prompt. Un gateway regola l'accesso a uno o più server e può presentare le funzionalità approvate attraverso un'interfaccia condivisa. Il server e l'applicazione a monte continuano a eseguire e autorizzare il lavoro sottostante.
Ci serve un gateway MCP?
Usalo quando più client o ruoli richiedono una policy comune sui tool, un processo di revoca o un percorso di audit. Le connessioni dirette possono restare adeguate quando un responsabile soddisfa già questi requisiti. Non esiste una regola del protocollo che renda obbligatorio un gateway a partire da un certo numero di server.
Che differenza c'è tra un proxy e un gateway MCP?
Un proxy di base inoltra il traffico. Un gateway che conosce MCP può comprendere la scoperta e l'invocazione dei tool, aggregare le funzionalità e applicare policy specifiche per tool. Poiché più azioni MCP possono condividere un endpoint HTTP, i soli permessi a livello di URL potrebbero non esprimere i vincoli sulle azioni di cui hai bisogno.
MCP è simile a un gateway API?
MCP è un protocollo. Un gateway MCP svolge un ruolo simile a un gateway API, ma regola funzionalità e chiamate MCP. Un gateway API può comunque far parte della stessa architettura per l'autenticazione HTTP, i controlli di rete o la limitazione della frequenza.
MCP e HTTP sono la stessa cosa?
No. MCP definisce i messaggi e le funzionalità; HTTP è una delle modalità per trasportare quei messaggi ai server remoti. MCP supporta anche stdio per i processi locali. Questa distinzione nel trasporto spiega perché un gateway HTTP gestito non può usare direttamente tutti i server esclusivamente locali.
Perché usare MCP invece di REST?
MCP offre ai client di IA compatibili un modo comune per scoprire e chiamare i tool. Un server può fare da interfaccia a un'API REST esistente, che può quindi restare alla base del sistema. Scegli l'interfaccia di cui hanno bisogno i client effettivi: aggiungere MCP non richiede di riscrivere tutte le API applicative.
MCP si basa su JSON?
Sì. MCP usa messaggi JSON-RPC 2.0 per richieste, risposte e notifiche. Il protocollo definisce il significato di quei messaggi, compresa la scoperta e l'invocazione dei tool; non è soltanto un endpoint JSON generico.
Che differenza c'è tra MCP e RAG?
MCP è un protocollo di integrazione per tool e dati. RAG, retrieval-augmented generation, recupera informazioni per supportare la risposta di un modello. Un tool di recupero delle informazioni può essere esposto tramite MCP, quindi i due possono lavorare insieme. Aggiungere un gateway non migliora di per sé la qualità del recupero.
Per altre decisioni pratiche sull'infrastruttura e verifiche dei prezzi con una data precisa, iscriviti alla newsletter.
- Ultimo aggiornamento
- 4 ott 2026
- Categoria
- Build
Preferisca questo sito su Google


Segni omidsaffari.com come fonte preferita e Google lo mette in evidenza per lei in Top Stories, AI Overviews e AI Mode.
OpenAI API pricing 2026: tre budget per scegliere il modello
Quanto costano le API OpenAI? Prezzi di GPT-6.1 Sol, Luna e Astra, tre budget mensili e costi di ricerca, container, voce e immagini, tutti in USD.3 ott 2026Build
Pi Coding Agent: installazione e prima prova con Pi 1.0
Configura Pi 1.0, collega il modello che già usi e completa una prima attività. Guida a installazione, AGENTS.md, costi dei provider e limiti pratici.3 ott 2026Build
Agenti AI senza codice: 8 piattaforme a confronto nel 2026
Confronta 8 piattaforme per creare agenti AI senza codice: prezzi, crediti, integrazioni e limiti per scegliere lo strumento adatto al tuo lavoro.1 ott 2026Build
Lovable pricing: piani, crediti e budget mensile nel 2026
Scopri quanto costa Lovable: piani Free, Pro e Business, crediti, ricariche, scadenze e costi Cloud e AI, con un budget per una piccola app interna.1 ott 2026Build
Codex CLI e Security Cloud: configurazione, costi e CI
Configura Codex Security dopo DevDay: scansioni Cloud, review delle pull request e CLI in CI. Costi per cinque persone, limiti e controllo umano.30 set 2026Build
LearnWorlds Pricing 2026: costi reali e piano più conveniente
Scopri prezzi, commissioni e crediti AI di LearnWorlds: il confronto tra Starter, Pro Trainer e Learning Center per scegliere il piano più conveniente.30 set 2026Build
Notion AI vs ChatGPT Space: quale conviene scegliere?
Notion AI vs ChatGPT Space: confronto su prezzi, database, permessi e migrazione per scegliere lo spazio di lavoro giusto per il tuo progetto.30 set 2026Build