v0 collega i prototipi al design system privato del team
v0 installa librerie di componenti private con NPM_TOKEN o NPM_RC. Come usare il design system reale senza esporre le credenziali al modello.

Ora v0 può usare la libreria componenti privata in cui il team ha già investito: il prototipo parte così dai componenti reali del design system, non da copie che gli sviluppatori dovranno sostituire in seguito. Il 18 settembre 2026 alle 17:00 UTC, Vercel ha reso disponibile il nuovo flusso per le credenziali: basta fornire a v0 un NPM_TOKEN o un NPM_RC tramite una variabile d’ambiente condivisa negli ambienti Development o Preview. Il pacchetto viene installato senza mostrare la credenziale al modello e senza scriverla nel filesystem della sandbox.
Un piccolo cambiamento per il design system, un passaggio di consegne molto diverso
Un pacchetto npm privato è codice JavaScript o TypeScript distribuito attraverso un registry che verifica chi è autorizzato a scaricarlo. I team lo usano per componenti del design system, token, helper di autenticazione, wrapper per l’analytics e utility interne.
Prima di questa novità, il controllo del registry interrompeva il flusso di lavoro in v0. I pacchetti pubblici si installavano normalmente; una libreria componenti privata richiedeva invece una soluzione alternativa, come il caricamento di un archivio. In caso contrario, il prototipo ricorreva a nuovi componenti abbastanza simili da superare la revisione. Durante la demo sembrava la strada più rapida, ma una volta trasferito il codice nel repository reale si trasformava in un lavoro di sostituzione.
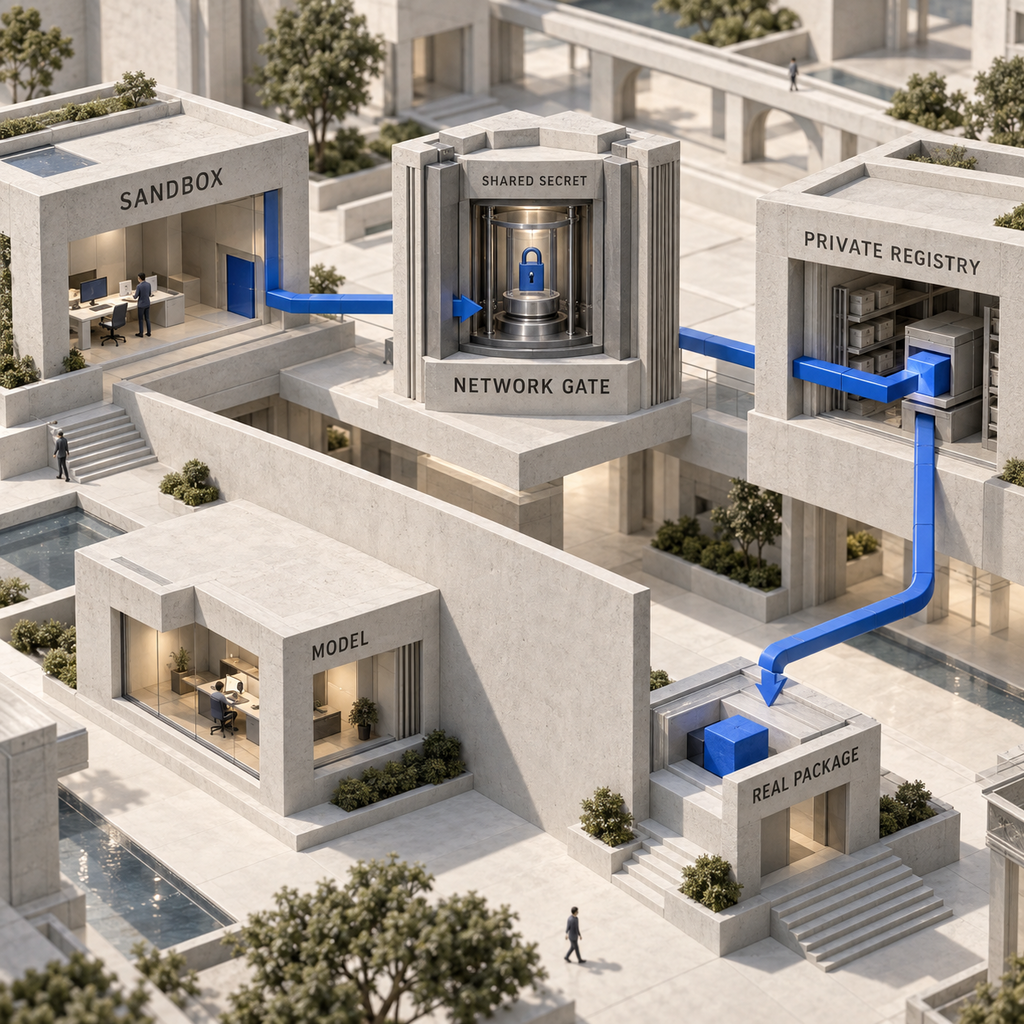
Il nuovo flusso di v0 sposta l’autenticazione sul perimetro della sandbox. v0 esegue in Vercel Sandbox il package manager già previsto dal repository. Quando la richiesta di installazione viene inviata al registry privato, Vercel applica la credenziale al confine di rete. Il modello e l’agente non possono leggerne il valore, che non viene neppure salvato in un file .npmrc locale.
È una distinzione sostanziale: il pacchetto entra nella build, il segreto non entra né nel prompt né nel filesystem.
Poter accedere al pacchetto, però, non insegna a v0 come usare correttamente il sistema. Può recuperare un componente Button e scegliere comunque la variante sbagliata, dimenticare un provider o ignorare il wrapper del tema. Per questo al pacchetto vanno affiancati documentazione aggiornata, esempi e un’applicazione reale che già lo utilizzi. Resta valido il metodo più ampio descritto in Come fornire un design system agli agenti di coding: il codice racchiude i meccanismi ripetibili, mentre le indicazioni guidano le decisioni.
Il costo nascosto è sostituire i componenti
L’effetto economico non sta nell’installare un pacchetto più velocemente. Sta nella possibilità di eliminare una ricostruzione separata tra l’approvazione del prototipo e il lavoro destinato alla produzione.
Quando v0 inventa un componente simile all’originale, prototipo e prodotto assumono identità diverse. Il team di sviluppo deve sostituire gli import, rimappare le prop, ripristinare il contesto del tema, collaudare di nuovo gli stati e spiegare perché la schermata approvata è cambiata. Partendo dal pacchetto reale, invece, il passaggio di consegne può diventare una fase di revisione e rifinitura anziché una ricostruzione.
Ecco un’ipotesi di calcolo, non un benchmark di Vercel. Supponiamo che in passato un prototipo richiedesse 4 ore per sostituire i componenti e che il tempo degli sviluppatori fosse valutato $100 l’ora. Se configurare e verificare le credenziali richiede 1 ora, il risparmio stimato è di 3 ore, cioè $300.
Il risparmio non è garantito. Un pacchetto configurato male, un provider mancante o indicazioni d’uso poco chiare possono consumare altrove le stesse 3 ore. Misurate sul vostro componente il diff del repository e il tempo necessario per le correzioni; solo il risultato dirà se adottare o scartare il flusso.
Per i team che usano soltanto pacchetti pubblici non cambia nulla. Lo stesso vale per chi crea schermate concettuali usa e getta, che non entreranno mai in un repository. La novità conta soprattutto quando un prototipo v0 approvato è destinato a diventare software mantenuto nel tempo.
La credenziale dipende da dove risiede il pacchetto
La regola è semplice: NPM_TOKEN per i pacchetti privati su registry.npmjs.org, NPM_RC per gestire l’instradamento. Non aggiungeteli entrambi come soluzione di riserva. La documentazione sulle dipendenze private specifica che NPM_RC prevale quando sono presenti entrambi: una vecchia configurazione personalizzata potrebbe quindi nascondere un token npm valido.
Configurazione con i soli permessi necessari
Scegliete un componente reale
Partite da un componente già usato nel repository di produzione. Avrete così un import noto, un risultato visivo già definito e un vero passaggio di consegne da esaminare. Un pacchetto creato soltanto per la demo dimostra che l’autenticazione funziona, ma non che il flusso riduca il lavoro da rifare.
Create la variabile condivisa
In Vercel selezionate il team, aprite Settings e poi Environment Variables. Aggiungete
NPM_TOKENoNPM_RCcome variabile condivisa e assegnatela a Development, Preview o a entrambi. Contrassegnatela come sensibile.Secondo la documentazione di v0, per gestire questa impostazione serve almeno il ruolo Vercel Developer. Il token deve avere accesso in lettura a tutti i pacchetti privati installati dal progetto e nessun permesso ulteriore rispetto a quelli richiesti dal registry.
Instradate un registry personalizzato
Per GitHub Packages, Vercel indica questo valore
NPM_RCper lo scope di esempio@acme:Ini@acme:registry=https://npm.pkg.github.com/ //npm.pkg.github.com/:_authToken=${GITHUB_PACKAGES_TOKEN}Salvate
GITHUB_PACKAGES_TOKENcome un’altra variabile condivisa. Durante l’installazione,NPM_RCpuò espandere i riferimenti${VAR}e garantisce al valore richiamato la stessa protezione riservata alle credenziali. Per JFrog Artifactory usate l’URL del registry e la variabile del token equivalenti.Verificate l’integrazione in v0
In v0 aprite Settings, quindi Integrations, e cercate npm. v0 collega automaticamente le variabili condivise supportate. Chiedetegli di installare e visualizzare il componente scelto, poi verificate che l’anteprima utilizzi stili, provider e comportamento previsti.
Controllate il passaggio al repository
Trasferite il risultato nel repository reale. Esaminate
package.json, il lockfile, il percorso dell’import, la configurazione dei provider, gli stili globali e le differenze nel codice sorgente. Eseguite i controlli già previsti dal repository. Un’anteprima funzionante è un buon segnale, ma il passaggio è concluso soltanto quando il branch continua a usare correttamente il componente approvato.
Quattro team che possono adottarlo da subito
Un team SaaS che sviluppa una dashboard
Il product designer può prototipare un nuovo flusso di fatturazione con gli stessi componenti privati già distribuiti dal team frontend. Il vantaggio non è una generazione più gradevole: la revisione avviene sul comportamento effettivo di Button, Table e Modal, e il codice sorgente cambia meno nel passaggio successivo.
Il responsabile del design system che prepara v0 per l’azienda
Prima di avviare un’importazione con Design Systems 2.0, il responsabile può aggiungere il pacchetto privato e poi fornire a v0 il repository sorgente, un’applicazione reale che lo utilizza e la documentazione d’uso aggiornata. v0 crea una base iniziale e si ferma per la revisione prima di salvare il sistema. In questo modo font, provider, token e pattern di componenti deprecati si correggono una sola volta, prima che vengano ereditati da tutte le conversazioni successive.
Il responsabile di piattaforma di un’agenzia con più registry
L’agenzia può usare NPM_RC per indirizzare gli scope delle diverse organizzazioni verso il registry corretto, senza copiare un token in ogni prototipo. Il risultato è una gestione controllata delle credenziali e meno imitazioni specifiche per ciascun cliente. Restano comunque necessari confini di accesso separati e una procedura di revisione per il pacchetto di ogni cliente.
Un team frontend enterprise su GitHub Packages o JFrog
Il team di piattaforma può consentire a v0 di installare le stesse dipendenze interne del repository importato. L’anteprima diventa così più fedele: gli errori nella risoluzione dei pacchetti, nella configurazione del tema e negli import emergono durante la prototipazione, non dopo il passaggio di consegne. Se le policy vietano le credenziali condivise, il percorso documentato tramite .tgz resta il progetto pilota più contenuto.
Accesso e prezzo sono due voci distinte
La documentazione sui pacchetti privati non indica un piano v0 a pagamento né un add-on separato per questa funzionalità. Stabilisce invece un requisito di autorizzazione: chi gestisce la variabile condivisa deve avere almeno il ruolo Vercel Developer. Nella documentazione dei ruoli di Vercel, il ruolo Developer a livello di team è previsto nei piani Pro ed Enterprise.
Questo requisito è distinto dagli attuali piani v0. Free costa $0 al mese, include $5 di crediti mensili e prevede un limite di 7 messaggi al giorno. Plus costa $30 per utente al mese, con $30 di crediti mensili e $2 di crediti giornalieri per il login, entrambi per utente. Business costa $100 per utente al mese, offre gli stessi crediti indicati e disattiva per impostazione predefinita l’uso dei dati per l’addestramento. Enterprise ha un prezzo personalizzato. La documentazione riporta ancora il vecchio piano Premium da $20 al mese, ma è in fase di dismissione e non è disponibile per i nuovi utenti.
Vercel Pro prevede una quota di piattaforma di $20 al mese, un posto con autorizzazione al deploy e $20 di credito mensile per l’utilizzo. Ogni posto Owner o Member aggiuntivo costa $20 al mese. Tutti i prezzi pubblicati sono in dollari statunitensi, tasse escluse.
In un esempio di configurazione, un posto v0 Plus e la quota di piattaforma Vercel Pro sommano $50 al mese, prima di tasse e consumi. Non è il prezzo minimo di questa funzionalità: la documentazione della release non afferma che siano necessari entrambi i piani a pagamento. Prima di acquistare un upgrade, controllate account e ruolo già disponibili.
I limiti, senza scorciatoie
L’accesso ai pacchetti privati elimina un ostacolo, ma non trasforma una libreria componenti in un design system completo, non rende il codice generato pronto per la produzione e non aggiorna automaticamente un progetto esistente quando cambia il pacchetto.
I confini pratici sono chiari:
- Le Shared Environment Variables non supportano valori specifici per singolo branch.
NPM_RCprevale suNPM_TOKENquando entrambi sono presenti.- Il token deve coprire tutti i pacchetti privati installati dal progetto, comprese le dipendenze private richiamate dal pacchetto scelto.
- Proteggere la credenziale non garantisce che l’implementazione generata sia corretta.
- Provider, CSS globale, font, token, stati dei componenti, test, accessibilità e revisione restano parte del passaggio di consegne.
La garanzia di sicurezza è circoscritta ma utile: v0 non espone la credenziale al modello o all’agente e non la scrive nel filesystem della sandbox. Spetta comunque all’azienda decidere se un token del registry può essere usato in questo flusso, limitarne i permessi e stabilire come ruotarlo.
La prossima mossa, lunedì
Conviene agire questa settimana se il team dispone già di un pacchetto di componenti privato e i prototipi v0 diventano regolarmente lavoro da integrare nel repository. È meglio aspettare se il responsabile della sicurezza non ha approvato una credenziale di sola lettura per il registry. Se le credenziali non possono essere condivise, il percorso .tgz consente un progetto pilota circoscritto. Se usate solo pacchetti pubblici o il lavoro in v0 si ferma a concept usa e getta, questa release non vi riguarda.
Lunedì importate un componente privato reale. Inserite in Development la credenziale di sola lettura con i permessi minimi, controllate l’integrazione npm, fate visualizzare il componente a v0 e trasferite il risultato nel repository. Verificate dipendenza, lockfile, import, provider, stato visivo e differenze nel codice. Se il componente supera il passaggio senza essere sostituito da un’imitazione, il flusso è davvero cambiato. A quel punto misurate le ore risparmiate prima di estenderlo.
Per conoscere la prossima novità concreta delle piattaforme e i suoi effetti economici, iscrivetevi alla newsletter.
- Ultimo aggiornamento
- 19 set 2026
- Categoria
- Explained
Preferisca questo sito su Google


Segni omidsaffari.com come fonte preferita e Google lo mette in evidenza per lei in Top Stories, AI Overviews e AI Mode.
Claude Code Enterprise: l’Auto Mode taglia i costi del classificatore
Claude Code Enterprise 2.1.278 può spostare sul server i controlli dell’Auto Mode. Ecco quando spariscono i costi separati del classificatore.19 set 2026Explained
Vercel pricing: quanto costa Turbo per un solo deployment
Vercel pricing e Turbo: costi, requisiti e tre metodi per accelerare un solo deployment urgente senza modificare le impostazioni del progetto.18 set 2026Explained
ChatGPT Word: scrivere e revisionare senza cambiare app
ChatGPT Word porta bozze, sintesi e revisioni nella barra laterale di Word. Ecco requisiti, limiti, costi d’uso e un flusso di lavoro concreto.18 set 2026Explained
Google Antigravity: come migrare i job API entro il 5 ottobre
Scopri quali job di Google Antigravity richiedono un nuovo adapter, quali necessitano solo del nuovo ID agente e come migrare entro il 5 ottobre.18 set 2026Explained
Tracing Cloudflare Workers: come individuare il servizio che rallenta una richiesta
Il tracing Cloudflare Workers ora segue le chiamate RPC tra Worker e Durable Object: come isolare il servizio lento e stimare costi e conservazione.17 set 2026Explained
Vercel Hobby oltre 10GB: la regola dei 30 giorni non basta più
Con Vercel Hobby, superati 10GB di Deployment Storage, preview e rollback non protetti possono sparire prima dei 30 giorni. Ecco cosa proteggere.17 set 2026Explained
Cloudflare AI Gateway: come evitare addebiti sul conto sbagliato
Cloudflare AI Gateway blocca le richieste senza chiavi del provider prima che i costi finiscano su Unified Billing. Scopri come configurarlo e testarlo.17 set 2026Explained