Chave da API OpenAI: como planejar a rotação sem interrupções
Entenda como definir a validade da chave da API OpenAI, preparar a substituição e verificar cada automação antes que a credencial expire em produção.



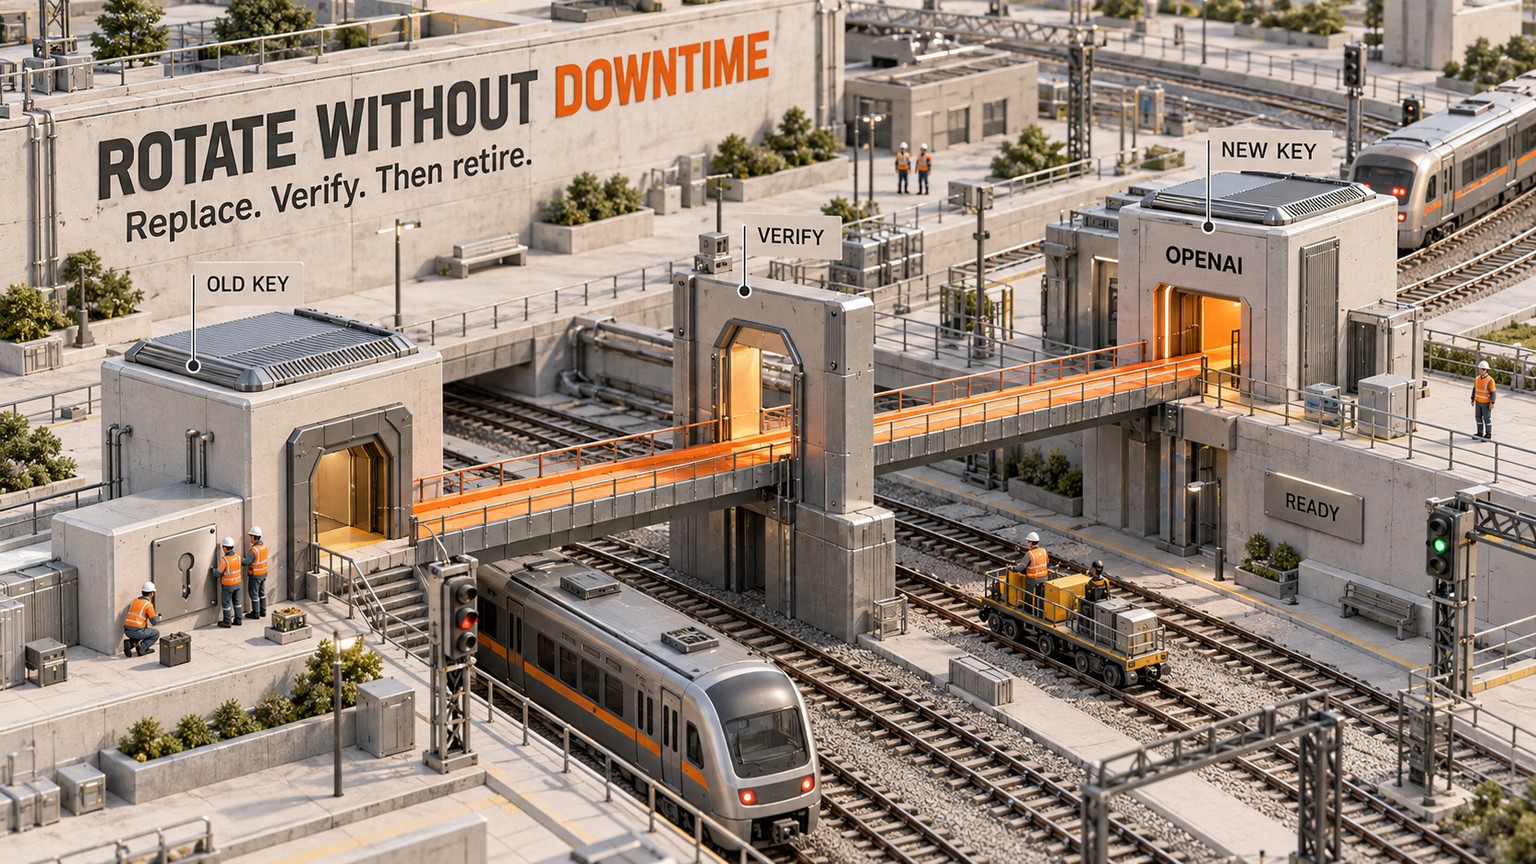
A OpenAI passou a permitir uma data de expiração para cada chave da API OpenAI vinculada a um projeto em 10 de setembro de 2026. Com isso, a rotação de chaves de API vira uma manutenção programada de produção: todo agente que roda sem supervisão precisa ter um responsável, uma janela de substituição e uma etapa de verificação antes que a chave expire.
A mudança cria um prazo, não faz a rotação automática
Uma chave de API é o segredo que um aplicativo envia para comprovar que pode usar a API da OpenAI. Muitas equipes guardam essa chave em um gerenciador de segredos, configuram um worker agendado para acessá-la e só voltam a olhar para o processo quando algo falha.
Agora, a OpenAI permite definir uma data de expiração ao criar uma chave de API de projeto. Um administrador também pode estabelecer a vida útil máxima das chaves nas configurações da plataforma, tanto para a organização quanto para um projeto. Quando essa política existe, toda chave nova precisa expirar dentro do período permitido.
Cada controle cumpre uma função diferente:
A regra hierárquica é importante. Uma configuração de projeto não pode prolongar a validade de uma chave além do permitido pela política da organização. O projeto precisa permanecer dentro desse limite.
Isso não é um sistema de rotação automática. Nas orientações para ambientes de produção, a OpenAI recomenda criar uma substituta antes do vencimento, atualizar os aplicativos, validar a nova credencial e só então revogar a antiga. Cada etapa desse processo continua sob responsabilidade da sua equipe.
O impacto no negócio aparece no orçamento de manutenção
O recurso não muda o preço dos tokens. O que muda é o cálculo de trabalho e de interrupções para cada rotina agendada que se autentica com uma chave de projeto.
Considere um modelo simples de planejamento. Os números a seguir são hipóteses de carga de trabalho, não limites da OpenAI.
Imagine que um projeto execute um agente a cada 15 minutos, totalizando 96 execuções por dia. Uma rotação planejada consome 30 minutos de um operador. Se a equipe adotar um ciclo trimestral e estimar o custo total desse profissional em $75 por hora, cada rotação custará $37.50, ou $150 por projeto ao ano. Em dez projetos, a manutenção já representa uma linha anual visível de $1,500.
Agora suponha que a chave expire sem que ninguém perceba e a interrupção dure 4 horas. Nesse intervalo, haverá 16 inicializações agendadas. Se cada execução perdida exigir 10 minutos para análise e reprocessamento, a recuperação consumirá 160 minutos, ou 2 horas e 40 minutos. Com a mesma taxa de $75, apenas a mão de obra custará $200 — antes de contabilizar entregas atrasadas para clientes, relatórios não enviados ou perda de receita.
Essa é a consequência prática. A expiração reduz o tempo em que uma credencial esquecida pode continuar válida, mas transforma um risco de segurança oculto em uma tarefa operacional recorrente. É preciso reservar tempo no orçamento e identificar no calendário quem responde por ela.
Se a preocupação real é conter gastos descontrolados com a API, a expiração da chave não é o controle certo. O guia separado Controles de orçamento da API para agentes de IA trata desse limite. Tanto um teto de orçamento quanto o vencimento de uma credencial podem interromper o trabalho, mas resolvem problemas diferentes e pedem planos de recuperação distintos.
Quem precisa adotar esse fluxo de trabalho
Fundador solo com um agente SaaS autônomo
Quem mantém sozinho uma rotina de resumo de suporte, processamento de documentos ou enriquecimento de dados deve associar a credencial a um responsável, mesmo que seja o próprio fundador. Registre qual agendador, implantação e entrada no gerenciador de segredos utilizam a chave. Inicie a substituição enquanto a credencial atual ainda funciona e acompanhe uma execução agendada real até o fim usando o novo segredo.
O ganho é continuidade. A rotação se torna uma pequena implantação planejada, em vez de começar com um cliente avisando que o trabalho do dia anterior nunca chegou.
Responsável por operações de uma agência com projetos de clientes
Uma agência pode manter um registro de rotação por projeto de cliente, com projeto, responsável pela chave, jobs implantados, vencimento, status da substituição e resultado da verificação. Assim, o trabalho pode ser contabilizado. Também se evita que uma automação esquecida de um cliente permaneça escondida em uma credencial compartilhada que ninguém quer alterar.
O ganho é proteção da margem. O tempo de rotação entra no planejamento das entregas, e o responsável pela conta sabe quais jobs do cliente precisam ser conferidos antes que o segredo antigo deixe de funcionar.
Equipe de plataforma que define a regra da organização
Uma equipe de backend ou plataforma deve primeiro decidir a vida útil máxima da organização. Depois, cada projeto pode adotar um limite que permaneça dentro dessa regra. É possível aplicar uma política mais curta a um projeto quando a carga de trabalho ou o risco exigir, mas não estender sua validade para escapar do teto da organização.
O ganho é uma governança consistente. A mesma equipe deve publicar o procedimento de substituição junto com a regra de vida útil. Um prazo sem plano de troca é apenas um incidente futuro com data marcada.
Administrador de segurança que organiza credenciais antigas
Um administrador de segurança deve tratar a política para novas chaves e o inventário das antigas como duas frentes. Primeiro, aplique a vida útil máxima às chaves recém-criadas. Em paralelo, localize as credenciais de projeto existentes e atribua responsáveis a elas. O escopo publicado não promete que essas chaves antigas expirarão sozinhas.
O ganho é uma implantação coerente. A organização protege imediatamente as novas credenciais sem confundir uma política voltada ao futuro com uma limpeza já concluída.
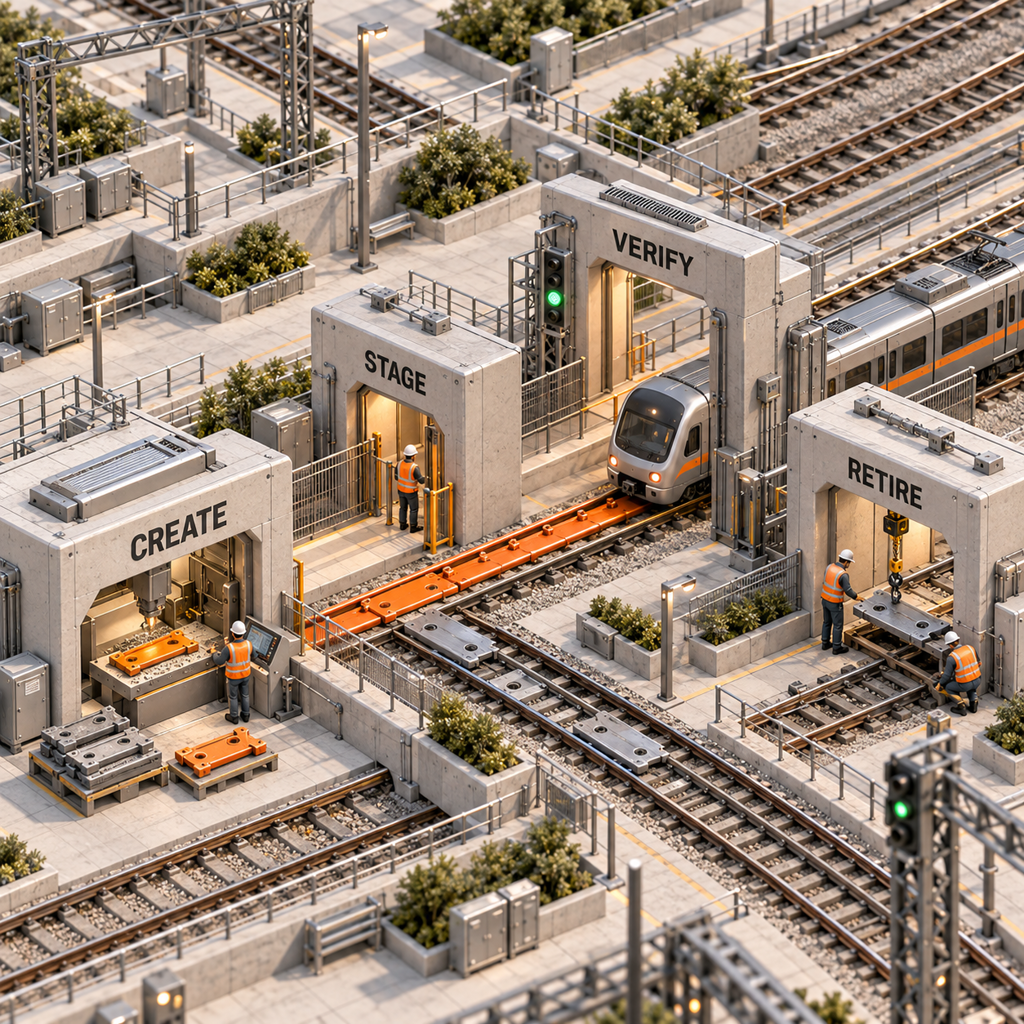
Como fazer a rotação da chave da API OpenAI sem interrupção
Os botões exatos da implantação variam conforme o serviço de hospedagem e o gerenciador de segredos. A sequência segura, porém, é a mesma.
Confirme a política e o responsável
Consulte o limite máximo da organização e o limite do projeto antes de criar a substituta. Registre o projeto da chave atual, todos os jobs que a utilizam, a pessoa responsável e o momento em que o processo de troca começa.
Crie a substituta com antecedência
Crie uma nova chave de API de projeto enquanto a antiga ainda é válida. Defina para ela uma data de expiração compatível com a política vigente. Não coloque a chave no código-fonte nem em um repositório público.
Prepare a chave no gerenciador de segredos
Salve a substituta como uma nova versão na variável de ambiente ou no caminho do gerenciador de segredos que o aplicativo já utiliza. Primeiro, atualize apenas um worker controlado ou um ambiente de teste. A OpenAI também permite separar projetos de staging e produção quando for preciso isolar melhor os testes do ambiente ativo.
Verifique o job implantado
Execute o aplicativo pelo caminho real de autenticação. Confira o resultado da requisição, a saída do job, a fila e os logs do worker. A página Usage da OpenAI pode oferecer outro sinal quando o rastreamento por chave estiver habilitado, mas nenhum painel substitui a validação do resultado de negócio.
Conclua a migração e desative a chave antiga
Atualize todas as implantações, todos os agendadores, segredos de CI e workers de longa duração que usavam a credencial antiga. Confirme que a chave nova funciona em todos esses jobs. Revogue a antiga somente depois de concluir essa verificação.
O que esse recurso ainda deixa sob sua responsabilidade
As páginas públicas da OpenAI não informam uma vida útil padrão universal nem uma duração máxima única. Também não descrevem um período de tolerância, um mecanismo de substituição automática ou um calendário de avisos de expiração. As configurações da sua conta definem a política; os lembretes e a implantação dependem do processo operacional criado ao redor dela.
A configuração também não consegue informar para onde um segredo foi copiado. Ela não sabe se um desenvolvedor colou a chave em um sistema de CI, um ambiente serverless, uma máquina local e um script de backup. O inventário é a parte que a maioria das equipes provavelmente subestimará.
A verificação é outro ponto difícil. Uma requisição de teste bem-sucedida comprova que a substituta é válida, mas não que todos os workers agendados a receberam. Por isso, a lista de jobs deve fazer parte do registro de rotação, e a chave antiga precisa continuar válida até que todos os itens sejam conferidos.
O que fazer nesta semana
É hora de agir se um agente agendado, worker em lote, automação de cliente ou serviço de backend usa uma chave de API de projeto e sua organização pretende impor uma vida útil máxima. Inclua a carga de trabalho da rotação no orçamento operacional antes que a política crie o primeiro prazo.
É possível adiar uma implantação completa se ainda não houver vida útil máxima habilitada e nenhuma chave de projeto atual tiver data de expiração. Mesmo assim, faça agora o inventário de credenciais e responsáveis. O novo controle deixa clara a direção futura, e a OpenAI já recomenda rotações periódicas.
As chaves existentes não são descritas como sujeitas a expiração retroativa. Portanto, não há base para afirmar que toda implantação antiga passou a ter, de repente, um prazo em setembro. Isso não é motivo para ignorá-las, e sim para analisá-las separadamente, sem esperar que a nova política limpe o passado.
Na segunda-feira, escolha um projeto em produção. Atribua a credencial a um responsável, prepare uma substituta enquanto a chave atual ainda funciona, valide cada job implantado com a nova chave e só então desative a antiga. Esse processo em quatro partes é o plano de rotação.
Para receber mais orientações operacionais em linguagem direta, assine a newsletter.
- Última atualização
- 13 de set. de 2026
- Categoria
- Explained
Prefira este site no Google


Marque omidsaffari.com como fonte preferida e o Google destaca o site para você em Top Stories, AI Overviews e AI Mode.
Converter áudio em texto com Grok 2.0 custa $0.10/h no modo batch
Entenda como converter áudio em texto com Grok Voice Transcribe 2.0, por que o batch segue em $0.10 por hora e como evitar mudanças silenciosas na API.20 de set. de 2026Explained
Automação de navegador: como investigar falhas no Cloudflare Browser Run
O novo painel Inspect do Cloudflare Browser Run reúne logs, rede e DOM final para diagnosticar falhas antes de executar a automação de navegador novamente.19 de set. de 2026Explained
Design system privado no v0: componentes reais desde o protótipo
Veja como conectar um design system privado ao v0 com NPM_TOKEN ou NPM_RC, proteger credenciais e reduzir retrabalho na passagem para produção.19 de set. de 2026Explained
Claude Code preço: como a versão 2.1.278 corta cobranças do modo automático
Veja quando o Claude Code 2.1.278 deixa de cobrar o classificador do modo automático, como validar a sessão e por que gateways ainda podem gerar custos.19 de set. de 2026Explained
Deploy Vercel com Turbo: mais velocidade só quando importa
Aprenda a acelerar um deploy Vercel urgente com Turbo sem mudar a configuração do projeto e calcule quanto o tempo economizado acrescenta à fatura.18 de set. de 2026Explained
ChatGPT Word elimina o copia e cola entre aplicativos
O ChatGPT Word cria rascunhos, resume e revisa textos sem sair do documento. Veja como instalar, controlar custos e evitar mudanças sem revisão.18 de set. de 2026Explained
Google Antigravity: migre os jobs locais até 5 de outubro
Mantenha os jobs do Google Antigravity ativos após 5 de outubro: veja quais integrações exigem novo adaptador e quais só precisam trocar o ID do agente.18 de set. de 2026Explained