Kitesurf WebMCP 实战指南:连接、执行与验证
这份 Kitesurf WebMCP 使用指南讲清如何通过 Chrome DevTools MCP 连接 Cloudflare Browser Run,发现并执行网页工具,再用页面状态验证结果;同时梳理 iframe、弹窗、人工确认等关键限制,并给出生产环境必需的备用路由、安全检查和可重复测试记录方法。


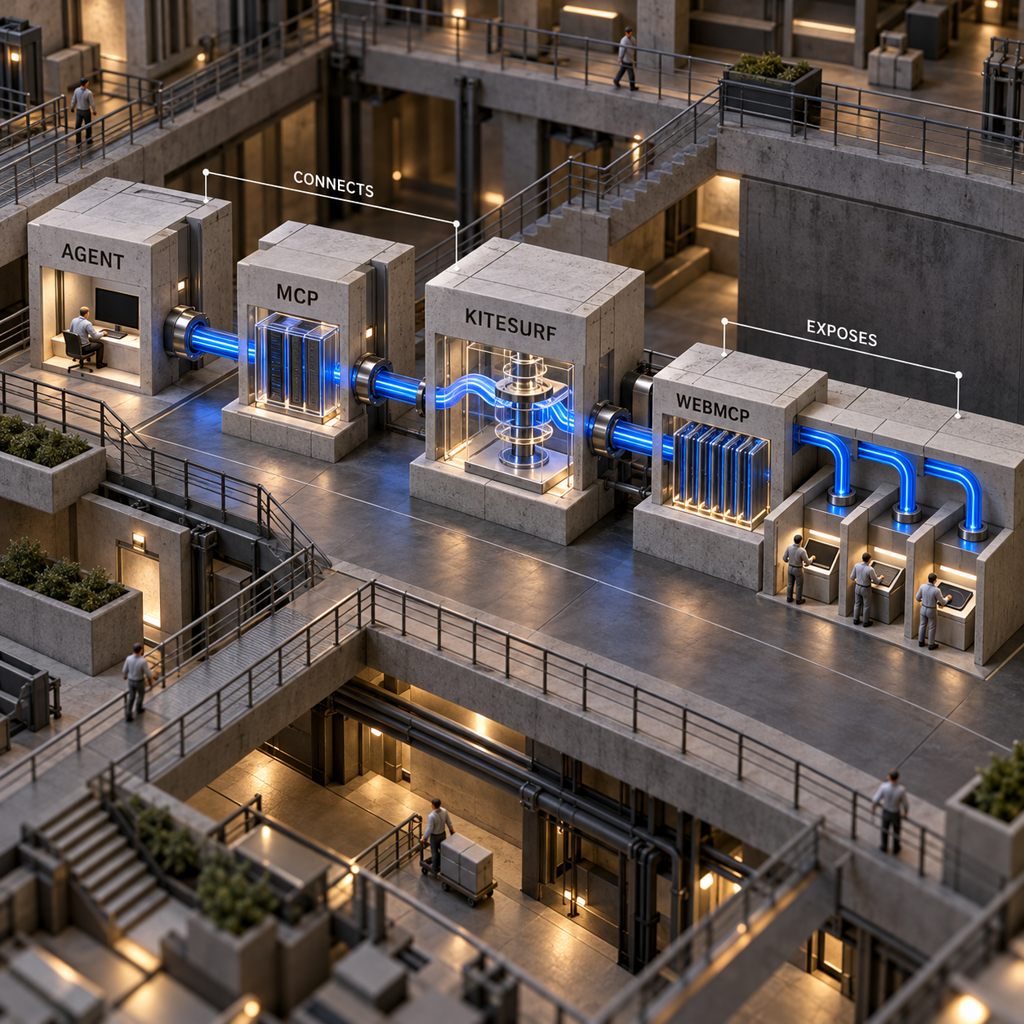
Kitesurf WebMCP 让 AI 智能体可以直接询问网站提供了哪些操作,按名称调用其中一项,再核对执行结果,不必猜测该点哪个按钮。对于长期维护脆弱浏览器脚本的工程团队,更务实的做法是:页面支持结构化 WebMCP 操作时优先使用,同时为其余场景保留明确的备用路径。Cloudflare 于 2026 年 9 月 28 日加入了这项支持。现在真正值得问的已不是 Kitesurf 能否识别 WebMCP 工具,而是团队能否安全地完成连接、查看、执行和验证。
先说结论:如何使用 Kitesurf WebMCP
要使用 Kitesurf WebMCP,需要通过 Chrome DevTools MCP 将兼容 MCP 的智能体连接到 Cloudflare Browser Run,把 WebSocket 端点设为 browser=kitesurf,并启用实验性的 WebMCP 工具类别。完成后,智能体会获得两条关键命令:用 list_webmcp_tools 发现页面操作,再用 execute_webmcp_tool 执行操作。
第一次测试应选择只读或可撤销的操作。Cloudflare Radar 是文档明确介绍过的测试目标,会暴露 navigate-to、set-location 等操作。先查看 Kitesurf 返回的 schema,只提交 schema 接受的参数,再把结构化结果与页面实际显示的状态进行比对。只有两者一致,工具调用才算通过。
本文提供的是基于官方文档整理的测试方案,并非声称已经完成实时测试。本次写作没有可用的 Cloudflare 测试账号或 Browser Run token,因此下文不会虚构成功结果。
Kitesurf WebMCP 到底改变了什么
MCP 与 WebMCP 解决的是两类问题。MCP 负责把智能体接入远程浏览器,WebMCP 则让网站在浏览器中发布自己定义、带名称的操作。可以把 MCP 理解为电话线路,把 WebMCP 理解为电话另一端的菜单:线路负责接通,菜单则明确告诉你能做什么,以及每项操作需要哪些信息。
没有这份“菜单”时,智能体通常要读取页面、找到控件、点击、等待,再次读取页面。接入 WebMCP 后,页面可以公开带类型化输入的 set-location 等函数。智能体仍要选对操作并验证输出,但不再需要从像素或页面结构中推断每一步交互。
Cloudflare 的 WebMCP 文档说明,Kitesurf 使用自有实现,因此不需要 Chrome Lab 会话。页面既可以通过 document.modelContext 注册编程式工具,也可以使用带有 toolname 和 tooldescription 属性的声明式表单工具;Kitesurf 对两种方式都能识别。
将 MCP 客户端连接到 Kitesurf
准备工作包括 Node.js 20.19 或更高版本、兼容 MCP 的客户端、Cloudflare account ID,以及拥有 Browser Rendering - Edit 权限的 API token。Cloudflare 的 MCP 客户端配置文档涵盖 Claude Desktop、Claude Code、Cursor 和 OpenCode。如果这是第一次建立 MCP 连接,可以先阅读这份 MCP server 对比,了解本地 server 在整个链路中的作用。
Cloudflare 在 Kitesurf 发布说明中给出了以下本地客户端配置:
{
  "mcp": {
    "kitesurf": {
      "type": "local",
      "command": [
        "npx",
        "-y",
        "chrome-devtools-mcp@latest",
        "--wsEndpoint=wss://api.cloudflare.com/client/v4/accounts/<ACCOUNT_ID>/browser-run/devtools/browser?browser=kitesurf",
        "--wsHeaders={\"Authorization\":\"Bearer <CLOUDFLARE_API_TOKEN>\"}",
        "--category-experimental-webmcp"
      ],
      "enabled": true
    }
  }
}
配置外层结构要按所用客户端的要求调整,但命令参数必须保留。真实的 account ID 和 token 应放在由环境变量管理的 secret 中,不要写入会提交到仓库的配置文件。也不要把 Chrome Lab 的参数复制进这个 URL。Kitesurf 使用 browser=kitesurf,不需要 lab=true,也不接受 keep_alive。
最后一个 flag 至关重要。正是 --category-experimental-webmcp 为 Chrome DevTools MCP 加入了 list_webmcp_tools 和 execute_webmcp_tool。即使连接本身完全正常,缺少这个 flag 时,两条 WebMCP 命令仍不会出现。
在 Cloudflare Radar 上完成一次可验证的任务
最小可用测试需要证明四件事:工具发现正常、schema 可读、执行能返回数据,并且页面确实反映了执行结果。
- 让已经连接的智能体打开
https://radar.cloudflare.com/。只在测试账号内操作,避开任何涉及资金、破坏性后果或影响整个账号的动作。 - 调用
list_webmcp_tools,保存返回的全部工具名称、说明和输入 schema。页面跳转或其他操作后,可用工具集合可能变化,因此这份清单只对应当前页面状态。 - 如果清单中存在
set-location这类无害操作,选中它并读取返回的 schema。不要根据本文猜测参数名,应以实时 schema 为唯一契约。 - 调用
execute_webmcp_tool,传入符合 schema 的 location 值。记录准确的工具名称、参数、结构化结果、耗时和页面可见状态。 - 将响应与 Radar 的实际显示进行比对。状态变化后再次运行
list_webmcp_tools,并记录新增或消失的操作。
给智能体的提示词可以非常直接:
打开 Cloudflare Radar。存在 WebMCP 工具时优先使用。先列出当前工具,向我展示一个无害 location 操作的 schema,等待我选择值后再执行,并把返回数据与页面可见状态并列报告。如果两者不一致,立即停止。
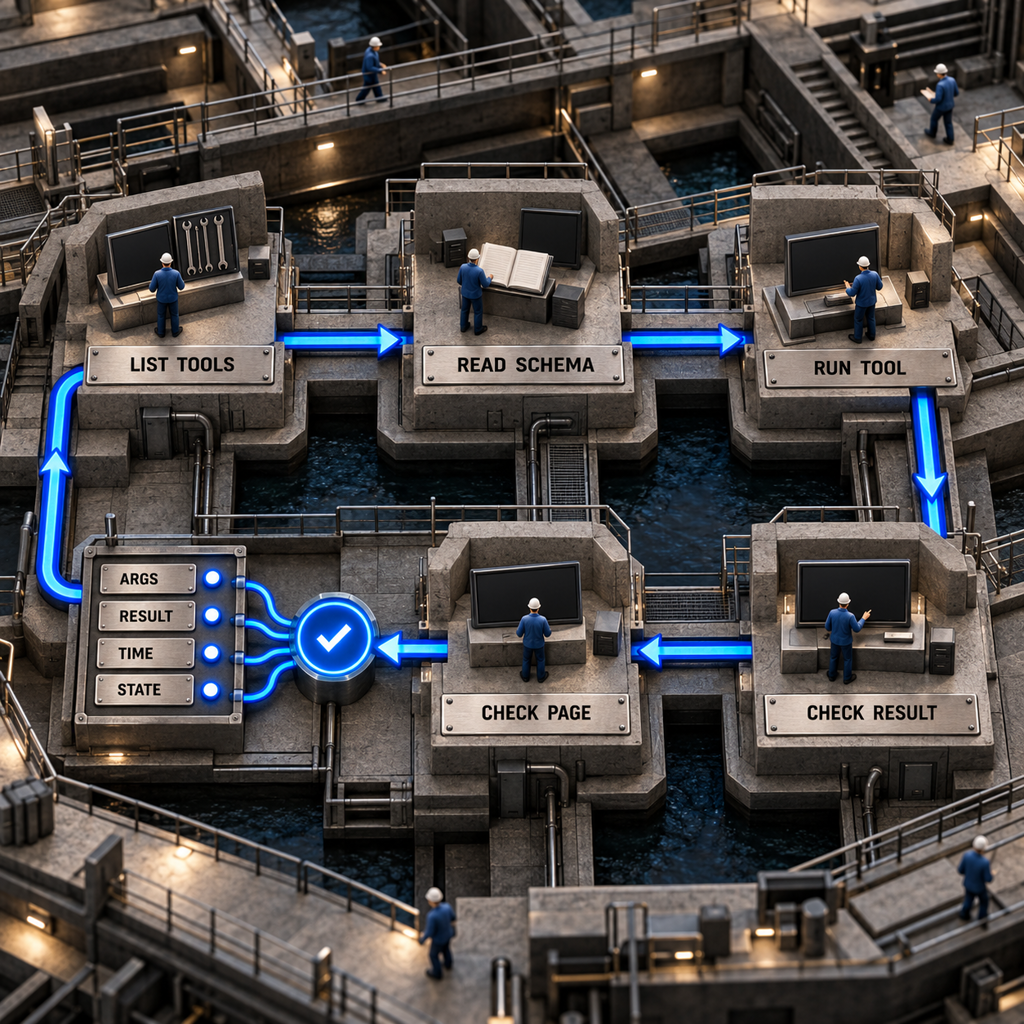
这些证据应保存为一份简短测试记录,而不是聊天日志。至少要包含以下字段:
这样才能把演示变成工程团队可重复执行的测试,也能区分 WebMCP 故障与智能体推理故障。如果具名工具根本不存在,说明接口在执行前就失败了;如果调用成功但页面状态不符,问题则发生在实现或验证环节。
哪些场景需要为 Kitesurf 准备备用路径
Kitesurf WebMCP 并不是通用浏览器控制层。它当前的边界,直接决定了哪些生产任务适合交给它。
- 注册在 iframe 或 popup 内的工具不会通过 CDP 暴露。智能体应将其视为不可用,并改走常规浏览器路径、人工路径;如果站点属于自己,也可以提供顶层工具。
- Kitesurf session 不会出现在
wrangler browser list中,也没有 live view。因此,凡是需要等待人工确认的工具,智能体都无法自行完成。 - 对需要确认的操作,Cloudflare 文档给出的手动方式是使用 Kitesurf playground 中 Application 下的 WebMCP panel。这属于人工交接,不是无人值守自动化。
- Kitesurf 尚未实现 WebMCP 的
toolspermissions policy,也没有按 origin 过滤工具。发现工具不等于获得授权,仍需单独维护域名、操作和测试身份的 allowlist。 - 工具列表具有状态性。发生页面跳转或任何会改变页面的操作后,都应重新列出工具,再判断下一项工具是否仍然存在。
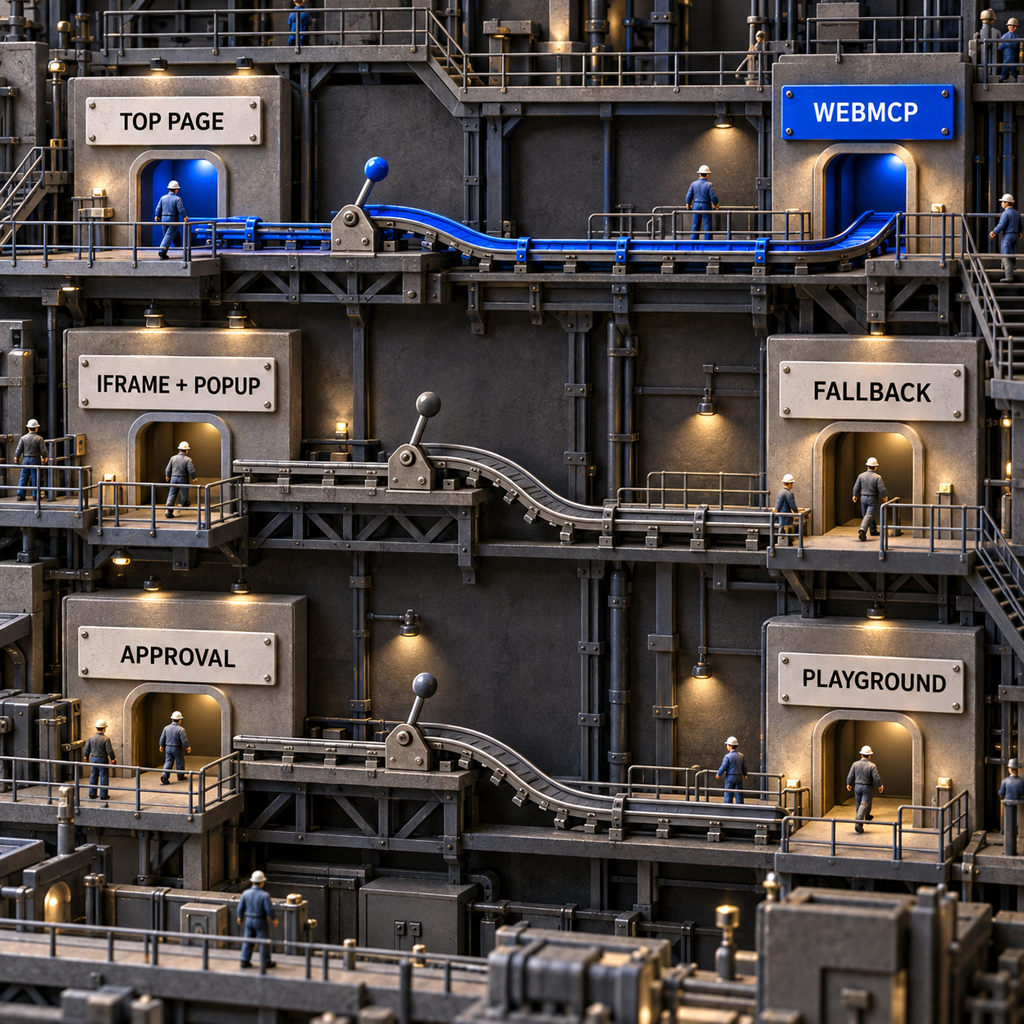
诚实可行的生产方案应该是一套路由器:存在合适的具名操作时优先走 WebMCP;不存在时切换到常规浏览器自动化;需要用户同意时转交人工。不要用一条过度乐观的提示词掩盖这些分支。
商业账要算维护成本,不只是浏览器价格
Kitesurf 在 beta 期间可在账号限额内免费使用,但 Cloudflare 并未确认通用 Browser Run 的付费超额费率是否适用于这一免费 beta。目前的 Kitesurf 定价与额度情况已另文梳理,其中也解释了为什么不应基于 beta 优惠建立长期成本模型。
这个市场已经存在真实的浏览器基础设施预算。Browserbase 的付费方案为每月 $20 和 $99,Browserless 的方案在按年付费时为每月 $25 和 $140。这些产品覆盖的基础设施任务更广,因此不能据此声称 Kitesurf 可以一对一取代它们;这组价格只能说明,团队本来就在为浏览器智能体的运行付费。
WebMCP 改变的是另一项预算:selector 维护、重试和人工复核。它不会消除浏览器、模型、安全控制、结果验证或备用路径。应使用两种方式执行同一个任务,对比耗时、失败次数、人工介入和工程修复,再做判断。只有维护成本的实测降幅大于接入成本时,才值得在该场景保留 Kitesurf。
七类使用场景:谁能获得最大收益
下列场景都有同一个前提:目标页面确实公开了合适的 WebMCP 工具。站点没有提供的操作,Kitesurf 无法凭空创建。
第一类场景的价值最广,因为未来多年,大多数团队面对的仍会是结构化与非结构化并存的 Web。知道何时不该用 WebMCP 的路由器,比只在某个特制页面成功的演示更有用。
值得开发的三个产品
1. WebMCP 优先的备用路由器
面向智能体团队开发一层策略系统:列出页面工具,将用户请求的操作与获准 schema 匹配,再把任务路由到 execute_webmcp_tool、常规浏览器自动化或人工队列。这是最值得投入的方向,因为它直接填补采用缺口,而不是等待所有网站都实现 WebMCP。
相关需求已有搜索数据支撑:browser automation 每月约有 720 次搜索;商业意图更强的 browser automation tools 每月约有 260 次搜索,本次关键词数据中的 CPC 为 $34.28。最小可售版本只需要一个 MCP 客户端 connector、一份域名与操作 allowlist、一个 schema matcher、一套执行日志,以及一个 fallback adapter。
真正的限制是覆盖率。WebMCP 的覆盖仍然有限,工具集合会随页面状态改变,而且 Kitesurf 无法通过 CDP 暴露 iframe 或 popup 内的工具。因此,fallback engine 是产品的一部分,不能留作可选的后续功能。
2. WebMCP 回归监控器
为站点所有者提供定时检查服务:记录公开的工具名称和 schema,运行一个可撤销的 fixture 操作,把结果与页面可见状态进行对比,出现差异时发出告警。website automation 每月约有 590 次搜索,CPC 为 $33.88。相关单数查询 browser automation tool 在建议数据中同比增长 24%。
MVP 可以监控少量自有 route,使用测试凭据,保存操作前后的工具清单,并生成包含参数、结果、耗时与页面状态的精简故障记录。难点在于状态:工具缺失可能只是进入了错误 route 或 session state,并不一定代表发布出错,因此产品需要可复现的导航过程和谨慎设计的 fixture。
3. WebMCP 就绪度审计工具
为 Web 团队开发预检服务,梳理哪些客户旅程公开了顶层工具、哪些操作位于 iframe 或 popup 后方,以及哪些步骤需要人工批准。需求侧的参考数据很直接:playwright browser automation 每月约有 320 次搜索,同比增长 129%;website automation 每月约有 590 次搜索。
最小版本只需接收自有站点的 route 和测试身份,列出并分类可用工具,再输出按优先级排序的实现报告。这里必须坦诚面对可观察性限制:Kitesurf 无法通过 CDP 暴露嵌套在 iframe 或 popup 中的工具,因此审计工具不能仅凭 Kitesurf 判断这些工具是隐藏还是根本不存在。要做出区分,还需要站点所有者提供信息或采用第二种检查方式。
局限与真实判断
现阶段,Kitesurf WebMCP 适合边界明确、可撤销,且结构化操作明显优于点击序列的任务。不要把它作为关键工作流、嵌套支付体验,或必须等待实时人工批准任务的唯一通道。
这项功能有价值,但产品发布进度走在生态成熟度之前。具名操作模型能够减少歧义,也让故障更容易诊断;但它不会自动让所有网站都适合智能体,也不能把一份返回 payload 变成页面正确执行的证明。真正关键的产品边界,仍是验证环节。
如何将 MCP 客户端连接到 Kitesurf WebMCP?
将 Chrome DevTools MCP 作为本地 MCP server 运行,把 WebSocket 端点指向 Cloudflare 账号的 Browser Run URL 并设置 browser=kitesurf,在 authorization header 中传入 Browser Run token,同时加入 --category-experimental-webmcp。
Kitesurf WebMCP 是否需要 lab=true 或 keep_alive?
不需要。Kitesurf 使用自有 WebMCP 实现,并通过 browser=kitesurf 启用;它不要求 lab=true,也不接受 keep_alive。
为什么智能体看不到某个 WebMCP 工具?
先检查是否加入了实验性 WebMCP 类别 flag,再确认该工具是否存在于当前页面状态。iframe 或 popup 页面内的工具不会通过 Kitesurf 的 CDP 连接暴露,而且页面跳转后,可用工具列表也可能变化。
需要人工确认的 WebMCP 操作应如何批准?
Kitesurf 智能体 session 没有 live view,因此无法完成这类确认。可以在 Kitesurf playground 的 Application > WebMCP panel 中手动运行该操作,或将其路由到另一条由人工控制的流程。
如果你希望为生产级智能体搭建这套连接、验证测试系统和备用策略,我可以协助构建生产系统。
- 最近更新
- 2026年9月30日
- 分类
- Build
在 Google 中优先显示本站


把 omidsaffari.com 设为优先来源,Google 会在 Top Stories、AI Overviews 和 AI Mode 中为您优先展示。

OpenAI Dots 免费吗?套餐价格、试用规则与真实成本
OpenAI Dots 免费吗?本文梳理 ChatGPT 各套餐的 Dots 使用资格、Pro 100 每月 $100 的个人起步价、Business Premium 团队成本、上线后一个月的用量豁免、地区与桌面端限制,并解释为何 OpenAI 尚未公布优惠期后的用量条款,帮助个人与团队判断现在试用还是继续等待。2026年9月29日Build
Cloudflare Kitesurf 免费吗?价格、额度与适用场景全解析
Cloudflare Kitesurf 测试期是否真的免费?本文拆解 Workers Free 的浏览器时长、并发与 Quick Actions 限制,对照 Workers Paid 和 Browser Run 定价,并说明 WebMCP、模型费用与兼容性边界,帮你判断 AI 智能体浏览器试点能否装进免费额度。2026年9月29日Build
BI工具怎么选:7 款 Databox 替代方案与切换成本
对比 Metabase、AgencyAnalytics、Power BI 等 7 款 Databox 替代方案,逐项核算价格、AI 问答、定时报告、权限与迁移成本。本文用同一份销售数据样本和完整首年成本公式,帮数据库团队、代理商与 Microsoft 技术栈判断该留在 Databox,还是改用更合适的 BI工具。2026年9月29日Build
Claude API 价格详解:build-eval 评测真的免费吗?
Claude API 的 build-eval 文件可免费阅读,但运行评测会消耗 Claude Code、被测应用和模型裁判的用量。拆解 Claude API 价格:24 个案例、3 次重复、2 个模型变体为何变成 144 次应用执行,并说明如何用 5 个合成工单试跑,再按实测 token、缓存和裁判用量制定预算。2026年9月29日Build
Shopify WebMCP 结账实战:让 AI 安全完成下单
本文拆解 Shopify WebMCP Checkout 的完整流程:如何发现并调用结账工具、在每次更新前读取最新状态、保留 Shop Pay 授权、处理浏览器导航与错误分支,并在买家明确确认商品、支付方式和总额后才提交订单。还会说明哪些结账场景受支持、实现限制、测试重点,以及最值得落地的 QA 与用户同意产品方向。2026年9月29日Build
Cloudflare Worker 实战:用 cf CLI 管理与部署
从安装认证到命令搜索,掌握 Cloudflare cf CLI 的 JSON 输出、Cloudflare Worker 创建与迁移,并看清 Vite 和 Wrangler 的适用边界。本文还提供只读验证、最小权限与本地测试方法,帮助团队安全使用 3,000 多项 Cloudflare API 操作,减少脚本封装成本。2026年9月29日Build
Krisp Review:通话降噪值不值得付费?
这篇 Krisp Review 核对实时通话降噪、虚拟音频路由、会议录音与转写的数据路径,并拆解 Core 和 Advanced 的真实席位成本。文章不对未实测的音质作结论,而是提供可复现的三路线测试方法,帮助团队判断原生降噪是否已经够用、Krisp 是否值得付费,以及云端会议数据控制能否满足业务要求。2026年9月29日Build