Connector Manager in Vercel: Klare Zuständigkeit für gemeinsame Zugangsdaten
Mit dem Connector Manager begrenzen Vercel-Teams, wer gemeinsame Verbindungen pflegt – ohne Provider-Rechte, Laufzeitzugriff und Freigaben zu vermischen.


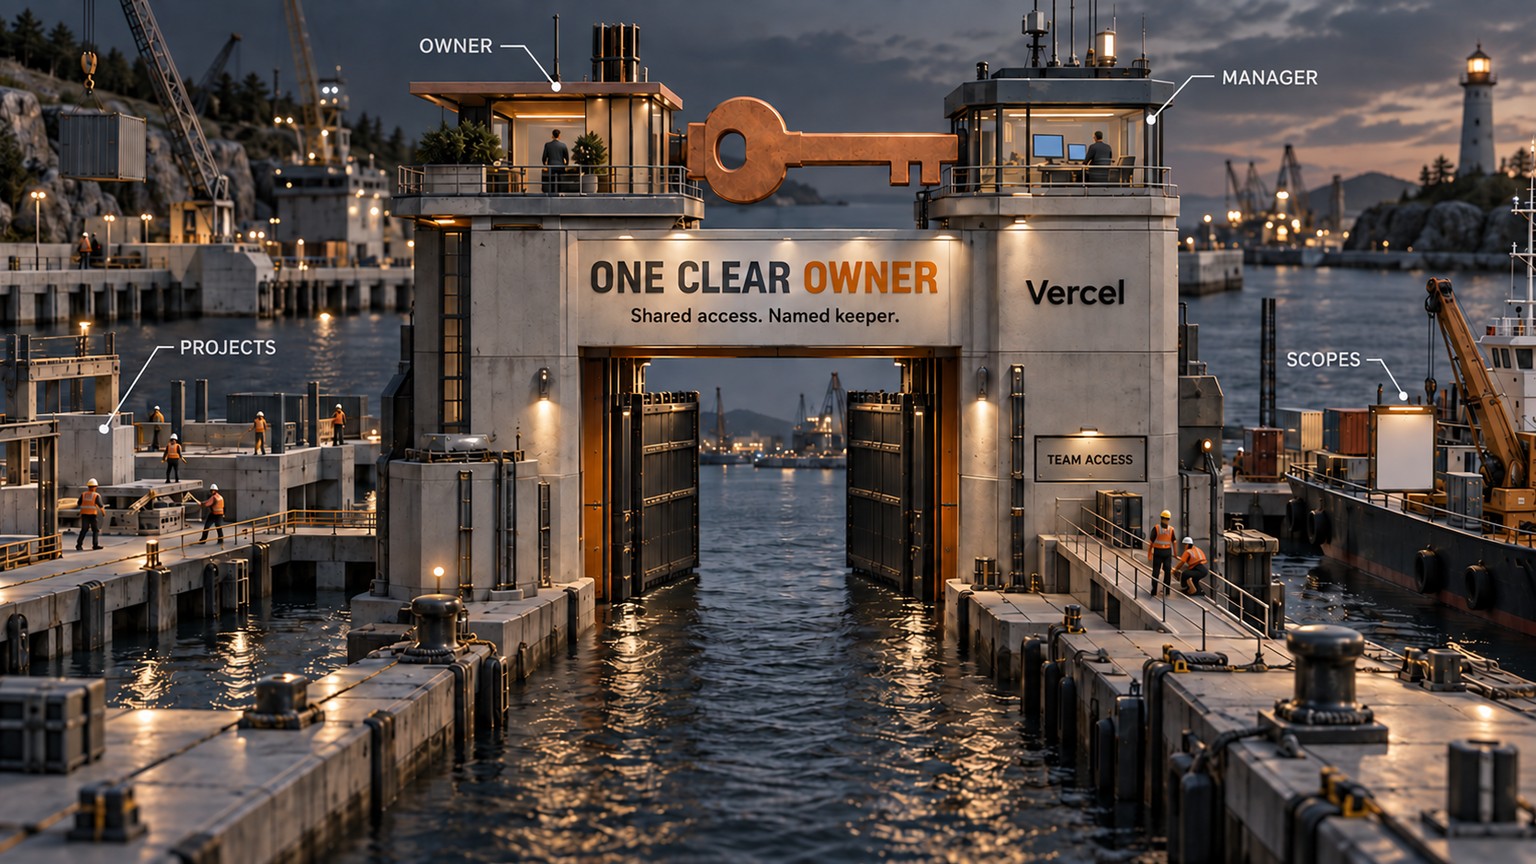
Gemeinsam genutzte Connector-Zugangsdaten können jetzt einen klar benannten Verantwortlichen haben, ohne dass diese Person zum Team-Owner bei Vercel werden muss. Am 11. September 2026 führte Vercel für Pro- und Enterprise-Teams Connector Permissions ein. Damit kann ein Owner das Erstellen und Verwalten von Connectoren auf Owner sowie Personen mit der Berechtigung Connector Manager beschränken.
Allerdings umfasst die Rolle Member die Berechtigung Connector Manager bereits. Eine wirklich enge Zuständigkeitsgrenze entsteht durch die Einstellung daher nur, wenn auch die Rollen entsprechend vergeben sind.
Was sich mit dem Connector Manager tatsächlich ändert
Ein Connector in Vercel Connect ist der teamweit verwaltete Datensatz für einen Dienst wie Slack, GitHub, Microsoft oder einen eigenen Provider. Er kann die von mehreren Projekten verwendeten Zugangsdaten speichern oder deren Nutzung vermitteln. Änderungen daran sind deshalb eine Teamaufgabe und keine gewöhnliche Anpassung an einer App.
Connector Permissions versieht diesen Datensatz mit einer personengebundenen Verwaltungsschranke. Ein Owner aktiviert die Beschränkung in den Team Settings. Danach dürfen nur noch Owner oder Personen mit der erweiterten Berechtigung Connector Manager Connectoren erstellen oder verwalten.
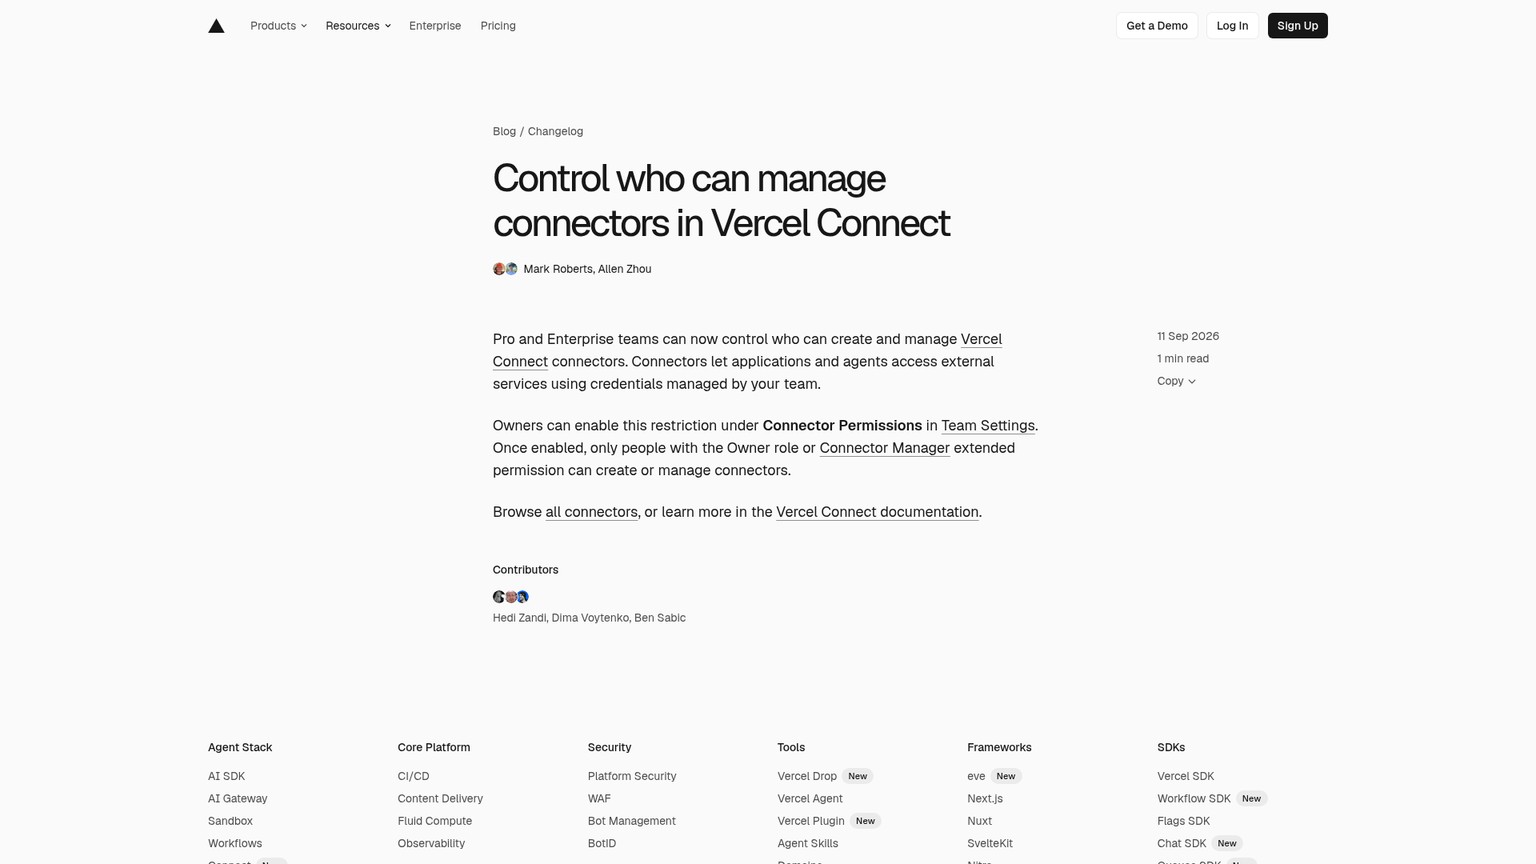
Die Berechtigung gilt für teamweite Connectoren, Projektverknüpfungen, Installationen und Tokens. Sie bündelt jedoch nicht sämtliche Zugriffsentscheidungen in einem einzigen Schalter.
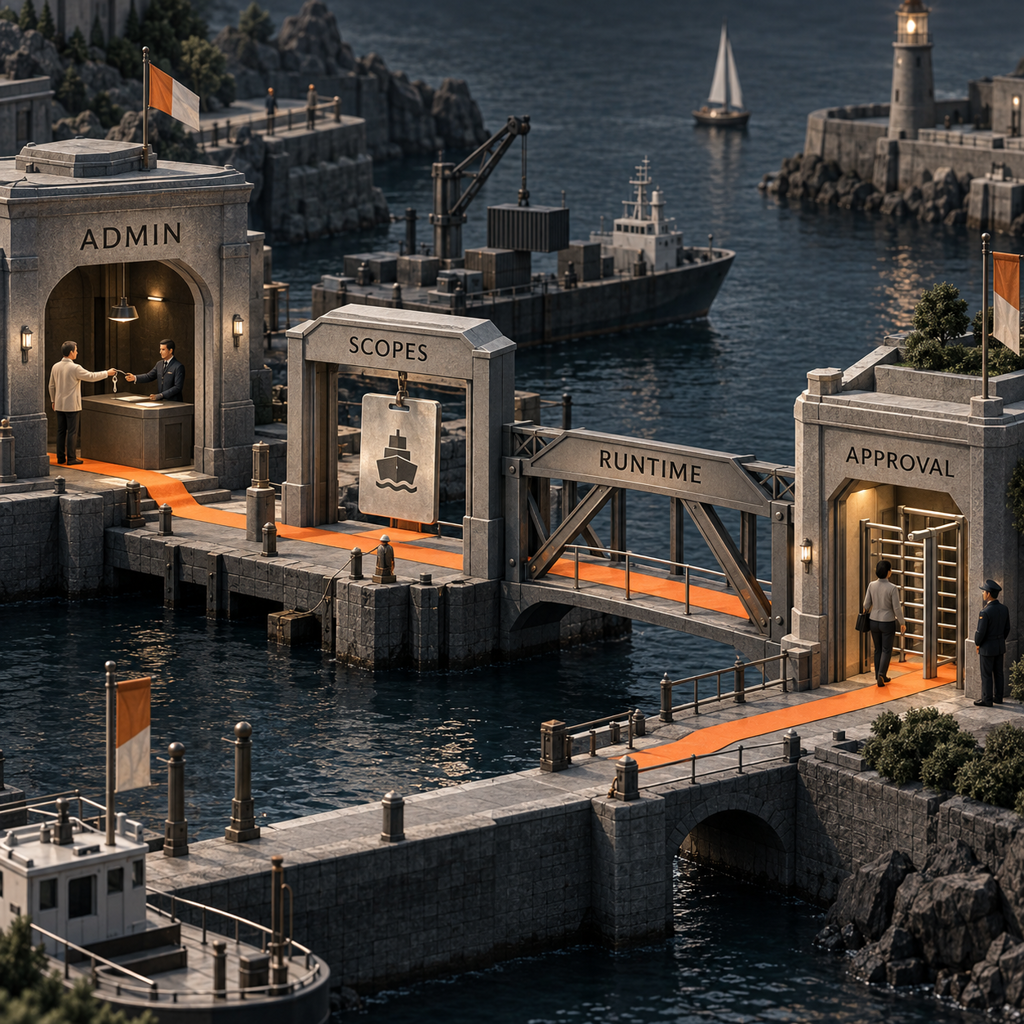
Diese Trennung ist entscheidend. Eine Person mit Connector Manager kann die gemeinsame Verbindung pflegen. Eine bereitgestellte App weist Team, Projekt und Umgebung weiterhin über Vercel OIDC, die von Vercel für die laufende App ausgestellte Deployment-Identität und eine Projektverknüpfung nach. Anschließend setzt der Provider seine eigenen Berechtigungen durch. Muss etwa das Senden einer Nachricht oder das Aktualisieren eines Kundendatensatzes von einem Menschen freigegeben werden, gehört diese Entscheidung weiterhin in den Workflow der Anwendung.
Der frühere Überblick zur Authentifizierung mit Vercel Connect erklärt diesen Tokenaustausch ausführlicher. Die neue Funktion ändert, wer die Verbindung pflegen darf – nicht, wie eine laufende App ihre Berechtigung zur Tokenanforderung nachweist.
Für Unternehmen zählt die Größe des Kreises mit Änderungsrechten
Die entscheidende Kennzahl ist hier kein weiteres API-Limit. Relevant ist, wie viele Personen eine teamweite Ressource mit Zugangsdaten verändern können.
Kann jeder Entwickler einen gemeinsamen Connector bearbeiten, vergrößern Personalwechsel, Übergaben an Auftragnehmer und eilige Produktionskorrekturen jedes Mal den Prüfbereich. Mit Connector Permissions lässt sich der zuständige Verwaltungskreis ausdrücklich festlegen. Alle anderen arbeiten weiter über Projektverknüpfungen, die der Verantwortliche bereits genehmigt hat.
Die Veröffentlichung vom 11. September kündigt keine direkte Preisänderung an. Vercel rechnet Connect nach Tokenanfragen und Triggern ab, nicht nach der Zahl der Connector-Manager-Zuweisungen. Laut einer separaten Seite zu den Connect-Preisen gilt die aktualisierte Beta-Preisstruktur ab dem 25. September 2026: Pro kostet $3.00 je 1,000 Tokenanfragen, für Enterprise gelten individuelle Preise. Die Berechtigungseinstellung wird nicht als Änderung dieser laufzeitabhängigen Abrechnung beschrieben.
Sinken können dagegen die Betriebskosten. Weniger Personen benötigen die Provider-Einrichtung, das Client Secret, den Installationskontext und die Befugnis, Projektverknüpfungen zu ändern. Entwickler müssen nicht mehr auf den Owner warten, wenn ein benannter Verantwortlicher die Aufgabe übernehmen kann. Gleichzeitig behält der Owner die Kontrolle darüber, wer diese Befugnis erhält.
Eine saubere Übergabe innerhalb eines Teams
Die Northstar Agency dient als konkretes Beispiel. Maya ist Vercel Owner. Jon hat die Rolle Developer mit Connector Manager und pflegt die gemeinsamen Dienstverbindungen. Priya ist Developer ohne Connector Manager und entwickelt die Kunden-App. Leah verantwortet die Geschäftsregel, nach der die App etwas senden oder aktualisieren darf.
So lassen sich diese Aufgaben sauber voneinander trennen.
Geerbte Zugriffe prüfen
Maya prüft die Teammitglieder, bevor sie die Beschränkung aktiviert. Alle Personen mit Owner oder Member verfügen bereits über Connector Manager. Wer die Basisrolle Developer, Security, Billing, Viewer oder Contributor hat, kann Connector Manager als erweiterte Berechtigung erhalten, sofern diese Basisrolle zu den übrigen Aufgaben der Person passt.
Verantwortlichen für den Connector benennen
Maya öffnet die Settings, wechselt zu Members und wählt für Jon Manage Role. Jon behält die Rolle Developer und erhält Connector Manager. Das Übergabeprotokoll nennt den Connector, das Provider-Konto, die verknüpften Projekte und Umgebungen, den Verantwortlichen auf Provider-Seite sowie den Eskalationsweg für Rotation oder Widerruf.
Connector Permissions aktivieren
Maya öffnet die Team Settings, sucht Connector Permissions und aktiviert die Beschränkung. Jon kann Connectoren nun erstellen und verwalten, ohne dafür die umfassende Rolle Owner zu erhalten.
Provider-Berechtigungen getrennt behandeln
Jon dokumentiert die vom Provider angeforderten Berechtigungen, Ressourcen oder Autorisierungsdetails. Connector Manager beantwortet die Frage, wer das Vercel-Objekt pflegen darf. Die Provider-Freigabe bestimmt, was die daraus entstehenden Zugangsdaten erlauben. Leahs Freigaberegel bleibt in der App, denn keine der beiden Einstellungen entscheidet, ob eine echte geschäftliche Aktion ausgeführt werden soll.
Anfragepfad testen
Priya führt über das verknüpfte QA-Projekt eine gezielte Anfrage aus. Der festgelegte Pfad lautet: OIDC-Identität des QA-Deployments, Vercel-Connect-Projektverknüpfung, Provider-Token mit Lesezugriff, API-Antwort des Providers. Jon prüft die Tokenanfrage und Autorisierung im Tab Observability des Connectors. Maya bestätigt außerdem, dass Priya keinen Zugriff auf die Connector-Verwaltung hat.
Dieser letzte Schritt ist der Abnahmetest. Ein Richtliniendokument allein genügt nicht. Der Entwickler muss den genehmigten Laufzeitpfad nutzen können – und derselbe Entwickler darf den gemeinsamen Connector nur dann verändern können, wenn das tatsächlich zu seiner Aufgabe gehört.
Für wen sich die Funktion jetzt eignet
Pro-Startup mit einem Plattformverantwortlichen
Der Gründer kann Owner bleiben und dem Plattformverantwortlichen Connector Manager zuweisen. Die Produktentwickler arbeiten weiter über verknüpfte Projekte, während Connector-Änderungen einen festen Verantwortlichen und einen klaren Eskalationsweg erhalten. So wird der Gründer seltener zum Engpass, ohne die umfassenden Teamrechte auszuweiten.
Enterprise-Sicherheitsteam
Eine Sicherheitsleitung kann die Prüfung der Provider-Freigabe von der täglichen Connector-Pflege trennen. Der Verantwortliche kümmert sich um Installationen und Projektverknüpfungen, während der Provider-Administrator die entscheidenden Berechtigungen genehmigt. Das schafft eine nachvollziehbarere Änderungshistorie, wenn gemeinsam genutzte Agenten-Zugangsdaten mehrere Apps erreichen.
Agentur mit mehreren Kunden-Apps
Die Agenturleitung kann für jede Kundenumgebung einen Connector-Verantwortlichen benennen und externe Entwickler auf ihre jeweiligen Projekte begrenzen. Der Nutzen zeigt sich bei der nächsten App: Das Team verwendet einen bereits genehmigten Verbindungspfad erneut, ohne allen Entwicklern Änderungsrechte an der gemeinsamen Zugangsdatenebene einzuräumen.
Betriebsteam mit Agentenaktionen
Die Betriebsleitung sollte Connector Permissions für die Übergabe der Zugangsdaten nutzen und weitreichende Aktionen weiterhin durch einen eigenen Freigabeschritt im Produkt absichern. Die Zuständigkeiten bleiben damit eindeutig: Jon kann die Verbindung reparieren, Priya den Workflow ausliefern und Leah entscheiden, wann sich ein Kundendatensatz oder eine externe Nachricht ändern darf.
Was die Einstellung nicht leistet
Das Aktivieren von Connector Permissions belegt nicht, dass bestehende Provider-Zugriffe widerrufen wurden. Ein Widerruf ist eine eigene Maßnahme. Vercel weist darauf hin, dass eine sofortige Ungültigmachung davon abhängt, ob der Provider einen Widerrufs-Endpunkt bereitstellt.
Die Einstellung schränkt auch keine Provider-Berechtigungen ein, ändert nicht, welche verknüpften Deployment-Umgebungen Tokens anfordern dürfen, ergänzt keine menschliche Freigabe für Agentenaktionen und senkt nicht die Nutzungsgebühren für Connect. Dafür gelten jeweils eigene Kontrollen und Zuständigkeiten.
Hobby-Teams sind nicht betroffen, da diese Verwaltungsbeschränkung nur für Pro und Enterprise verfügbar ist. Ein Einzelprototyp ohne gemeinsamen Connector benötigt womöglich noch keine Übergabe. Teams mit gemeinsam genutzten Produktionszugangsdaten, mehreren von Agenten erstellten Apps oder externen Mitwirkenden sollten die Grenze festlegen, bevor sie den nächsten Connector hinzufügen.
Was diese Woche zu tun ist
Diese Woche besteht Handlungsbedarf, wenn ein Connector mehr als ein Projekt versorgt oder bald weitere Personen Agenten daran anbinden sollen. Abwarten kann, wer den Connector noch allein testet und keine weiteren Abhängigkeiten hat. Wer zur Laufzeit lediglich einen bereits verknüpften Connector verwendet, muss seinen Codepfad aufgrund dieser Veröffentlichung nicht ändern.
Abgeschlossen ist die Arbeit mit einem schriftlichen Satz und einer echten Anfrage: Maya verantwortet die Richtlinie, Jon pflegt den Connector, und der QA-Lesepfad wurde von der Deployment-Identität über die Projektverknüpfung bis zur Provider-Antwort getestet. Das ist die Übergabe. Der Schalter setzt sie lediglich technisch durch.
Die nächste Plattformänderung verständlich erklärt im Newsletter lesen.
- Zuletzt aktualisiert
- 13. Sept. 2026
- Kategorie
- Explained
Diese Seite in Google bevorzugen


Markieren Sie omidsaffari.com als bevorzugte Quelle, und Google hebt die Seite für Sie in Top Stories, AI Overviews und AI Mode hervor.
Audio transkribieren mit Grok Voice Transcribe 2.0: Gleiche Kosten, neues Standardmodell
Grok Voice Transcribe 2.0 bleibt bei $0.10 pro Batch-Stunde und $0.20 im Streaming. Was der neue Standard für API-Aufrufe und Workflows bedeutet.20. Sept. 2026Explained
Puppeteer Debugging mit Cloudflare: Erst prüfen, dann neu starten
Cloudflares Inspect-Panel zeigt Logs, Netzwerkspuren und den finalen DOM eines fehlgeschlagenen Browser Runs – noch vor einem weiteren Diagnoselauf.19. Sept. 2026Explained
Private npm Registry in v0: Eigene Komponenten wiederverwenden
So bindet v0 eine private npm Registry sicher ein, schützt Tokens vor Modell und Sandbox und reduziert den Komponententausch beim Übergang in die Produktion.19. Sept. 2026Explained
Claude Code Kosten: Wann Auto Mode Classifier-Gebühren spart
Claude Code 2.1.278 kann separate Classifier-Gebühren im Auto Mode vermeiden. Entscheidend ist, ob Server, Region und Gateway den neuen Pfad unterstützen.19. Sept. 2026Explained
Vercel-Build-Kosten: Turbo gezielt pro Deployment aktivieren
Vercel Turbo lässt sich jetzt für ein einzelnes Deployment aktivieren. So kalkulieren Pro- und Enterprise-Teams den Aufpreis und prüfen, ob er sich lohnt.18. Sept. 2026Explained
ChatGPT Word: Dokumente bearbeiten, ohne ständig zu kopieren
Mit ChatGPT Word entstehen Entwürfe und Überarbeitungen direkt im Dokument. Der Leitfaden erklärt Zugriff, Nutzungslimits und einen sicheren Workflow.18. Sept. 2026Explained
Google Antigravity: So migrieren lokale Jobs rechtzeitig
Google Antigravity stellt am 5. Oktober den Mai-Agenten ab. Welche Jobs nur eine neue Agent-ID brauchen – und wann der Tool-Adapter angepasst werden muss.18. Sept. 2026Explained