Code review AI per piccoli team: strumenti, costi e scelte nel 2026
CodeRabbit, Greptile, Cursor Bugbot, Codex e Claude Code a confronto: costi per cinque sviluppatori, falsi positivi e revisioni su GitHub e GitLab.



Per la code review AI in un piccolo team, il punto di partenza è CodeRabbit Essentials: $150 al mese per cinque sviluppatori. In alternativa, si possono sfruttare gli abbonamenti a Codex o Claude Code già in uso per una revisione prima di aprire la PR. Greptile, Cursor Bugbot e la revisione gestita di Claude diventano opzioni valide quando il flusso di lavoro e la spesa a consumo sono adatti al team; Codex Security risponde invece a un’esigenza specifica di sicurezza.
Prezzi e nomi dei piani verificati sulle pagine dei fornitori il 2 ottobre 2026. I budget qui riportati ipotizzano cinque sviluppatori umani attivi, prezzi in dollari statunitensi al netto delle imposte, nessuno sconto promozionale e fatturazione mensile, salvo dove viene indicato esplicitamente l’equivalente di un abbonamento annuale. Gli esempi di utilizzo prevedono 100 revisioni completate al mese, distribuite uniformemente tra gli sviluppatori. Sono ipotesi di budget, non una presunta media del settore.
Code review AI per piccoli team: il confronto a colpo d’occhio
CodeRabbit è la prima scelta tra i bot a pagamento per un piccolo team che vuole revisioni regolari nel flusso di pull request già in uso. Se invece il team richiede con costanza una revisione prima del push, conviene partire dall’abbonamento a un agente di sviluppo che possiede già. Questa distinzione conta più della posizione di un fornitore nelle classifiche dei benchmark.
L’abbonamento dà accesso al servizio o a una quota di utilizzo. Non copre necessariamente tutte le revisioni che il team può avviare. Una PR revisionata all’apertura, dopo una correzione e dopo un rebase può generare più esecuzioni fatturabili. Anche il budget per cinque licenze cambia se soltanto alcuni sviluppatori sono autori attivi, se l’agente consuma una quota condivisa o se il team acquista crediti aggiuntivi.
La regola per scegliere: un revisore automatico dedicato vale la spesa quando il punto debole del processo è ricordarsi di richiedere le revisioni. Un agente già in uso è adatto quando le revisioni avvengono con regolarità e serve un ulteriore controllo di correttezza. Un revisore di sicurezza va aggiunto quando occorre capire se un attaccante può raggiungere e sfruttare una vulnerabilità.
Dove si svolge la revisione del codice con l’AI?
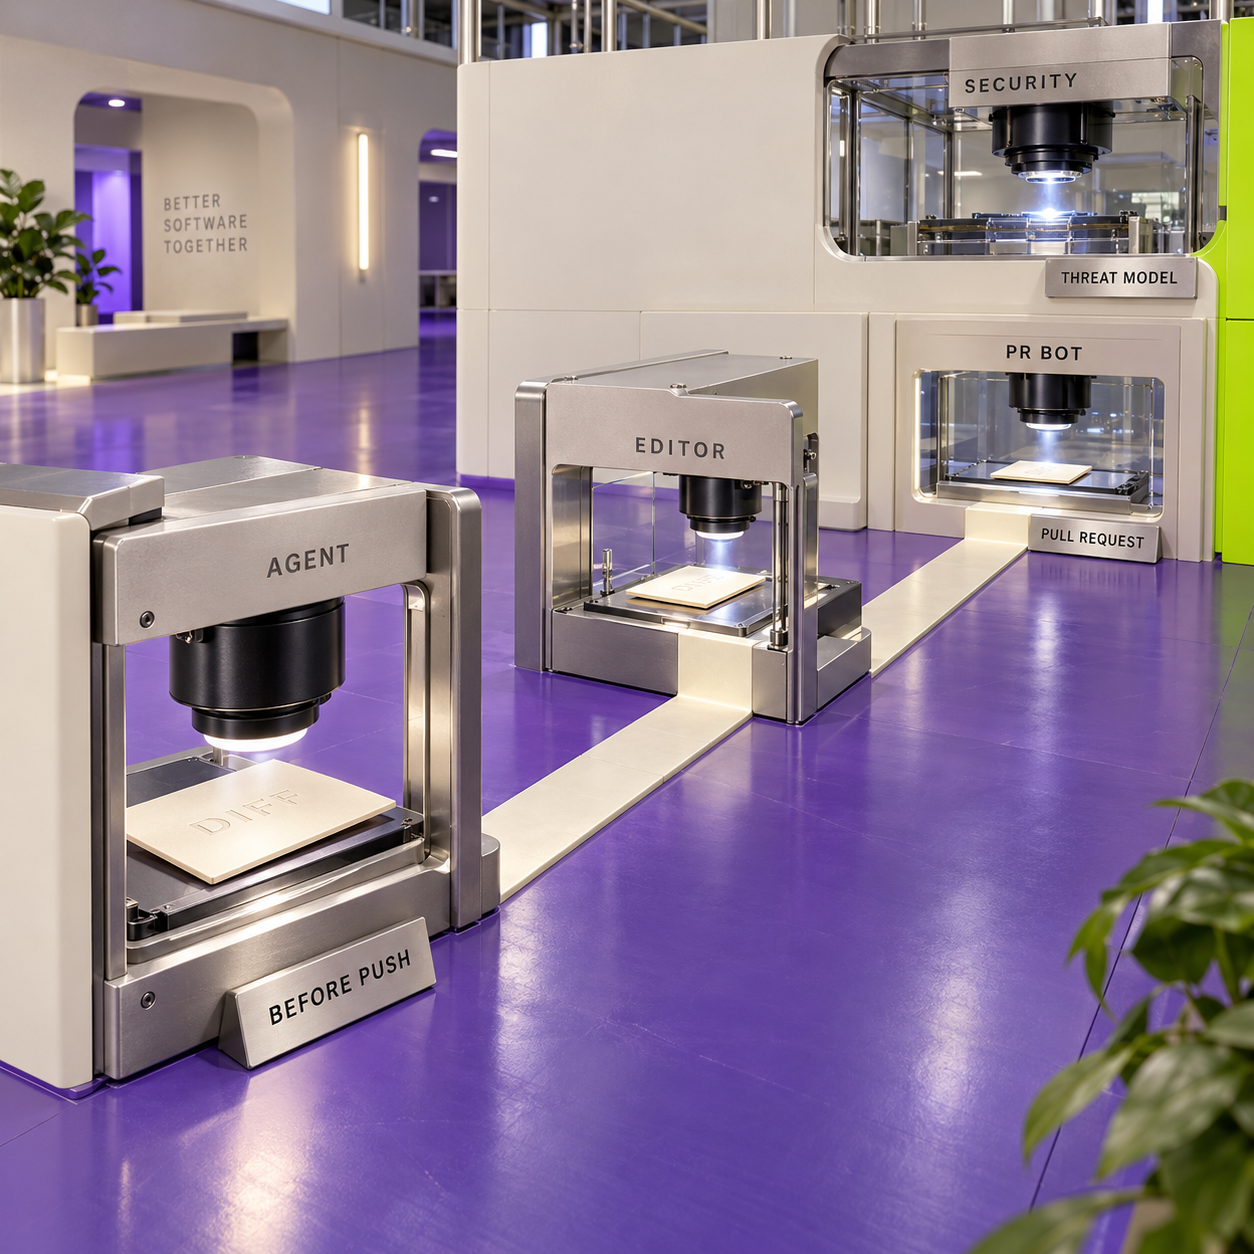
Il punto del flusso in cui avviene la revisione determina chi vede la segnalazione, quando l’autore può intervenire e quanto il team può fare affidamento sull’esecuzione del controllo.
Un bot per PR come CodeRabbit o Greptile monitora un repository collegato e pubblica le segnalazioni nella pull request. La revisione arriva dove il team decide già se effettuare il merge. L’autore non deve ricordarsi di lanciare un comando nel terminale.
Un revisore del fornitore dell’editor, come Cursor Bugbot, collega il controllo al flusso di sviluppo e correzione. Bugbot revisiona anche le PR ospitate sulle piattaforme: sceglierlo non obbliga tutti i collaboratori a scrivere codice in Cursor. Il suo tratto distintivo è il passaggio dalla revisione di una modifica al suo affidamento a un agente per correggerla.
Un agente di sviluppo usato per la revisione può esaminare un branch o un diff prima che diventi una PR. Codex offre anche la revisione cloud di repository collegati; Claude Code dispone sia di un comando locale sia di un servizio GitHub gestito, fatturato separatamente. Queste modalità richiedono valutazioni distinte su budget e conservazione dei dati.
Un revisore di sicurezza esamina il modello di minaccia: cosa può controllare un attaccante, quali confini attraversa il codice e se un percorso sospetto genera una vulnerabilità effettiva. Codex Security affianca la revisione generale del codice con un obiettivo più circoscritto.
Un checkout locale non implica che anche l’inferenza del modello avvenga in locale. Claude Code e Codex possono eseguire comandi sulla macchina dell’utente inviando prompt e codice pertinente al proprio servizio di modelli. Allo stesso modo, eliminare un container cloud non significa necessariamente cancellare il report prodotto dalla revisione.
Bot per pull request: CodeRabbit e Greptile
CodeRabbit: da dove partire per la revisione automatica
CodeRabbit è un revisore AI collegato al repository che pubblica riepiloghi e commenti sulle singole righe nelle PR. È adatto quando il problema ricorrente è che le modifiche ordinarie arrivano alla revisione umana senza un controllo preliminare costante. La configurazione permette di limitare i commenti e i piani a pagamento offrono un budget iniziale per licenza facile da calcolare. Prima di passare a un piano superiore, va individuata la funzionalità o il limite di utilizzo che lo rende necessario.
Verdetto: CodeRabbit Essentials è il primo bot dedicato da provare per un team di cinque persone. Il costo delle licenze, $150 al mese, è chiaro, purché i picchi di revisione rientrino nei limiti del piano.
Ideale per: piccoli team che vogliono feedback automatico su GitHub o GitLab per le modifiche di routine.
Punto di forza: profili di revisione, istruzioni per specifici percorsi e contesto appreso dal feedback nel flusso delle PR.
Prezzi: Essentials $30, Team $60, Advanced $90 per sviluppatore al mese; Enterprise su preventivo.
Prova gratuita: 14 giorni. Le funzionalità gratuite per repository privati sono più limitate della revisione delle PR a pagamento.
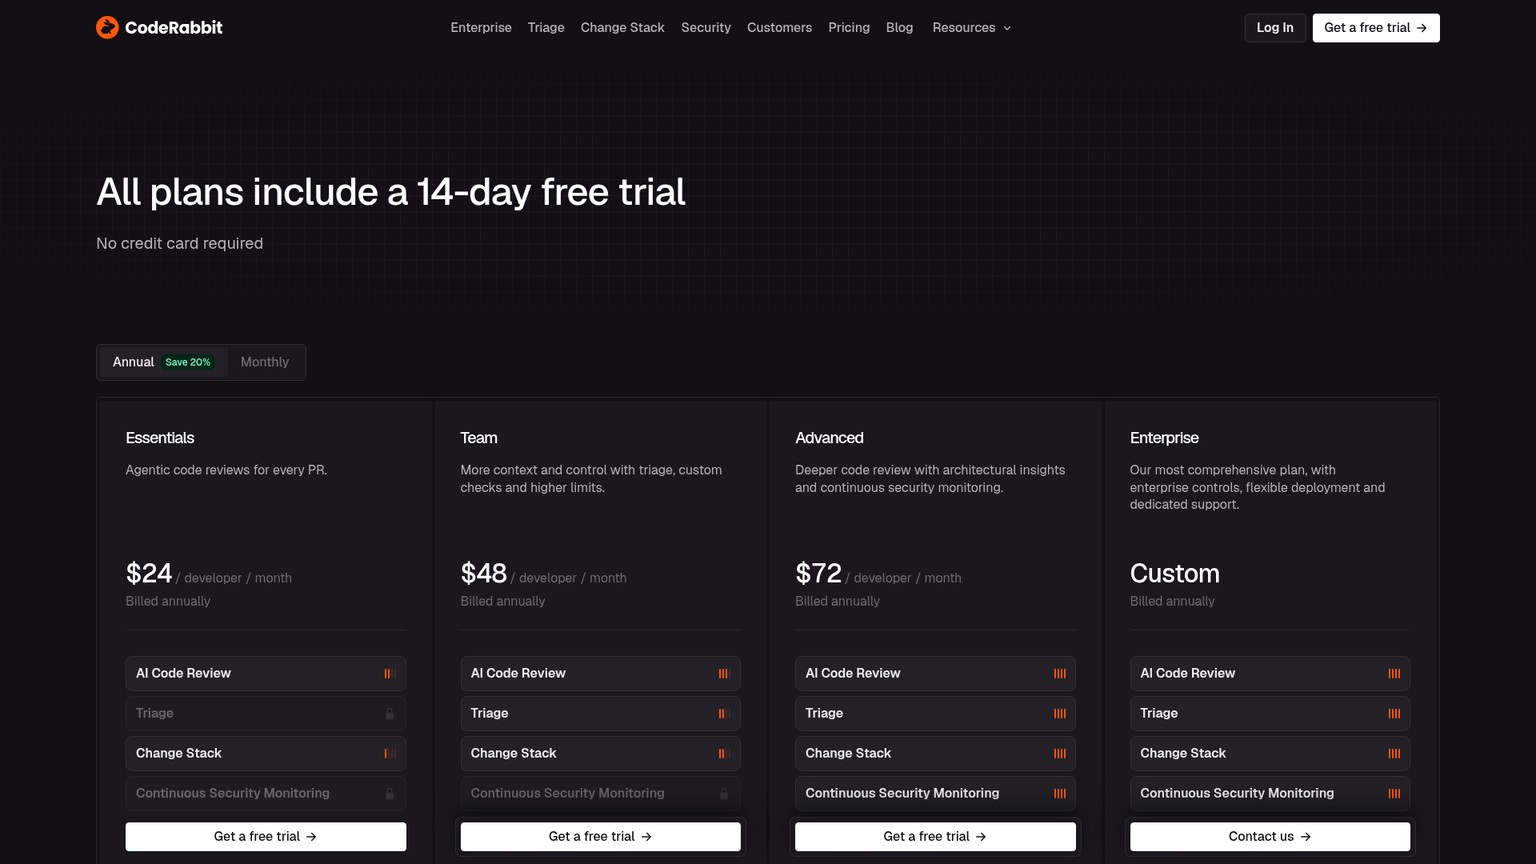
Tutti i piani e il costo per cinque sviluppatori
I piani attuali sono Free, Essentials, Team, Advanced ed Enterprise. Con la fatturazione annuale, le tariffe indicate per i piani a pagamento scendono a $24, $48 e $72 per sviluppatore al mese. Per cinque sviluppatori, gli equivalenti mensili sono quindi $120, $240 e $360, con impegni annuali rispettivamente di $1,440, $2,880 e $4,320. La fatturazione mensile costa $150, $300 o $450 per lo stesso team. Enterprise richiede un preventivo. Le fonti di queste tariffe sono la pagina dei prezzi e la documentazione ufficiale dei piani.
Free offre riepiloghi delle PR private, anziché il servizio completo di revisione delle PR private a pagamento. CodeRabbit mette inoltre a disposizione quote gratuite per la revisione locale e revisioni gratuite per progetti open source pubblici. Un CTO che richiede segnalazioni automatiche sui difetti del codice privato deve prevedere un piano a pagamento: un riepilogo non equivale a una verifica di correttezza.
Essentials è il punto di partenza ragionevole. Team aggiunge funzionalità come un contesto più esteso su più repository e controlli personalizzati; Advanced offre funzioni più approfondite per sicurezza e architettura. Vanno acquistate per un’esigenza precisa. Il fatto di avere cinque sviluppatori non rende di per sé necessario il piano chiamato Team.
Falsi positivi: come regolare i commenti
Il profilo quiet è il punto di partenza se il team vuole soltanto segnalazioni rilevanti. Il profilo predefinito chill è bilanciato; assertive produce volutamente più commenti e può risultare pignolo. Sono impostazioni di comportamento documentate, non garanzie di precisione misurata. I filtri per percorso escludono dalla revisione gli output generati; le istruzioni per percorso descrivono le invarianti effettive del codice sensibile. Queste impostazioni si trovano in .coderabbit.yaml o nella dashboard. Riferimento per la configurazione.
Per un servizio di fatturazione, un’istruzione utile spiega che un nuovo tentativo non deve addebitare due volte lo stesso importo e che un rimborso deve conservarne la traccia di audit. Scrivere «sii rigoroso» aiuta meno il revisore. Conviene chiedere prove che mostrino la riga modificata, il chiamante che può raggiungerla e la condizione in cui si verifica il difetto. La formattazione già imposta dal linter può restare alla CI.
Quando un commento è errato, va spiegata la condizione che impedisce il difetto, senza limitarsi a dire che il bot sbaglia. Se segnala un compromesso reale ma accettato consapevolmente, occorre documentare l’ambito dell’eccezione. Istruzioni generiche che chiedono di ignorare un’intera categoria di bug possono nascondere il prossimo difetto reale.
GitHub, GitLab e conservazione dei dati
CodeRabbit documenta integrazioni dirette con GitHub.com, GitHub Enterprise Server, GitLab.com e GitLab autogestito. Collegare una piattaforma di hosting del codice autogestita è diverso dall’eseguire il revisore sulla propria infrastruttura. L’opzione Enterprise di self-hosting è documentata per 500 o più licenze, quindi non è il normale percorso d’acquisto per cinque persone. Piattaforme supportate.
La cache riutilizzabile del repository e delle dipendenze è attiva per impostazione predefinita e scade dopo un massimo di sette giorni. Serve ad accelerare le revisioni, non all’addestramento; i dati in cache sono cifrati, salvo quelli dei progetti open source. Per disattivarla, impostare reviews.disable_cache su true. La regola dei sette giorni riguarda la cache preparata del repository. L’informativa sulla privacy descrive separatamente gli embedding vettoriali per revisioni personalizzate e un’opzione per rinunciare alla memorizzazione, senza pubblicare un unico termine di cancellazione per tutti gli artefatti. Documentazione della cache.
Anche i commenti di revisione restano in GitHub o GitLab secondo le regole della piattaforma. Nel definire una policy interna di conservazione, occorre trattare la cache del sorgente, il contesto appreso e i commenti pubblicati come registrazioni distinte.
- Le revisioni automatiche arrivano nella discussione delle PR già usata dal team.
- I profili quiet, chill e assertive rendono esplicita la politica dei commenti.
- Le istruzioni per percorso permettono di descrivere rischi diversi nelle varie parti del repository.
- GitHub e GitLab sono piattaforme di integrazione documentate.
- I riepiloghi gratuiti delle PR private non sostituiscono la revisione di correttezza a pagamento.
- I limiti orari e di numero di file contano anche in assenza di un tetto mensile alle PR.
- La scadenza della cache del repository non definisce la durata di tutto il contesto appreso.
Collegare un repository rappresentativo del lavoro
Installare CodeRabbit su un normale repository attivo, limitando l’accesso ai repository da revisionare. Partire da Essentials, salvo quando un requisito documentato impone un altro livello.
Definire poche regole di revisione
Scegliere quiet, escludere gli output generati e descrivere le invarianti nei percorsi più rischiosi. Chiedere una condizione concreta in cui si verifica il difetto ed evitare di duplicare le regole del linter.
Classificare le segnalazioni prima di ampliare la copertura
Far classificare al team i commenti come utili, errati, già coperti oppure corretti ma troppo marginali. Durante la prova, mantenere il feedback automatico consultivo e controllare l’andamento dell’utilizzo orario oltre alla fattura.
Greptile: quando serve un contesto del repository configurabile
Greptile è un revisore AI per PR che tiene conto del repository, con regole di revisione, impostazioni per directory e apprendimento dal feedback. È un’alternativa valida per un team che vuole adattare il comportamento del revisore alla propria base di codice ed è disposto a gestire l’utilizzo per singolo autore. L’errore in fase d’acquisto è supporre che una licenza da $30 comprenda un numero illimitato di revisioni tutte allo stesso costo.
Verdetto: Greptile è un’alternativa credibile a CodeRabbit, ma prima di attivarlo a ogni push bisogna scegliere il livello di effort e il tetto alla spesa flex.
Ideale per: team che vogliono standard specifici del repository e un controllo dettagliato sui commenti pubblicati.
Punto di forza: controlli separati per effort della revisione, categorie di commenti, importanza e comportamento per directory.
Prezzi: Starter gratuito per uno sviluppatore attivo; Pro $30 per sviluppatore attivo al mese, più i crediti aggiuntivi; Enterprise su preventivo.
Prova gratuita: 14 giorni; i progetti open source non commerciali idonei possono richiedere l’accesso gratuito.
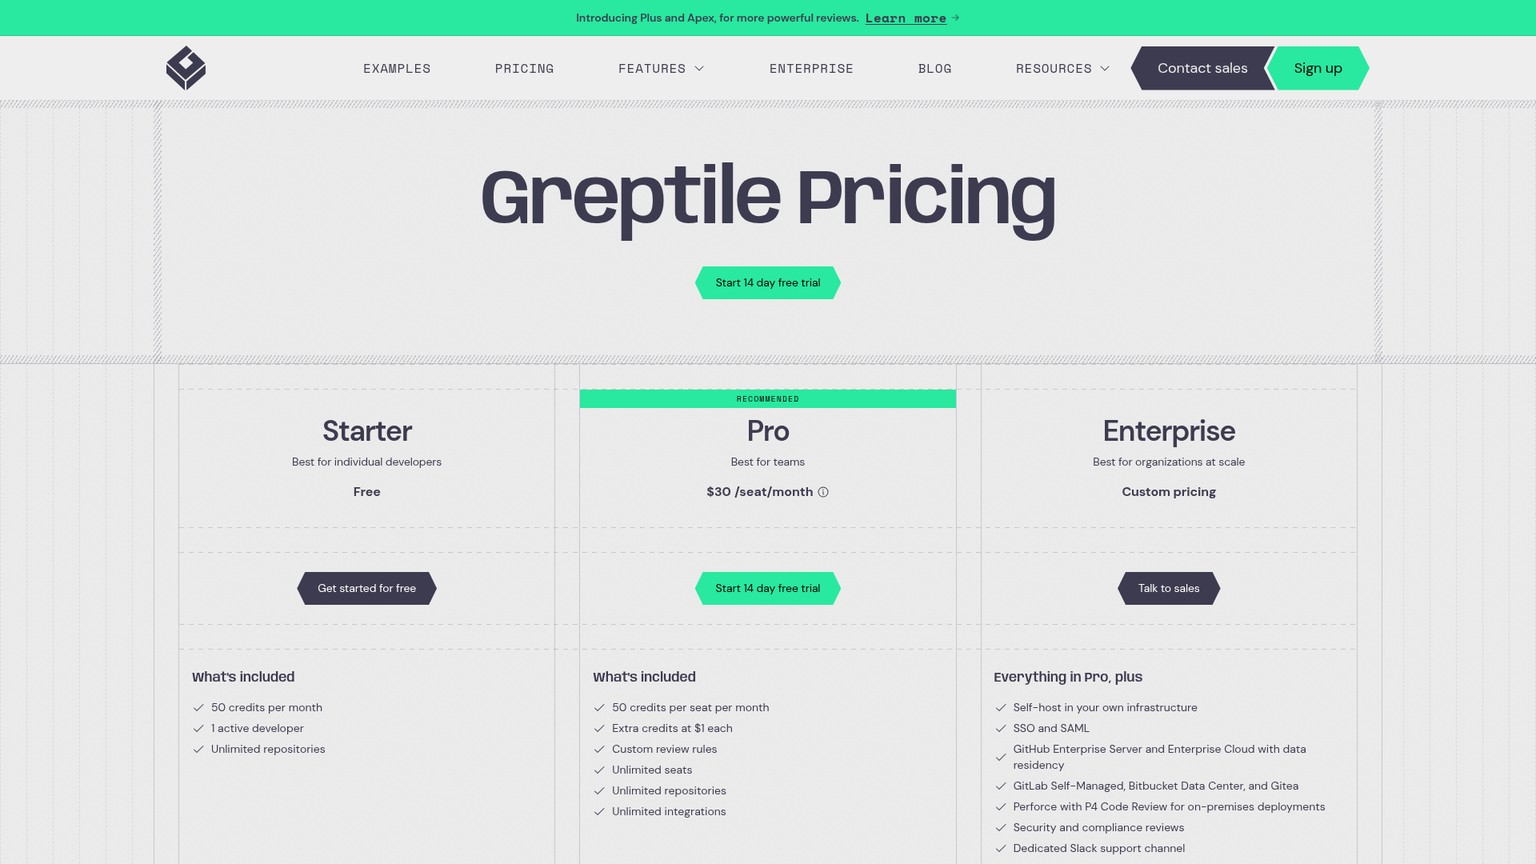
Tutti i piani e il costo per cinque sviluppatori
Starter include uno sviluppatore attivo, repository illimitati e 50 crediti mensili. Pro include 50 crediti per sviluppatore attivo; quelli eccedenti costano $1 ciascuno. Enterprise ha prezzi personalizzati e comprende opzioni come self-hosting, SSO e integrazioni con piattaforme di hosting del codice autogestite. Gli sconti annuali e pluriennali vengono negoziati: non esiste un unico prezzo annuale pubblicato. Prezzi attuali.
I livelli di effort sono Base a 1 credito, Plus a 3 e Apex a 10. Auto sceglie il livello per ogni PR, quindi non offre una revisione a costo fisso. Sono unità di lavoro e fatturazione, non prove che una revisione più costosa abbia un tasso di falsi positivi inferiore.
Uno sviluppatore attivo è un autore a cui è stata addebitata una revisione completata nel periodo di fatturazione. Le revisioni sono addebitate all’autore della PR e i crediti inclusi inutilizzati non vengono condivisi tra i membri del team. La fatturazione conta le revisioni completate, comprese le nuove esecuzioni dopo gli eventi configurati, anziché le PR uniche. Se a premere il pulsante di avvio è un revisore, l’addebito non passa a lui. Documentazione della fatturazione.
Per esempio, un autore che riceve 70 revisioni Base supera la propria quota di 20 crediti. Un altro autore che ne riceve soltanto 10 non può cedergli i crediti inutilizzati. Impostare il Flex Usage Limit dell’organizzazione sull’importo aggiuntivo accettabile; impostarlo a $0 disattiva le revisioni flex. Gli autori che hanno ancora una quota inclusa disponibile possono continuare a ricevere revisioni anche dopo il raggiungimento di quel tetto.
Falsi positivi: come regolare i commenti
strictness controlla quali segnalazioni vengono pubblicate: 1 è prolisso, 2 è il valore predefinito bilanciato e 3 mostra soltanto i problemi critici. commentTypes permette di scegliere commenti su logica, sintassi o stile. Per un team che applica già le regole di formattazione in CI, partire da logica e sintassi elimina una fonte evidente di lavoro duplicato. La configurazione consigliata in .greptile/ supporta impostazioni specifiche per directory; resta disponibile anche il precedente file greptile.json nella radice. Controlli sui commenti marginali.
Strictness ed effort risolvono problemi diversi. Aumentare strictness restringe l’insieme dei commenti pubblicati. Passare da Base ad Apex cambia il lavoro svolto e i crediti consumati. Una fattura più alta non sostituisce una definizione chiara di cosa renda una segnalazione utile e su cui intervenire.
Votare positivamente le segnalazioni utili e negativamente quelle irrilevanti, con una breve motivazione: per esempio, una garanzia documentata che il valore sospetto non possa essere null. L’eccezione deve restare circoscritta al codice in cui vale. Limitare gli avvii automatici se push frequenti fanno ripartire le revisioni prima che una modifica sia pronta.
Un dettaglio particolarmente utile sui confini di accesso ai dati: ignorePatterns esclude i file dalla revisione delle PR, ma non dall’indicizzazione del repository. Non volere commenti su un file generato e non volere che il fornitore acceda a una directory riservata sono esigenze diverse.
GitHub, GitLab e conservazione dei dati
Greptile supporta la revisione su GitHub e GitLab ospitati. GitHub Enterprise Server e GitLab Self-Managed figurano tra le funzionalità Enterprise nella pagina dei prezzi: non bisogna presumere che queste esigenze siano coperte da una normale licenza Pro.
La pagina sulla sicurezza dichiara che il codice sorgente cifrato resta in cache fino alla revoca dell’accesso in GitHub o GitLab, dopo la quale viene cancellato. Greptile memorizza anche embedding di percorsi, documentazione e docstring generate. La durata della cache è quindi legata all’accesso, senza una scadenza fissa di sette giorni. La registrazione delle chat può essere disattivata. La policy consente addestramento e miglioramento usando dati dei clienti de-identificati, con un’opzione nell’account per escluderli da ulteriore addestramento. Policy su sicurezza e dati.
Un amministratore può richiedere la cancellazione dei dati del cliente: il termine dichiarato per l’eliminazione definitiva dall’ambiente di produzione è di 24 ore; i backup vengono distrutti entro 30 giorni, salvo un’estensione per l’indagine su un incidente. Durante la valutazione della prova, annotare la preferenza sull’addestramento e la procedura di cancellazione. Dire genericamente che i dati sono cifrati risponde a una domanda diversa da quanto a lungo restano memorizzati.
- I filtri di importanza e le categorie di commenti offrono controlli concreti sul rumore.
- Le impostazioni per directory si adattano a team diversi all’interno di un monorepo.
- Il feedback può registrare perché un suggerimento si applica o meno.
- Un tetto flex esplicito permette di controllare la spesa per le revisioni eccedenti.
- I crediti inclusi appartengono ai singoli autori e non possono coprire il picco di attività di un altro.
- Un effort maggiore e nuove esecuzioni frequenti possono aumentare sensibilmente la fattura mensile.
- Ignorare un percorso nella revisione non ne impedisce l’indicizzazione.
- La cache del sorgente e le preferenze sull’addestramento vanno esaminate esplicitamente in fase d’acquisto.
Per scegliere più nel dettaglio tra questi bot, consultare Greptile vs CodeRabbit. Se nessuno dei due è adatto, le alternative a CodeRabbit ampliano la rosa dei candidati; anche per quelle opzioni valgono le verifiche sui prezzi attuali e sui confini di accesso ai dati.
Il revisore dell’editor: Cursor Bugbot
Cursor Bugbot: quando revisione e correzioni avvengono già in Cursor
Cursor Bugbot è il revisore AI di Cursor per pull request e modifiche prima del push. È adatto a un team che usa già Cursor e vuole riportare facilmente una segnalazione nel proprio flusso di correzione. È anche un bot collegato alle PR: definirlo «il revisore dell’editor» ne descrive l’origine nel prodotto, senza limitarne l’uso alle revisioni dentro l’IDE.
Verdetto: Bugbot merita un posto nella rosa di un team Cursor, ma il budget va calcolato a consumo, senza aggiungere a ogni sviluppatore una vecchia licenza Bugbot separata da $40.
Ideale per: team Cursor che collegano revisione dei branch, feedback sulle PR e correzioni assistite da agenti.
Punto di forza: la revisione Bugbot prima del push può riconoscere successivamente lo stesso diff ed evitare di ripetere la revisione remota.
Prezzi: Bugbot viene fatturato a consumo; il livello dell’abbonamento Cursor e la spesa per le revisioni sono voci di budget separate.
Prova gratuita: la documentazione citata non promette una prova separata di Bugbot attualmente disponibile.
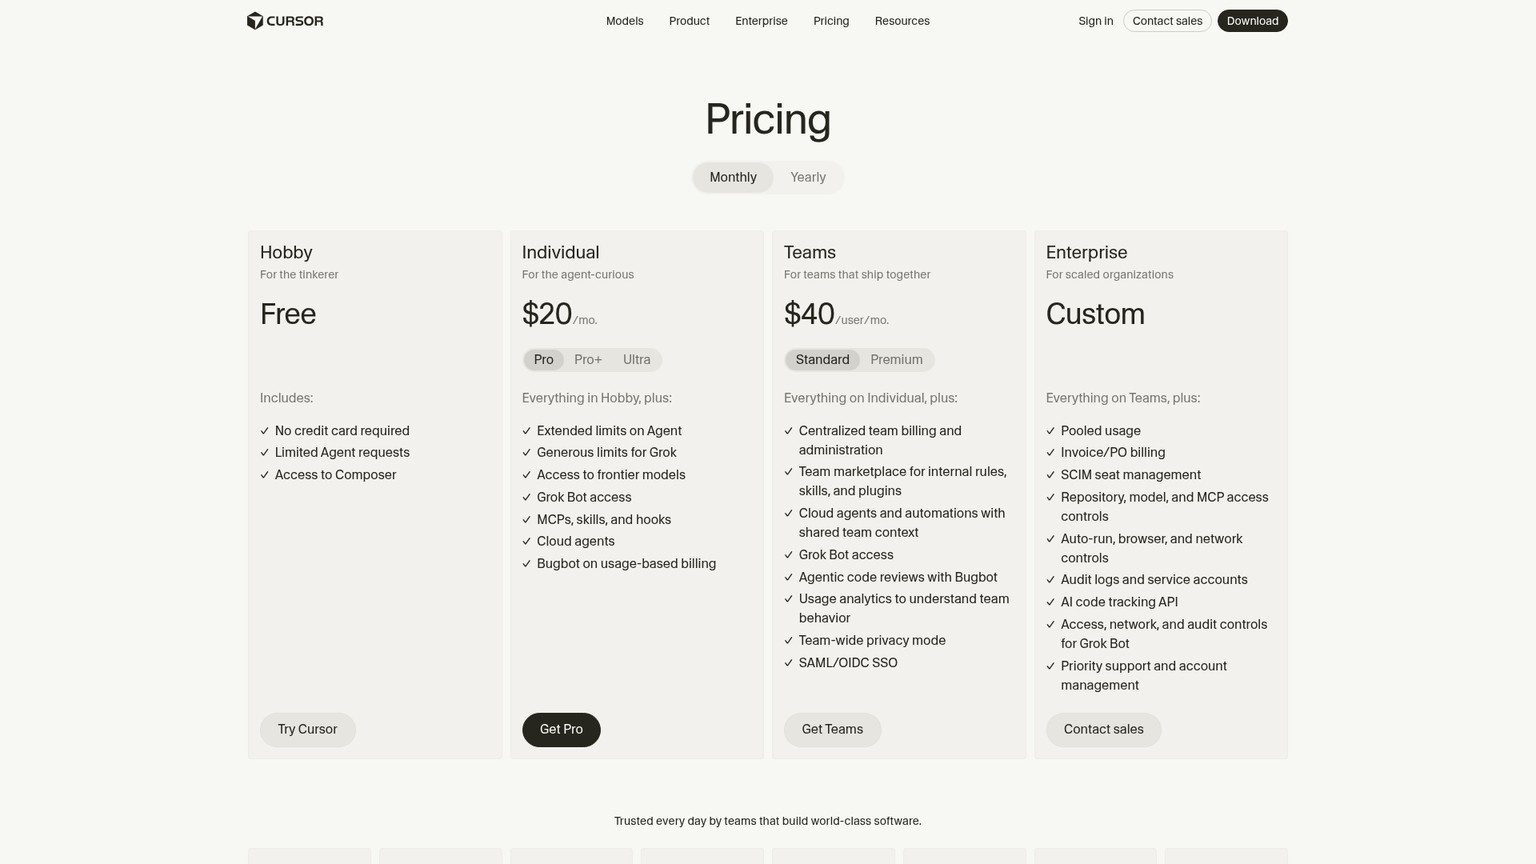
Tutti i piani e il costo per cinque sviluppatori
I piani statunitensi di Cursor comprendono Hobby gratuito, Pro a $20 al mese, Pro Plus a $60 e Ultra a $200. Cinque abbonamenti individuali costano $100, $300 o $1,000 al mese. Teams offre licenze Standard a $40 per utente al mese e Premium a $120, per costi base di cinque licenze pari a $200 e $600. Enterprise è su preventivo. Il piano Start, riservato all’India, costa ₹649 al mese incluse le imposte ed esclude Bugbot: non è quindi un livello di revisione più economico per questo confronto. Documentazione dei piani attuali.
Bugbot è passato alla fatturazione a consumo per Teams e Individuals. Teams usa spesa on demand; Individuals attinge alla quota inclusa prima di generare spese aggiuntive. La media pubblicata da Cursor è di $1.00–$1.50 per esecuzione di Bugbot, con variazioni in base a dimensioni e complessità. Questa media serve a costruire il budget: non è una tariffa fissa né una promessa sulla prossima PR. I clienti esistenti passano dalla precedente fatturazione per licenza al primo rinnovo successivo all’8 giugno 2026; un contratto annuale non ancora rinnovato può quindi mostrare un addebito storico per licenza. Cambio di fatturazione.
Hobby non promette un servizio Bugbot automatico gratuito per un team privato di cinque persone. Anche le quote individuali incluse vengono usate per attività diverse: un abbonamento Pro non va presentato come garanzia di un numero fisso di revisioni gratuite.
Falsi positivi: come regolare i commenti
Bugbot richiede istruzioni di revisione proprie. Le indicazioni specifiche del progetto vanno in .cursor/BUGBOT.md, con eventuali file circoscritti a directory particolari. Le normali regole dell’editor Cursor in .cursor/rules/*.mdc non si applicano a Bugbot. Le regole del team e del repository forniscono ulteriori indicazioni; l’output dettagliato della revisione mostra quali regole sono state incluse. Documentazione Bugbot.
Usare .cursor/config/bugbot.yaml per le impostazioni del repository, come effort e condizioni di avvio. Bugbot legge il file dal branch predefinito, quindi una PR non può cambiare il proprio comportamento di revisione modificandone una copia. Questo aiuta a mantenere stabile la politica di revisione mentre cambia il branch sotto esame.
Partire dalla revisione incrementale, attiva per impostazione predefinita, e usare l’avvio manuale quando aggiornamenti rapidi generano più discussioni di quante il team possa gestire. I livelli Low, Default, High e Smart influenzano lavoro e consumo; Smart può seguire indicazioni su quando una modifica merita un esame più approfondito. Un effort superiore non è un rimedio al rumore dimostrato da misurazioni.
Bugbot legge la discussione già presente nella PR come contesto. Lasciare nel thread una spiegazione umana dei compromessi accettati e verificare l’eventuale mancanza di istruzioni prima di concludere che il modello le abbia ignorate. Il comando pre-push /review-bugbot può riconoscere una patch identica sulla piattaforma collegata e saltare una nuova revisione remota. È un modo utile per ridurre il lavoro di revisione duplicato.
GitHub, GitLab e conservazione dei dati
GitHub, compreso Enterprise Server, e GitLab, compreso Self-Hosted, sono piattaforme documentate. L’uso della sola revisione e Autofix hanno requisiti operativi diversi: Autofix usa crediti Cloud Agent e richiede che la memorizzazione sia attiva. Se il team intende abilitarlo, questa attività aggiuntiva va inclusa nel budget.
Bugbot segue la policy di trattamento dei dati di Cursor. In Privacy Mode, Cursor non addestra i modelli sui dati dei clienti e mantiene accordi di conservazione zero dei dati con i fornitori, con eccezioni dichiarate per indagini sugli abusi e per modelli non-ZDR esplicitamente identificati o abilitati dall’amministratore. Esistono anche cache temporanee di file cifrati. Disattivare Privacy Mode può consentire memorizzazione e addestramento. Uso dei dati in Cursor.
Questi controlli non vanno riscritti come «non viene mai memorizzato nulla». I commenti delle PR e le regole di revisione apprese sono registrazioni del flusso di lavoro, e le pagine citate non indicano un’unica durata prima della cancellazione per tutti gli artefatti di Bugbot. Verificare l’impostazione di privacy imposta al team e le eventuali eccezioni dei modelli selezionati.
- Le segnalazioni si collegano al flusso che il team Cursor usa già per correggere il codice.
- La revisione prima del push può evitare una revisione remota duplicata della stessa patch.
- La configurazione sul branch predefinito aiuta a mantenere stabile la politica di revisione.
- GitHub e GitLab sono piattaforme di revisione supportate.
- Con la fatturazione a consumo, il costo dipende dall’attività di revisione e dall’effort.
- Le regole dell’IDE esistenti non diventano automaticamente istruzioni per Bugbot.
- Autofix introduce ulteriori requisiti di crediti e memorizzazione.
Agenti di sviluppo per la revisione: Codex e Claude Code
Codex code review: partire dall’agente, poi valutare l’automazione
Codex code review è il flusso di revisione dell’agente di sviluppo di OpenAI, disponibile in locale e tramite repository collegati. È adatto quando il team usa già Codex e vuole un ulteriore controllo delle modifiche prima dell’approvazione umana. Le integrazioni cloud lo rendono anche un candidato per la revisione automatica, oltre al comando che gli sviluppatori devono ricordarsi di eseguire.
Verdetto: partire dall’accesso a Codex già acquistato. Per un nuovo workspace aziendale, cinque licenze Business mensili partono da $125; capacità di revisione e crediti aggiuntivi vanno valutati separatamente.
Ideale per: team che adottano Codex sia per lo sviluppo sia per la revisione, soprattutto se cercano controlli condivisi a livello di workspace.
Punto di forza: le istruzioni del repository in AGENTS.md guidano la revisione, e il supporto nativo alla revisione su GitLab è ora documentato in beta.
Prezzi: Plus $20 al mese; Pro $100, $200 o $500; Business $25/utente al mese o $20 con fatturazione annuale; Enterprise ed Edu su preventivo.
Prova gratuita: nessuna prova separata della code review o tariffa fissa per PR dichiarata.
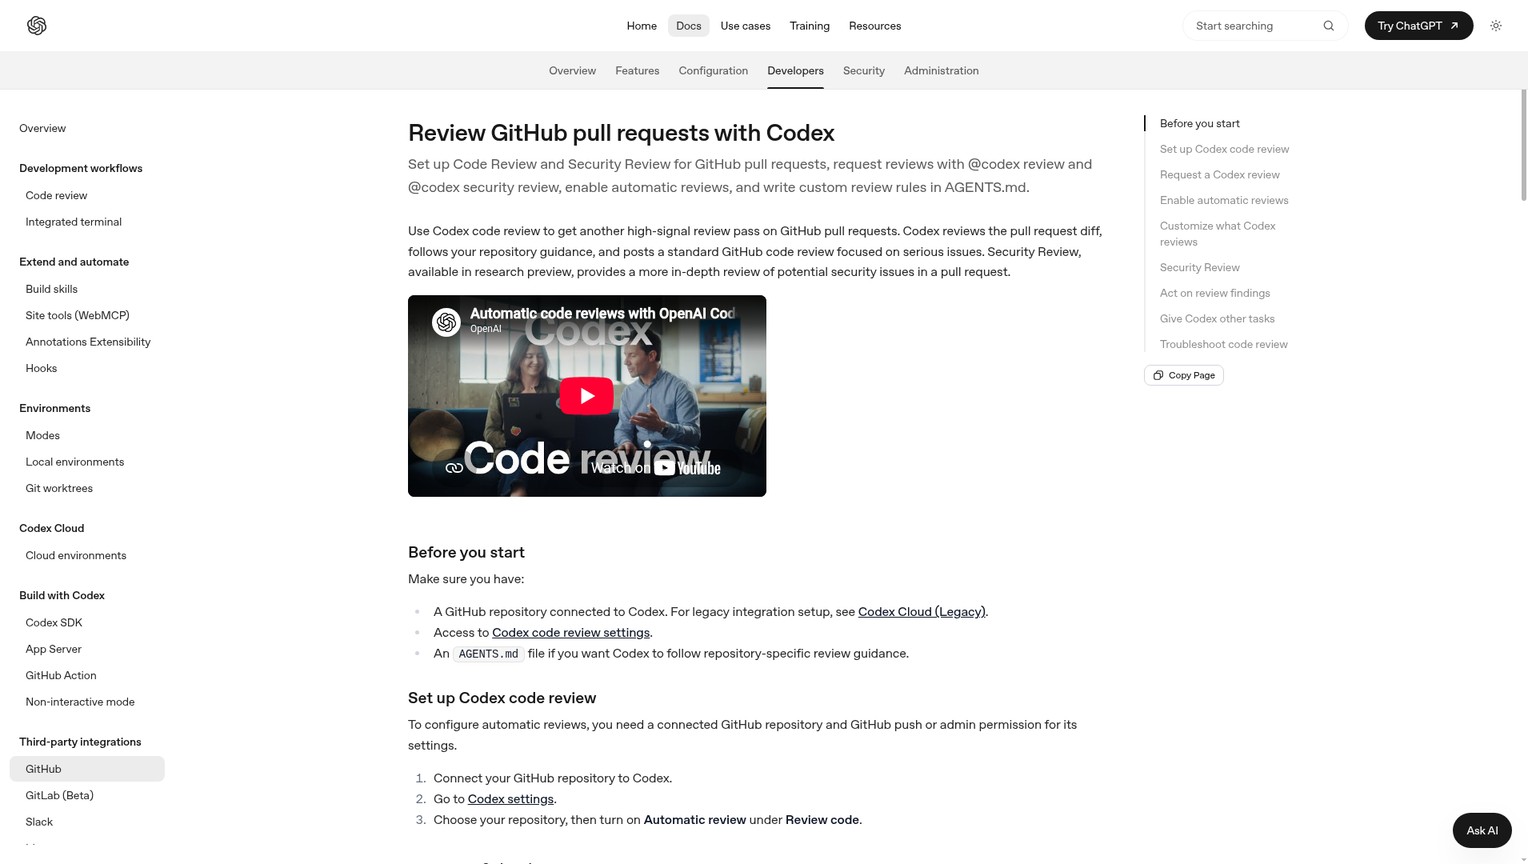
Tutti i piani e il costo per cinque sviluppatori
ChatGPT Free costa $0 e Go $8 al mese, con accesso locale leggero a Codex subordinato al rollout. La pagina dei prezzi elenca esplicitamente le integrazioni cloud, come la revisione automatica, per Plus a $20. Pro prevede livelli mensili da $100, $200 e $500. Business costa $25 per utente con fatturazione mensile oppure l’equivalente di $20 per utente al mese con fatturazione annuale, con un minimo di due utenti. Enterprise ed Edu richiedono un preventivo. Prezzi Codex.
Cinque abbonamenti Plus costano $100 al mese. Cinque abbonamenti Pro dello stesso livello costano $500, $1,000 o $2,500. Cinque licenze Business costano $125 con fatturazione mensile, oppure l’equivalente di $100 al mese con un impegno annuale di $1,200. Un abbonamento consumer economico e un workspace aziendale amministrato centralmente sono acquisti diversi, anche quando entrambi permettono di revisionare il codice.
L’uso con chiave API è un’altra modalità per CLI, SDK o IDE, con fatturazione a token. Non comprende le funzionalità cloud, come la code review ospitata su GitHub. Acquistare crediti API non attiva lo stesso servizio di revisione collegato al repository.
Falsi positivi: come regolare i commenti
Su GitHub, il comportamento predefinito documentato segnala problemi P0 e P1, cioè quelli urgenti e ad alta priorità. Questa scelta privilegia deliberatamente i commenti su problemi rilevanti. Aggiungere una sezione Code Review Rules nei file AGENTS.md pertinenti e definire cosa costituisce un difetto significativo in quel percorso. Codex legge le istruzioni applicabili ai file modificati. Documentazione della revisione su GitHub.
Le regole utili descrivono fatti: un endpoint è soltanto interno; una migrazione deve supportare sia i vecchi sia i nuovi lettori; un campo nullable è protetto da un chiamante specifico. Chiedere al revisore di indicare come una riga modificata violi quel fatto. Istruzioni lunghe che chiedono di trovare «ogni possibile problema» incoraggiano ipotesi che un piccolo team dovrà poi smentire.
La revisione locale o manuale è utile prima del push perché permette all’autore di esaminare le prove senza avviare uno scambio pubblico di commenti. Per modifiche importanti, chiedere una nuova revisione concentrata sul diff e sulle evidenze del repository. Un agente che ha scritto l’implementazione può riportare nella spiegazione la stessa ipotesi errata: approvazione umana e test mirati devono quindi restare nel processo.
GitHub, GitLab e conservazione dei dati
GitHub supporta la richiesta @codex review e la revisione automatica configurata per repository. La code review nativa su GitLab è in beta ed è disponibile su tutti i piani ChatGPT, secondo la documentazione GitLab attuale. Richiede un ambiente di progetto e l’invio delle attività abilitato; le installazioni autogestite e Dedicated necessitano anche di configurazione amministrativa e di un’identità per la revisione. Le revisioni manuali su GitLab possono includere segnalazioni P0, P1 e P2; quelle automatiche usano P0 e P1 per impostazione predefinita. Documentazione della revisione su GitLab.
La beta va considerata un’integrazione da validare sull’istanza GitLab effettivamente usata. Il «supporto GitLab» non elimina la necessità di collegamento, permessi e hook corretti, né implica che ogni funzionalità separata di Codex Security disponga della stessa integrazione.
Quanto alla conservazione, Codex autenticato con ChatGPT segue le policy sui dati del workspace, mentre l’uso autenticato via API segue le impostazioni di condivisione e conservazione dei dati dell’organizzazione API. Business dichiara che, per impostazione predefinita, i dati aziendali non vengono usati per l’addestramento; Enterprise include controlli di conservazione e residenza dei dati. Le pagine citate non pubblicano un unico numero di giorni valido per tutti gli artefatti della revisione cloud di Codex. Distinzione tra autenticazione e policy sui dati.
Chiedere al responsabile del workspace la regola effettiva per task cloud e cronologia delle revisioni. Una dichiarazione sulla conservazione nelle API non va riportata nella valutazione di un revisore cloud autenticato con ChatGPT.
- Un abbonamento Codex già in uso può servire sia per lo sviluppo sia per la revisione.
- Le istruzioni pertinenti del repository mettono a disposizione del revisore le ipotesi del progetto.
- La revisione automatica su GitHub e la beta nativa di GitLab offrono modalità ospitate.
- Business offre un workspace condiviso anziché account consumer separati.
- La capacità inclusa è condivisa con le altre attività di Codex.
- Una chiave API non attiva il servizio di revisione collegato a GitHub.
- La beta GitLab e la configurazione autogestita richiedono una validazione sull’installazione del team.
- Un’unica durata pubblica di conservazione non descrive tutti gli artefatti della revisione cloud.
Claude Code: revisione locale e revisione gestita delle PR sono acquisti diversi
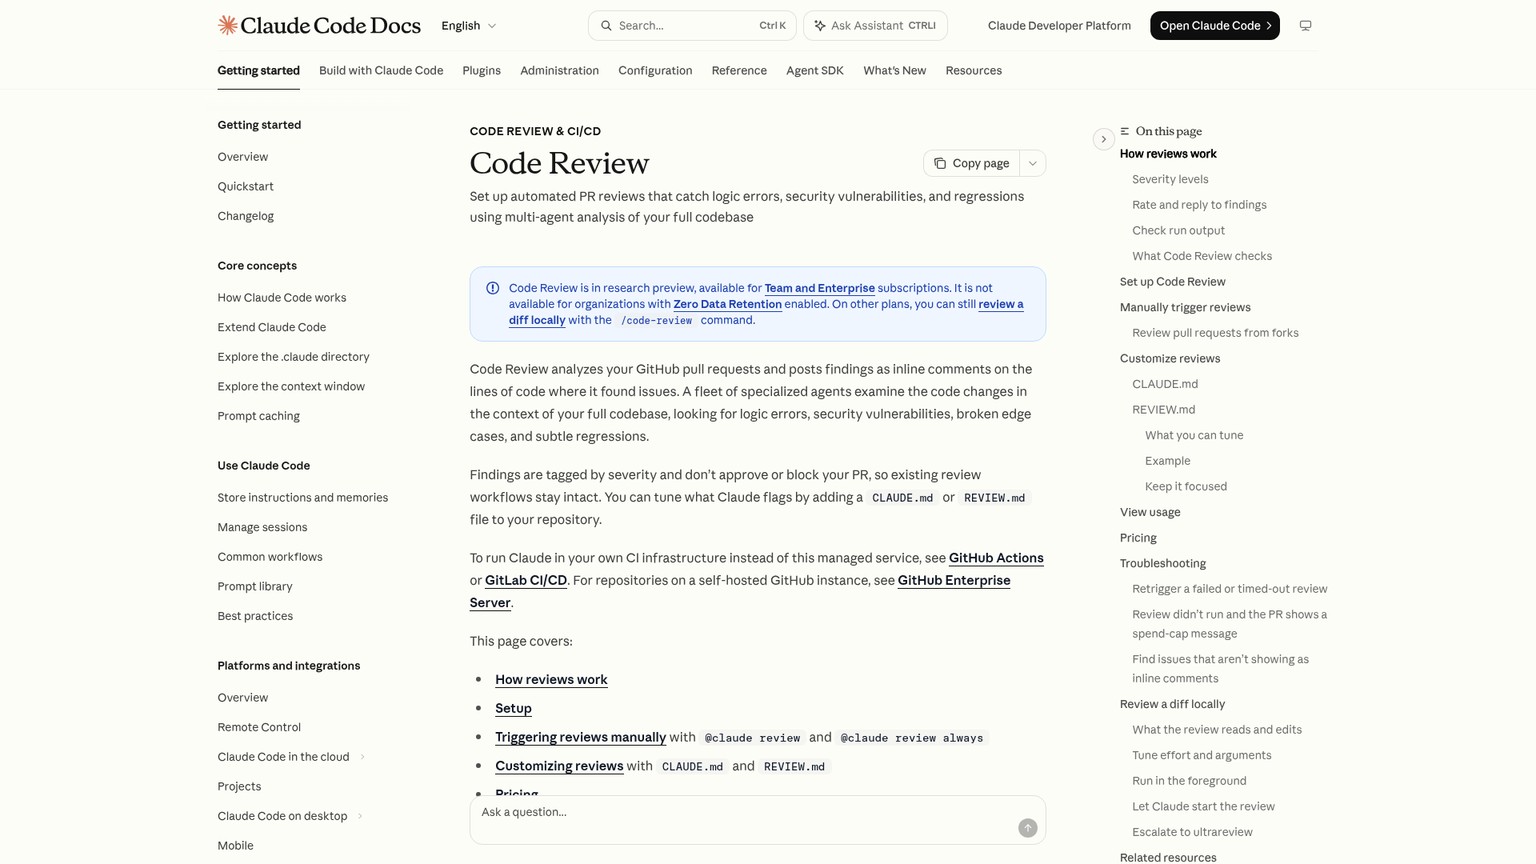
Claude Code è l’agente di sviluppo di Anthropic, con un comando di revisione locale e un servizio Code Review gestito separato. Il comando locale è adatto se il team lavora già in Claude Code e può richiedere una revisione prima di aprire la PR. La revisione gestita merita una valutazione per modifiche GitHub selezionate con conseguenze rilevanti, quando una verifica automatica fatturata a parte rientra nel budget.
Verdetto: per cinque sviluppatori, riutilizzare prima la revisione locale di Claude Code. La revisione gestita a ogni push di routine aggiunge una spesa consistente, anche se il team possiede già licenze idonee.
Ideale per: team Claude Code che revisionano un branch prima di affidarlo a una persona.
Punto di forza: la revisione locale usa un contesto separato; quella gestita prevede istruzioni dedicate alla sola revisione e attività di verifica.
Prezzi: Pro $20 al mese per l’uso locale; Team Standard $25/utente al mese; la revisione gestita costa in media $15–$25 per esecuzione, fatturati separatamente.
Prova gratuita: nessuna prova separata della revisione gestita promessa; il servizio gestito è una research preview per organizzazioni Team ed Enterprise idonee.
Tutti i piani e il costo per cinque sviluppatori
Claude Free costa $0, ma non è l’abbonamento a pagamento a Claude Code. Pro costa $20 al mese oppure $200 anticipati per un anno. La pagina mostra la tariffa annuale come $17 al mese, un valore arrotondato. Cinque abbonamenti Pro costano quindi $100 al mese, oppure $1,000 all’anno con un costo mensile effettivo di circa $83.33. Prezzi Claude attuali.
Max 5x costa $100 al mese e Max 20x $200, per un totale di $500 o $1,000 mensili con cinque licenze dello stesso livello. Sono livelli di utilizzo dell’abbonamento, non numeri fissi di revisioni. Prezzi Max.
Team Standard costa $25 per licenza al mese oppure $20 con fatturazione annuale: $125 al mese per cinque, oppure $100 come equivalente mensile annuale. Premium costa $125 al mese o $100 come equivalente annuale per licenza: $625 al mese per cinque oppure $500 come equivalente annuale. Gli impegni annuali rispettivi sono $1,200 e $6,000. Enterprise indica un equivalente di $20 per licenza al mese, fatturato annualmente, più l’utilizzo alle tariffe API; il calcolo per cinque licenze dà un equivalente di $100 prima del consumo, subordinato ai requisiti contrattuali. Education ha prezzi per istituzione e l’accesso API è a consumo, quindi nessuno dei due ha un prezzo fisso generale per cinque sviluppatori.
Il servizio gestito è disponibile in research preview per Team ed Enterprise e non è accessibile alle organizzazioni con conservazione zero dei dati abilitata. La fattura a token è separata dall’utilizzo incluso nel piano. Anthropic dichiara una media di $15–$25 per revisione, in base alla modifica, alla base di codice e al lavoro di verifica. Prezzi e requisiti della revisione gestita.
L’avvio manuale del servizio gestito è sensato per un piccolo team che seleziona modifiche ai pagamenti, all’autenticazione o una migrazione difficile per un esame aggiuntivo. Revisionare ogni push moltiplica la spesa. Impostare il tetto mensile di spesa del servizio Code Review e chiarire al team cosa accade quando viene raggiunto.
Falsi positivi: come regolare i commenti
Il comando locale /code-review esegue in background un revisore con un contesto proprio e può esaminare un diff, un branch o una PR. I livelli di effort più bassi privilegiano meno segnalazioni, ma con maggiore confidenza; una revisione più ampia può includere anche suggerimenti di pulizia del codice. Chiedere la condizione in cui si verifica il difetto e tenere la pulizia facoltativa separata dai problemi di correttezza che bloccano il lavoro.
La distinzione tra i file di istruzioni è cruciale. La revisione locale legge CLAUDE.md, non REVIEW.md. Code Review gestito usa CLAUDE.md come contesto del progetto e REVIEW.md per il comportamento specifico della revisione. Una revisione locale non eredita automaticamente le regole dedicate alla revisione scritte con cura per il servizio gestito.
Per la revisione gestita, usare REVIEW.md per definire la gravità, escludere categorie già controllate dalla CI, saltare gli output generati e richiedere prove nel codice sorgente a sostegno delle affermazioni sul comportamento. Definire anche come arrivare a una conclusione nelle revisioni successive: una volta risolta la segnalazione sostanziale, nuovi interventi estetici non devono prolungare indefinitamente la stessa PR. Una policy breve, concentrata sui rischi reali, è più facile da mantenere di un manuale generale di programmazione.
Il servizio gestito non approva la PR né ne blocca il merge soltanto perché trova problemi. Un team che vuole subordinare il merge alle segnalazioni deve definire esplicitamente il flusso che le collega a quella decisione. L’autore deve poter contestare una segnalazione con prove, senza che ogni annotazione del bot venga trattata come un veto.
GitHub, GitLab e conservazione dei dati
Code Review gestito è il servizio per PR GitHub. La revisione locale può esaminare modifiche GitLab e, con un client attuale che supporti la funzione e glab, pubblicare le segnalazioni come nota nella merge request. Claude può anche essere eseguito nella propria GitLab CI/CD. Queste modalità locali o gestite dal team non vanno presentate come equivalenti a un bot GitLab gestito dal fornitore.
La conservazione cambia in base all’account e alla preferenza sui dati. I dati consumer di Pro e Max sono conservati per cinque anni se si consente il miglioramento dei modelli, oppure 30 giorni se non lo si consente. Per l’uso commerciale Team, Enterprise e API è dichiarato un periodo standard di 30 giorni. La conservazione zero dei dati per clienti Enterprise idonei richiede un’attivazione separata: non è automatica con una licenza Enterprise, e Code Review gestito non la supporta. Uso dei dati in Claude Code.
Le trascrizioni della CLI locale sono inoltre memorizzate in chiaro in ~/.claude/projects/, con una pulizia predefinita dopo 30 giorni che può essere modificata. Per le sessioni Desktop o Cowork proseguite lì valgono eccezioni distinte alle impostazioni predefinite. Inviare trascrizioni tramite /feedback, /bug o /share crea un percorso separato di conservazione per cinque anni. La regola del team deve includere i file locali e gli invii all’assistenza, oltre alla memorizzazione del fornitore.
- L’accesso a pagamento a Claude Code già disponibile può servire per una revisione prima dell’apertura della PR.
- Un contesto di revisione separato offre all’autore un ulteriore esame del diff.
- Le istruzioni dedicate alla revisione gestita possono richiedere prove e limitare il rumore nei controlli successivi.
- I flussi locali ed eseguiti dal team offrono una modalità di utilizzo con GitLab.
- La spesa variabile per ogni esecuzione del servizio gestito si aggiunge alle licenze idonee.
- Revisione locale e gestita usano file di istruzioni diversi.
- La revisione gestita è focalizzata su GitHub e non è disponibile con conservazione zero dei dati.
- Preferenze consumer, trascrizioni locali e invii di feedback hanno periodi di conservazione diversi.
Scansioni orientate alla sicurezza: Codex Security
Codex Security: per il modello di minaccia e l’analisi delle vulnerabilità
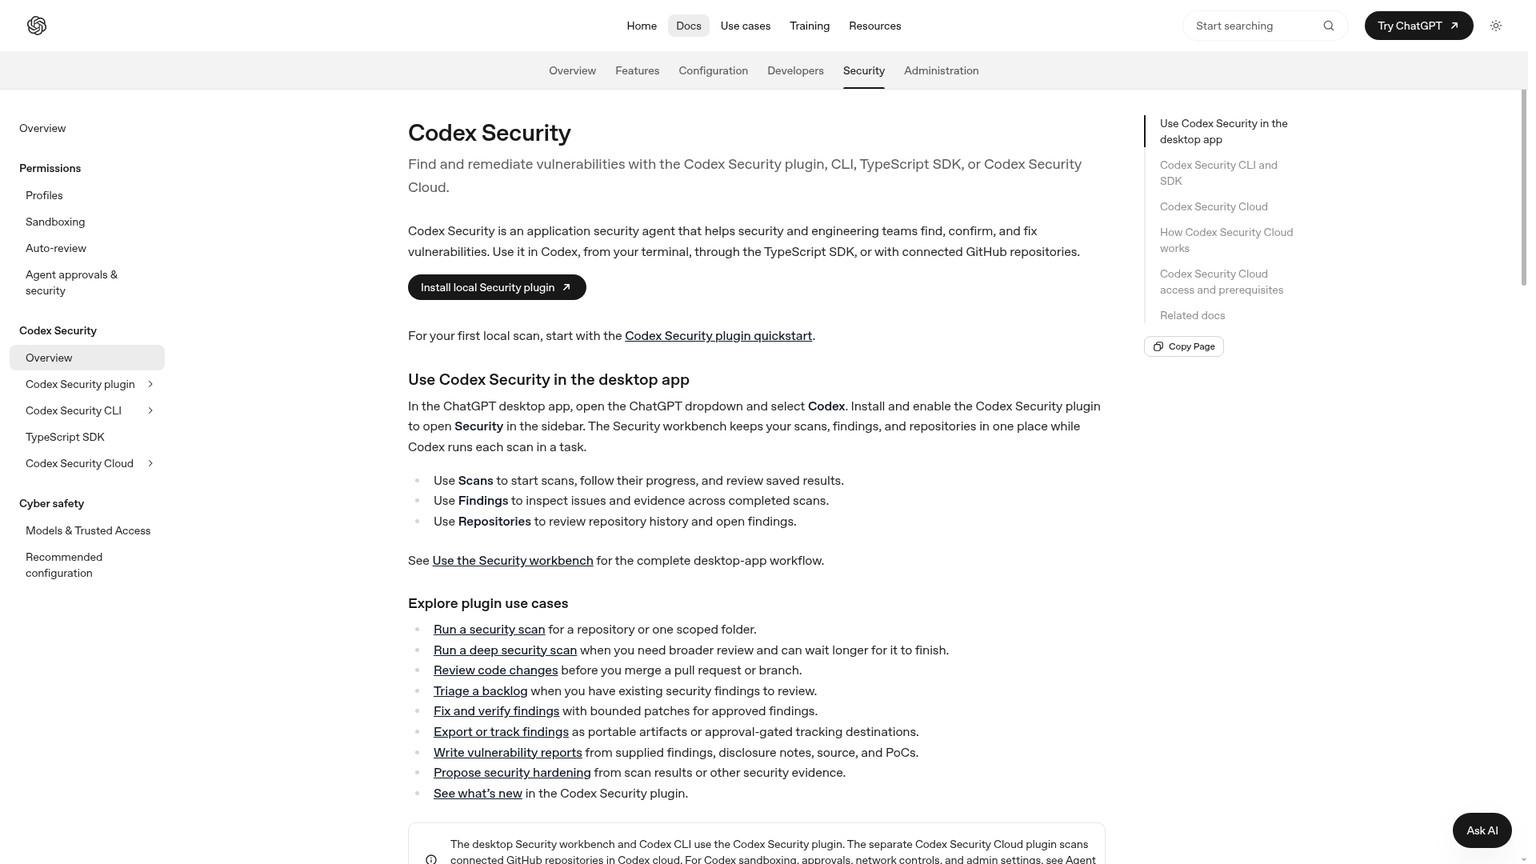
Codex Security è l’agente OpenAI per la sicurezza applicativa che analizza le vulnerabilità usando il contesto del repository e del modello di minaccia. È adatto quando il team deve stabilire se un attaccante possa raggiungere e sfruttare un percorso sospetto. Affianca il revisore di correttezza e i controlli deterministici già presenti nella CI.
Verdetto: usare Codex Security per le domande di sicurezza, con accesso e soglie di segnalazione documentati. L’assenza di commenti in una revisione generale non dimostra che l’applicazione sia sicura.
Ideale per: piccoli team che modificano autenticazione, autorizzazione, input non attendibili o altri confini di sicurezza.
Punto di forza: analisi consapevole del modello di minaccia e tentativi di validazione, con soglie separate per le segnalazioni automatiche e manuali.
Prezzi: Security Review è disponibile su Pro, Business, Enterprise ed Edu; consuma la quota Codex inclusa oppure crediti ChatGPT.
Prova gratuita: nessuna prova separata garantita. Occorre verificare l’idoneità e l’accesso a Security nel workspace.
Piani e costo per cinque sviluppatori
Non è pubblicato un abbonamento autonomo a Codex Security con prezzo fisso per licenza da moltiplicare per cinque. Security Review non è disponibile su Plus. I costi base dei livelli Pro idonei restano $100, $200 o $500 al mese, quindi cinque licenze costano $500, $1,000 o $2,500. Business costa $25 per utente al mese oppure $20 come equivalente annuale: $125 o $100 per cinque. Enterprise ed Edu sono su preventivo. Il costo base acquista il piano idoneo; accesso a Security e consumo di crediti richiedono ancora una verifica. Requisiti di accesso a Security Review.
Falsi positivi: come regolare le segnalazioni
Scrivere un modello di minaccia che specifichi risorse da proteggere, confini di fiducia, capacità dell’attaccante e ipotesi di sicurezza. Un revisore che esamina un endpoint pubblico senza autenticazione dovrebbe arrivare a una conclusione diversa da uno che analizza una funzione amministrativa con accesso limitato. Lasciare implicito questo contesto rende più difficile chiarire una segnalazione ipotetica.
Security Review automatico segnala per impostazione predefinita i problemi High e Critical; le richieste manuali includono Medium, High e Critical. Le gravità minime si possono impostare separatamente, con eccezioni per percorso. La soglia controlla quali segnalazioni vengono pubblicate su GitHub, mentre il report completo resta in Codex. Filtrare il flusso dei commenti è quindi diverso dall’eliminare il report sottostante.
Le scansioni di sicurezza possono tentare di validare le vulnerabilità. Una segnalazione non validata non è automaticamente un falso positivo: l’ambiente o il tentativo di riproduzione possono essere incompleti. Chiedere punto di ingresso, prerequisiti dell’exploit e prove prima di decidere se correggere, sopprimere la segnalazione o approfondire. Le FAQ di Security spiegano il flusso di scansione e validazione.
La CLI offre un comando per contrassegnare un falso positivo con l’ID dell’occorrenza e una motivazione, oltre al fallimento della CI in base alla gravità e a un tetto al costo stimato. Usare la motivazione per registrare la condizione effettiva che impedisce il difetto. Un tetto stimato aiuta a controllare il lavoro, ma non va presentato come un limite garantito alla fattura. Riferimento della CLI.
GitHub, GitLab e conservazione dei dati
Security Review ospitato documenta gli avvii su GitHub, tra cui @codex security review, la revisione all’apertura della PR, a ogni push o insieme alla code review generale. La CLI locale può essere eseguita in GitLab CI/CD e produrre SARIF, un formato standard per segnalazioni di sicurezza leggibile dalle macchine. È una modalità di sicurezza documentata per GitLab; non dimostra l’esistenza di un bot Security nativo ospitato per GitLab equivalente alla beta generale di Codex.
Le scansioni cloud usano container temporanei e isolati per i repository, che vengono distrutti dopo l’estrazione dei risultati. I report e gli artefatti estratti continuano a esistere. Applicare la policy di conservazione del workspace, senza descrivere l’intero servizio come a conservazione zero soltanto perché il container di esecuzione ha vita breve.
La CLI conserva inoltre per impostazione predefinita gli output delle scansioni in $CODEX_HOME/state/plugins/codex-security/scans/, compreso un database locale del workbench. Il team controlla la cancellazione di questi file e degli eventuali artefatti pubblicati dalla CI. Un report di vulnerabilità può rivelare percorsi di codice sensibili anche dopo l’eliminazione del clone del repository.
- Il contesto del modello di minaccia concentra l’analisi sui rischi di sicurezza raggiungibili.
- La validazione può fornire più prove di un commento ipotetico sul codice.
- Soglie di segnalazione separate riducono le interruzioni automatiche per problemi di bassa gravità.
- CLI e GitLab CI/CD offrono un flusso di sicurezza eseguito dal team.
- Plus non include Security Review, e anche i piani idonei richiedono l’accesso.
- Non sostituisce la normale revisione di correttezza né i controlli di sicurezza deterministici.
- Il supporto alla CI di GitLab richiede una configurazione diversa da un bot di revisione nativo ospitato.
- L’esecuzione temporanea lascia comunque report e artefatti locali o della CI da gestire.
Una PR reale revisionata da tre bot
Una modifica pubblica alla cache negativa mostra perché i commenti sovrapposti e le revisioni successive vanno interpretati. La PR #224 di jdx/mise-versions, integrata il 6 giugno 2026, ha aggiunto la memorizzazione in cache delle richieste fallite alle release GitHub. Una cache negativa conserva temporaneamente un errore, così le richieste ripetute evitano di interrogare di nuovo il servizio a monte.
CodeRabbit, Greptile e Cursor Bugbot hanno tutti lasciato commenti di revisione su questa PR. La cronologia contiene revisioni iniziali e revisioni successive di commit modificati. Fornisce prove concrete di cosa abbiano segnalato i prodotti, ma non è un esperimento in cui tutti e tre hanno ricevuto lo stesso commit immutato con le stesse impostazioni.
CodeRabbit ha rilevato il problema della conservazione dell’errore. Se la richiesta GitHub fallisce e anche il tentativo di memorizzare quel fallimento genera un’eccezione, l’eccezione della cache può sostituire l’errore originale utile. Un chiamante che si aspetta un errore dal servizio a monte, come una release mancante, può quindi gestire il fallimento in modo errato. Il commento del bot ha individuato un problema circoscritto, anziché chiedere genericamente un refactoring.
Greptile ha rilevato il problema nell’ambito del rate limit. Un 403 può indicare che un singolo token ha raggiunto il limite di richieste. Memorizzarlo come fallimento della risorsa richiesta impedisce la rotazione dei token, anche quando un altro token potrebbe funzionare. In questa implementazione, ciò poteva generare una finestra di fallimento di cinque minuti. Greptile ha inoltre chiesto test sulla scadenza e sulle durate specifiche degli errori. La richiesta di test riguarda la copertura, non un ulteriore bug di esecuzione dimostrato indipendentemente.
Bugbot ha rilevato stato obsoleto e un caso limite successivo. La segnalazione iniziale sulla cache obsoleta riguardava il mantenimento di un risultato negativo dopo un recupero riuscito che avrebbe dovuto cancellarlo. Ha anche sollevato il problema del 403 legato al rate limit, sovrapponendosi a Greptile. Dopo la prima correzione, un commento successivo di Bugbot ha segnalato una risposta di rate limit secondario identificata da Retry-After, che il classificatore modificato continuava a non riconoscere.
La prima patch successiva protegge l’errore originale dal fallimento nella scrittura della cache, cancella la cache negativa dopo un successo, evita di memorizzare negativamente i rate limit classificati e aggiunge test pertinenti. La patch seguente gestisce la classificazione del rate limit tramite Retry-After e la verifica con test. L’esame di queste modifiche al codice sostiene l’utilità pratica dei commenti.
Benchmark della code review AI: cosa dimostra questa PR?
Questa PR permette un confronto tra singole segnalazioni, non una classifica dei fornitori. CodeRabbit ha contribuito con una segnalazione sulla gestione degli errori; Greptile e Bugbot si sono sovrapposti su un problema di rate limit; una successiva esecuzione di Bugbot ha esaminato un’implementazione modificata e trovato un altro caso limite. Contare i commenti gonfierebbe il numero di bug distinti e ignorerebbe la diversità degli input.
Il thread non contiene un insieme di tutte le segnalazioni vere e false classificato da persone, quindi non può stabilire il tasso di falsi positivi o la recall di ciascuno strumento. Le correzioni successive ai commenti sono prove utili, ma non mostrano tutti i difetti sfuggiti ai prodotti. Per un CTO, la conclusione è esaminare le segnalazioni su cui si può intervenire, le sovrapposizioni e il comportamento nelle revisioni successive, per poi condurre una prova comparabile sulle modifiche del proprio team.
Quale strumento scegliere per il proprio team?
Scegliere la modalità di revisione che il team può usare con costanza, poi calcolare il costo del carico di lavoro in quella modalità. Mantenere una rosa iniziale abbastanza ristretta da permettere al team di classificare le segnalazioni, oltre a installare le integrazioni.
Code review AI su GitHub
Scegliere CodeRabbit Essentials quando serve subito un revisore automatico dedicato per le normali PR private e i suoi limiti sono adatti al carico di lavoro. A $150 al mese per cinque sviluppatori, offre un budget base chiaro e controlli diretti per regolare il comportamento.
Scegliere Greptile quando le regole specifiche del repository e i controlli per directory valgono la gestione dei crediti per singolo autore. Partire da un livello di effort noto e da un tetto flex. Confrontare le sue segnalazioni con quelle di CodeRabbit su modifiche rappresentative: la PR pubblica non risolve la scelta per la propria base di codice.
Scegliere Bugbot quando Cursor è già il flusso di sviluppo e il team apprezza il passaggio tra revisione prima del push, discussione nella PR e correzioni. Valutare il costo incrementale delle revisioni se le licenze esistono già, e il costo completo di abbonamento più consumo se devono essere acquistate.
Code review AI su GitLab
CodeRabbit e Greptile offrono revisioni dirette su GitLab; le esigenze di installazione autogestita vanno verificate rispetto ai rispettivi piani. Anche Bugbot documenta il supporto a GitLab e Self-Hosted. Per un’installazione convenzionale di un bot, partire da queste modalità native.
Codex documenta ora la revisione nativa su GitLab in beta, compresa la configurazione autogestita. Provarla sulla piattaforma e con il modello di permessi realmente usati dal team. La revisione locale di Claude Code e la CI eseguita dal team sono opzioni valide per GitLab, ma il flusso di lavoro deve eseguirle. Anche la modalità documentata di Codex Security tramite GitLab CI è un’integrazione di sicurezza gestita dal team, anziché la promessa di un bot Security ospitato per GitLab.
Quale revisore scegliere se si paga già un agente di sviluppo?
Partire da Codex o da Claude Code locale quando l’autore richiede con regolarità una revisione prima di consegnare la modifica. L’accesso all’agente di sviluppo è già disponibile: occorre capire se il consumo aggiuntivo e le segnalazioni siano utili. Inserire le istruzioni corrette nei file che quella modalità legge effettivamente.
La scelta passa a un revisore automatico delle PR quando l’avvio manuale non è affidabile o serve una discussione condivisa e duratura su ogni modifica. Un abbonamento leggermente più economico non compensa le revisioni che il team dimentica di eseguire. Viceversa, aggiungere un secondo servizio automatico è difficile da giustificare se la modalità esistente individua regolarmente difetti su cui intervenire senza creare un’altra coda di commenti.
Usare la revisione gestita di Claude in modo selettivo, quando la modifica giustifica la spesa aggiuntiva per la verifica. Aggiungere Codex Security per i confini di sicurezza e l’analisi, definendo esplicitamente accesso e gestione dei report. Nessuno dei due acquisti va giustificato con una classifica universale dei modelli.
Strumenti gratuiti per la code review AI
Greptile Starter è un vero punto d’ingresso gratuito per uno sviluppatore attivo, non per cinque. I riepiloghi delle PR private di CodeRabbit Free non sono il prodotto completo di revisione privata, anche se le quote open source e locali possono essere utili. L’accesso leggero a Codex con Free e Go non va considerato equivalente alla quota di revisione automatica GitHub di Plus; l’idoneità documentata per la beta GitLab è una dichiarazione separata. Claude Free non è una licenza gratuita di Claude Code.
Per un team privato di cinque persone, riutilizzare prima gli accessi già acquistati e verificarne i limiti effettivi. «Installazione gratuita» e «revisione gratuita di ogni PR privata» sono promesse di budget diverse.
Falsi positivi: definire le regole prima della prova
Il rumore nelle revisioni ha varie cause, e soltanto alcune sono falsi positivi. Un falso positivo afferma l’esistenza di un difetto che non si verifica nelle condizioni effettive del programma. Un suggerimento estetico corretto può comunque essere rumore di scarso valore. Una segnalazione duplicata ripete un problema già in discussione. Un dubbio ipotetico sulla sicurezza può richiedere un’indagine prima che sia giustificato classificarlo in uno dei due modi.
Ogni commento di correttezza su cui si può intervenire deve indicare il comportamento modificato, il percorso che lo rende raggiungibile, l’impatto e le prove nel sorgente. Un chiamante specifico o un test sono più utili di un’etichetta di gravità espressa con sicurezza. Far spiegare all’autore le segnalazioni contestate e, nei casi importanti, far risolvere il disaccordo a un altro sviluppatore.
Partire con 20 PR rappresentative: è un campione proposto per la valutazione, non un limite del prodotto. Includere i tipi di modifica che il team rilascia: interventi ordinari, una migrazione, gestione dei fallimenti e un confine di sicurezza. Per i bot confrontati, mantenere invariati commit, istruzioni e impostazioni di avvio. Classificare le segnalazioni distinte come utili, errate, già coperte oppure corrette ma troppo marginali; tenere separati i dubbi non verificati.
Misurare il lavoro che il team ha effettivamente dovuto svolgere: quali segnalazioni hanno cambiato la patch o i test, quali hanno richiesto chiarimenti e quali sono state ignorate. Deduplicare le stesse cause alla radice tra gli strumenti. Nella PR pubblica, un revisore che trova il bug nella cache dei rate limit e un altro che lo ripete forniscono una conferma, non un altro difetto indipendente.
Regolare la fonte specifica del rumore. Il profilo di CodeRabbit restringe il feedback; strictness e categorie di Greptile restringono i commenti pubblicati; Bugbot richiede istruzioni proprie e condizioni di avvio sensate; Codex necessita di regole di revisione pertinenti; Claude richiede il file adatto alla revisione locale o gestita; Codex Security ha bisogno di ipotesi sulle minacce e di prove. Aumentare l’effort senza chiarire questi input può aumentare il lavoro senza migliorare la decisione.
La regola di approvazione umana deve restare esplicita. Un bot silenzioso potrebbe aver filtrato le segnalazioni, saltato un percorso, esaurito la quota o non compreso la modifica. L’assenza di commenti non va interpretata come un audit completo.
Come sono stati scelti gli strumenti
Questi sei prodotti coprono le modalità di revisione considerate: bot dedicati alle PR, il revisore del fornitore dell’editor, agenti di sviluppo e analisi orientata alla sicurezza. La selezione privilegia un flusso che un piccolo team possa adottare, un prezzo che possa modellare e controlli che possa usare per contestare o ridurre il feedback irrilevante.
Prezzi, nomi dei piani e funzionalità sono stati verificati sulle pagine primarie dei fornitori il 2 ottobre 2026. I totali per cinque sviluppatori e gli scenari con revisioni distribuite uniformemente sono calcoli basati su quelle pagine. Le prove sulla PR reale derivano dall’esame dei commenti pubblici dei bot e dei diff dei commit successivi. I prodotti sono stati confrontati tramite documentazione e prove pubbliche, senza prove private condotte per questo articolo.
Le affermazioni dei fornitori sui benchmark non hanno determinato le raccomandazioni. Un risultato misurato su un altro corpus non può stabilire il rumore, il lavoro di integrazione o la fattura sul proprio repository. Le prove più solide qui sono più circoscritte: segnalazioni identificate su una PR tracciabile, controlli attuali e ipotesi di budget esplicite.
Un catalogo più ampio può includere altri bot e analizzatori statici, ma aggiungerli senza lo stesso approfondimento renderebbe meno utile questa scelta. Nessun partner di affiliazione attivo è realmente adatto a questa rosa di revisori AI, quindi non ne è stato inserito alcuno come raccomandazione a pagamento. I link agli strumenti seguono il normale sistema di link monetizzati del sito quando esiste un programma corrispondente; la disponibilità commerciale non ha determinato il verdetto.
Gli errori d’acquisto da evitare
Evitare CodeRabbit Free come revisore obbligatorio della correttezza del codice privato. Un riepilogo non fornisce la revisione a pagamento che si sta cercando di acquistare. Avviare la prova del piano a pagamento e valutare le segnalazioni.
Evitare di acquistare Greptile come «$30 per revisioni illimitate». Effort, nuove esecuzioni e quote per autore non condivise cambiano il costo. Scegliere un limite flex prima di un’attivazione automatica estesa.
Evitare di calcolare il budget per nuovi acquisti Bugbot con il precedente prezzo della licenza separata. Gli elementi rilevanti sono la fatturazione a consumo attuale, l’abbonamento Cursor del team e l’eventuale attività Autofix.
Evitare la revisione gestita di Claude a ogni push di routine se la spesa aggiuntiva non è adatta al team. La modalità locale è una decisione d’acquisto diversa; riservare il servizio gestito al lavoro il cui rischio giustifica il costo stimato.
Evitare Codex Security come sostituto della revisione generale. Risponde a una domanda di sicurezza e richiede un accesso idoneo. Non può decidere se una funzionalità soddisfi il requisito di prodotto o se una migrazione operativa sia accettabile.
Evitare qualsiasi configurazione che faccia dell’approvazione di un bot l’unica decisione per il merge. Mantenere CI, revisione umana e possibilità di contestare una segnalazione collegate al rischio effettivo del rilascio.
Domande frequenti
Esistono strumenti AI per la revisione del codice?
Sì. CodeRabbit e Greptile revisionano le PR collegate, Cursor Bugbot collega la revisione al flusso di Cursor, mentre Codex e Claude Code possono revisionare il lavoro come agenti di sviluppo. Codex Security aggiunge una modalità più circoscritta di analisi delle vulnerabilità. Scegliere dove svolgere la revisione e come ricevere le segnalazioni prima di confrontare i prezzi degli abbonamenti.
Quale AI scegliere per un piccolo team?
CodeRabbit Essentials è qui la prima scelta tra i bot dedicati per un piccolo team che vuole feedback automatico sulle PR di routine: $150 al mese per cinque sviluppatori, entro i limiti del piano. Un flusso Codex o Claude Code esistente è il punto di partenza migliore quando il team richiede già le revisioni con regolarità. Il lavoro di sicurezza richiede una decisione separata sull’ambito.
ChatGPT può fare una code review?
Sì, ChatGPT può discutere il codice fornito, e Codex offre un flusso di sviluppo e revisione consapevole del repository tramite accessi idonei. Una risposta in chat basata su un frammento incollato ha un contesto diverso dalla revisione con Codex collegato al repository. Verificare le impostazioni sui dati dell’account ed evitare di presumere che il modello abbia esaminato file che non ha mai ricevuto.
Quali sono i 5 principali strumenti di code review?
Le cinque opzioni di revisione generale confrontate qui sono CodeRabbit, Greptile, Cursor Bugbot, Codex code review e Claude Code. Codex Security è il sesto prodotto presentato e ha una finalità di sicurezza separata. Sono raggruppati per flusso di lavoro, anziché ordinati in una classifica universale di benchmark.
La code review è ormai superata?
No. La revisione AI può individuare difetti e aiutare l’autore a preparare una modifica, ma il team deve ancora valutare l’intento del prodotto, il rischio operativo e i compromessi accettabili. Anche approvazione umana e CI forniscono prove che l’assenza di commenti da parte di un bot non può offrire.
Quali sono le differenze tra Copilot e CodeRabbit per la code review?
La code review di GitHub Copilot fa parte del flusso dell’assistente GitHub, mentre CodeRabbit è un revisore dedicato con integrazioni GitHub e GitLab documentate e una propria configurazione di revisione. Entrambi richiedono il contesto corretto del repository e una policy per contestare le segnalazioni. La documentazione GitHub sulla revisione con Copilot descrive come richiedere e usare le revisioni.
Perché alcune persone non apprezzano Copilot?
Non esiste una risposta unica e difendibile sulle preferenze di tutti. Per un CTO, conta valutare se il revisore perde il contesto del repository, ripete controlli esistenti o genera commenti su cui il team non può intervenire. Confrontare questi risultati sulle proprie PR, senza trattare una lamentela o un’affermazione del fornitore come un tasso di falsi positivi misurato.
Copilot può revisionare il codice?
Sì. GitHub documenta come richiedere una revisione a Copilot e lavorare sul feedback risultante. La sua esistenza non lo rende la scelta automatica per GitLab né un sostituto di un’analisi di sicurezza dedicata. Valutarlo rispetto al flusso di lavoro realmente necessario al team.
C’è un’AI più adatta di Copilot?
Può esserci una soluzione più adatta a uno specifico team. CodeRabbit o Greptile possono rispondere all’esigenza di un bot dedicato alle PR, Bugbot può adattarsi a un flusso Cursor e un agente di sviluppo già in uso può coprire la revisione prima del push. Decidere in base a segnalazioni utili, rumore, supporto alla piattaforma e spesa effettiva: nessun benchmark del fornitore risolve tutti e quattro gli aspetti.
Scarica la checklist di configurazione di Claude Code e Codex per definire il flusso di lavoro del tuo agente di sviluppo prima di aggiungere un altro abbonamento per la revisione.
- Ultimo aggiornamento
- 2 ott 2026
- Categoria
- AI
Preferisca questo sito su Google


Segni omidsaffari.com come fonte preferita e Google lo mette in evidenza per lei in Top Stories, AI Overviews e AI Mode.
AI per email: i migliori assistenti per Gmail e Outlook nel 2026
Confronta Fyxer, SaneBox, Superhuman, Shortwave e l’AI di Gmail e Outlook: prezzi in USD, funzioni, tempi di configurazione e trattamento delle email.2 ott 2026AI
AI note taker: 7 alternative a Granola a confronto
Confronta gli AI note taker alternativi a Granola: prezzi, supporto Windows, registrazione senza bot, lingue, condivisione e integrazioni con il CRM.1 ott 2026AI
Gamma gratis o a pagamento? Prezzi, crediti e piani (2026)
Gamma gratis o a pagamento? Confronta prezzi in USD, crediti AI, piani Plus, Pro e Ultra, costi per i team ed esportazioni prima di scegliere l’abbonamento.1 ott 2026AI
Wispr Flow pricing 2026: prezzi, limiti e costi per i team
Quanto costa Wispr Flow per singoli e team? Prezzi in USD, limiti del piano gratuito, abbonamento mensile o annuale, sconti studenti e alternative.1 ott 2026AI
Report social media con Muse: la guida per piccole imprese
Come usare Muse per un report social media e vendite: collega Shopify, Instagram e Facebook, verifica le fonti e approva le azioni. Piani, costi e limiti.1 ott 2026AI
Gemini 4 Argon: prezzi, accesso e quando conviene passare
Gemini 4 Argon ha accesso limitato e prezzi destinati a salire. Ecco tariffe, benchmark e criteri per capire quando valutarlo per il proprio lavoro.1 ott 2026AI
Wispr Flow: vale la spesa? Prezzi e limiti a ottobre 2026
Wispr Flow alla prova di prezzi, tempi di correzione e privacy: quando basta Free, quando conviene Pro e quando scegliere Superwhisper per lavorare offline.1 ott 2026AI