Codex ChatGPT: configura il cloud e lavora a PC spento
Configura un ambiente riutilizzabile per Codex Cloud, avvia attività a PC spento, segui il lavoro dal telefono e scegli tra cloud e CLI locale.




Affida a Codex ChatGPT un test che fallisce prima di lasciare la scrivania: l’attività può proseguire anche a portatile spento. Codex Cloud mette a disposizione un ambiente di progetto riutilizzabile, accessibile dal web e dal telefono per seguire il lavoro, indirizzarlo e valutarne il risultato.
Che cosa cambia con il rilancio del 30 settembre?
Il rilancio rende più semplice ripetere il lavoro nel cloud: repository, dipendenze, script e impostazioni possono essere già pronti prima di avviare l’attività successiva. Puoi seguire i progressi e guidare Codex dal telefono o da un altro computer. L’esperienza già familiare su desktop arriva anche sul web e sui dispositivi mobili. Sono le novità dell’annuncio di OpenAI del 30 settembre 2026.
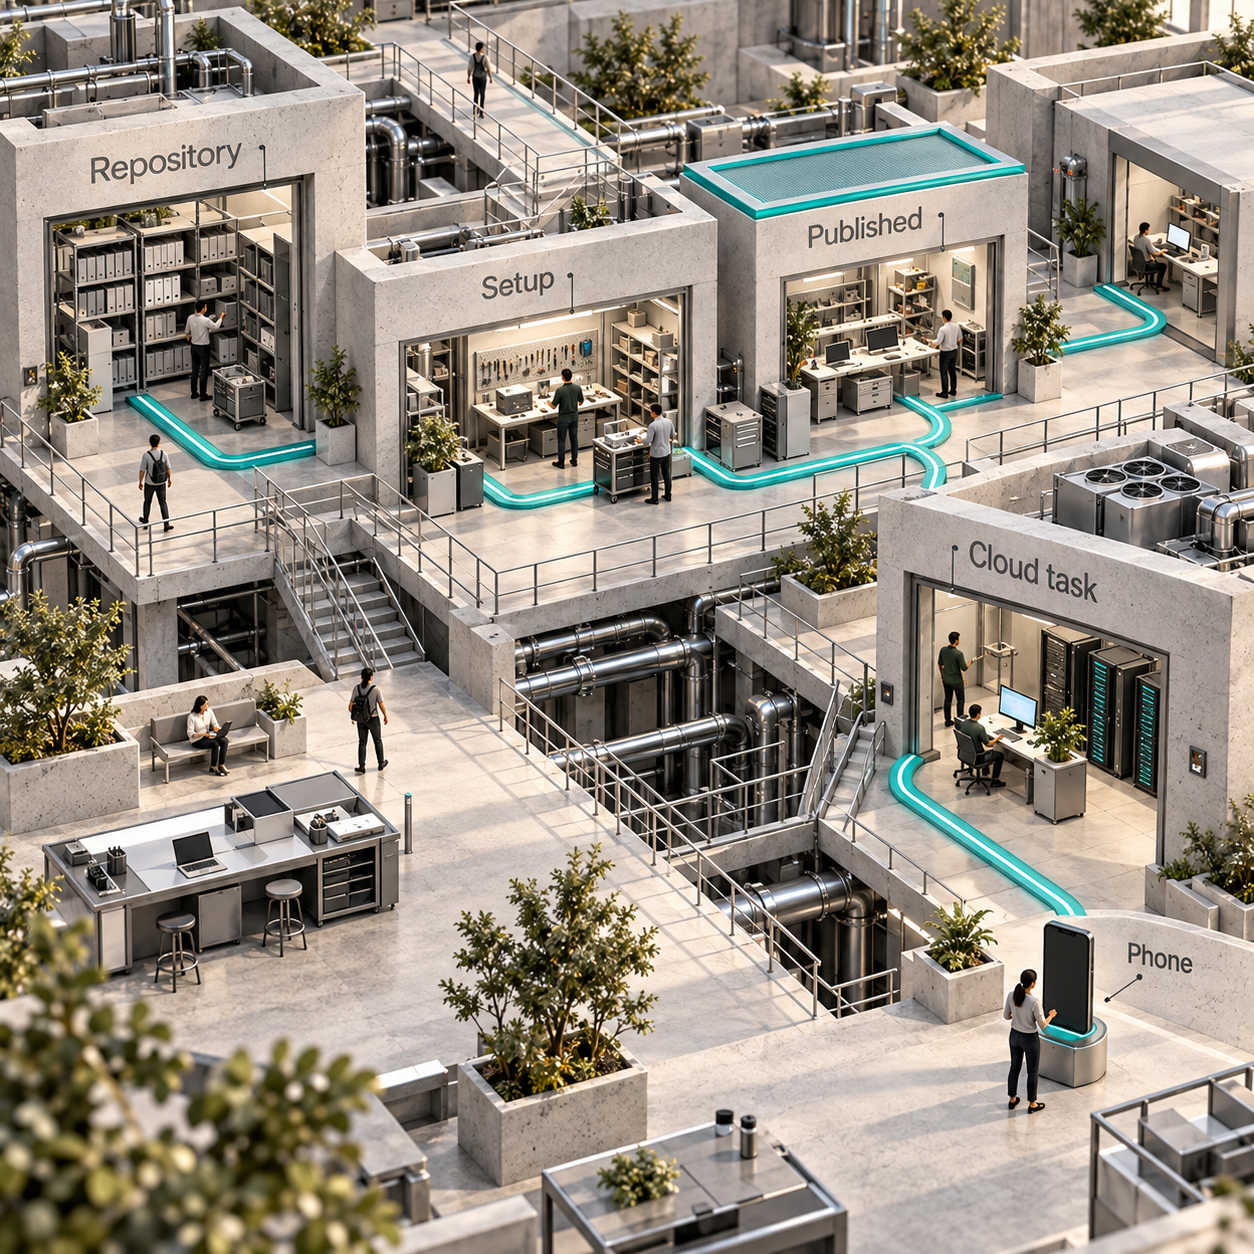
Pensa all’ambiente come a un’officina già allestita: strumenti e materiali restano pronti, mentre ogni attività ha il proprio banco di lavoro. Una dipendenza è un pacchetto software necessario al progetto; il repository è la raccolta del suo codice, gestita con un sistema di controllo delle versioni.
Il vantaggio pratico è poter far avanzare lo sviluppo senza tenere acceso il proprio computer. Codex Cloud lavora su computer gestiti da OpenAI. Crei e pubblichi l’ambiente dal desktop o dal web, poi lo usi sui dispositivi supportati. Ogni attività dispone di file di lavoro propri. La guida di OpenAI a Codex Cloud spiega questa separazione.
Il mio consiglio è di partire da un lavoro piccolo, con un risultato verificabile. Un agente che lavora in background è più utile quando hai già stabilito come riconoscere un risultato corretto.
Quali piani includono Codex Cloud?
Per accedere al cloud serve un account Plus, Pro, Business, Enterprise, Healthcare o Education idoneo, compatibilmente con la disponibilità della funzione e le impostazioni dello spazio di lavoro. Free e Go includono l’accesso a Codex, ma non a Codex Cloud. Gli account Guest, K-12 e le utenze Enterprise con accesso di sola visualizzazione non possono creare ambienti cloud. La documentazione di OpenAI sulla disponibilità nei piani è la fonte di queste distinzioni.
I prezzi degli abbonamenti riportati sopra provengono dalla pagina dei prezzi di Codex, verificata il 7 ottobre 2026. L’idoneità all’uso del cloud non implica che ogni membro possa utilizzare tutti i controlli.
Come incidono le attività cloud sui limiti del piano?
Al lancio, gli ambienti standard non prevedono un addebito separato per la macchina virtuale, cioè il computer remoto che esegue l’attività. L’uso del modello rientra comunque nei normali limiti di Codex e negli eventuali crediti o addebiti applicabili. I piani con un plafond condiviso possono ripartire i consumi tra Codex, ChatGPT Work, ChatGPT for Excel e Workspace Agents, quando disponibili; i contratti Enterprise basati sui token prevedono una fatturazione in USD anziché in crediti. Le regole di OpenAI sui consumi illustrano questo conteggio.
I messaggi locali e le chat nel cloud attingono allo stesso plafond del piano, e possono essere previsti limiti settimanali. Le attività cloud possono consumare più dei messaggi locali. Le stime sul numero di messaggi nella pagina dei prezzi si riferiscono all’uso locale: non garantiscono un determinato numero di attività cloud. Gli utenti Plus e Pro idonei possono acquistare crediti aggiuntivi senza passare a un piano superiore. Consulta il pannello dei consumi per conoscere i limiti attuali e quando si azzerano. La guida ai prezzi e ai consumi di Codex spiega le variabili da considerare.
Se paghi già un piano idoneo, prova un’attività dal perimetro definito prima di acquistare altra capacità. Il conto da fare è tempo di lavoro manuale risparmiato meno tempo dedicato a mantenere la configurazione, guidare l’agente e rivedere il risultato, conteggiando a parte gli eventuali crediti aggiuntivi. Spostare un’attività dal portatile conviene solo se questo saldo migliora.
Per un confronto più ampio tra abbonamenti e API, leggi Prezzi di Codex nel 2026. Cloud richiede l’accesso con ChatGPT; una sessione della CLI locale autenticata con una chiave API segue la fatturazione API separata. La guida alle opzioni di autenticazione chiarisce la differenza.
Codex ChatGPT: come preparare un ambiente riutilizzabile
Prima di delegare una modifica più ampia, prepara un progetto con test che si eseguano in modo affidabile. Segui la procedura attuale per la configurazione degli ambienti cloud, anziché il precedente flusso legacy.
- Collega il repository. Dal web o dal desktop, seleziona Work in > Cloud > Select environment > Create environment. Scegli i repository GitHub e collega GitHub se richiesto.
- Prepara il progetto. Seleziona Get started. Lascia che Codex analizzi il progetto, installi il necessario ed esegua i test. Fornisci le informazioni mancanti e le versioni richieste.
- Rivedi lo script di configurazione. Install script registra la preparazione delle dipendenze; Start skill registra l’avvio dei servizi e la verifica che siano pronti. Affina la configurazione nella conversazione.
- Configura i valori. Seleziona Manage accanto alle variabili d’ambiente o ai segreti di rete. Per un segreto di rete, inserisci chiave, valore e domini consentiti.
- Imposta l’accesso a Internet. Se necessario, attiva Allow Codex to access internet. Scegli Package managers o Custom domains only, aggiungendo gli host richiesti. All (unrestricted) consente un accesso più ampio.
- Pubblica e avvia. Rivedi file, configurazione e verifiche. Salva, poi seleziona Publish. Dopo Environment published, avvia una nuova attività. Per modificare la configurazione in seguito, usa Edit e Republish.
Nella conversazione di preparazione, fornisci a Codex i comandi effettivi di installazione e test del progetto, la versione del runtime richiesta e i servizi necessari. Chiedigli di indicare quali verifiche sono riuscite e che cosa non ha potuto verificare. Sono indicazioni suggerite, non uno script di configurazione universale.
Per una prima prova userei dati di test sintetici e solo gli accessi ai servizi necessari a riprodurre il lavoro. Se il download di un pacchetto non riesce, controlla separatamente il nome host e l’autenticazione, prima di ampliare l’accesso a Internet.
Tre attività da cui partire
Scegli un’attività con un punto di partenza chiaro, un perimetro ristretto e risultati che potrai controllare. Queste tracce sono suggerimenti da adattare al tuo repository.
Correggere un test che fallisce
Se sei un founder e un errore riproducibile blocca il rilascio, delega l’indagine e una correzione mirata. Fornisci il comando che fallisce e il relativo output. Chiedi a Codex di preservare il comportamento previsto, spiegare la causa e riportare le verifiche eseguite.
Una richiesta utile:
Riproduci il fallimento di questo test usando il comando documentato nel progetto. Trova la causa e applica la minima correzione necessaria. Non indebolire l’asserzione per far passare il test. Esegui il test interessato e quelli pertinenti nelle aree vicine. Riassumi i file modificati, i risultati e gli aspetti ancora incerti.
È l’attività che consiglio di più per iniziare, perché permette di vedere una differenza chiara tra prima e dopo. Anche con un test superato serve rivedere il diff: la patch deve correggere il comportamento, non limitarsi a nascondere l’errore.
Scrivere una migrazione
Se lavori al backend e devi modificare lo schema di un database, chiedi il file di migrazione, un’analisi della compatibilità e test su dati usa e getta. Una migrazione è una modifica versionata della struttura del database o dei dati che contiene.
Una richiesta utile:
Prepara la migrazione per questa modifica dello schema seguendo le convenzioni già adottate nel repository. Spiega la compatibilità con l’applicazione attuale, le opzioni di rollback e i rischi di perdita dei dati. Quando possibile, esegui test con fixture usa e getta. Non eseguirla in produzione e non effettuare il deploy.
Il risultato utile è un’implementazione da revisionare e un piano di rilascio più chiaro. Scrivere una migrazione non risolve le questioni dei lock in produzione, della durata del backfill o della possibilità di far coesistere la vecchia e la nuova versione dell’applicazione. Lascia queste decisioni alla persona responsabile del deploy.
Rivedere una pull request
Se mantieni un progetto e aspetti le modifiche di un collega, indica il branch o i commit della PR e il branch di base. Chiedi rilievi sostenuti da prove, senza modificare i file di lavoro.
Una richiesta utile:
Esamina questa pull request rispetto al suo branch di base. Concentrati su correttezza, autorizzazioni, compatibilità e test mancanti. Per ogni rilievo, indica la posizione nel file, uno scenario concreto in cui si verifica il problema e le prove a supporto. Non modificare file e non effettuare il merge della PR.
Per la revisione integrata in GitHub, OpenAI documenta l’uso di un repository collegato e di un commento @codex review nella PR. La guida alla configurazione delle revisioni su GitHub descrive questa procedura. Durante la transizione, Code Review, Security Review e le integrazioni esistenti con GitHub e Linear continuano a usare Codex Cloud (Legacy). La guida a Codex Cloud conferma questa distinzione.
Una richiesta di revisione nella nuova attività cloud e una revisione automatica su GitHub seguono flussi di lavoro separati.
Altri tre lavori che vale la pena delegare
Dopo la correzione di un test che fallisce, darei priorità a queste attività in base alla facilità con cui se ne può definire il perimetro e verificare l’esito. Sono proposte di lavoro, non risultati già ottenuti.
Inserisci nella richiesta la condizione di accettazione. «Migliora questa base di codice» lascia troppe decisioni aperte per essere un buon primo incarico.
Come seguire e guidare il lavoro dal telefono
Per proseguire il lavoro, torna alla stessa attività. Aprirne una nuova crea uno spazio di lavoro separato e non recupera le modifiche non ancora salvate in un commit nella prima attività. Registra il lavoro importante con un commit. La finestra predefinita per recuperare la VM salvata arriva fino a sette giorni dall’avvio dell’ultimo turno o dalla ripresa dell’attività: non è una regola sulla conservazione della cronologia delle conversazioni. La guida di OpenAI allo stato delle attività spiega che cosa viene salvato.
Dal telefono, apri Codex e scegli l’ambiente pubblicato. Riapri l’attività per seguirne i progressi e inviare correzioni. La panoramica di Codex Cloud descrive il passaggio tra dispositivi.
Un buon messaggio di indirizzo risolve una decisione:
- «Limita la correzione al parser; mantieni la struttura della risposta pubblica.»
- «Usa una fixture di database usa e getta per il test della migrazione.»
- «Fermati dopo la patch e il resoconto dei test; lascia il deploy alla revisione.»
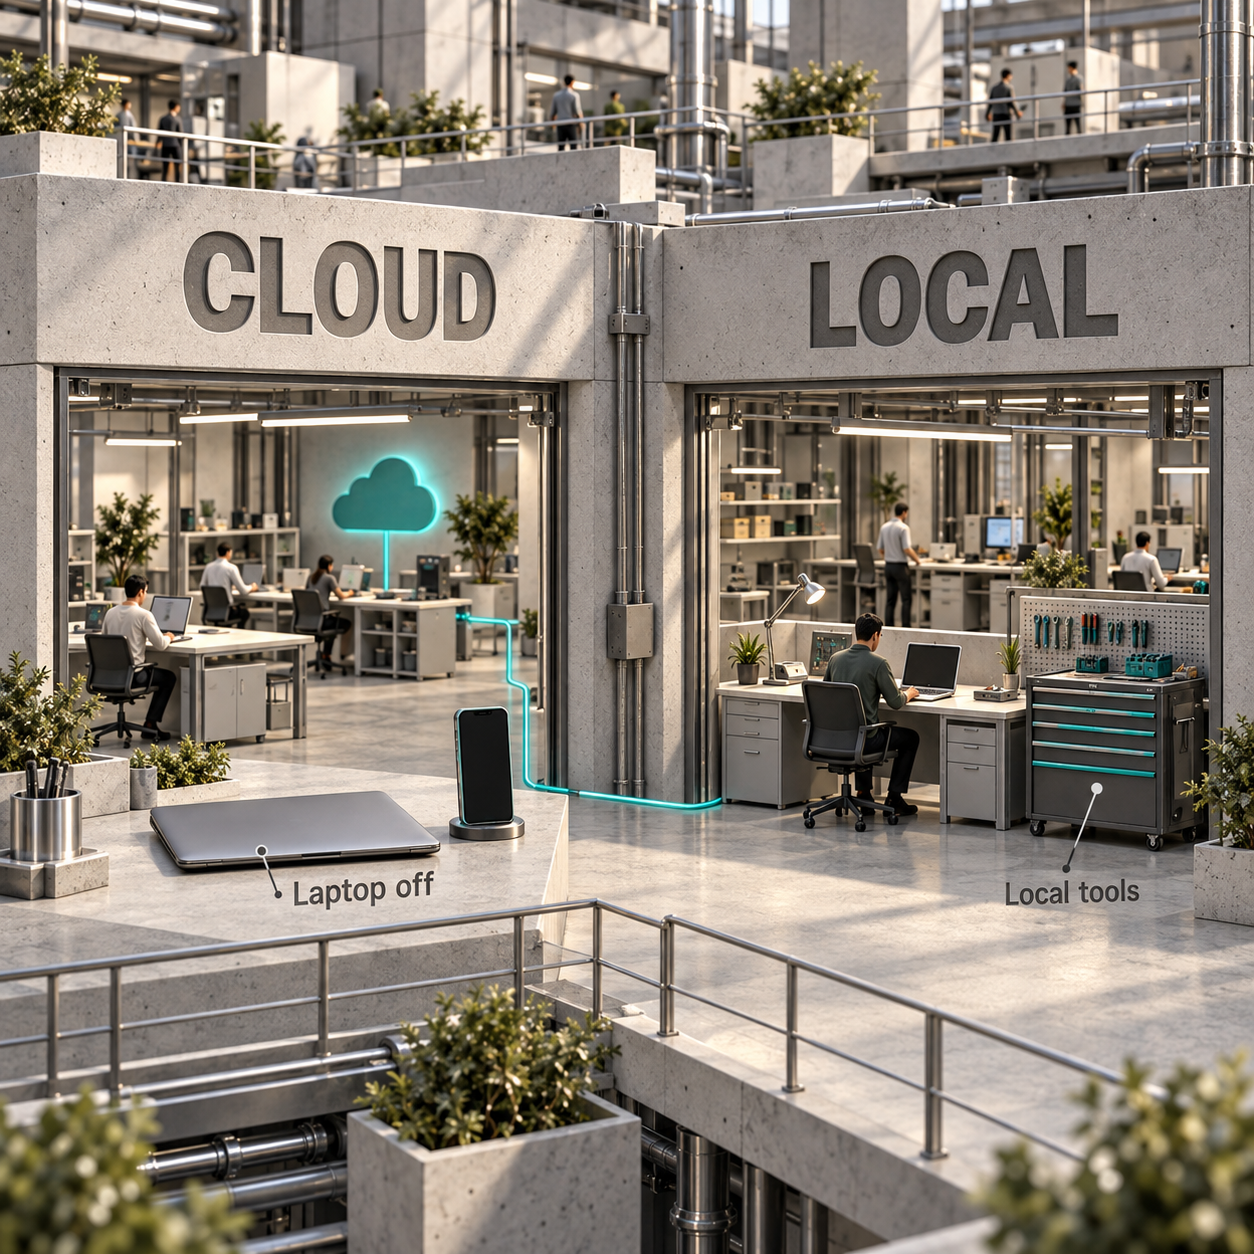
Userei il telefono per chiarire il perimetro e controllare i progressi, poi uno schermo più grande per rivedere un diff consistente. L’accesso remoto a un’attività in esecuzione sul portatile dipende comunque da quel computer: non offre l’esecuzione a portatile spento di Cloud. La guida di OpenAI distingue i due casi.
Cloud o CLI locale: quale scegliere?
Usa il cloud quando un lavoro ben delimitato deve proseguire in autonomia. Scegli la CLI locale quando l’attività dipende dai file e dagli strumenti di sviluppo già presenti sul tuo computer.
La CLI può analizzare un repository locale, modificare file ed eseguire gli strumenti installati. Apri la directory del progetto, esegui codex e accedi con ChatGPT. Può anche delegare tramite codex cloud: l’interfaccia da cui parti non determina dove viene eseguito il lavoro. La guida alla CLI descrive entrambe le possibilità.
Le scelte seguenti sono i miei consigli.
Gli attuali ambienti Cloud non supportano il controllo di computer o browser, GitLab né GitHub Enterprise Server ospitato autonomamente. Le skill personali locali non vengono sincronizzate. Le limitazioni attuali contano più di una preferenza generale per il cloud.
Limita gli accessi e rivedi il diff
Sappi che cosa può raggiungere l’ambiente. I domini consentiti regolano le destinazioni di rete della VM, ma non concedono permessi sui servizi. Anche i segreti di rete propri dell’ambiente consentono l’accesso ai domini associati. I requisiti di Enterprise Agent Security si applicano insieme alle impostazioni dell’ambiente. La guida alla configurazione di rete e quella ad Agent Security descrivono questi controlli.
Scegli come fornire le credenziali. Le variabili d’ambiente dirette arrivano ai programmi. I segreti di rete usano segnaposto gestiti dal proxy per le destinazioni HTTPS approvate sulla porta 443, sia durante la configurazione sia durante le attività, tenendo le credenziali effettive fuori dai processi e dai file locali. La guida alla gestione dei segreti spiega il meccanismo.
Per una prima attività di sviluppo terrei fuori le credenziali di produzione e userei accessi di sviluppo con permessi strettamente limitati. Prima del merge, leggi il diff, controlla l’output dei test, esamina le modifiche alle dipendenze e verifica che la patch risponda alla richiesta. Una suite di test superata è una prova da valutare, non un motivo per saltare la revisione.
L’idoneità degli account Healthcare non rende Cloud coperto dal BAA di OpenAI, l’accordo per il trattamento dei dati sanitari tutelati. OpenAI indica di non trattare informazioni sanitarie protette in Codex Cloud. Le restrizioni sui dati in Cloud definiscono questo limite.
Per i controlli dei team, leggi Come configurare la sicurezza di Codex dopo DevDay.
Quali prodotti potresti costruire attorno a questo flusso?
L’opportunità più convincente è un kit per correggere i problemi che bloccano i rilasci, dedicato a uno stack software. Vendi un flusso di lavoro ripetibile e le relative verifiche ai team che perdono tempo sui test che falliscono. La verifica di DataForSEO del 7 ottobre stima 1,600 ricerche mensili su Google negli Stati Uniti per “automated software testing tools”. Il dato misura l’interesse per il lavoro da svolgere, non la domanda specifica di Codex Cloud.
La versione minima utile potrebbe comprendere istruzioni per il repository, fixture riproducibili, richieste di correzione mirate e una guida alla preparazione dell’ambiente. Misura se le patch proposte preservano il comportamento previsto e riducono il lavoro di revisione. Il limite sta nella varietà delle infrastrutture di test: supportare molti stack renderebbe costoso mantenere un kit piccolo.
Un pacchetto per verificare le migrazioni potrebbe servire i team che usano un determinato framework e database. DataForSEO stima 1,300 ricerche mensili negli Stati Uniti per “database migration tools”. Un MVP potrebbe offrire modelli di migrazione, dati di test usa e getta, verifiche di compatibilità e prompt di revisione da eseguire in un ambiente già preparato. Il limite è il comportamento in produzione: un pacchetto riutilizzabile non può promettere che il rilascio su un database reale sia sicuro o rapido.
Un pacchetto per documentare le prove nelle revisioni delle PR potrebbe aiutare chi mantiene un progetto a uniformare il modo in cui richiede e valuta i rilievi. DataForSEO stima 1,300 ricerche mensili negli Stati Uniti per “ai code review”, e tra le domande nelle ricerche attuali compare «ChatGPT può fare una revisione del codice?». Parti da indicazioni per il repository, richieste di revisione e un formato con cui documentare le prove dei rilievi. Il limite è che la revisione integrata esiste già: il pacchetto deve aggiungere capacità di giudizio specifiche del dominio e verifiche utili.
Tutti e tre sono prodotti proposti attorno alla delega di attività documentata. I volumi di ricerca stimano l’interesse per il lavoro da svolgere: non sono numeri di clienti o previsioni di ricavi. Parti dal kit di correzione, perché la sua condizione di accettazione è più facile da misurare rispetto alla qualità generale di una revisione.
ChatGPT può fare una revisione del codice?
Sì. Codex offre un flusso documentato per rivedere le PR su GitHub, e puoi anche richiedere un’attività di analisi. Specifica il branch di base e i rischi da controllare. La decisione sul merge deve restare umana.
Il codice generato dall’AI è sicuro?
Valuta la patch concreta. Rivedi le modifiche al comportamento, le autorizzazioni, le dipendenze, i test e le ipotesi non verificate. Né una spiegazione ben scritta né test superati dimostrano che siano coperti tutti i casi importanti.
Vale la pena fare una revisione del codice?
Usa la revisione di un agente quando un controllo aggiuntivo potrebbe individuare un errore costoso. Tieni traccia dei rilievi utili e dei falsi allarmi. Se genera più lavoro di revisione di quanto ne risparmi, restringi il perimetro.
Da provare lunedì
Scegli un repository con un comando di test affidabile. Prepara e pubblica l’ambiente, delega un piccolo errore riproducibile e controlla l’attività dal telefono dopo aver lasciato la scrivania. Rivedi la patch prima del merge. Registra il lavoro necessario per la configurazione, quello per la revisione e i consumi del piano. Riutilizza l’ambiente se la prova migliora il tuo flusso di lavoro.
Se vuoi integrare questo flusso nel processo di delivery del tuo team, realizza un sistema di produzione basato sull’AI.
- Ultimo aggiornamento
- 7 ott 2026
- Categoria
- Build
Preferisca questo sito su Google


Segni omidsaffari.com come fonte preferita e Google lo mette in evidenza per lei in Top Stories, AI Overviews e AI Mode.

GitHub Copilot: prezzo dei piani e spesa reale nel 2026
GitHub Copilot: prezzo dei piani, crediti AI e tre esempi di fattura. Scopri quando convengono Pro, Pro+, Max e i piani per team, con limiti di spesa.6 ott 2026Build
Copilot CLI: installazione, prezzi e primi passi nel terminale
Configura GitHub Copilot CLI, correggi i test e apri una PR dal terminale. Scopri piani, crediti AI, modelli, permessi, istruzioni e strumenti MCP.6 ott 2026Build
Web scraping nel 2026: 8 strumenti a confronto, tra costi e limiti
Confronta 8 strumenti di web scraping per agenti AI, monitoraggio no-code e raccolta su larga scala: prezzi, crediti, limiti e costi delle attività ricorrenti.6 ott 2026Build
AI agent memory: cosa conservare, dove e a quale costo
Come progettare la memoria degli agenti AI: contesto, sessioni, archivi e skill, costi dei fornitori e rimedi a dati obsoleti e fughe tra utenti.5 ott 2026Build
Pinecone pricing: piani e costi per 1M–100M di vettori
Pinecone pricing: dal piano gratuito ai costi per 1M–100M di vettori. Scopri minimi mensili, limiti e quanto incidono le query sulla fattura in dollari.5 ott 2026Build
Lovable Alternatives: costi, limiti e quando cambiare
Confronta le alternative a Lovable per costi, crediti, backend ed esportazione del codice. Scopri quando cambiare piattaforma e quando conviene restare.5 ott 2026Build
LLM observability: costi e strumenti per il tuo team
Confronta Langfuse, LangSmith, Helicone, Phoenix, Braintrust e Datadog: prezzi, costi per team, self-hosting e OpenTelemetry per scegliere con criterio.5 ott 2026Build