CodeRabbit부터 Codex까지: 소규모 팀을 위한 AI 코드 리뷰 툴 비교 (2026)
CodeRabbit 등 AI 코드 리뷰 툴을 비교합니다. 개발자 5명 기준 구독료와 사용량 비용, GitHub·GitLab 지원, 오탐을 줄이는 설정, 데이터 보관 정책을 살펴봅니다. 세 봇이 같은 공개 PR에서 남긴 코멘트까지 확인해 소규모 팀에 맞는 리뷰 워크플로를 선택합니다.



소규모 팀이 AI 코드 리뷰 툴을 도입한다면 CodeRabbit Essentials부터 검토할 만합니다. 개발자 다섯 명 기준 월 $150입니다. 이미 Codex나 Claude Code를 구독하고 있다면 PR을 열기 전에 기존 에이전트로 리뷰하는 방법도 좋습니다. Greptile, Cursor Bugbot, 관리형 Claude 리뷰는 워크플로와 사용량 요금이 팀에 맞을 때 후보가 됩니다. Codex Security는 별도의 보안 검토에 쓰는 제품입니다.
가격과 요금제 이름은 2026년 10월 2일 공급업체 페이지를 기준으로 확인했습니다. 아래 예산은 실제로 활동하는 개발자 다섯 명을 기준으로 합니다. 가격은 세전 미국 달러이며, 프로모션 할인은 적용하지 않았습니다. 연간 결제의 월 환산액이라고 명시한 경우를 제외하면 모두 월간 결제 기준입니다. 사용량 예시는 한 달에 완료된 리뷰 실행 100회를 개발자들이 균등하게 나눠 쓰는 상황을 가정합니다. 예산 계산을 위한 가정이며, 업계 평균이라는 뜻은 아닙니다.
CodeRabbit 등 소규모 팀용 AI 코드 리뷰 툴 한눈에 비교
기존 풀 리퀘스트 워크플로에서 빠짐없이 리뷰를 받고 싶은 소규모 팀이라면 CodeRabbit을 유료 PR 봇의 기본 후보로 삼을 만합니다. 반면 팀이 푸시 전에 리뷰를 꾸준히 요청할 수 있다면 기존 코딩 에이전트 구독을 활용하는 쪽부터 검토하는 것이 좋습니다. 이 차이가 공급업체의 벤치마크 순위보다 구매 결정에 더 중요합니다.
구독료로 얻는 것은 접근 권한이나 일정 사용량입니다. 팀이 실행하는 모든 리뷰가 그 금액에 포함되는 것은 아닙니다. PR을 열 때, 수정한 뒤, 리베이스한 뒤 각각 리뷰하면 하나의 PR에서도 과금 대상 실행이 여러 번 생길 수 있습니다. 다섯 좌석의 예산도 실제 작성자로 활동하는 개발자가 일부인지, 에이전트 작업이 공용 사용량을 소모하는지, 추가 크레딧을 구매하는지에 따라 달라집니다.
구매 기준은 다음과 같습니다. 수동 리뷰 요청이 자꾸 누락되는 프로세스라면 전용 자동 리뷰어에 비용을 지불합니다. 이미 리뷰가 꾸준히 이뤄지고 코드가 올바르게 동작하는지 한 번 더 확인하려는 목적이라면 기존 에이전트를 활용합니다. 공격자가 해당 경로에 접근할 수 있는지, 실제로 악용할 수 있는지가 쟁점이라면 보안 리뷰어를 추가합니다.
코드 리뷰 자동화는 워크플로의 어디에 적용하나요?
리뷰가 실행되는 위치에 따라 누가 지적 사항을 보고, 작성자가 언제 수정할 수 있으며, 팀이 리뷰 실행을 얼마나 확실하게 기대할 수 있는지가 달라집니다.
CodeRabbit이나 Greptile 같은 PR 봇은 연결된 저장소를 모니터링하고 풀 리퀘스트에 지적 사항을 게시합니다. 팀이 머지 여부를 결정하는 바로 그곳에서 리뷰가 이뤄집니다. 작성자가 터미널 명령을 따로 기억할 필요가 없습니다.
Cursor Bugbot 같은 에디터 공급업체의 리뷰어는 리뷰를 코딩·수정 워크플로와 연결합니다. Bugbot은 호스팅된 PR도 리뷰하므로, 이를 선택한다고 모든 기여자가 Cursor에서 코드를 작성해야 하는 것은 아닙니다. 변경 사항을 검토한 뒤 에이전트에 다시 넘겨 수정할 수 있다는 연결성이 장점입니다.
코딩 에이전트의 리뷰 기능은 변경 사항이 PR이 되기 전에 브랜치나 diff를 살펴볼 수 있습니다. Codex는 연결된 저장소의 클라우드 리뷰도 제공하며, Claude Code에는 로컬 리뷰 명령과 별도 과금하는 관리형 GitHub 서비스가 있습니다. 각 경로의 예산과 데이터 보관 정책은 따로 판단해야 합니다.
보안 리뷰어는 위협 모델을 검토합니다. 공격자가 무엇을 통제할 수 있는지, 코드가 어떤 경계를 넘는지, 의심스러운 경로가 실제 취약점으로 이어지는지를 확인합니다. Codex Security는 일반 코드 리뷰와 함께 쓰되, 더 좁은 보안 목적에 초점을 맞춥니다.
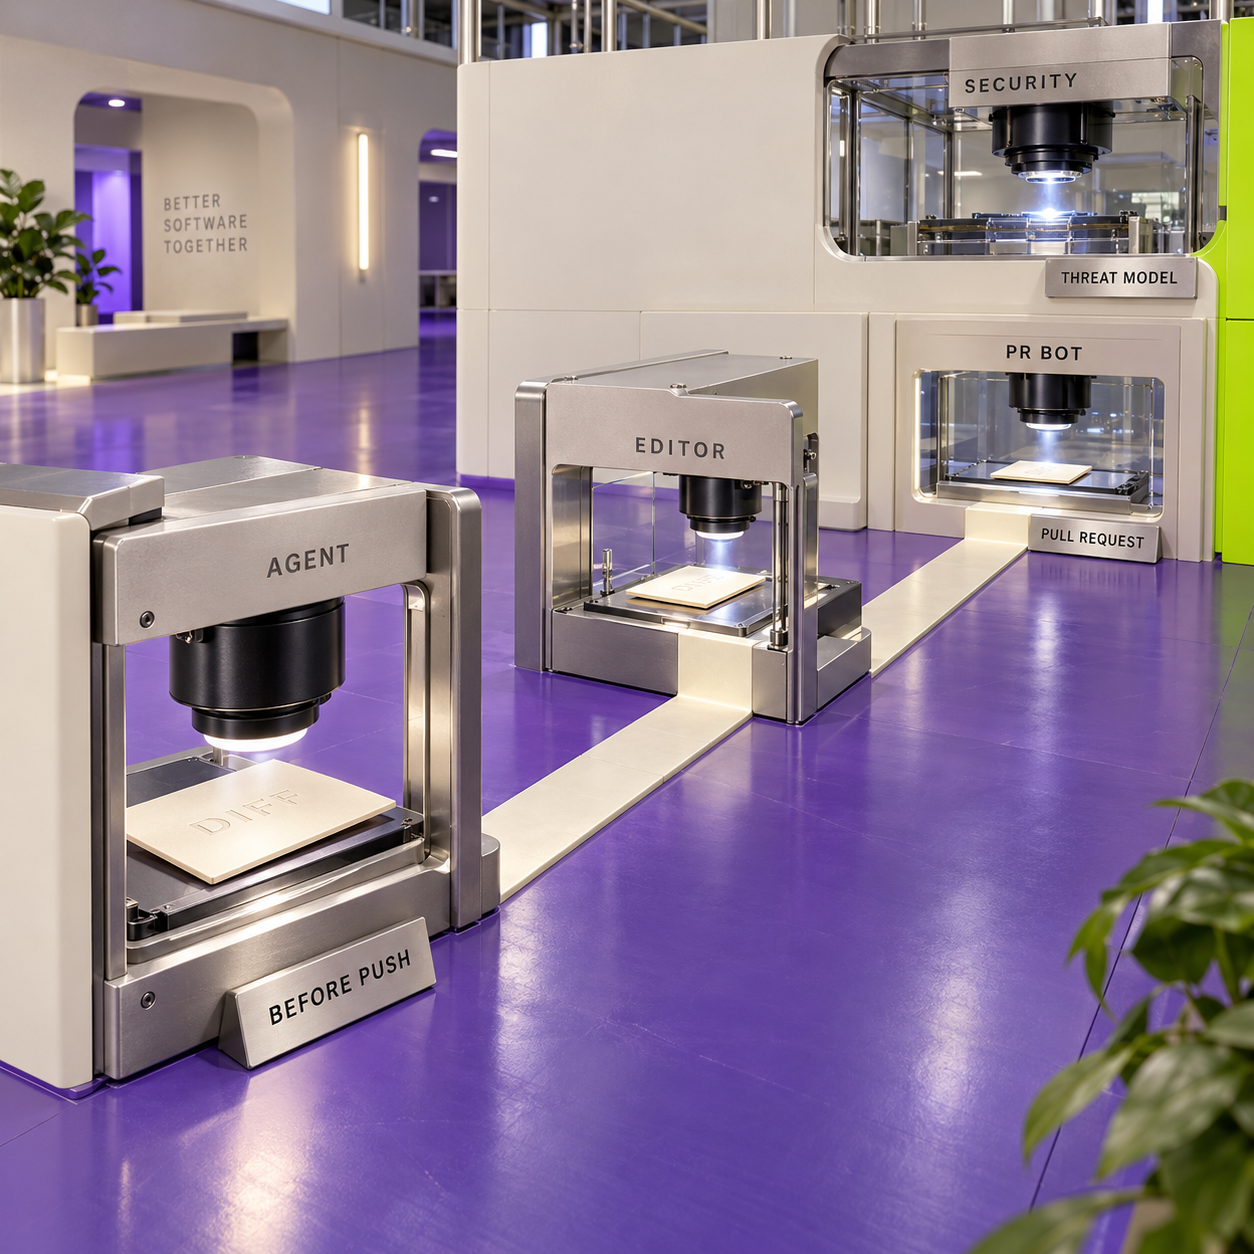
로컬에 체크아웃한 코드라고 해서 모델 추론까지 로컬에서 실행되는 것은 아닙니다. Claude Code와 Codex는 사용자 컴퓨터에서 명령을 실행하면서 프롬프트와 관련 코드를 모델 서비스에 보낼 수 있습니다. 마찬가지로 클라우드 컨테이너를 삭제해도 그 작업에서 나온 리뷰 보고서까지 삭제되는 것은 아닙니다.
PR 리뷰 봇: CodeRabbit과 Greptile
CodeRabbit: 자동 리뷰어의 첫 후보
CodeRabbit은 저장소에 연결해 PR에 요약과 코드 줄 단위 피드백을 게시하는 AI 리뷰어입니다. 평범한 변경 사항이 일관된 사전 점검 없이 사람의 리뷰로 넘어가는 문제가 반복된다면 선택할 만합니다. 설정으로 피드백 범위를 좁힐 수 있고, 유료 요금제의 기본 좌석 예산도 계산하기 쉽습니다. 어떤 기능이나 사용량 한도 때문에 상위 요금제가 필요한지 설명할 수 있을 때 업그레이드합니다.
판단: 다섯 명으로 구성된 팀이 전용 봇을 처음 시험한다면 CodeRabbit Essentials부터 권합니다. 리뷰가 몰리는 시간대에도 요금제 한도 안에 들어온다면 월 $150의 좌석 비용은 이해하기 쉽습니다.
추천 대상: 일상적인 변경 사항에 대해 GitHub나 GitLab에서 자동 피드백을 받고 싶은 소규모 팀입니다.
차별점: PR 워크플로 안에서 리뷰 프로필, 경로별 지침, 피드백을 반영한 맥락을 활용합니다.
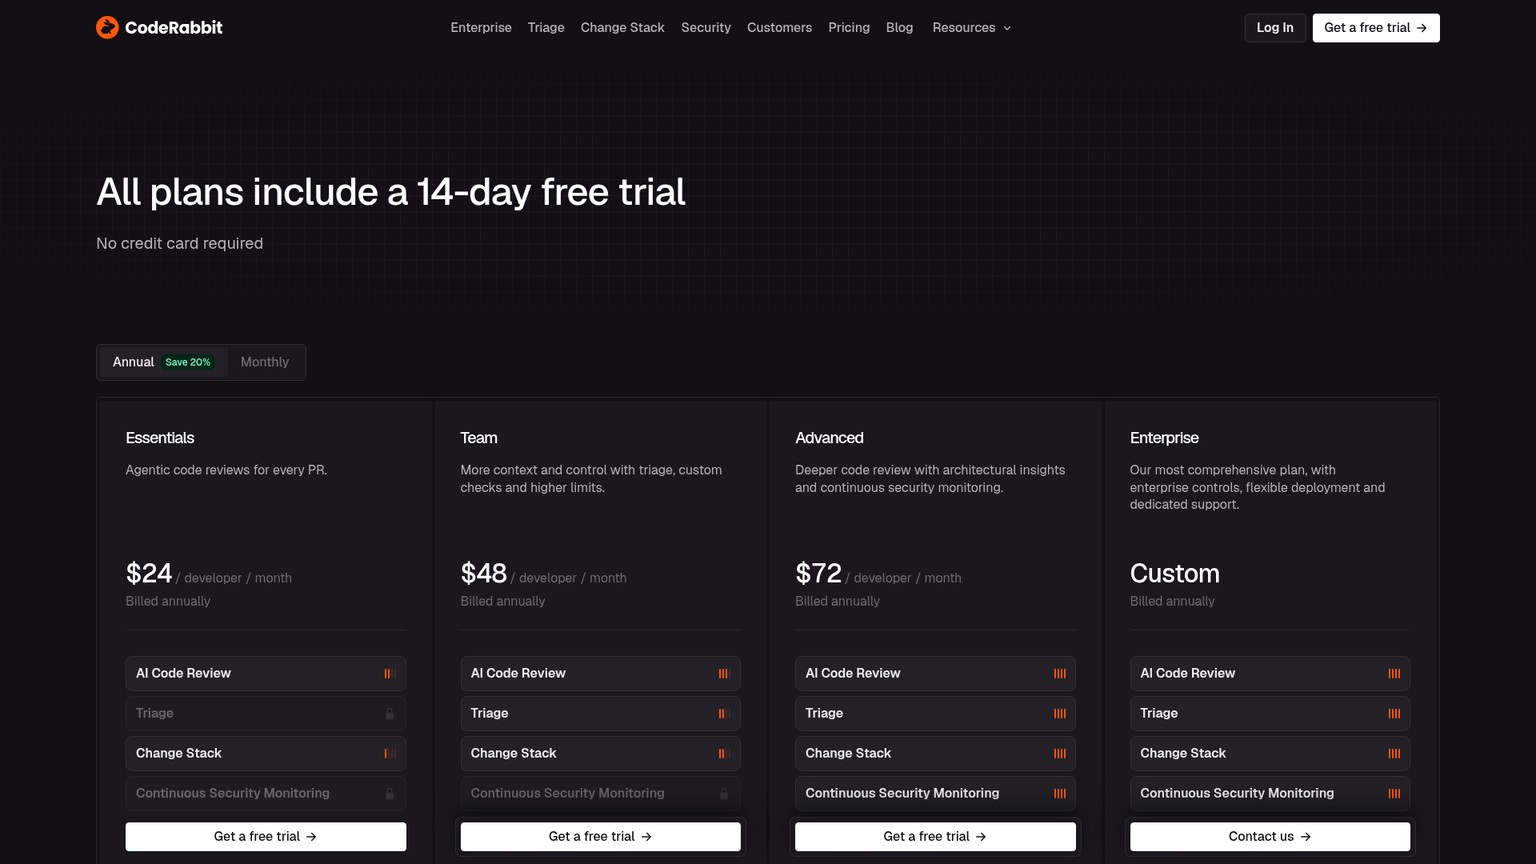
가격: 개발자당 월 Essentials $30, Team $60, Advanced $90이며, Enterprise는 별도 견적입니다.
무료 체험: 14일입니다. 비공개 저장소의 Free 기능은 유료 PR 리뷰보다 제한적입니다.
전체 요금제와 개발자 다섯 명의 비용
현재 요금제는 Free, Essentials, Team, Advanced, Enterprise입니다. 연간 결제를 선택하면 유료 요금제의 표시 금액은 개발자당 월 $24, $48, $72로 낮아집니다. 따라서 다섯 명의 월 환산액은 $120, $240, $360이며, 각각 $1,440, $2,880, $4,320의 연간 결제 약정이 필요합니다. 같은 팀이 월간 결제를 하면 $150, $300, $450입니다. Enterprise는 견적을 받아야 합니다. 이 금액의 출처는 현재 가격 페이지와 공식 요금제 문서입니다.
Free가 비공개 PR에 제공하는 것은 요약이며, 유료 비공개 PR 리뷰 서비스 전체가 아닙니다. CodeRabbit은 일정량의 무료 로컬 리뷰와 공개 오픈소스 작업의 무료 리뷰도 제공합니다. 비공개 코드의 결함을 자동으로 찾아야 하는 CTO라면 요약을 코드의 정확성 검토로 간주하지 말고 유료 요금제 예산을 잡아야 합니다.
출발점으로는 Essentials가 합리적입니다. Team에는 더 폭넓은 다중 저장소 맥락과 사용자 정의 검사 같은 기능이 추가되고, Advanced에는 더 심층적인 보안·아키텍처 기능이 추가됩니다. 구체적인 필요가 있을 때 구매합니다. 개발자가 다섯 명이라는 이유만으로 이름이 Team인 요금제가 필요한 것은 아닙니다.
오탐과 불필요한 코멘트를 줄이는 설정
중요한 피드백만 받고 싶다면 quiet 프로필부터 시작합니다. 기본 chill 프로필은 균형형이며, assertive는 의도적으로 피드백을 더 많이 내놓으므로 지나치게 사소한 지적처럼 느껴질 수 있습니다. 문서에 명시된 동작 제어 옵션일 뿐, 측정된 정밀도를 보장하지는 않습니다. 경로 필터로 생성된 산출물을 리뷰에서 제외하고, 경로별 지침에 민감한 코드가 반드시 지켜야 할 조건을 적습니다. 이 설정은 .coderabbit.yaml이나 대시보드에서 관리합니다. 설정 레퍼런스를 참고할 수 있습니다.
결제 서비스라면 재시도가 중복 청구를 일으키면 안 되고, 환불 과정에서 감사 추적 기록을 보존해야 한다는 지침이 유용합니다. 단순히 “꼼꼼하게 검토하라”고 적는 것만으로는 도움이 적습니다. 변경된 줄, 해당 경로를 실제로 호출할 수 있는 코드, 실패 조건을 보여 주는 근거를 요구합니다. 린터가 이미 강제하는 형식 규칙은 CI에 맡깁니다.
코멘트가 틀렸다면 봇이 틀렸다는 답만 남기지 말고, 문제를 막아 주는 조건을 설명합니다. 실제 문제이지만 의도적으로 감수한 트레이드오프라면 예외를 허용하는 범위를 기록합니다. 특정 버그 유형 전체를 무시하라는 포괄적인 지침은 다음에 발생할 실제 결함까지 묻어 버릴 수 있습니다.
GitHub·GitLab 연동과 데이터 보관
CodeRabbit 문서는 GitHub.com, GitHub Enterprise Server, GitLab.com, 자체 관리형 GitLab과의 직접 연동을 안내합니다. 자체 관리하는 코드 호스트를 연결하는 것과 리뷰어 자체를 팀의 인프라에서 실행하는 것은 다릅니다. Enterprise의 자체 호스팅 옵션은 500좌석 이상을 대상으로 안내돼 있으므로, 일반적인 다섯 명 팀의 구매 경로는 아닙니다. 지원 플랫폼을 확인해야 합니다.
재사용 가능한 저장소·의존성 캐시는 기본적으로 활성화되며, 최대 일주일 후 만료됩니다. 학습이 아니라 리뷰 속도를 높이는 데 사용하고, 오픈소스 프로젝트를 제외한 캐시 데이터는 암호화합니다. 비활성화하려면 reviews.disable_cache를 true로 설정합니다. 이 일주일 규칙은 리뷰를 위해 준비한 저장소 캐시에 관한 것입니다. 개인정보 처리방침은 개인화 리뷰를 위한 벡터 임베딩과 저장 거부 옵션을 별도로 설명하지만, 모든 산출물에 적용되는 단일 삭제 기한은 공개하지 않습니다. 캐시 문서를 참고할 수 있습니다.
리뷰 코멘트도 호스트의 정책에 따라 GitHub나 GitLab에 남습니다. 내부 보관 규칙을 만들 때 소스 캐시, 학습된 맥락, 게시된 코멘트를 각각 별도의 기록으로 다뤄야 합니다.
- 팀이 이미 사용하는 PR 토론 안에서 자동 리뷰를 제공합니다.
- 조용한 피드백, 균형형 피드백, 적극적인 피드백 프로필로 리뷰 정책을 명확히 정할 수 있습니다.
- 경로별 지침에 저장소 각 영역의 서로 다른 위험을 설명할 수 있습니다.
- GitHub와 GitLab 연동이 문서에 명시돼 있습니다.
- Free의 비공개 PR 요약은 유료 정확성 검토를 대신하지 못합니다.
- 월간 PR 총량 제한이 없어도 시간당 리뷰 수와 파일 수 한도는 중요합니다.
- 저장소 캐시가 만료된다고 학습된 맥락 전체의 보관 기간까지 정해지는 것은 아닙니다.
실제 작업을 대표하는 저장소 연결
평소 활발하게 사용하는 저장소에 CodeRabbit을 설치하고, 리뷰할 저장소에만 접근 권한을 부여합니다. 문서로 확인한 요구 사항 때문에 다른 등급이 필요한 경우가 아니라면 Essentials부터 시작합니다.
짧고 구체적인 리뷰 기준 작성
quiet를 선택하고 생성된 산출물을 제외한 뒤, 위험한 경로가 지켜야 할 조건을 적습니다. 구체적인 실패 조건을 요구하고 린트 규칙과 중복되는 지침은 피합니다.
적용 범위를 넓히기 전에 지적 사항 분류
팀이 코멘트를 유용함, 틀림, 이미 확인함, 맞지만 너무 사소함으로 분류하도록 합니다. 파일럿 기간에는 자동 피드백을 참고 의견으로 두고, 청구서와 함께 시간대별 사용량 패턴도 살펴봅니다.
Greptile: 저장소 맥락에 맞춘 리뷰 설정이 필요할 때
Greptile은 저장소 맥락을 활용하는 AI PR 리뷰어로, 리뷰 규칙, 디렉터리별 설정, 피드백 기반 학습을 제공합니다. 코드베이스에 맞춰 리뷰 동작을 조정하고 작성자별 사용량도 관리할 의향이 있는 팀이라면 좋은 대안입니다. 구매할 때 주의할 점은 $30짜리 좌석으로 비용이 동일한 리뷰를 무제한 받을 수 있다고 가정하는 것입니다.
판단: Greptile은 CodeRabbit의 유력한 대안입니다. 다만 모든 푸시에 활성화하기 전에 리뷰 강도와 추가 사용량 한도를 정해야 합니다.
추천 대상: 저장소별 기준을 적용하고 어떤 코멘트를 게시할지 세밀하게 제어하려는 팀입니다.
차별점: 리뷰 강도, 코멘트 유형, 중요도, 디렉터리별 동작을 각각 제어할 수 있습니다.
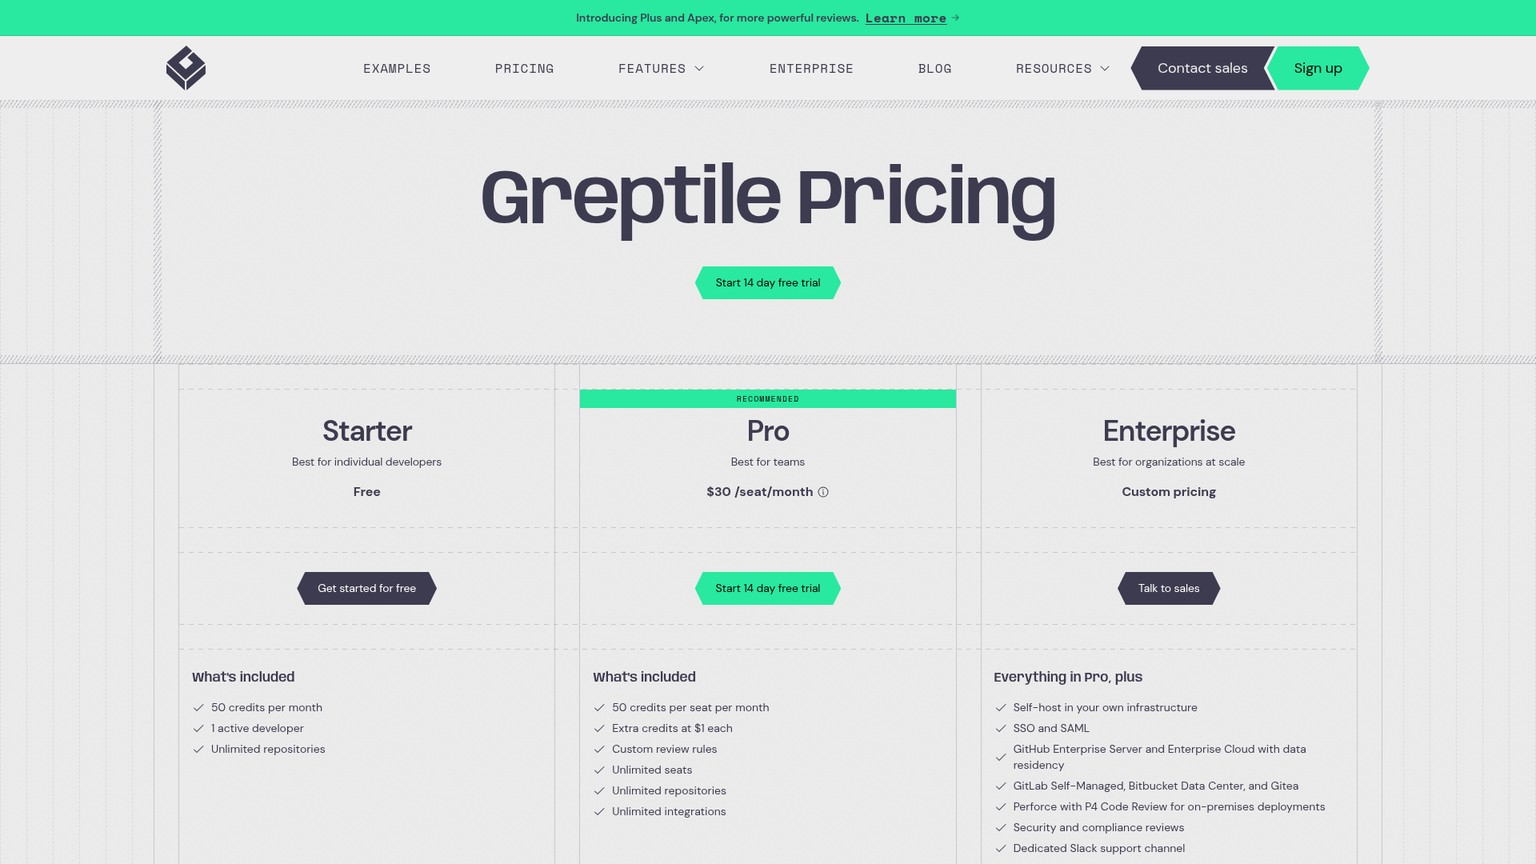
가격: Starter는 활동 개발자 한 명에게 무료입니다. Pro는 활동 개발자당 월 $30에 추가 크레딧 비용이 붙으며, Enterprise는 별도 견적입니다.
무료 체험: 14일입니다. 자격을 충족하는 비상업적 오픈소스 프로젝트는 무료 사용을 신청할 수 있습니다.
전체 요금제와 개발자 다섯 명의 비용
Starter에는 활동 개발자 한 명, 무제한 저장소, 월 50크레딧이 포함됩니다. Pro는 활동 개발자당 50크레딧을 제공하고 초과분은 크레딧당 $1입니다. Enterprise는 별도 가격으로, 자체 호스팅, SSO, 자체 관리형 코드 호스트 연동 같은 옵션을 포함합니다. 연간·다년 계약 할인은 단일 공개 연간 요금이 아니라 협의를 통해 정합니다. 현재 가격을 참고할 수 있습니다.
리뷰 강도별 비용은 Base 1크레딧, Plus 3크레딧, Apex 10크레딧입니다. Auto는 PR마다 등급을 선택하므로 고정 비용 리뷰가 아닙니다. 이 수치는 작업량과 과금의 단위이지, 더 비싼 리뷰의 오탐률이 더 낮다는 근거가 아닙니다.
활동 개발자는 해당 청구 기간에 본인에게 과금되는 리뷰가 완료된 PR 작성자를 뜻합니다. 리뷰 비용은 PR 작성자에게 부과되며, 남은 기본 크레딧은 팀 전체가 합쳐 쓸 수 없습니다. 과금은 고유 PR 수가 아니라 완료된 리뷰 횟수를 기준으로 합니다. 설정된 이벤트 이후 새로 실행된 리뷰도 포함됩니다. 다른 리뷰어가 실행 버튼을 눌러도 그 리뷰어에게 비용이 이전되지는 않습니다. 좌석·과금 문서를 확인해야 합니다.
예를 들어 한 작성자가 Base 리뷰 70회를 받으면 기본 제공량보다 20크레딧을 더 씁니다. 다른 작성자가 10회만 받아도 남는 크레딧을 빌려줄 수 없습니다. 조직의 Flex Usage Limit을 감수할 수 있는 추가 비용으로 설정합니다. $0으로 설정하면 추가 사용량 리뷰가 비활성화됩니다. 한도에 도달한 뒤에도 본인의 기본 제공량이 남은 작성자는 계속 리뷰를 받을 수 있습니다.
오탐과 불필요한 코멘트를 줄이는 설정
게시할 지적 사항의 범위는 strictness로 제어합니다. 1은 상세한 피드백, 2는 균형형 기본값, 3은 중대한 문제만 보고하는 설정입니다. commentTypes로 로직, 문법, 스타일 피드백을 선택할 수 있습니다. 이미 CI에서 형식을 강제하는 팀이라면 로직과 문법부터 활성화해 명백한 중복 작업을 줄일 수 있습니다. 권장하는 .greptile/ 설정 방식은 디렉터리별 재정의를 지원하며, 기존 루트 greptile.json 방식도 사용할 수 있습니다. 불필요한 지적을 제어하는 설정을 참고할 수 있습니다.
strictness와 리뷰 강도는 서로 다른 문제를 해결합니다. strictness를 높이면 보고하는 코멘트의 범위가 좁아집니다. Base를 Apex로 바꾸면 수행하는 작업량과 크레딧 소모량이 달라집니다. 무엇을 실행 가능한 지적 사항으로 볼지 정의하는 대신 더 많은 비용을 쓰지는 않아야 합니다.
유용한 지적에는 긍정 평가를, 관련 없는 지적에는 부정 평가와 짧은 이유를 남깁니다. 의심받는 값이 null일 수 없다는 보장이 문서에 있다는 설명이 한 예입니다. 예외는 그 조건이 실제로 성립하는 코드에만 적용합니다. 변경 사항이 준비되기 전에 잦은 푸시로 리뷰가 계속 다시 시작된다면 자동 실행 이벤트를 제한합니다.
데이터 접근 범위에서 특히 중요한 점이 있습니다. ignorePatterns는 파일을 PR 리뷰에서 제외하지만, 저장소 인덱싱에서 제외하지는 않습니다. 코멘트를 받고 싶지 않은 생성 파일과 공급업체가 접근하면 안 되는 기밀 디렉터리는 서로 다른 요구 사항입니다.
GitHub·GitLab 연동과 데이터 보관
Greptile은 호스팅된 GitHub와 GitLab 리뷰를 지원합니다. 가격 페이지에서 GitHub Enterprise Server와 GitLab Self-Managed는 Enterprise 기능으로 안내합니다. 이런 배포 요구 사항이 일반 Pro 좌석에 포함된다고 가정하면 안 됩니다.
보안 페이지에 따르면 암호화한 소스 코드는 GitHub나 GitLab의 접근 권한을 철회할 때까지 캐시에 남고, 권한 철회 후 삭제됩니다. Greptile은 경로, 문서, 생성된 독스트링의 임베딩도 저장합니다. 고정된 일주일 만료가 아니라 접근 권한과 연결된 캐시 수명입니다. 채팅 로깅은 비활성화할 수 있습니다. 정책은 비식별화한 고객 데이터를 학습과 개선에 사용할 수 있도록 하며, 계정에서 추가 학습을 거부할 수 있습니다. 보안·데이터 정책을 확인해야 합니다.
관리자는 고객 데이터 삭제를 요청할 수 있습니다. 안내된 프로덕션 데이터의 완전 삭제 기한은 24시간이며, 백업은 사고 조사로 기간이 연장되는 예외를 제외하면 30일 안에 파기됩니다. 체험을 평가할 때 학습 허용 여부와 삭제 절차를 기록합니다. 데이터가 암호화된다는 일반적인 설명과 얼마나 오래 보관되는지는 서로 다른 질문입니다.
- 중요도 필터와 코멘트 유형으로 불필요한 피드백을 구체적으로 제어할 수 있습니다.
- 디렉터리별 설정으로 모노레포 안의 서로 다른 팀에 맞출 수 있습니다.
- 피드백에 제안이 적용되거나 적용되지 않는 이유를 반영할 수 있습니다.
- 명시적인 추가 사용량 한도로 초과 리뷰 비용을 제어할 수 있습니다.
- 기본 크레딧은 개별 작성자에게 귀속되므로 다른 작성자의 사용량 급증을 대신 감당할 수 없습니다.
- 높은 리뷰 강도와 잦은 재실행으로 월 요금이 크게 늘어날 수 있습니다.
- 리뷰에서 경로를 제외해도 인덱싱까지 막지는 않습니다.
- 도입 검토 과정에서 소스 캐시와 학습 허용 설정을 명시적으로 확인해야 합니다.
두 봇을 더 자세히 비교하려면 Greptile과 CodeRabbit 비교를 참고합니다. 둘 다 맞지 않는다면 CodeRabbit 대안에서 더 넓은 후보군을 살펴볼 수 있습니다. 다른 후보에도 현재 가격과 데이터 접근 범위를 동일하게 확인해야 합니다.
에디터 공급업체의 리뷰어: Cursor Bugbot
Cursor Bugbot: Cursor에서 리뷰와 수정을 이어 가는 팀에 적합
Cursor Bugbot은 풀 리퀘스트와 푸시 전 변경 사항을 검토하는 Cursor의 AI 리뷰어입니다. 이미 Cursor를 사용하고, 지적 사항을 기존 수정 워크플로로 자연스럽게 이어 가고 싶은 팀에 적합합니다. 연결된 PR을 검토하는 봇이기도 하므로, “에디터 공급업체의 리뷰어”라는 분류는 제품의 기반을 뜻할 뿐 IDE 안에서만 리뷰한다는 제한은 아닙니다.
판단: Cursor를 쓰는 팀이라면 Bugbot을 후보에 넣을 만합니다. 다만 예전의 독립형 Bugbot 좌석 요금 $40를 개발자마다 더하는 방식이 아니라 사용량을 기준으로 예산을 잡아야 합니다.
추천 대상: 브랜치 리뷰, PR 피드백, 에이전트의 수정 작업을 연결하려는 Cursor 팀입니다.
차별점: 푸시 전 Bugbot 리뷰가 나중에 동일한 diff를 인식해 원격 리뷰의 반복을 피할 수 있습니다.
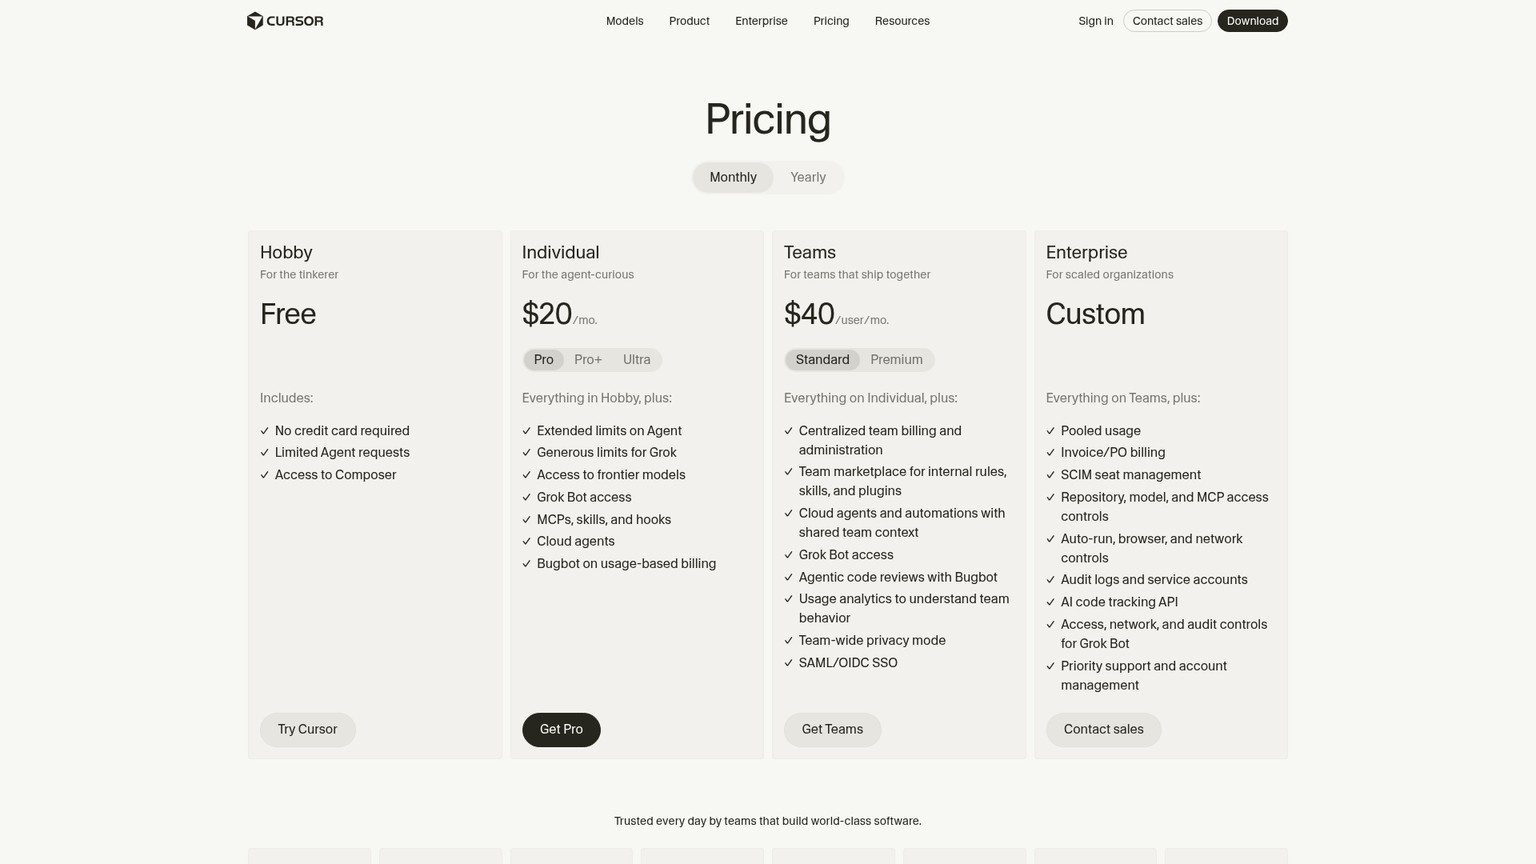
가격: Bugbot은 사용량 기반으로 과금합니다. Cursor 구독 등급과 리뷰 비용은 별도로 계산해야 합니다.
무료 체험: 인용한 문서는 현재 별도의 Bugbot 무료 체험을 약속하지 않습니다.
전체 요금제와 개발자 다섯 명의 비용
Cursor의 미국 요금제는 무료 Hobby, 월 $20의 Pro, $60의 Pro Plus, $200의 Ultra를 포함합니다. 개인 구독 다섯 개의 월 비용은 $100, $300, $1,000입니다. Teams의 Standard 좌석은 사용자당 월 $40, Premium은 $120이므로 다섯 좌석의 기본료는 $200, $600입니다. Enterprise는 별도 견적입니다. 인도 전용 Start 요금제는 세금 포함 월 ₹649이며 Bugbot을 제외하므로, 이 비교에서 더 저렴한 리뷰 등급으로 볼 수 없습니다. 현재 요금제 문서를 참고할 수 있습니다.
Bugbot은 Teams와 Individuals 모두 사용량 기반 과금으로 바뀌었습니다. Teams는 온디맨드 지출을 사용하고, Individuals는 기본 제공 사용량을 먼저 소모한 뒤 추가 비용이 발생합니다. Cursor가 공개한 평균은 Bugbot 실행당 $1.00~$1.50이며, 크기와 복잡도에 따라 달라집니다. 예산 계산에 참고할 평균값이지, 고정 요율이나 다음 PR의 비용을 보장하는 금액은 아닙니다. 기존 고객은 2026년 6월 8일 이후 첫 갱신 때 기존 좌석 과금에서 전환됩니다. 따라서 아직 갱신하지 않은 연간 계약에는 이전 좌석 요금이 표시될 수 있습니다. 과금 변경 안내를 확인해야 합니다.
Hobby가 비공개 코드를 다루는 다섯 명 팀에게 무료 자동 Bugbot 서비스를 보장하는 것은 아닙니다. 개인 요금제의 기본 제공 사용량도 다른 작업과 함께 쓰므로, Pro 구독으로 정해진 횟수의 무료 리뷰가 보장된다고 설명해서는 안 됩니다.
오탐과 불필요한 코멘트를 줄이는 설정
Bugbot에는 별도의 리뷰 지침이 필요합니다. 프로젝트별 지침은 .cursor/BUGBOT.md에 넣고, 특정 디렉터리에 적용할 지침 파일도 배치합니다. 일반적인 Cursor 에디터 규칙인 .cursor/rules/*.mdc는 Bugbot에 적용되지 않습니다. 팀 규칙과 저장소 규칙으로 추가 지침을 제공할 수 있으며, 상세 리뷰 출력에서 어떤 규칙이 포함됐는지 확인할 수 있습니다. Bugbot 문서를 참고할 수 있습니다.
리뷰 강도와 실행 이벤트 같은 저장소 설정에는 .cursor/config/bugbot.yaml을 사용합니다. Bugbot은 기본 브랜치의 파일을 읽으므로, PR에서 복사본을 수정해 해당 PR의 리뷰 동작을 바꿀 수 없습니다. 검토 대상 브랜치가 바뀌어도 리뷰 정책을 안정적으로 유지하는 데 도움이 됩니다.
기본으로 활성화된 증분 리뷰부터 시작합니다. 빠른 연속 업데이트 때문에 팀이 처리할 수 있는 것보다 많은 토론이 생긴다면 수동 실행을 사용합니다. Low, Default, High, Smart 리뷰 강도는 수행하는 작업과 사용량에 영향을 줍니다. Smart는 어떤 변경을 더 깊이 검토할지에 관한 지침을 따를 수 있습니다. 강도를 높인다고 불필요한 피드백이 줄어든다는 측정 근거는 없습니다.
Bugbot은 기존 PR 토론을 맥락으로 읽습니다. 감수하기로 한 트레이드오프에 대한 사람의 설명을 스레드에 남기고, 모델이 지침을 무시했다고 판단하기 전에 지침이 누락됐는지 확인합니다. 푸시 전 /review-bugbot 경로는 연결된 호스트에서 동일한 패치를 인식해 또 다른 원격 리뷰를 건너뛸 수 있습니다. 중복 리뷰 작업을 줄이는 데 유용합니다.
GitHub·GitLab 연동과 데이터 보관
문서는 Enterprise Server를 포함한 GitHub와 Self-Hosted를 포함한 GitLab을 지원 대상으로 안내합니다. 리뷰만 사용하는 경우와 Autofix를 사용하는 경우의 운영 요구 사항은 다릅니다. Autofix는 Cloud Agent 크레딧을 사용하며 저장 기능을 활성화해야 합니다. 팀이 이를 켤 계획이라면 추가 작업 비용도 예산에 포함합니다.
Bugbot은 Cursor의 처리 정책을 따릅니다. Privacy Mode에서 Cursor는 고객 데이터로 학습하지 않으며, 모델 제공업체와 제로 데이터 보관 계약을 유지합니다. 다만 악용 조사와 명시적으로 표시되거나 관리자가 활성화한 비 ZDR 모델에 대한 예외가 안내돼 있습니다. 임시 암호화 파일 캐시도 존재합니다. Privacy Mode를 끄면 저장과 학습이 허용될 수 있습니다. Cursor 데이터 사용 정책을 확인해야 합니다.
이 제어 기능을 “어떤 것도 저장하지 않는다”는 설명으로 바꿔서는 안 됩니다. PR 코멘트와 학습된 리뷰 규칙은 워크플로 기록이며, 인용한 페이지에는 모든 Bugbot 산출물에 적용되는 하나의 삭제 기간이 없습니다. 팀에 강제 적용되는 개인정보 설정과 선택한 모델의 예외를 확인합니다.
- 지적 사항을 Cursor 팀이 이미 사용하는 코드 수정 워크플로로 연결합니다.
- 푸시 전 리뷰로 동일한 패치의 중복 원격 리뷰를 피할 수 있습니다.
- 기본 브랜치의 설정을 사용해 리뷰 정책을 안정적으로 유지할 수 있습니다.
- GitHub와 GitLab을 리뷰 호스트로 지원합니다.
- 사용량 과금이므로 리뷰 실행과 강도에 따라 비용이 달라집니다.
- 기존 IDE 규칙이 자동으로 Bugbot 지침이 되지는 않습니다.
- Autofix에는 추가 크레딧과 저장 기능이 필요합니다.
코딩 에이전트로 리뷰하기: Codex와 Claude Code
Codex code review: 기존 에이전트로 시작한 뒤 자동화 검토
Codex code review는 로컬과 연결된 저장소에서 사용할 수 있는 OpenAI의 코딩 에이전트 리뷰 워크플로입니다. 이미 Codex를 쓰고 있으며, 사람이 승인하기 전에 변경 사항을 한 번 더 점검하려는 팀에 적합합니다. 클라우드 연동도 제공하므로 개발자가 명령을 기억해서 실행하는 방식뿐 아니라 자동 리뷰의 후보로도 볼 수 있습니다.
판단: 이미 비용을 지불하는 Codex부터 활용합니다. 새 비즈니스 워크스페이스를 도입한다면 Business 다섯 좌석의 월간 기본료는 $125부터이며, 리뷰 처리량과 추가 크레딧은 별도로 평가합니다.
추천 대상: 코딩과 리뷰에 모두 Codex를 도입하려는 팀, 특히 공용 워크스페이스의 관리 기능이 필요한 팀입니다.
차별점: AGENTS.md의 저장소 지침으로 리뷰를 안내하며, 네이티브 GitLab 리뷰도 현재 베타로 문서에 안내돼 있습니다.
가격: Plus 월 $20, Pro $100·$200·$500, Business는 사용자당 월 $25 또는 연간 결제 시 월 $20입니다. Enterprise와 Edu는 별도 견적입니다.
무료 체험: 별도 코드 리뷰 체험이나 고정된 PR당 요금은 명시되지 않습니다.
전체 요금제와 개발자 다섯 명의 비용
ChatGPT Free는 $0, Go는 월 $8이며, 경량 로컬 Codex 접근은 출시 적용 여부에 따라 달라집니다. 가격 페이지는 자동 리뷰 같은 클라우드 연동을 $20의 Plus에서 명시적으로 안내합니다. Pro의 월 요금은 $100, $200, $500입니다. Business는 월간 결제 시 사용자당 $25, 연간 결제의 월 환산액은 사용자당 $20이며, 최소 사용자는 두 명입니다. Enterprise와 Edu는 견적이 필요합니다. Codex 가격을 참고할 수 있습니다.
Plus 구독 다섯 개는 월 $100입니다. 동일 등급의 Pro 구독 다섯 개는 $500, $1,000, $2,500입니다. Business 다섯 좌석은 월간 결제 시 $125이며, 연간 $1,200를 약정하면 월 환산액은 $100입니다. 저렴한 개인 구독과 중앙에서 관리하는 비즈니스 워크스페이스는 둘 다 코드 리뷰가 가능하더라도 서로 다른 구매입니다.
API 키는 CLI, SDK, IDE에서 사용할 수 있는 별도 경로이며, 토큰 기반으로 과금합니다. 호스팅된 GitHub 코드 리뷰 같은 클라우드 기능은 포함하지 않습니다. API 크레딧을 구매하면 동일한 연결형 리뷰 서비스가 활성화된다고 기대해서는 안 됩니다.
오탐과 불필요한 코멘트를 줄이는 설정
GitHub 리뷰의 문서상 기본값은 긴급·높은 우선순위에 해당하는 P0와 P1 문제를 보고하는 것입니다. 중요한 피드백을 의도적으로 우선합니다. 해당 경로에 적용되는 AGENTS.md에 Code Review Rules 섹션을 넣고, 무엇을 의미 있는 결함으로 볼지 적습니다. Codex는 변경된 파일에 적용되는 지침을 읽습니다. GitHub 리뷰 문서를 참고할 수 있습니다.
유용한 규칙은 사실을 설명합니다. 엔드포인트가 내부 전용인지, 마이그레이션이 기존 리더와 새 리더를 모두 지원해야 하는지, nullable 필드를 특정 호출 코드가 보호하는지 같은 내용입니다. 변경된 줄이 그 사실을 어떻게 위반하는지 리뷰어가 제시하도록 합니다. “가능한 모든 문제”를 찾으라는 긴 지침은 소규모 팀이 일일이 반박해야 할 가설을 늘립니다.
로컬 또는 수동 리뷰는 푸시 전에 유용합니다. 작성자가 공개 코멘트를 주고받는 과정 없이 근거를 확인할 수 있기 때문입니다. 중요한 변경은 diff와 저장소의 근거에 집중하는 새로운 리뷰를 요청합니다. 구현을 작성한 에이전트는 설명에도 같은 잘못된 가정을 이어 갈 수 있으므로, 사람의 승인과 필요한 부분을 검증하는 테스트를 함께 유지합니다.
GitHub·GitLab 연동과 데이터 보관
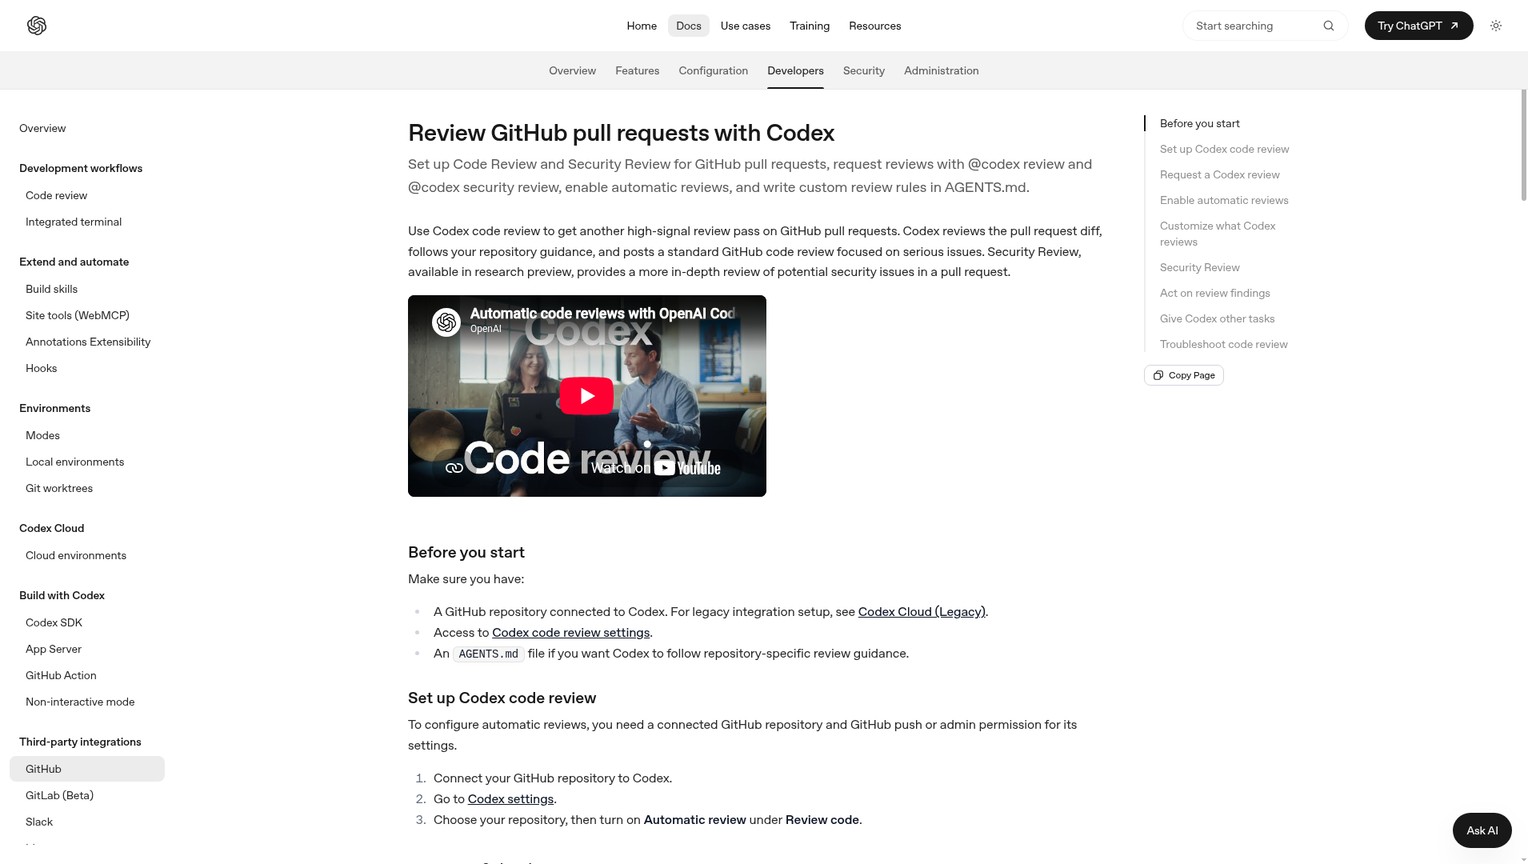
GitHub에서는 @codex review로 리뷰를 요청하거나 저장소에 자동 리뷰를 설정할 수 있습니다. 현재 GitLab 문서에 따르면 네이티브 GitLab 코드 리뷰는 베타이며 모든 ChatGPT 요금제에서 사용할 수 있습니다. 프로젝트 환경과 활동 이벤트 전달 기능을 활성화해야 합니다. 자체 관리형 및 Dedicated 설치에는 관리자 설정과 리뷰용 계정도 필요합니다. 수동 GitLab 리뷰는 P0, P1, P2 지적을 포함할 수 있고, 자동 리뷰의 기본값은 P0와 P1입니다. GitLab 리뷰 문서를 확인해야 합니다.
이 베타는 팀의 실제 GitLab 호스트에서 배포를 검증해야 하는 기능으로 봅니다. “GitLab 지원”이라는 말이 올바른 연결, 권한, 훅 설정의 필요성을 없애지는 않습니다. 별도 Codex Security 기능마다 같은 연동을 제공한다는 뜻도 아닙니다.
데이터 보관의 경우 ChatGPT로 인증한 Codex는 워크스페이스의 데이터 정책을 따릅니다. API로 인증하면 API 조직의 데이터 공유·보관 설정을 따릅니다. Business는 비즈니스 데이터를 기본적으로 학습에 사용하지 않는다고 안내하며, Enterprise에는 보관 및 데이터 저장 위치 제어 기능이 포함됩니다. 인용한 페이지는 모든 Codex 클라우드 리뷰 산출물에 적용되는 단일 보관 일수를 공개하지 않습니다. 인증 방식에 따른 데이터 정책을 확인해야 합니다.
클라우드 작업과 리뷰 이력에 실제로 어떤 규칙이 적용되는지 워크스페이스 소유자에게 확인합니다. ChatGPT로 인증하는 클라우드 리뷰어의 도입 승인 문서에 API의 보관 정책을 그대로 옮겨 쓰면 안 됩니다.
- 기존 Codex 구독을 코딩과 리뷰에 함께 사용할 수 있습니다.
- 적용 대상 저장소 지침으로 프로젝트의 가정을 리뷰어에게 전달할 수 있습니다.
- 자동 GitHub 리뷰와 네이티브 GitLab 베타로 호스팅된 리뷰를 사용할 수 있습니다.
- Business는 개별 개인 계정 대신 공용 워크스페이스를 제공합니다.
- 기본 제공 사용량을 다른 Codex 작업과 함께 씁니다.
- API 키로 연결형 GitHub 리뷰 서비스가 활성화되지는 않습니다.
- GitLab 베타와 자체 관리형 설정은 팀의 실제 설치 환경에서 검증해야 합니다.
- 모든 클라우드 리뷰 산출물을 설명하는 단일 공개 보관 기간이 없습니다.
Claude Code: 로컬 리뷰와 관리형 PR 리뷰의 비용은 별개
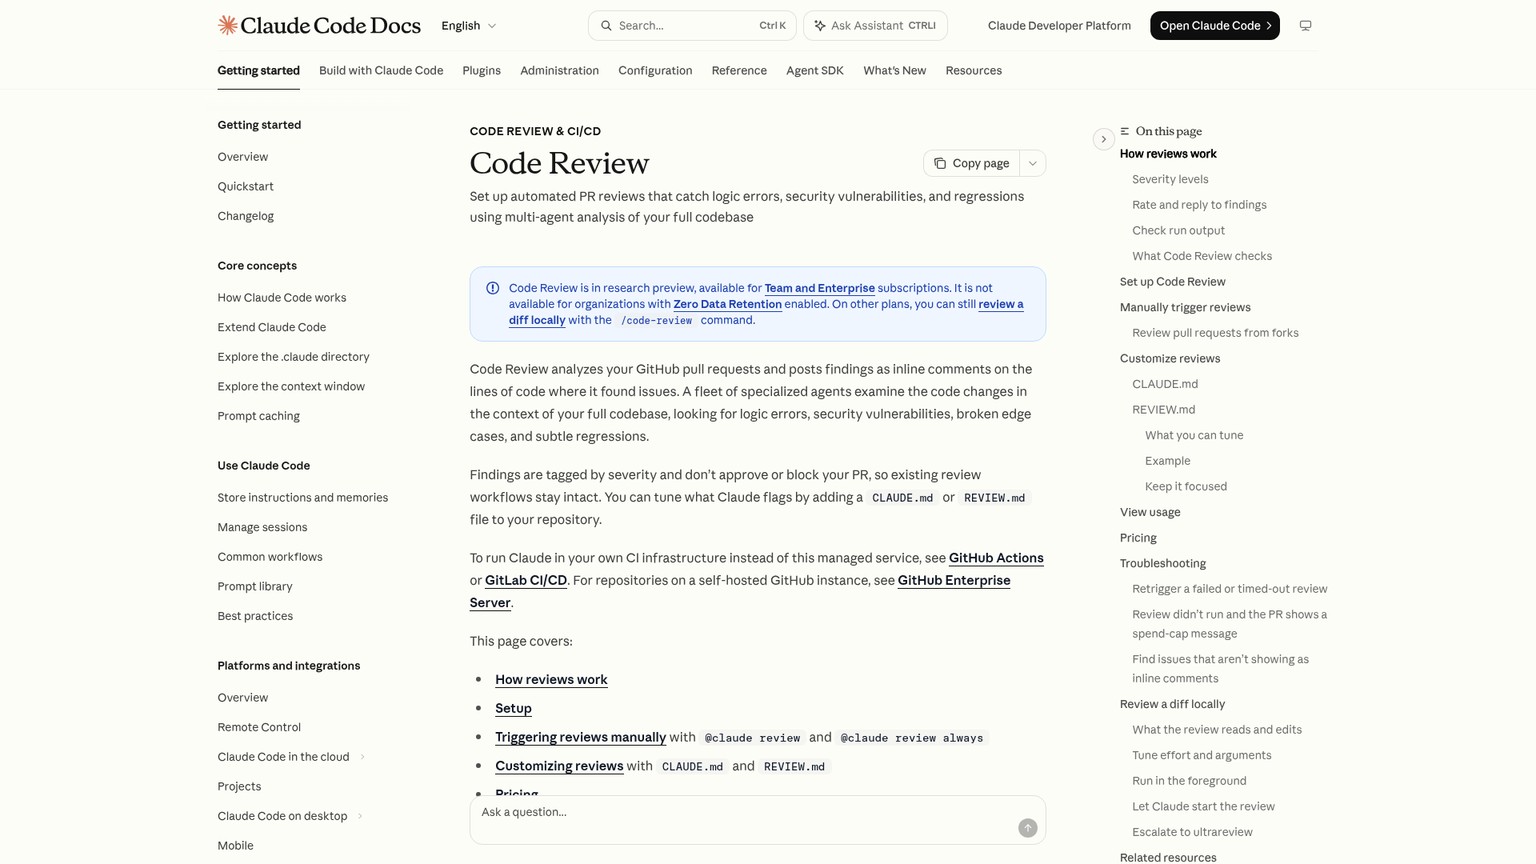
Claude Code는 로컬 리뷰 명령과 별도의 관리형 Code Review 서비스를 제공하는 Anthropic의 코딩 에이전트입니다. 이미 Claude Code로 작업하고 PR을 열기 전에 리뷰를 요청할 수 있다면 로컬 명령을 선택합니다. 영향이 큰 일부 GitHub 변경 사항에 대해 자동으로 검증받고, 별도로 청구되는 비용도 감당할 수 있다면 관리형 리뷰를 검토할 만합니다.
판단: 개발자 다섯 명이라면 로컬 Claude Code 리뷰를 먼저 활용합니다. 매번 일상적인 푸시마다 관리형 리뷰를 실행하면 이미 이용 대상 좌석이 있어도 상당한 비용이 추가됩니다.
추천 대상: 변경 사항을 사람에게 넘기기 전에 브랜치를 리뷰하려는 Claude Code 팀입니다.
차별점: 로컬 리뷰는 별도의 맥락으로 실행하며, 관리형 리뷰에는 리뷰 전용 지침과 검증 기능이 있습니다.
가격: 로컬 Pro는 월 $20, Team Standard는 사용자당 월 $25입니다. 관리형 리뷰는 실행당 평균 $15~$25로 별도 과금합니다.
무료 체험: 별도의 관리형 리뷰 체험은 약속하지 않습니다. 관리형 서비스는 자격을 갖춘 Team·Enterprise 조직을 대상으로 한 리서치 프리뷰입니다.
전체 요금제와 개발자 다섯 명의 비용
Claude Free는 $0이지만 유료 Claude Code 구독은 아닙니다. Pro는 월 $20 또는 연간 선결제 $200입니다. 페이지에 표시된 연간 요금의 월 $17은 반올림한 금액입니다. 따라서 Pro 구독 다섯 개의 비용은 월 $100 또는 연간 $1,000이며, 연간 결제의 실질적인 월 비용은 약 $83.33입니다. 현재 Claude 가격을 참고할 수 있습니다.
Max 5x는 월 $100, Max 20x는 $200이므로 같은 등급 다섯 좌석은 월 $500 또는 $1,000입니다. 이는 구독 사용량 등급이지, 고정된 리뷰 횟수가 아닙니다. Max 가격을 확인해야 합니다.
Team Standard는 좌석당 월 $25 또는 연간 결제 시 월 $20입니다. 다섯 명이면 월간 결제 $125, 연간 결제의 월 환산액 $100입니다. Premium은 좌석당 월 $125 또는 연간 결제의 월 환산액 $100이며, 다섯 명이면 월간 결제 $625 또는 연간 결제의 월 환산액 $500입니다. 각 연간 약정 금액은 $1,200와 $6,000입니다. Enterprise는 연간 결제 기준 좌석당 월 환산액 $20에 API 요율에 따른 사용료가 추가됩니다. 단순히 다섯 좌석을 계산하면 사용료 전 월 환산액은 $100이지만, 계약 자격 조건을 확인해야 합니다. Education은 기관별 가격이며 API 접근은 사용량 기반이므로, 어느 쪽도 개발자 다섯 명에게 일반적으로 적용할 고정 견적은 없습니다.
관리형 서비스는 Team과 Enterprise에서 리서치 프리뷰로 제공하며, 제로 데이터 보관을 활성화한 조직에서는 사용할 수 없습니다. 토큰 요금은 요금제의 기본 제공 사용량과 별개입니다. Anthropic은 변경 사항, 코드베이스, 검증 작업에 따라 리뷰당 평균 $15~$25라고 안내합니다. 관리형 리뷰 가격과 이용 자격을 확인해야 합니다.
소규모 팀이라면 결제 변경, 인증 변경, 까다로운 마이그레이션처럼 추가 검토할 작업을 골라 관리형 리뷰를 수동으로 실행하는 것이 합리적입니다. 모든 푸시에 리뷰를 실행하면 실행 횟수에 따라 비용이 커집니다. Code Review 서비스의 월 지출 한도를 정하고, 한도에 도달했을 때의 동작을 팀에 명확히 알려야 합니다.
오탐과 불필요한 코멘트를 줄이는 설정
로컬 /code-review는 자체 맥락을 가진 백그라운드 리뷰어로 실행하며, diff·브랜치·PR을 대상으로 삼을 수 있습니다. 낮은 리뷰 강도에서는 적지만 확신이 높은 지적을 우선하며, 더 넓은 리뷰에는 정리 제안도 포함될 수 있습니다. 실패 조건을 요구하고, 선택적인 정리 작업과 정확성 문제로 진행을 막아야 하는 항목을 구분합니다.
지침 파일의 차이가 중요합니다. 로컬 리뷰는 CLAUDE.md를 읽으며, REVIEW.md는 읽지 않습니다. 관리형 Code Review는 CLAUDE.md를 프로젝트 맥락으로, REVIEW.md를 리뷰 전용 동작 지침으로 사용합니다. 관리형 서비스에 정성껏 작성한 리뷰 전용 정책이 로컬 리뷰에 자동으로 적용되지는 않습니다.
관리형 리뷰의 REVIEW.md에는 심각도 기준, CI가 이미 검사하는 유형의 제외, 생성된 산출물 건너뛰기, 동작 관련 주장에 필요한 소스 근거를 정의합니다. 재리뷰를 언제 마칠지도 알려야 합니다. 중요한 지적을 수정한 뒤 새로 찾은 외관상 정리 작업 때문에 같은 PR을 끝없이 끌지 않도록 합니다. 실제 위험에 초점을 맞춘 짧은 리뷰 정책이 일반적인 코딩 핸드북보다 유지하기 쉽습니다.
관리형 서비스는 문제를 발견했다고 PR을 승인하거나 머지를 막지는 않습니다. 지적 사항을 머지 조건으로 삼고 싶은 팀은 이를 의사결정에 연결하는 명시적인 워크플로가 필요합니다. 모든 봇 코멘트를 거부권처럼 다루기보다 작성자가 근거를 들어 이의를 제기할 수 있게 해야 합니다.
GitHub·GitLab 연동과 데이터 보관
관리형 Code Review는 GitHub PR 서비스입니다. 로컬 리뷰는 GitLab 변경 사항을 살펴볼 수 있으며, 이를 지원하는 최신 클라이언트와 glab을 사용하면 머지 리퀘스트에 지적 사항을 노트로 게시할 수 있습니다. 자체 GitLab CI/CD에서 Claude를 실행하는 방법도 있습니다. 이런 로컬·자체 실행 경로를 동등한 관리형 GitLab 봇으로 설명해서는 안 됩니다.
보관 기간은 계정과 데이터 설정에 따라 달라집니다. 개인용 Pro·Max 데이터는 모델 개선을 허용하면 5년, 허용하지 않으면 30일 보관됩니다. 상업용 Team, Enterprise, API 사용의 안내된 표준 기간은 30일입니다. 자격을 갖춘 Enterprise의 제로 데이터 보관은 별도로 활성화해야 합니다. Enterprise 좌석을 구매한다고 자동으로 적용되지 않으며, 관리형 Code Review는 이를 지원하지 않습니다. Claude Code 데이터 사용 정책을 확인해야 합니다.
로컬 CLI 대화 기록은 ~/.claude/projects/에 평문으로도 저장되며, 기본 정리 기간은 30일이고 변경할 수 있습니다. Desktop이나 Cowork에서 이어지는 세션에는 기본값의 별도 예외가 있습니다. /feedback, /bug, /share로 기록을 보내면 별도의 5년 보관 경로가 생깁니다. 팀의 보관 규칙에는 제공업체 저장소뿐 아니라 로컬 파일과 지원 요청으로 제출한 기록도 포함합니다.
- 기존 유료 Claude Code로 PR을 열기 전에 리뷰할 수 있습니다.
- 별도의 리뷰 맥락으로 작성자가 diff를 한 번 더 점검할 수 있습니다.
- 관리형 리뷰 전용 지침으로 근거를 요구하고 재리뷰의 불필요한 지적을 줄일 수 있습니다.
- 로컬·자체 실행 워크플로로 GitLab 리뷰를 구성할 수 있습니다.
- 관리형 서비스의 변동 실행 비용은 이용 대상 좌석 요금에 추가됩니다.
- 로컬 리뷰와 관리형 리뷰가 서로 다른 지침 파일을 사용합니다.
- 관리형 리뷰는 GitHub 중심이며 제로 데이터 보관 설정에서는 사용할 수 없습니다.
- 개인 계정 설정, 로컬 대화 기록, 피드백 제출물의 보관 기간이 서로 다릅니다.
보안 중심 스캔: Codex Security
Codex Security: 일반 코멘트보다 위협 모델 조사가 필요할 때
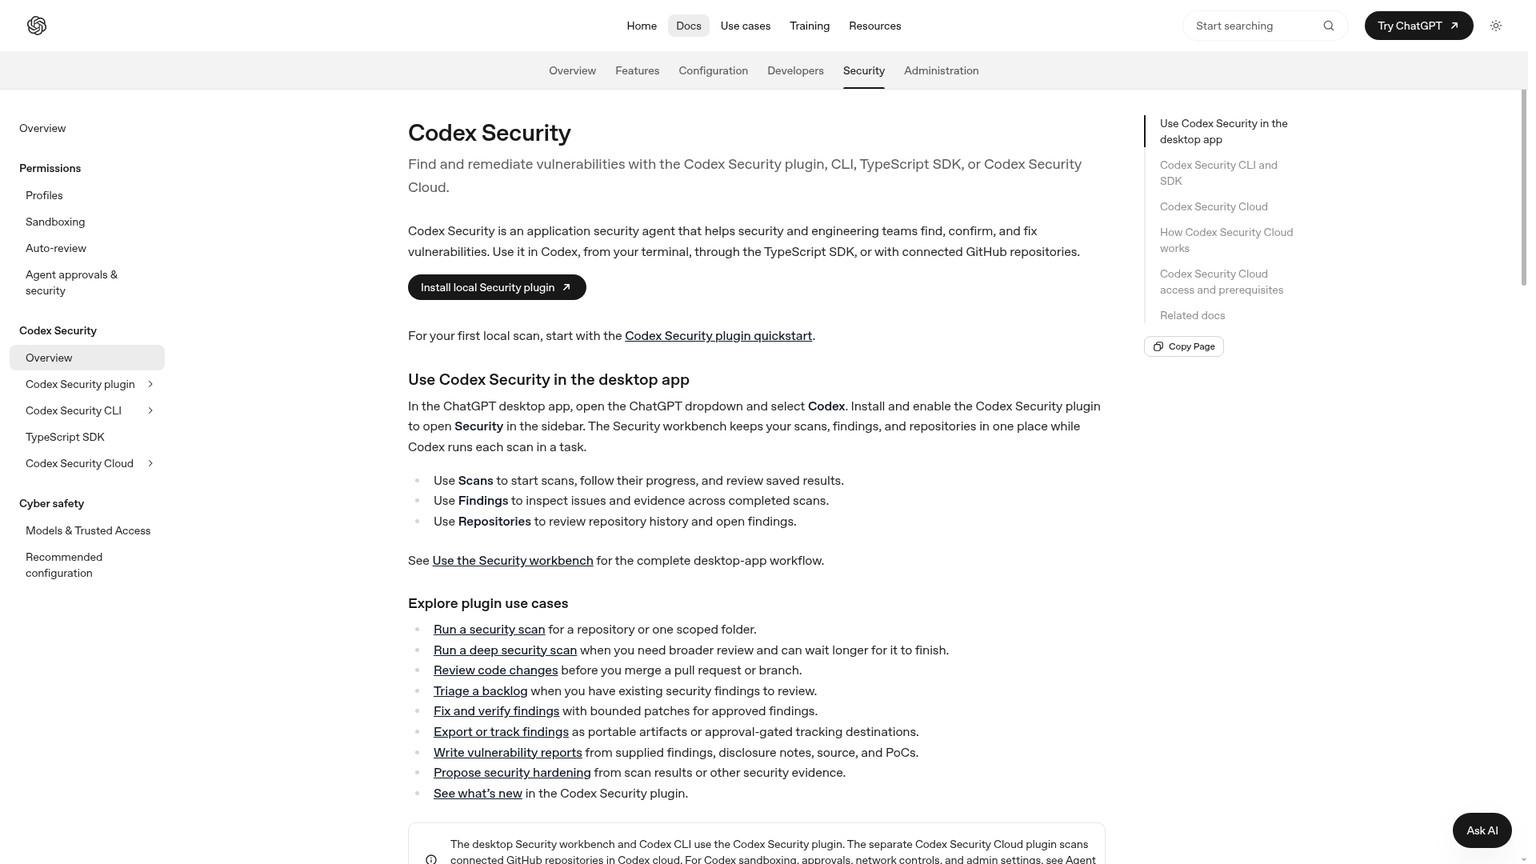
Codex Security는 저장소와 위협 모델 맥락을 활용해 취약점을 조사하는 OpenAI의 애플리케이션 보안 에이전트입니다. 공격자가 의심스러운 경로에 도달해 악용할 수 있는지 확인해야 할 때 선택합니다. 코드가 올바르게 동작하는지 검토하는 리뷰어와 CI의 기존 결정론적 검사를 보완합니다.
판단: 접근 권한과 보고 임계값을 확인한 뒤 보안 문제를 검토하는 데 Codex Security를 사용합니다. 일반 리뷰에서 코멘트가 적었다는 이유로 애플리케이션이 안전하다고 판단해서는 안 됩니다.
추천 대상: 인증, 권한 부여, 신뢰할 수 없는 입력 등 보안 경계를 변경하는 소규모 팀입니다.
차별점: 위협 모델을 고려한 조사와 검증 시도를 제공하며, 자동·수동 보고 임계값을 따로 설정할 수 있습니다.
가격: Security Review는 Pro, Business, Enterprise, Edu에서 제공하며, 기본 Codex 사용량 또는 ChatGPT 크레딧을 소모합니다.
무료 체험: 별도 체험을 보장하지 않습니다. 이용 자격과 워크스페이스의 Security 접근 권한을 확인해야 합니다.
이용 대상 요금제와 개발자 다섯 명의 비용
공개된 고정 좌석당 Codex Security 독립 구독료는 없으므로, 이를 다섯 배로 계산할 수는 없습니다. Plus에서는 Security Review를 사용할 수 없습니다. 이용 대상 Pro의 기본료는 월 $100, $200, $500이며, 다섯 좌석은 $500, $1,000, $2,500입니다. Business는 사용자당 월 $25 또는 연간 결제의 월 환산액 $20으로, 다섯 명이면 $125 또는 $100입니다. Enterprise와 Edu는 별도 견적입니다. 기본료로 구매하는 것은 이용 대상 요금제이며, Security 접근 권한과 크레딧 소모는 따로 확인해야 합니다. Security Review 이용 자격을 참고할 수 있습니다.
오탐과 불필요한 코멘트를 줄이는 설정
자산, 신뢰 경계, 공격자의 능력, 보안 가정을 명시한 위협 모델을 작성합니다. 인증 없이 접근할 수 있는 공개 엔드포인트를 검토할 때와 접근이 제한된 관리 기능을 검토할 때는 결론이 달라야 합니다. 이런 맥락을 명시하지 않으면 추측성 경고를 판단하기 어려워집니다.
자동 Security Review는 기본적으로 High와 Critical 지적을 보고하며, 수동 요청은 Medium, High, Critical을 포함합니다. 최소 심각도를 각각 설정하고 경로별로 재정의할 수 있습니다. 임계값은 GitHub에 게시할 지적 사항을 제어하지만, 전체 보고서는 Codex에 남습니다. 따라서 코멘트 피드를 필터링하는 것과 원본 보고서를 제거하는 것은 다릅니다.
보안 스캔은 취약점 검증을 시도할 수 있습니다. 검증되지 않았다고 자동으로 오탐이 되는 것은 아닙니다. 환경이 불완전하거나 재현 시도가 충분하지 않을 수 있습니다. 수정할지, 보고를 억제할지, 추가 조사할지 결정하기 전에 진입점, 악용의 전제 조건, 근거를 요구합니다. Security FAQ는 스캔과 검증 워크플로를 설명합니다.
CLI에는 발생 항목 ID와 이유를 지정해 오탐으로 표시하는 명령이 있습니다. 심각도에 따라 CI를 실패 처리하는 기능과 예상 비용 한도도 제공합니다. 이유에는 실제로 문제를 막는 조건을 기록합니다. 예상 한도는 작업량을 제어하는 데 도움이 되지만, 청구액 상한을 보장한다고 설명해서는 안 됩니다. CLI 레퍼런스를 참고할 수 있습니다.
GitHub·GitLab 연동과 데이터 보관
호스팅된 Security Review는 @codex security review 요청, PR을 열 때, 푸시할 때마다, 일반 코드 리뷰와 함께 실행하는 GitHub 트리거를 문서에 안내합니다. 로컬 CLI는 GitLab CI/CD에서 실행하고, 기계가 읽을 수 있는 표준 보안 지적 형식인 SARIF를 출력할 수 있습니다. 문서로 확인되는 GitLab 보안 경로이지만, 일반 Codex 베타와 동등한 네이티브 호스팅형 GitLab Security 봇이 있다는 뜻은 아닙니다.
클라우드 스캔은 임시로 격리한 저장소 컨테이너를 사용하고, 결과를 추출한 뒤 컨테이너를 제거합니다. 보고서와 추출된 산출물은 여전히 남습니다. 실행 컨테이너가 짧게 존재한다는 이유로 서비스 전체를 제로 데이터 보관이라고 설명하지 말고, 워크스페이스의 보관 정책을 적용해야 합니다.
CLI도 기본적으로 $CODEX_HOME/state/plugins/codex-security/scans/ 아래에 로컬 워크벤치 데이터베이스를 포함한 스캔 출력을 보관합니다. 이 파일과 CI에 게시한 산출물의 삭제는 팀이 관리합니다. 저장소 복제본이 없어져도 취약점 보고서가 민감한 코드 경로를 드러낼 수 있습니다.
- 위협 모델 맥락으로 실제 도달 가능한 보안 위험에 조사를 집중합니다.
- 검증을 통해 추측성 코드 코멘트보다 더 많은 근거를 제공할 수 있습니다.
- 별도 보고 임계값으로 낮은 심각도의 자동 알림을 줄일 수 있습니다.
- CLI와 GitLab CI/CD로 직접 실행하는 보안 워크플로를 구성할 수 있습니다.
- Plus에는 Security Review가 없으며, 이용 대상 요금제에서도 접근 권한이 필요합니다.
- 일반적인 정확성 검토나 결정론적 보안 검사를 대신하지 않습니다.
- GitLab CI 지원은 네이티브 호스팅형 리뷰 봇과 다른 구성입니다.
- 임시 실행 이후에도 보고서와 로컬·CI 산출물을 관리해야 합니다.
실제 PR 하나를 세 봇이 리뷰한 사례
공개된 네거티브 캐시 변경 사례는 중복 코멘트와 후속 리뷰를 해석해야 하는 이유를 보여 줍니다. 2026년 6월 6일 머지된 jdx/mise-versions PR #224는 실패한 GitHub 릴리스 요청에 캐싱을 추가했습니다. 네거티브 캐시는 오류를 잠시 기억해 반복 요청이 상위 서비스를 다시 호출하지 않도록 합니다.
CodeRabbit, Greptile, Cursor Bugbot 모두 이 PR에 리뷰 코멘트를 남겼습니다. 기록에는 최초 리뷰와 수정된 커밋에 대한 후속 리뷰가 함께 있습니다. 각 제품이 무엇을 지적했는지 보여 주는 구체적인 근거이지만, 세 제품에 고정된 동일 커밋과 설정을 제공한 실험은 아닙니다.
CodeRabbit은 원래 오류의 보존 문제를 잡았습니다. GitHub 요청이 실패한 뒤 그 실패를 저장하려는 시도에서도 예외가 발생하면, 캐시 예외가 유용한 원래 오류를 덮어쓸 수 있습니다. 릴리스가 없다는 오류처럼 상위 서비스의 오류를 예상하는 호출 코드는 그러면 실패를 잘못 처리할 수 있습니다. 봇의 코멘트는 일반적인 리팩터링 요청이 아니라 좁고 구체적인 문제를 지적했습니다.
Greptile은 요청 제한의 적용 범위를 잡았습니다. 403은 특정 토큰 하나가 요청 제한에 걸렸다는 뜻일 수 있습니다. 이를 요청한 리소스 자체의 실패로 캐싱하면 다른 토큰으로 성공할 수 있어도 토큰 교체를 막습니다. 이 구현에서는 그 때문에 5분 동안 실패가 이어질 수 있었습니다. Greptile은 만료와 오류별 수명에 대한 테스트도 요청했습니다. 테스트 요청은 검증 범위에 대한 지적이지, 별도로 확인된 또 하나의 런타임 버그는 아닙니다.
Bugbot은 오래된 상태와 후속 경계 사례를 잡았습니다. 최초의 오래된 캐시 경고는 가져오기에 성공하면 제거했어야 할 실패 결과가 남는 문제였습니다. Greptile과 겹치는 요청 제한 403 문제도 제기했습니다. 첫 수정 이후 Bugbot의 후속 코멘트는 수정된 분류 로직이 여전히 놓치는, Retry-After로 식별되는 추가적인 요청 제한 응답을 지적했습니다.
첫 번째 후속 패치는 캐시 쓰기에 실패해도 원래 오류를 보존하고, 성공 후 실패 캐시를 지우며, 요청 제한으로 분류한 응답은 실패 캐시에 넣지 않도록 했습니다. 관련 테스트도 추가했습니다. 다음 패치는 Retry-After 요청 제한 분류와 테스트를 처리했습니다. 직접 확인한 이런 코드 변경은 코멘트의 실용성을 뒷받침합니다.
AI 코드 리뷰 벤치마크로 볼 때 이 PR은 무엇을 보여 주나요?
이 PR로 비교할 수 있는 것은 개별 지적 사항이지 공급업체 순위가 아닙니다. CodeRabbit은 오류 처리 문제를 지적했습니다. Greptile과 Bugbot은 요청 제한 문제에서 겹쳤고, Bugbot의 후속 실행은 변경된 구현을 살펴보며 다른 경계 사례를 찾았습니다. 코멘트 수만 세면 서로 다른 버그 수를 부풀리고 입력이 달랐다는 사실을 놓치게 됩니다.
이 스레드에는 사람이 모든 참·거짓 지적을 분류한 데이터가 없으므로, 각 툴의 오탐률이나 재현율을 산출할 수 없습니다. 코멘트 뒤에 이뤄진 수정은 유용한 근거이지만, 툴이 놓친 모든 결함을 보여 주지는 않습니다. CTO는 실행 가능한 지적, 중복, 재리뷰 동작을 살펴본 뒤 팀의 실제 변경 사항으로 조건을 맞춘 파일럿을 진행하는 것이 좋습니다.
팀의 상황에 따라 어떤 툴을 선택해야 하나요?
팀이 꾸준히 운영할 수 있는 리뷰 위치를 선택한 뒤, 그 위치에서 발생하는 작업량의 비용을 계산합니다. 단순히 연동만 설치하는 데 그치지 않고 팀이 지적 사항을 분류할 수 있도록 초기 후보군을 작게 유지합니다.
GitHub에서 AI 코드 리뷰를 도입한다면
일반적인 비공개 PR을 위한 전용 자동 리뷰어가 당장 필요하고 요금제 한도가 작업량에 맞는다면 CodeRabbit Essentials를 선택합니다. 다섯 명 기준 월 $150로 기본 예산이 명확하며, 리뷰 설정도 직접 조정할 수 있습니다.
저장소별 리뷰 규칙과 디렉터리 제어의 가치가 작성자별 크레딧 관리 부담보다 크다면 Greptile을 선택합니다. 비용을 아는 리뷰 강도와 추가 사용량 한도부터 설정합니다. 대표적인 변경 사항에서 CodeRabbit과 지적 사항을 비교해야 합니다. 공개 PR 사례만으로 팀의 코드베이스에 맞는 구매를 결정할 수는 없습니다.
이미 Cursor가 코딩 워크플로의 기반이고, 푸시 전 리뷰·PR 토론·수정을 오가는 연결을 중요하게 여긴다면 Bugbot을 선택합니다. 기존 좌석이 있다면 추가 리뷰 비용을, 없다면 구독료와 사용량을 합친 전체 비용을 평가합니다.
GitLab에서 AI 코드 리뷰를 도입한다면
CodeRabbit과 Greptile은 GitLab 직접 리뷰를 제공하며, 자체 관리형 배포 요구 사항은 각 요금제와 대조해야 합니다. Bugbot도 GitLab과 Self-Hosted 지원을 문서에 안내합니다. 일반적인 봇 설치를 원한다면 이런 네이티브 경로부터 검토합니다.
Codex는 자체 관리형 설정을 포함해 네이티브 GitLab 리뷰를 베타로 안내합니다. 팀이 실제 사용하는 호스트와 권한 모델에서 시험합니다. Claude Code의 로컬 리뷰와 자체 CI 실행도 GitLab에서 유효한 선택지이지만, 팀의 워크플로가 이를 실행해야 합니다. Codex Security의 문서상 GitLab CI 경로 역시 팀이 운영하는 보안 연동이며, 호스팅형 GitLab Security 봇을 약속하는 것은 아닙니다.
이미 코딩 에이전트를 구독 중이라면
작성자가 변경 사항을 넘기기 전에 꾸준히 리뷰를 요청할 수 있다면 Codex나 로컬 Claude Code부터 사용합니다. 이미 코딩 에이전트에 접근할 수 있으므로, 추가 소모량과 지적 사항이 유용한지가 핵심입니다. 해당 경로가 실제로 읽는 파일에 알맞은 지침을 넣습니다.
수동 실행이 자주 누락되거나, 리뷰어들이 모든 변경 사항에 대해 지속적으로 남는 공유 토론을 필요로 한다면 자동 PR 리뷰어로 선택이 바뀝니다. 팀이 리뷰 실행을 잊는 문제는 조금 더 저렴한 구독료로 보완할 수 없습니다. 반대로 기존 리뷰 경로가 실행 가능한 결함을 꾸준히 찾고 코멘트 처리 대기열도 늘리지 않는다면, 두 번째 자동 서비스를 추가할 이유는 약합니다.
변경 사항의 중요도가 추가 검증 비용을 정당화할 때 관리형 Claude 리뷰를 선별적으로 사용합니다. 보안 경계와 조사를 위해 Codex Security를 추가하되, 접근 권한과 보고서 처리 기준을 명시합니다. 어느 구매도 보편적인 모델 순위만으로 정당화해서는 안 됩니다.
무료 AI 코드 리뷰 툴은 어디까지 쓸 수 있나요?
Greptile Starter는 활동 개발자 한 명에게 실제 무료 진입점이지만 다섯 명용은 아닙니다. CodeRabbit Free의 비공개 PR 요약은 전체 비공개 리뷰 제품이 아닙니다. 다만 오픈소스·로컬 무료 제공량은 유용할 수 있습니다. Codex의 경량 Free·Go 접근에 Plus와 같은 자동 GitHub 리뷰 사용량이 포함된다고 가정해서는 안 됩니다. 문서상 GitLab 베타 이용 자격은 별개의 설명입니다. Claude Free도 무료 Claude Code 좌석이 아닙니다.
비공개 코드를 다루는 다섯 명 팀이라면 이미 구매한 접근 권한을 먼저 활용하고 실제 한도를 확인합니다. “설치 무료”와 “모든 비공개 PR 리뷰 무료”는 예산 측면에서 서로 다른 약속입니다.
오탐 줄이기: 파일럿 전에 리뷰 기준부터 정합니다
불필요한 리뷰 피드백에는 여러 원인이 있으며, 그중 일부만 오탐입니다. 오탐은 실제 프로그램의 조건에서 발생하지 않는 결함이 있다고 주장하는 경우입니다. 사실에 맞는 외관상 개선 제안도 가치가 낮은 잡음이 될 수 있습니다. 중복 지적은 이미 논의 중인 작업을 반복합니다. 추측성 보안 우려는 어느 쪽으로든 분류하기 전에 조사가 필요할 수 있습니다.
조치가 필요한 정확성 관련 코멘트에는 변경된 동작, 실제로 그 동작에 도달하는 경로, 영향, 소스 근거를 제시하도록 합니다. 확신에 찬 심각도 배지보다 구체적인 호출 코드나 테스트가 더 유용합니다. 이견이 있는 지적은 작성자가 설명하고, 중요한 사안은 다른 개발자가 의견 차이를 판단하도록 합니다.
파일럿은 대표적인 PR 20개로 시작합니다. 제품 한도가 아니라 제안하는 평가 표본입니다. 팀이 실제로 배포하는 유형을 포함합니다. 일상적인 수정, 마이그레이션, 실패 처리, 보안 경계 변경 등이 해당합니다. 비교할 봇에는 커밋, 지침, 실행 이벤트 설정을 동일하게 유지합니다. 서로 다른 지적을 유용함, 틀림, 이미 확인함, 맞지만 너무 사소함으로 분류하고, 검증되지 않은 우려는 별도로 둡니다.
팀이 실제로 해야 했던 일을 측정합니다. 어떤 지적으로 패치나 테스트가 바뀌었는지, 어떤 지적에 추가 설명이 필요했는지, 무엇을 무시했는지 살펴봅니다. 여러 툴이 같은 근본 원인을 지적했다면 중복을 제거합니다. 공개 PR에서 한 리뷰어가 요청 제한 캐시 버그를 찾고 다른 리뷰어가 반복해서 지적한 것은 같은 문제를 뒷받침하는 근거이지, 독립적인 결함 하나가 더 생긴 것은 아닙니다.
불필요한 피드백의 구체적인 원인을 조정합니다. CodeRabbit의 프로필은 피드백을 좁히고, Greptile의 strictness와 유형 설정은 게시할 코멘트를 좁힙니다. Bugbot에는 전용 지침과 적절한 실행 이벤트가, Codex에는 적용 대상 리뷰 규칙이 필요합니다. Claude에는 로컬·관리형 리뷰에 맞는 파일이, Codex Security에는 위협 가정과 근거가 필요합니다. 이런 입력을 명확히 하지 않은 채 리뷰 강도만 높이면 판단은 나아지지 않고 작업만 늘 수 있습니다.
사람의 승인 규칙을 명시합니다. 조용한 봇은 지적을 필터링했거나 특정 경로를 건너뛰었을 수 있습니다. 제공 사용량을 다 썼거나 변경 사항을 이해하지 못했을 수도 있습니다. 코멘트가 없다는 사실을 완전한 감사가 끝났다는 뜻으로 해석해서는 안 됩니다.
비교 대상을 선정한 기준과 검증 방법
이 여섯 제품은 비교에서 다루는 리뷰 위치를 포괄합니다. 전용 PR 봇, 에디터 공급업체의 리뷰어, 코딩 에이전트, 보안 중심 조사입니다. 소규모 팀이 도입할 수 있는 워크플로, 계산할 수 있는 가격, 관련 없는 피드백을 줄이거나 이의를 제기할 수 있는 제어 기능을 우선했습니다.
가격, 요금제 이름, 기능은 2026년 10월 2일 공급업체의 공식 페이지에서 확인했습니다. 개발자 다섯 명의 총비용과 리뷰를 균등하게 배분한 시나리오는 해당 페이지를 바탕으로 계산했습니다. 실제 PR 근거는 공개 봇 코멘트와 후속 커밋 diff를 직접 살펴본 결과입니다. 이 글은 제품을 문서와 공개 근거로 비교했으며, 비공개 체험 테스트를 수행하지 않았습니다.
공급업체의 벤치마크 주장이 추천을 결정하지는 않았습니다. 다른 데이터셋에서 측정한 결과로 팀 저장소의 불필요한 피드백, 연동 작업량, 청구액을 알 수는 없습니다. 이 글에서 가장 강한 근거는 더 좁습니다. 추적 가능한 PR의 구체적인 지적 사항, 현재 제공하는 제어 기능, 명시적인 예산 가정입니다.
더 넓은 목록에는 다른 봇이나 정적 분석기도 넣을 수 있습니다. 하지만 같은 깊이로 검토하지 않고 추가하면 이 선택에 도움이 줄어듭니다. 이 AI 리뷰어 후보군에 실제로 맞는 활성 제휴 파트너가 없으므로, 제휴 수익을 위한 추천은 넣지 않았습니다. 대응하는 프로그램이 있는 툴 링크에는 사이트의 일반적인 수익화 링크 체계를 적용합니다. 제휴 가능 여부가 최종 판단을 결정하지는 않았습니다.
도입할 때 피해야 할 선택
비공개 코드의 필수 정확성 리뷰어로 CodeRabbit Free를 선택하지 않습니다. 요약은 구매하려는 유료 리뷰를 제공하지 않습니다. 유료 체험을 시작해 지적 사항을 평가합니다.
Greptile을 “$30로 무제한 리뷰”라고 생각하고 구매하지 않습니다. 리뷰 강도, 재실행, 작성자 간 공유할 수 없는 기본 제공량이 비용을 바꿉니다. 자동 적용 범위를 크게 넓히기 전에 추가 사용량 한도를 정합니다.
Bugbot 신규 구매 예산을 예전 독립형 좌석 가격으로 잡지 않습니다. 현재의 사용량 과금, 팀의 Cursor 구독, Autofix 작업 여부가 계산에 필요한 항목입니다.
추가 사용료가 팀 예산에 맞지 않으면 일상적인 모든 푸시에 관리형 Claude 리뷰를 실행하지 않습니다. 로컬 리뷰는 구매 판단이 다른 경로입니다. 관리형 서비스는 위험도가 예상 비용을 정당화하는 작업에 사용합니다.
Codex Security를 일반 리뷰의 대체재로 쓰지 않습니다. 보안 문제를 검토하는 제품이며 이용 자격이 필요합니다. 기능이 제품 요구 사항에 맞는지, 운영 마이그레이션을 받아들일 수 있는지를 결정하지는 못합니다.
봇의 승인이 유일한 머지 판단이 되는 설정도 피합니다. CI, 사람의 리뷰, 지적에 이의를 제기할 수 있는 절차를 실제 릴리스 위험에 맞춰 유지합니다.
자주 묻는 질문
코드 리뷰를 해 주는 AI 툴이 있나요?
있습니다. CodeRabbit과 Greptile은 연결된 PR을 리뷰하고, Cursor Bugbot은 리뷰를 Cursor 워크플로와 연결합니다. Codex와 Claude Code는 코딩 에이전트로 작업을 리뷰할 수 있습니다. Codex Security는 더 좁은 취약점 조사 경로를 제공합니다. 구독료를 비교하기 전에 리뷰 위치와 결과 보고 방식을 선택합니다.
소규모 팀에는 어떤 AI 리뷰어가 가장 적합한가요?
일상적인 PR의 자동 피드백을 원하는 소규모 팀에는 이 글에서 CodeRabbit Essentials를 전용 봇의 기본 후보로 추천합니다. 요금제 한도 안에서 개발자 다섯 명 기준 월 $150입니다. 이미 리뷰를 꾸준히 요청하는 팀이라면 기존 Codex나 Claude Code 워크플로가 더 좋은 출발점입니다. 보안 작업은 범위를 별도로 정해야 합니다.
ChatGPT로 코드 리뷰를 할 수 있나요?
할 수 있습니다. ChatGPT는 제공한 코드를 논의할 수 있고, Codex는 이용 자격에 따라 저장소 맥락을 활용하는 코딩·리뷰 워크플로를 제공합니다. 붙여 넣은 코드 조각을 바탕으로 한 채팅 답변과 연결된 Codex 리뷰는 맥락의 범위가 다릅니다. 계정의 데이터 설정을 확인하고, 주지 않은 파일까지 모델이 살펴봤다고 가정하지 않습니다.
대표적인 코드 리뷰 툴 5가지는 무엇인가요?
이 글에서 비교한 일반 리뷰 툴 다섯 가지는 CodeRabbit, Greptile, Cursor Bugbot, Codex code review, Claude Code입니다. 여섯 번째 제품인 Codex Security는 별도의 보안 목적을 담당합니다. 보편적인 벤치마크 순위를 매기기보다 워크플로별로 분류했습니다.
이제 코드 리뷰는 필요 없나요?
그렇지 않습니다. AI 리뷰는 결함을 찾고 작성자가 변경 사항을 준비하는 데 도움이 됩니다. 하지만 제품의 의도, 운영 위험, 감수할 수 있는 트레이드오프는 여전히 팀이 판단해야 합니다. 사람의 승인과 CI는 봇의 무응답만으로 얻을 수 없는 근거도 제공합니다.
코드 리뷰에서 Copilot과 CodeRabbit의 핵심 차이는 무엇인가요?
GitHub Copilot code review는 GitHub 어시스턴트 워크플로의 일부입니다. CodeRabbit은 GitHub·GitLab 연동과 자체 리뷰 설정을 문서에 안내하는 전용 리뷰어입니다. 둘 다 적절한 저장소 맥락과 지적 사항에 이의를 제기할 정책이 필요합니다. GitHub의 Copilot 리뷰 문서는 리뷰를 요청하고 활용하는 방법을 설명합니다.
Copilot에 불만을 느끼는 이유는 무엇인가요?
모든 사람의 선호를 하나의 이유로 설명할 수는 없습니다. CTO라면 리뷰어가 저장소 맥락을 놓치는지, 기존 검사를 반복하는지, 팀이 조치할 수 없는 코멘트를 만드는지 평가합니다. 불만이나 공급업체의 주장을 측정된 오탐률로 취급하기보다 팀의 PR에서 이런 결과를 비교합니다.
Copilot도 코드 리뷰를 할 수 있나요?
할 수 있습니다. GitHub는 Copilot 리뷰를 요청하고 피드백을 처리하는 방법을 문서로 안내합니다. 이 기능이 있다는 이유만으로 GitLab에서 자동으로 최선의 선택이 되거나 전용 보안 조사를 대신하지는 않습니다. 팀이 실제로 필요한 워크플로를 기준으로 평가합니다.
Copilot보다 더 나은 AI 리뷰어가 있나요?
특정 팀에 더 잘 맞는 선택은 있을 수 있습니다. 전용 PR 봇이 필요하면 CodeRabbit이나 Greptile, Cursor 워크플로라면 Bugbot, 푸시 전 리뷰라면 기존 코딩 에이전트가 맞을 수 있습니다. 실행 가능한 지적, 불필요한 피드백, 호스트 지원, 실제 지출로 판단합니다. 공급업체 벤치마크 하나가 이 네 가지를 모두 결정하지는 않습니다.
리뷰 구독을 더 추가하기 전에 Claude Code·Codex 설정 체크리스트로 코딩 에이전트 워크플로를 정비합니다.
- 마지막 업데이트
- 2026년 10월 2일
- 카테고리
- AI
Google에서 이 사이트를 우선하기


omidsaffari.com을 선호 소스로 지정하면 Google이 Top Stories, AI Overviews, AI Mode에서 우선적으로 보여 줍니다.
이메일 자동화 툴 비교: Fyxer부터 Gmail·Outlook AI까지 (2026)
이메일 자동화 툴을 요금, 지원 계정, 설정 시간, 메일 저장 방식으로 비교합니다. Fyxer, SaneBox, Superhuman, Shortwave와 Gmail·Outlook 기본 AI의 차이를 살펴보고, 초안 검토 후 실제로 남는 시간과 필요한 기능을 기준으로 구독을 결정합니다.2026년 10월 2일AI
AI 회의록 툴 비교: Granola 대신 쓸 만한 7가지 대안
AI 회의록 툴을 바꿀 때는 요금보다 해결할 업무부터 살펴봐야 합니다. Granola와 Circleback, MeetGeek, Krisp, Claap, Fathom, Otter.ai, Fireflies.ai의 Windows 지원, 봇 없는 기록, 팀 공유와 CRM 연동을 비교합니다.2026년 10월 1일AI
Gamma 무료 한도와 유료 요금제: 크레딧·팀 비용까지 (2026)
Gamma 무료 플랜의 기능과 한도를 확인합니다. Plus·Pro·Ultra의 월 결제와 연 결제 가격, AI 크레딧 충전·이월 기준, 팀 좌석 비용을 비교합니다. PDF·PowerPoint 내보내기와 브랜딩, 분석, API 기능을 살펴보고 작업에 맞는 요금제 선택 기준을 정리했습니다.2026년 10월 1일AI
Wispr Flow 가격 총정리(2026): 무료 한도와 팀별 비용
Wispr Flow 가격과 무료 요금제의 주간 단어 한도를 살펴봅니다. Pro의 월간·연간 비용, Growth의 팀 관리 기능과 Notetaker 추가 요금, 학생 할인, Superwhisper·VoiceOS 대안까지 비교해 개인과 팀에 맞는 요금제를 고를 수 있도록 정리했습니다.2026년 10월 1일AI
AI 업무 자동화, Muse for Small Business로 주간 보고부터
Muse for Small Business로 AI 업무 자동화를 시작하는 방법입니다. Shopify·Instagram·Facebook 연결부터 주간 매출·SNS 보고, 승인 설정까지 안내합니다. 무료 범위와 유료 요금, 보고서 출처와 수치 확인, 정기 실행 설정 방법도 살펴봅니다.2026년 10월 1일AI
Gemini API 가격으로 본 Gemini 4 Argon: 이용 조건과 전환 판단
Gemini 4 Argon의 이용 조건과 Gemini API 가격을 비교합니다. 도입 기간 이후 요금, 입력 캐시 할인, 출력 한도와 Google의 벤치마크를 살펴보고, 업무에서 수용 가능한 결과당 비용을 기준으로 모델 전환을 판단하는 방법을 정리합니다. 확대 제공 일정은 미정입니다.2026년 10월 1일AI
Wispr Flow 리뷰: 요금과 한계, Pro를 결제할 기준
Wispr Flow의 Free·Pro·Growth 요금부터 음성 입력 속도 주장, 코드 용어 교정, Claude Code·Cursor·Codex 프롬프트 활용, 클라우드 처리와 개인정보 설정까지 살펴봅니다. 수정 시간을 포함해 유료 전환을 판단하고 Superwhisper와 비교합니다.2026년 10월 1일AI