コードレビュー AI比較【2026】:少人数チームに合う6ツールの料金と使い分け
コードレビュー AIの6ツールを比較。CodeRabbit、Greptile、Cursor Bugbot、Codex、Claude Code、Codex Securityの料金と使い分けを解説。開発者5人の費用、誤検知対策、GitHub・GitLab対応、データ保持、公開PRでの指摘から、チームに合う運用を選べます。



少人数チームでコードレビュー AIを導入するなら、開発者5人で月額$150のCodeRabbit Essentialsから試すのがよいでしょう。すでにCodexやClaude Codeを契約しているチームなら、PRを開く前のレビューにその契約を活用できます。Greptile、Cursor Bugbot、Claudeのマネージドレビューは、運用方法と従量料金がチームに合う場合に候補になります。Codex Securityは、これらとは別にセキュリティ上の問題を調べるための製品です。
料金とプラン名は、2026年10月2日に各社の公式ページで確認しています。 以下の予算は、実際に開発する人間の開発者5人を想定し、税抜きの米ドル価格で、キャンペーン割引は含めていません。年払いの月額換算と明記した箇所以外は、月払いです。利用量の例では、月に100回のレビューを完了し、各開発者に均等に配分する前提を置いています。予算を試算するための条件であり、業界の平均利用量を示すものではありません。
少人数チーム向けコードレビュー AIの比較表
既存のプルリクエスト運用の中で、毎回確実にレビューを実行したいなら、有料PRボットの第一候補はCodeRabbitです。一方、プッシュ前にレビューを依頼する習慣が定着しているチームでは、すでに契約しているコーディングエージェントを活用するところから考える方がよいでしょう。選定では、ベンダーのベンチマーク順位よりも、この運用上の違いが重要です。
サブスクリプション料金で得られるのは、アクセス権や一定の利用枠です。チームが実行するすべてのレビューを、その料金だけで賄えるとは限りません。PR作成時、修正後、リベース後にそれぞれレビューを走らせれば、課金対象の実行が複数回発生します。実際にPRを書く開発者が一部だけの場合、エージェントの作業と利用枠を共有する場合、追加クレジットを購入する場合も、5席分の予算は変わります。
購入判断の基準は、レビューを確実に回せるかです。 手動での依頼が抜け落ちることが課題なら、専用の自動レビューツールに支払います。すでにレビューが確実に実行されていて、正しさをもう一度確認したいなら、既存のエージェントを活用します。攻撃者が問題の経路に到達し、悪用できるかを確かめたい場合は、セキュリティレビューツールを追加します。
AIによるコードレビューは、どこで実行するべきですか?
レビューを実行する場所によって、誰が指摘を見られるか、作成者がいつ修正できるか、レビューの実行を運用として担保できるかが変わります。
CodeRabbitやGreptileのようなPRボットは、連携したリポジトリを監視し、指摘をプルリクエストに投稿します。チームが普段マージを判断している場所でレビューが進むため、作成者がターミナルのコマンドを覚えておく必要はありません。
Cursor Bugbotのようなエディタベンダーのレビューツールは、レビューをコーディングや修正の流れにつなげます。Bugbotはホスト上のPRもレビューするため、全員がCursorでコードを書く必要はありません。変更を確認し、修正をエージェントに戻すまでのつながりが特徴です。
コーディングエージェントによるレビューでは、PRになる前のブランチや差分を確認できます。Codexには連携リポジトリを対象とするクラウドレビューもあり、Claude Codeにはローカルのレビューコマンドと、別途課金されるGitHub向けマネージドサービスがあります。それぞれについて、予算とデータ保持の扱いを分けて判断する必要があります。
セキュリティレビューツールは、脅威モデルを確認します。攻撃者が何を制御できるか、コードがどの境界を越えるか、疑わしい経路が実際の脆弱性につながるかを調べます。Codex Securityは、一般的なコードレビューと併用する、目的を絞った製品です。
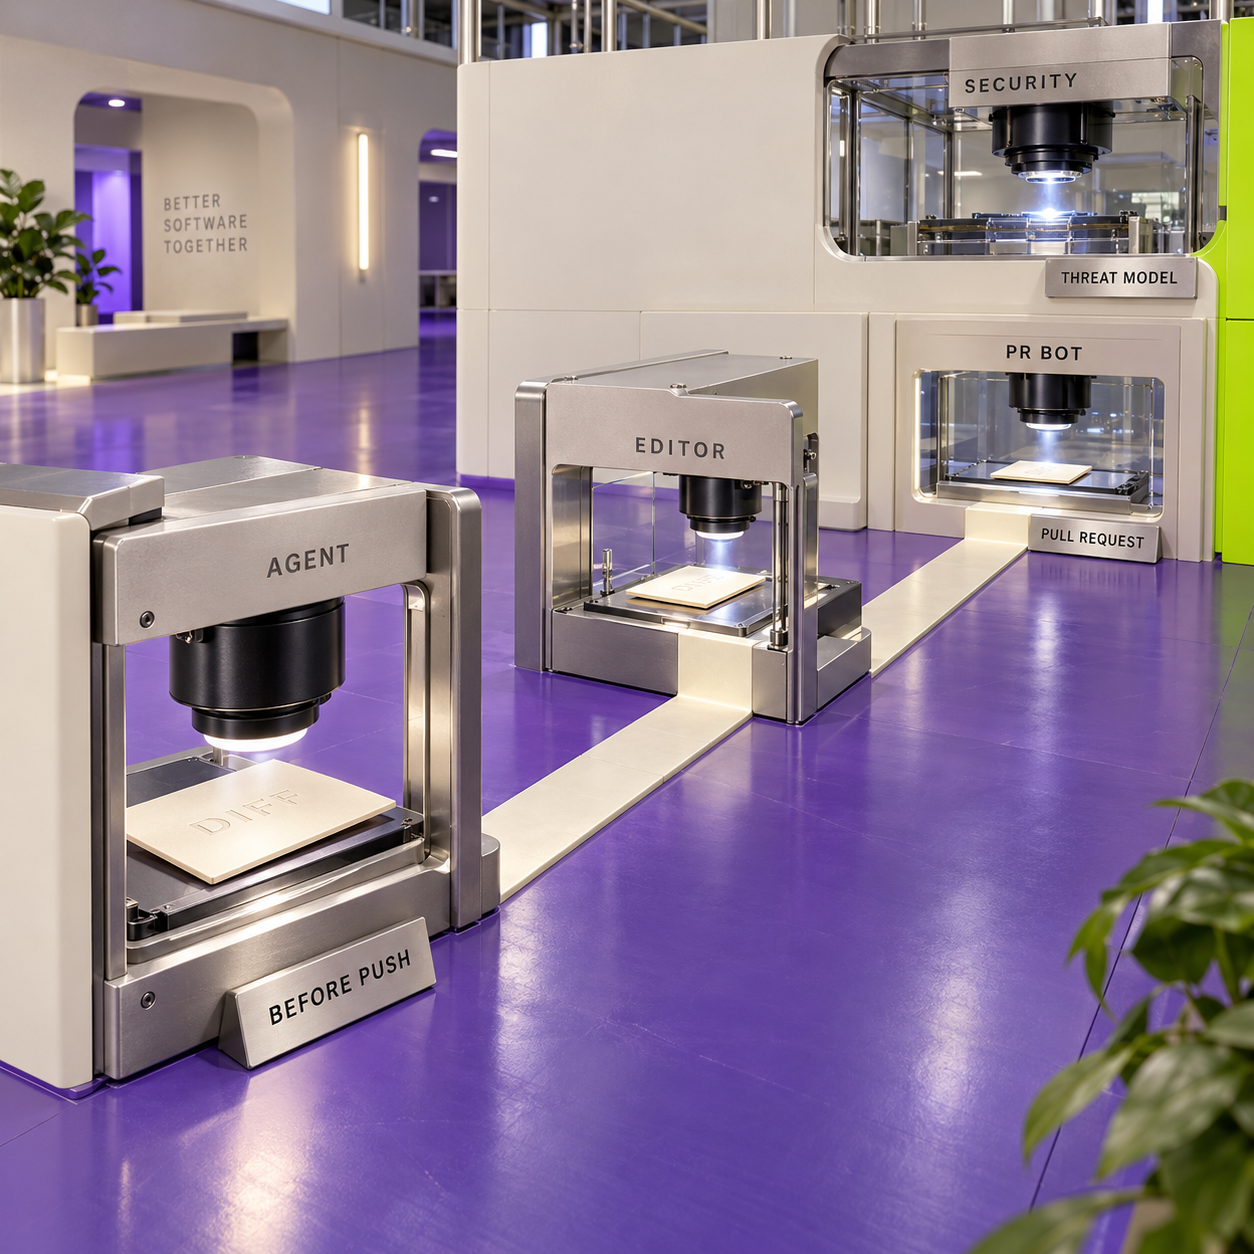
ローカルにチェックアウトしたコードを扱うことと、モデルの推論がローカルで行われることは別です。Claude CodeやCodexは、手元のマシンでコマンドを実行しながら、プロンプトや関連コードをモデルのサービスに送る場合があります。同様に、クラウドのコンテナを削除しても、生成されたレビューレポートまで削除されるとは限りません。
PRボットを比較:CodeRabbitとGreptile
CodeRabbit:自動レビューを定着させたいチームの第一候補
CodeRabbitは、リポジトリに連携してPRに要約と行単位のフィードバックを投稿するAIレビューツールです。日常的な変更が、事前確認を経ずに人間のレビューへ回ってくることが繰り返し起きているなら、候補になります。設定で指摘の範囲を絞れ、有料プランは導入時の席料金を把握しやすい構成です。上位プランが必要な機能や利用上限を具体的に挙げられるまでは、アップグレードを急ぐ必要はありません。
評価: 5人のチームが専用ボットを試すなら、まずCodeRabbit Essentialsです。レビューが集中する時間帯もプランの上限内に収まるなら、月額$150という席料金は予算を立てやすい金額です。
向いているチーム: 日常的な変更に対し、GitHubやGitLabで自動フィードバックを受けたい小規模チームです。
特徴: レビュープロファイル、パスごとの指示、フィードバックから得た文脈をPRの運用に組み込めます。
料金: 開発者1人あたり月額でEssentialsは$30、Teamは$60、Advancedは$90です。Enterpriseは個別見積もりです。
無料トライアル: 14日間です。無料の非公開リポジトリ向け機能は、有料のPRレビューより限定されています。
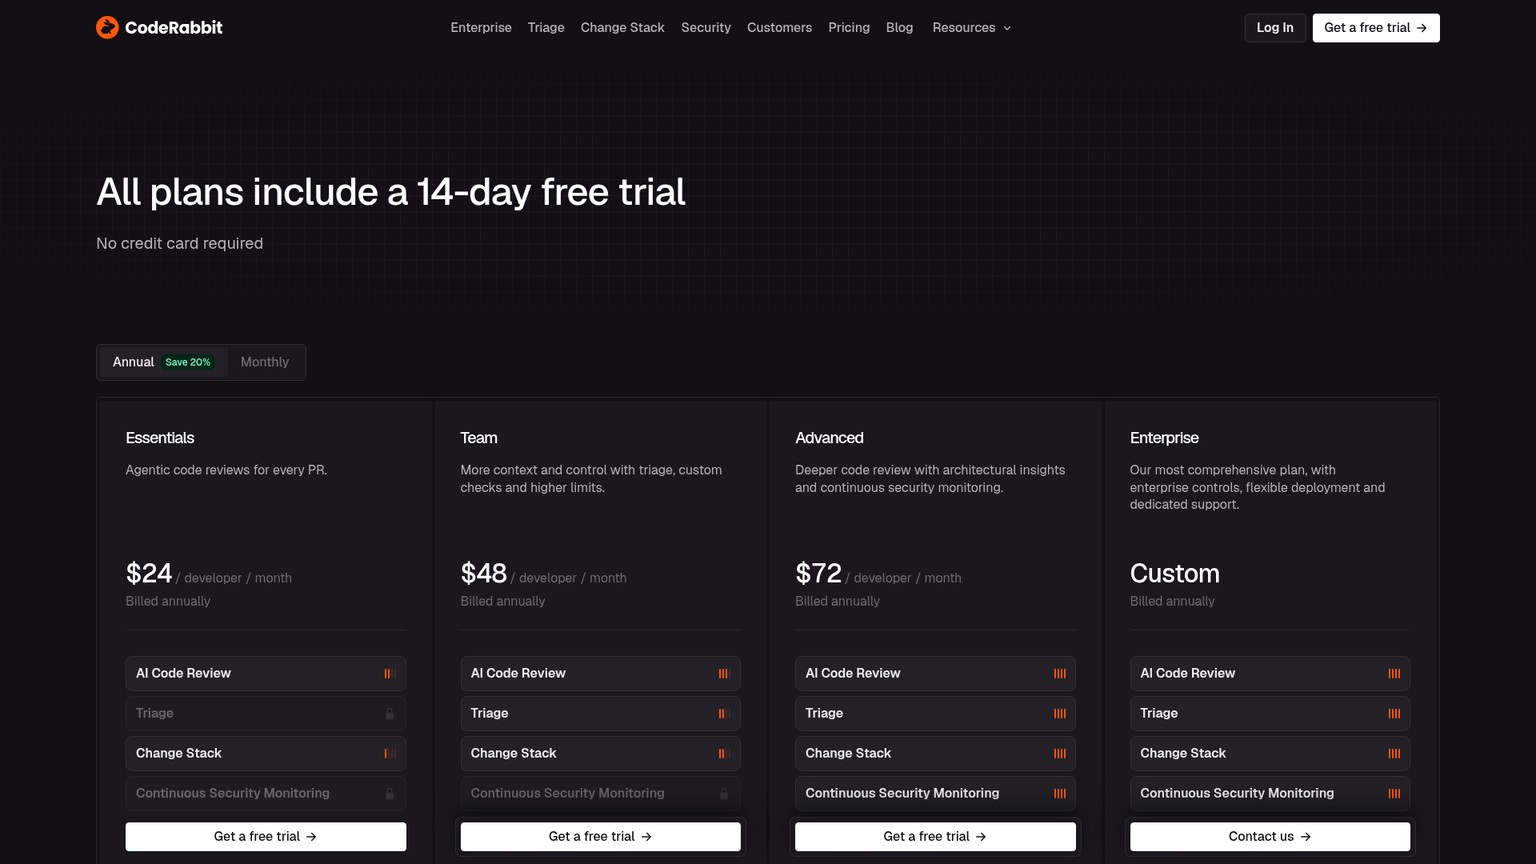
全プランと開発者5人分の費用
現行プランはFree、Essentials、Team、Advanced、Enterpriseです。年払いの場合、有料プランの表示価格は開発者1人あたり月額$24、$48、$72に下がります。5人分の月額換算は、それぞれ$120、$240、$360です。年単位の契約額は$1,440、$2,880、$4,320になります。同じチームで月払いを選ぶと、月額$150、$300、$450です。Enterpriseは見積もりが必要です。これらの料金の出典は、公開中の料金ページと公式プラン説明です。
Freeが提供するのは非公開PRの要約であり、有料の非公開PRレビューを一通り利用できるプランではありません。CodeRabbitには無料のローカルレビュー枠と、公開オープンソース向けの無料レビューもあります。非公開コードの問題を自動で指摘してほしいCTOは、要約だけでコードの正しさを確認したと考えず、有料プランを予算に入れるべきです。
最初に選ぶプランとしてはEssentialsが妥当です。Teamでは、より広い複数リポジトリの文脈やカスタムチェックなどが加わり、Advancedではセキュリティとアーキテクチャに関する機能が深まります。必要性を特定したうえで購入してください。開発者が5人いるという理由だけで、Teamという名前のプランが必要になるわけではありません。
誤検知を減らすための設定
重要な指摘だけを求めるなら、quietプロファイルから始めます。既定のchillはバランス型で、assertiveは意図的に指摘を増やすため、細かすぎると感じる場合があります。これらはドキュメントで説明されている動作設定であり、実測した精度を保証するものではありません。パスフィルターで生成物をレビューから除外し、パスごとの指示で機微なコードが守るべき不変条件を伝えます。設定場所は.coderabbit.yamlまたはダッシュボードです。設定リファレンスで確認できます。
課金サービスなら、「リトライで二重に課金してはいけない」「返金でも監査証跡を残す」といった指示が役立ちます。「厳密に見てください」だけでは、レビューツールが判断に使える情報が足りません。変更された行、そこに到達する呼び出し元、失敗する条件を示す根拠を求めてください。リンターで強制している整形ルールは、CIに任せます。
コメントが誤っている場合は、ボットが間違っているとだけ返さず、問題の発生を防いでいる条件を説明します。指摘が正しくても、意図的に受け入れたトレードオフである場合は、その例外が成立する範囲を記録します。ある種類のバグを一律に無視する指示は、次に起きる本当の不具合まで見逃す原因になり得ます。
GitHub・GitLab対応とデータ保持
CodeRabbitは、GitHub.com、GitHub Enterprise Server、GitLab.com、セルフマネージドのGitLabとの直接連携を説明しています。自社管理のコードホストに接続することと、レビューツール自体を自社インフラで動かすことは別です。Enterpriseのセルフホスティングは500席以上向けと記載されており、通常の5人チームが選ぶ導入方法ではありません。対応プラットフォームを確認してください。
再利用するリポジトリと依存関係のキャッシュは、既定で有効になっており、最長7日で期限が切れます。用途はレビューの高速化で、学習ではありません。オープンソースプロジェクトを除き、キャッシュデータは暗号化されます。無効にするにはreviews.disable_cacheをtrueに設定します。この7日という期間は、事前に準備したリポジトリキャッシュに関するものです。プライバシーポリシーでは、個別化したレビューに使うベクトル埋め込みと保存のオプトアウトを別に説明しており、すべての生成データに共通する削除期限は公表していません。キャッシュの説明も参照してください。
レビューコメントは、利用するホストのポリシーに従ってGitHubやGitLabにも残ります。社内の保持ルールを定める際は、ソースのキャッシュ、学習した文脈、投稿済みコメントを別々の記録として扱います。
- 普段使っているPRの議論の中で、自動レビューを受けられます。
- quiet、バランス型、assertiveのプロファイルで、指摘の方針を明確にできます。
- パスごとの指示で、リポジトリの各部分に固有のリスクを伝えられます。
- GitHubとGitLabが連携先として明記されています。
- Freeの非公開PR要約は、コードの正しさを確認する有料レビューを代替しません。
- 月間PR数に上限がなくても、時間あたりの回数とファイル数の上限は関係します。
- リポジトリキャッシュの期限だけでは、学習したすべての文脈の保持期間は分かりません。
普段の開発を代表するリポジトリを接続します
日常的に使っているリポジトリにCodeRabbitを導入し、アクセス権はレビューするリポジトリに限定します。明記された要件のために上位プランが必要でなければ、Essentialsから始めます。
レビューで求めることを短く定義します
quietを選び、生成物を除外し、リスクの高いパスで守るべき不変条件を説明します。具体的な失敗条件を示すよう求め、lintルールの重複は避けます。
対象を広げる前に、指摘を分類します
チームでコメントを「有用」「誤り」「既存の対応でカバー済み」「正しいが軽微すぎる」に分類します。試行中は自動フィードバックを判断材料として扱い、請求額と併せて時間あたりの利用状況も確認します。
Greptile:リポジトリの文脈に合わせて細かく調整したい場合
Greptileは、リポジトリの文脈を把握するAIのPRレビューツールです。レビュールール、ディレクトリ単位の設定、フィードバックに基づく学習を備えています。コードベースに合わせてレビューの振る舞いを整えたいチームで、作成者ごとの利用量を管理できるなら、有力な選択肢です。購入時に陥りやすいのは、$30の席料金で、同じ単価のレビューを無制限に受けられると思い込むことです。
評価: GreptileはCodeRabbitの有力な代替候補です。ただし、プッシュのたびに実行する設定を有効にする前に、レビューのeffortと追加利用の上限を決めてください。
向いているチーム: リポジトリ固有の基準を反映し、投稿するコメントを細かく制御したいチームです。
特徴: レビューのeffort、コメントの種類、重要度、ディレクトリごとの振る舞いを個別に調整できます。
料金: Starterはアクティブな開発者1人まで無料です。Proはアクティブな開発者1人あたり月額$30で、追加クレジットは別料金です。Enterpriseは個別見積もりです。
無料トライアル: 14日間です。条件を満たす非営利のオープンソースプロジェクトは、無料利用を申請できます。
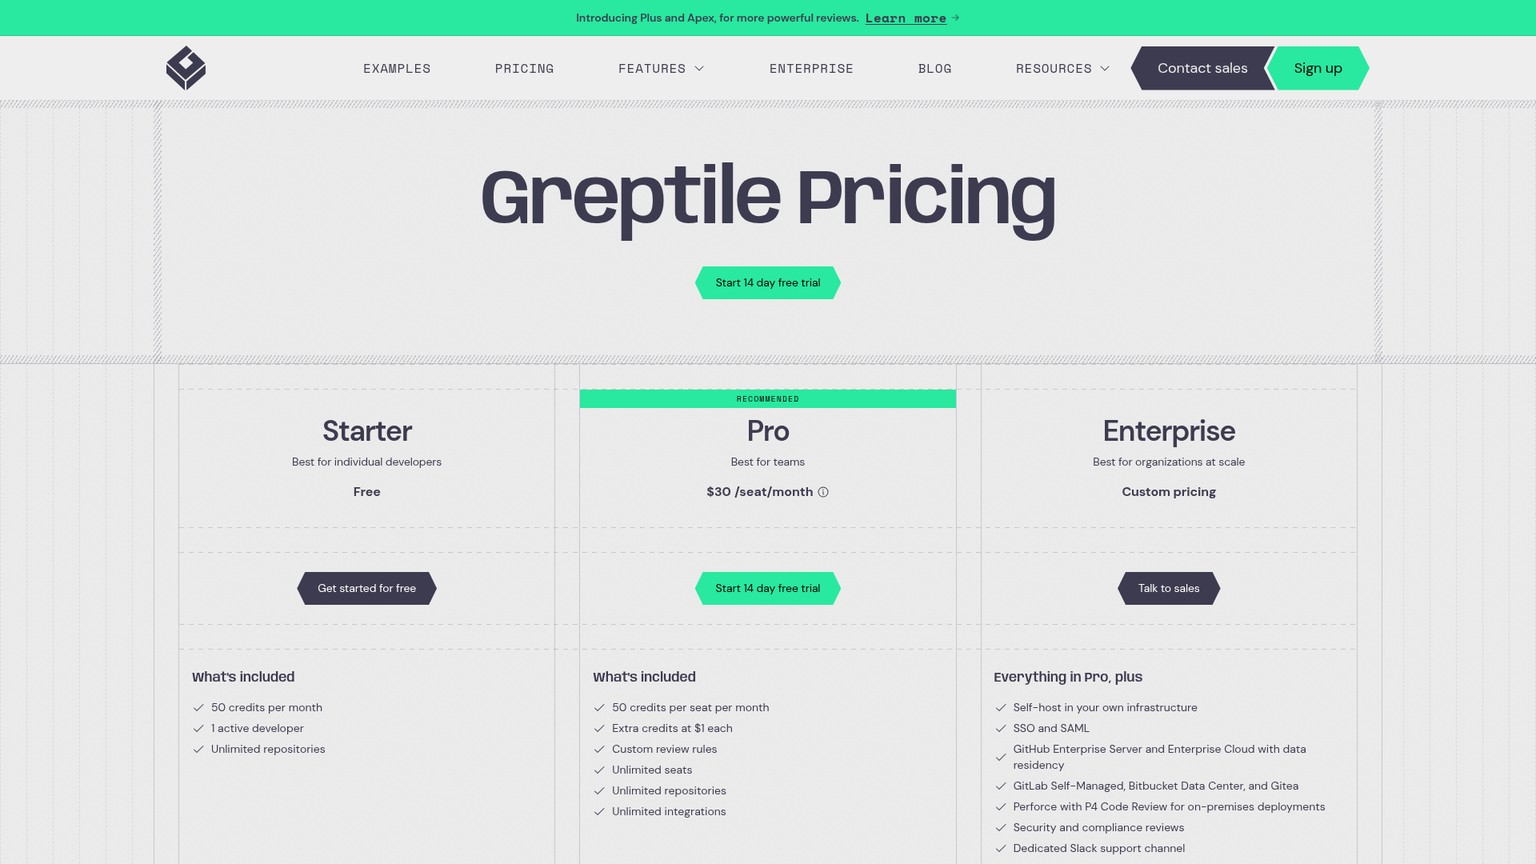
全プランと開発者5人分の費用
Starterにはアクティブな開発者1人、リポジトリ数無制限、月50クレジットが含まれます。Proにはアクティブな開発者1人あたり50クレジットが含まれ、超過分は1クレジットあたり$1です。Enterpriseは個別料金で、セルフホスティング、SSO、自社管理のコードホストとの連携などを選択できます。年契約や複数年契約の割引は交渉で決まり、共通の年額料金は公表されていません。公開料金を参照してください。
effortの段階は、Baseが1クレジット、Plusが3クレジット、Apexが10クレジットです。AutoはPRごとに段階を選ぶため、料金が一定のレビューではありません。これらは処理量と課金の単位であり、高額なレビューほど誤検知率が低いことの根拠ではありません。
アクティブな開発者とは、請求期間中に、その人への課金対象となるレビューが完了したPR作成者です。レビューはPR作成者に課金され、未使用の付与クレジットをチーム全体で共有することはできません。課金は固有のPR数ではなく、設定したイベントによる再実行も含め、完了したレビューの回数で数えます。別のレビュアーが実行ボタンを押しても、その人に請求先が移るわけではありません。席と課金の説明で確認できます。
たとえば、ある作成者がBaseのレビューを70回受けると、付与枠を20クレジット超過します。別の作成者が10回しか使っていなくても、残りを貸すことはできません。組織のFlex Usage Limitを、許容できる追加金額に設定してください。$0に設定すると、追加利用によるレビューは無効になります。上限に達した後も、自分の付与枠が残っている作成者はレビューを受けられます。
誤検知とコメント量を調整する方法
投稿する指摘の範囲は、strictnessで調整します。1は詳しい指摘、2は既定のバランス型、3は重大な指摘のみです。commentTypesでは、ロジック、構文、スタイルのフィードバックを選べます。CIで整形を強制しているチームなら、ロジックと構文から始めることで、重複作業を減らせます。推奨される.greptile/の設定方式はディレクトリ別の上書きに対応し、従来のルートに置くgreptile.jsonも引き続き使えます。細かな指摘の制御を参照してください。
strictnessとeffortは、解決する問題が異なります。strictnessを上げると、報告するコメントの範囲が絞られます。BaseからApexに変えると、処理量とクレジット消費量が変わります。支払いを増やす前に、対応すべき指摘の条件を定義してください。
有用な指摘には高評価を、不要な指摘には低評価を付け、理由を短く添えます。たとえば、「疑われた値がnullにならないことは、この仕様で保証されている」と説明できます。例外は、その条件が成立するコードの範囲に限定します。変更がまだレビューできる状態ではないのに、頻繁なプッシュで実行が繰り返される場合は、自動トリガーを絞ります。
データへのアクセス範囲で特に重要なのは、ignorePatternsでPRレビューから除外したファイルも、リポジトリのインデックス作成からは除外されないことです。コメントしてほしくない生成ファイルと、ベンダーにアクセスしてほしくない機密ディレクトリでは、要件が異なります。
GitHub・GitLab対応とデータ保持
Greptileは、ホストされたGitHubとGitLabのレビューに対応しています。料金ページでは、GitHub Enterprise ServerとGitLab Self-ManagedはEnterpriseの機能に含まれています。通常のProの席料金で、これらの構成にも対応できるとは考えないでください。
セキュリティページによると、暗号化したソースコードはGitHubまたはGitLabでアクセスを取り消すまでキャッシュされ、取り消し後に削除されます。Greptileは、パス、ドキュメント、生成したdocstringの埋め込みも保存します。保持期間はアクセス権に連動しており、固定の7日間ではありません。チャットのログ保存は無効にできます。ポリシーでは、個人を特定できないように処理した顧客データを学習と改善に使うことを認めており、アカウントで以降の学習をオプトアウトできます。セキュリティとデータポリシーを確認してください。
管理者は顧客データの削除を要求できます。公表されている本番環境での完全削除の期間は24時間で、バックアップは30日以内に破棄されます。ただし、インシデント調査による延長は例外です。トライアルを評価する際は、学習に関する設定と削除手続きを記録します。データが暗号化されているという説明だけでは、保存期間は分かりません。
- 重要度フィルターとコメントの種類で、不要な指摘を具体的に絞れます。
- ディレクトリ別の設定により、モノレポ内の各チームに合わせられます。
- フィードバックを通じて、提案が当てはまる理由や当てはまらない理由を伝えられます。
- 追加利用の上限を明示でき、超過レビューの支出を制御できます。
- 付与クレジットは作成者ごとの枠であり、別の作成者の利用急増を補えません。
- 高いeffortや頻繁な再実行は、月額請求を大きく増やす場合があります。
- レビュー対象からパスを除外しても、インデックス作成は防げません。
- 導入時には、ソースのキャッシュと学習に関する設定を明確に確認する必要があります。
この2つを詳しく比較するなら、GreptileとCodeRabbitの比較を参照してください。どちらも合わない場合は、CodeRabbitの代替ツールで候補を広げられます。その際も、現行料金とデータへのアクセス範囲を同じ基準で確認してください。
エディタの開発元が提供するレビュー:Cursor Bugbot
Cursor Bugbot:Cursorでレビューから修正まで進めるチーム向け
Cursor Bugbotは、プルリクエストとプッシュ前の変更を対象にしたCursorのAIレビューツールです。すでにCursorを使い、指摘をそのまま修正の流れへ戻したいチームに向いています。連携したPRをレビューするボットでもあるため、「エディタのレビューツール」という位置づけは製品の出自を表しており、IDE内でしかレビューできないという意味ではありません。
評価: Cursorを使うチームなら、Bugbotは候補に入ります。ただし、過去の単独契約のBugbot席料金である$40を開発者ごとに加算するのではなく、利用量で予算を立てます。
向いているチーム: ブランチのレビュー、PRのフィードバック、エージェントによる修正をつなげたいCursor利用チームです。
特徴: プッシュ前のBugbotレビューで確認した差分を後から認識し、ホスト側のレビューの重複を避けられます。
料金: Bugbotは従量課金です。Cursorの契約プランとレビューの支出は、別々の予算項目です。
無料トライアル: 参照したドキュメントには、現行のBugbot専用トライアルの提供は明記されていません。
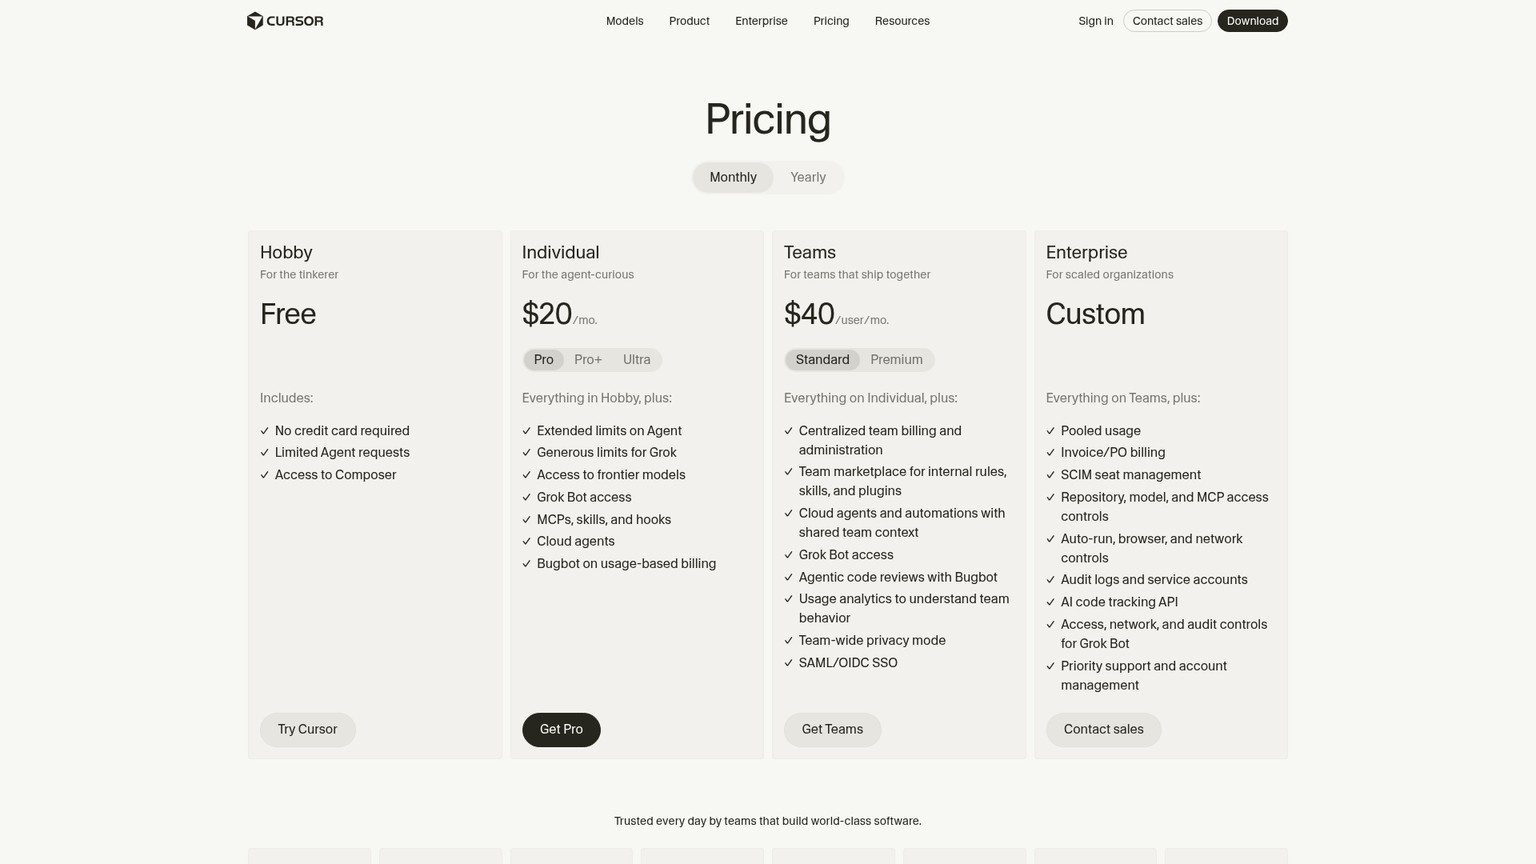
全プランと開発者5人分の費用
Cursorの米国向けプランには、無料のHobby、月額$20のPro、$60のPro Plus、$200のUltraがあります。個人契約を5人分そろえると、月額$100、$300、$1,000です。TeamsのStandardは1ユーザーあたり月額$40、Premiumは$120で、5席分の基本料金は$200、$600になります。Enterpriseは個別見積もりです。インド限定のStartは税込み月額₹649ですが、Bugbotを含まないため、この比較で選べる安価なレビュープランではありません。現行プランの説明を確認してください。
BugbotはTeamsとIndividualsで従量課金へ移行しました。Teamsはオンデマンドの支出として計上され、Individualsは含まれている利用枠を使い切ってから追加の支出が発生します。Cursorが公表している平均は、Bugbotの1回の実行あたり$1.00〜$1.50で、変更の大きさや複雑さにより変動します。これは予算計算の参考値であり、固定単価でも、次のPRの料金を保証する値でもありません。既存顧客は2026年6月8日以降の最初の更新で従来の席課金から移行するため、未更新の年契約には過去の席料金が表示される場合があります。課金方式の変更を参照してください。
Hobbyは、非公開コードを扱う5人チーム向けの無料自動Bugbotサービスを約束するプランではありません。個人契約の利用枠も他の用途と共有するため、Pro契約で一定回数の無料レビューが保証されるとは説明できません。
Bugbot専用の指示と実行設定
Bugbotには専用のレビュー指示が必要です。プロジェクト固有の指針は.cursor/BUGBOT.mdに記述し、特定ディレクトリ向けのファイルで範囲を限定することもできます。通常のCursorエディタルールである.cursor/rules/*.mdcは、Bugbotには適用されません。チームとリポジトリのルールも追加の指針になり、詳細なレビュー出力で、どのルールが取り込まれたかを確認できます。Bugbotのドキュメントを参照してください。
effortやトリガーなどのリポジトリ設定には、.cursor/config/bugbot.yamlを使います。Bugbotは既定のブランチからこのファイルを読むため、PR内でファイルを変更しても、そのPR自身のレビュー動作は変更できません。検査対象のブランチが変わっても、レビュー方針を安定させられます。
まずは既定で有効な増分レビューから始めます。更新が頻繁で、チームが処理しきれないほど議論が増える場合は、手動トリガーを使います。Low、Default、High、Smartのeffortは、処理量と利用量に影響します。Smartは、どの変更をより詳しく調べるべきかという指針に従えます。effortを上げれば不要な指摘が減るという実測上の保証はありません。
Bugbotは既存のPRの議論を文脈として読みます。受け入れたトレードオフについて人間が説明した内容をスレッドに残し、モデルが指示を無視したと判断する前に、必要な指示が取り込まれていたかを確認します。プッシュ前に実行する/review-bugbotでは、連携先のホストで同一のパッチを認識し、リモートでの再レビューを省略できます。レビュー作業の重複を減らす方法です。
GitHub・GitLab対応とデータ保持
GitHub Enterprise Serverを含むGitHub、Self-Hostedを含むGitLabが、対応先として明記されています。レビューのみの利用とAutofixでは、運用要件が異なります。AutofixはCloud Agentのクレジットを使い、ストレージを有効にする必要があります。導入する予定なら、その追加作業も予算に含めてください。
BugbotにはCursorのデータ処理ポリシーが適用されます。Privacy Modeでは、Cursorは顧客データを学習に使わず、モデル提供元とゼロデータ保持の契約を結んでいます。ただし、悪用の調査と、明示された、または管理者が有効にした非ZDRモデルについては、記載された例外があります。一時的な暗号化ファイルキャッシュも存在します。Privacy Modeを無効にすると、保存と学習が許可される場合があります。Cursorのデータ利用を確認してください。
これらの制御を、「何も保存されない」と言い換えてはいけません。PRコメントや学習したレビュールールは運用の記録であり、参照ページにはBugbotのすべての生成データに共通する削除期間は示されていません。チームに強制適用されるプライバシー設定と、選択したモデルの例外を確認します。
- 指摘を、Cursor利用チームが普段使っている修正の流れにつなげられます。
- プッシュ前のレビューにより、同一パッチをリモートで重複してレビューすることを避けられます。
- 既定のブランチに置く設定で、レビュー方針を安定させられます。
- GitHubとGitLabがレビュー対象のホストとしてサポートされています。
- 従量課金のため、費用はレビューの実行状況とeffortに左右されます。
- 既存のIDEルールが、そのままBugbotの指示になるわけではありません。
- Autofixには追加のクレジットとストレージ要件があります。
コーディングエージェントでレビュー:CodexとClaude Code
Codex code review:既存契約を活用してから、自動化を判断します
Codex code reviewは、OpenAIのコーディングエージェントによるレビュー機能です。ローカルと連携リポジトリの両方で利用できます。すでにCodexを使い、人間が承認する前に変更をもう一度確認したいチームに向いています。クラウド連携もあるため、開発者が忘れずコマンドを実行する方法に加え、自動レビューの候補にもなります。
評価: まず、すでに支払っているCodexの利用権を活用してください。ビジネス用ワークスペースを新しく導入する場合、Businessの月払い5席分は$125からです。レビューに使える量と追加クレジットは、別に評価します。
向いているチーム: コーディングとレビューの両方にCodexを使い、特に共通ワークスペースでの管理を求めるチームです。
特徴: AGENTS.mdのリポジトリ指示をレビューに反映できます。また、GitLabのネイティブレビューがベータ版として説明されています。
料金: Plusは月額$20、Proは$100、$200、$500です。Businessは1ユーザーあたり月払いで$25、年払いの月額換算で$20です。EnterpriseとEduは個別見積もりです。
無料トライアル: コードレビュー専用のトライアルや、PRごとの固定料金は明記されていません。
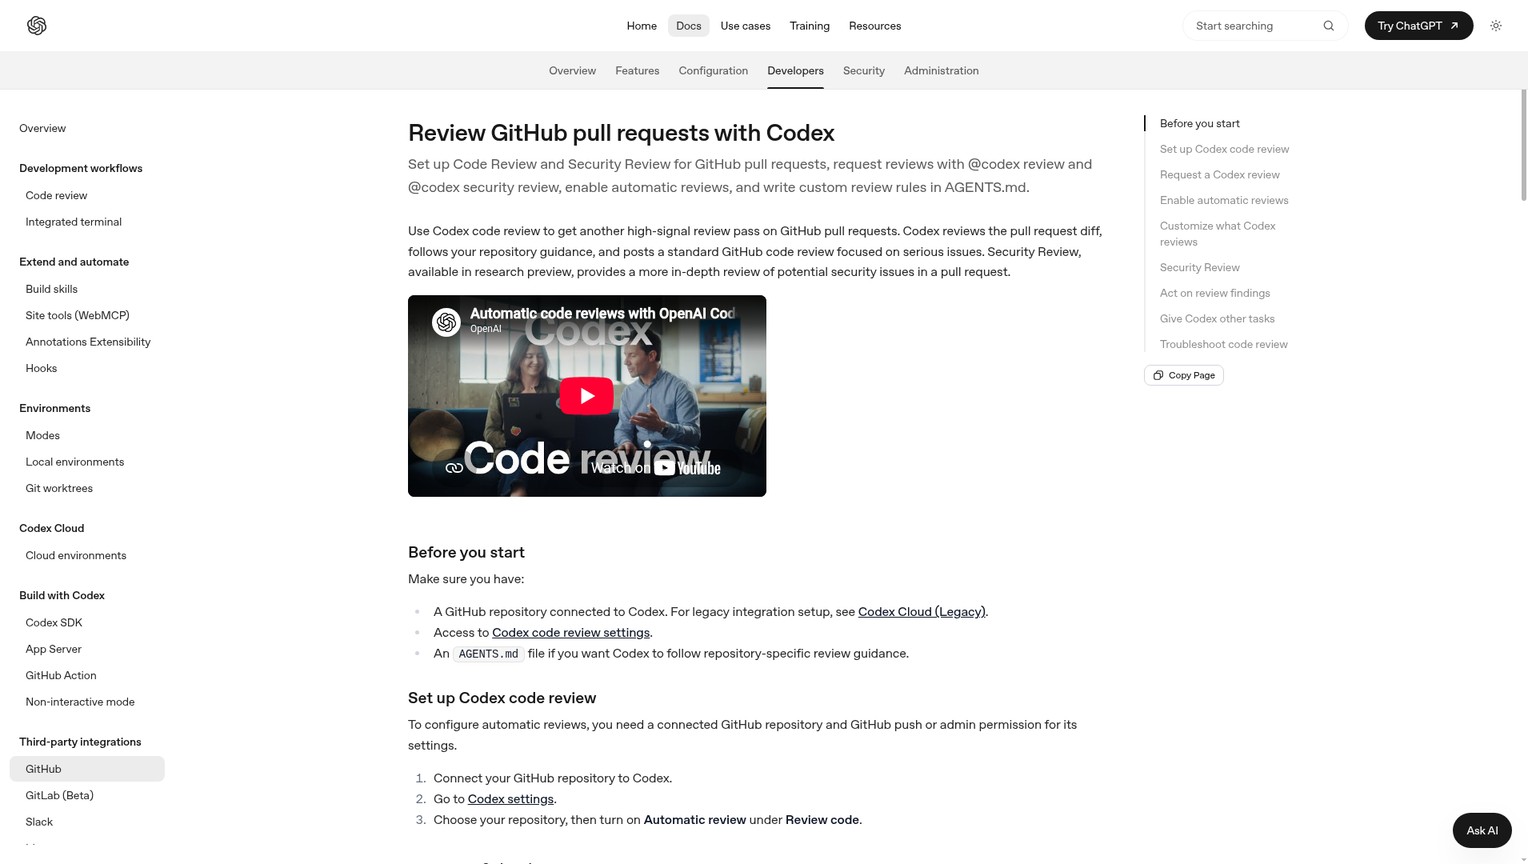
全プランと開発者5人分の費用
ChatGPT Freeは$0、Goは月額$8で、提供状況に応じて軽量なローカルCodexを利用できます。料金ページでは、自動レビューなどのクラウド連携は月額$20のPlusに明記されています。Proには月額$100、$200、$500の段階があります。Businessは1ユーザーあたり月払いで$25、年払いの月額換算で$20で、最低2ユーザーが必要です。EnterpriseとEduは見積もりが必要です。Codexの料金を参照してください。
Plusを5人分契約すると、月額$100です。同じProプランを5人分そろえると、月額$500、$1,000、$2,500です。Businessの5席分は、月払いで$125、年払いでは年間$1,200の契約で月額換算$100になります。どちらもコードをレビューできるとしても、低価格の個人契約と、中央で管理するビジネス用ワークスペースは、購入する内容が異なります。
CLI、SDK、IDEでは、APIキーを使い、トークン数に応じて課金される方法もあります。これには、ホストされたGitHubのコードレビューなどのクラウド機能は含まれません。同じ連携レビューサービスが有効になると考えて、APIクレジットを購入しないでください。
誤検知を抑えるリポジトリ指示
GitHubでは、説明されている既定の報告対象は、緊急または優先度の高いP0とP1の問題です。重要な指摘を優先する設計になっています。適用対象のAGENTS.mdにCode Review Rulesセクションを追加し、そのパスで対応に値する不具合とは何かを定義します。Codexは、変更されたファイルに関係する指示を読みます。GitHubレビューの説明を参照してください。
役立つルールは、具体的な事実を伝えます。「このエンドポイントは内部専用」「移行では旧版と新版の両方の読み取り側をサポートする」「nullを許容するフィールドは、この呼び出し元で保護される」といった内容です。変更行がどのようにその事実に反するかを示すよう求めます。「考えられる問題をすべて見つける」といった長い指示は、小規模チームが後から否定しなければならない仮説を増やします。
ローカルや手動のレビューは、プッシュ前に作成者が根拠を確認でき、公開コメントのやり取りを始めずに済むため有用です。重要な変更では、差分とリポジトリ内の根拠に絞った新たなレビューを依頼します。実装を書いたエージェントは、説明にも同じ誤った前提を持ち込む可能性があるため、人間の承認と対象を絞ったテストを組み合わせます。
GitHub・GitLab対応とデータ保持
GitHubでは、@codex reviewによる依頼と、リポジトリに設定する自動レビューを利用できます。現行のGitLabドキュメントによると、GitLabのネイティブコードレビューはベータ版で、すべてのChatGPTプランで利用できます。プロジェクト環境とアクティビティ配信の有効化が必要です。セルフマネージドとDedicatedの環境では、管理者による設定とレビュー用のIDも必要になります。GitLabの手動レビューにはP0、P1、P2の指摘を含められ、自動レビューの既定はP0とP1です。GitLabレビューの説明を参照してください。
ベータ版は、実際に利用するGitLab環境で検証する導入方法として扱います。GitLab対応であっても、適切な接続、権限、フックは必要です。また、別製品であるCodex Securityのすべての機能に、同じ連携があることを意味しません。
データ保持については、ChatGPT認証のCodexにはワークスペースのデータポリシーが適用されます。API認証では、API組織のデータ共有と保持の設定に従います。Businessは、業務データを既定で学習に使わないと説明しており、Enterpriseには保持とデータ所在地の制御があります。参照ページでは、Codexのクラウドレビューが残すすべてのデータに共通する保持日数は公表されていません。認証方法とデータポリシーの違いを確認してください。
クラウドタスクとレビュー履歴に実際に適用されるルールは、ワークスペースの管理者に確認します。ChatGPT認証のクラウドレビューツールを承認する文書に、APIの保持に関する説明をそのまま流用しないでください。
- 既存のCodex契約を、コーディングとレビューの両方に活用できます。
- 適用対象のリポジトリ指示で、プロジェクトの前提をレビューツールに伝えられます。
- GitHubの自動レビューとGitLabのネイティブベータ版により、ホスト上でレビューできます。
- Businessでは、個人アカウントを別々に用意する代わりに、共通ワークスペースを使えます。
- 含まれる利用枠は、他のCodex作業と共有します。
- APIキーでは、連携したGitHubレビューサービスは有効になりません。
- GitLabのベータ版とセルフマネージドの設定は、チームの環境で検証が必要です。
- クラウドレビューが残すすべてのデータに共通する保持期間は、公表されていません。
Claude Code:ローカルレビューとマネージドPRレビューは別に判断します
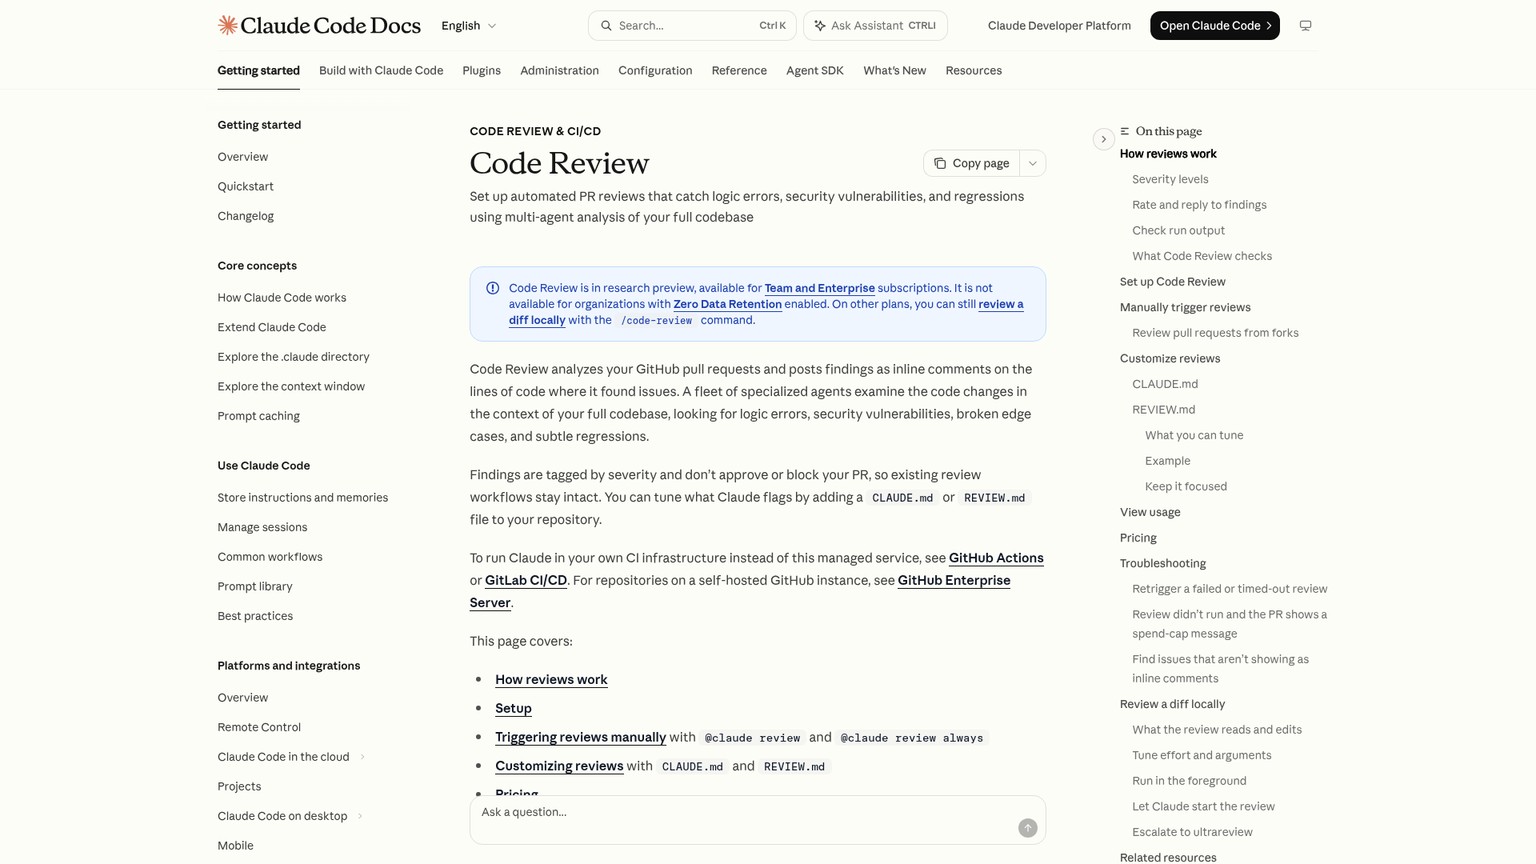
Claude Codeは、ローカルのレビューコマンドと、別サービスのマネージドCode Reviewを備えたAnthropicのコーディングエージェントです。すでにClaude Codeで開発し、PR作成前にレビューを依頼できるチームなら、ローカルコマンドが向いています。影響の大きいGitHub上の変更を選んで確認したい場合は、別途課金される自動検証が予算に収まるかを見て、マネージドレビューを検討します。
評価: 開発者5人のチームでは、まずローカルのClaude Codeレビューを活用してください。日常的なプッシュのたびにマネージドレビューを実行すると、対象プランの席をすでに契約していても、大きな追加費用になります。
向いているチーム: 人間に変更を引き渡す前に、ブランチをレビューしたいClaude Code利用チームです。
特徴: ローカルレビューは独立したコンテキストで実行されます。マネージドレビューには、レビュー専用の指示と検証があります。
料金: ローカル利用のProは月額$20、Team Standardは1ユーザーあたり月額$25です。マネージドレビューは1回あたり平均$15〜$25で、別途課金されます。
無料トライアル: マネージドレビュー専用のトライアルは約束されていません。サービスは、対象のTeamとEnterprise組織向けのリサーチプレビューです。
全プランと開発者5人分の費用
Claude Freeは$0ですが、有料のClaude Code契約ではありません。Proは月払いで$20、年払いでは1年分を前払いして$200です。ページでは年払いの料金を丸めて月額$17と表示しています。そのため、Proを5人分契約すると、月払いで$100、年払いで年間$1,000となり、実質月額は約$83.33です。Claudeの公開料金を参照してください。
Max 5xは月額$100、Max 20xは$200で、同じプランを5席そろえると、月額$500または$1,000です。これらは契約で使える量の段階であり、固定のレビュー回数ではありません。Maxの料金で確認できます。
Team Standardは1席あたり月払いで$25、年払いの月額換算で$20です。5席分は月払いで$125、年払いの月額換算で$100になります。Premiumは1席あたり月払いで$125、年払いの月額換算で$100です。5席分では月払いで$625、年払いの月額換算で$500になります。それぞれの年間契約額は$1,200と$6,000です。Enterpriseは年払いで1席あたり月額換算$20と表示され、API料金に基づく利用料が加わります。5席分の単純計算では利用料を除いて月額換算$100ですが、契約条件を満たす必要があります。Educationは教育機関ごとの料金、APIアクセスは従量料金のため、開発者5人に共通する固定見積もりはありません。
マネージドサービスはTeamとEnterprise向けのリサーチプレビューで、ゼロデータ保持を有効にした組織では利用できません。トークン料金は、プランに含まれる利用枠とは別です。Anthropicは、変更内容、コードベース、検証作業により、レビュー1回あたり平均$15〜$25と説明しています。マネージドレビューの料金と利用条件を参照してください。
小規模チームが、決済、認証、難しい移行など、詳しく確認したい変更を選ぶなら、マネージドレビューの手動トリガーは妥当です。すべてのプッシュをレビューすると、支出が積み上がります。Code Reviewサービスの月間支出上限を設定し、上限に達したときの動作をチームに明示してください。
ローカルとマネージドで指示ファイルを使い分けます
ローカルの/code-reviewは、独自のコンテキストを持つバックグラウンドのレビュアーとして動き、差分、ブランチ、PRを対象にできます。低いeffortでは、少数の確度の高い指摘を優先します。広く調べるレビューでは、整理の提案も含まれる場合があります。失敗条件を求め、任意のコード整理と、先に修正すべき正しさの問題を分けてください。
指示ファイルの違いは重要です。ローカルレビューが読むのはCLAUDE.mdで、REVIEW.mdではありません。マネージドCode Reviewは、CLAUDE.mdをプロジェクトの文脈として、REVIEW.mdをレビュー固有の振る舞いの指示として使います。 マネージドサービス向けに丁寧に書いたレビュー専用の方針が、ローカルレビューにも自動で適用されるわけではありません。
マネージドレビューでは、REVIEW.mdで重大度を定義し、CIがすでに検査する種類の指摘を抑え、生成物をスキップし、動作に関する指摘にはソースの根拠を求めます。再レビューをどう収束させるかも伝えてください。大きな問題を修正した後で新たに見つけた見た目の改善が、同じPRを際限なく長引かせるべきではありません。実際のリスクに絞った短い方針の方が、一般的なコーディングハンドブックより保守しやすくなります。
マネージドサービスはPRを承認せず、問題を見つけただけでマージをブロックすることもありません。指摘をマージ条件にしたいチームは、その判断につなげる明示的な運用が必要です。ボットの注釈をすべて拒否権として扱わず、作成者が根拠を示して指摘に異議を申し立てられるようにします。
GitHub・GitLab対応とデータ保持
マネージドCode ReviewはGitHubのPR向けサービスです。ローカルレビューはGitLabの変更を確認でき、対応する現行クライアントとglabを使えば、指摘をマージリクエストのノートとして投稿できます。Claudeは自社のGitLab CI/CDでも実行できます。これらのローカル実行や自社運用を、同等のマネージドGitLabボットとして説明してはいけません。
保持期間は、アカウントとデータ利用の設定で変わります。個人向けProとMaxのデータは、モデル改善を許可する場合は5年間、許可しない場合は30日間保持されます。商用のTeam、Enterprise、API利用では、標準の保持期間は30日と説明されています。条件を満たすEnterpriseのゼロデータ保持は別途有効化が必要で、Enterpriseの席を契約するだけでは適用されません。また、マネージドCode Reviewは対応していません。Claude Codeのデータ利用を確認してください。
ローカルCLIの会話記録も、~/.claude/projects/に平文で保存されます。既定のクリーンアップ期間は30日で、変更できます。そこで継続したDesktopやCoworkのセッションには、既定動作の別の例外があります。/feedback、/bug、/shareで記録を送信すると、別途5年間保持される経路が生じます。チームのルールには、サービス提供元の保存に加えて、ローカルファイルとサポートへの送信も含めてください。
- 既存の有料Claude Code契約で、PR作成前のレビューを実行できます。
- 独立したレビュー用コンテキストで、差分をもう一度確認できます。
- マネージドレビュー専用の指示で、根拠を求め、再レビュー時の不要な指摘を抑えられます。
- ローカル実行と自社運用で、GitLabにも対応できます。
- マネージドサービスの変動する実行料金は、対象プランの席料金に加算されます。
- ローカルレビューとマネージドレビューでは、使う指示ファイルが異なります。
- マネージドレビューはGitHub向けで、ゼロデータ保持を有効にすると利用できません。
- 個人向けの設定、ローカルの会話記録、フィードバック送信では、保持期間が異なります。
セキュリティを目的とするスキャン:Codex Security
Codex Security:脅威モデルに基づく調査が必要な場合に追加します
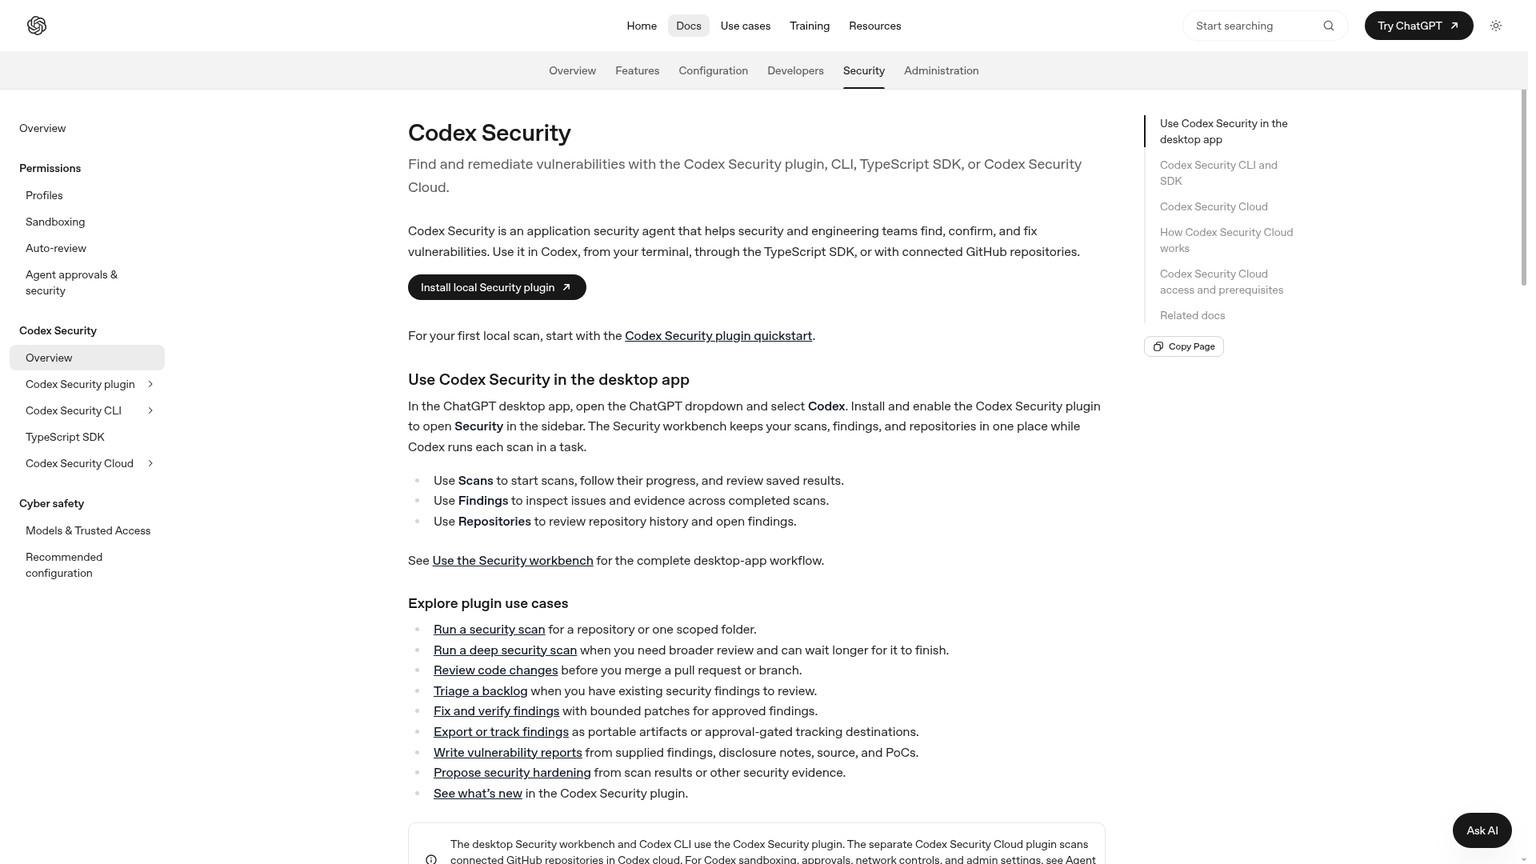
Codex Securityは、リポジトリと脅威モデルの文脈を使って脆弱性を調べる、OpenAIのアプリケーションセキュリティエージェントです。攻撃者が疑わしい経路に到達し、悪用できるかを確認する必要があるチームに向いています。コードの正しさを確認するレビューツールや、CIで実行している決定論的なチェックを補完します。
評価: Codex Securityは、アクセス条件と報告しきい値を確認したうえで、セキュリティの問題に使います。一般的なレビューで指摘がなかったことを、アプリケーションが安全である証拠にしてはいけません。
向いているチーム: 認証、認可、信頼できない入力、その他のセキュリティ境界を変更する小規模チームです。
特徴: 脅威モデルを踏まえた調査と検証の試行があり、自動実行と手動実行で報告しきい値を別に設定できます。
料金: Security ReviewはPro、Business、Enterprise、Eduで利用でき、含まれるCodexの利用枠またはChatGPTクレジットを消費します。
無料トライアル: 専用トライアルの提供は保証されていません。プランの対象条件と、ワークスペースのSecurityへのアクセスを確認する必要があります。
対象プランと開発者5人分の費用
Codex Security単独の固定席料金は公表されておらず、その料金を5人分掛ける計算はできません。PlusではSecurity Reviewを利用できません。 対象となるProの基本料金は月額$100、$200、$500で、5席分は$500、$1,000、$2,500です。Businessは1ユーザーあたり月払いで$25、年払いの月額換算で$20なので、5人分は$125または$100です。EnterpriseとEduは個別見積もりです。基本料金で契約できるのは対象プランであり、Securityへのアクセスとクレジット消費量は、さらに確認する必要があります。Security Reviewの利用条件を参照してください。
誤検知の判断と報告しきい値
資産、信頼境界、攻撃者の能力、セキュリティ上の前提を明記した脅威モデルを書きます。認証なしで利用できる公開エンドポイントを調べる場合と、利用者が制限された管理機能を調べる場合では、結論が変わるはずです。この文脈を暗黙のままにすると、推測に基づく警告を判断しにくくなります。
自動のSecurity Reviewが既定で報告するのは、重大度がHighとCriticalの指摘です。手動の依頼ではMedium、High、Criticalが含まれます。報告する最低重大度は独立して設定でき、パスごとの上書きも可能です。しきい値で制御するのはGitHubに投稿する指摘であり、完全なレポートはCodexに残ります。コメント欄を絞ることと、元のレポートを削除することは別です。
セキュリティスキャンでは、脆弱性の検証を試みることができます。検証できなかった指摘が、自動的に誤検知になるわけではありません。環境や再現の試行が不十分な場合もあります。修正、抑制、追加調査のどれを選ぶか判断する前に、侵入口、悪用の前提条件、根拠を求めます。SecurityのFAQでは、スキャンと検証の流れを説明しています。
CLIには、発生IDと理由を指定して誤検知を記録するコマンドがあり、重大度に応じたCIの失敗判定や推定費用の上限も設定できます。理由には、実際に問題の発生を防いでいる条件を記録します。推定上限は作業量の制御に役立ちますが、請求額の上限を保証するものとして説明してはいけません。CLIリファレンスを参照してください。
GitHub・GitLab対応とデータ保持
ホストされたSecurity Reviewでは、@codex security reviewによる依頼、PR作成時、プッシュごと、一般のコードレビューと同時に実行するGitHubのトリガーが説明されています。ローカルCLIはGitLab CI/CDで実行でき、セキュリティの指摘を機械で読める標準形式SARIFで出力できます。これは明記されたGitLab向けのセキュリティ運用方法ですが、一般レビューのCodexベータ版と同等の、GitLabネイティブのホスト型Securityボットがあることを示すものではありません。
クラウドスキャンでは、一時的に隔離されたリポジトリコンテナを使い、結果を取り出した後に破棄します。レポートと抽出されたデータは、その後も残ります。 実行コンテナが短命だからといってサービス全体をゼロ保持と説明せず、ワークスペースの保持ポリシーを適用します。
CLIも、既定では$CODEX_HOME/state/plugins/codex-security/scans/にスキャン結果を保存し、ローカルのワークベンチデータベースも含まれます。これらのファイルと、チームが公開するCIの成果物は、チーム側で削除を管理します。リポジトリのクローンを削除した後でも、脆弱性レポートから機密性の高いコードの経路が分かる場合があります。
- 脅威モデルの文脈により、到達可能なセキュリティリスクに調査を絞れます。
- 検証によって、推測だけのコードコメントより多くの根拠を得られる場合があります。
- 報告しきい値を別に設定でき、自動実行で低い重大度の指摘が割り込むことを減らせます。
- CLIとGitLab CI/CDで、自社運用のセキュリティワークフローを構築できます。
- PlusにはSecurity Reviewが含まれず、対象プランでもアクセス確認が必要です。
- コードの正しさを確認する通常のレビューや、決定論的なセキュリティチェックを代替しません。
- GitLab CIの構成は、ネイティブのホスト型レビューボットとは異なります。
- 実行環境が一時的でも、レポート、ローカルファイル、CIの成果物は管理する必要があります。
実際のPRを3つのボットがレビューした結果
公開されているネガティブキャッシュの変更を見ると、重複する指摘や再レビューを、文脈に沿って読み解く必要性が分かります。2026年6月6日にマージされたjdx/mise-versionsのPR #224では、GitHubのリリース取得リクエストが失敗した場合のキャッシュを追加しました。ネガティブキャッシュはエラーを一時的に記憶し、同じリクエストで上流サービスへのアクセスを繰り返さないようにする仕組みです。
このPRには、CodeRabbit、Greptile、Cursor Bugbotがいずれもレビューコメントを残しています。記録には初回のレビューと、修正されたコミットに対する後続レビューが含まれます。各製品が何を指摘したかの具体的な証拠にはなりますが、同一のコミットと設定を固定して3つに与えた実験ではありません。
CodeRabbitは、元のエラーが失われる問題を見つけました。 GitHubのリクエストが失敗し、その失敗を保存する処理も例外を投げると、キャッシュの例外が、判断に必要な元のエラーを置き換える場合があります。たとえば、リリースが存在しないという上流エラーを想定する呼び出し元では、その後のエラー処理を誤る可能性があります。ボットは、単にリファクタリングを求めるのではなく、限定された問題を指摘しています。
Greptileは、レート制限が適用される範囲を見つけました。 403は、あるトークンだけがレート制限を受けていることを意味する場合があります。それを要求したリソースの失敗としてキャッシュすると、別のトークンでは成功できても、トークンの切り替えが抑止されます。この実装では、5分間の失敗状態を生む可能性がありました。Greptileは、キャッシュの有効期限と、エラーごとの保持時間のテストも求めています。テスト要求はカバレッジの指摘であり、別の実行時バグが独立して確認されたという意味ではありません。
Bugbotは、古い状態と、修正後に残った境界ケースを見つけました。 最初の警告は、取得に成功した後に削除すべきネガティブキャッシュが残る問題でした。レート制限による403も指摘しており、これはGreptileと重複しています。最初の修正後、Bugbotの後続コメントは、Retry-Afterで識別される追加のレート制限応答を、修正後の分類処理も見逃していると指摘しました。
最初の修正パッチでは、キャッシュ書き込みの失敗から元のエラーを守り、成功後にネガティブキャッシュを削除し、レート制限と分類した応答はネガティブキャッシュに保存しないようにしました。関連テストも追加しています。次のパッチは、Retry-Afterによるレート制限の分類とテストに対応しています。確認したコード変更は、これらのコメントが実務上役立ったことを裏付けます。
AIコードレビューの比較で、このPRから何が分かりますか?
このPRで比較できるのは個々の指摘であり、ベンダーの順位ではありません。CodeRabbitはエラー処理の問題を見つけ、GreptileとBugbotはレート制限の問題で重複しました。Bugbotの後続レビューは、変更後の実装から別の境界ケースを見つけています。コメント数をそのまま数えると、独立したバグの数を過大評価し、入力の違いも無視してしまいます。
このスレッドには、すべての指摘の正誤を人間が判定したデータセットがないため、各ツールの誤検知率や再現率は算出できません。コメント後の修正は有用な証拠ですが、ツールが見逃したすべての不具合を示すわけではありません。CTOが見るべきなのは、対応に結び付く指摘、重複、再レビューの振る舞いです。そのうえで、自社の変更を使って比較条件をそろえた試行を行います。
チームの運用に合うコードレビュー ツールを選ぶには
まず、チームが確実に運用できるレビューの場所を選び、そこでの作業量から費用を計算します。候補は少数に絞り、連携を導入するだけで終わらず、指摘を分類できる規模で始めます。
GitHub コードレビュー AIの選び方
通常の非公開PRを自動で確認する専用ツールが必要で、利用上限が作業量に合うなら、CodeRabbit Essentialsを選びます。開発者5人で月額$150と基本予算が明確で、指摘を調整する設定も直接使えます。
リポジトリ固有のルールやディレクトリごとの制御に、作成者別のクレジット管理を行う価値があるなら、Greptileを選びます。まず、費用を把握できるeffortの段階と追加利用の上限を決めます。自社を代表する変更でCodeRabbitと指摘を比較してください。公開PRの結果だけでは、自社コードベースでの購入判断は決まりません。
すでにCursorで開発し、プッシュ前のレビュー、PR上の議論、修正を行き来できることを重視するなら、Bugbotを選びます。席を契約済みなら追加のレビュー料金を、新規契約ならサブスクリプションと従量料金の合計を評価します。
GitLab コードレビュー AIの選び方
CodeRabbitとGreptileはGitLabでの直接レビューに対応しており、セルフマネージド環境の要件は各プランで確認します。BugbotもGitLabとSelf-Hostedへの対応を明記しています。通常のボット導入なら、まずこれらのネイティブ連携から検討します。
Codexには、セルフマネージドの設定を含むGitLabネイティブレビューのベータ版が説明されています。チームが実際に使うホストと権限構成で試してください。Claude Codeのローカルレビューや自社運用のCIもGitLabで使えますが、チームの運用に実行手順を組み込む必要があります。Codex SecurityのGitLab CIも、明記されたセキュリティ連携を自社で運用する方法であり、ホスト型のGitLab Securityボットを約束するものではありません。
すでにエージェントを契約している場合の選択肢
作成者が変更を引き渡す前に確実にレビューを依頼できるなら、まずCodexかローカルのClaude Codeを使います。コーディングエージェントへのアクセスはすでにあるので、追加の消費量に見合う有用な指摘が得られるかが判断の軸です。その方法で実際に読まれるファイルに、適切な指示を置いてください。
手動実行が定着しない場合や、すべての変更に残る共通の議論が必要な場合は、自動PRレビューツールへ判断が変わります。 少し安い契約でも、チームが実行を忘れるレビューの埋め合わせにはなりません。一方、既存のレビュー方法で対応に値する不具合を継続的に見つけられ、コメントの処理待ちを増やしていないなら、別の自動サービスを追加する理由は乏しくなります。
Claudeのマネージドレビューは、追加の検証費用に見合う変更に絞って使います。セキュリティ境界や調査が必要な場合には、アクセス条件とレポートの扱いを明確にして、Codex Securityを追加します。どちらも、汎用的なモデルのランキングだけを根拠に購入するものではありません。
無料のAI コードレビュー ツールは、どこまで使えますか?
Greptile Starterは、アクティブな開発者1人向けの無料の入口であり、5人向けではありません。CodeRabbit Freeの非公開PR要約も、非公開コードの完全なレビュー製品ではありません。ただし、オープンソース向けやローカルの利用枠は役立つ場合があります。Codexの軽量なFreeとGoで、Plusと同じGitHub自動レビュー枠を使えるとは考えないでください。GitLabのベータ版で説明されている利用条件は、別の話です。Claude Freeも、無料のClaude Codeの席ではありません。
非公開コードを扱う5人チームでは、まず購入済みのアクセスを活用し、実際の上限を確認します。「無料でインストールできる」と「すべての非公開PRを無料でレビューできる」では、予算に対する約束が異なります。
誤検知を評価する前に、レビューで求めることを決めます
レビューのノイズには複数の原因があり、すべてが誤検知ではありません。誤検知は、実際のプログラムの条件では発生しない不具合を、発生すると指摘することです。正しい見た目の改善提案でも、価値の低いノイズになる場合があります。重複する指摘は、すでに議論している作業を繰り返します。推測段階のセキュリティ上の懸念は、調査しなければどちらとも判断できない場合があります。
コードの正しさに関わる指摘を対応対象にするには、変わった動作、その動作に到達する経路、影響、ソース上の根拠を示してもらいます。具体的な呼び出し元やテストは、自信のある重大度ラベルより役立ちます。異議のある指摘は作成者に説明してもらい、重要なケースでは別の開発者が判断します。
試行は、代表的なPRを20件使って始めます。これは評価用サンプルの提案であり、製品の利用上限ではありません。日常的な編集、移行、失敗時の処理、セキュリティ境界など、チームが実際にリリースする種類の変更を含めます。比較するボットでは、コミット、指示、トリガー設定を固定します。独立した指摘を「有用」「誤り」「既存の対応でカバー済み」「正しいが軽微すぎる」に分類し、未検証の懸念は別に残します。
チームが実際に行った作業を測ります。どの指摘でパッチやテストが変わったか、どれに追加説明が必要だったか、どれが無視されたかを確認します。同じ根本原因を複数のツールが指摘した場合は、重複を除きます。公開PRで、あるレビューツールがレート制限のキャッシュ問題を見つけ、別のツールが繰り返したことは、裏付けの追加であって、独立した不具合の追加ではありません。
ノイズの原因に合わせて調整します。CodeRabbitのプロファイルは指摘の範囲を絞り、Greptileのstrictnessとカテゴリーは投稿コメントを絞ります。Bugbotには専用の指示と適切なトリガー、Codexには適用対象のレビュールール、Claudeにはローカルとマネージドのそれぞれに合うファイル、Codex Securityには脅威の前提と根拠が必要です。これらの入力を明確にせずeffortを上げても、判断が改善しないまま作業だけ増える可能性があります。
人間による承認のルールも明示します。指摘がないボットは、フィルターで結果を絞った、パスをスキップした、利用枠を使い切った、変更を理解できなかった可能性があります。コメントがないことを、完全な監査と解釈してはいけません。
この6製品を選んだ理由と、比較の方法
この6製品で、専用PRボット、エディタベンダーのレビューツール、コーディングエージェント、セキュリティを目的とする調査という、レビューを行う場所をカバーしています。小規模チームが導入できる運用、試算できる価格、不要な指摘を減らしたり異議を申し立てたりできる制御を重視して選びました。
料金、プラン名、機能は、2026年10月2日に各社の一次情報で確認しています。開発者5人の合計費用と、均等にレビューを配分した利用例は、それらのページに基づく計算です。実際のPRについては、公開ボットコメントと、その後のコミット差分を確認しました。製品の比較は、ドキュメントと公開された証拠に基づいており、この記事のために非公開のトライアルを行ったわけではありません。
ベンダーのベンチマーク主張で推奨を決めてはいません。別のデータ集合で測った結果から、自社リポジトリのノイズ、連携作業、請求額は分かりません。ここで根拠として重視したのは、追跡できるPRでの具体的な指摘、現行の制御機能、明示した予算条件です。
他のボットや静的解析ツールまで候補を広げることはできますが、同じ深さで調べずに追加すると、選定に役立つ比較ではなくなります。今回のAIレビューツールの候補に適した有効なアフィリエイト提携先がないため、有料の推奨枠として挿入した製品はありません。ツールへのリンクは、対応するプログラムがある場合にサイトの通常の収益化リンクの仕組みを使いますが、商業的な提携の可否で評価を決めてはいません。
導入時に避けたい選び方
CodeRabbit Freeを、非公開コードの正しさを確認する必須レビューツールにしないでください。 要約では、購入しようとしている有料レビューは得られません。有料プランのトライアルで指摘を評価します。
Greptileを「$30でレビューし放題」と考えて購入しないでください。 effort、再実行、作成者ごとに共有できない利用枠で費用が変わります。自動実行を広く展開する前に、追加利用の上限を決めます。
新たにBugbotを購入する際、従来の単独席料金で予算を立てないでください。 現行の従量課金、チームのCursor契約、利用するAutofixの処理を計算に入れます。
追加の従量料金が予算に合わないなら、日常的なプッシュのたびにClaudeのマネージドレビューを使わないでください。 ローカルレビューの購入判断は別です。マネージドサービスは、推定費用に見合うリスクのある作業に絞ります。
Codex Securityを、一般レビューの代替として使わないでください。 確認するのはセキュリティの問題であり、対象条件を満たすアクセスも必要です。機能が製品要件に合っているか、運用上の移行を受け入れられるかを判断するものではありません。
ボットの承認だけでマージを決める設定は避けます。CI、人間のレビュー、指摘への異議申し立てを、実際のリリースリスクにつなげて運用してください。
よくある質問
AIでコードレビューできるツールはありますか?
はい。CodeRabbitとGreptileは連携したPRをレビューし、Cursor BugbotはレビューをCursorの作業の流れにつなげます。CodexとClaude Codeは、コーディングエージェントとして変更をレビューできます。Codex Securityには、脆弱性調査に絞った機能があります。契約料金を比べる前に、実行する場所と報告方法を選んでください。
チームで使うなら、どのAIがおすすめですか?
日常的なPRに自動フィードバックを求める小規模チームには、この比較ではCodeRabbit Essentialsを専用ボットの第一候補としています。開発者5人で月額$150で、プランの上限内で利用する前提です。すでに確実にレビューを依頼する運用があるなら、既存のCodexやClaude Codeから始める方がよいでしょう。セキュリティの作業は、別に対象範囲を判断する必要があります。
ChatGPTでもコードレビューはできますか?
はい。ChatGPTは渡されたコードについて検討でき、Codexには、対象の利用権でリポジトリの文脈を踏まえたコーディングとレビューのワークフローがあります。貼り付けた断片に基づくチャットの回答と、連携したCodexレビューでは、利用できる文脈が異なります。アカウントのデータ設定を確認し、渡していないファイルまでモデルが調べたとは考えないでください。
代表的なコードレビュー ツールを5つ挙げると?
この比較で扱う一般レビュー向けの5つは、CodeRabbit、Greptile、Cursor Bugbot、Codex code review、Claude Codeです。6つ目のCodex Securityは、独立したセキュリティの用途を担います。汎用ベンチマークの順位ではなく、運用方法ごとにまとめています。
コードレビューはもう不要ですか?
いいえ。AIレビューは不具合を見つけ、作成者が変更を整える助けになりますが、製品の意図、運用リスク、受け入れられるトレードオフはチームが判断する必要があります。人間の承認とCIには、ボットのコメントがないことだけでは得られない証拠もあります。
CopilotとCodeRabbitのコードレビューには、どんな違いがありますか?
GitHub Copilot code reviewはGitHubのアシスタントの運用に組み込まれています。CodeRabbitは専用レビューツールで、GitHubとGitLabとの連携、独自のレビュー設定が明記されています。どちらも、適切なリポジトリの文脈と、指摘に異議を申し立てる方針が必要です。GitHubのCopilotレビューの説明では、レビューの依頼と活用方法を確認できます。
Copilotが好まれないのはなぜですか?
全員の好みについて、根拠のある共通の答えはありません。CTOが評価するべきなのは、レビューツールがリポジトリの文脈を見落とすか、既存のチェックを繰り返すか、チームが対応できないコメントを増やすかです。不満やベンダーの主張を実測した誤検知率と見なさず、自社のPRで結果を比較してください。
Copilotはコードレビューに対応していますか?
はい。GitHubは、Copilotへのレビュー依頼と、得られたフィードバックの扱い方を説明しています。ただし、対応しているという理由だけでGitLabの第一候補になるわけでも、専用のセキュリティ調査を代替できるわけでもありません。チームが実際に必要とする運用に照らして評価してください。
Copilotより適したAIはありますか?
特定のチームにとって、より合う製品はあり得ます。専用PRボットならCodeRabbitやGreptile、Cursorでの運用ならBugbot、プッシュ前のレビューなら既存のコーディングエージェントが適する場合があります。対応に結び付く指摘、ノイズ、ホスト対応、実際の支出で判断してください。どのベンダーのベンチマークも、この4つすべてを決めるものではありません。
別のレビュー契約を追加する前に、Claude CodeとCodexのセットアップチェックリストで、コーディングエージェントの運用を整えてください。
- 最終更新
- 2026年10月2日
- カテゴリー
- AI
Googleでこのサイトを優先する


omidsaffari.comを優先ソースに設定すると、GoogleがTop Stories・AI Overviews・AI Modeであなたのために優先表示します。
Gmail AIとOutlookのメール支援ツール6選:用途・料金・保存方針を比較【2026年】
Gmail AIやOutlookの標準機能と、Fyxer、SaneBox、Superhuman Mail、Shortwaveを比較。下書き、仕分け、過去メール検索の用途別に、米ドル建て料金、無料試用、対応アカウント、保存と学習の扱いを整理します。契約前に試す機能と、確認・修正後に残る時間を基準に選ぶ方法が分かります。2026年10月2日AI
議事録AIを比較:Granolaの代替7ツールを用途と料金で選ぶ
Granolaに代わる議事録AIを、用途と料金で比較します。Circleback、MeetGeek、Krisp、Claap、Fathom、Otter.ai、Fireflies.aiの強み、無料枠、Windows対応、ボット不要の記録、CRM連携を整理します。年払いと月払いの違いや、履歴を移す際の確認事項も解説します。2026年10月1日AI
Gamma 料金(2026年):無料の範囲と有料プランの選び方
Gamma 料金を無料・有料プラン別に解説。Plus・Pro・Ultraの違い、月払いと年払いの支払い総額、AIクレジットの補充・繰り越し、チーム利用の費用、PDF・PowerPointの書き出し条件を整理します。必要な機能と実際の利用量から、どのプランを選ぶべきか、年払いが得になるのはいつかを確認できます。2026年10月1日AI
Superwhisperの料金と比較:Wispr Flowの無料枠・チーム費用【2026年】
Wispr Flowの料金を、無料枠、Proの月払い・年払い、Growthの管理機能から整理します。1人・5人・20人の年間費用、学割と非営利団体向け特典、解約時の返金やシート課金の注意点も解説。Superwhisperの料金や買い切り、VoiceOSとの比較を通じて、用途に合う音声入力プランを選べます。2026年10月1日AI
AIエージェントMuseを小規模事業に活かす:設定・料金・週次レビューの実践ガイド
AIエージェントMuseを小規模事業で使うための実践ガイドです。Shopify、Instagram、Facebookの連携から、週次の売上・SNSレビュー、承認ルール、無料枠とUSD建て料金まで解説します。米国・カナダでの提供条件を確認し、出典付きレポートと広告の売上帰属を見極めて、定期実行を始めましょう。2026年10月1日AI
Gemini 料金比較:Gemini 4 Argonの利用条件と導入判断
Gemini 4 Argonの料金と利用条件を、導入時の特別価格と終了後の単価で比較します。出力上限、公開ベンチマーク、キャッシュ、合格した業務あたりのコストを整理し、GPT-6.1 SolやClaudeとの比較から、評価を始めるべき業務と本番環境への移行を判断する条件を解説します。2026年10月1日AI
音声入力アプリ「Wispr Flow」レビュー:料金と導入の判断基準
音声入力アプリWispr Flowの料金、Freeの上限、ProとGrowthの違いを整理。第三者の利用報告と公式資料をもとに、修正後の作業時間で導入を判断する方法を解説します。辞書やスニペットの使い方、クラウド処理・保存・削除の制約、SuperwhisperとApple Dictationの選び方も確認できます。2026年10月1日AI